در بسیاری از سازمانها، فایروال پس از چند سال تبدیل به مجموعهای از Ruleهای طولانی، تودرتو و بعضاً متناقض میشود که هیچکس دقیقاً نمیداند چرا ایجاد شدهاند. هر پروژه یک Rule اضافه کرده، هر Incident یک استثنا ایجاد کرده و نتیجه نهایی Policyای است که تغییر در آن با ریسک بالا همراه است. این وضعیت نه بهدلیل ضعف تجهیزات، بلکه بهدلیل نبود اصول طراحی Rule تمیز و قابل نگهداری شکل میگیرد.
تنظیم Rule فایروال سیسکو — چه در محیطهای مبتنی بر Cisco ASA و چه در معماریهای جدیدتر مانند Cisco Secure Firewall — باید بر پایه اصولی مشخص انجام شود: Rule باید شفاف، حداقلی، مستند و قابل تحلیل باشد. در این مقاله بهصورت مهندسی بررسی میکنیم چگونه Ruleهایی طراحی کنیم که در بلندمدت قابل مدیریت باشند، نه فقط در زمان ایجاد. اگر بهتازگی قصد راهاندازی دارید، ابتدا قیمت فایروال سیسکو و مشخصات مدلهای مختلف را بررسی کنید تا انتخاب دستگاه با نیاز معماری شما همخوان باشد.
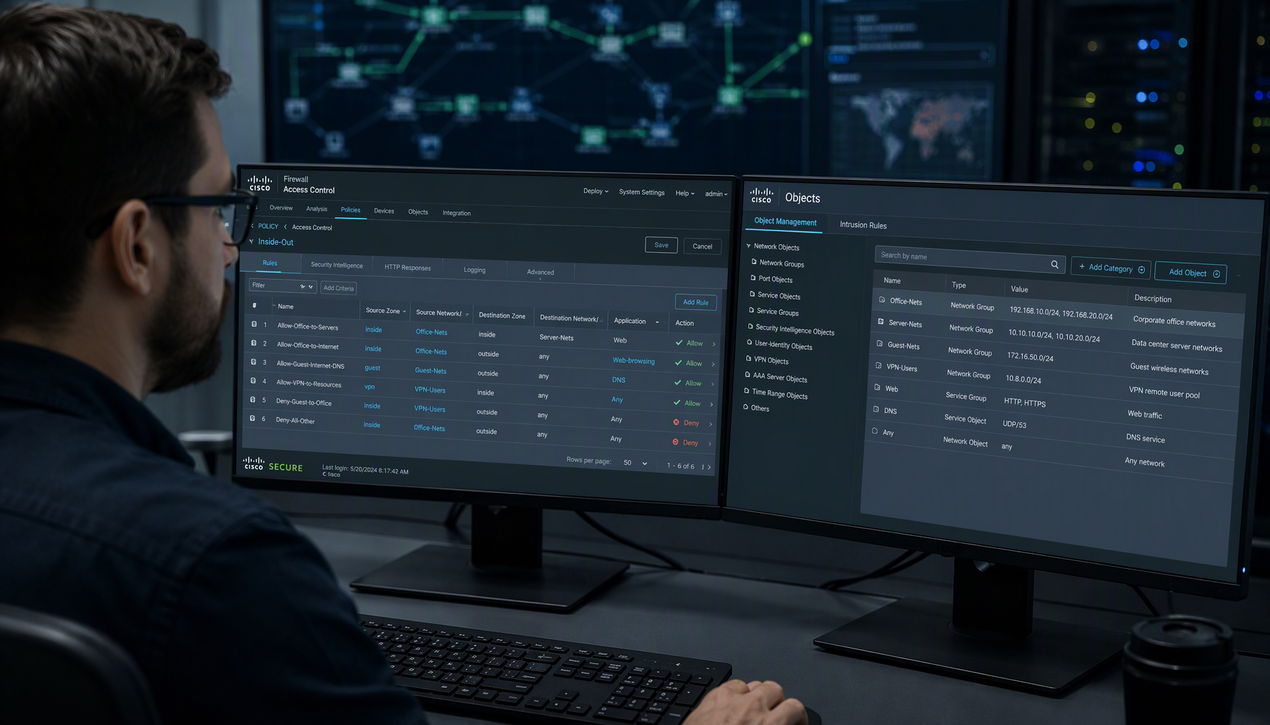
انباشت Ruleهای بدون ساختار یکی از رایجترین مشکلات در فایروالهای سازمانی است؛ مشکلی که معمولاً بهمرور زمان و بدون آنکه کسی متوجه شود شکل میگیرد. هر پروژه یک دسترسی جدید میخواهد، هر تیم یک استثنای موقت میگیرد و هر Incident یک Rule اضطراری ایجاد میکند. اما بهندرت این Ruleها بعداً بازبینی یا حذف میشوند. نتیجه، Policyای است که از نظر فنی کار میکند، اما از نظر مهندسی قابل دفاع نیست.
در چنین شرایطی، ترتیب Ruleها اغلب بر اساس زمان ایجاد آنهاست، نه منطق امنیتی. Ruleهای حساس ممکن است پایین Policy قرار گرفته باشند و Ruleهای عمومی بالاتر. گاهی Ruleهای متناقض در کنار هم قرار دارند و تنها بهدلیل ترتیب خاصی که تصادفی شکل گرفته، سیستم کار میکند. این وضعیت یک ریسک پنهان ایجاد میکند؛ زیرا با کوچکترین تغییر، رفتار Policy ممکن است بهطور غیرمنتظره تغییر کند.
یکی از نشانههای Policy ناسالم، وجود Ruleهای گسترده و مبهم است. Ruleهایی مانند Any to Any با یک یا چند پورت مشخص که برای «حل سریع یک مشکل» ایجاد شدهاند. این Ruleها معمولاً هیچ توضیحی ندارند و بعد از مدتی کسی به یاد نمیآورد چرا اضافه شدهاند. در یک پروژه واقعی، پس از بررسی دقیق مشخص شد یک Rule Any-Any که سه سال قبل ایجاد شده بود، عملاً بسیاری از کنترلهای امنیتی جدید را بیاثر کرده است.
مشکل دیگر، همپوشانی Ruleهاست. ممکن است چند Rule تقریباً یکسان وجود داشته باشد که تنها در یک IP یا Port تفاوت دارند. این تکرار نهتنها Policy را طولانی میکند، بلکه احتمال خطای انسانی را افزایش میدهد. در برخی سازمانها برای یک سرویس خاص چند Rule مشابه تعریف شده بود، چون هر بار بهجای ویرایش Rule قبلی، یک Rule جدید اضافه شده بود.
نبود Naming استاندارد نیز وضعیت را بدتر میکند. وقتی Objectها نامهای نامفهوم یا کوتاه دارند، درک ارتباط بین Ruleها دشوار میشود. فرد جدیدی که وارد تیم میشود، برای فهمیدن منطق Policy باید ساعتها زمان صرف کند. این وابستگی به دانش فردی، یک ریسک عملیاتی جدی است.
از منظر عملکرد نیز Policy انباشته میتواند مشکلساز شود. هرچه تعداد Ruleها بیشتر باشد، فرآیند تطبیق Rule زمانبرتر میشود، بهویژه اگر ترتیب منطقی نداشته باشند. هرچند موتورهای جدید بهینه هستند، اما طراحی ضعیف همچنان میتواند تأثیر منفی داشته باشد. مهمتر از همه، عیبیابی در چنین Policyای دشوار است: وقتی یک ارتباط Block میشود، تیم فنی باید دهها یا صدها Rule را بررسی کند تا بفهمد کدام Rule Match شده یا نشده است.
بخش قابلتوجهی از Policyهای ضعیف نتیجه تصمیمهای لحظهای است. یک تیم توسعه میگوید «این سرور باید فوراً به آن سرویس دسترسی داشته باشد» و سریعترین راه، ایجاد یک Rule مستقیم بین دو IP با یک پورت مشخص است. در لحظه مشکل حل میشود، اما اگر این الگو تکرار شود، بعد از چند ماه با مجموعهای از Ruleهای پراکنده مواجه خواهید شد که هیچ منطق معماری پشت آنها نیست.
طراحی مبتنی بر معماری یعنی قبل از ایجاد Rule، جایگاه آن دسترسی را در مدل کلان شبکه مشخص کنیم. آیا این دسترسی بین دو Zone متفاوت است؟ آیا مربوط به یک Tier خاص مانند Application یا Database است؟ آیا باید فقط برای یک نقش سازمانی فعال باشد یا برای کل Subnet؟ وقتی این سؤالات پاسخ داده شود، Rule دیگر یک اتصال نقطهای نیست، بلکه بخشی از یک الگوی تکرارپذیر میشود.
در محیطهای مبتنی بر Cisco ASA این موضوع معمولاً در قالب طراحی Interface و Security Level مطرح میشود، اما در معماریهای جدیدتر مانند Cisco Secure Firewall مفهوم Zone و Access Control Policy نقش پررنگتری دارد. اگر Zoneها از ابتدا بهدرستی تعریف شوند، بسیاری از دسترسیها در قالب الگوی بین Zoneها قابل تعریف هستند و نیازی به Ruleهای نقطهای متعدد نیست. برای انتشار امن سرویسهای اینترنتی در لایه DMZ، مقاله
طراحی معماری DMZ با فایروال سیسکو را مطالعه کنید.
برای مثال، بهجای اینکه برای هر سرور Application یک Rule جداگانه برای دسترسی به Database تعریف شود، میتوان یک Object Group به نام APP-SERVERS و یک Object Group به نام DB-SERVERS ایجاد کرد و یک Rule مشخص بین این دو گروه تعریف نمود. حال اگر سرور جدیدی اضافه شود، فقط به Object Group افزوده میشود و نیازی به ایجاد Rule جدید نیست. این همان تفاوت بین طراحی معماریمحور و درخواستمحور است.
در یکی از پروژههای Enterprise، پیش از بازطراحی، برای هر پروژه جدید چندین Rule مستقیم بین IPها تعریف میشد. پس از بازنگری معماری، شبکه به سه Tier اصلی تقسیم شد و دسترسیها بر اساس Tier تعریف شدند. نتیجه این شد که با وجود افزایش تعداد سرورها، تعداد Ruleها کاهش یافت و Policy خواناتر شد.
نکته مهم دیگر این است که درخواست لحظهای معمولاً فقط نیاز فعلی را میبیند، نه پیامدهای امنیتی آن را. وقتی Rule بدون تحلیل معماری ایجاد شود، ممکن است بهطور ناخواسته مسیر دسترسی به بخشهای دیگر را نیز باز کند. طراحی معماریمحور باعث میشود هر Rule در چارچوب مشخصی قرار گیرد و اثرات جانبی آن قابل پیشبینی باشد. همچنین این رویکرد وابستگی به افراد را کاهش میدهد: اگر Policy بر اساس معماری مستند طراحی شده باشد، تیمهای بعدی نیز میتوانند منطق آن را درک کنند.
یکی از تفاوتهای یک Policy حرفهای با یک Policy پراکنده، نحوه استفاده از Object و Object Group است. در فایروالهای سیسکو، چه در Cisco ASA و چه در Cisco Secure Firewall، Objectها ستون فقرات طراحی تمیز هستند. اگر بهجای IP و Port خام از Objectهای معنادار استفاده شود، خوانایی، مقیاسپذیری و قابلیت نگهداری Policy بهطور چشمگیری افزایش مییابد.
اشتباه رایج این است که مهندس شبکه برای سرعت بیشتر، IP مقصد یا پورت را مستقیماً داخل Rule وارد میکند. در کوتاهمدت مشکلی ایجاد نمیشود، اما در بلندمدت هر تغییر IP به معنای ویرایش چندین Rule خواهد بود. اگر همان IP از ابتدا در قالب یک Network Object تعریف شده باشد، تغییر فقط در یک نقطه انجام میشود و تمام Ruleهای وابسته بهصورت خودکار بهروزرسانی میشوند.
در ASA برای مشاهده Objectهای تعریفشده و ساختار آنها میتوانید از دستورات Inspect پیکربندی استفاده کنید:
Object Group قدم بعدی در بلوغ طراحی است. زمانی که چندین IP یا Subnet نقش مشابهی دارند، تعریف آنها در یک گروه منطقی باعث کاهش تعداد Ruleها میشود. برای مثال، بهجای ایجاد پنج Rule مجزا برای پنج سرور Application، میتوان یک Object Group به نام APP-SERVERS تعریف کرد و تنها یک Rule برای دسترسی آنها به DB-SERVERS نوشت. این رویکرد هم Policy را کوتاهتر میکند و هم احتمال خطای تکراری را کاهش میدهد.
در یکی از پروژههای Enterprise، قبل از بازطراحی، برای هر سرور جدید یک Rule مستقل ایجاد میشد. پس از استانداردسازی Object Groupها، درصد قابلتوجهی از Ruleهای تکراری حذف شدند. نتیجه، Policyای بود که هم خواناتر بود و هم در زمان عیبیابی سریعتر تحلیل میشد.
نکته مهم دیگر، Naming استاندارد Objectهاست. نامهایی مانند SRV01 یا NET-10.1.5.0 شاید از نظر فنی درست باشند، اما درک آنها بدون مراجعه به مستندات دشوار است. در مقابل، نامهایی مانند HR-APP-SERVER یا DMZ-WEB-SERVERS بلافاصله مفهوم را منتقل میکنند. همچنین باید از ایجاد Objectهای تکراری جلوگیری شود؛ تعریف فرآیند کنترل تغییر و بررسی Objectهای موجود پیش از ایجاد Object جدید، بخشی از طراحی حرفهای است.
در Secure Firewall، استفاده از Object فقط به Network محدود نمیشود. Service Object، URL Object و حتی Application Filterها نیز میتوانند بهصورت ساختاریافته تعریف شوند. اگر این موارد بهدرستی گروهبندی شوند، Ruleها بهجای لیست طولانی Port یا Application، به شکل منطقی و خلاصه تعریف میشوند.
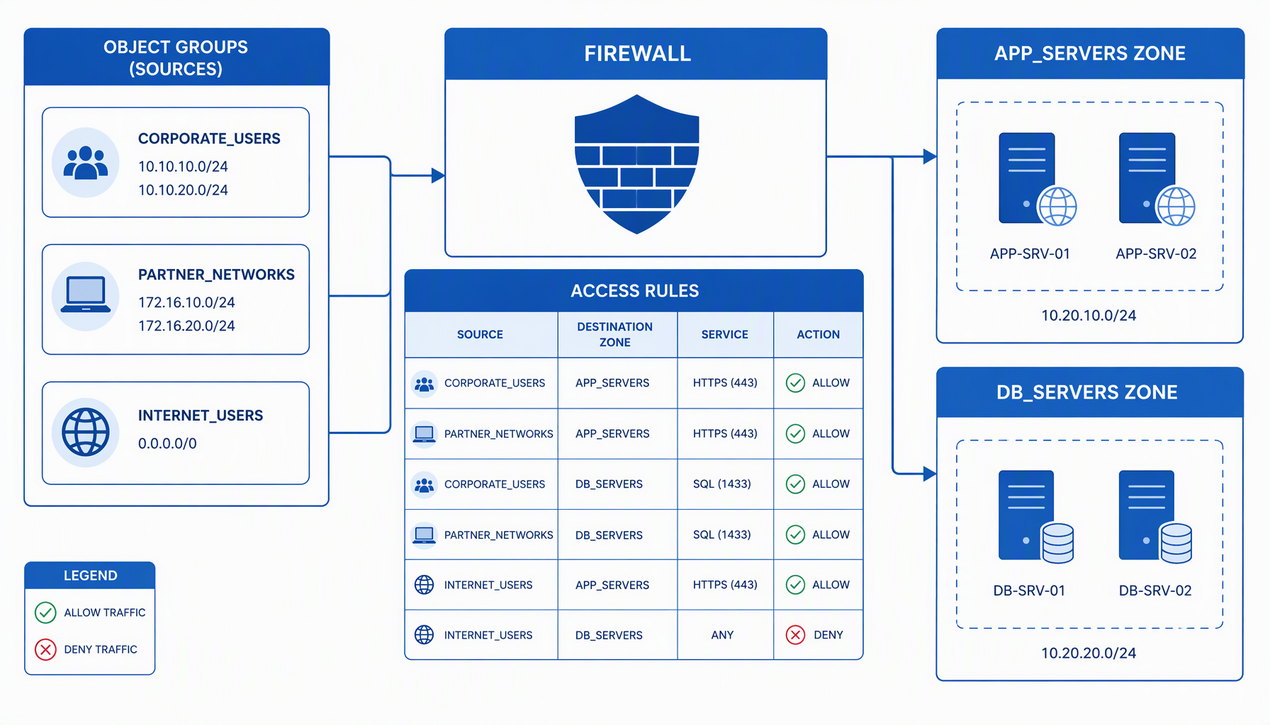
در هر دو پلتفرم ASA و Secure Firewall، ترتیب Ruleها اهمیت دارد. پردازش Policy از بالا به پایین انجام میشود؛ یعنی اولین Ruleی که با ترافیک Match شود، تعیینکننده رفتار است. بنابراین Ruleهای خاص باید قبل از Ruleهای عمومی قرار گیرند.
یک ساختار پیشنهادی حرفهای معمولاً شامل این ترتیب است:
در یکی از پروژهها، یک Rule عمومی Allow برای اینترنت پیش از Rule محدودکننده قرار گرفته بود و باعث میشد کنترل Application عملاً بیاثر شود. جابهجایی ترتیب Ruleها بدون تغییر در محتوای آنها، رفتار Policy را کاملاً اصلاح کرد. به همین دلیل، پس از هر تغییر ترتیب، باید رفتار ترافیک با دستورات Inspect بررسی شود.
در ASA دستور show access-list
بههمراه شمارنده Hit Count نشان میدهد هر سطر از ACL چند بار Match شده است. این اطلاعات، پایه تحلیل اینکه کدام Rule عملاً کار میکند و کدام Rule بلااستفاده است، را فراهم میکند. پیش از هر تغییر در Policy، گرفتن یک Snapshot از این خروجیها، مقایسه رفتار قبل و بعد را ممکن میسازد. این کارها را ابتدا در محیط تست یا با داشتن یک Plan بازگشت (Rollback) انجام دهید.
Rule تمیز یعنی دسترسی دقیق و محدود. استفاده از Any در Source یا Destination باید استثنا باشد، نه قاعده. هر Rule باید دقیقاً مشخص کند چه کسی، به چه چیزی و از چه طریقی دسترسی دارد. هرچه محدوده Rule وسیعتر باشد، سطح حمله بیشتر و تحلیل Incident دشوارتر خواهد بود.
در پروژهای که بازطراحی Policy انجام شد، حذف Ruleهای گسترده Any-Any و جایگزینی آنها با Ruleهای دقیق باعث کاهش سطح حمله و همچنین سادهتر شدن تحلیل Incident شد. برای اعتبارسنجی اینکه دسترسیهای باز شده واقعاً ضروری بودهاند، بهتر است پیش از تعریف Rule نهایی، رفتار سرویس از منظر امنیت برنامههای وب نیز بررسی شود؛
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب چکلیست مناسبی برای این کار ارائه میدهد.
هر Rule باید توضیح داشته باشد. در FMC (Foresight Management Center / مدیریت مرکزی Secure Firewall) امکان افزودن Comment به هر Rule وجود دارد. این توضیح باید شامل دلیل ایجاد Rule، نام درخواستدهنده و تاریخ ایجاد باشد. در ASA نیز میتوان پس از هر سطر ACL، توضیح (Remark) درج کرد. Commentهای مرتبط و بهروز، مهمترین ابزار انتقال دانش Policy به تیمهای آینده هستند.
Naming استاندارد نیز حیاتی است. اگر Objectها نامهای تصادفی یا کوتاه و نامفهوم داشته باشند، Policy در بلندمدت غیرقابل فهم میشود. در یک سازمان بزرگ، تعریف استاندارد Naming برای Objectها باعث شد تیمهای مختلف بتوانند بدون وابستگی به فرد خاصی Policy را مدیریت کنند. استاندارد میتواند به شکل سادهای باشد: ترکیب Zone، نقش و نوع منبع؛ مثلاً DMZ-WEB-SERVERS یا CORP-USER-NETWORK.
هیچ Policyای نباید بدون بازبینی باقی بماند. بررسی Hit Count، حذف Ruleهای بلااستفاده و بازنگری در دسترسیها باید بهصورت دورهای انجام شود. یک فرآیند رایج، بازبینی ششماهه یا سالانه همراه با مستندات تغییرات است. در هر بازبینی، هر Rule باید یک مالک مشخص داشته باشد؛ یعنی کسی که دلیل وجود آن Rule را توجیه کند. اگر هیچکس نتواند دلیل وجود یک Rule را توضیح دهد، این خود یک نشانه است که آن Rule باید در محیط تست اعتبارسنجی و در نهایت حذف شود.
در پروژهای که بازبینی ششماهه اجرا شد، درصد بالایی از Ruleها بدون ایجاد هیچ اختلالی حذف شدند. این تجربه نشان میدهد که بخش قابلتوجهی از Ruleهای یک Policy بالغ، عملاً بلااستفادهاند و فقط بار عملیاتی و ریسک ایجاد میکنند. فرآیند بازبینی باید شامل جمعآوری خروجی Hit Count در بازهای مشخص، تحلیل آنها و تصمیمگیری مستند درباره هر Rule کماستفاده باشد.
در Cisco ASA تمرکز بیشتر بر ACL و NAT است، در حالی که در Cisco Secure Firewall میتوان Rule را ترکیبی از Network، Application، URL و User تعریف کرد. این تفاوت، الگوی طراحی Rule را نیز تغییر میدهد: در ASA دقت بیشتر روی پورت و جهت ترافیک است، اما در Secure Firewall دقت روی هویت و رفتار برنامهها متمرکز میشود.
در Secure Firewall بهتر است از Ruleهای ترکیبی استفاده شود. برای مثال، بهجای Allow کردن TCP 443 به یک IP خاص، Application HTTPS به یک سرور خاص Allow شود. این رویکرد هم خواناتر است و هم امنتر؛ زیرا اجازه دسترسی به پورت، تنها زمانی معتبر است که ترافیک واقعاً از همان Application موردنظر باشد. اگر مقایسهای بین راهکارهای مختلف نیاز دارید،
فایروال فورتی گیت و سایر برندهای بازار را نیز میتوانید در کنار سیسکو ارزیابی کنید تا تصمیم نهایی بر اساس نیاز واقعی سازمان باشد.
خیر. رویکرد استاندارد، شروع با Default Deny و افزودن تدریجی Ruleهای لازم است. این روش تضمین میکند هیچ دسترسیای خارج از موارد مستند وجود نداشته باشد و اصل حداقل دسترسی از ابتدا برقرار بماند.
معمولاً بازبینی هر 6 تا 12 ماه یک بار مناسب است؛ بهعلاوه بازبینی پس از هر تغییر بزرگ معماری، مهاجرت سرویس یا Incident امنیتی. خروجی Hit Count در هر بازبینی باید جمعآوری و با دوره قبل مقایسه شود.
اگر درخواست در الگوی یکی از Ruleهای موجود (مثلاً بین دو Object Group مشخص) قرار میگیرد، بهتر است فقط Object Group مربوطه بهروز شود. ایجاد Rule جدید باید مختص دسترسیهایی باشد که منطق جدیدی دارند.
Backup از پیکربندی فعلی، ثبت Snapshot از خروجی Ruleها و Hit Count، داشتن Plan بازگشت و در صورت امکان، آزمودن تغییر در محیط تست یا Lab. اعمال تغییرات بزرگ Policy بدون این پیشنیازها، ریسک اختلال سرویس را بهشدت افزایش میدهد.
Rule تمیز یعنی Ruleای که هدف آن مشخص است، محدوده آن محدود است، با سایر Ruleها تداخل ندارد و درک آن برای تیمهای آینده ساده است. طراحی خوب Policy باعث کاهش خطا، تسریع عیبیابی و افزایش امنیت میشود. شش اصل بررسیشده در این مقاله — طراحی معماریمحور، استفاده صحیح از Object و Object Group، ترتیب منطقی Ruleها، حداقل دسترسی، مستندسازی و بازبینی دورهای — چارچوب عملی مدیریت Rule در فایروال سیسکو هستند.
انباشت Ruleهای بدون ساختار نهتنها امنیت را افزایش نمیدهد، بلکه ریسک عملیاتی ایجاد میکند. فایروال یک ابزار قدرتمند است، اما قدرت آن وابسته به کیفیت طراحی Policy است. بازطراحی Policy در محیطهای Enterprise نیازمند تجربه عملی، تحلیل دقیق ترافیک و شناخت رفتار واقعی شبکه است؛ وینو سرور با تجربه در بهینهسازی و بازطراحی Policy در Cisco ASA و Cisco Secure Firewall، میتواند ساختار Ruleهای سازمان شما را بهصورت مهندسی، تمیز و قابل نگهداری بازطراحی کند.