ایمیل همچنان یکی از اصلیترین بردارهای ورود تهدیدات به سازمانهاست؛ از Phishing و Spam گرفته تا Malware و Exploitهای مبتنی بر SMTP. با وجود تمرکز بیشتر سازمانها روی Secure Email Gateway، لایه فایروال نقش تعیینکنندهای در کاهش سطح حمله دارد.
در این مقاله بهصورت عملی بررسی میکنیم که محافظت از SMTP با فایروال سیسکو چگونه انجام میشود؛ از طراحی معماری و طراحی Policy امنیتی برای SMTP گرفته تا فعالسازی Intrusion Policy، Rate Limiting و مانیتورینگ. اگر در ابتدای مسیر انتخاب تجهیزات هستید، صفحه خرید فایروال سیسکو مرجعی برای بررسی مدلها و مشخصات است.
انتشار سرویس SMTP یکی از حساسترین نقاط طراحی در لبه شبکه است، زیرا این سرویس مستقیماً با اینترنت در تعامل است و تقریباً بهصورت مداوم در معرض اسکن و حمله قرار دارد. اشتباه در معماری انتشار میتواند Mail Server اصلی سازمان را مستقیماً در معرض Exploit، Brute Force یا DoS قرار دهد. بنابراین موضوع فقط باز کردن پورت 25 نیست؛ بلکه طراحی یک لایه واسط و کنترلشده میان اینترنت و زیرساخت ایمیل داخلی است.
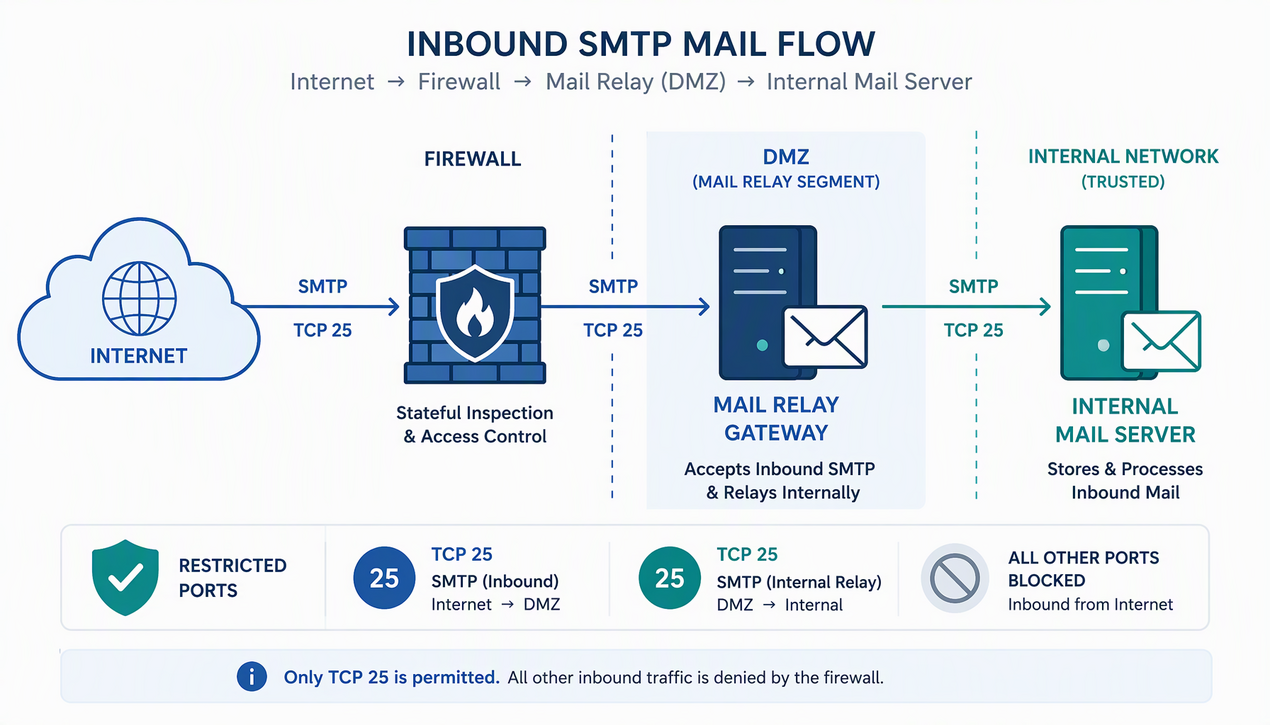
در معماری اصولی، سرور اصلی ایمیل هرگز مستقیماً در معرض اینترنت قرار نمیگیرد. بهجای آن، یک Mail Gateway یا Mail Relay در DMZ مستقر میشود. این سرور تنها سیستمی است که از بیرون قابل دسترس است و نقش فیلتر اولیه، دریافت ایمیل و Forward کردن آن به سرور داخلی را دارد. فایروال تنها ترافیک TCP 25 یا در صورت نیاز 587 را به IP مشخص همین Gateway ترجمه میکند و هیچ پورت یا سرویس دیگری برای آن باز نمیشود.
نکته مهم دیگر، جداسازی مسیر ترافیک ورودی و خروجی است. SMTP ورودی از اینترنت باید فقط به Mail Gateway برسد و SMTP خروجی نیز فقط از همان Gateway یا Mail Server مشخصی مجاز باشد. باز بودن SMTP خروجی برای کل شبکه داخلی یک اشتباه جدی است و میتواند توسط سیستمهای آلوده برای ارسال Spam سوءاستفاده شود؛ نتیجهای که بارها به Blacklist شدن IP عمومی سازمان منجر شده است.
ارتباط بین DMZ و شبکه داخلی نیز باید بهصورت حداقلی تعریف شود. Gateway در DMZ فقط باید بتواند با Mail Server داخلی روی پورت مشخص و از طریق Rule مشخص ارتباط برقرار کند. هیچ دسترسی دیگری از DMZ به شبکه داخلی نباید مجاز باشد؛ این اصل حتی در صورت Compromise شدن Gateway، مانع حرکت جانبی مهاجم به داخل شبکه میشود.
از منظر NAT نیز ترجمه آدرس فقط باید برای IP مشخص DMZ انجام شود و از NATهای گسترده یا اشتراکی پرهیز گردد. برای SMTP بهتر است IP عمومی اختصاصی استفاده شود تا مدیریت و مانیتورینگ سادهتر باشد. برای مرور اصول طراحی DMZ و جایگاه سرویسهای اینترنتی، مقاله
طراحی معماری DMZ با فایروال سیسکو برای انتشار سرویسهای اینترنتی مفید است.
در معماریهای مبتنی بر Cisco Secure Firewall، علاوه بر NAT و Access Control، میتوان Intrusion Policy مخصوص ترافیک SMTP را فقط روی ترافیک ورودی DMZ اعمال کرد تا پردازش اضافی روی سایر سرویسها ایجاد نشود. این جداسازی منطقی، هم عملکرد را بهینه میکند و هم دقت امنیتی را افزایش میدهد.
یکی از اشتباهات کلاسیک در انتشار SMTP این است که تمرکز صرفاً روی باز بودن پورت 25 باشد، بدون اینکه مشخص شود چه کسی، به کجا و با چه هدفی اجازه ارتباط دارد. باز کردن TCP 25 بهتنهایی یک تنظیم فنی است؛ طراحی درست یعنی تعریف دقیق Source، Destination و Scope دسترسی.
در ترافیک ورودی از اینترنت، Source معمولاً بهصورت Any تعریف میشود، زیرا سرور ایمیل باید از هر Mail Server معتبری در دنیا پیام دریافت کند. اما این Any نباید به معنای دسترسی به کل شبکه داخلی باشد. Destination باید دقیقاً IP مشخص Mail Gateway در DMZ باشد، نه یک Subnet یا Range گسترده. در پروژهای مشاهده شد که بهجای یک IP مشخص، کل Subnet DMZ در Rule مقصد قرار گرفته بود و چند سرویس دیگر ناخواسته از اینترنت قابل دسترس شدند.
در ترافیک خروجی، محدودسازی حتی مهمتر است. اگر کل شبکه داخلی اجازه ارسال SMTP داشته باشد، هر سیستم آلوده میتواند به یک Bot ارسال Spam تبدیل شود. با محدودسازی SMTP خروجی به یک یا دو IP مشخص، این ریسک عملاً حذف میشود.
در محیطهای مبتنی بر Cisco ASA، این محدودسازی با ACL دقیق روی Interface داخلی و خارجی انجام میشود. در معماریهای مبتنی بر Cisco Secure Firewall میتوان علاوه بر Port، Application SMTP را نیز شرط قرار داد تا اگر ترافیکی روی پورت 25 واقعاً SMTP نباشد، Match نشود؛ موضوعی که در برابر تکنیکهای تونلسازی روی پورتهای مجاز اهمیت دارد.
کنترل ارتباط بین DMZ و شبکه داخلی نیز حیاتی است. Mail Gateway باید فقط به Mail Server داخلی روی پورت مشخصی مانند 25 یا 2525 متصل شود. تعریف Rule بهصورت Any from DMZ to Inside یک اشتباه رایج است که در صورت Compromise شدن Gateway، مهاجم را مستقیماً وارد شبکه داخلی میکند.
به پورتهای Submission مانند 587 و SMTPS روی 465 نیز باید توجه شود. اگر سازمان از این پورتها برای کاربران داخلی یا راه دور استفاده میکند، دسترسی آنها باید جداگانه و با شرطهای مشخص تعریف شود، نه در همان Rule عمومی SMTP. ترکیب بیدقت این پورتها در یک Rule گسترده، خوانایی Policy را کاهش میدهد و احتمال خطا را بالا میبرد.
از منظر مانیتورینگ هم محدودسازی دقیق Port و Source باعث تحلیل سادهتر Logها میشود. وقتی یک Rule مشخص فقط برای یک Mail Gateway تعریف شده باشد، هر Hit روی آن Rule معنا دارد؛ اما در Rule گسترده، تشخیص اینکه کدام سیستم واقعاً از SMTP استفاده کرده دشوار خواهد بود.
یکی از تفاوتهای اساسی بین فایروالهای نسل قدیم و معماریهای مبتنی بر Cisco Secure Firewall این است که تصمیمگیری دیگر صرفاً بر اساس IP و Port انجام نمیشود. در گذشته اگر پورت 25 باز بود، فرض میشد ترافیک SMTP است؛ اما در واقع هر نوع ترافیکی میتواند روی هر پورتی تونل شود. بنابراین اتکا به لایه 4 برای
امنیت SMTP در فایروال سیسکو دیگر کافی نیست. Access Control مبتنی بر Application به شما اجازه میدهد Rule را نه بر اساس TCP 25، بلکه بر اساس Application واقعی SMTP تعریف کنید. یعنی اگر ترافیکی روی پورت 25 جریان داشته باشد اما رفتار آن مطابق پروتکل SMTP نباشد، Match نخواهد شد و میتواند Block یا Inspect شود. این قابلیت بهویژه در برابر حملات مبتنی بر تونلسازی یا سوءاستفاده از پورتهای مجاز اهمیت دارد.
در یکی از پروژههای عملیاتی مشاهده شد که مهاجم تلاش میکرد روی پورت 25 ارتباطی برقرار کند که در واقع SMTP نبود، بلکه ترافیک تست آسیبپذیری بود. در معماری مبتنی بر Port این ترافیک Allow میشد؛ اما با Rule مبتنی بر Application SMTP شناسایی و Block شد.
طراحی حرفهای معمولاً شامل ترکیب شرطهای Network و Application است. برای مثال:
این ترکیب باعث میشود فقط ترافیک واقعی SMTP به Mail Gateway برسد و هر ترافیک غیرمرتبط روی همان پورت رد شود.
نکته مهم این است که Application Detection نیازمند فعال بودن Deep Packet Inspection است؛ بنابراین باید بررسی شود که سختافزار انتخابشده توان پردازش این سطح از Inspection را دارد. در محیطهای پرترافیک، فعالسازی Application Awareness بدون تحلیل ظرفیت میتواند باعث افزایش Latency شود؛ برای مدیریت این موضوع مقاله
کاهش Latency فایروال سیسکو و بهینهسازی Performance را مطالعه کنید.
همچنین SMTP دارای زیرشاخهها و رفتارهای مختلفی مانند ESMTP و Submission است. در طراحی Rule بهتر است Application Groupهای مرتبط بررسی شوند تا ترافیک مشروع بهاشتباه Block نشود. اجرای Rule در حالت Monitor برای چند روز پیش از Enforcement کامل، به شناسایی False Positive کمک میکند.
مزیت دیگر Application-Based Policy این است که امکان تعریف Intrusion Policy اختصاصی برای SMTP فراهم میشود. بهجای اعمال IPS سنگین روی تمام ترافیک اینترنت، میتوان فقط روی Application SMTP عمیقتر Inspection فعال کرد؛ این رویکرد هم دقت امنیتی را بالا میبرد و هم بار پردازشی را کنترل میکند.
SMTP یکی از پروتکلهایی است که Signatureهای IPS متعددی برای آن وجود دارد. فعالسازی Intrusion Policy مناسب روی ترافیک SMTP میتواند Exploitهای شناختهشده را پیش از رسیدن به سرور مسدود کند و در عمل یکی از مؤثرترین لایه های محافظت از ایمیل با Cisco Secure Firewall باشد.
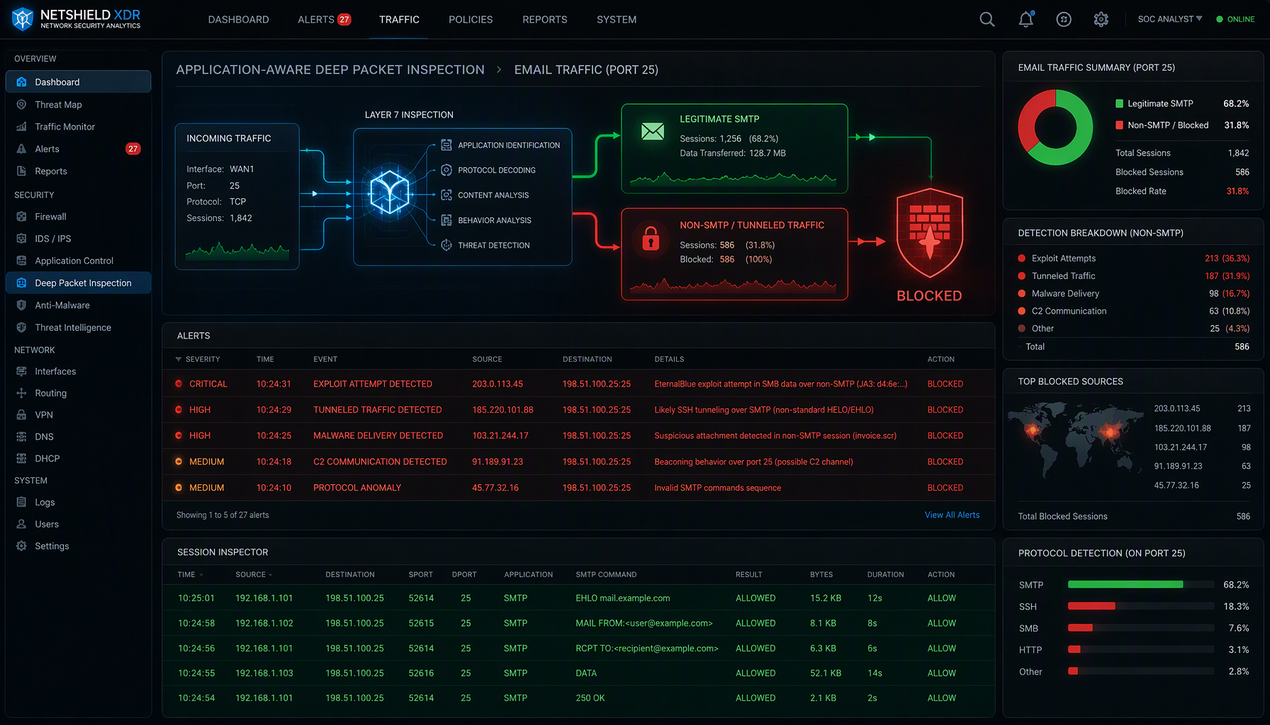
در یکی از پروژههای سازمانی، یک Exploit مربوط به نسخه قدیمی Exchange از طریق IPS شناسایی و Block شد؛ در حالی که بدون فعال بودن Intrusion Policy، این ترافیک مستقیماً به سرور میرسید.
نکته مهم این است که Intrusion Policy باید متناسب با حساسیت سرویس تنظیم شود. استفاده از Policy بیشازحد سختگیرانه بدون تست میتواند باعث False Positive و اختلال در ارسال ایمیل شود. رویکرد صحیح، فعالسازی مرحلهای و تحلیل False Positive در بازههای زمانی مشخص است. اگر ترافیک SMTP روی TLS حمل میشود، برای دیدن محتوای آن به SSL Inspection نیاز دارید؛ راهنمای
بهترین تنظیمات SSL Inspection در Cisco Secure Firewall در این زمینه کمککننده است.
حملات SMTP اغلب شامل ایجاد تعداد زیادی Connection همزمان هستند. در Cisco ASA میتوان با تنظیم Connection Limit یا TCP Embryonic Connection Limit در سطح ACL و NAT، از حملات DoS ساده جلوگیری کرد.
در یکی از پروژهها، حملهای از نوع SYN Flood روی پورت 25 انجام شد. با تنظیم Embryonic Connection Limit و فعالسازی SYN Cookies، پایداری سرویس حفظ شد. در Secure Firewall نیز میتوان از Connection Event و Threshold برای مانیتورینگ و Alert استفاده کرد.
پیشنیاز اصلی این تنظیمات، شناخت نرخ Connectionهای عادی سرویس در ساعات پیک است. Threshold باید بهگونهای انتخاب شود که ترافیک مشروع را پاسخ دهد اما نرخ اتصالهای غیرعادی را محدود کند. مقدار مناسب بسته به حجم ایمیل هر سازمان متفاوت است و باید بر اساس Logهای واقعی تعیین شود.
اگر سازمان فقط با کشورهای خاصی تبادل ایمیل دارد، میتوان از Geo-Blocking برای کاهش سطح حمله استفاده کرد. رویکرد هوشمندانهتر بهجای Block کامل، هدایت ترافیک کشورهای پرریسک به یک Intrusion Policy سختگیرانهتر است؛ به این ترتیب ترافیک مشروع احتمالی قطع نمیشود اما دقت بازرسی افزایش مییابد.
در یک پروژه مالی، بیش از نیمی از تلاشهای SMTP مخرب از چند کشور خاص میآمد. با اعمال Policy مبتنی بر Location، حجم حملات بهطور محسوسی کاهش یافت. پیش از اعمال چنین سیاستی، حتماً گزارشهای جغرافیایی ترافیک ورودی را برای چند هفته بررسی کنید تا کشورهای واقعاً مورد نیاز کسبوکار از لیست محدودسازی خارج بمانند.
فعالسازی Logging برای Ruleهای SMTP حیاتی است. بررسی Hit Count و Connection Eventها نشان میدهد چه میزان ترافیک ورودی وجود دارد و آیا الگوی غیرعادی مانند اتصالهای انبوه یا ارسالهای حجمی غیرمعمول مشاهده میشود یا خیر.
ارسال Logها به SIEM باعث میشود الگوهای Spam، Brute Force یا DoS سریعتر شناسایی شوند. بدون مانیتورینگ، حتی بهترین Policy نیز ممکن است دیرهنگام اصلاح شود. تعریف Alert روی نرخ رد شدن (Drop) Ruleهای SMTP ورودی، یک نمونه عملی و کمهزینه از این مانیتورینگ است.
یکی از اشتباهات رایج، اتکا صرف به Mail Server برای امنیت است. فایروال باید اولین لایه دفاعی باشد و Mail Server لایه دوم. اشتباه دیگر، عدم محدودسازی SMTP خروجی است که میتواند منجر به Blacklist شدن IP عمومی سازمان شود.
همچنین برخی سازمانها Intrusion Policy را بدون تست فعال میکنند و پس از بروز اختلال، آن را کامل غیرفعال میکنند. رویکرد صحیح، فعالسازی مرحلهای، اجرای Ruleها در حالت Monitor و تحلیل False Positive پیش از Enforcement نهایی است.
اشتباه چهارم، تعریف Ruleهای گسترده و بدون توضیح است. هر Rule SMTP باید در فرآیند مستندسازی، هدف کسبوکاری، مالک سرویس و تاریخ اعمال آن مشخص باشد؛ در غیر این صورت پس از مدتی Policy به یک مجموعه Ruleهای ناشناخته تبدیل میشود که حذف هیچکدامشان ممکن نیست.
محافظت از SMTP با فایروال سیسکو صرفا باز کردن پورت 25 نیست. باید معماری DMZ درست طراحی شود، دسترسیها محدود و دقیق تعریف شوند، Intrusion Policy فعال گردد و مانیتورینگ مستمر انجام شود. در Cisco Secure Firewall، ترکیب Application Awareness، IPS، Geo-Blocking و Rate Limiting میتواند یک لایه دفاعی مؤثر در برابر حملات ایمیلی ایجاد کند؛ در محیطهای مبتنی بر Cisco ASA نیز با تنظیم دقیق ACL، NAT و Connection Limit میتوان بخش زیادی از ریسک را کاهش داد.
برای ارزیابی مستقل پیکربندیهای امنیتی خود، میتوانید از متدهای عمومی تست نفوذ مانند راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب بهعنوان مرجع متدولوژیک الگو قرار دهید و بخش بررسی سرویسهای در معرض اینترنت را روی سناریوی ایمیل خود اجرا کنید.
طراحی Policy محافظتی برای SMTP در محیطهای Enterprise نیازمند شناخت رفتار واقعی ترافیک، وابستگیهای Mail Server و تجربه عملی در مدیریت Incidentهای ایمیلی است. وینو سرور با تجربه در طراحی و سختسازی زیرساختهای مبتنی بر Cisco Secure Firewall و Cisco ASA، میتواند معماری امنیت ایمیل سازمان شما را بازبینی و بهینهسازی کند. اگر هدف شما کاهش ریسک حملات ایمیلی بدون ایجاد اختلال در سرویس است، وینو سرور میتواند مرجع تخصصی شما در این مسیر باشد.