افزایش سرعت وای فای؛ 9 روش کاربردی برای خانه و محل کار
برای افزایش سرعت وای فای همیشه لازم نیست سرویس اینترنت را ارتقا دهید یا روتر گرانتری بخرید. جای نامناسب روتر، تداخل شبکههای اطراف، انتخاب باند نامتناسب یا تعداد زیاد دستگاههای متصل میتواند عامل کندی باشد. با اندازهگیری و عیبیابی مرحله به مرحله، علت را پیدا میکنید و راهکاری متناسب با خانه یا محل کارتان به […]
خطای ROM Failure در سرورهای HP | 70% علت Firmware

خطای ROM Failure در سرورهای HP یکی از خطاهای جدی مرحله بوت است که معمولاً از ناسازگاری Firmware، وقفه در بهروزرسانی BIOS/UEFI یا آسیب دیدن حافظه Flash روی مادربرد ناشی میشود. این خطا میتواند سرور را در مرحله POST متوقف کند و اگر با روش مهندسی تحلیل نشود، به تعویض بیدلیل قطعات یا از دست […]
سرویس دوره ای سرور HP؛ چک لیست کامل + زمان بندی 6 ماهه

سرویس دوره ای سرور HP مجموعهای از بررسیهای فنی، پیشگیرانه و اصلاحی روی سختافزار، فریمور و لایههای پایه سرور است که با هدف جلوگیری از توقف سرویس، از دست رفتن داده و خرابیهای ناگهانی انجام میشود. اگر این سرویس به موقع اجرا نشود، حتی پایدارترین زیرساختها نیز ممکن است دچار اختلالهای پرهزینه شوند. سرویس دوره […]
باس رم چیست؟ تفاوت باس و فرکانس رم

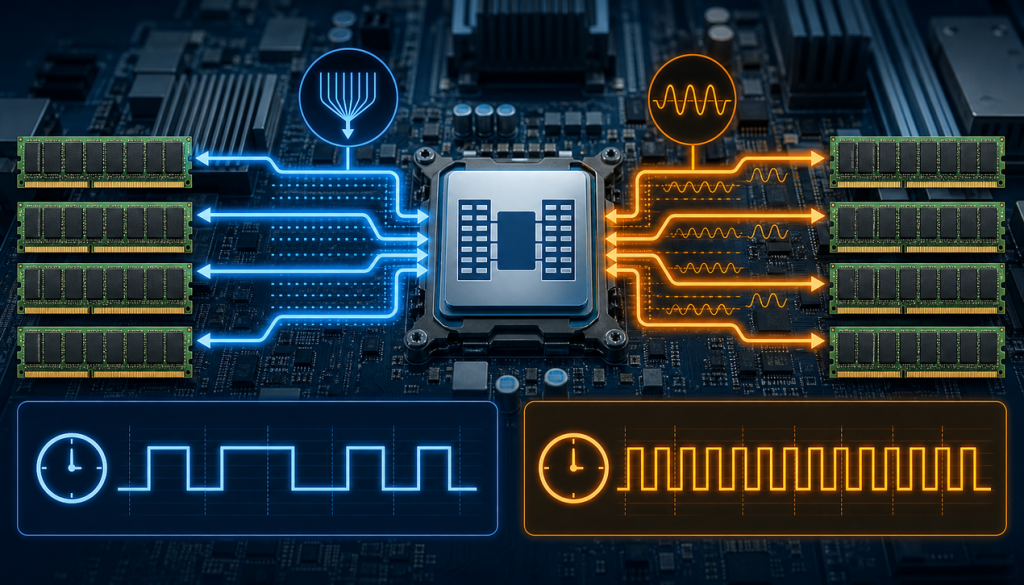
«باس رم چیست» و «فرکانس رم چیست» دو پرسشی هستند که اغلب با هم اشتباه گرفته میشوند، در حالی که به دو ویژگی متفاوت حافظه اشاره دارند. باس رم مسیر انتقال داده بین ماژول حافظه و کنترلر حافظه است و فرکانس رم سرعت حرکت داده روی همین مسیر را نشان میدهد. درک این تفاوت پیش […]
سلامت هارد سرور؛ 7 روش تست و پایش دقیق

سلامت هارد سرور؛ ۷ روش تست و پایش دقیق سلامت هارد سرور تنها به روشن بودن دیسک یا سبز بودن چراغ RAID محدود نمی شود. برای جلوگیری از توقف سرویس و از دست رفتن داده، باید شاخص های SMART، کارایی خواندن و نوشتن، خطاهای کنترلر و روند تغییر عملکرد را زیر نظر گرفت. در این […]
کیج هارد سرور اچ پی HP؛ آموزش نصب و پیکربندی

کیج هارد سرور اچ پی محفظهای است که هاردها و درایوهای SSD را در موقعیتهای مشخص سرورهای HP ProLiant نگه میدارد و از طریق بکپلین به کنترلر ذخیرهسازی متصل میکند. انتخاب و نصب نادرست این قطعه میتواند به عدم شناسایی هاردها، ناپایداری آرایه RAID و اختلال در جریان هوای خنککاری منجر شود. در این راهنما، […]
HPE OneView چیست ؟ مدیریت 50 سرور ProLiant در 8 گام

فهرست مطالب HPE OneView چیست و چه مسئلهای را حل میکند؟ معماری HPE OneView از نگاه مدیر زیرساخت مدیریت چرخه عمر زیرساخت HPE با HPE OneView مدیریت 50 سرور ProLiant در 8 گام API-محوری و اتوماسیون چه زمانی انتخاب HPE OneView اشتباه است؟ امنیت و کنترل دسترسی محیطهای مجازیسازی انتخاب سرور ProLiant سازگار پرسشهای متداول […]
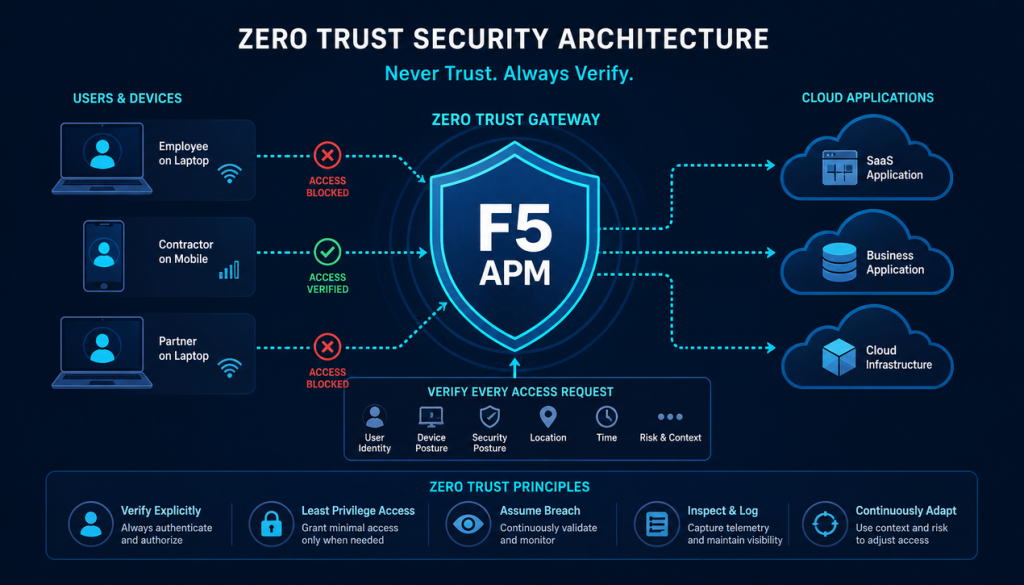
پیاده سازی Zero Trust Architecture با F5 APM؛ 5 اصل کلیدی

فهرست مطالب چرا مدلهای امنیتی سنتی پاسخگو نیستند؟ پیشنیازهای پیادهسازی 5 اصل کلیدی پیادهسازی Zero Trust با F5 APM اصل 1: عدم اعتماد پیشفرض اصل 2: دسترسی حداقلی اصل 3: تمرکز بر اپلیکیشن بهجای شبکه اصل 4: تصمیمگیری مبتنی بر زمینه و ریسک اصل 5: فرض نفوذ و مهار حرکت جانبی نقش F5 APM در […]
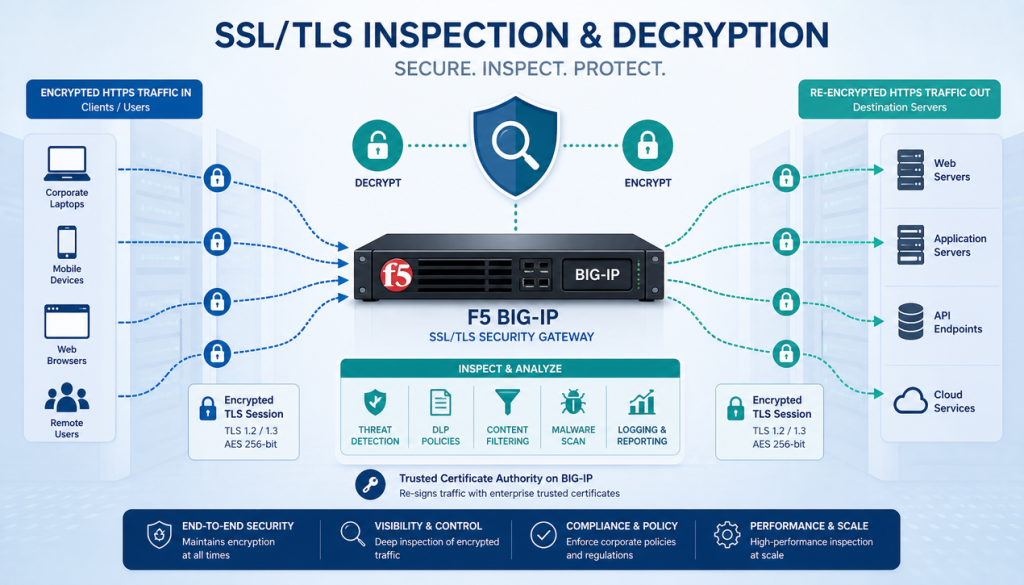
SSL Inspection و Decryption در F5؛ راهنمای کامل پیکربندی

SSL Inspection و Decryption در F5؛ راهنمای کامل پیکربندی در شبکههای سازمانی امروز بخش عمده ترافیک کاربران و سرویسها با TLS رمزنگاری میشود و همین موضوع SSL Inspection و Decryption در F5 را به یکی از کلیدیترین قابلیتهای زیرساخت امنیتی تبدیل کرده است. رمزنگاری از دادهها محافظت میکند اما در همان حال دید ابزارهای امنیتی […]
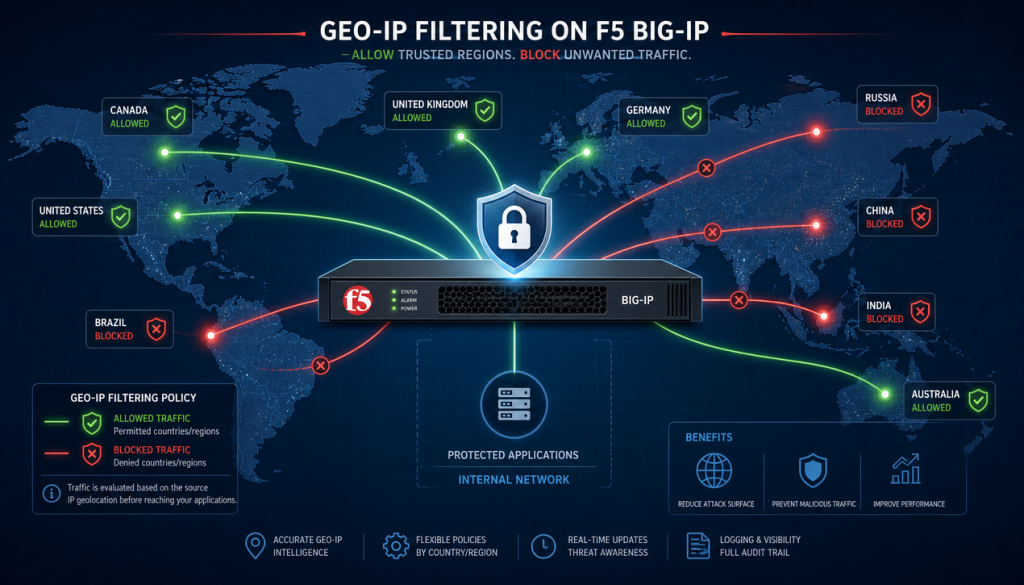
آموزش پیکربندی Geo-IP Filtering در فایروال F5 | 3 سناریو

آموزش پیکربندی Geo-IP Filtering در فایروال F5 به تیمهای شبکه و امنیت این امکان را میدهد که تصمیم دسترسی را پیش از رسیدن ترافیک به سرویسهای حساس بگیرند و سطح تماس زیرساخت با اینترنت را کاهش دهند. در معماریهای امروزی، کنترل دسترسی مبتنی بر جغرافیا یک لایه سبک، سریع و مقیاسپذیر است که در کنار […]
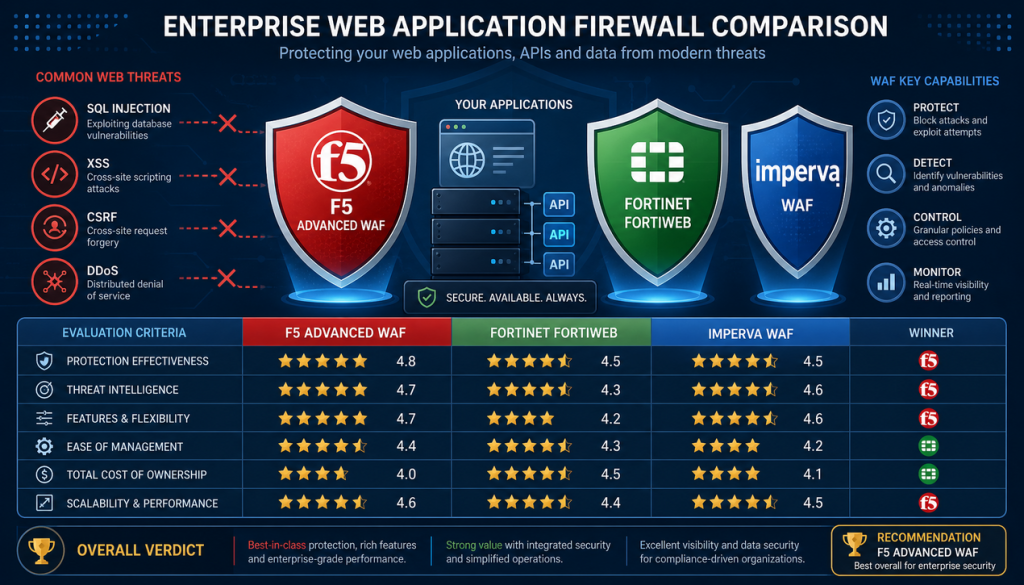
مقایسه F5 Advanced WAF با WAF های Fortinet و Imperva (3 WAF)

در معماری امنیت امروز، فایروال برنامه وب (WAF) مرز میان کاربران و منطق کسب و کار سازمان به شمار می آید. مقایسه F5 Advanced WAF با WAFهای Fortinet و Imperva تنها یک بحث فنی نیست؛ تصمیمی استراتژیک درباره سطح تحمل ریسک، بلوغ تیم امنیت و مسیر رشد زیرساخت است. هر سه محصول در دسته WAFهای […]
مقایسه فایروال F5 AFM با FortiGate و Palo Alto در دیتاسنتر

انتخاب فایروال مناسب برای دیتاسنتر یکی از تصمیمهای راهبردی در امنیت دیتاسنتر است. مقایسه فایروال F5 AFM با FortiGate و Palo Altoبه سازمانها کمک میکند تا میان توان مقابله با حملات حجمی، تحلیل تهدیدات لایه برنامه، مقیاسپذیری و هزینه کل مالکیت توازن برقرار کنند. فایروالها دیگر تنها دروازههای ساده نیستند؛ آنها باید ترافیک رمزگذاریشده، رفتار […]
آموزش پیکربندی iRules؛ 3 کاربرد امنیتی در F5

آموزش پیکربندی iRules نقطه شروع تیمهای شبکه و امنیت برای انتقال تصمیمگیری درباره ترافیک از داخل برنامه به لبه شبکه است. iRules یک زبان اسکریپتنویسی مبتنی بر Tcl است که روی F5 BIG-IP اجرا میشود و به شما اجازه میدهد برای هر درخواست HTTP، هر اتصال TCP یا هر جریان UDP منطق اختصاصی بنویسید. برخلاف […]
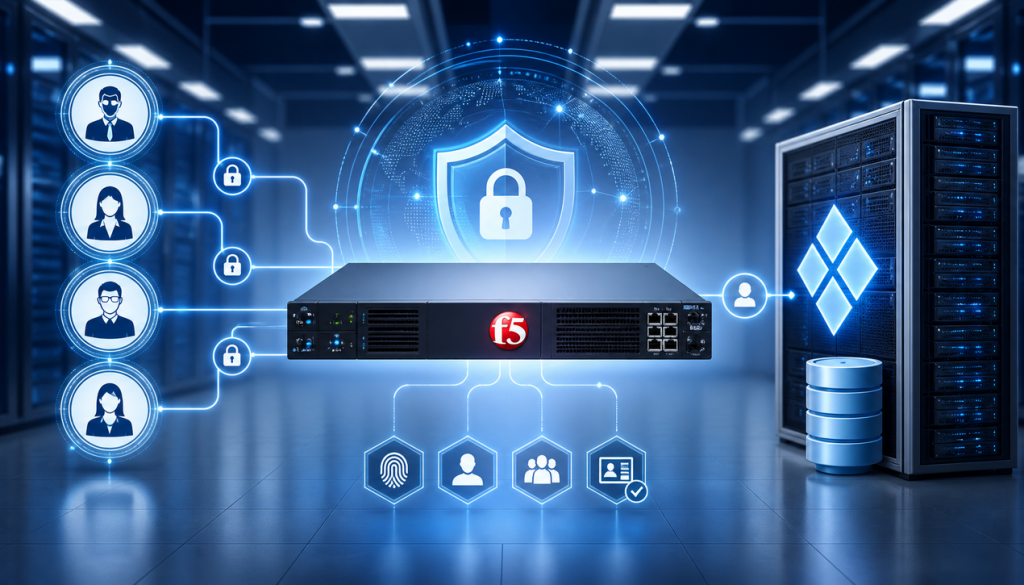
نحوه اتصال F5 به Active Directory برای کنترل دسترسی

در محیطهای سازمانی امروزی، هر سازمان با انبوهی از کاربران، گروهها و سرویسهای داخلی روبهروست و پاسخ به این پرسش که «چه کسی به چه منبعی دسترسی دارد» به چالشی روزمره تبدیل شده است. F5 BIG-IP با ماژول Access Policy Manager (APM) میتواند نقطه ورود واحد به برنامهها باشد، اما بدون یک منبع هویت مرکزی، […]
آموزش راه اندازی Web Application Firewall در BIG-IP ASM

برنامههای تحت وب امروز قلب سرویسهای دیجیتال سازمانها هستند و همین اهمیت، آنها را به هدف اصلی مهاجمان تبدیل کرده است. حملاتی مانند SQL Injection، Cross-Site Scripting و Cross-Site Request Forgery در لایه اپلیکیشن رخ میدهند و فایروالهای سنتی شبکه معمولاً توانایی تشخیص آنها را ندارند. اینجاست که آموزش راه اندازی Web Application Firewall اهمیت […]
آموزش ایجاد NAT و SNAT در BIG-IP کنترل ترافیک ورودی و خروجی

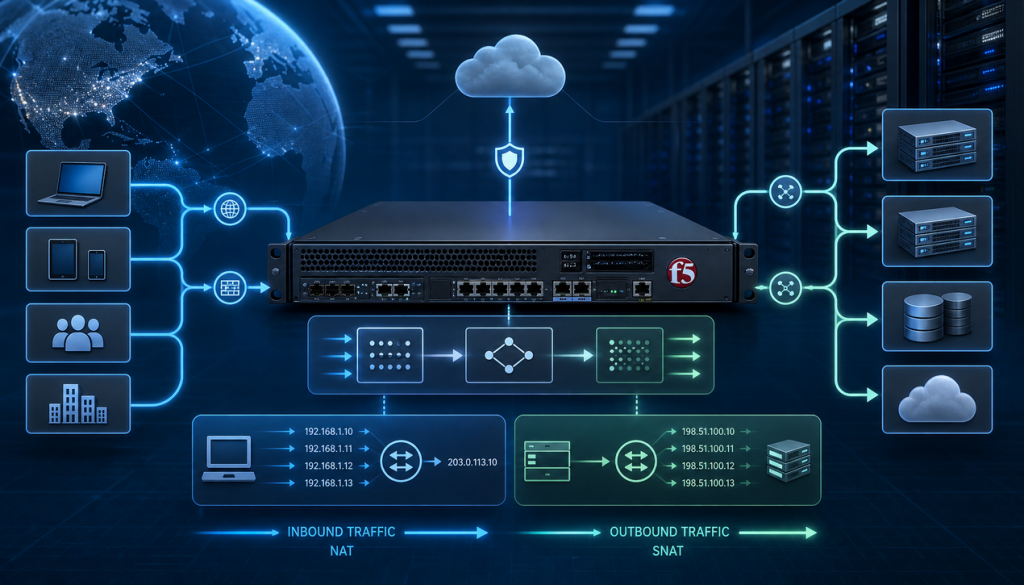
«آموزش ایجاد NAT و SNAT در BIG-IP» برای مدیران شبکهای که میخواهند ترافیک ورودی و خروجی سازمان را روی پلتفرم F5 کنترل کنند، نقطه شروع منطقی است. در BIG-IP دو مفهوم متفاوت پشت این دو اصطلاح قرار دارد: NAT یک نگاشت نسبتاً ثابت بین آدرسی که BIG-IP معرفی میکند و یک سرور داخلی است، در […]
بهترین هارد سرور 2025 برای NVMe، SAS و HDD

انتخاب بهترین هارد سرور در سال 2025 به یک تصمیم ساده بین سرعت و ظرفیت محدود نمیشود. الگوی دسترسی I/O، نوع بار کاری، ظرفیت Backplane سرور، توان خنککنندگی رک، سطح RAID و بودجه نگهداری، همگی روی انتخاب نهایی اثر میگذارند. درایوهای NVMe برای بارهای حساس به تأخیر، SAS SSD برای تعادل عملکرد و پایداری، و […]
پیکربندی Virtual Server و Security Policy در F5

پیکربندی Virtual Server و Security Policy در F5 یکی از پایههای اصلی راهاندازی یک سرویس وب امن و مقیاسپذیر روی پلتفرم BIG-IP است. Virtual Server نقطه ورود ترافیک به سمت Pool سرورهای واقعی است و Security Policy مشخص میکند چه درخواستی اجازه عبور دارد و چه درخواستی باید مسدود شود. در این مقاله مسیر گامبهگام […]
آموزش راه اندازی فایروال F5 BIG-IP AFM در دیتاسنتر

جایگاه AFM در معماری امنیتی دیتاسنتر ماژول F5 BIG-IP Advanced Firewall Manager که با نام کوتاه AFM شناخته میشود، یک فایروال شبکه با معماری stateful و کارایی بالا است که روی همان پلتفرم BIG-IP اجرا میشود. مزیت اصلی این طراحی، حذف یک hop اضافی از مسیر ترافیک است؛ بازرسی بستهها، تصمیمگیری درباره allow یا drop […]
آموزش User-Based Policy در Palo Alto | گام به گام

آموزش User-Based Policy در Palo Alto یعنی یاد بگیرید چگونه قواعد فایروال را نه بر پایه آدرس IP، بلکه بر اساس هویت واقعی کاربر بنویسید. در محیطهای کاری امروز که کارمندان از دفتر، خانه و ابر به منابع سازمان دسترسی دارند، آدرس IP ناپایدار است و تنها عامل ثابت، نام کاربری است. قابلیت User-ID در […]
پیکربندی IPv6 در فایروال Palo Alto | آموزش Security Policy

پیکربندی IPv6 در فایروال Palo Alto؛ راهنمای گامبهگام Security Policy پیکربندی IPv6 در فایروال Palo Alto امروزه دیگر یک انتخاب اختیاری نیست؛ بسیاری از سیستمعاملهای مدرن به صورت پیشفرض پشته دوگانه (Dual-Stack) را فعال کردهاند و حتی اگر سازمانی رسماً از IPv6 استفاده نکند، ممکن است دستگاههای شبکهاش به طور خودکار آدرس IPv6 دریافت کرده […]
هوش مصنوعی در امنیت شبکه با Cortex XDR و فایروال پالو آلتو

هوش مصنوعی در امنیت شبکه دیگر یک شعار بازاریابی نیست؛ بلکه پاسخ عملی به تغییری بنیادین در ماهیت تهدیدات سایبری است. امروزه حملات باجافزاری، تهدیدات پیشرفته پایدار (APT) و بهرهبرداری از آسیبپذیریهای روز صفر با سرعتی وارد میشوند که سیستمهای مبتنی بر امضای سنتی توان ردیابی آنها را ندارند. راهکارهای هوشمند مانند پلتفرم Cortex XDR […]
مدیریت هشدار در Palo Alto؛ راهنمای هشداردهی هوشمند

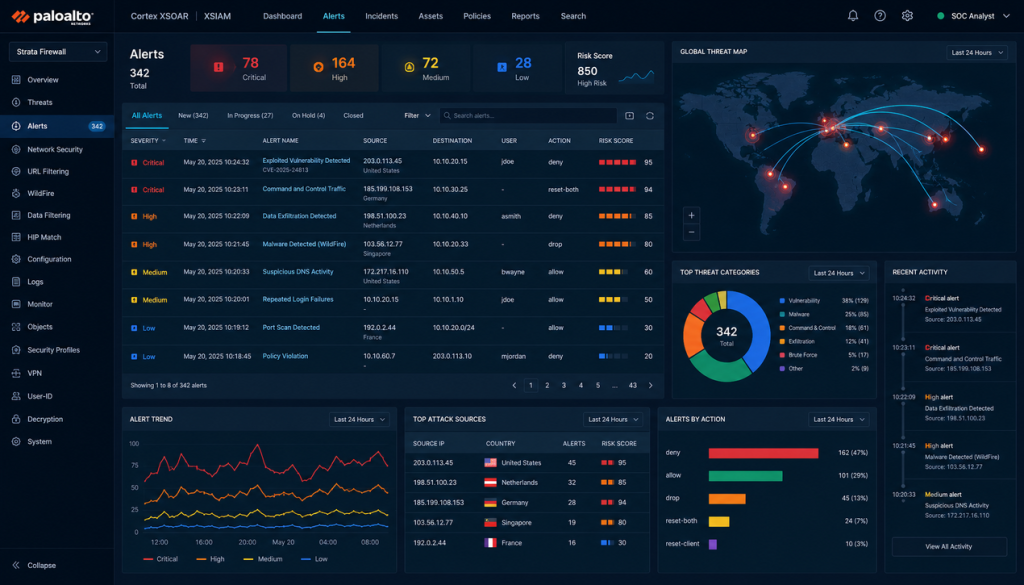
مدیریت هشدار در Palo Alto؛ راهنمای هشداردهی هوشمند فایروالهای نسل جدید پالو آلتو یکی از غنیترین منابع داده امنیتی در شبکه سازمان هستند؛ اما همین حجم بزرگ داده اگر درست هدایت نشود، بهجای کمک به تیم امنیت، آن را فرسوده میکند. مدیریت هشدار در Palo Alto یعنی تبدیل انبوه رویدادهای خام به تعداد محدودی هشدار […]
مدیریت Centralized Policy با Panorama در فایروال پالو آلتو

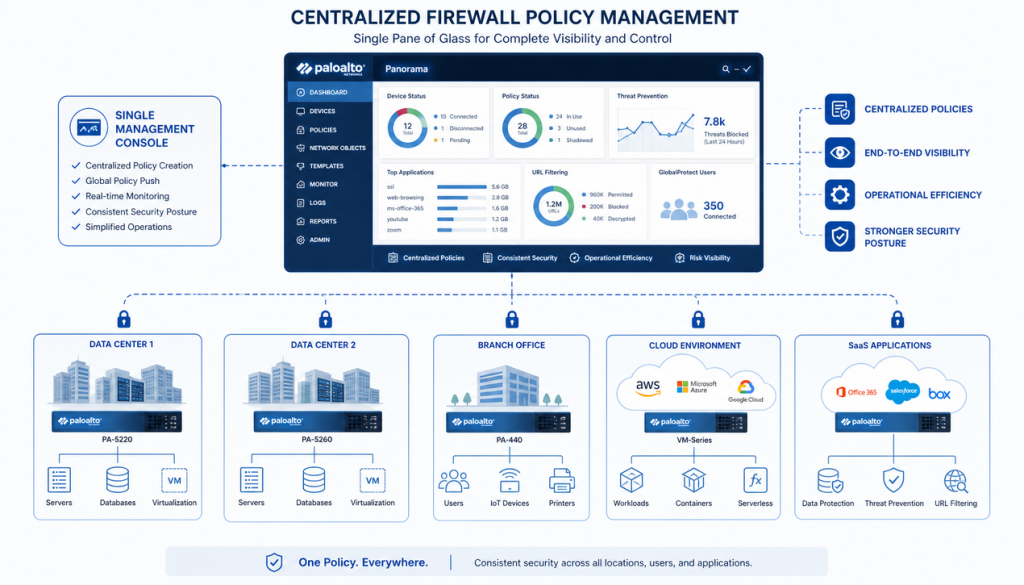
مدیریت Centralized Policy با Panorama به تیمهای امنیتی اجازه میدهد خطمشیهای امنیتی فایروالهای Palo Alto Networks را از یک کنسول واحد طراحی، اعتبارسنجی و بهصورت همزمان روی تمام دستگاهها منتشر کنند. در شبکههایی که چندین فایروال فیزیکی، مجازی یا ابری وجود دارد، مدیریت جزیرهای تنظیمات منشأ ناهماهنگی، خطای انسانی و شکافهای امنیتی میشود. در این […]
آموزش Palo Alto Panorama | مانیتورینگ و گزارش گیری متمرکز

آموزش Palo Alto Panorama؛ مانیتورینگ و گزارشگیری متمرکز شبکه آموزش Palo Alto Panorama برای هر سازمانی که بیش از چند فایروال پالو آلتو در محیطهای فیزیکی، مجازی یا ابری مدیریت میکند، یک ضرورت عملیاتی است. Panorama بهعنوان مرکز مدیریت فایروال پالو آلتو، امکان تعریف، انتشار و نظارت متمرکز سیاست های امنیتی روی دستگاههای خانواده PA-Series، […]
رفع خطاهای Upgrade و Downgrade در PAN-OS پالو آلتو

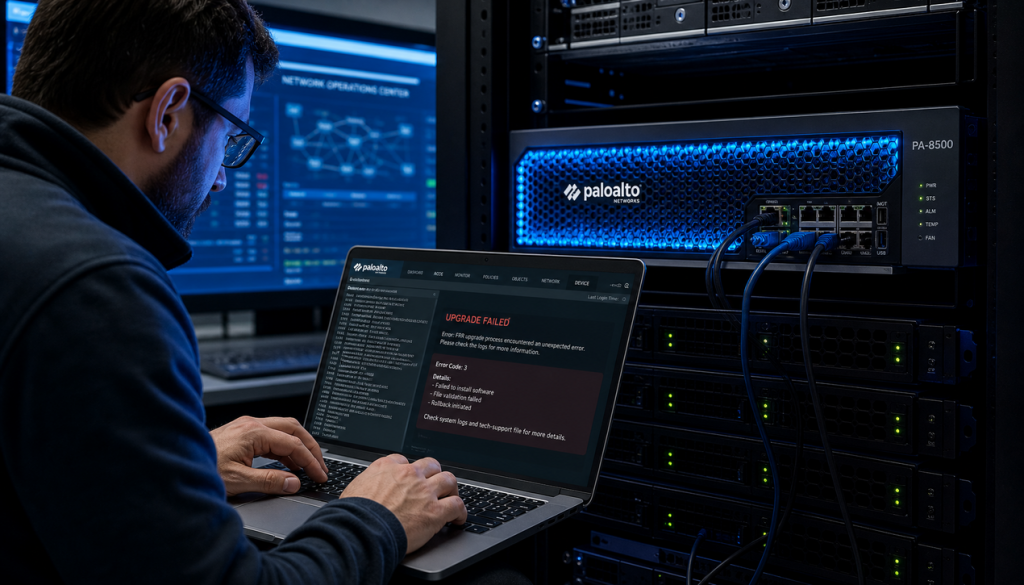
سیستمعامل PAN-OS هستهی فایروالهای نسل جدید پالو آلتو است و بهروزرسانی منظم آن یک ضرورت امنیتی و عملیاتی محسوب میشود؛ اما فرآیند ارتقا (Upgrade) یا تنزل نسخه (Downgrade)، بهویژه در محیطهای High Availability، میتواند پرریسکترین عملیات مدیریت زیرساخت باشد. رفع خطاهای Upgrade و Downgrade در PAN-OS زمانی به روندی قابل کنترل تبدیل میشود که علل […]
آپدیت PAN-OS در فایروال Palo Alto | راهنمای گام به گام

آپدیت PAN-OS در فایروال Palo Alto فراتر از یک کار تعمیر و نگهداری معمولی است؛ یک مأموریت امنیتی راهبردی محسوب میشود. هر نسخه جدید از سیستمعامل این فایروالها، حاصل رفع آسیبپذیریهای کشفشده، بهبود موتورهای دفاعی و افزودن قابلیتهای جدید است. تأخیر یا چشمپوشی از به روزرسانی سیستم عامل فایروال Palo Alto، سازمان را در معرض […]
قابلیت WildFire Subscription در Palo Alto چیست؟

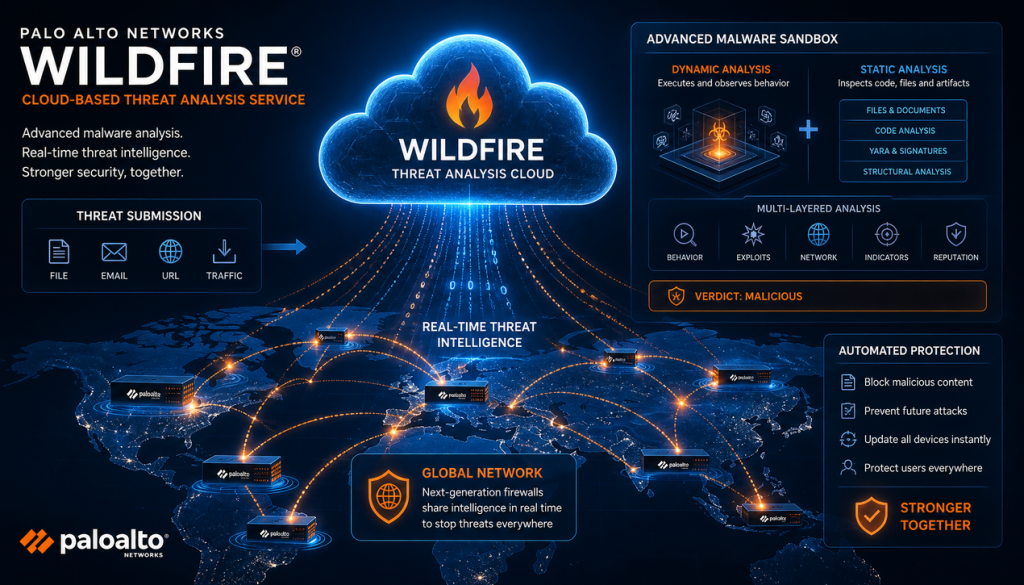
امنیت شبکه در سال های اخیر از الگوی «شناسایی تهدید شناخته شده» فاصله گرفته و به سمت تحلیل رفتار و قصد مهاجم حرکت کرده است. قابلیت WildFire Subscription در Palo Alto یکی از مهمترین اشتراکهای امنیتی فایروال های نسل جدید پالو آلتو است که عملکرد تحلیل بدافزار WildFire را به یک پلتفرم تحلیل تهدید در […]
فعال سازی Threat Prevention و WildFire در فایروال پالو آلتو; …

در دنیای امروز که باجافزارها، بدافزارهای پیشرفته و حملات Zero-Day روزمره شدهاند، اتکا صرف به فیلترینگ مبتنی بر پورت و IP پاسخگو نیست. فایروالهای Palo Alto Networks با معماری Single Pass و پنجرههای Security Profile، امکان بازرسی عمیق ترافیک در لایه کاربرد را فراهم میکنند. در این مقاله قصد داریم فعال سازی Threat Prevention و […]
آموزش VPN Site to Site در فایروال Palo Alto | راهنمای کامل

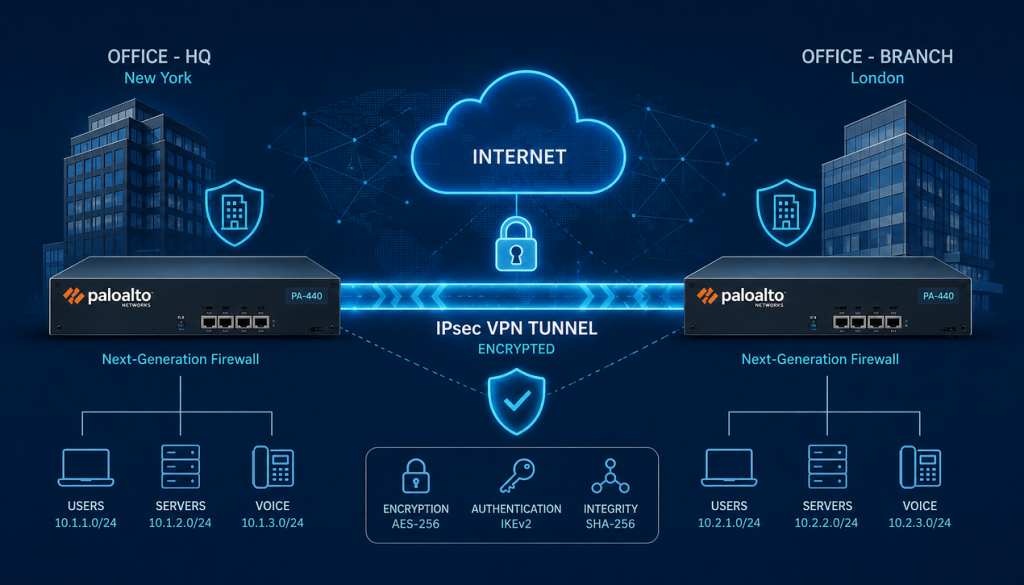
اتصال امن دو شبکه با فایروال پالو آلتو یکی از پرتکرارترین نیازهای سازمانها برای پیوند شعب، دفاتر و محیطهای ابری است. در این مطلب، آموزش VPN Site to Site در فایروال Palo Alto را بهصورت عملی و گامبهگام مرور میکنیم؛ از پیش نیازها و پروفایلهای رمزنگاری گرفته تا ایجاد IKE Gateway، تنظیم قرینهی Proxy IDها، […]
آموزش گامبهگام راهاندازی فایروال Palo Alto
در دنیای امروزی که پیچیدگی تهدیدات سایبری به سرعت در حال افزایش است، دیگر فایروالهای سنتی مبتنی بر پورت و پروتکل پاسخگوی نیازهای امنیتی سازمانها نیستند. حملات مدرن، که اغلب در لایه کاربــری و از طریق برنامههای مجاز پنهان میشوند، نیازمند رویکردی هوشمندانهتر و عمیقتر به امنیت شبکه هستند. در این صحنه پیچیده، فایروالهای نسل […]
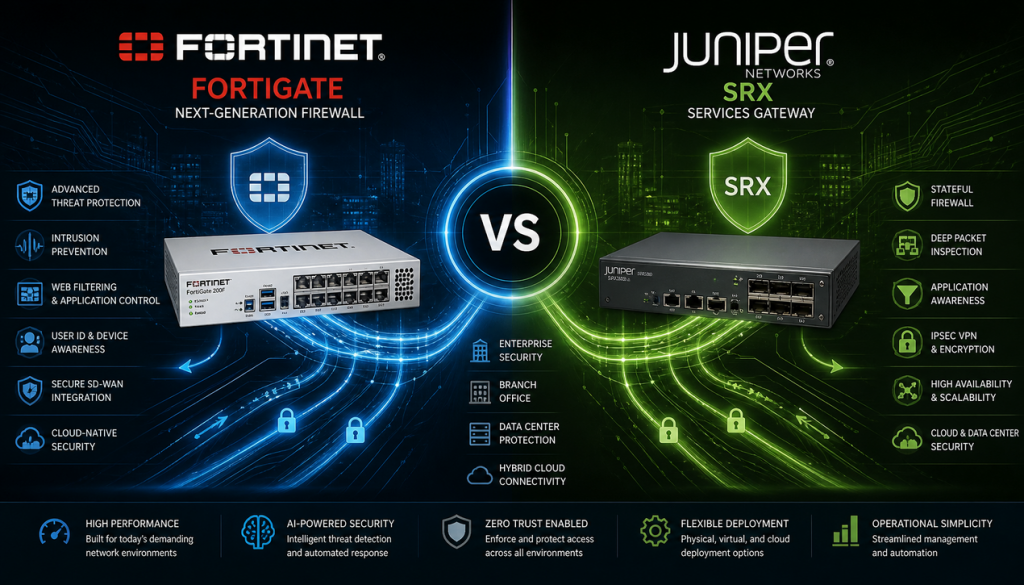
مقایسه FortiGate و Juniper SRX | کدام فایروال بهتر است؟

انتخاب فایروال نسل بعدی (NGFW) امروز یک تصمیم خرید ساده نیست؛ تصمیمی استراتژیک است که برای سالها بر امنیت، کارایی و چابکی سازمان اثر میگذارد. مقایسه FortiGate و Juniper SRX به این دلیل اهمیت دارد که هر دو پلتفرم از نظر قابلیتها در سطح بالایی قرار دارند، اما از دو فلسفه متفاوت پیروی میکنند: یکپارچگی […]
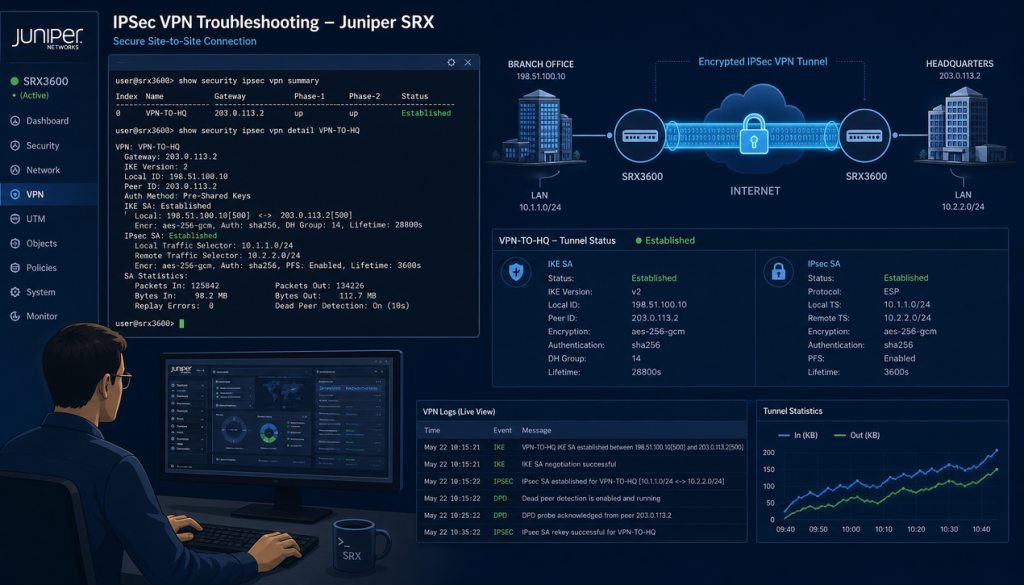
عیب یابی Tunnel VPN در Juniper SRX | راهنمای جامع

قطع تونل VPN بین دفتر مرکزی و شعب، یکی از پرهزینهترین رخدادهای عملیاتی در شبکههای سازمانی است و هر دقیقه تأخیر در بازیابی آن میتواند سرویسهای حیاتی را مختل کند. عیب یابی Tunnel VPN در Juniper SRX زمانی سریع و تکرارپذیر میشود که بهجای آزمون و خطا، یک چارچوب نظاممند داشته باشید: ابتدا مشخص کنید […]
تنظیم NTP در فایروال Juniper و زمان بندی لاگ ها

در معماری امنیت شبکه، زمان دقیق تنها یک پارامتر فنی نیست؛ ستون فقرات ثبت، تحلیل و پاسخ به حوادث امنیتی است. فایروالها بهعنوان نخستین خط دفاع، حجم انبوهی از لاگ تولید میکنند و اعتبار هر رویداد به مهر زمانی (Timestamp) آن گره خورده است. تنظیم NTP در فایروال Juniper تضمین میکند این مهرهای زمانی با […]
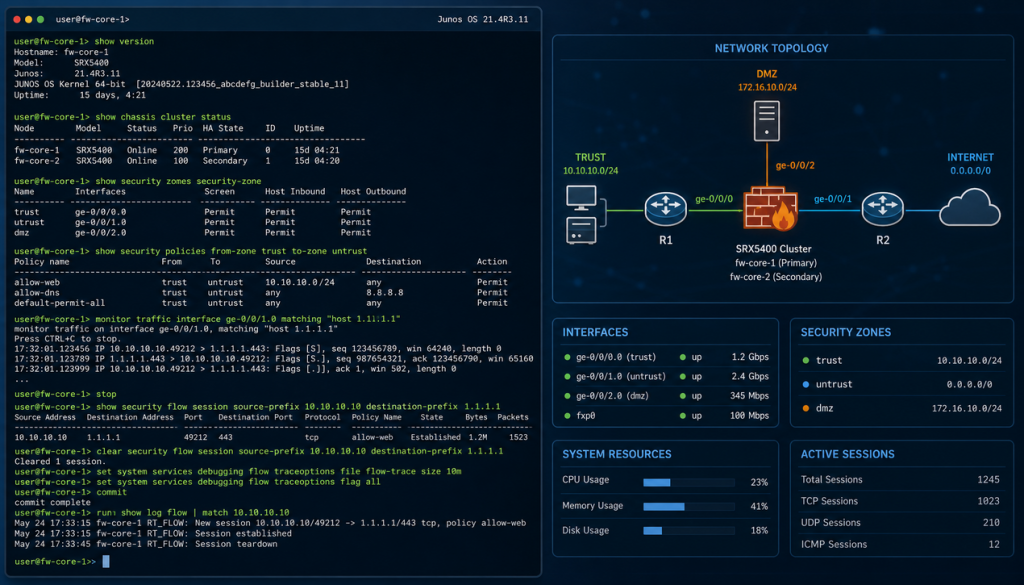
دیباگ Session در Junos OS | آموزش مانیتورینگ و عیب یابی

در شبکههای سازمانی، بخش بزرگی از شکایتهای کاربران، از «سایت باز نمیشود» تا «اتصال دیتابیس بهطور ناگهانی قطع میشود»، در نهایت به یک جریان مشکلدار روی فایروال برمی گردد. دیباگ Session در Junos OS یعنی توانایی ردیابی همین جریان از لحظه ورود اولین بسته تا بستهشدن اتصال؛ مهارتی که عیبیابی را از حدسوگمان به تصمیمگیری […]
بکاپ گیری و بازیابی تنظیمات Juniper SRX | راهنمای جامع

فایروالهای Juniper SRX دروازه بان امنیتی بسیاری از شبکههای سازمانی هستند و تقریباً همه چیز، از سیاستهای کنترل ترافیک و قوانین NAT گرفته تا مسیریابی، تونلهای VPN و پیکربندی High Availability، در قالب یک فایل پیکربندی واحد روی آنها تعریف میشود. از دست رفتن این پیکربندی، حتی در اثر یک تغییر اشتباه یا خرابی سختافزار، […]
آموزش VLAN در SRX و Interface منطقی | راهنمای کامل

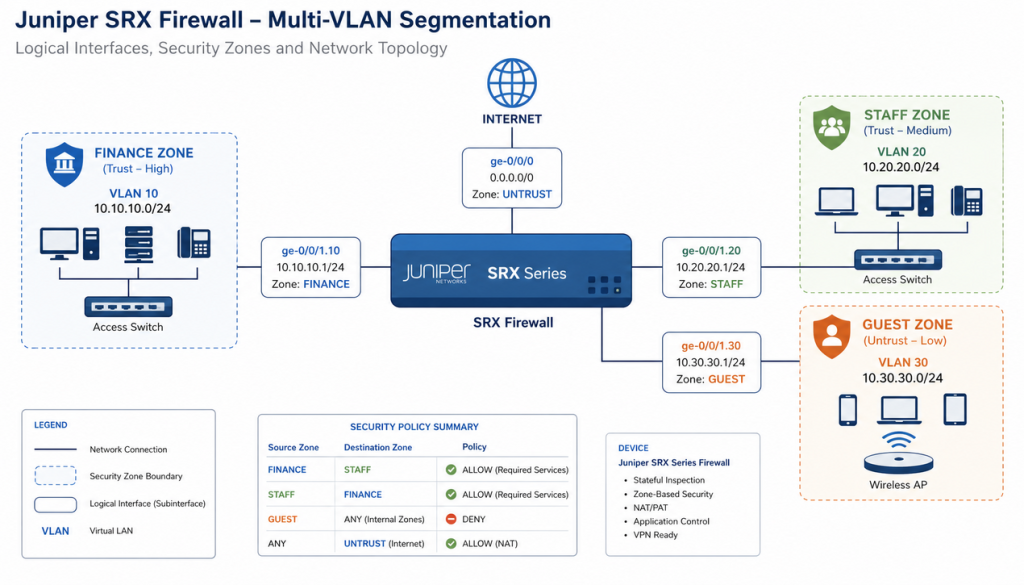
در معماریهای شبکهی مدرن، سگمنتبندی شبکه دیگر یک انتخاب نیست، بلکه ضرورتی امنیتی است. آموزش VLAN در SRX به شما نشان میدهد چگونه با فایروال های جونیپر، شبکهی داخلی سازمان را به بخشهای منطقی مجزا تقسیم کنید، دامنهی پخش (Broadcast Domain) را محدود سازید و ترافیک بین بخشها را در معرض سیاستهای امنیتی دقیق قرار […]
اتصال فایروال Juniper SRX به Active Directory | آموزش کامل

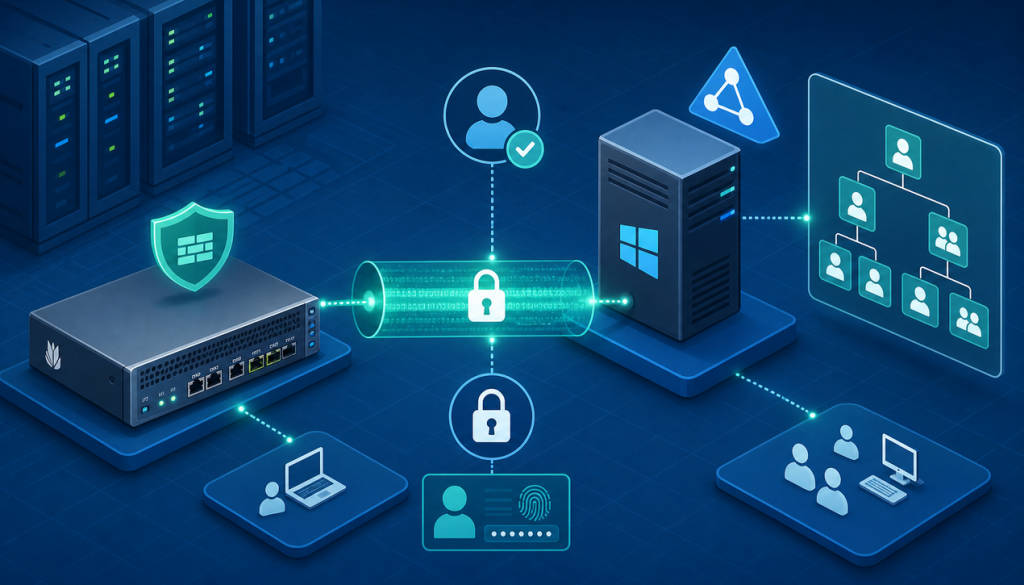
اتصال فایروال Juniper SRX به Active Directory در معماری امنیت شبکه های سازمانی مدرن، مدیریت کارآمد و ایمن دسترسی کاربران به منابع، حساس ترین وظایف متخصصان امنیت به شمار میرود. روشهای سنتی احراز هویت مبتنی بر آدرسهای IP ثابت یا حسابهای محلی روی هر دستگاه، مقیاس پذیری و انعطاف لازم برای محیطهای پویا را ندارند […]
فعال سازی IPS در فایروال Juniper | راهنمای گام به گام

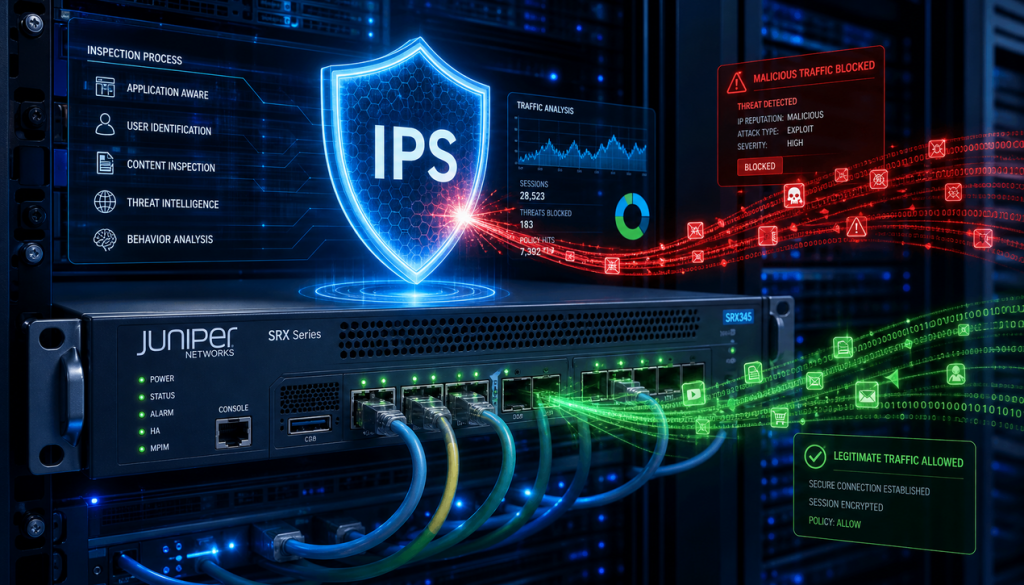
مقدمه سیستم جلوگیری از نفوذ (IPS) یکی از مهمترین لایههای امنیتی در فایروالهای نسل جدید است و فعال سازی IPS در فایروال Juniper میتواند محافظت فعال و بلادرنگ شبکه را در برابر طیف گستردهای از حملات فراهم کند. برخلاف سیستمهای کشف نفوذ (IDS) که صرفاً هشدار صادر میکنند، ماژول IPS در فایروالهای SRX جونیپر بهصورت […]
آموزش NAT در Juniper SRX | از Static تا Dynamic NAT

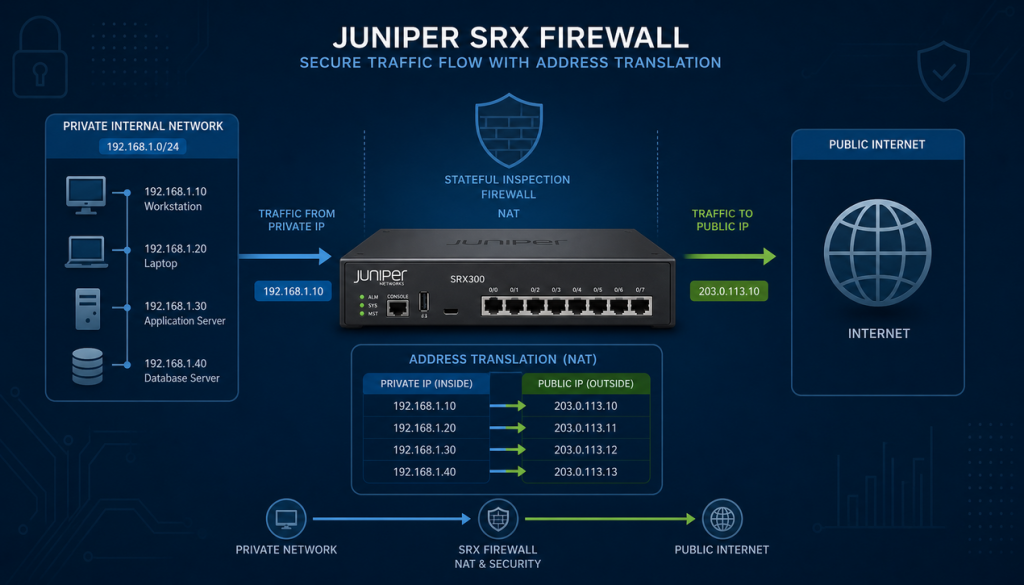
در معماری شبکههای مدرن، ترجمه آدرس شبکه (Network Address Translation) به ستون فقرات ارتباطی و امنیتی تبدیل شده است. در سطح پایه، NAT مشکل کمبود آدرسهای عمومی IPv4 را با بهاشتراکگذاری چند آدرس عمومی میان صدها دستگاه داخلی حل میکند و از منظر امنیتی نیز با پنهان کردن توپولوژی داخلی، لایهای از ابهامافزایی ایجاد مینماید. […]