

فایروالهای Juniper SRX دروازه بان امنیتی بسیاری از شبکههای سازمانی هستند و تقریباً همه چیز، از سیاستهای کنترل ترافیک و قوانین NAT گرفته تا مسیریابی، تونلهای VPN و پیکربندی High Availability، در قالب یک فایل پیکربندی واحد روی آنها تعریف میشود. از دست رفتن این پیکربندی، حتی در اثر یک تغییر اشتباه یا خرابی سختافزار، میتواند کل ارتباط شبکه را متوقف کند.
به همین دلیل بکاپ گیری و بازیابی تنظیمات Juniper SRX یکی از بنیادی ترین وظایف مدیران شبکه و امنیت است؛ کاری که با چند دستور ساده شروع میشود اما برای رسیدن به اطمینان واقعی به یک چارچوب چندلایه نیاز دارد.
در این راهنما روشهای ذخیره پیکربندی فایروال SRX از طریق CLI و J-Web، تنظیم Rescue Configuration، راهاندازی بکاپ خودکار Junos با قابلیت Archival و اسکریپت، سناریوهای مختلف بازیابی کانفیگ SRX و ملاحظات امنیتی را گامبهگام بررسی میکنیم. پیش از اجرای هر دستور روی دستگاه عملیاتی، آن را در محیط آزمایشی تمرین کنید و مستندات رسمی Juniper مربوط به نسخه Junos خود را مبنا قرار دهید.
ارزش واقعی یک SRX نه در سختافزار آن، بلکه در پیکربندی آن است؛ پیکربندیای که حاصل ساعتها طراحی، تست و بهینهسازی است و میتواند شامل صدها خط سیاست امنیتی، NAT، تعریف Zone، مسیریابی و تونل باشد. از بین رفتن آن به معنای از دست رفتن کنترل ترافیک، قطع سرویسهای حیاتی و ایجاد شکافهای امنیتی گسترده است. سختافزار قابل تعویض است، اما بازسازی منطق کامل امنیت شبکه از صفر، فرآیندی طولانی و پرریسک است.
عوامل رایج از دست رفتن پیکربندی مشخص هستند: خطاهای انسانی مانند اجرای تغییر اشتباه یا حذف تصادفی بخشی از کانفیگ، خرابی حافظه Flash یا منبع تغذیه، حملات سایبری با هدف دستکاری یا تخریب تنظیمات امنیتی، و حوادث محیطی مانند آتشسوزی و نوسانات شدید برق. نکته کلیدی این است که در بیشتر این سناریوها تکیه صرف روی فایلهای موجود روی خود دستگاه کافی نیست، چون ممکن است حافظه یا کل دستگاه از کار افتاده باشد.
عدم بازیابی بهموقع هم پیامدهای سنگینی دارد: قطع اینترنت و VPN سازمان، خرابی زنجیرهای سرویسهای وابسته، تخلف از الزامات استانداردهایی مانند ISO 27001 و PCI DSS که وجود فرآیند بکاپ و بازیابی را الزامی میدانند، و در نهایت خسارت مالی و اعتباری. برای چنین استانداردهایی، بکاپ قابل بازیابی و تستشده یک کنترل پایه است، نه یک اقدام اختیاری.
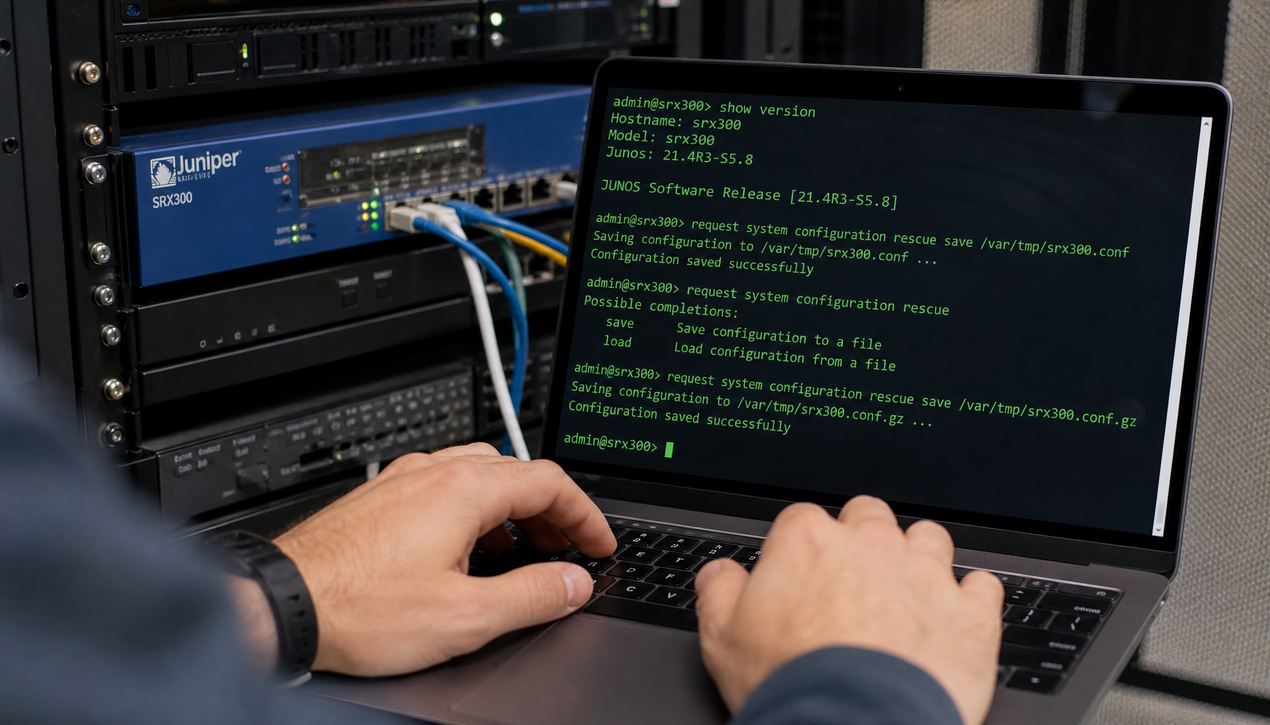
خبر خوب این است که Junos کل پیکربندی را در یک ساختار سلسلهمراتبی واحد نگه میدارد و یک بکاپ کامل، همه اجزای جدول زیر را پوشش میدهد. آشنایی با این اجزا به شما کمک میکند بازیابیهای انتخابی را دقیقتر انجام دهید و هنگام restore بدانید کدام بخشها را باید با دقت بیشتری بازبینی کنید.
| بخش پیکربندی | توضیح | اهمیت |
|---|---|---|
| Security Policies | قوانین کنترل ترافیک بین Zoneها | قلب مدل امنیتی SRX |
| Zones و Interfaces | تعریف مناطق امنیتی و انتساب رابطها | زیربنای سیاستها |
| NAT | قوانین Source، Destination و Static NAT | دسترسی اینترنت و انتشار سرویسها |
| Routing | مسیرهای استاتیک و پروتکلهایی مانند OSPF و BGP | رسیدن ترافیک به مقصد صحیح |
| VPN | تونلهای IPsec سایتبهسایت و دسترسی راهدور | ارتباط شعب و کاربران |
| Authentication | AAA با RADIUS/TACACS+ و کاربران محلی | کنترل دسترسی مدیریتی |
| Security Features | پروفایلهای IDP/IPS و سرویسهای UTM | دفاع لایهای |
| System Services | SSH، SNMP، NTP و Syslog | مدیریت و نظارت |
| Chassis Cluster | پیکربندی HA و failover | ادامه سرویس در خرابی یک node |
سیاستهای امنیتی معمولاً حساسترین بخش بازیابی هستند، چون کوچکترین خطا در ترتیب قوانین یا شرطهای match میتواند ترافیک مجاز را بلاک یا ترافیک ناخواسته را عبور دهد. اگر قصد بازطراحی ساختار policy دارید، مرور تجربههای
طراحی policy امنیتی در فایروال پالو آلتو دید مقایسهای خوبی برای انتخاب الگوهای ساده و قابل نگهداری ارائه میدهد.
در بحث سرویسهای امنیتی لایهای نیز هرچه پروفایلهای IDP و UTM پیچیدهتر باشند، اهمیت داشتن نسخه دقیق از آنها بیشتر میشود. برای آشنایی با ترکیب سرویسهای امنیتی در محیطهای کوچک و متوسط، مقاله
فایروال سوفوس به عنوان راهکار یکپارچه UTM نمونه کاربردی و خوانایی است.
سه مفهوم پایه را پیش از هر عملیاتی در ذهن داشته باشید: Candidate Configuration نسخه در حال ویرایش است تا زمانی که با دستور commit فعال شود؛ Active Configuration نسخه در حال اجراست؛ و Junos پس از هر commit یک rollback ذخیره میکند و بهصورت پیشفرض 50 نسخه (شمارههای 0 تا 49) را نگه میدارد. در کنار اینها، Rescue Configuration نسخهای است که خودتان بهعنوان «آخرین وضعیت شناختهشده و سالم» تعیین میکنید.
برای اجرای مراحل این راهنما به موارد زیر نیاز دارید:
show version) برای بررسی سازگاری هنگام بازیابیسادهترین مسیر، استفاده از دستور save است. در حالت عملیاتی میتوانید خروجی show configuration
را مستقیم در یک فایل ذخیره کنید و در حالت پیکربندی، نسخه candidate را ذخیره نمایید. برای مطالعه و اجرای گامبهگام، فرمت set خواناتر از فرمت پیشفرض سلسلهمراتبی است و هر دو را در آرشیو نگه دارید.
# ذخیره پیکربندی فعال در فایل (حالت عملیاتی) show configuration | save /var/tmp/srx-backup-20240612.conf # ذخیره به فرمت set برای مطالعه و بازیابی گامبهگام show configuration | display set | save /var/tmp/srx-backup-20240612.set # ذخیره پیکربندی candidate (حالت پیکربندی) configure save /var/tmp/srx-candidate-20240612.conf exit
فایلهای ایجادشده را از /var/tmp به مقصد امن منتقل کنید، چون این مسیر فضای موقت است و در صورت پر شدن حافظه یا مشکلات سیستم ممکن است در دسترس نباشد. برای انتقال از خود دستگاه میتوانید از file copy استفاده کنید؛ اگر مقصد با رمز عبور احراز هویت میشود، Junos هنگام اجرا آن را بهصورت تعاملی میپرسد.
# انتقال فایل بکاپ از SRX به سرور بکاپ file copy /var/tmp/srx-backup-20240612.conf scp://backupuser@192.0.2.10:/srx-backups/ # دریافت فایل از SRX روی رایانه شما (اجرا در ترمینال لینوکس/مک) # scp admin@srx1.example.com:/var/tmp/srx-backup-20240612.conf .
اگر ترجیح میدهید با رابط گرافیکی کار کنید، J-Web امکان خروجی گرفتن از پیکربندی را فراهم میکند: با حساب مدیریتی وارد رابط وب شوید، به بخش مدیریت پیکربندی بروید و گزینه دانلود یا export پیکربندی را انتخاب کنید؛ فرمت text، set یا XML را مشخص کرده و فایل را روی سیستم خود ذخیره کنید. برای بازیابی نیز در همان بخش فایل را آپلود، پیشنمایش تغییرات را مرور و در نهایت commit کنید. عنوان دقیق منوها بسته به نسخه J-Web کمی متفاوت است.
J-Web برای بررسی سریع و دید گرافیکی از ساختار مناسب است، اما محدودیتهای جدی دارد: زمانبندی خودکار ندارد، به دسترسی شبکه و پایداری اتصال مرورگر وابسته است و وقتی خود دستگاه در دسترس نباشد بیفایده است. به همین دلیل J-Web را مکمل CLI بدانید، نه جایگزین آن.
Rescue Configuration نقطه امن شما است: نسخهای که میدانید کار میکند و در بحران میتوانید سریع به آن برگردید. بهترین عادت، بهروزرسانی rescue هر بار است که یک تغییر مهم با موفقیت commit شد و سرویسها تست شدند. فراخوانی rescue با یک rollback ساده در حالت پیکربندی انجام میشود.
# ذخیره پیکربندی فعلی بهعنوان rescue request system configuration rescue save # مشاهده محتوای rescue show system configuration rescue # بارگذاری rescue و اعمال مجدد configure rollback rescue show | compare commit
دو نکته مهم: rescue فقط روی خود دستگاه ذخیره میشود و جایگزین بکاپ خارجی نیست؛ و در برخی مدلهای قدیمیتر سری SRX امکان فراخوانی rescue از طریق دکمه فیزیکی CONFIG نیز وجود دارد که جزئیات آن در مستندات همان مدل آمده است. برای حذف rescue میتوانید از
request system configuration rescue delete استفاده کنید.
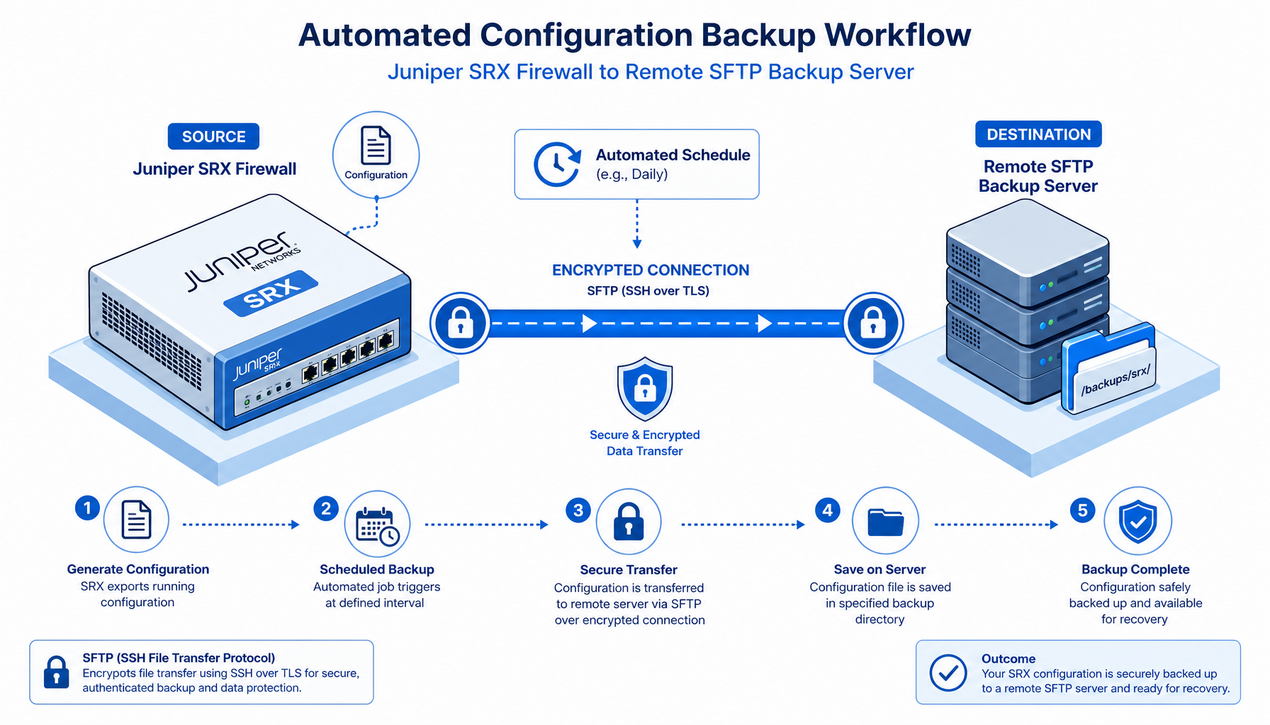
Junos یک مکانیزم داخلی برای بکاپ خودکار Junos دارد: system archival
. با فعالسازی آن، دستگاه پس از هر commit — یا در بازههای زمانی مشخص — بهطور خودکار فایل پیکربندی را با نام تاریخدار به سرور آرشیو منتقل میکند. این روش بدون نیاز به زیرساخت جانبی، حداقل لایه دوم بکاپ را فراهم میکند.
# انتقال خودکار پیکربندی به سرور آرشیو پس از هر commit set system archival configuration transfer-on-commit set system archival configuration archive-sites “scp://backupuser@192.0.2.10:/srx-backups/” commit # گزینه جایگزین: انتقال دورهای بر حسب دقیقه (نمونه: هر 24 ساعت) # set system archival configuration transfer-interval 1440
سینتکس دقیق URL و نحوه درج اعتبارنامه (رمز عبور یا مشخصات احراز هویت) به پروتکل انتخابی و نسخه Junos بستگی دارد؛ مقادیر را مطابق مستندات رسمی Juniper تنظیم کنید، چون Junos اعتبارنامه را پس از commit بهصورت رمزنگاریشده در پیکربندی نگه میدارد. حتماً با یک commit آزمایشی موفق بودن انتقال را تأیید کنید و حجم پوشه مقصد را بهصورت دورهای پاکسازی نمایید.
در محیطهای چنددستگاهی، یک اسکریپت ساده روی سرور لینوکسی همه SRXها را یکجا بکاپ میگیرد. پیشنیاز آن احراز هویت با کلید SSH است؛ یعنی کلید عمومی حساب مدیریتی باید از قبل روی دستگاهها ثبت شده باشد تا اسکریپت بدون تعامل انسانی کار کند.
#!/bin/bash # بکاپ روزانه چند دستگاه SRX (احراز هویت با کلید SSH) HOSTS=”srx1.example.com srx2.example.com” BACKUP_DIR=”/backup/srx” DATE=$(date +%Y%m%d) for HOST in $HOSTS; do mkdir -p “$BACKUP_DIR/$HOST” ssh -o BatchMode=yes “admin@$HOST” “show configuration | display set” \ > “$BACKUP_DIR/$HOST/$HOST-$DATE.set” done
اجرای اسکریپت را با یک cron job زمانبندی کنید، مثلاً 0 2 * * * /opt/scripts/srx-backup.sh
برای ساعت 2 بامداد هر روز. روی سرور بکاپ نیز سیاست نگهداری تعریف کنید؛ مثلاً حذف خودکار نسخههای قدیمیتر از 90 روز و کپی هفتگی رمزنگاریشده به مقصد خارج از سایت. برای مقیاس بزرگتر، ابزارهایی مانند Oxidized یا RANCID که از Junos پشتیبانی میکنند، جمعآوری خودکار کانفیگ، diff تغییرات و ذخیره در Git را فراهم میکنند و Junos Space نیز مدیریت متمرکز پیکربندی را در سطح سازمانی ارائه میدهد.
روش بازیابی به سناریو بستگی دارد: بازگشت یک تغییر اشتباه، بازگردانی کامل پس از خرابی نرمافزاری، یا استقرار پیکربندی روی سختافزار جانشین. قاعده طلایی در همه حالات یکی است: پیش از هر بازیابی از پیکربندی فعلی بکاپ بگیرید، تغییرات را قبل از commit با
show | compare بررسی کنید و در صورت ریسک قطع دسترسی، از commit confirmed استفاده نمایید.
دستور load در حالت پیکربندی چند حالت دارد و انتخاب درست آن، تفاوت بین بازیابی تمیز و بههمریختگی کانفیگ است:
| حالت | اثر | کاربرد اصلی |
|---|---|---|
| load override | کل candidate با فایل جایگزین میشود | بازیابی کامل |
| load merge | فایل با candidate ادغام میشود | بازگردانی بخشهای خاص |
| load replace | ادغام همراه با بازنویسی عناصر تگشده | بازنویسی بخش مشخص |
| load set | اجرای خطبهخط دستورات set | بازسازی گامبهگام |
| load patch | اعمال تفاوتها روی candidate | اصلاح انتخابی |
# گام 1: انتقال فایل بکاپ از سرور به دستگاه file copy scp://backupuser@192.0.2.10:/srx-backups/srx-backup-20240612.conf /var/tmp/ # گام 2: ورود به حالت پیکربندی و بارگذاری کامل configure load override /var/tmp/srx-backup-20240612.conf # گام 3: بررسی تفاوتها و اعتبارسنجی پیش از اعمال show | compare commit check # گام 4: اعمال همراه با بیمه بازگشت خودکار (10 دقیقه) commit confirmed 10 commit
اگر بعد از commit دسترسی شما به دستگاه قطع شود و در بازه 10 دقیقهای دستور commit دوم اجرا نشود، تغییرات خودکار بازگردانی میشوند و دستگاه با پیکربندی قبلی ادامه میدهد. برای بازیابی انتخابی، مثلاً فقط سیاستهای امنیتی، همان مراحل را با
load merge و یک فایل جداگانه انجام دهید؛ ساختار فایل باید سلسلهمراتبی معتبر Junos باشد.
اگر مشکل تازگی رخ داده و دستگاه سالم است، سریعترین راه rollback است. با show system commit
تاریخچه تغییرات را ببینید و به نسخه دلخواه برگردید. توجه کنید rollback 0 پیکربندی فعال فعلی است و rollbackهای محلی با خرابی Flash از بین میروند؛ پس این روش جای بکاپ خارجی را نمیگیرد.
وقتی دستگاه اصلی از کار افتاده باشد، بازیابی روی سختافزار جانشین انجام میشود. نخست نسخه Junos دستگاه جدید را با show version
با نسخه موجود هنگام تهیه بکاپ مقایسه کنید؛ اختلاف زیاد میتواند به معنای نیاز به ارتقای نرمافزار پیش از load باشد. سپس از طریق console یا یک اینترفیس مدیریتی با IP موقت به دستگاه دسترسی بگیرید، فایل بکاپ را منتقل و با
load override بازیابی کنید. مراقب باشید request system zeroize را بدون قصد مشخص اجرا نکنید؛ این دستور همه پیکربندی را پاک میکند.
اگر هیچ دسترسی شبکهای در کار نباشد، console آخرین راه ارتباط است: با کابل سریال و یک ترمینال مانند PuTTY یا minicom با تنظیمات 9600 baud، 8 data bits، بدون parity، 1 stop bit و بدون flow control متصل شوید و مراحل انتقال و load را از همان مسیر طی کنید. پس از commit نیز سه مورد را حتماً بازبینی کنید: نامگذاری اینترفیسها بین مدلهای مختلف SRX متفاوت است و ارجاعهای کانفیگ ممکن است نیاز به اصلاح داشته باشند؛ لایسنسهای قابلیتها به سریال دستگاه گره خوردهاند و باید برای سختافزار جدید مجدداً فعال شوند؛
و در محیط chassis cluster، گره جدید را به کلاستر متصل کنید تا پیکربندی بهصورت خودکار از node فعال همگامسازی شود.
اگر در مرحله تهیه دستگاه جانشین یا توسعه زیرساخت هستید، صفحه خرید فایروال جونیپر امکان مقایسه مدلهای مختلف SRX را فراهم میکند و در صورت ارزیابی گزینههای جایگزین، مرور قیمت فایروال فورتی گیت نیز دید مقایسهای کاملتری میدهد. مهم آن است که هر سختافزار جدید را پیش از ورود به محیط عملیاتی، یکبار در سناریوی بازیابی تست کنید.
بازیابی زمانی تمام میشود که سرویسها واقعاً کار کنند، نه وقتی پیام commit complete ظاهر شده است. دستورات زیر وضعیت کلی دستگاه را پس از restore بررسی میکنند:
# بررسی وضعیت پس از بازیابی (حالت عملیاتی) show version show system commit show interfaces terse show security policies show security flow session show security ike security-associations show chassis cluster status
سپس تستهای عملیاتی را انجام دهید: چند session نمونه از Zoneهای کلیدی، برقراری تونلهای VPN، دسترسی مدیریتی و مرور لاگها روی سرور syslog مرکزی. قاعده 3-2-1 را هم در سیاست خود لحاظ کنید: 3 نسخه از هر پیکربندی، روی 2 رسانه یا موقعیت متفاوت، که 1 نسخه آن خارج از سایت باشد. مهمتر از همه، بازیابی را بهصورت دورهای، مثلاً هر فصل یکبار، در محیط آزمایشی تمرین کنید؛ بکاپی که هرگز بازیابی نشده، در عمل بکاپ نیست.
فایل بکاپ SRX سندی کاملاً محرمانه است: شامل نام کاربران، هش رمزهای عبور، PSK تونلهای VPN و نقشه کامل دفاع شبکه. اگر به دست مهاجم بیفتد، عملاً نقشه راه حمله در اختیار او قرار میگیرد. بنابراین انتقال فقط از طریق SSH/SCP انجام شود، فایلها روی سرور بکاپ رمزنگاری و دسترسیشان محدود گردد، و نسخه خارج از سایت در مکان امن نگهداری شود. برای اسکریپتها نیز حساب اختصاصی با کمترین دسترسی بسازید:
# حساب اختصاصی بکاپ فقط با اجازه مشاهده پیکربندی set system login class backup-view permissions view set system login class backup-view allow-commands “show configuration” set system login user backup-user class backup-view # مسدود کردن ورود مستقیم root از طریق SSH set system services ssh root-login deny commit
ردیابی تغییرات پیکربندی را نیز فعال کنید تا همیشه بدانید چه کسی، کِی و چه چیزی را تغییر داده است؛ این لاگها هم برای عیبیابی و هم برای حسابرسی ارزشمندند:
امنیت بکاپ بخشی از امنیت کلان زیرساخت است. برای ارزیابی جامعتر کنترلهای امنیتی سازمان و برنامههای مرتبط، چارچوبهای مرجعی مانند راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب رویکرد منظم و تستمحوری ارائه میکنند که میتواند در کنار فرآیندهای بازیابی، بلوغ امنیتی تیم را افزایش دهد.
هیچ لایهای بهتنهایی کافی نیست. ترکیب پیشنهادی زیر، همه سناریوهای رایج خرابی را پوشش میدهد:
| لایه | روش | فرکانس | نگهداری | هدف |
|---|---|---|---|---|
| محلی روی دستگاه | rollback + rescue | پس از هر commit / بهروزرسانی دورهای | 50 نسخه | بازگشت سریع خطاهای جزئی |
| شبکه داخلی | archival یا اسکریپت به سرور SCP | روزانه یا هر تغییر | 30 تا 90 روز | خرابی دستگاه |
| خارج از سایت | کپی رمزنگاریشده به مرکز دوم | هفتگی | 1 سال | بازیابی فاجعه |
| کنترل نسخه | ذخیره خروجی در Git | پس از هر تغییر | طبق سیاست سازمان | حسابرسی و انطباق |
این سیاست را در یک سند کوتاه مکتوب کنید: مسئول هر لایه، فرکانسها، مسیر هشدار در صورت شکست بکاپ و تاریخ آخرین تست موفق بازیابی. چنین سندی در حسابرسیهای ISO 27001 و PCI DSS مستقیماً قابل استفاده است و تفاوت بین «بکاپ داریم» و «بکاپ قابل اثبات داریم» را مشخص میکند.
با load override کل پیکربندی candidate با محتوای فایل جایگزین میشود و نتیجه دقیقاً همان بکاپ است؛ با load merge فایل با پیکربندی موجود ادغام میشود. برای بازیابی کامل از override و برای بازگردانی بخشهایی مانند سیاستهای امنیتی از merge استفاده کنید.
بهصورت پیشفرض 50 نسخه با شمارههای 0 تا 49 نگهداری میشود که rollback 0 همان پیکربندی فعال فعلی است. این فایلها فقط روی خود دستگاه موجودند و جای بکاپ خارجی را نمیگیرند.
بله، اما با احتیاط: نسخه Junos و نام اینترفیسها را بررسی و اصلاح کنید، لایسنسها را برای دستگاه جدید فعال کنید و پیش از commit حتماً show | compare و commit check را اجرا کنید.
هر بار که یک تغییر مهم با موفقیت commit شد و سرویسها در محیط واقعی تست شدند؛ rescue باید همیشه آخرین وضعیت شناختهشده و سالم باشد، نه یک snapshot قدیمی از ماهها پیش.
بکاپ گیری و بازیابی تنظیمات Juniper SRX نه یک تکلیف اداری، بلکه بیمهنامه زیرساخت امنیتی شبکه شماست. چارچوب پیشنهادی این راهنما سه لایه دارد: rollback و rescue روی خود دستگاه برای خطاهای جزئی؛ archival یا اسکریپت به سرور بکاپ برای خرابی دستگاه؛ و نسخه رمزنگاریشده خارج از سایت برای سناریوهای فاجعه. در کنار آنها، حساب بکاپ با حداقل دسترسی، رمزنگاری فایلها، لاگ تغییرات و قاعده 3-2-1 لایه امنیتی فرآیند را کامل میکند.
و مهمترین یادآوری: تفاوت سازمان آماده و سازمان غافلگیرشده در لحظه حادثه مشخص میشود؛ نه در داشتن بکاپ، بلکه در توانایی اثباتشده بازیابی آن. هر فصل یکبار بازیابی را تمرین کنید، زمان بازیابی را اندازه بگیرید و نتیجه را مستند کنید تا در روز بحران، بازگردانی پیکربندی SRX بهجای چند ساعت جنگ اعصاب، یک runbook ساده و آزموده باشد.







