آموزش User-Based Policy در Palo Alto یعنی یاد بگیرید چگونه قواعد فایروال را نه بر پایه آدرس IP، بلکه بر اساس هویت واقعی کاربر بنویسید. در محیطهای کاری امروز که کارمندان از دفتر، خانه و ابر به منابع سازمان دسترسی دارند، آدرس IP ناپایدار است و تنها عامل ثابت، نام کاربری است. قابلیت User-ID در PAN-OS همین نگاشت را فراهم میکند تا سیاستهای امنیتی بر مبنای فرد و گروه اعمال شوند.
در مدل سنتی، هر قاعده فایروال بر اساس آدرس مبدأ، منطقه و پورت مقصد نوشته میشد و فایروال نمیدانست پشت آن آدرس چه کسی نشسته است. Palo Alto Networks با سرویس User-ID این شکاف را پر میکند: فایروال آدرس IP را به نام کاربری و گروههای دایرکتوری نگاشت میکند و سپس در هر جلسه، هویت را به موتور Policy تزریق میکند.
در سیاستگذاری مبتنی بر IP، جابهجایی یک کارمند بین بخشها یا تغییر آدرس DHCP باعث میشود قواعد قبلی بیمعنا شوند و تیم شبکه مجبور به بازنویسی مداوم Ruleها شود. در مقابل، سیاستگذاری مبتنی بر کاربر در Palo Alto عضویت گروهی در Active Directory را مبنای تصمیم قرار میدهد؛ بنابراین تغییر نقش سازمانی یک نفر، بهطور خودکار دسترسی شبکه او را تغییر میدهد.
User-ID یک نگاشت زنده از IP به کاربر نگه میدارد و آن را از چند منبع تغذیه میکند: لاگهای ورود و خروج کنترلر دامنه، سرویس User-ID Agent، پورتال GlobalProtect، پیامهای Syslog تجهیزات شبکه و User-ID API. وقتی کاربری جلسهای ایجاد میکند، فایروال ابتدا هویت را از کش میخواند و سپس Ruleهای دارای فیلد Source User را ارزیابی میکند. اگر هویت ناشناخته بماند، آن جلسه فقط با قواعد عمومی مطابقت داده میشود.
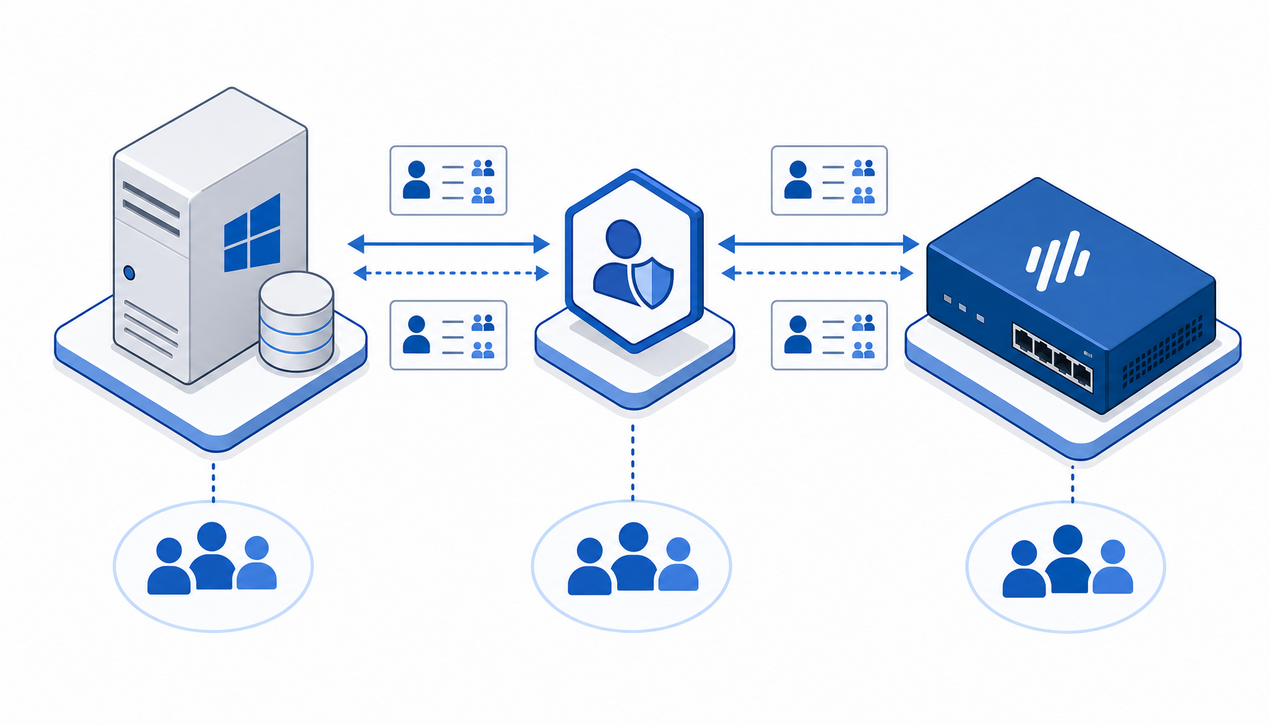
قبل از نوشتن اولین Policy مبتنی بر کاربر، باید مطمئن شوید زیرساخت هویتسنجی، مجوزها و اتصال شبکه آماده است. نادیده گرفتن این مرحله معمولاً به لاگهایی با ستون User خالی و قواعدی که هرگز اعمال نمیشوند منتهی میشود.
حداقل نسخه مورد نیاز برای این قابلیت PAN-OS 8.1 است، اما استفاده از نسخه پایدار جدیدتر توصیه میشود، چون پایداری و عملکرد User-ID در نسخههای بعدی بهبود یافته است. پیش از ارتقا، سازگاری مدل فایروال یا منابع مجازی با نسخه هدف را در مستندات رسمی سازنده بررسی کنید. مجوز User-ID اجباری است و بدون آن نگاشت کاربر انجام نمیشود؛ مجوزهای GlobalProtect و Threat Prevention یا URL Filtering اختیاری اما توصیهشده هستند.
وضعیت مجوزها را در مسیر Device > Licenses پنل مدیریت بررسی کنید. اگر قصد خرید یا ارتقای تجهیزات دارید، پیش از تصمیمگیری، قیمت فایروال پالو آلتو و مشخصات فنی مدلها را با نیاز واقعی سازمان مقایسه کنید تا ظرفیت پردازشی برای رمزگشایی SSL و پردازش هویت کافی باشد.
منبع حقیقت هویت معمولاً Active Directory است و PAN-OS از طریق LDAP و Kerberos با آن ارتباط میگیرد. برای این کار یک حساب سرویس اختصاصی با حداقل دسترسی خواندن روی OUهای مورد نظر بسازید و از حسابهای شخصی یا حساب Administrator استفاده نکنید. تعریف درست Base DN باعث میشود جستوجوی دایرکتوری سریعتر و محدودتر انجام شود. کاربران نیز باید در گروههای امنیتی سازماندهی شده باشند.
اگر این مرحله برای شما تازگی دارد، مطالعه نحوه یکپارچهسازی فایروال پالو آلتو با Active Directory و ساخت User-Based Policy جزئیات اتصال و پارامترهای احراز هویت را با ترتیب عملیاتی توضیح میدهد.
فایروال باید بتواند به کنترلرهای دامنه روی پورتهای ضروری دسترسی داشته باشد: LDAP روی TCP 389 و LDAPS روی TCP 636، Kerberos روی TCP/UDP 88 و Microsoft-DS روی TCP 445 برای دسترسی عامل به اشتراک NETLOGON. استفاده از LDAPS بهجای LDAP ساده، اطلاعات هویتی را در مسیر رمزگذاری میکند.
همگامسازی زمان (NTP) پیشنیازی است که اغلب فراموش میشود. اختلاف زمانی بیش از 5 دقیقه بین فایروال، سرور دایرکتوری و عامل User-ID باعث شکست احراز هویت Kerberos و توقف نگاشت کاربران میشود. یک منبع NTP داخلی مطمئن برای همه این سیستمها تنظیم کنید.
پیکربندی از بخش Device > User Identification آغاز میشود. در آنجا سرور Active Directory یا LDAP را اضافه میکنید، آدرس کنترلر دامنه، اطلاعات حساب سرویس و Base DN جستوجو را وارد مینمایید و در صورت نیاز سرویس User-ID Agent را فعال میکنید. پس از ذخیره تنظیمات، صحت اتصال را در همان صفحه بررسی کنید.
سه روش اصلی وجود دارد. روش نخست، نصب User-ID Agent روی یک سرور ویندوز است که انعطاف بیشتری در جمعآوری داده از منابع گوناگون و کش محلی دارد. روش دوم، اتصال مستقیم خود فایروال به دایرکتوری است که پیادهسازی سادهتری دارد اما دقت آن در محیطهای پیچیده کمتر است. روش سوم، استفاده از GlobalProtect بهعنوان منبع هویت برای کاربران دورکار است که معمولاً در کنار یکی از دو روش قبلی به کار میرود.
گروههای کاربری، ستون فقرات سیاستگذاری مبتنی بر هویت هستند. بهجای نوشتن قاعده برای افراد تکی، همیشه روی گروهها Policy بسازید تا با هر تغییر سازمانی، نیازی به ویرایش فایروال نباشد. گروهها در مسیر Objects > User Identification > Group Mappings تعریف میشوند و سه نوع دارند.
این گروهها فهرستی ثابت از کاربران یا گروههای دایرکتوری هستند که بهصورت دستی نگهداری میشوند و عضویت در آنها مستقل از صفات AD است. برای دسترسیهای مدیریتی ویژه، پروژههای موقت، پیمانکاران و استثناها مناسباند. چون بهروزرسانی آنها دستی است، برای اعضای هر گروه یک فرآیند بازبینی دورهای تعریف کنید تا دسترسیهای منقضیشده انباشته نشوند.
در گروه دینامیک، عضویت بر اساس فیلتر LDAP روی صفات کاربر تعیین میشود و با هر همگامسازی دوباره ارزیابی میگردد. میتوانید بر پایه واحد سازمانی، عنوان شغلی، بخش یا محل فیزیکی فیلتر بسازید و حتی چند شرط را با هم ترکیب کنید. این روش کمترین بار مدیریتی و بیشترین پایداری را دارد، به شرطی که صفات دایرکتوری بهدرستی نگهداری شوند.
گروه ترکیبی امکان جمع کردن چند گروه و کاربر منفرد در یک واحد منطقی جدید را فراهم میکند؛ مثلاً گروهی برای اعضای یک پروژه میانبخشی که شامل یک گروه دینامیک توسعهدهندگان، یک گروه دینامیک تضمین کیفیت و یک کاربر مشخص است. این ساختار برای سناریوهایی مناسب است که منطق کسبوکار در ساختار AD بهتنهایی قابل بیان نیست.
برای جزئیات بیشتر درباره تفاوت این سه نوع گروه و ترتیب ساخت آنها، آموزش کانفیگ policy مبتنی بر user و group با استفاده از User-ID در پالو آلتو را ببینید.
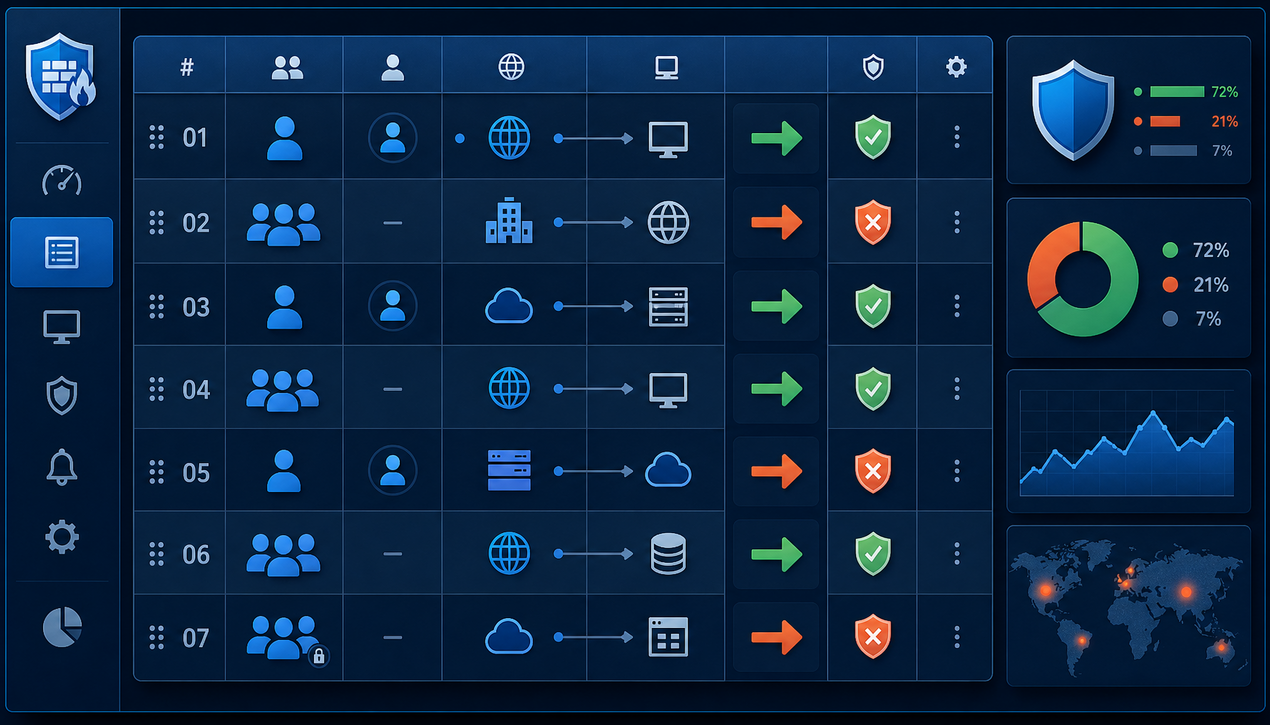
هنگام ساخت یک Security Policy، فیلد Source User همان جایی است که هویت وارد میشود. این فیلد میتواند نام کاربر، گروه کاربری یا هر دو باشد. سایر فیلدها مانند منطقه مبدأ، مقصد و برنامه را محدود نگه دارید تا قاعده خوانا و کمریسک بماند.
| فیلد | مقدار پیشنهادی |
|---|---|
| Source Zone | منطقه کاربران داخلی یا منطقه VPN |
| Source Address | any یا محدود به محدودههای واقعی کاربران |
| Source User | گروه کاربری هدف، مثلاً گروه توسعهدهندگان |
| Destination | گروه آبجکت سرورهای مقصد، نه any |
| Application | برنامههای مشخص مانند git، ssh و web-browsing |
| Action | Allow یا Deny بر اساس منطق کسبوکار |
| Log Setting | فعال بودن Log at Session Start |
یک نمونه سناریوی رایج، دادن دسترسی تیم توسعه به سرورهای مخزن کد است. در این حالت Policy را برای گروه توسعهدهندگان مینویسید، مقصد را به گروه آبجکت سرورهای Git محدود میکنید و برنامههای مجاز را مشخص میکنید. چون فیلد Source User به گروه اشاره میکند، افزودن یا حذف یک توسعهدهنده در AD نیازی به تغییر این قاعده ندارد.
ترتیب قواعد را نیز جدی بگیرید: فایروال Policyها را از بالا به پایین ارزیابی میکند، بنابراین قواعد خاص باید بالاتر از قواعد عام قرار گیرند. برای گروهبندی منطقی، از Policy Sections استفاده کنید تا بخشهایی مانند دسترسی کاربران داخلی و دسترسی سرویسهای سرور از هم جدا و قابل مدیریت باشند.
پس از اعمال قواعد، باید تأیید کنید که نگاشت هویت انجام شده و Rule درست روی ترافیک اعمال میشود. این تستها را ابتدا روی یک گروه آزمایشی کوچک و در بازه کمترافیک انجام دهید. برای بررسی وضعیت نگاشت، از دستورهای فقطخواندنی CLI استفاده کنید.
خروجی دستور اول نشان میدهد آیا یک آدرس IP مشخص به کاربری نگاشت شده است و منبع کشف آن چیست. دستور دوم همه آدرسهای مرتبط با یک نام کاربری را نمایش میدهد که برای کاربران چنددستگاهی مفید است. دستور سوم سلامت اتصال به عامل و سرور دایرکتوری را نشان میدهد و دستور آخر جلسات فعال یک کاربر را فهرست میکند. پیش از اجرای هر دستور، از صحت نام کاربری و آدرس در محیط آزمایشی مطمئن شوید.
لاگ ترافیک در مسیر Monitor > Logs > Traffic قلب اعتبارسنجی است. برای هر جلسه بررسی کنید که ستون User پر شده باشد، ستون Rule نام Policy مورد انتظار شما را نشان دهد و Action و Application با طراحی شما همخوانی داشته باشند. برای مشاهده فرآیند کشف هویت، از Monitor > Logs > User-ID استفاده کنید و برای دیدن خطاهای ارتباط با دایرکتوری، Monitor > Logs > System را با کلیدواژه userid جستوجو نمایید.
پس از استقرار اولیه، رعایت چند اصل تضمین میکند که سیستم در طول زمان امن و قابل نگهداری باقی بماند. همیشه روی گروهها Policy بسازید، حتی اگر در ابتدا فقط یک نفر در آن نقش وجود دارد؛ این کار مستندسازی و توسعه آینده را ساده میکند. هر قاعده را با محدودترین دسترسی آغاز کنید و بهجای any، برنامه، سرویس و مقصد مشخص تعریف نمایید.
مستندسازی را جدی بگیرید: فیلد Description هر Policy باید هدف کسبوکار، مالک درخواست، گروه هدف و برنامههای مجاز را روشن کند. استفاده از Tagهای استاندارد مانند محیط، حساسیت داده و مالک تیم، دید چندبُعدی میسازد و بازبینیهای دورهای را سریعتر میکند. برای اعتبارسنجی مستقل کنترلهای دسترسی و اطمینان از اینکه سیاستها در عمل قابل دور زدن نیستند، میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب بهعنوان چارچوب مرجع تست استفاده کنید.
ترکیب سیاست مبتنی بر کاربر با فیلتر محتوا، لایه دفاعی عمیقتری میسازد. مثلاً میتوانید دسترسی یک گروه را به دستههای خاصی از سایتها محدود کنید؛ راهاندازی و تنظیم URL Filtering در فایروال پالو آلتو برای کنترل دسترسی کاربران همین ترکیب را با جزئیات نشان میدهد.
| مشکل | علت احتمالی | راهحل |
|---|---|---|
| User-ID کاربران را نمیبیند | قطع ارتباط با سرور دایرکتوری یا اشتباه بودن حساب سرویس | بررسی اتصال شبکه، پورتها و صحت Credentials |
| Policy اعمال نمیشود | عضویت کاربر در گروه اشتباه | بررسی عضویت گروهی در AD و همگامسازی مجدد |
| تأخیر در بهروزرسانی هویت | تنظیمات کش و بازه همگامسازی | کوتاه کردن بازه همگامسازی و بررسی وضعیت عامل |
| شکست احراز هویت Kerberos | عدم همگامسازی زمان بین سیستمها | تنظیم NTP روی فایروال، سرور و عامل |
خیر. فیلد Source User تنها زمانی معنا پیدا میکند که فایروال بتواند آدرس IP را به هویت نگاشت کند و این نگاشت به مجوز User-ID وابسته است. بدون آن، جلسات با هویت ناشناخته ارزیابی میشوند و قواعد هویتی عملاً اعمال نمیشوند.
اگر شبکه شما چند منبع هویت دارد، حجم کاربران بالاست یا به کش محلی و جمعآوری داده از Syslog و WMI نیاز دارید، عامل گزینه مناسبتری است. اتصال مستقیم فایروال به دایرکتوری برای محیطهای کوچکتر و سادهتر کافی است.
سه علت رایج وجود دارد: نگاشت هویت هنوز برای آن آدرس IP ساخته نشده، ارتباط با سرور دایرکتوری قطع است، یا کاربر با روشی وارد شده که منبع هویت آن را پوشش نمیدهد. بررسی همزمان لاگهای User-ID و System مسیر عیبیابی را روشن میکند.
بله. عضویت در گروه دینامیک از فیلتر روی صفات دایرکتوری ساخته میشود، بنابراین کیفیت و بهروز بودن صفاتی مانند بخش، عنوان شغلی و واحد سازمانی مستقیماً بر دقت Policyها اثر میگذارد.
آموزش User-Based Policy در Palo Alto در نهایت یک تغییر نگاه است: از کنترل مبتنی بر مکان به کنترل مبتنی بر هویت. با آمادهسازی پیشنیازها، پیکربندی User-ID، ساخت گروههای کاربری منطقی و نوشتن قواعدی که هویت را مبنای تصمیم میگیرند، سازمان شما به مدلی میرسد که انعطافپذیر، قابل ممیزی و آماده حرکت به سمت معماری Zero Trust است.
موفقیت این مدل به دو چیز وابسته است: کیفیت داده هویتی در دایرکتوری و انضباط در نگهداری Policyها. با بازبینی دورهای گروهها، محدود نگه داشتن قواعد، مستندسازی کامل و پایش مستمر لاگها، دسترسی امن و ساده برای هر کاربر، از هر مکان و با هر دستگاهی فراهم میشود، در حالی که سطح حمله به حداقل میرسد.