در محیطهای سازمانی امروزی، هر سازمان با انبوهی از کاربران، گروهها و سرویسهای داخلی روبهروست و پاسخ به این پرسش که «چه کسی به چه منبعی دسترسی دارد» به چالشی روزمره تبدیل شده است. F5 BIG-IP با ماژول Access Policy Manager (APM) میتواند نقطه ورود واحد به برنامهها باشد، اما بدون یک منبع هویت مرکزی، مدیریت این دسترسیها شکننده و پرزحمت میشود. نحوه اتصال F5 به Active Directory همان حلقه اتصالی است که این دو را به هم میدوزد.
Active Directory سرویس دایرکتوری مایکروسافت است که کاربران، گروهها و سیاستهای امنیتی را بهصورت متمرکز نگهداری میکند و F5 از طریق پروتکل LDAP یا LDAPS با
آن گفتوگو میکند. نتیجه این یکپارچهسازی، احراز هویت متمرکز، کنترل دسترسی مبتنی بر گروه و امکان پیادهسازی Single Sign-On است. در ادامه، مسیر عملی این اتصال از پیشنیازها تا پیکربندی Access Policy و نکات امنیتی گامبهگام بررسی میشود.
اتصال F5 به Active Directory یعنی سازمان لازم نیست هویت کاربران را در دو سیستم جدا نگه دارد. Active Directory مرجع هویت باقی میماند و F5 تنها نقش اعتبارسنجی و اعمال سیاست را ایفا میکند. هر تغییری در عضویت گروهها یا وضعیت حساب کاربر در AD، بدون بازتعریف دستی در F5 روی سیاستهای دسترسی اثر میگذارد. همین موضوع، هم بار عملیاتی تیم شبکه را کم میکند و هم احتمال خطای انسانی در تعریف دسترسیهای تکراری را کاهش میدهد.
بهجای تعریف تکتک کاربران در F5، سیاستهای دسترسی روی گروههای AD بنا میشوند. به این ترتیب یک گروه مثل گروه مدیران برنامه میتواند به پنل مدیریتی دسترسی داشته باشد و بقیه کاربران فقط به بخشهای عمومی هدایت شوند. این مدل، مدیریت دسترسی را به سطح سازمانی میبرد و امکان پیادهسازی Role-Based Access Control را ساده میکند. برای طراحی لایههای حفاظتی متناسب با ساختار سازمان، مطالعه
راهکارهای امنیت شبکه و زیرساخت برای سازمانها و صنایع میتواند نقطه شروع خوبی باشد.
F5 برای صحبت با Active Directory از LDAP استفاده میکند و در حالت امن، همان پروتکل روی SSL/TLS یعنی LDAPS را به کار میگیرد. در LDAPS، اعتبارنامهها و پاسخهای دایرکتوری رمزنگاریشده منتقل میشوند و امکان شنود رمز عبور کاربران روی شبکه کاهش مییابد. این تفاوت در شبکههای مسطح یا محیطهایی که ترافیک بین VLANها کنترل دقیقی ندارد، اهمیت دوچندان پیدا میکند.
وقتی احراز هویت از یک نقطه واحد انجام شود، لاگها هم در یک نقطه جمع میشوند. F5 رویدادهای ورود موفق، ورود ناموفق، انتساب نقش و رد دسترسی را ثبت میکند و Active Directory نیز سوابق مربوط به خود را دارد. ترکیب این دو منبع لاگ، تصویر دقیقی از رفتار کاربران میسازد و برای تحلیل تهدید، گزارشدهی مدیریتی و پاسخ به الزامات انطباق قابل استناد است.
پیش از هر تغییری در پیکربندی، باید مطمئن شوید که زیرساخت آماده است. بیشتر خطاهای اتصال نه در تنظیمات F5، بلکه در اطلاعات ناقص دامنه، پورت بسته یا گواهینامه تأییدنشده ریشه دارند. فهرست زیر مواردی است که بهتر است پیش از شروع پیکربندی آماده و بررسی شود.
برای پیکربندی احراز هویت و سیاست دسترسی، به دسترسی سطح Administrator روی کنسول مدیریتی BIG-IP یا TMOS CLI نیاز دارید. علاوه بر آن، ماژول APM باید روی دستگاه پروویژن و لایسنس شده باشد؛ بدون APM امکان ساخت Access Profile و Access Policy وجود ندارد. اگر چند ادمین دارید، مجوزها را با RBAC محدود کنید تا تغییرات این بخش فقط توسط افراد مجاز اعمال شود.
نام کامل دامنه بههمراه FQDN یک یا چند Domain Controller را آماده کنید و ترجیحاً از FQDN استفاده کنید تا تغییر آدرس IP سرور شما را غافلگیر نکند. Base DN مسیر شروع جستوجو است، مثلاً
DC=company,DC=com. یک حساب سرویس با دسترسی فقط-خواندن برای Bind DN در نظر بگیرید و رمز آن را در جای امن نگه دارید. این حساب به دیدن کاربران، گروهها و OUها نیاز دارد، نه به تغییر دایرکتوری.
برای LDAPS باید گواهینامه سرور AD معتبر باشد و زنجیره CA آن روی F5 بهعنوان Trusted Root شناخته شود. پورت 389 برای LDAP و پورت 636 برای LDAPS باید از سمت F5 به سمت Domain Controller باز باشد؛ در جنگلهای چنددامنهای، پورتهای 3268 و 3269 مربوط به Global Catalog نیز ممکن است لازم شوند. مسیرهای routing و قواعد فایروال بین سگمنت F5 و سگمنت AD را پیش از آزمون بررسی کنید.
اگر قصد استفاده از Kerberos برای Single Sign-On به سرویسهای داخلی دارید، اختلاف ساعت بین F5 و Active Directory میتواند احراز هویت را شکست دهد. استفاده از یک منبع NTP مشترک، مشکل را از ابتدا حذف میکند. توجه کنید که خود احراز هویت LDAP به همگامسازی زمان حساس نیست و این الزام بیشتر مربوط به سناریوهای Kerberos است.
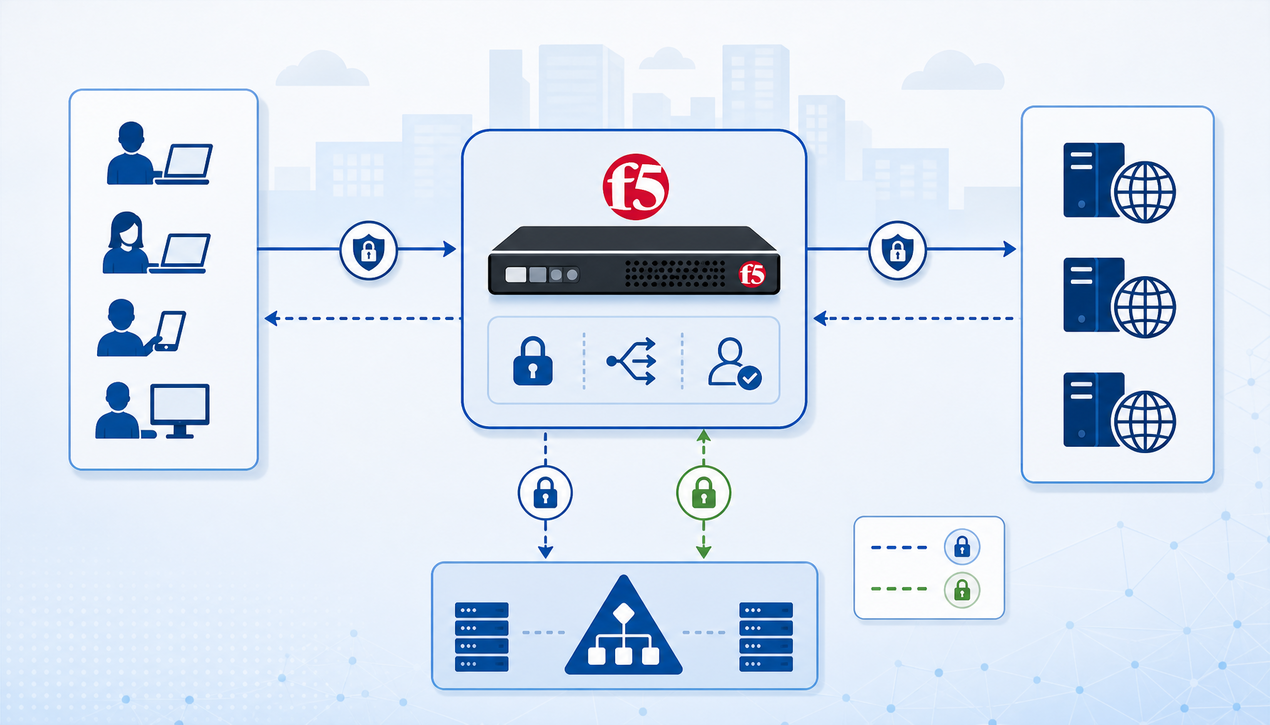
مسیر استاندارد این کار در BIG-IP شامل تعریف یک شیء احراز هویت LDAP، واکشی اطلاعات گروهها، ساخت Access Policy و اعمال آن روی Virtual Server است. نام برخی بخشها بین نسخههای TMOS کمی متفاوت است، اما منطق کار ثابت میماند. پیشنهاد میشود پیش از اجرا روی محیط عملیاتی، همین مراحل را در یک آزمایشگاه با یک دامنه تست تکرار کنید.
از کنسول مدیریتی وارد مسیر Access › Authentication › LDAP شوید و یک شیء جدید بسازید. نامی گویا مانند AD_LDAP
انتخاب کنید و سپس سرور AD را با FQDN وارد نمایید. Base DN، Bind DN و رمز حساب سرویس را پر کنید و پورت مناسب را تعیین کنید. اگر از LDAPS استفاده میکنید، حالت SSL را فعال کنید؛ در غیر این صورت و در صورت پشتیبانی سرور، میتوانید StartTLS را برگزینید.
برای اینکه F5 بتواند کاربر را در دایرکتوری پیدا کند و گروههای او را بخواند، یک فیلتر جستوجو تعریف کنید؛ الگویی رایج چنین است: (sAMAccountName=%{session.logon.last.username}). در فهرست ویژگیهای درخواستی، memberOf را قرار دهید تا گروههای کاربر در نشست APM قابل استفاده باشند. در نسخههای جدیدتر BIG-IP، عامل AD Query نیز برای خواندن ویژگیها و گروههای AD در دسترس است.
پس از ذخیره تنظیمات، گزینه Test را اجرا کنید. در آزمون موفق، F5 باید به سرور AD متصل شود، با حساب Bind وارد دایرکتوری شود و بتواند یک کاربر نمونه را پیدا کند. اگر آزمون شکست خورد، ابتدا آدرس سرور و پورت، سپس اعتبار حساب Bind و در نهایت زنجیره گواهینامه را بررسی کنید. این ترتیب بررسی، معمولاً سریعترین راه رسیدن به ریشه خطاست.
به مسیر Access › Profiles / Policies › Access Profiles
بروید و یک پروفایل نشست جدید بسازید. در سیاست آن، ابتدا یک صفحه ورود (Logon Page) قرار دهید، سپس عامل احراز هویت LDAP را اضافه کنید و در ادامه با یک تصمیم Allow یا Deny مسیر کاربران مجاز و غیرمجاز را جدا کنید. اگر برنامه مقصد به Kerberos یا هدرهای هویتی نیاز دارد، مراحل SSO و نگاشت اعتبارنامه را هم در همین سیاست تعریف کنید.
در تنظیمات Virtual Server مربوطه، Access Profile ساختهشده را اختصاص دهید. از این لحظه هر درخواست به آن سرویس، ابتدا از فیلتر احراز هویت عبور میکند. زمان نشست، صفحه خطای سفارشی و رفتار کاربران غیرمجاز را هم مشخص کنید. سپس با چند حساب واقعی از گروههای مختلف وارد شوید و لاگهای F5 را برای اطمینان از انتساب درست نقشها بررسی نمایید.
در برخی سناریوها میخواهید نقش کاربر را در همان لحظه پایان سیاست دسترسی و بر پایه عضویت گروهی تعیین کنید. قطعه زیر یک نمونه آزمایشگاهی است که نام کاربر و مقدار memberOf را از نشست APM میخواند و یک متغیر سفارشی میسازد. پیشنیاز آزمون: APM پروویژن شده باشد، ویژگی memberOf در مرحله 2 خوانده شده باشد و iRule روی همان Virtual Server متصل به Access Profile اعمال شود. ابتدا در محیط تست اجرا کنید.
پس از اجرای این iRule، متغیر session.custom.app.role
در ادامه سیاست دسترسی یا در هدرهای ارسالی به برنامه قابل استفاده است. دقت کنید که در iRule، ترتیب رویدادها اهمیت دارد؛ یعنی مقداردهی باید بعد از اتمام سیاست و قبل از استفاده مصرفکننده انجام شود. در صورت ابهام در نام متغیرها، از لاگهای APM و ابزارهای عیبیابی نشست استفاده کنید.
در Active Directory، ویژگی memberOf
بهصورت پیشفرض عضویت مستقیم را برمیگرداند و ممکن است گروههای تودرتو را نشان ندهد. اگر سازمان شما از گروههای تودرتو استفاده میکند، باید در سمت AD یا در فیلتر جستوجو، رفتار بازگشتی مورد نظر را فعال یا جایگزین کنید. تطبیق نام گروه نیز بهتر است با الگوی دقیق و نه با بخشی از نام انجام شود تا اشتباه در انتساب نقش رخ ندهد.
اتصال درست، لزوماً اتصال امن نیست. سه تصمیم پایهای در این پروژه بیشترین اثر را بر کاهش ریسک دارند: رمزنگاری مسیر ارتباط، کنترل سطح دسترسی حساب سرویس و پایش مستمر رویدادها. رعایت همین سه مورد، سطح خطر نفوذ به دایرکتوری یا سوءاستفاده از نشستهای کاربری را بهشکل محسوسی پایین میآورد.
در LDAP بدون رمزنگاری، عملیات Bind و پاسخهای دایرکتوری روی شبکه قابل مشاهدهاند. با فعالسازی LDAPS، ترافیک بین F5 و Domain Controller رمزنگاری میشود و اعتبارنامهها در معرض شنود قرار نمیگیرند. اگر CA داخلی سازمان دارید، زنجیره آن را بهعنوان Trusted Root روی F5 وارد کنید تا خطای تأیید گواهینامه رخ ندهد.
حساب سرویسی که F5 با آن به AD وصل میشود، فقط به دسترسی خواندن کاربران و گروهها نیاز دارد. اگر این حساب دسترسی مدیریتی داشته باشد، نفوذ به آن به معنای در اختیار گرفتن بخش بزرگی از دایرکتوری است. رمز حساب را دورهای تغییر دهید و از ذخیره آن در متنهای غیرامن یا اسناد عمومی پرهیز کنید.
ورودهای ناموفق پیاپی، الگوی مکرر یک نام کاربری از آدرسهای IP مختلف و عضویتهای ناگهانی در گروههای حساس، نشانههایی هستند که تنها با پایش مستمر دیده میشوند. ارسال لاگهای F5 و AD به یک سامانه SIEM، امکان هشدار زودهنگام را فراهم میکند. برای ارزیابی سیستماتیک احراز هویت و کنترل دسترسی،
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب چارچوب آزمون مرجع خوبی است.
بیشتر مشکلات گزارششده در این پروژه در چند دسته محدود تکرار میشوند. شناخت این دستهها، زمان عیبیابی را بهشکل قابل توجهی کاهش میدهد و از تغییرات آزمایشی بیهدف در پیکربندی جلوگیری میکند.
آدرس اشتباه سرور، بسته بودن پورت 389 یا 636 در فایروال و نبود مسیر شبکهای مناسب، سه عامل اصلی این خطا هستند. بررسی همزمان از سمت F5 و سمت AD، ابهام را سریعتر برطرف میکند. در جنگلهای بزرگ، ممکن است لازم باشد چند Domain Controller در تنظیمات احراز هویت فهرست شوند.
اگر زنجیره گواهینامه سرور AD روی F5 ناشناخته باشد، LDAPS برقرار نمیشود. این حالت با استفاده از CA ریشه داخلی سازمان یا تغییر تنظیمات بررسی گواهینامه در سمت F5 حل میشود، اما توجه داشته باشید که نادیده گرفتن بررسی گواهینامه، امنیت اتصال را تضعیف میکند.
اگر memberOf
خالی برگردد یا انتساب نقش اشتباه باشد، احتمالاً ویژگی مورد نظر در کوئری خوانده نشده یا جستوجو در Base DN نادرست انجام شده است. تطبیق نامها نیز میتواند حساس به بزرگی و کوچکی حروف یا نام کامل DN باشد.
احراز هویت LDAP فقط هویت کاربر را تأیید میکند و تصمیمگیری درباره سطح دسترسی بر عهده سیاست F5 است. برای احراز هویت چندعاملی، معمولاً باید عاملهای تکمیلی به سیاست اضافه شوند. همچنین تکیه بر LDAP بهتنهایی برای SSO سرویسهای مبتنی بر Kerberos کافی نیست و به پیکربندی جداگانه نیاز دارد.
در محیط عملیاتی، بله. LDAP بدون رمزنگاری برای آزمون داخلی قابل تحمل است، اما در مسیرهای واقعی شبکه، اعتبارنامهها باید در بستر رمزنگاریشده منتقل شوند.
LDAP Authentication فقط پاسخ «این کاربر کیست» را میدهد، در حالی که Access Policy تعیین میکند این کاربر به کدام منابع دسترسی دارد و چه شرایطی باید برآورده شود.
احتمالاً عضویت گروهی کاربر با شرط سیاست مطابقت ندارد، یا ویژگیهای گروه در نشست خوانده نشده است. بررسی همزمان لاگ F5 و وضعیت حساب در AD معمولاً پاسخ را روشن میکند.
آشنایی با مفاهیم دایرکتوری، پروتکل LDAP و معماری سیاست دسترسی پیشنیاز این کار است. شرکت در دورههای امنیت شبکه میتواند پایههای لازم را پوشش دهد و دورههای جامع شبکه برای تقویت دانش زیرساخت و سرویسهای دایرکتوری مناسب است.
نحوه اتصال F5 به Active Directory، در عمل ترکیبی از سه کار است: تعریف یک شیء احراز هویت LDAP یا LDAPS روی BIG-IP، واکشی اطلاعات گروهها از دایرکتوری، و ساخت Access Policy که بر پایه همان اطلاعات تصمیم میگیرد. وقتی این زنجیره درست چیده شود، سازمان به مدیریت دسترسی متمرکز، تجربه ورود یکپارچه و گزارشدهی قابل استناد میرسد.
کلید موفقیت در جزئیات است: پیشنیازهای شبکه و گواهینامه را کامل کنید، حساب Bind را با حداقل دسترسی تعریف کنید، گروهها را مبنا بگیرید و سیاست را پیش از محیط عملیاتی در آزمایشگاه بیازمایید.
با این ترتیب، یکپارچهسازی F5 با Active Directory به یک لایه پایدار و قابل اتکا در معماری امنیت سازمان تبدیل میشود.