آموزش پیکربندی iRules نقطه شروع تیمهای شبکه و امنیت برای انتقال تصمیمگیری درباره ترافیک از داخل برنامه به لبه شبکه است. iRules یک زبان اسکریپتنویسی مبتنی بر Tcl است که روی F5 BIG-IP اجرا میشود و به شما اجازه میدهد برای هر درخواست HTTP، هر اتصال TCP یا هر جریان UDP منطق اختصاصی بنویسید. برخلاف قواعد ثابتی که تنها مبدأ، مقصد و پورت را میبینند، در اینجا محتوای درخواست، هدرها، کوکیها و پارامترهای URL هم در اختیار اسکریپت قرار دارند. همین سطح دسترسی، iRules را هم به موتور مسیریابی پویا و هم به سپر امنیتی لبه تبدیل میکند.
iRules بخشی از قابلیتهای ماژول Local Traffic Manager است و در بستر پردازش ترافیک، یعنی همان مسیری که بستهها پردازش میشوند، اجرا میشود. این موضوع یک مزیت و یک مسئولیت همزمان است: اسکریپت شما میتواند پیش از انتخاب سرور، درست پس از انتخاب سرور یا هنگام ساخت پاسخ اجرا شود، اما هر تصمیم اضافه نیز روی تأخیر و توان عبوری سرویس اثر میگذارد.
در عمل، iRules برای منطق اختصاصی سازمان طراحی شده است؛ کارهایی که نه با قاعدههای ثابت فایروال انجام میشوند و نه با متعادلسازی بار ساده.
بازنویسی هدرها، هدایت بخشی از ترافیک به مجموعه سرورهای دیگر، اعتبارسنجی سبک ورودیها و ثبت رخدادهای هدفمند نمونههایی از این دست هستند. هر چه اسکریپت سادهتر و هدف آن روشنتر باشد، نگهداری آن در بلندمدت آسانتر خواهد بود.
هر iRule از یک یا چند بلوک when ساخته میشود و هر بلوک به یک رویداد گره خورده است؛ یعنی کد فقط زمانی اجرا میشود که آن رویداد در جریان ترافیک رخ دهد. برای ترافیک HTTP معمولاً رویدادهای HTTP_REQUEST و HTTP_RESPONSE و برای اتصالهای سطح پایینتر CLIENT_ACCEPTED و SERVER_CONNECTED به کار میروند. انتخاب رویداد نامناسب، بیاثر شدن منطق اسکریپت را به همراه دارد.
دادهها با دستورهایی مانند HTTP::uri، HTTP::header، HTTP::cookie، IP::client_addr و TCP::client_port خوانده میشوند و اقدام نهایی با دستورهایی مثل pool، HTTP::respond، HTTP::redirect، drop و reject
انجام میشود. ترکیب این دو گروه، همان هسته کنترل ترافیک با iRules است.
نکته مهم این است که iRules از Tcl استفاده میکند اما پیادهسازی کاملی از آن نیست. بسیاری از کتابخانههای Tcl در دسترس نیستند و عملیاتی مانند کار با فایل یا اجرای فرمان سیستمی در این محیط وجود ندارد. پس iRules را یک لایه کنترل ترافیک بدانید، نه یک محیط برنامهنویسی عمومی.
فایروال شبکه بر پایه قاعدههای ثابت درباره مبدأ، مقصد و پورت تصمیم میگیرد و متعادلکننده بار ساده فقط ترافیک را میان سرورها پخش میکند. iRules این دو را به هم میپیوندد و اجازه میدهد تصمیمگیری در سطح محتوا انجام شود؛ مثلاً درخواستهایی که به مسیر
/api
میروند به مجموعه سرورهای دیگری هدایت شوند یا مسیرهای مدیریتی پیش از رسیدن به برنامه محدود شوند.
این انعطاف در محیطهای ترکیبی اهمیت دارد، جایی که ترافیک داخلی، کاربران مهمان، سرویسهای ابری و سامانههای قدیمی روی یک لبه شبکه به هم میرسند. ابزارهای مکمل مانند
لایههای دیگر دفاعی را پوشش میدهند. باید توجه داشت که iRules جایگزین ماژول تخصصی حفاظت از برنامههای وب نیست؛ امضاهای حمله و یادگیری رفتار کاربر در آن ماژول انجام میشود و iRules مکمل آن است.
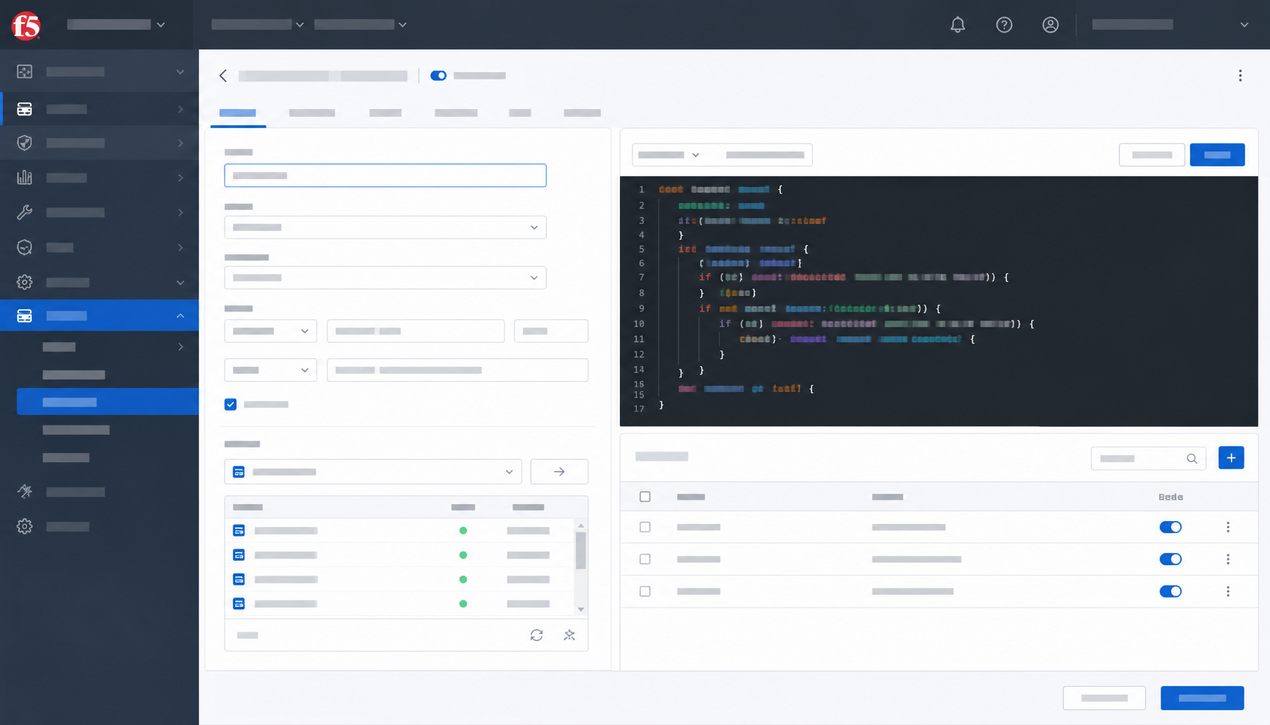
پیش از نوشتن نخستین اسکریپت، تصویر روشنی از هدف و معیار موفقیت آن داشته باشید. افزودن iRule بدون تعریف دقیق خروجی مورد انتظار، به انبوهی از شرطهای تکراری و ناخوانا منتهی میشود که در زمان بروز مشکل هم عیبیابی آن دشوار است. فراهم کردن یک محیط آزمایشی کوچک، این هزینه را بهشدت کاهش میدهد.
tmsh/var/log/ltmهرگز اسکریپت را مستقیماً روی سرویس عملیاتی تست نکنید. متن iRule را در یک سامانه کنترل نسخه نگه دارید، تغییرات را در محیط آزمایشگاهی تأیید کنید و پیش از اعمال نهایی، از پیکربندی جاری نسخه پشتیبان بگیرید. همچنین مشخص کنید در صورت بروز رفتار غیرمنتظره، مسیر بازگشت به وضعیت قبل چیست و چه کسی مجاز به اجرای آن است.
در سرویسهای حساس، اسکریپت را ابتدا روی یک Virtual Server کمترافیک اعمال کنید. این کار اجازه میدهد اثر واقعی آن را روی تأخیر، لاگها و رفتار سرورهای پشتیبان ببینید و سپس دامنه اعمال را گسترش دهید.
مسیر پیشنهادی زیر یک روند قابل تکرار و قابل مستندسازی است. رعایت ترتیب این گامها باعث میشود در هر مرحله بدانید دنبال چه چیزی هستید و چه زمانی باید متوقف شوید.
HTTP_REQUEST و برای تصمیمهای مبتنی بر اتصال از CLIENT_ACCEPTED استفاده کنید.پیشنیاز: یک Virtual Server آزمایشی و یک Pool معتبر. نمونه زیر در پوسته TMSH اجرا میشود و قاعدهای میسازد که درخواستهای مسیر مدیریتی را رد میکند.
پس از ساخت، قاعده را به ویرچوال سرور متصل کنید. دستور زیر فهرست قواعد ویرچوال سرور را بازنویسی میکند؛ اگر سرویس قواعد دیگری هم دارد، همه آنها را در همان فهرست بنویسید تا حذف نشوند. در پایان با
tmsh save sys config پیکربندی را ذخیره و با tmsh list ltm rule block_admin_access نتیجه را بازبینی کنید.
درون هر بلوک رویداد، شرطها و اقدامها قرار میگیرند. الگوی زیر درخواستهای مسیر /api را به مجموعه سرورهای برنامه و بقیه ترافیک را به سرورهای وب هدایت میکند. این ساختار ساده، خوانا و قابل گسترش است.
ساختارهای if، elseif، else و switch
امکان تصمیمگیری چندلایه را فراهم میکنند، اما ترتیب آنها بر نتیجه اثر مستقیم دارد؛ شرطهای خاص باید پیش از شرطهای عمومی بیایند تا منطق قابل پیشبینی بماند. همچنین اگر چند iRule به یک ویرچوال سرور وصل باشند، به همان ترتیبی که در فهرست قواعد آمدهاند اجرا میشوند.
امنیت BIG-IP تنها به ماژولهای تخصصی محدود نمیشود؛ بخش قابل توجهی از دفاع مؤثر در همان لبه و پیش از رسیدن درخواست به سرور شکل میگیرد. سه سناریوی زیر پرتکرارترین کاربردهای امنیتی iRules هستند.
الگوهای مشکوک در مسیر یا پارامترهای درخواست را میتوان پیش از رسیدن به برنامه فیلتر کرد. نمونه زیر روی یک Virtual Server آزمایشی اجرا میشود و درخواستهایی را که رشتههای پرخطر در آنها دیده میشود، با پاسخ 403 برمیگرداند. استفاده از حلقه، امکان افزودن چند الگو را بدون تکرار کد فراهم میکند.
مطابقت رشتهای تنها یک لایه از دفاع است و باید با اعتبارسنجی سمت برنامه ترکیب شود؛ فیلتر کردن تنها بر پایه فهرست الگو میتواند هشدار نادرست تولید کند. برای فهرستهای بلند، به جای حلقه درون اسکریپت از Data Group و دستور
class match استفاده کنید تا بهروزرسانی فهرست بدون تغییر کد انجام شود. طراحی چنین لایههایی معمولاً در چارچوب راهکارهای امنیت شبکه و زیرساخت دیده میشود.
میتوان دسترسی به منابع حساس را به محدودههای شبکه مشخص محدود کرد و ترافیک سایر مبدأها را حذف نمود. این کار برای سامانههای داخلی، پنلهای مدیریتی و سرویسهای پشتیبان بسیار کاربردی است. نمونه زیر در رویداد
CLIENT_ACCEPTED و در محیط آزمایشی اجرا میشود و تنها اتصالهای یک زیرشبکه مشخص را میپذیرد.
دستور drop بسته را بیصدا دور میریزد و برخلاف reject پاسخی برای مهاجم ارسال نمیکند؛ در سناریوهای امنیتی همین رفتار ترجیح داده میشود. توجه داشته باشید که رویداد CLIENT_ACCEPTED برای هر اتصال یکبار اجرا میشود، بنابراین در اتصالهایی که چند درخواست را حمل میکنند، تصمیمگیری بر پایه مسیر باید در رویداد HTTP انجام شود.
در کنار کنترل دسترسی، محدودسازی نرخ درخواست از یک مبدأ به کاهش اثر طغیان ترافیک و تلاشهای مکرر ورود کمک میکند. نمونه زیر از جدول اشتراکی iRules برای شمردن درخواستها در یک پنجره زمانی مشخص استفاده میکند و پیشنیاز آن، اجرا روی یک سرویس آزمایشی و تعیین آستانه مناسب برای همان سرویس است.
در این الگو، ورودی جدول با مقدار 1 ساخته میشود و عمر آن 60 ثانیه تعیین شده است؛ بنابراین شمارش در پنجرههای یکدقیقهای بازنشانی میشود و آستانه 100 درخواست اعمال میگردد. آستانه را بر پایه رفتار واقعی سرویس تنظیم کنید، زیرا مقدار کم باعث رد شدن کاربران سالم و مقدار زیاد باعث بیاثر شدن کنترل میشود.
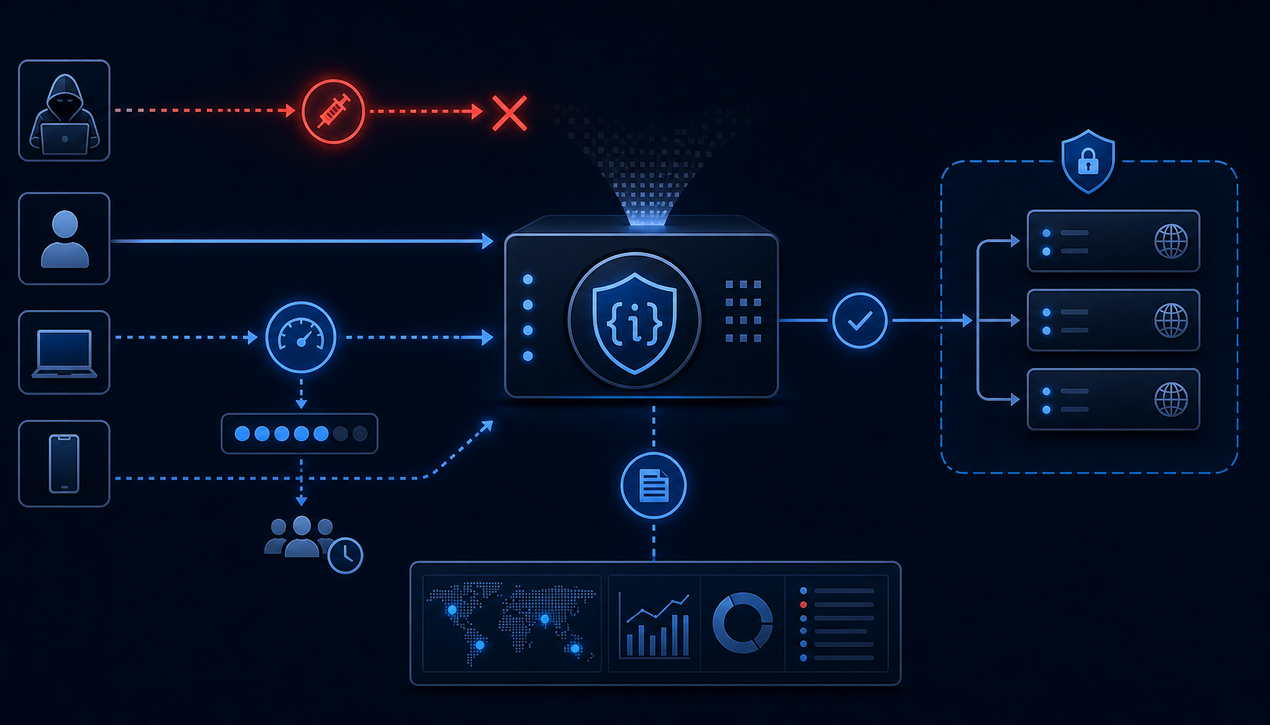
ثبت رخداد بدون هدف، هم فضای ذخیرهسازی را پر میکند و هم تحلیل را دشوار میسازد. رویکرد بهتر، لاگگیری مشروط و ثبت تنها دادههای مرتبط مانند آدرس مبدأ، مسیر درخواست و دلیل رد شدن است. نمونه زیر یک لاگ کوتاه برای بررسی رفتار اتصالها ثبت میکند و تنها در محیط آزمایشی کاربرد دارد.
خروجی log local0. در فایل /var/log/ltm
قابل مشاهده است و میتوان آن را با تنظیم مقصد syslog به سامانه پایش یا SIEM ارسال کرد. برای حجم بالای ترافیک، سازوکارهای ثبت با سرعت بالا در BIG-IP امکان ارسال مستقیم به سرورهای لاگ مرکزی را فراهم میکنند. نکته حیاتی این است که مقادیر حساس مانند گذرواژه، توکن و کوکی نشست هرگز در لاگ ثبت نشوند.
حفاظت از خودِ دادههای ثبتشده هم بخشی از طراحی امنیتی است.
مستندات رسمی iRules در F5 چارچوب مفیدی برای طبقهبندی و محافظت از این دادهها ارائه میکند. پیش از ارسال لاگ به سامانههای بیرونی، سیاست نگهداری و سطح دسترسی به آن را مشخص کنید.
هر شرطی که به اسکریپت اضافه میشود، هزینه پردازشی دارد. چون iRules در مسیر پردازش ترافیک اجرا میشود، کد ناکارآمد مستقیماً روی زمان پاسخ و توان عبوری سرویس دیده میشود. بهینهسازی، تست و عیبیابی سه بخش جداییناپذیر یک پیادهسازی حرفهای هستند.
الگوهای پیچیده عبارت باقاعده روی هر درخواست میتوانند تأخیر را افزایش دهند؛ پس تا زمانی که لازم نیست از آنها استفاده نکنید و منطق سنگین را به لایه برنامه منتقل نمایید. نگه داشتن مقادیر پرتکرار در متغیر محلی، پرهیز از محاسبه تکراری یک عبارت و شکستن اسکریپتهای بزرگ به ماژولهای کوچک، سه روش مؤثر برای حفظ کارایی هستند.
استفاده از Data Group برای فهرستهای ثابت، سریعتر از جستوجوی خطی درون حلقه است و بهروزرسانی آن هم بدون تغییر کد انجام میشود. همچنین از ثبت لاگ در مسیر هر درخواست پرهیز کنید؛ ثبت گسترده در ترافیک بالا میتواند بهسرعت به گلوگاه تبدیل شود.
%2f و %20 در مسیرعیبیابی با ثبت رخدادهای کلیدی آغاز میشود. ابتدا تأیید کنید که iRule به ویرچوال سرور درست متصل است، سپس با tmsh list ltm virtual فهرست قواعد سرویس را ببینید و با tail -f /var/log/ltm
خروجی لحظهای را دنبال کنید. اگر رویداد مورد نظر اجرا نمیشود، احتمالاً رویداد یا شرط انتخابشده با نوع ترافیک سرویس همخوانی ندارد.
در ترافیک HTTP/2 توجه داشته باشید که نام هدرها با حروف کوچک ارائه میشوند و یک اتصال میتواند چندین درخواست را حمل کند؛ بنابراین مقایسه نام هدر باید حساس نبودن به بزرگی و کوچکی حروف را در نظر بگیرد و تصمیمهای سطح مسیر در رویدادهای HTTP گرفته شود، نه در رویدادهای سطح اتصال.
رویدادها بسته به نوع ترافیک متفاوتاند؛ برای HTTP رویدادهایی مانند HTTP_REQUEST و HTTP_RESPONSE و برای اتصالهای سطح پایینتر CLIENT_ACCEPTED و SERVER_CONNECTED کاربرد دارند. انتخاب رویداد نامناسب باعث میشود اسکریپت هرگز اجرا نشود یا در زمان اشتباه تصمیم بگیرد.
خیر. iRules مکمل ماژولهای تخصصی امنیتی است و برای منطق اختصاصی، مسیریابی پویا و کنترل دقیقتر ترافیک طراحی شده است. دفاع مؤثر معمولاً از ترکیب چند لایه به دست میآید و امضاهای حمله و تحلیل رفتار در ماژول اختصاصی انجام میشود.
شرطها را محدود نگه دارید، اسکریپت را به بخشهای کوچک تقسیم کنید، از Data Group برای فهرستهای ثابت استفاده کنید و از محاسبات سنگین در مسیر هر درخواست پرهیز نمایید. پایش مصرف منابع و بازبینی دورهای اسکریپتها نیز ضروری است.
تأثیر مستقیم. شرطهای خاص باید پیش از شرطهای عمومی بیایند تا درخواستهای حساس پیش از مطابقت با قاعدههای گسترده پردازش شوند. همچنین چند iRule متصل به یک ویرچوال سرور، به ترتیب فهرست قواعد اجرا میشوند.
بله. با ثبت مشروط و تنظیم مقصد syslog یا سازوکارهای ثبت با سرعت بالا میتوان دادهها را به سامانه پایش یا SIEM منتقل کرد. نکته مهم این است که اطلاعات حساس مانند گذرواژه و توکن در لاگها ذخیره نشود.
تسلط بر ساختار درخواست HTTP، مفاهیم پایه Tcl و آشنایی با مدل رویدادهای BIG-IP سه پیشنیاز اصلی هستند. دورههای ساختیافته مانند دوره های امنیت شبکه میتوانند این مبانی را منظم و قابل مرور کنند.
آموزش پیکربندی iRules زمانی به نتیجه مطلوب میرسد که هدف هر اسکریپت روشن، شرطها محدود و اقدامها صریح باشند. iRules به تیمهای شبکه و امنیت اجازه میدهد ترافیک را در سطح محتوا بفهمند، سیاستهای دسترسی پویا بسازند و رخدادهای مشکوک را پیش از رسیدن به برنامه شناسایی کنند.
مسیر پیشنهادی ساده و قابل تکرار است: تعیین هدف، انتخاب رویداد درست، نوشتن منطق خوانا، تست در محیط آزمایشی و پایش مستمر. رعایت این چرخه باعث میشود کنترل ترافیک با iRules نهتنها امنیت را بهبود دهد، بلکه پایداری سرویس و کیفیت تجربه کاربران را نیز حفظ کند.
مستندسازی اسکریپتها و بازبینی دورهای آنها تضمین میکند این سرمایه فنی در طول زمان قابل نگهداری بماند.
اگر قصد دارید این تنظیمات را در بستری بزرگتر و همراستا با سایر لایههای دفاعی پیاده کنید، تعیین دقیق دامنه پروژه و بررسی گزینههای موجود میتواند از بازکاری جلوگیری کند؛ برای این کار میتوانید از گزینه
درخواست مشاوره رایگان استفاده کنید.