در معماری امنیت امروز، فایروال برنامه وب (WAF) مرز میان کاربران و منطق کسب و کار سازمان به شمار می آید. مقایسه F5 Advanced WAF با WAFهای Fortinet و Imperva
تنها یک بحث فنی نیست؛ تصمیمی استراتژیک درباره سطح تحمل ریسک، بلوغ تیم امنیت و مسیر رشد زیرساخت است. هر سه محصول در دسته WAFهای سازمانی قرار می گیرند، اما فلسفه طراحی، مدل استقرار و نقطه تمرکزشان با یکدیگر متفاوت است. در این مقاله معیارهای امنیتی، عملکردی، مدیریتی و اقتصادی این سه گزینه را کنار هم می گذاریم تا انتخاب، بر پایه نیاز واقعی سازمان انجام شود، نه بر پایه تبلیغات فروشندگان.
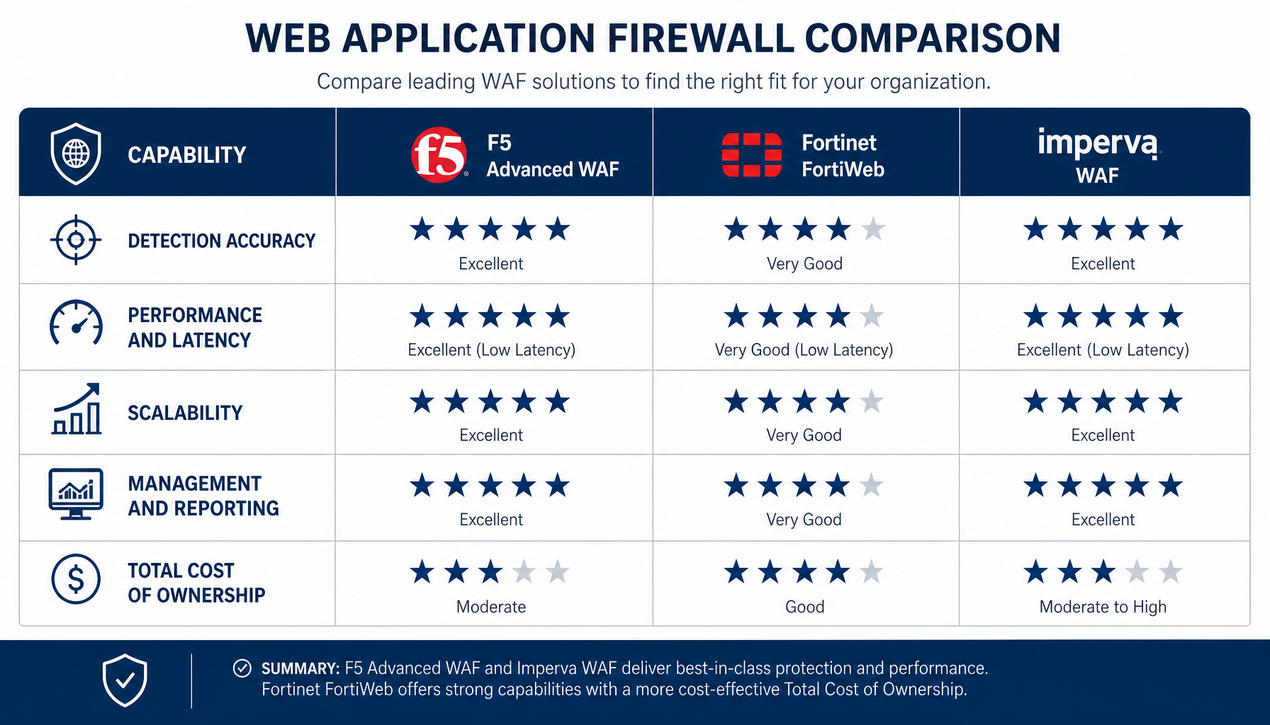
فایروال سنتی شبکه بر پورت ها، پروتکل ها و آدرس ها نظارت می کند؛ اما بخش عمده حملات امروزی روی لایه هفتم و در قالب درخواست های ظاهراً سالم HTTP/HTTPS رخ می دهد. WAF دقیقاً همین لایه را پوشش می دهد و محتوای درخواست، پارامترها، هدرها و الگوی رفتار کاربر را تحلیل می کند. به همین دلیل، بیشتر سازمان ها WAF را مکمل فایروال شبکه و سیستم تشخیص نفوذ می دانند، نه جایگزین آن ها.
طیف تهدیدهایی که یک WAF سازمانی باید پوشش دهد گسترده است: از تزریق SQL و اسکریپت نویسی بین سایتی (XSS) و جعل درخواست بین سایتی (CSRF) تا اجرای کد از راه دور، سوءاستفاده از ربات ها، Credential Stuffing و حملات حجمی لایه هفتم. چارچوب مرجع
OWASP Top 10 هم همچنان یکی از معتبرترین منابع برای دسته بندی همین تهدیدهاست. اگر می خواهید بدانید این لایه دقیقاً چگونه این حملات را مهار می کند، مطالعه مقاله F5 WAF چیست و چگونه از وب سایت در برابر حملات OWASP Top 10 محافظت می کند تصویر روشنی به شما می دهد. در ادامه، همین تهدیدها معیار سنجش توان واقعی سه محصول خواهند بود.
این سه برند در دسته WAFهای سازمانی قرار می گیرند، اما از سه خاستگاه متفاوت آمده اند. یکی از دنیای تحویل برنامه و تعادل بار، دیگری از دنیای فایروال و یکپارچگی امنیتی، و سومی از دنیای امنیت ابری و حفاظت از API. درک این خاستگاه توضیح می دهد چرا هر محصول در سناریویی مشخص بهتر می درخشد.
F5 Advanced WAF روی بستر BIG-IP ساخته شده و تمرکز اصلی آن، تحلیل هوشمند ترافیک برنامه است. موتور یادگیری این محصول می تواند الگوی رفتار کاربران را بیاموزد و انحراف از آن الگو را به عنوان رفتار مشکوک علامت گذاری کند. این ویژگی برای برنامه هایی که فرم ها، جست وجو و مسیرهای کاربری متغیر دارند، ارزش عملی بالایی دارد.
از منظر استقرار، این محصول در قالب تجهیزات محلی، ماشین مجازی و محیط ابری یا ترکیبی قابل پیاده سازی است. همگرایی آن با تعادل بار و کنترل کننده تحویل برنامه باعث می شود سازمان هایی که پیش تر روی اکوسیستم F5 سرمایه گذاری کرده اند، مسیر کوتاه تری برای افزودن لایه WAF داشته باشند. نقطه ضعف اصلی هم همان نقطه قوت آن است: عمق تنظیمات، نیازمند تیم متخصص است. بررسی
قیمت فایروال F5 و مدل های موجود نشان می دهد این خانواده عمدتاً برای سازمان های با ترافیک بالا و نیاز امنیتی جدی طراحی شده است.
راهکار WAF فورتی نت بخشی از پارادایم Security Fabric این شرکت است. اگر سازمانی از پیش فایروال فورتی گیت در اختیار دارد، افزودن لایه WAF در همان خانواده، از نظر مدیریت سیاست ها و همبستگی رخدادها بسیار کم هزینه تر از افزودن یک برند مستقل است. این موضوع در عمل، هزینه پنهان عملیاتی را کاهش می دهد.
قابلیت هایی نظیر امضای حملات، سیستم جلوگیری از نفوذ داخلی و مقابله با ربات ها در این محصول وجود دارد و مدیریت آن با ابزارهای مرکزی همان خانواده انجام می شود. برای سازمان های متوسط که به دنبال نصب و پیکربندی سریع تر و یادگیری آسان تر هستند، همین سادگی مزیت محسوب می شود. مرور
قیمت فایروال فورتی گیت و مدل های امنیتی Fortinet نیز نشان می دهد این خانواده، دامنه قیمتی گسترده ای را پوشش می دهد و از مدل های کوچک تا تجهیزات رک بزرگ را شامل می شود.
Imperva از زاویه دیگری به مسئله نگاه می کند: امنیت مبتنی بر هوش تهدید و حفاظت یکپارچه از برنامه و API. این رویکرد برای سازمان هایی مناسب است که بخش قابل توجهی از سرویس هایشان روی محیط های ابری اجرا می شود و ترافیک میان سرویس ها از طریق API جریان دارد. داشبورد و گزارش های این محصول برای تیم های کوچک تر قابل درک تر توصیف می شود، چون تمرکز طراحی آن بر خوانایی و سرعت واکنش است.
در مقابل، در سناریوهای کاملاً محلی، بخشی از قابلیت های ابری آن کم کاربرد می شود و بهره کامل از سرمایه گذاری دشوارتر خواهد بود. به بیان دیگر، هرچه سازمان به سمت معماری ترکیبی و خدمات میکروسرویس حرکت کند، ارزش پیشنهادی Imperva شفاف تر می شود و در مقابل، محیط های تماماً محلی ممکن است بودجه خود را به شکل بهینه ای خرج نکنند.
هر مقایسه فایروال برنامه وب تنها زمانی معنا پیدا می کند که معیارها از پیش مشخص شده باشند. پنج معیار زیر در بیشتر پروژه های واقعی تعیین کننده هستند و بهتر است پیش از خرید، پاسخ روشنی برای هرکدام داشته باشید. بدون این چارچوب، جلسات ارزیابی فروشندگان معمولاً به مقایسه فهرست قابلیت ها خلاصه می شود که چندان معیار تصمیم گیری قابل اتکایی نیست.
در کنار این پنج معیار، دو عامل سازمانی را هم در نظر بگیرید: بلوغ تیم امنیت و افق سرمایه گذاری. انتخاب ابزاری که تنظیمات پیچیده دارد اما تیم شما توان نگهداری اش را ندارد، در بلندمدت به رها شدن سیاست ها و کاهش اثربخشی منجر می شود. سازمان هایی که با داده های حساس کار می کنند، بهتر است در کنار این معیارها، چارچوب های حاکمیتی و کنترلی مانند
راهنمای NIST درباره سامانه های ذخیره سازی و اصول حفاظت داده را نیز در طراحی کنترل ها لحاظ کنند.
| معیار | F5 Advanced WAF | Fortinet WAF | Imperva WAF |
|---|---|---|---|
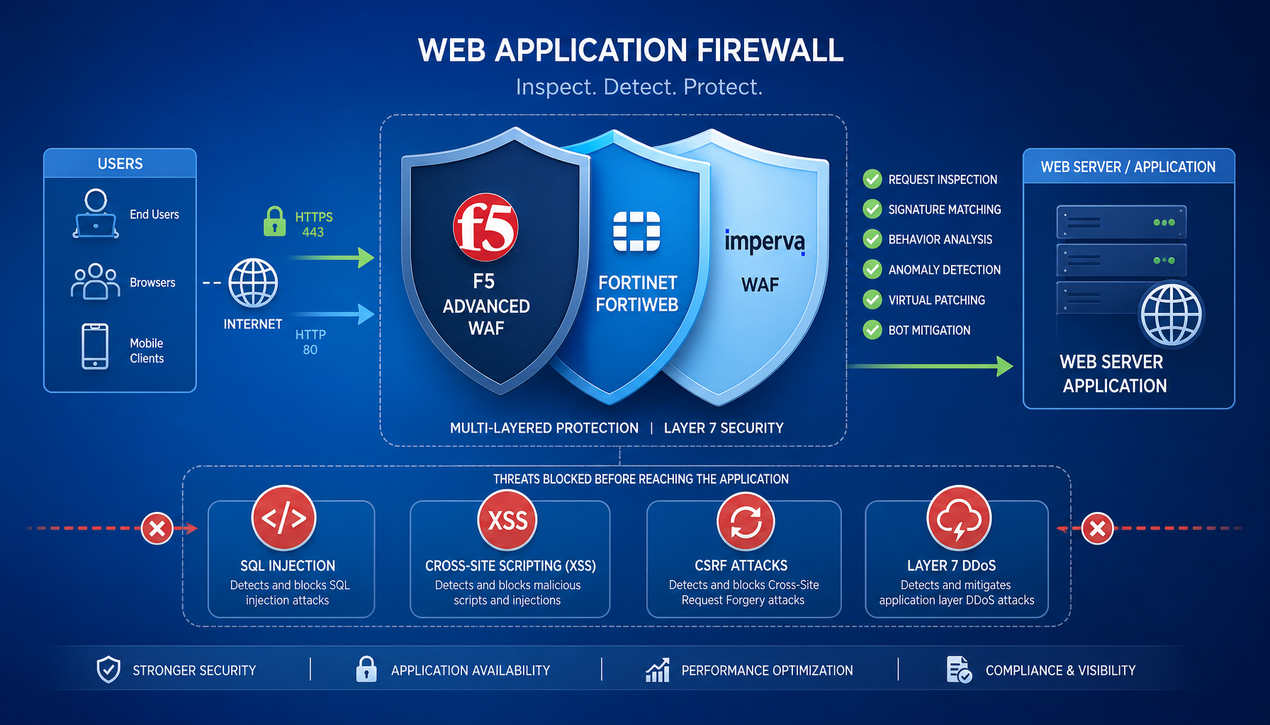
| دقت شناسایی | بسیار بالا، تحلیل رفتاری و یادگیری ماشین | خوب برای حملات رایج، همراه با IPS داخلی | بالا، مبتنی بر هوش تهدید و پوشش API |
| عملکرد و تأخیر | بهینه با ادغام تعادل بار و کش | سبک برای بارهای متوسط | بهینه برای محیط ابری و ترکیبی |
| مقیاس پذیری | بسیار بالا، مناسب سازمان های بزرگ | متوسط تا بالا، وابسته به منابع | بالا در محیط ابری |
| مدیریت و گزارش دهی | جامع اما نیازمند تخصص | ساده و متمرکز در اکوسیستم فورتی نت | کاربرپسند با گزارش های تحلیل شده |
| هزینه کل مالکیت | بالا | متعادل و مقرون به صرفه | متوسط تا بالا |
| مناسب برای | سازمان های بزرگ و پرترافیک | سازمان های متوسط با اکوسیستم فورتی نت | کسب وکارهای ابری و API-محور |
این جدول یک راهنمای کیفی است و جایگزین آزمون عملی در محیط سازمان شما نمی شود. پیش از تصمیم نهایی، اجرای یک پایلوت با ترافیک واقعی و تعریف معیار پذیرش، توصیه می شود. اعداد فروشندگان درباره توان عملیاتی تنها در شرایط آزمایشگاهی و با پروفایل ترافیک مشخص معنا دارند و ممکن است با الگوی درخواست های سازمان شما تفاوت جدی داشته باشند.
پس از شناخت گزینه ها، ترتیب مراحل اجرا نقش مهمی در موفقیت پروژه دارد. مسیر زیر یک الگوی رایج در پروژه های سازمانی است و ریسک خرید نادرست و بهره برداری ناقص را به شکل محسوسی کاهش می دهد:
اگر در مرحله تنظیم قوانین هستید و بخشی از دارایی های شما سرویس های برنامه نویسی سطح وب است، مقاله پیاده سازی WAF Policy روی F5 برای حفاظت از APIها و وب سرویس ها مراحل عملی این کار را روی نمونه واقعی نشان می دهد و می تواند الگوی خوبی برای مستندسازی داخلی باشد.
با رشد معماری های مبتنی بر میکروسرویس و اپلیکیشن های موبایل، APIها به هدفی جذاب برای مهاجمان تبدیل شده اند. سوءاستفاده از منطق کسب و کار، پرکردن اعتبارنامه با داده های لو رفته و استخراج داده از جمله تهدیدهایی هستند که لزوماً امضای مشخصی ندارند و روش های مبتنی بر فهرست سیاه در برابرشان کافی نیست. به همین دلیل، توان تحلیل رفتار و شناخت «حالت عادی» ترافیک، به یکی از تمایزهای اصلی WAFهای نسل جدید تبدیل شده است.
اینجاست که تفاوت ها پررنگ می شود. F5 Advanced WAF با تحلیل رفتاری و Imperva WAF با تکیه بر هوش تهدید، در شناسایی ترافیک غیرعادی و انحراف از الگوی نرمال قدرتمندتر عمل می کنند. FortiWeb نیز با مقابله با ربات ها و یکپارچگی با اکوسیستم امنیتی خود، پوشش مناسبی برای نیازهای متوسط فراهم می کند. انتخاب درست به این بستگی دارد که سهم APIها از ترافیک و حساسیت داده های پشت آن ها در سازمان شما چقدر است.
با این حال، هوش مصنوعی جادو نیست. هر مدل یادگیری به داده باکیفیت، بازه آموزش مناسب و بازبینی انسانی نیاز دارد. سازمان هایی که بدون پایش مستمر قوانین را در حالت خودکار رها می کنند، ممکن است با انبوهی از هشدارهای نادرست یا حتی مسدود شدن ترافیک سالم روبه رو شوند. قاعده تجربی ساده است: هر تصمیم خودکار باید بتواند به سرعت توسط یک انسان بازبینی و لغو شود.
خیر. این دو لایه مکمل یکدیگرند. فایروال شبکه دسترسی ها و پورت ها را کنترل می کند و WAF روی محتوای درخواست های لایه برنامه تمرکز دارد. معماری امنیتی چندلایه معمولاً هر دو را در کنار هم می بیند و حذف یکی از آن ها، سطح حمله را گسترش می دهد.
اگر اکوسیستم شما بر پایه محصولات فورتی نت بنا شده، FortiWeb معمولاً کم هزینه ترین مسیر از نظر عملیاتی است. اگر برنامه ها ابری و API-محور هستند، Imperva گزینه نزدیک تری به نیاز شماست. F5 بیشتر زمانی منطقی است که ترافیک بالا و تیم متخصص داشته باشید.
نه. منابع سخت افزاری یا ابری، آموزش تیم، زمان صرف شده برای تنظیم دقیق قوانین و نگهداری سالانه، بخش مهمی از هزینه کل مالکیت را تشکیل می دهند. برآورد بودجه بدون در نظر گرفتن این اقلام، در سال دوم و سوم پروژه غافلگیرکننده خواهد بود.
بله، اگر بد تنظیم شود. استقرار بدون پایلوت، قوانین سخت گیرانه و نبود کش می تواند تأخیر ایجاد کند. اجرای مرحله پایش و تنظیم استثناها این ریسک را به شدت کاهش می دهد و اجازه می دهد اثر هر قاعده بر زمان پاسخ پیش از فعال شدن دیده شود.
به یک فهرست معیار پذیرش مکتوب، محیط آزمون با ترافیک واقعی و تعریف شاخص هایی مثل نرخ هشدار نادرست و میزان تأخیر. بدون این ها، مقایسه محصولات در حد جدول مقایسه باقی می ماند و تصمیم نهایی به برداشت ذهنی جلسات دمو وابسته خواهد شد.
جمع بندی مقایسه F5 Advanced WAF با WAFهای Fortinet و Imperva
نشان می دهد که هیچ یک از این سه گزینه، انتخاب مطلق برای همه سازمان ها نیست. F5 Advanced WAF با عمق تحلیل رفتاری و مقیاس پذیری بالا، برای سازمان های پرترافیک و تیم های امنیتی بالغ طراحی شده است؛ اما همین عمق، هزینه و پیچیدگی به همراه دارد و بدون نیروی متخصص به اثر کامل نمی رسد.
FortiWeb نقطه قوت خود را از یکپارچگی با اکوسیستم فورتی نت می گیرد. اگر این اکوسیستم را از قبل در اختیار دارید، مدیریت واحد سیاست ها و همبستگی رخدادها می تواند ارزش عملیاتی قابل توجهی ایجاد کند. برای سازمان های متوسط، این مسیر معمولاً کوتاه ترین راه رسیدن به پوشش قابل قبول است و منحنی یادگیری تیم را هم کوتاه می کند.
Imperva WAF در سناریوهای ابری و API-محور بهترین نسبت ارزش به تلاش را ارائه می دهد و رابط کاربری آن، بار مدیریتی تیم های کوچک تر را کاهش می دهد. در محیط های کاملاً محلی، بخشی از مزیت های آن کم رنگ می شود و باید این موضوع در محاسبه بازگشت سرمایه لحاظ شود.
تصمیم نهایی باید از دل نیاز واقعی سازمان بیرون بیاید: حجم ترافیک، نوع برنامه ها، الزامات مقرراتی، بلوغ تیم و بودجه نگهداری. در نهایت، اجرای پایلوت، تعریف معیار پذیرش و ترکیب WAF با لایه های دیگر مانند SIEM و محافظت DDoS، اثربخشی هر انتخاب را چند برابر می کند؛ زیرا امنیت لایه برنامه، یک فرایند پیوسته است، نه یک خرید یک بار برای همیشه.