SSL Inspection و Decryption در F5؛ راهنمای کامل پیکربندی
در شبکههای سازمانی امروز بخش عمده ترافیک کاربران و سرویسها با TLS رمزنگاری میشود و همین موضوع SSL Inspection و Decryption در F5
را به یکی از کلیدیترین قابلیتهای زیرساخت امنیتی تبدیل کرده است. رمزنگاری از دادهها محافظت میکند اما در همان حال دید ابزارهای امنیتی را محدود میسازد. تجهیزات BIG-IP با ترکیب ماژولهای LTM و SSL Orchestrator امکان رمزگشایی کنترلشده، بازرسی محتوا و رمزگذاری مجدد ترافیک را فراهم میکنند. این مقاله راهنمای عملی و فنی برای مدیران شبکه و کارشناسان امنیت است.
فهرست مطالب
- چرا بازرسی ترافیک رمزگذاریشده ضروری است؟
- پیشنیازها، ماژولها و گواهیها
- معماری بازرسی: Forward Proxy و SSL Bridging
- مراحل پیکربندی SSL Inspection و Decryption در F5
- نمونه iRule برای معافیتهای بازرسی
- تست، اعتبارسنجی و عیبیابی
- بهترین شیوهها، حریم خصوصی و انطباق
- پرسشهای متداول
- جمعبندی
چرا بازرسی ترافیک رمزگذاریشده ضروری است؟
گسترش سرویسهای ابری، دورکاری و اپلیکیشنهای تحت وب باعث شده سهم ترافیک رمزگذاریشده در شبکههای سازمانی بهطور پیوسته افزایش یابد. مهاجمان نیز از همین شرایط بهره میبرند و بدافزار، کانالهای فرمان و کنترل و صفحات فیشینگ را درون ترافیک TLS پنهان میکنند. نتیجه آن است که بسیاری از ابزارهای امنیتی بدون رمزگشایی عملاً محتوای عبوری را نمیبینند و تنها به متادیتا بسنده میکنند.
همین شکاف دید، دلیل اصلی اهمیت بازرسی SSL در F5 است. با رمزگشایی کنترلشده، محتوا برای مدتی کوتاه قابل تحلیل میشود، سیاستهای امنیتی اعمال میگردد و سپس ارتباط دوباره رمزگذاری میشود. بدون این فرآیند، ابزارهایی مانند WAF، سیستمهای تشخیص نفوذ و موتورهای ضدبدافزار روی ترافیک HTTPS تقریباً نابینا میمانند. برای انتخاب مدل مناسب و اطلاع از
قیمت فایروال F5 میتوانید فهرست تجهیزات موجود را بررسی کنید.
پیشنیازها، ماژولها و گواهیها
پیش از هر پیکربندی باید بدانید چه اجزایی لازم است و چه محدودیتهایی وجود دارد. انتخاب نادرست ماژول یا بیتوجهی به مدیریت گواهیها در ادامه به خطاهای گسترده در سرویسها منجر میشود.
ماژولهای ضروری در BIG-IP
حداقل به ماژول LTM نیاز دارید؛ زیرا پروفایلهای SSL Client و SSL Server، Virtual Serverها و iRuleها در همین ماژول تعریف میشوند. ماژول AFM برای سازمانهایی که به فیلتر ترافیک رمزگشاییشده و تشخیص نفوذ در لبه شبکه نیاز دارند توصیه میشود. اگر هدف شما یکپارچهسازی چند سرویس امنیتی و مدیریت متمرکز سیاستها است، SSL Orchestrator گزینه حرفهایتری محسوب میشود. پشتیبانی از TLS 1.3 و بهروزرسانی دورهای نسخه BIG-IP نیز الزامی است.
گواهیها، کلیدها و دسترسیهای مدیریتی
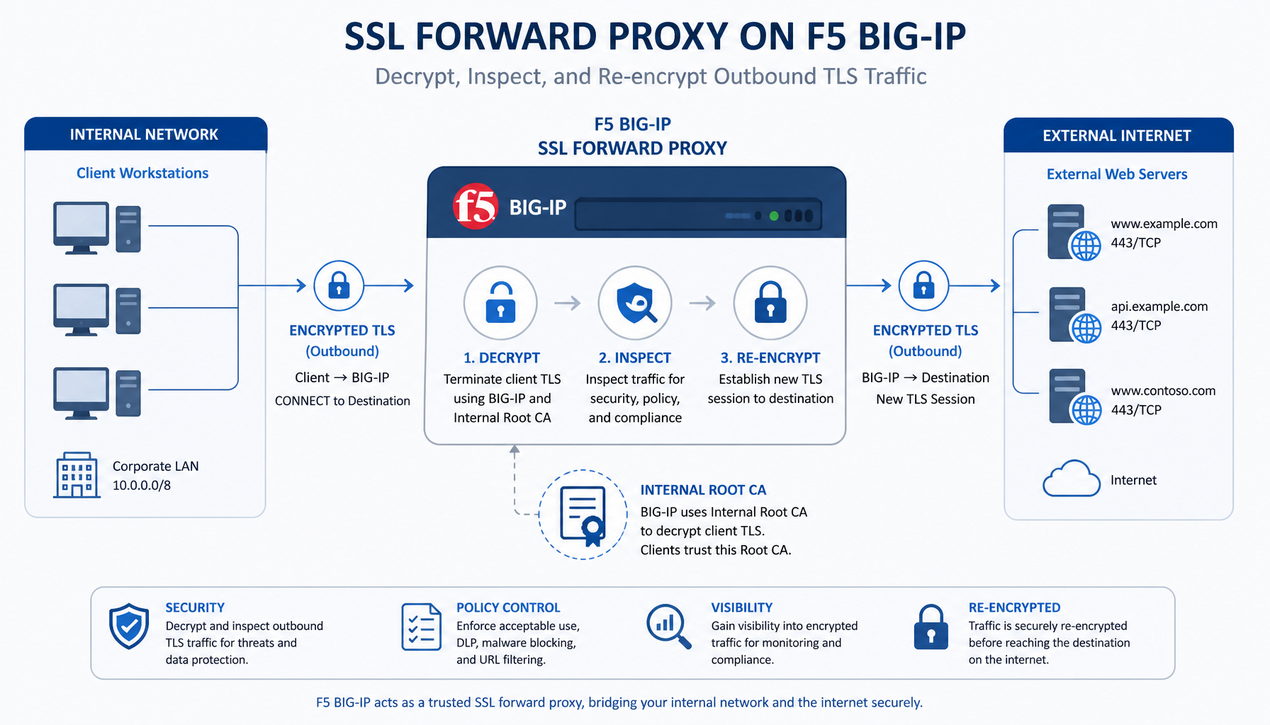
برای اجرای SSL Forward Proxy در F5 یک CA داخلی لازم است که گواهی آن روی کلاینتها بهعنوان Trusted Root نصب شود؛ در غیر این صورت مرورگرها هشدار امنیتی نمایش میدهند. کلید خصوصی این CA باید با بالاترین سطح حفاظت نگهداری شود چون افشای آن کل مدل اعتماد را از بین میبرد. برای ارتباط F5 با سرورهای مقصد نیز گواهیهای سرور یا Trust Anchorهای معتبر مورد نیاز است. دسترسی مدیریتی به بخشهایی مانند Local Traffic → Profiles → SSL و Security ضروری است.
معماری بازرسی: Forward Proxy و SSL Bridging
انتخاب معماری تعیین میکند که رمزگشایی روی ترافیک خروجی کاربران انجام شود یا روی ترافیک ورودی به سرویسها. هر مدل الزامات و کاربردهای متفاوتی دارد.
SSL Forward Proxy
در این مدل F5 بهعنوان واسط بین کلاینت و سرور مقصد عمل میکند؛ ارتباط را با سرور برقرار میسازد، محتوا را رمزگشایی و بررسی میکند و پس از اعمال سیاستها دوباره آن را رمزگذاری مینماید. این روش برای کنترل دسترسی کاربران، فیلتر محتوای اینترنت و جلوگیری از خروج اطلاعات حساس مناسب است. پیشنیاز اصلی آن توزیع گواهی CA داخلی روی تمام کلاینتها است.
SSL Bridging در F5
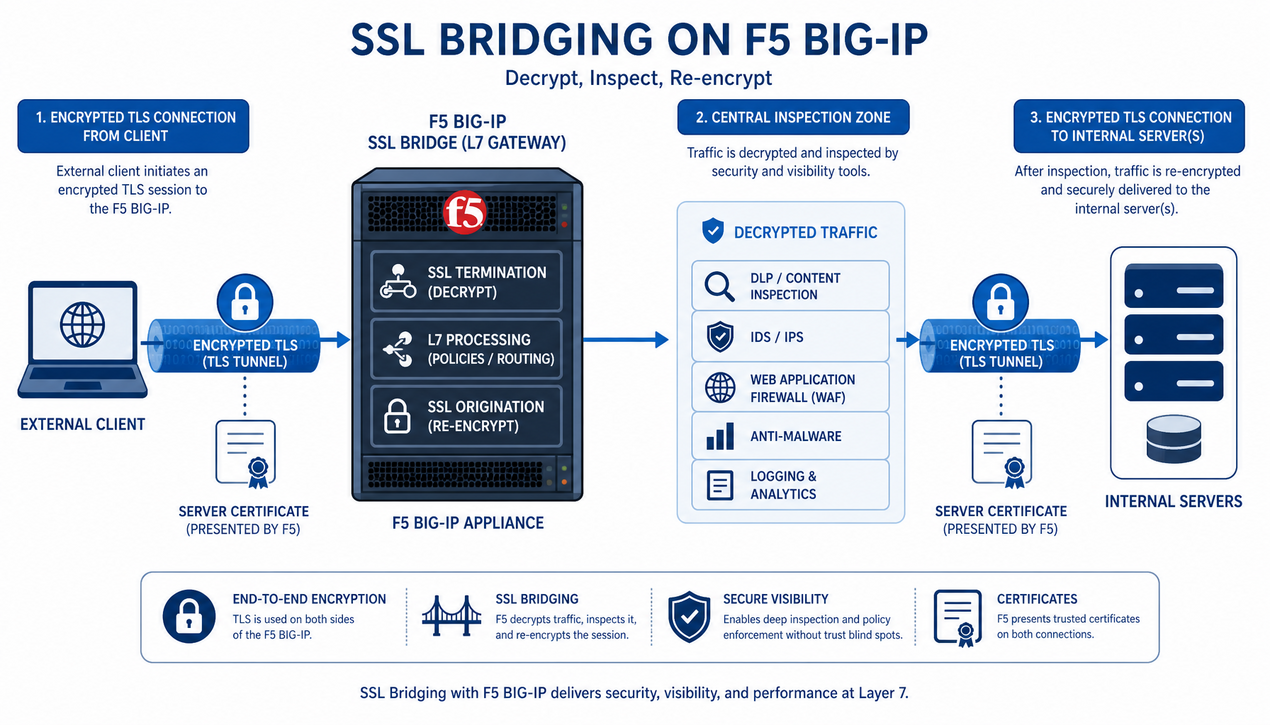
در Bridging ترافیک به دو بخش جدا تقسیم میشود: یک ارتباط رمزگذاریشده با کلاینت و یک ارتباط رمزگذاریشده با سرور. رمزگشایی و بازرسی در میانه انجام میشود اما کلاینت همچنان گواهی اصلی سرور را میبیند و نیازی به نصب CA داخلی روی آن نیست. این مدل برای حفاظت از سرورهای داخلی و بررسی ترافیک ورودی و خروجی سرویسها کاربرد دارد.
چالشها و ریسکهای رمزگشایی
رمزگشایی ترافیک پردازشی سنگین است و مصرف CPU و حافظه را افزایش میدهد؛ بنابراین ظرفیت سختافزاری باید متناسب با حجم ترافیک پیشبینی شود. برخی اپلیکیشنها و پروتکلهای پیشرفته ممکن است با بازرسی ناسازگار باشند و خطای اتصال ایجاد کنند. از سوی دیگر دسترسی به محتوای ارتباطات کاربران، مسئولیت حریم خصوصی و انطباق قانونی را سنگینتر میکند.
مراحل پیکربندی SSL Inspection و Decryption در F5
پیادهسازی در BIG-IP از ساخت گواهی تا اعمال سیاست روی Virtual Server ادامه دارد. ترتیب مراحل زیر مسیر استاندارد و قابل بازرسی را نشان میدهد.
- ایجاد یا دریافت گواهی CA داخلی: یک مرجع صدور گواهی برای سازمان تعریف کنید تا بهعنوان ریشه اعتماد در فرآیند رمزگشایی استفاده شود.
- نصب گواهی CA روی کلاینتها: گواهی ریشه را در Trusted Root تمام کلاینتها قرار دهید؛ در سازمانهای بزرگ این کار از طریق Group Policy انجام میشود.
- ساخت پروفایل SSL Client: پروتکلهای مجاز، Cipher Suiteها و گواهی CA داخلی را در این پروفایل تعیین کنید.
- ساخت پروفایل SSL Server: تنظیمات ارتباط F5 با سرورهای مقصد شامل Trust Anchorها و نسخههای TLS در این پروفایل قرار میگیرد.
- انتخاب Cipher Suite و نسخه پروتکل: الگوریتمهای ضعیف را غیرفعال و بر TLS 1.2 و 1.3 تمرکز کنید تا امنیت و سازگاری همزمان تأمین شود.
- تعریف iRule برای استثناها: سرویسهای حساس مانند بانکداری، درمان و برخی APIها را از فرآیند رمزگشایی معاف کنید.
- ساخت Policy بازرسی: قواعد رمزگشایی را بر اساس آدرس مبدأ، دامنه، نوع کاربر یا دسته محتوا تعریف و اولویتبندی کنید.
- اتصال پروفایلها و Policy به Virtual Server: پس از اعمال، مسیر ترافیک را بررسی کنید تا بازرسی پیش از ارسال به ابزارهای امنیتی انجام شود.
نمونه iRule برای معافیتهای بازرسی
برای تست این الگو ابتدا باید یک محیط آزمایشگاهی با نسخه BIG-IP 16.x یا بالاتر و لایسنس LTM فعال داشته باشید. پیش از اعمال روی محیط عملیاتی، رفتار iRule را روی ترافیک غیرحساس بررسی کنید. این iRule نشان میدهد چگونه نام دامنه از ClientHello استخراج و با یک Data Group مقایسه میشود تا سرویسهای حساس از بازرسی معاف گردند.
ابتدا یک Data Group داخلی با نام ssl_bypass_domains و نوع String بسازید و دامنههای معاف را در آن وارد کنید. سپس iRule زیر را روی Virtual Server مربوطه اعمال نمایید:
when CLIENTSSL_CLIENTHELLO { set sni [SSL::extensions servers_name] if { [string length $sni] > 0 } { if { [class match [string tolower $sni] ends_with ssl_bypass_domains] } { log local0.info “Domain matched bypass list: $sni” } else { log local0.info “Domain subject to inspection: $sni” } } }
این iRule در واقع رفتار دستهبندی و لاگ ثبت میکند و مکانیزم واقعی Bypass بستگی به مدل استقرار دارد. در SSL Orchestrator معافیت از طریق Policy و تعریف سرویس Bypass انجام میشود. در LTM خالص ممکن است نیاز به تغییر پروفایل یا هدایت ترافیک به یک مسیر غیررمزگشایی باشد. ایده اصلی در هر دو حالت یکسان است: شناسایی دامنه حساس از طریق SNI و تصمیمگیری قبل از اتمام Handshake.
تست، اعتبارسنجی و عیبیابی
پس از پیکربندی باید مطمئن شوید رمزگشایی بیصدا و بدون اختلال انجام میشود. نخستین نشانه موفقیت آن است که با باز کردن یک سایت HTTPS از سمت کلاینت، گواهی نمایش دادهشده توسط مرورگر از CA داخلی سازمان صادر شده باشد. این یعنی زنجیره رمزگشایی و رمزگذاری مجدد درست کار میکند.
برای بررسی دقیقتر میتوانید نسخه TLS، Cipher Suite و اعتبار گواهی را با ابزارهایی مانند OpenSSL یا سرویسهای تست آنلاین بسنجید. فعالسازی لاگهای SSL Handshake در F5 به شناسایی خطاهای رایج مانند Handshake Failure یا Certificate Validation Error کمک میکند. اندازهگیری تأخیر شبکه پیش و پس از فعالسازی نیز برای اطمینان از عدم افت محسوس عملکرد ضروری است.
برخی مشکلات در عمل تکرار میشوند و شناخت آنها زمان عیبیابی را کوتاه میکند:
- هشدار گواهی در مرورگر: معمولاً ناشی از نصب نبودن CA داخلی، ناهمخوانی SNI یا نام دامنه در گواهی است.
- قطع اتصال HTTPS: اغلب به ناسازگاری Cipher Suite یا نسخه TLS مربوط میشود؛ پشتیبانی از TLS 1.2 و 1.3 را فعال کنید.
- افت شدید کارایی: با توزیع بار، SSL Offloading و معاف کردن ترافیک کمارزش از رمزگشایی قابل مدیریت است.
- عدم عملکرد برخی برنامهها: تعریف Bypass یا Exclusion برای سرویسهای حساس راهحل استاندارد است.
بهترین شیوهها، حریم خصوصی و انطباق
استفاده از نسخههای امن TLS و غیرفعالسازی الگوریتمهای ضعیف پایه هر پیادهسازی درست است. سیاستهای رمزنگاری بهتر است بر اساس چارچوبهای شناختهشده طراحی شوند و مستندسازی دقیق داشته باشند؛
رهنمودها و چارچوبهای امنیتی NIST نمونهای معتبر برای ساختاردهی به مستندات و رعایت اصول انطباق است. بهروزرسانی منظم BIG-IP نیز از بهرهبرداری مهاجمان از آسیبپذیریهای شناختهشده جلوگیری میکند.
مدیریت گواهیها و کلیدهای خصوصی حساسترین بخش کار است. دسترسی به کلیدها را به افراد محدود کنید، دوره اعتبار گواهیها را مدیریت و تمدید بهموقع را برنامهریزی نمایید. برای CA داخلی فرآیند پشتیبانگیری و بازیابی امن تعریف کنید تا در صورت بروز حادثه امکان بازگردانی سریع وجود داشته باشد.
از منظر حریم خصوصی دامنه بازرسی باید شفاف و مستند باشد و تنها ترافیکهای ضروری رمزگشایی شوند. برخی سازمانها برای کنترل دقیقتر لبه شبکه ترکیب F5 با پلتفرمهای دیگر را بررسی میکنند؛ اطلاع از
قیمت فایروال فورتیگیت یا بررسی قیمت فایروال سیسکو در چنین ارزیابیهایی مفید است. اگر چند لبه مختلف در سازمان دارید و نیاز به مقایسه گستردهتر دارید، قیمت فایروال جونیپر را نیز میتوانید در فهرست بررسی قرار دهید.
پرسشهای متداول درباره SSL Inspection و Decryption در F5
آیا بازرسی SSL باعث کاهش محسوس سرعت شبکه میشود؟
رمزگشایی و رمزگذاری مجدد پردازش اضافه ایجاد میکند و تأخیر اندکی به ارتباط اضافه میشود. با انتخاب سختافزار متناسب، فعالسازی شتابدهندههای رمزنگاری و معاف کردن ترافیکهای کمارزش این تأخیر در بیشتر سناریوها کاملاً قابل مدیریت است.
چه ترافیکی را نباید رمزگشایی کرد؟
سرویسهای بانکی، سامانههای درمانی، پایانههایی که گواهی خود را Pin میکنند و برخی APIهای حساس کاندیدای اصلی معافیت از بازرسی هستند. تعریف این استثناها هم از خطای اتصال جلوگیری میکند و هم ریسک حقوقی سازمان را کاهش میدهد.
چه زمانی به SSL Orchestrator نیاز داریم؟
اگر قرار است ترافیک رمزگشاییشده بین چند سرویس امنیتی مختلف هدایت شود و مدیریت سیاستها بهصورت متمرکز انجام گیرد SSL Orchestrator انتخاب منطقی است. برای بازرسی ساده خروجی کاربران پروفایلهای SSL در ماژول LTM کفایت میکند.
اگر مرورگر کاربران هشدار گواهی نشان دهد چه باید کرد؟
ابتدا نصب بودن گواهی CA داخلی در Trusted Root کلاینت را بررسی کنید. سپس تطابق SNI و نامهای موجود در گواهی (SAN) را کنترل کنید و در نهایت زنجیره صدور گواهی را روی Virtual Server بازبینی نمایید.
آیا رمزگشایی ترافیک از نظر قانونی مجاز است؟
این موضوع به قوانین حاکم و سیاستهای داخلی سازمان بستگی دارد. اطلاعرسانی به کاربران، تعیین محدوده مشخص برای بازرسی و مستندسازی رویهها از الزامات اصلی برای کاهش ریسک حقوقی محسوب میشود.
جمعبندی: SSL Inspection و Decryption در F5
با افزایش سهم ترافیک رمزگذاریشده، بیتوجهی به بازرسی آن به معنای پذیرش یک نقطه کور امنیتی گسترده است. پیادهسازی اصولی SSL Inspection و Decryption در F5 به سازمان اجازه میدهد ضمن حفظ اصل رمزنگاری، دید امنیتی عمیقتری به دست آورد و تهدیدهای پنهان را پیش از بروز خسارت شناسایی کند. کلید موفقیت در این مسیر انتخاب معماری درست میان Forward Proxy و Bridging، مدیریت دقیق گواهیها و کلیدها، توجه به کارایی و رعایت حریم خصوصی و الزامات قانونی است.
توصیه میشود رمزگشایی تنها برای ترافیکهای ضروری فعال شود، استثناهای سرویسهای حساس تعریف گردد و پایش مستمر لاگها و تنظیمات در دستور کار تیم امنیت قرار گیرد. با این رویکرد بازرسی SSL در F5 از یک قابلیت فنی به یکی از مؤثرترین لایههای دفاعی سازمان تبدیل میشود؛ لایهای که هم شفافیت میآورد و هم پایداری و تجربه کاربری را حفظ میکند.