اتصال امن دو شبکه با فایروال پالو آلتو یکی از پرتکرارترین نیازهای سازمانها برای پیوند شعب، دفاتر و محیطهای ابری است. در این مطلب، آموزش VPN Site to Site در فایروال Palo Alto را بهصورت عملی و گامبهگام مرور میکنیم؛ از پیش نیازها و پروفایلهای رمزنگاری گرفته تا ایجاد IKE Gateway، تنظیم قرینهی Proxy IDها، تست تونل و رفع رایجترین خطاها. در پایان، چکلیست امنیتی و نگهداری بلندمدت را هم مرور میکنیم تا خروجی کار، یک اتصال پایدار و قابل نظارت باشد.
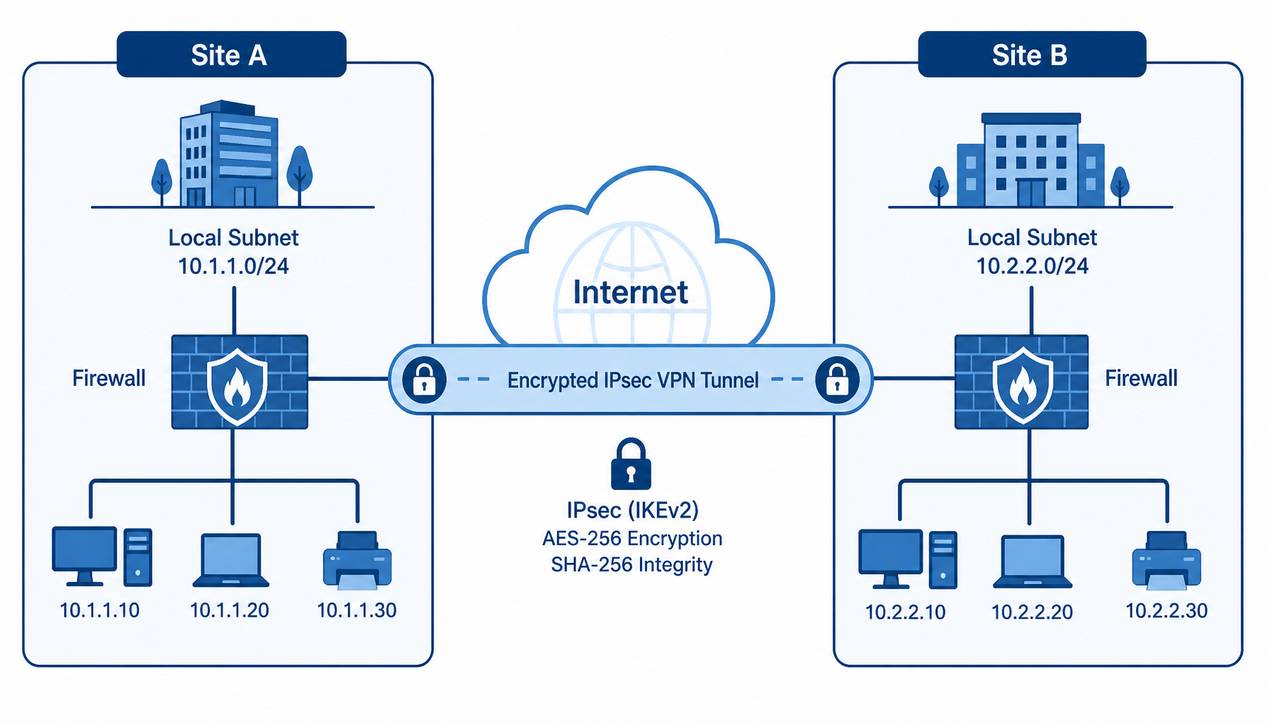
VPN Site-to-Site که با نام VPN Gateway-to-Gateway نیز شناخته میشود، دو شبکه محلی را که در مکانهای فیزیکی جداگانه قرار دارند، از طریق یک تونل رمزنگاریشدهی IPsec روی بستر اینترنت عمومی به یکدیگر متصل میکند. در این مدل، برخلاف VPNهای Remote Access که هر کاربر را جداگانه به شبکه میرسانند، نقاط پایانی تونل خودِ فایروالهای مرزی هستند. در نتیجه تمام دستگاههای دو شبکه، از سرورها و رایانههای کاربران گرفته تا تجهیزات IoT، عملاً در یک شبکه واحد قرار میگیرند و ترافیک آنها در برابر استراق سمع، دستکاری و جعل هویت محافظت میشود.
کاربرد این تونلها به اتصال دو دفتر محدود نمیشود: پیوند مرکز سازمان با شعب، اتصال امن به شبکههای ابری مانند AWS و Azure، برقراری ارتباط بین مراکز داده اصلی و پشتیبان (Disaster Recovery) و ادغام شبکههای مستقل پس از تملیک شرکتها از سناریوهای رایج هستند. چون ترافیک روی اینترنت عمومی رمز میشود، رعایت الزامات حفاظت دادهها سادهتر میشود و هزینه ارتباط نسبت به خطوط اختصاصی بهمراتب کمتر است.
هر فایروال سازمانیای میتواند تونل برقرار کند؛ مزیت اصلی Palo Alto در ادامهی مسیر است. ترافیک رمزگشاییشدهی داخل تونل میتواند همان نقطه ورود با پروفایلهای Threat Prevention بازرسی شود تا بدافزار یا اکسپلویت پیش از رسیدن به شبکه داخلی مسدود شود. پشتیبانی از IKEv2، رمزنگاری AES-256-GCM، توابع درهمساز SHA-2 و قابلیت PFS سطح مذاکرات را بالا میبرد و در سازمانهایی با چند تونل، مدیریت متمرکز Panorama بههمراه لاگهای دقیق بخش Monitor، عملیات نگهداری را بسیار ساده میکند.
اگر هنوز در مرحله انتخاب تجهیزات هستید، خرید فایروال پالو آلتو را بررسی کنید؛ مشخصات فنی مدلها شامل ظرفیت تونل و توان رمزنگاری در آن آمده است و کمک میکند مدلی متناسب با حجم ترافیک بین سایتهای خود انتخاب کنید که در آینده گلوگاه نشود.
شکست بیشتر تونلها ریشه در همین مرحله دارد؛ هر یک از موارد زیر یا مانع برقراری مذاکره میشود یا بعداً به قطعیهای متناوب منجر میشود. بنابراین پیش از ورود به GUI، فهرست را در هر دو سایت بررسی و تأیید کنید و موارد نیمهکاره را مستند کنید تا در عیبیابی بعدی مرجع داشته باشید:
اطلاعات دو سایت را پیش از شروع در یک جدول ثبت کنید تا در مراحل بعد فقط مقادیر را جایگزین کنید و خطای انسانی کاهش یابد. مقادیر نمونهی زیر در تمام این آموزش بهعنوان مرجع استفاده میشوند و در جدول خودتان باید با آدرسهای واقعی جایگزین شوند:
| پارامتر | Site A (مرکز) | Site B (شعبه) |
|---|---|---|
| شبکه محلی | 192.168.1.0/24 | 10.10.10.0/24 |
| IP عمومی فایروال | 203.0.113.10 | 198.51.100.20 |
| اینترفیس خارجی | ethernet1/1 | ethernet1/2 |
| Zone خارجی | Untrust-L3 | Untrust |
| Zone داخلی | Trust-L3 | Trust |
| IKE ID | 203.0.113.10 | 198.51.100.20 |
| نسخه IKE و احراز هویت | IKEv2 + Pre-Shared Key، کاملاً یکسان در دو طرف | |
پارامترهای رمزنگاری در دو طرف باید کاملاً یکسان باشند. برای PSK یک رشته تصادفی طولانی بسازید و آن را فقط از راه امن در اختیار مدیر سایت مقابل بگذارید؛ در محیطهای بزرگ، احراز هویت با گواهی دیجیتال بهجای PSK مقیاسپذیرتر است و امکان ابطال جداگانهی هر peer را هم فراهم میکند.
مراحل زیر را روی Site A انجام میدهیم؛ Site B دقیقاً همان مسیر را با جایگزینی مقادیر «محلی» و «راهدور» طی میکند. پیش از شروع، از پیکربندی فعلی هر دو فایروال نسخه پشتیبان تهیه کنید (Device > Setup > Operations) و در محیط عملیاتی، تغییرات را در پنجره تعمیرات اعمال کنید تا تونلهای موجود دچار وقفه نشوند.
ابتدا یک Zone اختصاصی برای ترافیک تونل بسازید: به Network > Zones بروید، روی Add کلیک کنید، نامی مانند VPN-Zone وارد کنید و Type را روی Tunnel بگذارید. سپس اینترفیس مجازی را ایجاد کنید: در Network > Interfaces > Tunnel
روی Add کلیک کنید، نام tunnel.1 را بدهید، Virtual Router را روی default و Security Zone را روی VPN-Zone تنظیم کنید. تخصیص IP مانند 169.254.10.1/30 به این اینترفیس اجباری نیست، اما برای تست و برخی سناریوهای مسیریابی پیشرفته کاربرد دارد.
این پروفایل پارامترهای امنیتی فاز 1 مذاکره را تعیین میکند. به Network > Network Profiles > IKE Crypto
بروید و پروفایلی با نامی مانند IKE-PROF-AES256 بسازید: Encryption را aes-256-gcm و DH Group را group20 (حداقل group14) انتخاب کنید و Key Lifetime را روی مقدار پیشفرض 28800 ثانیه بگذارید. در IKEv2 با AES-GCM فیلد Authentication در حالت none میماند؛ اگر IKEv1 استفاده میکنید، مقدار sha384 گزینه امن امروزی است.
در این گام هویت محلی فایروال و مشخصات اتصال به سایت مقابل تعریف میشود. به Network > IKE Gateways بروید، روی Add کلیک کنید و Gateway را با نامی مانند GW-to-SiteB بسازید؛ سپس تبهای آن را مطابق فهرست زیر پر کنید و در پایان OK را بزنید:
پارامترهای فاز 2 در Network > Network Profiles > IPSec Crypto
تعریف میشود. پروفایلی با نامی مانند IPSEC-PROF-AES256 بسازید: Protocol برابر ESP و Encryption برابر aes-256-gcm؛ برای فعالکردن PFS، DH Group را group20 بگذارید. با AES-GCM فیلد Authentication در حالت none میماند؛ اگر مجبور به AES-CBC شدید، sha384 انتخاب مناسب است. Key Lifetime پیشفرض 3600 ثانیه برای اغلب سناریوها کافی است.
در Network > IPSec Tunnels
روی Add کلیک کنید و اجزا را به هم متصل کنید: Tunnel Name برابر Tunnel-to-SiteB، Tunnel Interface برابر tunnel.1، Type برابر Auto Key، IKE Gateway برابر GW-to-SiteB و IPSec Crypto Profile برابر IPSEC-PROF-AES256. سپس در تب
Proxy IDs
یک رکورد اضافه کنید: Local برابر 192.168.1.0/24، Remote برابر 10.10.10.0/24 و Protocol برابر any. این مقادیر باید در سایت مقابل دقیقاً قرینه شوند و فرمت آنها CIDR است، نه ماسک جداگانه.
برای عبور ترافیک، در Policies > Security
قاعدهای با نامی مانند Allow-SiteA-to-SiteB بسازید: در Source Zone و Destination Zone هر دو Zone یعنی Trust-L3 و VPN-Zone را اضافه کنید (این کار پاسخهای بازگشتی را هم پوشش میدهد)، آدرسهای مبدا و مقصد را 192.168.1.0/24 و 10.10.10.0/24 بدهید، Service را application-default یا any بگذارید و Action را Allow کنید. اگر مجوز دارید، پروفایلهای ضدویروس و Vulnerability را به همین قاعده متصل کنید تا بازرسی داخل تونل انجام شود.
در ادامه مسیر را تعریف کنید: در Network > Virtual Routers > default > Static Routes
مسیری به مقصد 10.10.10.0/24 با Interface برابر tunnel.1 و Next Hop برابر None بسازید؛ Admin Distance پیشفرض (10) مناسب است. در پایان همه تغییرات را Commit کنید؛ تونل باید بلافاصله مذاکره فاز 1 و 2 را آغاز کند.
در Site B همان گامها با مقادیر معکوس تکرار میشود: Zone و اینترفیس Tunnel با همان ساختار، پروفایلهای IKE و IPsec با پارامترهای یکسان، IKE Gateway با Local Identification برابر 198.51.100.20 و Peer برابر 203.0.113.10، PSK کاملاً مشترک و در تونل IPsec مقدار Local برابر 10.10.10.0/24 و Remote برابر 192.168.1.0/24. Security Policy و Static Route نیز قرینه میشوند: مسیری به 192.168.1.0/24 از طریق tunnel.1. پس از Commit در Site B، هر دو فاز باید در دو طرف Up شوند.
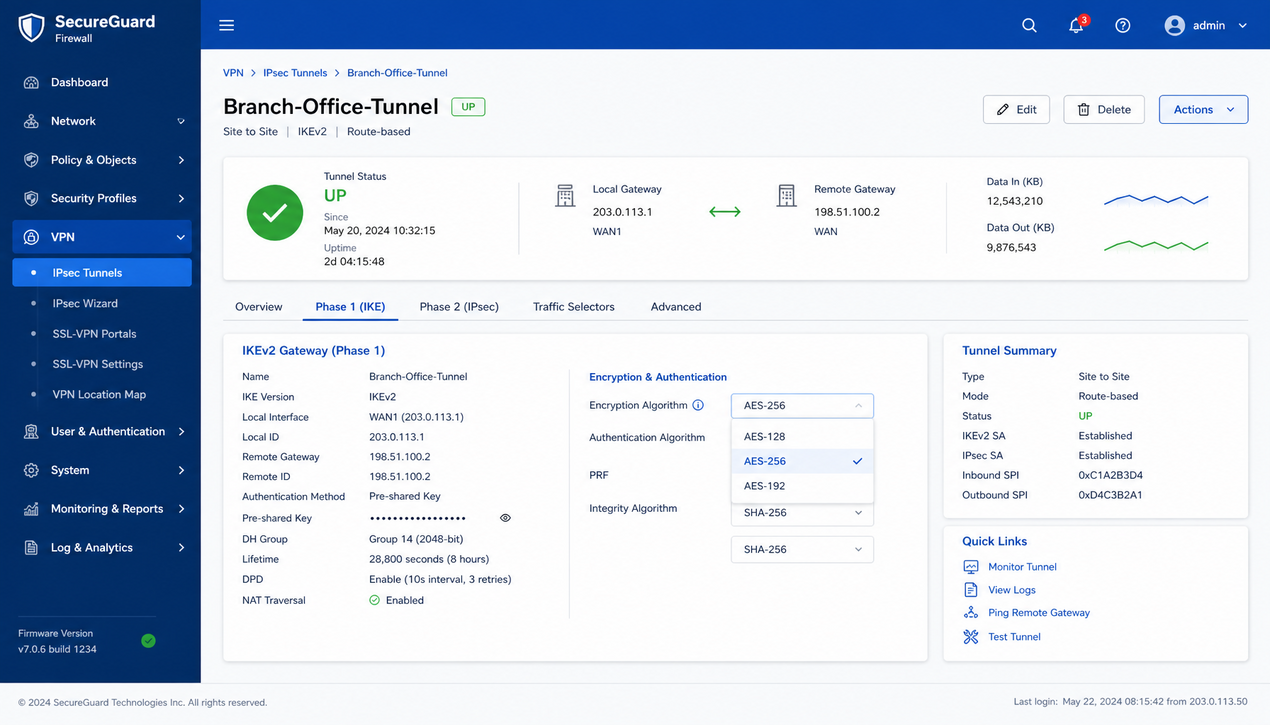
در Network > IPSec Tunnels ستون Status باید Up را نشان دهد و با کلیک روی نام تونل، جزئیات فاز 1 و 2 قابل مشاهده است. در Monitor > IPSec
آمار لحظهای ترافیک، وضعیت SAها و شمارندههای کلی IKE و IPsec را میبینید. برای تست واقعی، از یک کلاینت در 192.168.1.0/24 به مقصدی در 10.10.10.0/24 پینگ بزنید و یک سرویس واقعی مانند فایلسرور را امتحان کنید؛ خروجی traceroute هم نباید از روترهای عمومی اینترنت عبور کند.
برای بررسی دقیقتر، از طریق SSH وارد CLI فایروال شوید. دستورهای زیر وضعیت فاز 1 و 2، جدول مسیریابی و جلسههای عبوری را نشان میدهند و بهجز دو دستور debug، همگی فقط خواندنیاند. پس از پایان عیبیابی، دیباگ را حتماً خاموش کنید:
# آغاز دستی مذاکره IKE اگر تونل خودکار برقرار نشد test vpn ike-sa gateway GW-to-SiteB # وضعیت فاز 1؛ خروجی مطلوب MM-Active برای IKEv1 یا ESTABLISHED برای IKEv2 است show vpn ike-sa show vpn ike-sa gateway GW-to-SiteB detail # وضعیت فاز 2 و SAهای فعال تونل show vpn ipsec-sa show vpn ipsec-sa tunnel Tunnel-to-SiteB detail # اطمینان از وجود مسیر به شبکه سایت مقابل با خروجی tunnel.1 show routing route # مشاهده جلسهای که قرار است از تونل عبور کند show session filter source 192.168.1.100 destination 10.10.10.100 # تست دسترسی به IP عمومی طرف مقابل از اینترفیس خارجی ping source 203.0.113.10 host 198.51.100.20 # در
صورت شکست مذاکره: فعالکردن دیباگ، آزمون مجدد و مشاهده لاگ debug ike global on test vpn ike-sa gateway GW-to-SiteB less mp-log ikemgr.log # خاموشکردن دیباگ پس از پایان بررسی (ضروری) debug ike global off
بیشتر مشکلات تونلهای Site-to-Site در سه گروه خلاصه میشود: فاز 1 برقرار نمیشود، فاز 1 بالاست اما فاز 2 نه، یا تونل Up است اما ترافیک رد نمیشود. جدول زیر علامت هر گروه، علتهای غالب و اقدام اصلاحی را جمع میکند؛ در هر سه گروه اولین قدم، مقایسهی حرفبهحرف پارامترها بین دو طرف است:
| علامت | علتهای رایج | اقدام اصلاحی |
|---|---|---|
| فاز 1 برقرار نمیشود (وضعیت DOWN یا ماندن در CONNECTING) | PSK ناهمخوان (شایعترین علت)، Identification نادرست، نسخه IKE یا پروفایل متفاوت، مسدود بودن UDP 500 و UDP 4500 | کلید را در دو طرف دوباره وارد کنید، IPهای Local و Peer ID را بازبینی کنید، نسخه و پارامترها را یکسان و پورتها را روی دستگاه بالادست باز کنید |
| فاز 1 بالا است اما فاز 2 برقرار نمیشود | Proxy IDهای ناهمخوان (شایعترین علت این گروه)، DH Group یا PFS متفاوت، مسدود بودن ESP | Proxy IDها را قرینه و فرمت CIDR را تأیید کنید؛ با گزینه detail مقدار پیشنهادی peer را ببینید و PFS را تطبیق دهید |
| تونل Up است اما ترافیک رد نمیشود | نبود Security Policy یا Static Route، مسیریابی نامتقارن، پروفایل امنیتی مسدودکننده | قاعدهای با Zoneهای Trust و VPN-Zone بسازید، مسیر را به tunnel.1 اشاره دهید، Hit Count را بررسی و پروفایلهای تهدید را موقتاً برای تست جدا کنید |
| قطع و وصل مکرر تونل | DPD ناهمخوان، Lifetime کوتاه یا متفاوت، ناپایداری لینک اینترنت | حالت DPD و Lifetime را در دو طرف یکسان کنید و پایداری لینک را با پینگ طولانی بسنجید |
راهاندازی موفق نیمی از کار است. برای سختسازی، PSK را در فرصت مناسب به گواهی دیجیتال ارتقا دهید: در Device > Certificate Management یک CA ایجاد یا وارد کنید، برای هر فایروال گواهی بسازید و در IKE Gateway بهجای Pre-Shared Key گزینه Certificate را انتخاب کنید. تا آن زمان، از کلیدی با حداقل 32 کاراکتر تصادفی استفاده کنید و آن را در بازههای مشخص، مثلاً هر 90 روز، تغییر دهید. IKEv2 را اجباری کنید، PFS را با DH Group قوی (group19، group20 یا group21) روشن نگه دارید و از MD5، SHA1، DES و 3DES پرهیز کنید.
در لایه سیاستها، بهجای Service برابر any فقط Applicationهای مورد نیاز کسبوکار را مجاز کنید تا سوءاستفاده از تونل برای ترافیک غیرمجاز ناممکن شود و بهجای کل سابنت، فقط آدرس سرورهایی را وارد کنید که واقعاً باید از تونل عبور کنند. در عملیات مستمر نیز برای قطع تونل و شکست مذاکره IKE قواعد هشدار تعریف کنید، لاگها را به SIEM ارسال کنید و اگر چند تونل دارید، وضعیت همه را با Panorama در یک داشبورد ببینید. بازبینی دورهای پروفایلهای رمزنگاری و قواعد امنیتی و اجرای تست قطع عمدی تونل برای سناریوی DR را در تقویم عملیات قرار دهید.
اگر در کنار تونلهای سایتبهسایت قصد انتشار سرویسهای اینترنتی دارید، این سرویسها را از ترافیک تونل جدا و در معماری DMZ منتشر کنید؛ برای این کار مطلب طراحی معماری DMZ با فایروال پالو آلتو مراحل را شرح میدهد. در بازبینیهای امنیتی سالانه، ارزیابی برنامههای وبی که از این مسیرها در دسترساند را نیز برنامهریزی کنید؛ راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب چارچوب استانداردی برای این آزمونها فراهم میکند.
این آموزش جریان پایه و پرکاربرد تونل بین دو سایت را پوشش میدهد و در سناریوهای خاص محدودیتهایی دارد. پیش از اجرای عملیاتی، این نکات مرزی را بخوانید تا انتظارات واقعبینانه داشته باشید و کارهای پیچیدهتر را به فاز بعدی پروژه منتقل کنید:
در این آموزش VPN Site to Site در فایروال Palo Alto
، کل مسیر را از پیشنیازها تا تست مرور کردیم: ساخت Zone و اینترفیس tunnel.1، پروفایلهای IKE و IPsec با AES-256-GCM و PFS، IKE Gateway با PSK، Proxy IDهای قرینه، Security Policy و Static Route، و در پایان بررسی وضعیت در GUI و CLI بههمراه جدول خطاهای رایج. اگر پارامترهای دو طرف کاملاً قرینه باشند و UDP 500 و UDP 4500 باز باشند، تونل معمولاً در اولین Commit برقرار میشود و دو شبکه شما با یک کانال رمزنگاریشده و قابل بازرسی به هم متصل خواهند شد.
برای جریان پایهی این آموزش، IP عمومی ثابت در هر دو طرف پیشنیاز است، چون Peer IP و IKE ID هر دو به آدرس پایدار وابستهاند. اگر فقط یک طرف آدرس پویا دارد، باید از تنظیمات مخصوص peer پویا در IKE Gateway استفاده کرد که خارج از سناریوی ساده است و دستکم یک طرف باید آدرس ثابت و نقش پاسخدهنده داشته باشد.
بله، هر دو نسخه پشتیبانی میشوند، اما نسخه باید در دو طرف همخوان باشد. IKEv2 بهدلیل پایداری، مقاومت و مدیریت SA بهتر انتخاب پیشفرض است؛ اگر IKEv1 اجباری شد، حالت Main را به Aggressive ترجیح دهید و در صورت استفاده از Aggressive، آن را در هر دو طرف فعال کنید.
بهترتیب سه مورد را بررسی کنید: Static Route به سابنت مقابل از طریق tunnel.1 وجود دارد؛ Security Policy شامل Zoneهای Trust و VPN-Zone با آدرسهای صحیح است و Hit Count آن رشد میکند؛ مسیر برگشت در سایت مقابل هم قرینه تنظیم شده است. دو دستور show routing route و show session filter معمولاً پاسخ را میدهند.
پالو آلتو بر اساس Proxy ID تصمیم میگیرد کدام ترافیک وارد کدام Security Association شود. اگر این مقادیر در دو طرف قرینه نباشند، فاز 2 با وجود برقراری فاز 1 هرگز کامل نمیشود؛ فرمت صحیح CIDR است و برای پوشش همه پروتکلها مقدار any را وارد کنید مگر اینکه محدودسازی واقعاً نیاز باشد.