پیکربندی Virtual Server و Security Policy در F5 یکی از پایههای اصلی راهاندازی یک سرویس وب امن و مقیاسپذیر روی پلتفرم BIG-IP است. Virtual Server نقطه ورود ترافیک به سمت Pool سرورهای واقعی است و Security Policy مشخص میکند چه درخواستی اجازه عبور دارد و چه درخواستی باید مسدود شود. در این مقاله مسیر گامبهگام ساخت Virtual Server، اتصال پروفایلها، فعالسازی WAF، کنترل نرخ ترافیک و اعمال سیاستهای دسترسی را بررسی میکنیم و در هر مرحله به محدودیتهای عملی و پیشنیازهای آزمون اشاره خواهیم کرد.
در معماری BIG-IP، Virtual Server یک شیء منطقی در ماژول Local Traffic Manager (LTM) است که با یک آدرس IP و پورت مشخص، ترافیک ورودی کاربران را میپذیرد. این شیء خودش سرویسدهی نمیکند، بلکه بر اساس پروفایلها و قواعد تعریفشده تصمیم میگیرد درخواست به کدام سرور واقعی تحویل داده شود. به همین دلیل Virtual Server هم نقطه کنترل ترافیک است و هم بهترین جایگاه برای اعمال سیاستهای امنیتی روی همان مسیر ورودی.
Node همان سرور واقعی است که با آدرس IP مشخص میشود. Pool مجموعهای از Nodeها است که سلامت آنها با Health Monitor پایش میشود. Virtual Server لایه رویی است که ترافیک را از سمت کاربر دریافت و بین اعضای Pool توزیع میکند. این تفکیک باعث میشود بدون تغییر در تنظیمات سمت کاربر، یک سرور را از سرویس خارج یا به آن اضافه کنید؛ کافی است وضعیت عضو Pool را تغییر دهید.
هر Security Policy در F5 به یک یا چند Virtual Server متصل میشود، نه به سرورهای پشتی. بنابراین تصمیمگیری درباره اینکه بازرسی WAF روی کدام سرویس فعال باشد، در همین لایه انجام میگیرد. اگر برای HTTP و HTTPS دو Virtual Server جدا بسازید، میتوانید سطح حساسیت و پروفایل امنیتی متفاوتی برای هرکدام تعریف کنید و ترافیک مدیریتی را از ترافیک کاربران جدا نگه دارید.
پیش از شروع، مطمئن شوید زیرساخت و مجوزهای لازم آماده است. پیکربندی روی محیط عملیاتی بدون برنامه آزمایشی میتواند دسترسی سرویسهای فعال را قطع کند؛ بنابراین بهتر است تغییرات ابتدا در یک محیط آزمایشی یا یک Virtual Server موازی بررسی شوند و سپس به محیط اصلی منتقل گردند.
اگر در مرحله انتخاب پلتفرم هستید، بررسی قیمت فایروال F5 و مدلهای موجود کمک میکند ظرفیت پردازشی و ماژولهای لایسنس را متناسب با حجم ترافیک و نیاز امنیتی سازمان انتخاب کنید.
ساخت Virtual Server در BIG-IP مسیر مشخصی دارد و بیشتر خطاهای رایج از نادیده گرفتن ترتیب گامها ناشی میشود. اگر Pool پیش از Virtual Server آماده نباشد، در زمان اتصال با خطا مواجه میشوید و اگر پروفایلها بعد از فعال شدن سرویس تغییر کنند، ممکن است بخشی از ترافیک در میانه راه از دست برود. به همین دلیل گامها را به همان ترتیبی که در رابط مدیریت BIG-IP پیشنهاد میشود مرور میکنیم.
از مسیر Local Traffic › Virtual Servers › Virtual Server List یک Virtual Server جدید بسازید. نام معنادار، آدرس IP مجازی، ماسک شبکه و پورت سرویس را وارد کنید. نوع ترافیک را بر اساس سرویس انتخاب کنید؛ نوع Standard برای TCP و UDP و انواع مناسب HTTP برای سرویسهای وب کاربرد دارند. در همین بخش مشخص میکنید سرویس روی HTTP، HTTPS یا پورت اختصاصی دیگری گوش میدهد و این انتخاب تعیین میکند بعداً کدام پروفایلها قابل اعمال باشند.
در بخش Resources، Virtual Server را به یک Pool موجود یا جدید متصل کنید. هر عضو Pool با آدرس IP و پورت سرور واقعی تعریف میشود و Health Monitor سلامت آن را بررسی میکند. الگوریتم توزیع بار مانند Round Robin یا Least Connections را بر اساس الگوی ترافیک انتخاب کنید. اگر برنامه نشستهای کاربری دارد، Persistence مناسب مثلاً بر پایه Cookie فعال شود تا درخواستهای یک کاربر روی یک سرور باقی بمانند.
پروفایلها رفتار لایههای میانی را تعیین میکنند. پروفایل HTTP برای مدیریت هدرها و فشردهسازی، پروفایل TCP برای تنظیمات اتصال و پروفایل SSL برای رمزنگاری کاربرد دارد. اگر گواهی روی BIG-IP نصب شود، خاتمه SSL در همین لایه انجام میگیرد و ترافیک رمزگشاییشده به سرورهای پشتی میرود. این حالت برای بازرسی WAF ضروری است، چون محتوای رمزنگاریشده بدون خاتمه SSL قابل تحلیل نیست.
پس از ذخیره تنظیمات، وضعیت شیء را با دستورهای فقطخواندنی tmsh بررسی کنید. این دستورها تغییری در پیکربندی ایجاد نمیکنند و برای مستندسازی وضعیت فعلی مناسباند:
در پایان، از یک میزبان آزمایشی درخواستی به آدرس VIP بفرستید و توزیع ترافیک بین اعضای Pool را با ابزارهای پایش و لاگ بررسی کنید. اگر سرویس HTTPS است، درستی زنجیره گواهی و تاریخ انقضای آن را هم کنترل کنید. برای سرویسهای حساس، پیش از انتشار عمومی، سناریوی بازگشت به تنظیمات قبلی را هم آماده نگه دارید.
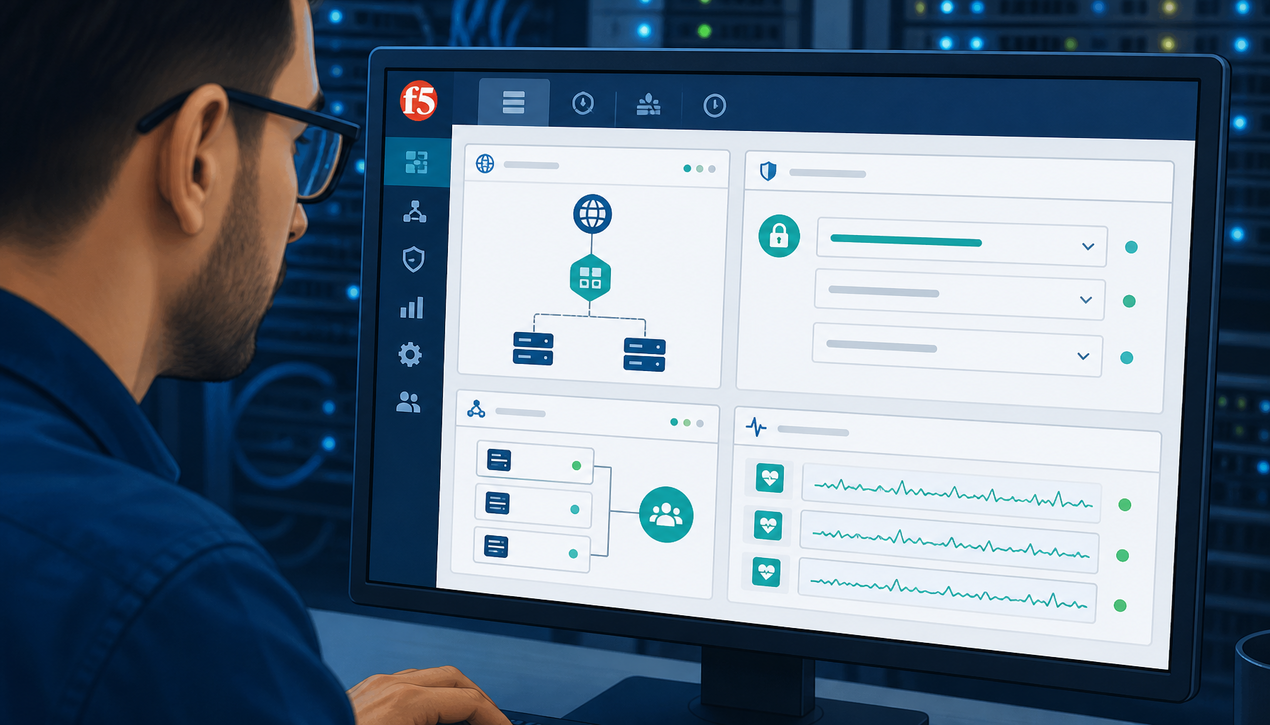
Security Policy در F5 مجموعه قواعدی است که تعیین میکند چه نوع درخواستی اجازه رسیدن به برنامه را دارد. این سیاست روی Virtual Server اعمال میشود و میتواند ترکیبی از بازرسی WAF، محدودیت نرخ، کنترل دسترسی و احراز هویت باشد. هدف، مسدود کردن الگوهای شناختهشده حمله و کاهش سطح حمله برنامه است، بدون آنکه ترافیک سالم کاربران آسیب ببیند یا تجربه کاربری افت کند.
ماژول Application Security Manager (ASM) موتور WAF در BIG-IP است. از مسیر Security › Application Security › Security Policies یک سیاست جدید بسازید و سپس در تنظیمات Virtual Server، در بخش Security، آن سیاست را به Virtual Server متصل کنید. انتخاب نوع سیاست اهمیت دارد؛ سیاستهای آماده و مبتنی بر امضا برای شروع سریع مناسباند، در حالی که سیاستهای مبتنی بر یادگیری رفتار واقعی برنامه شما را مدلسازی میکنند و معمولاً خطای مثبت کمتری دارند.
در روزهای اول، WAF ممکن است درخواستهای سالم را هم مسدود کند. برای مدیریت این وضعیت، سیاست را در حالت یادگیری یا Transparent قرار دهید تا ترافیک واقعی برنامه ثبت شود و سپس قواعد را بر اساس همان رفتار تنظیم کنید. پس از تثبیت، سیاست را به حالت مسدودکننده ببرید. این چرخه یادگیری و تنظیم باید بعد از هر تغییر مهم در برنامه تکرار شود، چون مسیرها و پارامترهای جدید ممکن است با قواعد فعلی همخوان نباشند.
هر رخداد WAF باید قابل ردیابی باشد. مشخص کنید رخدادها به کدام مقصد لاگ ارسال شوند و چه سطحی از جزئیات ثبت شود. در محیطهای پرترافیک، ثبت کامل بدنه درخواست حجم زیادی تولید میکند؛ بنابراین بهتر است ابتدا رخدادهای مسدودشده و سپس در صورت نیاز رخدادهای مشکوک ثبت شوند. گزارشهای دورهای نشان میدهند کدام قواعد بیشترین برخورد را دارند و کدام قواعد عملاً بیاستفاده ماندهاند.
وقتی قواعد آماده پاسخگوی نیاز خاص سازمان نیستند، میتوان با iRule منطق سفارشی نوشت. مثال زیر درخواستهای مسیر مدیریتی را فقط از یک محدوده شبکه داخلی میپذیرد و بقیه را با کد 403 رد میکند. این iRule باید ابتدا در محیط آزمایشی و روی یک Virtual Server غیرعملیاتی بررسی شود.
when HTTP_REQUEST { if { [string tolower [HTTP::path]] starts_with “/admin” and [IP::addr [IP::client_addr] equals 10.10.0.0/16] == 0 } { HTTP::respond 403 content “Access denied” “Content-Type” “text/plain” } }
پیشنیاز اجرای این نمونه، وجود یک Virtual Server از نوع HTTP یا HTTPS با خاتمه SSL است و محدوده شبکه داخلی باید با آدرسهای واقعی سازمان شما جایگزین شود. برای طراحی سناریوهای آزمون امنیتی نیز میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب استفاده کنید و نتایج آن را مبنای تنظیم قواعد قرار دهید.
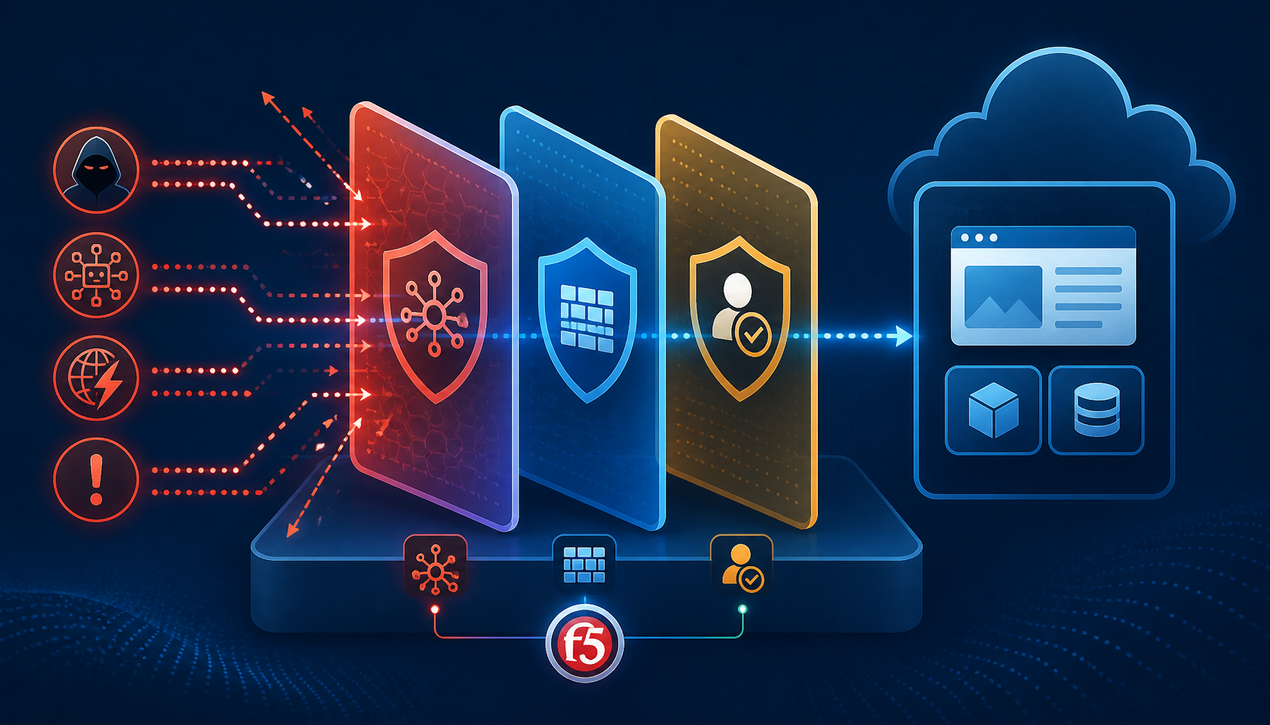
یکی از سادهترین و مؤثرترین اقدامات، محدود کردن نرخ درخواست و تعداد اتصالهای همزمان از یک مبدأ است. با تعیین سقف منطقی برای هر آدرس IP یا هر شبکه، اثر حملات حجمی و تلاشهای مکرر ورود کاهش مییابد. مقدار این سقف باید بر اساس رفتار عادی کاربران تعیین شود؛ سقف بسیار پایین ترافیک سالم را مختل میکند و سقف بسیار بالا عملاً بیاثر میماند. پس از اعمال، رفتار سرویس را زیر بار واقعی پایش کنید.
Access Policy امکان محدود کردن دسترسی بر اساس پارامترهایی مانند آدرس IP، نوع مرورگر یا موقعیت جغرافیایی و همچنین الزام احراز هویت پیش از رسیدن به برنامه را فراهم میکند. ترکیب این کنترل با مدل Zero Trust یعنی هیچ درخواستی بهصورت پیشفرض معتبر نیست و هر دسترسی باید تأیید شود. این رویکرد برای مسیرهای حساس مانند پنلهای مدیریتی و APIهای داخلی بیشترین ارزش را دارد و بار اضافه آن روی کاربران عادی ناچیز است.
هیچ پیکربندی امنیتی بدون هزینه و محدودیت نیست. فعالسازی بازرسی WAF روی ترافیک رمزنگاریشده پردازش بیشتری مصرف میکند و ظرفیت پلتفرم باید متناسب با حجم درخواست انتخاب شود. همچنین WAF جای اصلاح آسیبپذیریهای کد برنامه را نمیگیرد؛ اگر ورودیهای برنامه اعتبارسنجی نشوند، بازرسی لایه میانی فقط بخشی از ریسک را کاهش میدهد و نمیتواند آن را کامل حذف کند.
محدودیت دیگر، وابستگی به صحت پروفایلها و قواعد است. یک قاعده بیش از حد سختگیرانه میتواند سرویس را برای کاربران واقعی قطع کند و یک قاعده بیش از حد سهلگیرانه عملاً بیاثر است. به همین دلیل تغییرات باید نسخهبندیشده و قابل بازگشت باشند. اگر در حال ارزیابی گزینههای مختلف هستید، مقایسه با
قیمت فایروال فورتی گیت، قیمت فایروال پالو آلتو و فایروال سیسکو تصویر کاملتری از جایگاه هر راهکار در معماری امنیتی سازمان به دست میدهد.
مستندسازی نباید فقط به فهرست قواعد محدود شود. ثبت اینکه هر قاعده برای پاسخ به چه ریسکی اضافه شده و در چه تاریخی بازبینی شده است، در زمان بروز رخداد امنیتی تفاوت زیادی در سرعت پاسخدهی ایجاد میکند. همچنین پیش از هر تغییر بزرگ در برنامه، یک بازبینی کوتاه روی قواعد WAF انجام دهید تا از ایجاد اختلال در سرویس جلوگیری شود.
بخشی از کنترلهای امنیتی مانند محدودیت نرخ، فیلتر آدرس و احراز هویت با امکانات LTM و Access Policy قابل پیادهسازی است، اما بازرسی محتوای برنامه و قواعد WAF نیازمند لایسنس ASM یا Advanced WAF است.
معمولاً به دلیل سختگیر بودن قواعد پیشفرض یا نبود مدل رفتاری برنامه است. قرار دادن سیاست در حالت یادگیری و سپس تنظیم قواعد بر اساس ترافیک واقعی، این خطا را به میزان چشمگیری کاهش میدهد.
یک سیاست میتواند به چند Virtual Server متصل شود، اما اگر سرویسها الگوهای ترافیکی متفاوتی دارند، تعریف سیاست جداگانه بهتر است تا تنظیم هرکدام بدون تأثیر روی دیگری انجام گیرد.
ابتدا Pool و Health Monitor، سپس Virtual Server و پروفایلها و در نهایت اتصال Security Policy. اعمال سیاست روی یک Virtual Server ناقص، عیبیابی را دشوار و نتایج آزمون را غیرقابل اعتماد میکند.
خیر. برای تحلیل محتوای درخواست، ترافیک باید در BIG-IP رمزگشایی شود؛ به همین دلیل خاتمه SSL روی Virtual Server پیشنیاز اصلی بازرسی محتوا است.
پیکربندی Virtual Server و Security Policy در F5 یک فرآیند مرحلهای است که از تعریف درست نقطه ورود ترافیک آغاز میشود و با اعمال و تنظیم مستمر سیاستهای امنیتی ادامه مییابد. Virtual Server بدون Pool و پروفایل سالم کار نمیکند و Security Policy بدون مدلسازی رفتار برنامه، یا ترافیک سالم را مسدود میکند یا تهدید واقعی را نمیگیرد. رعایت ترتیب گامها، پایش لاگها، نسخهبندی تغییرات و بازبینی دورهای قواعد، امنیت و پایداری سرویس را همزمان حفظ میکند و امکان رشد ایمن زیرساخت را فراهم میسازد.