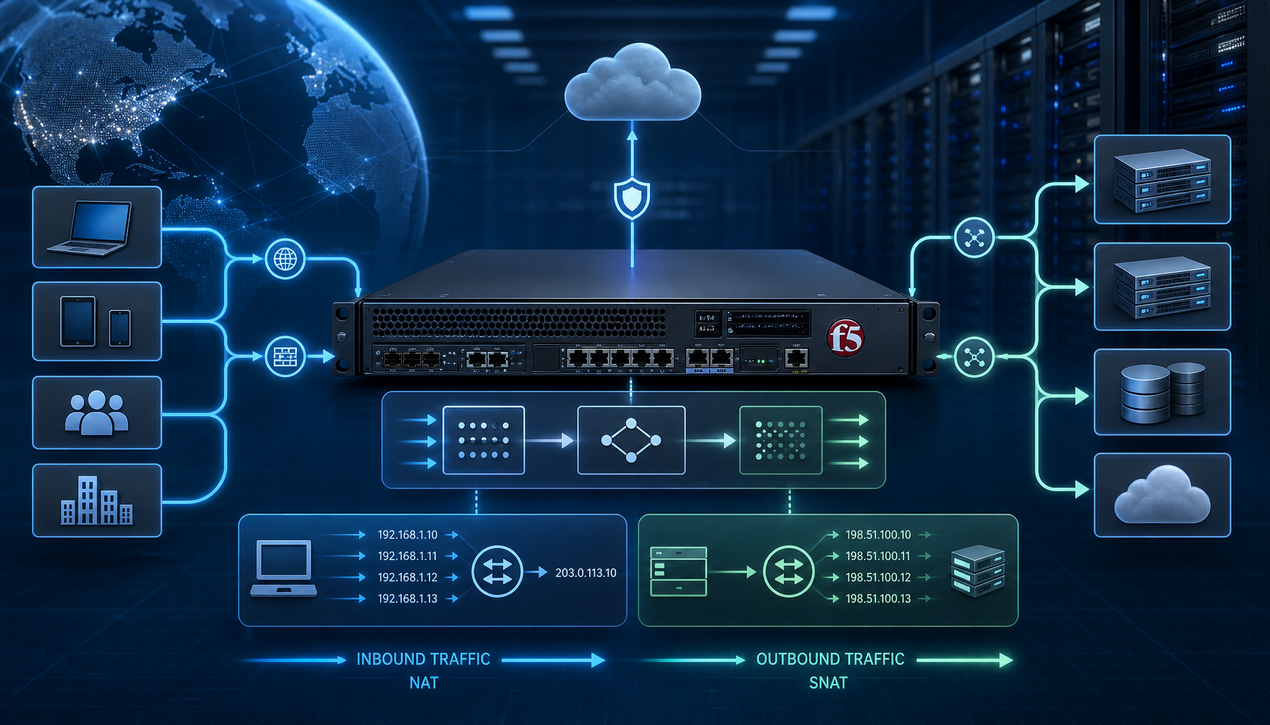
«آموزش ایجاد NAT و SNAT در BIG-IP» برای مدیران شبکهای که میخواهند ترافیک ورودی و خروجی سازمان را روی پلتفرم F5 کنترل کنند، نقطه شروع منطقی است. در BIG-IP دو مفهوم متفاوت پشت این دو اصطلاح قرار دارد: NAT یک نگاشت نسبتاً ثابت بین آدرسی که BIG-IP معرفی میکند و یک سرور داخلی است، در حالی که SNAT آدرس مبدأ اتصالهای خروجی را ترجمه میکند تا پاسخها به BIG-IP بازگردند.
در این مقاله ابتدا تفاوتها و کاربردهای هر دو روش را روشن میکنیم، سپس پیشنیازها را مرور کرده و مراحل ساخت NAT، SNAT Pool، اعمال SNAT روی Virtual Server و تعریف SNAT List را در کنسول مدیریت BIG-IP پیش میبریم. در پایان، انتخاب پویا با iRules، عیبیابی، پایش و نکات امنیتی را بررسی میکنیم.
پیش از هر پیکربندی، باید بدانید BIG-IP این دو کار را در دو نقطه متفاوت از مسیر ترافیک انجام میدهد. NAT در لایه ترجمه آدرس BIG-IP تعریف میشود و بیشتر برای انتشار یک سرویس داخلی با یک آدرس مشخص به بیرون یا ورود ترافیک به یک سرور خاص کاربرد دارد. SNAT اما به اتصالی گره میخورد که از یک Virtual Server یا یک ردیف SNAT List عبور میکند.
در NAT، یک آدرس مبدأ (Original Address) روی BIG-IP به یک آدرس مقصد ترجمهشده (Translated Address) در شبکه داخلی نگاشت میشود. این نگاشت رفتوبرگشتی است؛ یعنی BIG-IP جهت بسته را تشخیص میدهد و بر همان اساس ترجمه را در دو جهت انجام میدهد. به همین دلیل NAT برای دسترسی به سرورهای داخلی از بیرون شبکه بسیار رایج است.
در SNAT، ترجمه بر پایه اتصال انجام میشود. BIG-IP آدرس مبدأ اتصال خروجی را تغییر میدهد و پاسخ سرور مقصد را بر اساس جدول اتصالهای فعال به سمت کلاینت اصلی برمیگرداند. چون SNAT به جدول جلسه وابسته است، چندین کلاینت داخلی میتوانند از یک یا چند آدرس محدود برای خروج به اینترنت استفاده کنند.
در کنار NAT ساده، BIG-IP امکان ترجمه پورت را نیز فراهم میکند که معمولاً NAPT نامیده میشود؛ در این حالت یک جفت آدرس و پورت روی BIG-IP به یک جفت آدرس و پورت داخلی نگاشت میشود. این گزینه زمانی مفید است که چند سرویس باید روی یک آدرس عمومی منتشر شوند.
در سمت SNAT نیز دو انتخاب اصلی دارید: Automap و SNAT Pool. در Automap، BIG-IP از آدرس خود Virtual Server بهعنوان آدرس مبدأ اتصالهای لبه سرور استفاده میکند؛ سادهترین حالت است، اما انعطاف کمتری دارد. در SNAT Pool، مجموعهای از آدرسها تعریف میکنید و کنترل دقیقتری روی آدرسی که سرورها میبینند به دست میآورید.
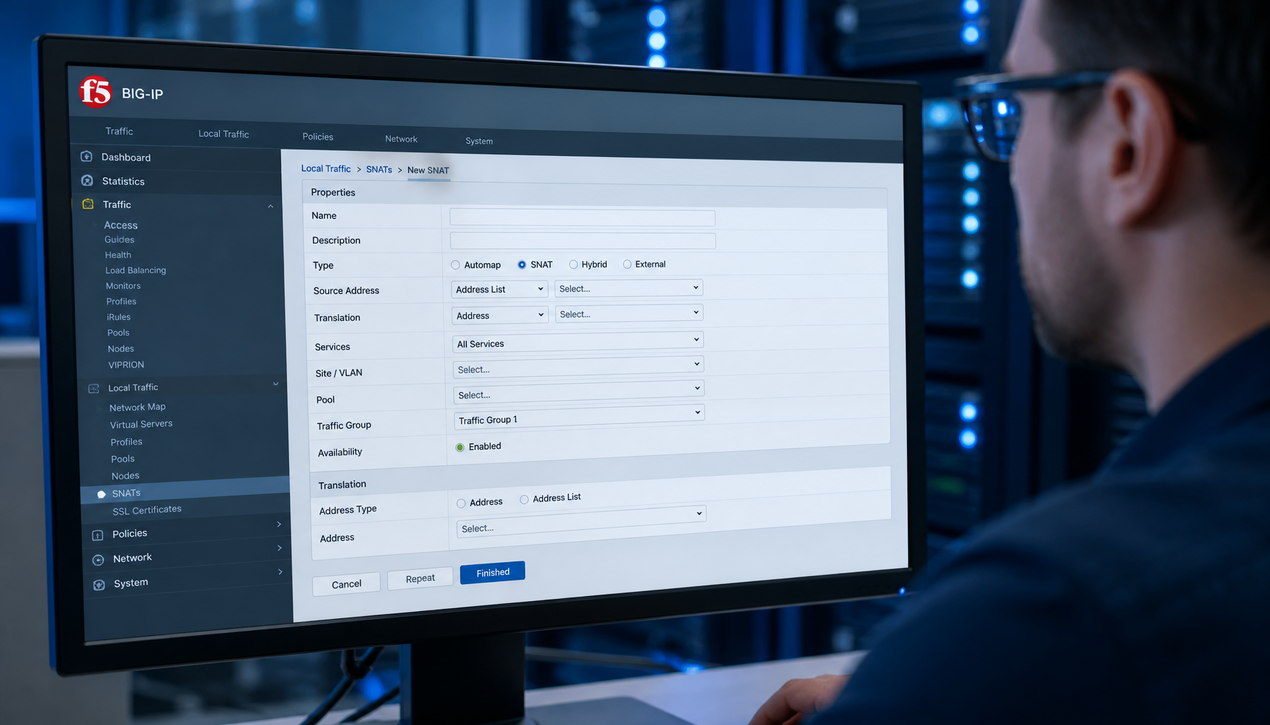
هر تغییری در تنظیمات ترجمه آدرس میتواند دسترسی سرویسها را قطع کند؛ بنابراین پیکربندی را ابتدا در یک محیط آزمایشی با توپولوژی مشابه تولید انجام دهید. BIG-IP باید در مسیر ترافیک قرار داشته باشد، مسیر بازگشت از سرورها و روترها به سمت آدرسهای ترجمهشده تعریف شده باشد و آدرسهای عمومی مورد استفاده در SNAT Pool به سمت BIG-IP مسیریابی شوند.
NAT در BIG-IP یک شیء مستقل است و به Virtual Server نیاز ندارد. کاربرد اصلی آن وقتی است که میخواهید یک آدرس را به یک سرور داخلی نگاشت کنید، بدون آنکه بخواهید توزیع بار یا بازرسی لایه هفت انجام شود. اگر میخواهید سرویس وب سازمان را با گزینههای پیشرفته امنیتی منتشر کنید، معمولاً ترکیب BIG-IP با
فایروال F5 و ماژولهای امنیتی مسیر حرفهایتری است.
نکته مهم این است که آدرس Original در BIG-IP نباید با آدرس Virtual Server یا Self IP موجود در همان پارتیشن تداخل داشته باشد. همچنین اگر سرور داخلی مسیر بازگشت خود را از BIG-IP نبیند، بستههای پاسخ از مسیر دیگری خارج میشوند و ارتباط ناقص میماند.
برای اطمینان از ثبتشدن شیء، میتوانید از خط فرمان دستور خواندنی tmsh list ltm nat را اجرا کنید. برای دیدن اطلاعات نسخه و بررسی اینکه روی نسخه پشتیبانیشده کار میکنید، tmsh show sys version مفید است. این دستورها وضعیت را فقط نمایش میدهند و چیزی را تغییر نمیدهند.
در سمت آزمایش، از یک شبکه خارجی به آدرس Original اتصال بگیرید و در BIG-IP بررسی کنید که اتصال برقرار شده است. سپس از روی سرور داخلی، مسیر بازگشت را وارسی کنید. اگر اتصال برقرار میشود اما داده برنمیگردد، احتمال بیشتری دارد که مشکل در مسیر بازگشت یا ARP باشد تا در نگاشت NAT.
SNAT معمولاً برای ترافیک خروجی به کار میرود: کلاینتها یا سرورهای داخلی به بیرون متصل میشوند و BIG-IP آدرس مبدأ آنها را با یک آدرس اختصاصی عوض میکند. داشتن چند آدرس خروجی و کنترل اینکه کدام سرویس با کدام آدرس خارج شود، از دلایل اصلی استفاده از SNAT Pool است.
همه آدرسهای داخل SNAT Pool باید در شبکهای باشند که روتر بالادست مسیر آنها را به سمت BIG-IP میفرستد؛ در غیر این صورت پاسخها هرگز به BIG-IP نمیرسند. همچنین این آدرسها نباید بهعنوان Self IP یا Virtual Server استفاده شده باشند، مگر آنکه آگاهانه بخواهید چنین چیزی رخ دهد.
برای بررسی نتیجه، دستور خواندنی tmsh list ltm virtual را اجرا کنید و مقدار source-address-translation را در خروجی ببینید. اگر خطایی در اعمال وجود داشته باشد، پیامهای مربوطه در لاگ LTM در مسیر /var/log/ltm ثبت میشود؛ میتوانید با tmsh show sys log ltm نگاهی به آن بیندازید.
SNAT List زمانی به کار میآید که بخواهید قاعده ترجمه را مستقل از یک Virtual Server خاص تعریف کنید. در Local Traffic و سپس Address Translation به SNAT List بروید و یک ردیف جدید بسازید. برای هر ردیف، آدرس یا محدوده مبدأ (Original Address)، روش ترجمه (SNAT Pool یا Automap)، آدرس یا نام مقصد، VLAN یا Traffic List و Traffic Group قابل تعیین است.
ترتیب ردیفها اهمیت دارد؛ BIG-IP بر اساس تطبیق، اولین قاعده مناسب را انتخاب میکند. بنابراین قاعدههای خاصتر را بالاتر و قاعدههای عام را پایینتر قرار دهید تا ترافیک ناخواسته با قاعده اشتباهی ترجمه نشود. برای بازبینی این اشیاء، دستورهای خواندنی
tmsh list ltm snat و tmsh list ltm snatpool را به کار ببرید.
گاهی آدرس مبدأ خروجی باید بر اساس مشخصههای اتصال انتخاب شود، مثلاً بر اساس شبکهای که کلاینت از آن آمده است. iRules این امکان را میدهد. پیشنیاز اجرا: یک Virtual Server آزمایشی از نوع استاندارد با SNAT غیرفعال (None)، یک SNAT Pool موجود با نام دقیقاً snat_pool_partners، فعالبودن iRules روی همان Virtual Server، و اجرای همه آزمونها در محیط لابراتوار.
در این نمونه، هنگام پذیرش اتصال، آدرس کلاینت بررسی میشود؛ اگر در محدوده 10.10.20.0/24 باشد، اتصال از SNAT Pool مشخص و در غیر این صورت از Automap استفاده میکند. دستور snatpool نام یک SNAT Pool موجود را میگیرد و snat automap ترجمه خودکار را فعال میکند. اگر نام SNAT Pool اشتباه باشد، iRule اجرا نمیشود و خطا در لاگ LTM ثبت میگردد.
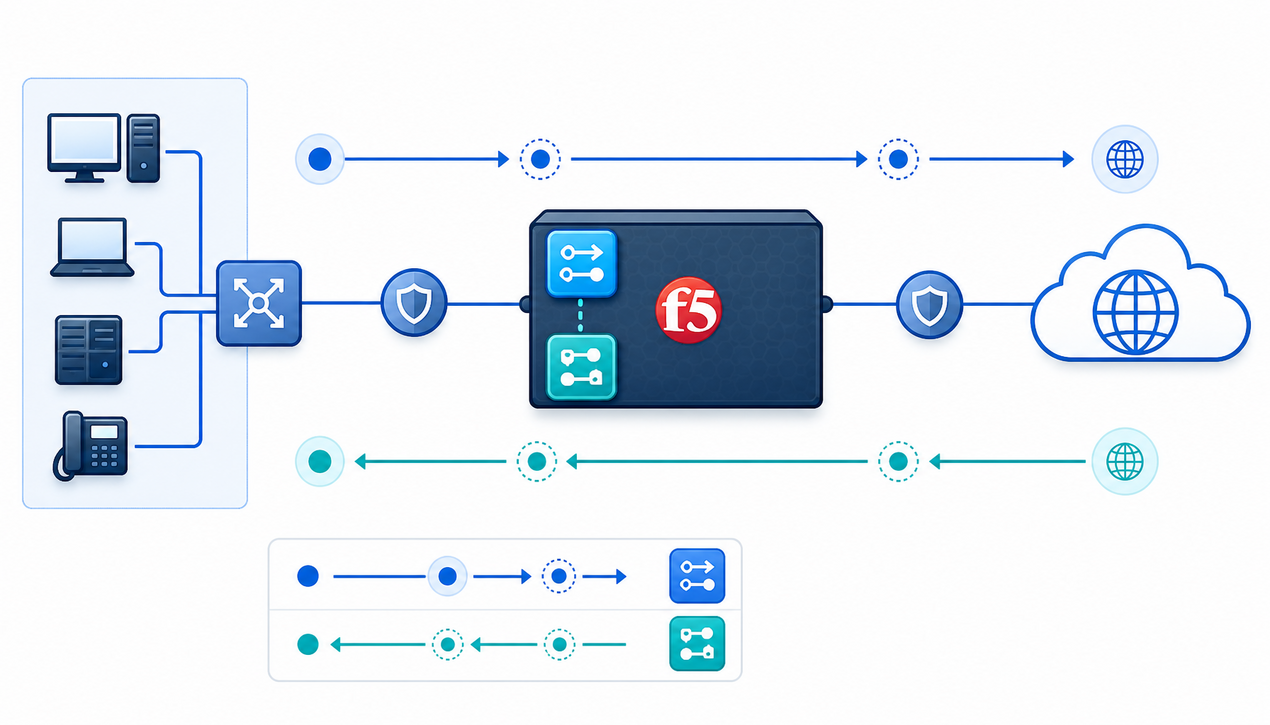
بیشتر مشکلات NAT و SNAT در BIG-IP به سه دسته تقسیم میشود: نبودن مسیر بازگشت، عدم تطبیق ترافیک با شیء ترجمه، و اشتباه در انتخاب SNAT Pool. برای شروع، فهرست اشیاء را با دستورهای خواندنی بررسی کنید و ببینید آیا شیء در پارتیشن درست ساخته شده است یا نه.
در گام بعد، آمار را ببینید. در کنسول مدیریت، بخش Statistics و سپس Module Statistics و Local Traffic نمای کلی از اتصالهای فعال و شمارندهها میدهد. اگر شمارنده اتصال افزایش پیدا نمیکند، احتمالاً ترافیک به شیء موردنظر نمیرسد و باید تطبیق آدرس، پورت و VLAN را بررسی کنید.
در نهایت لاگها را جدی بگیرید. مسیر /var/log/ltm در BIG-IP محل ثبت رخدادهای ماژول Local Traffic است و پیامهای مربوط به iRules، خطاهای پیکربندی و رخدادهای اتصال در آن دیده میشود. اگر روی ویرایشهای فشرده یا محیط ابری کار میکنید، از ابزار پایش متمرکز برای جمعآوری همین لاگها استفاده کنید تا در زمان بروز اختلال، ردیابی سریعتر شود.
ترجمه آدرس بهخودیخود امنیت ایجاد نمیکند؛ فقط ساختار داخلی شبکه را پنهانتر میسازد. بنابراین قواعد NAT و SNAT باید همراه با سیاستهای فایروال، محدودسازی VLAN و بازرسی ترافیک در لایههای بالاتر استفاده شوند. هر سرویسی که با NAT به بیرون منتشر میکنید، یک سطح حمله جدید است و باید ارزیابی امنیتی شود؛
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب چارچوب مناسبی برای این ارزیابی فراهم میکند.
از منظر مدیریتی، کمترین سطح دسترسی را در نظر بگیرید: SNAT Pool را فقط به Virtual Serverهایی بدهید که واقعاً به آن نیاز دارند و دامنه VLAN را محدود کنید. برای سرویسهای حساس که از بیرون قابل دسترسیاند، دسترسی را با احراز هویت لایه برنامه ترکیب کنید؛ نمونهای از این رویکرد در مطلب
دسترسی امن به اپلیکیشنهای SaaS با F5 APM بررسی شده است.
در نهایت، اگر تازه با این پلتفرم آشنا میشوید، پیش از ورود به جزئیات پیکربندی، تصویر کلی معماری را در مطلب F5 BIG-IP چیست مرور کنید. درک جایگاه BIG-IP در مسیر ترافیک، تصمیمگیری درباره NAT و SNAT را بسیار سادهتر میکند.
بله. NAT در BIG-IP نگاشتی دوطرفه بین آدرس Original و آدرس Translated است و BIG-IP بر اساس جهت بسته تصمیم میگیرد کدام سمت را ترجمه کند. همین ویژگی باعث میشود یک شیء NAT هم برای ورود ترافیک از بیرون و هم برای برگشت پاسخ کافی باشد.
وقتی تعداد آدرسهای عمومی محدود است و نیازی به تفکیک آدرس خروجی سرویسها ندارید، Automap سادهترین گزینه است، چون از آدرس خود Virtual Server استفاده میکند. اما اگر سرورها باید آدرس مشخصی را ببینند یا میخواهید خروج چند سرویس را از هم جدا کنید، SNAT Pool انتخاب دقیقتری است.
بله. اگر روی Virtual Server یک SNAT Pool تنظیم شده باشد، iRule میتواند در رخداد CLIENT_ACCEPTED انتخاب را تغییر دهد و از SNAT Pool دیگری یا Automap استفاده کند. توجه داشته باشید که این رفتار برای هر اتصال جدید ارزیابی میشود و باید در محیط آزمایشی صحت آن را تأیید کنید.
رایجترین دلیل، نبودن مسیر بازگشت به سمت BIG-IP است. اگر آدرس SNAT Pool در شبکهای باشد که روترها مسیر آن را نمیشناسند، یا اگر ترافیک برگشتی از مسیر دیگری خارج شود، جدول اتصال BIG-IP ناقص میماند و ارتباط قطع میشود.
دستورهای tmsh list ltm nat، tmsh list ltm snat، tmsh list ltm snatpool و tmsh list ltm virtual تنها وضعیت اشیاء را نمایش میدهند و تغییری در پیکربندی ایجاد نمیکنند؛ بنابراین برای بازبینی در زمان عیبیابی مناسباند.
آموزش ایجاد NAT و SNAT در BIG-IP با درک یک تفاوت کلیدی آغاز میشود: NAT نگاشتی نسبتاً ثابت و دوطرفه بین یک آدرس منتشرشده و یک مقصد داخلی است، در حالی که SNAT ترجمه مبدأ بر پایه اتصال انجام میدهد و برای ترافیک خروجی طراحی شده است. انتخاب بین Automap و SNAT Pool تعیین میکند سرورهای داخلی چه آدرسی را ببینند و چقدر کنترل روی خروجی داشته باشید.
پس از ساخت اشیاء، سه کار تعیینکننده باقی میماند: اطمینان از وجود مسیر بازگشت به BIG-IP، بررسی تطبیق ترافیک با شیء درست، و پایش مستمر آمار و لاگها. اگر این سه مورد را جدی بگیرید، کنترل ترافیک ورودی و خروجی سازمان روی BIG-IP قابل پیشبینی و پایدار خواهد بود و تغییرات بعدی با ریسک کمتری انجام میشود.