در دنیای امروز که باجافزارها، بدافزارهای پیشرفته و حملات Zero-Day روزمره شدهاند، اتکا صرف به فیلترینگ مبتنی بر پورت و IP پاسخگو نیست. فایروالهای Palo Alto Networks با معماری Single Pass و پنجرههای Security Profile، امکان بازرسی عمیق ترافیک در لایه کاربرد را فراهم میکنند. در این مقاله قصد داریم فعال سازی Threat Prevention و WildFire در فایروال پالو آلتو را بهصورت گام به گام و عملی بررسی کنیم؛ از بررسی پیشنیازها و لایسنسها تا ساخت پروفایلها، اعمال آنها روی Security Policy، تست با فایل EICAR و عیب یابی.
اگر هنوز درباره انتخاب مدل مناسب دستگاه تردید دارید، صفحه قیمت فایروال پالو آلتو میتواند در مقایسه مدلها و مشخصات فنی به شما کمک کند. همچنین برای مقایسه با سایر برندها، صفحات فایروال فورتیگیت و فایروال سیسکو را نیز میتوانید مطالعه کنید.
رویکرد مدرن در امنیت شبکه، «پیشگیری» است نه صرفاً «تشخیص». یعنی تهدید باید در همان نقطه ورود به شبکه مسدود شود، نه آنکه پس از نفوذ و ایجاد خسارت شناسایی گردد. فایروال پالو آلتو با قرارگرفتن در مسیر تمامی ترافیک (North-South و East-West)، بستری ایدهآل برای پیادهسازی این استراتژی «پیشگیری اول» فراهم میکند.
دو ستون اصلی این استراتژی، سرویسهای Threat Prevention و WildFire هستند که مکمل یکدیگر عمل میکنند:
این سرویس موتور اصلی شناسایی و مسدودسازی تهدیدات است و بهصورت اشتراک (Subscription) فعال میشود. اجزای اصلی آن عبارتاند از:
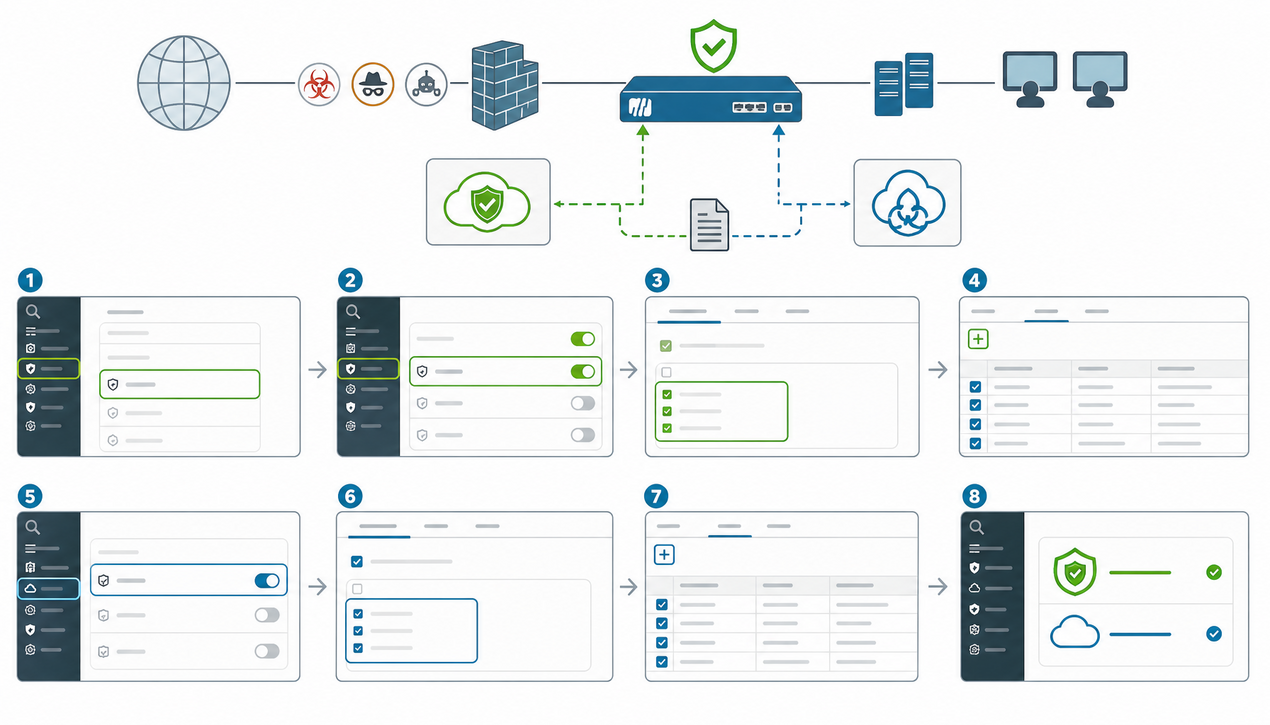
تهدیدات امروزی اغلب ناشناخته یا با امضاهای تغییرشکلیافته هستند. سرویس WildFire پاسخ پالو آلتو به این چالش است. این سرویس فایلهای مشکوک را در یک محیط Sandbox ابری بهصورت رمزنگاریشده اجرا کرده و رفتار آنها را زیر نظر میگیرد.
مکانیزم عمل به این شکل است که هنگام عبور فایل مشکوکی (مانند PDF، فایل اجرایی یا سند Office) از فایروال، در صورت پیکربندی صحیح، یک کپی از آن به سرویس ابری WildFire ارسال میشود. فایل در Sandbox اجرا شده و رفتارهای مخرب مانند دستکاری رجیستری، اتصال به مقاصد مشکوک یا رمزنگاری فایلها بررسی میگردد. در صورت تشخیص بدافزار، امضای جدیدی برای مشترکین WildFire در سراسر جهان توزیع میشود؛ موضوعی که نوعی «مصونیت جمعی» دیجیتال ایجاد میکند.
پیش از شروع پیکربندی، از وجود موارد زیر اطمینان حاصل کنید:
Device > Licenses قابل بررسی است.عملکرد صحیح WildFire و Threat Prevention کاملاً وابسته به بهروز بودن پایگاهدادههای امنیتی و ارتباط پایدار فایروال با سرویسهای ابری است. بنابراین این مرحله را جدی بگیرید.
قلب قابلیتهای امنیتی فایروال، پایگاهداده محتوای امنیتی آن شامل امضاها و الگوهای حمله است. برای بررسی و بهروزرسانی:
Device > Dynamic Updates بروید.برای زمانبندی خودکار، در همان بخش روی دکمه Schedule کلیک کرده و یک زمانبندی جدید (مثلاً دریافت روزانه) ایجاد کنید و گزینه Download and install را انتخاب نمایید. پیش از نصب بهروزرسانیهای اصلی مانند ارتقای PAN-OS، حتماً از فایروال Backup گرفته و تغییرات را ابتدا در محیط آزمایشی تست کنید.
مسیریابی: فایروال برای آپلود فایل به WildFire و دریافت بهروزرسانیها به Route پیشفرض معتبر نیاز دارد. به مسیر Network > Virtual Routers > default > Static Routes رفته و یک Route استاتیک با مقصد 0.0.0.0/0 و Next-Hop برابر گیتوی ISP ایجاد کنید.
DNS: سرویس WildFire و سرورهای بهروزرسانی با نام دامنه (FQDN) آدرسدهی میشوند. به مسیر Device > Setup > Services بروید و در بخش Primary/Secondary DNS Server آدرس سرورهای معتبر را وارد کنید. در همان صفحه با گزینه Test DNS Resolution میتوانید صحت تنظیمات را با تست یک دامنه مانند paloaltonetworks.com بسنجید.
Service Route (اختیاری): به مسیر Device > Setup > Session رفته و روی Service Route Configuration کلیک کنید تا مشخص کنید ترافیک سرویسهایی مانند WildFire و بهروزرسانیها از کدام اینترفیس خارج شوند. این کار برای شبکههایی که ترافیک مدیریت از ترافیک داده جدا است، مفید است.
پس از آمادهسازی زیرساخت، نوبت به فعالسازی موتور اصلی دفاعی میرسد. این فرآیند شامل سه مرحله است: ایجاد پروفایل امنیتی، تنظیمات پیشرفته و اعمال پروفایل روی ترافیک.
Objects > Security Profiles > Threat Prevention بروید.Corporate-Threat-Prevention-Profile و یک Description برای مستندسازی وارد کنید.| دسته تهدید | اقدام توصیهشده | توضیح |
|---|---|---|
| Virus | reset-both | اتصال از هر دو سمت قطع و صفحه اخطار به کاربر نمایش داده میشود؛ سریعترین روش متوقفکردن انتقال فایل آلوده است. |
| Spyware | reset-both | قطع فوری اتصال برای جلوگیری از نشت اطلاعات. |
| Vulnerability | reset-both | قطع بلافاصله اتصال مهاجمی که از آسیبپذیری سوءاستفاده میکند. |
| Command-and-Control | block-ip | مسدودسازی فعالانه ارتباطات آینده با IP مخرب، با حداقل سربار. |
میتوانید سطح Severity را برای فیلترکردن تهدیدات بر اساس سطح خطر محدود کنید؛ اما برای محیطهای حساس، توصیه میشود تمام سطوح (Low تا Critical) تحت نظارت یا مسدودسازی قرار گیرند.
فعالسازی Sinkhole:
وقتی فایروال ارتباط یک سیستم آلوده با سرور C&C واقعی را شناسایی میکند، پاسخ DNS را به یک آدرس بیخطر هدایت میکند. نتیجه این است که آلودگی در شبکه شما از طریق لاگ ترافیک به سمت آدرس Sinkhole قابل شناسایی بوده و ارتباط مهاجم با قربانی قطع میشود. در تب
DNS Security داخل پروفایل:
تعریف استثنا (Exceptions): در تب اصلی Threat Prevention، با کلیک روی Override Options
برای هر دسته، میتوانید فیلترینگ را بر اساس Severity دقیقتر کنید و در صورت False Positive (مثلاً نرمافزار داخلیای که بهاشتباه Spyware تشخیص داده میشود)، امضای مربوطه را استثنا کنید.
ایجاد پروفایل بهتنهایی کافی نیست؛ باید مشخص کنید این پروفایل روی کدام ترافیک اعمال شود:
Policies > Security بروید.پس از Commit، ترافیک منطبق با Rule تحت بازرسی قرار میگیرد و میتوانید از بخش Monitor > Threats تهدیدات شناسایی و مسدودشده را مشاهده کنید.
WildFire سرویس تحلیل رفتاری (Sandbox) پالو آلتو برای شناسایی تهدیدات ناشناخته است. پیادهسازی آن شامل تنظیمات اولیه ارتباط با ابر، ساخت پروفایل و اعمال روی Policy است.
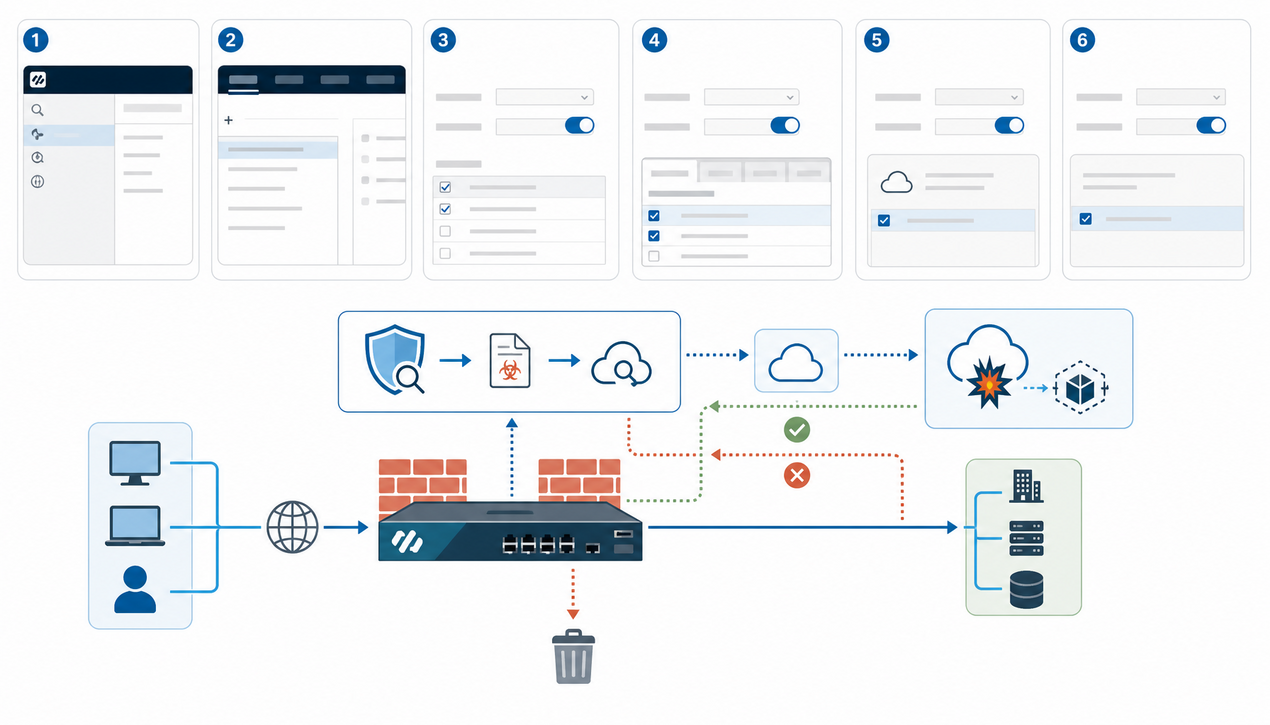
Device > Setup > WildFire بروید.wildfire.paloaltonetworks.com (پیشفرض)wildfire-eu.paloaltonetworks.comDevice > Troubleshooting و با مشاهده وضعیت در Dashboard > Widgets > WildFire Subscription Status از صحت ارتباط اطمینان حاصل کنید. در CLI نیز میتوانید از دستور نمایشی زیر برای عیبیابی وضعیت سرویس استفاده کنید (روی دستگاه واقعی خروجی وابسته به نسخه PAN-OS است):نکته: این دستورات را ابتدا در محیط آزمایشی بررسی کنید؛ سینتکس دقیق دستورات ممکن است بسته به نسخه PAN-OS متفاوت باشد و از طریق حالت ? در CLI قابل مشاهده است.
Objects > Security Profiles > WildFire Analysis بروید و روی Add کلیک کنید. نامی توصیفی مانند WildFire-Standard-Profile وارد کنید.برای بهینهسازی مصرف پهنای باند، در تب File Type Filtering پروفایل، فرمتهای پرریسک را انتخاب کنید:
در بخش Upload Settings، مقدار File Size Limit
را تعیین کنید. حد پیشفرض معمولاً 10 مگابایت است و میتوانید آن را مطابق سیاست و پهنای باند سازمان تنظیم کنید (مثلاً 20 مگابایت). توجه کنید فایلهای بزرگتر از این حد برای تحلیل ارسال نمیشوند؛ بنابراین این مقدار را به اندازه عملی فایلهای رایج کسبوکار خود تنظیم کنید.
Policies > Security برگردید و Rule مورد نظر (معمولاً همان Rule حامل پروفایل Threat Prevention) را ویرایش کنید.Monitor > WildFire و Monitor > Threats با جزئیاتی مانند هش SHA256، نوع فایل و Verdict (در حال بررسی، بدافزار، پاک) مشاهده خواهید کرد.پس از پیکربندی، تست عملی برای اطمینان از عملکرد صحیح سرویسها ضروری است.
EICAR یک فایل کاملاً بیخطر اما شناختهشده جهانی بهعنوان «آزمون آنتیویروس» است. از یک سیستم درون شبکه (Zone Trust) به آدرس http://www.eicar.org/download/eicar.com
دسترسی پیدا کنید. یک فایروال با Threat Prevention فعال باید بلافاصله این اتصال را قطع و فایل را مسدود کند. از سایت اصلی eicar.org استفاده کنید و از کپیهای غیرقابل اعتماد بپرهیزید.
سپس به Monitor > Threats بروید. باید رکوردی با جزئیات زیر مشاهده کنید:
برای آزمودن WildFire، میتوانید فایل eicar.com را داخل یک فایل ZIP بستهبندی کرده و از طریق HTTP دانلود یا با ایمیل ارسال کنید. با این کار هم قابلیت آنتیویروس پایه و هم قابلیت WildFire در باز کردن و تحلیل فایل فشرده را میآزمایید. سپس:
Monitor > WildFire تب File، رکورد فایل آپلودشده باید قابل مشاهده باشد.Monitor > Threats نیز لاگی با عبارت WildFire در ستون Threat/Content Name ظاهر میشود؛ نشانهای که ثابت میکند فایل برای تحلیل ارسال، نتیجه بازگشته و امضای جدیدی بهصورت پویا در پایگاهداده محلی فایروال شما ایجاد شده است.| وضعیت تست | معنای احتمالی | اقدام عیبیابی |
|---|---|---|
| تست EICAR ناموفق؛ فایل دانلود شد | بازرسی فعال نیست | 1. بررسی کنید پروفایل به Security Policy اعمال شده باشد. 2. از بهروز بودن Applications and Threats در Device > Dynamic Updates مطمئن شوید. 3. مطمئن شوید Action دسته Virus روی alert نباشد. |
| فایل به WildFire ارسال نشد | در Monitor > WildFire رکوردی نیست | 1. وضعیت لایسنس WildFire در Dashboard را بررسی کنید. 2. دسترسی فایروال به wildfire.paloaltonetworks.com روی TCP/443 و TCP/80 را بررسی کنید. 3. گزینه Forward to WildFire Cloud در پروفایل باید فعال باشد. 4. نوع و حجم فایل باید با فیلترها مطابق باشد. |
| Verdict در حالت Pending میماند | تحلیل تمام نمیشود | چند دقیقه صبر کنید؛ در صورت تداوم، ارتباط اینترنت فایروال و وضعیت سرویس ابری را بررسی کنید. |
| کندی کلی فایروال | سربار بازرسی عمیق محتوا | Security Policy را دقیقتر کنید و از سختافزار مناسب با توان پردازشی کافی (DAG ها و تعداد Core) استفاده نمایید. |
علاوه بر اینها، یک فرآیند مانیتورینگ مستمر راهاندازی کنید: داشبوردهای پیشساخته را شخصیسازی کرده و رویدادهای امنیتی را از طریق SNMP، Syslog یا API به سیستمهای مرکزی مانند SIEM ارسال کنید تا هشدار خودکار و گزارشگیری تاریخی ممکن شود.
پس از استقرار اولیه، چرخه بهینهسازی و نگهداری آغاز میشود تا سرویسها همواره بهروز و متناسب با تغییرات شبکه شما باقی بمانند.
از Application Command Center (ACC) در منوی Monitor برای دید گرافیکی از فعالیتهای شبکه بر اساس Application، User، Threat و URL استفاده کنید. با فیلترهایی مانند Threat Name: wildfire یا Action: reset-both میتوانید بهسرعت الگوهای مشکوک را شناسایی کنید و یک View اختصاصی برای تیم امنیت بسازید.
برای هشدارهای هدفمند، از مسیر Objects > Log Forwarding یک پروفایل جدید (مثلاً Critical-Threat-Alert) بسازید، در تب Filters شرطهایی مانند Severity eq 'critical' تعریف کنید و در تب Actions هشدار ایمیلی برای مدیران امنیت پیکربندی کنید. گزارشهای ماهانه مانند Threats Report، فعالیت WildFire و User Risk Report را نیز از Monitor > Reports تهیه و با قابلیت Schedule بهصورت خودکار به ایمیل مدیران ارسال کنید.
Device > Dynamic Updates از موفقیت آخرین بهروزرسانی مطمئن شوید؛ نباید بیش از 24 ساعت گذشته باشد.Device > Log Settings سهمیه (Quota) ذخیرهسازی محلی هر نوع لاگ را بر اساس فضای دیسک تعیین کنید و لاگهای کماهمیت را با Filters فقط Forward کنید.برای ارزیابی امنیتی جامعتر برنامههای وب و زیرساخت، منابعی مانند راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب
نیز مرجع مفیدی هستند که میتوانید در چرخه ارزیابی امنیت سازمان خود لحاظ کنید. برای طراحی چیدمان زونها و انتشار سرویسهای اینترنتی نیز مقالهای در سایت وجود دارد که میتواند مکمل این پیکربندی باشد.
از نظر فنی هر کدام قابلیت مستقلی هستند، اما کارآمدی واقعی در ترکیب آنهاست. WildFire تهدیدات ناشناخته را کشف و امضای آنها را میسازد و Threat Prevention با استفاده از همان امضاها، تهدیدات را در ترافیک آینده مسدود میکند. بدون Threat Prevention، مسدودسازی خودکار نتیجه تحلیل WildFire عملاً اعمال نمیشود.
reset-both اتصال TCP جاری را از هر دو سمت قطع میکند و مناسب ویروسها و اکسپلویتهای عبوری است. block-ip در مقابل، علاوه بر قطع اتصال، ارتباطات آینده با آن آدرس IP مخرب را نیز برای مدتزمان تعیینشده مسدود میکند و به همین دلیل برای ترافیک C&C توصیه میشود.
تنها فایلهایی که با فرمتهای انتخابی در File Type Filtering مطابقت داشته و از حجم تعیینشده در Upload Settings کوچکتر باشند، ارسال میشوند. با حذف فرمتهای کمخطر و تنظیم دقیق حجم، مصرف پهنای باند قابل کنترل است. در سازمانهای با الزامات محرمانگی سختگیرانه نیز میتوان از WildFire Appliance خصوصی (On-Premise) استفاده کرد.
بهترتیب: وضعیت لایسنس WildFire در Dashboard، دسترسی فایروال به سرور ابری روی پورتهای TCP/443 و TCP/80، درستی Route پیشفرض و DNS، فعالبودن گزینه Forward to WildFire در پروفایل، و مطابقت نوع و حجم فایل با فیلترهای پروفایل را بررسی کنید.
فعال سازی Threat Prevention و WildFire در فایروال پالو آلتو، یک استراتژی دفاعی لایهای ایجاد میکند که سازمان را در برابر طیف گستردهای از تهدیدات، از حملات شناختهشده روزمره تا بدافزارهای پیچیده Zero-Day، مقاوم میسازد. این دو سرویس مکمل یکدیگرند: یکی با امضاهای بهروز جهانی از تهدیدات شناختهشده جلوگیری میکند و دیگری با تحلیل رفتاری ابری، تهدیدات ناشناخته را شکار کرده و بهصورت خودکار به دیوار دفاعی شما میافزاید.
نکته کلیدی موفقیت این است که این سرویسها را نه یک فعالیت یکباره، بلکه یک چرخه مدیریت مستمر ببینید: پیادهسازی اولیه بر اساس اصول بهترین روشها، تست و اعتبارسنجی با فایلهای آزمایشی مانند EICAR، مانیتورینگ فعال با ACC و هشدارهای هدفمند، و نگهداری پیشگیرانه شامل بهروزرسانی منظم محتوای امنیتی و تمدید لایسنسها. با این چرخه، نهتنها سطح امنیت شبکه ارتقا مییابد، بلکه با پیشگیری از حوادث امنیتی پرهزینه، بازگشت سرمایه ملموسی نیز برای سازمان ایجاد میشود. برای انتخاب مدل مناسب دستگاه متناسب با حجم شبکه خود، میتوانید از صفحه
قیمت و خرید فایروال پالو آلتو استفاده کنید و برای مقایسه راهکارهای مشابه، صفحات خرید فایروال FortiGate و فایروال سیسکو را نیز ببینید.