سیستمعامل PAN-OS هستهی فایروالهای نسل جدید پالو آلتو است و بهروزرسانی منظم آن یک ضرورت امنیتی و عملیاتی محسوب میشود؛ اما فرآیند ارتقا (Upgrade) یا تنزل نسخه (Downgrade)، بهویژه در محیطهای High Availability، میتواند پرریسکترین عملیات مدیریت زیرساخت باشد. رفع خطاهای Upgrade و Downgrade در PAN-OS زمانی به روندی قابل کنترل تبدیل میشود که علل ریشهای هر خطا را بشناسید، پیشنیازها را کامل کنید و برای هر مرحله برنامهی بازگشت (Rollback) داشته باشید. این راهنما خطاهای رایج دانلود، نصب و دورهی پس از ارتقا را همراه با دستورات CLI و مسیرهای GUI بررسی میکند و چالشهای خاص Downgrade را نیز شرح میدهد.
اگر در مرحلهی تجهیز یا تعویض سختافزار هستید، مرور صفحهی
قیمت فایروال پالو آلتو و خرید فایروال palo alto به انتخاب مدلی سازگار با نسخهی هدف کمک میکند.
فهرست مطالب
یک انتقال ناموفق میتواند اختلال گسترده در دسترسی شبکه، خلل موقت در حفاظت امنیتی، افت کارایی ناشی از ناسازگاری پنهان و در موارد نادر از دست رفتن بخشی از پیکربندی را به همراه داشته باشد و زمان بازیابی را فراتر از پنجرهی برنامهریزیشده ببرد. خطاهای ارتقاء پالو آلتو در بیشتر موارد از چند عامل تکراری ناشی میشوند: غفلت از پیشنیازها، بستهی نرمافزاری معیوب، کمبود منابع سختافزاری، ناسازگاری پیکربندی و مشکلات لایسنس. بنابراین مشکلات ارتقای فایروال پالو آلتو را باید با رویکردی ساختاریافته مدیریت کرد: پیشگیری با ممیزی پیش از اجرا، تشخیص سریع با ابزار درست و رفع گامبهگام بر پایهی علت ریشهای.
این چارچوب، زمان توقف (Downtime) را به حداقل میرساند و از تبدیل یک روال ضروری به بحران عملیاتی جلوگیری میکند.
موفقیت هر ارتقا یا تنزل نسخه به کیفیت آمادهسازی وابسته است. این مرحله را نه یک چکلیست سریع، بلکه ممیزی جامع سختافزار، شبکه و پیکربندی بدانید؛ غفلت از همین بخش، شایعترین عامل بروز خطاهای غیرمنتظره و طولانیشدن قطعی سرویس است. دو محور اصلی آن عبارتاند از تأمین زیرساخت مناسب و پشتیبانگیری چندلایه.
پیش از هر کاری، ماتریس سازگاری سختافزار (Hardware Compatibility Matrix) را در مستندات رسمی پالو آلتو بررسی کنید. برخی نسخههای جدید PAN-OS حداقل حافظه (RAM) یا فضای ذخیرهسازی بیشتری نیاز دارند یا از مدلهای قدیمیتر پشتیبانی نمیکنند. مدل دستگاه (مانند PA-220 یا VM-Series) و نوع دیسک باید در فهرست پشتیبانی نسخهی هدف باشند؛ برای VM-Series، سازگاری نسخهی هایپروایزر (vSphere، KVM یا Hyper-V) نیز باید تأیید شود.
فضای ذخیرهسازی، شایعترین نقطهی شکست است. فرآیند ارتقا به فضایی برای دانلود بسته، استخراج آن و ایجاد پارتیشن بوت جدید نیاز دارد و توصیهی رایج، آزاد بودن حداقل حدود 50 درصد فضاست. در صورت پر بودن دیسک، بستههای قدیمی را از Device > Software حذف، لاگها را پاکسازی و فایلهای Core Dump غیرضروری را پاک کنید. در کلاسترهای HA، سلامت لینکهای Control و Data و نیز پایداری اتصال مدیریتی را پیش از شروع با دستورات بازبینی زیر تأیید کنید:
در خروجی، ستون درصدی پارتیشن ریشه و مخزن بستهها (/opt/panrepo) را بررسی کنید؛ اگر میزان اشغال به بالای 85 تا 90 درصد رسیده باشد، پیش از ادامه باید پاکسازی انجام شود. پورت مدیریت اختصاصی، پایدارترین مسیر برای اجرای ارتقاء است و دسترسی خروجی دستگاه به اینترنت (برای دریافت بسته و لایسنس) نیز باید تست شده باشد.
لایهی نخست، Snapshot کامل پیکربندی است: از مسیر Device > Setup > Operations گزینهی Export named configuration snapshot را اجرا کنید و کلیدهای خصوصی و گواهیها را نیز در فایل بگنجانید. نامی واضح شامل تاریخ و نسخهی فعلی (مانند PA-3050_Backup_11.1.0_20241027.xml) انتخاب کنید. لایهی دوم، Tech Support File است که وضعیت لحظهای سیستم، لاگهای داخلی و دادههای تشخیصی را در بر میگیرد و برای تحلیل خطاهای پیچیده توسط پشتیبانی ضروری است؛ آن را از Device > Support با گزینهی Generate Tech Support File ایجاد و در مکانی امن نگه دارید.
لایهی سوم مخصوص VM-Series است: پیش از ارتقا یک Snapshot کامل از ماشین مجازی بگیرید تا در صورت نیاز در چند دقیقه به وضعیت دقیق پیش از تغییر بازگردید؛ پس از اطمینان از موفقیت ارتقا، آن را حذف کنید تا مشکلات عملکردی ایجاد نشود. پیش از شروع عملیات، دسترسی کنسول سریال (فیزیکی یا مجازی) را حتماً تست کنید؛ این دسترسی، تنها راه نجات در صورت گیر کردن دستگاه در بوتلودر یا حالت Maintenance است.
خطاهای این مرحله معمولاً انجام خود فرآیند ارتقا را متوقف میکنند، اما رفع آنها نسبتاً ساده است؛ به شرط آنکه سریع و درست تشخیص داده شوند. دو گروه پرتکرار عبارتاند از خطاهای فضای ذخیرهسازی و خطاهای یکپارچگی فایل بسته. در هر دو مورد، نخستین گام بازبینی وضعیت دستگاه با دستورات بازبینی و سپس اجرای راهحل هدفمند است.
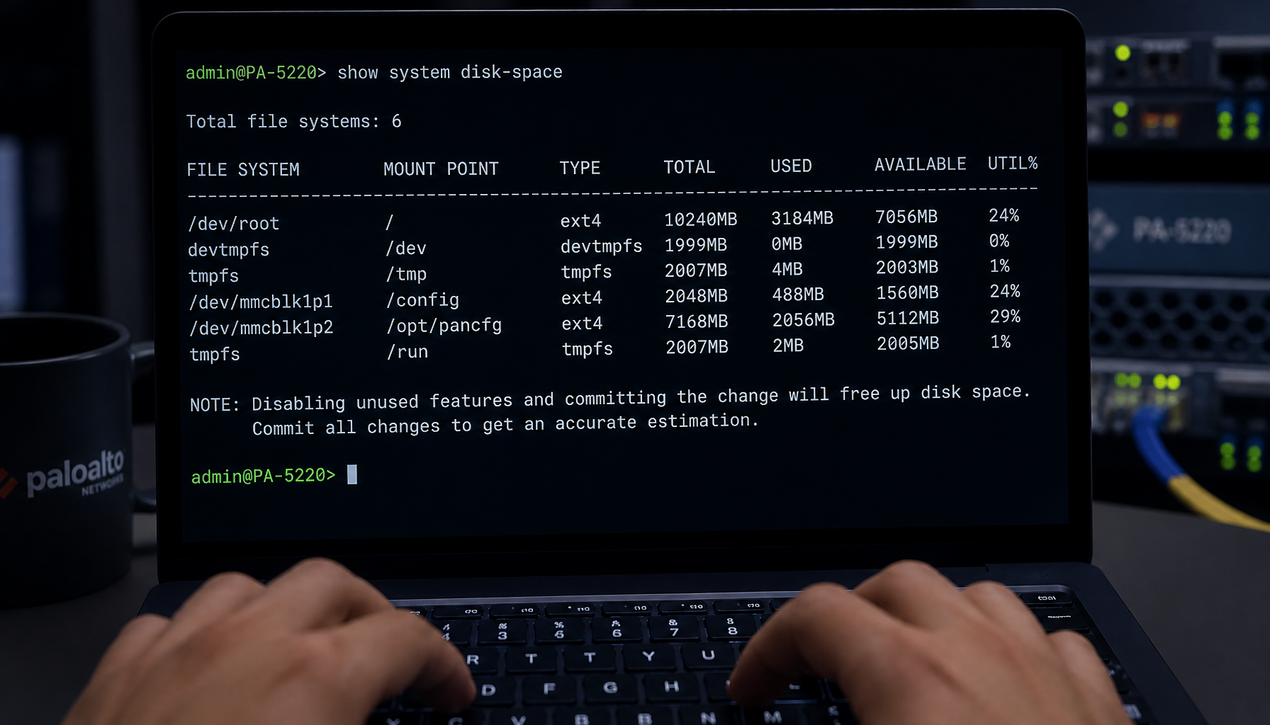
پیامهایی مانند “Failed to download software” یا بهطور مشخص “Insufficient disk space to download the PAN-OS image” نشان میدهد فضای کافی برای دریافت، استخراج و پردازش بستهی چند گیگابایتی PAN-OS وجود ندارد. حتی وقتی پیام خطا مبهم است، فضای دیسک باید نخستین مورد بررسی باشد؛ مخزن اصلی بستهها (/opt/panrepo) و فضای کلی پارتیشنها هر دو اهمیت دارند.
علل ریشهای معمول عبارتاند از: انباشت کش سرویسهایی مانند Anti-Virus، WildFire و URL Filtering؛ لاگها و گزارشهای تحلیلی (Traffic، Threat، System) بهویژه در نبود سیاست نگهداری لاگ؛ نگهداری چند بستهی نرمافزاری قدیمی روی دستگاه؛ و فایلهای موقت یا Core Dump باقیمانده از فرآیندهای قبلی.
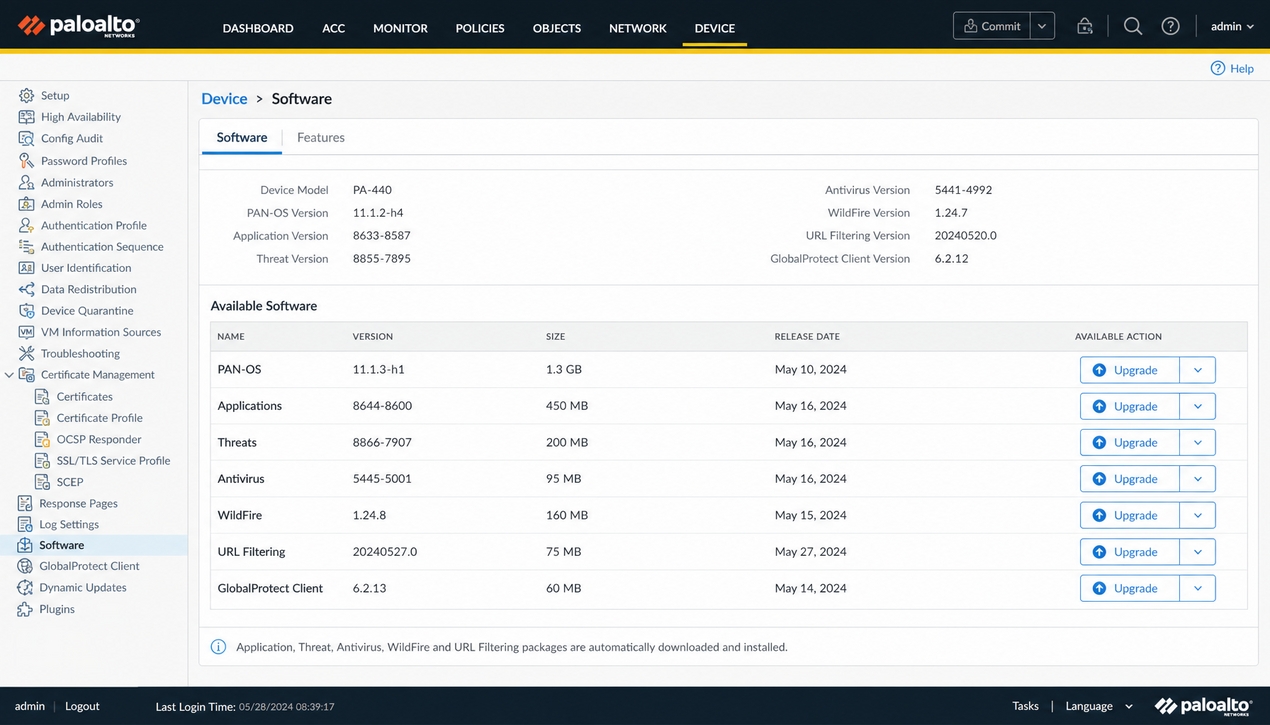
برای رفع، ابتدا وضعیت دیسک را با دستور بررسی فضای دیسک (که در بخش پیشنیازها اجرا کردید) ببینید. سپس لاگهای قدیمی را از Device > Setup > Management > Logging & Reporting با دکمهی Cleanup پاک کنید؛ این عمل غیرقابل بازگشت است و اگر به لاگهای تاریخی نیاز دارید، ابتدا آنها را به سیستم خارجی منتقل کنید. بستههای قدیمی را نیز از Device > Software حذف کنید، اما حداقل یک نسخهی پایدار قبلی را برای Rollback نگه دارید. اگر پس از پاکسازی خطا باقی ماند، ممکن است فرآیند مدیریت قفل شده باشد؛
راهاندازی مجدد سرویس ارتباط GUI را حدود 60 تا 90 ثانیه قطع میکند، بنابراین فقط در پنجرهی تعمیرات و پس از آشنایی با رفتار آن در محیط آزمایشی (Lab) اجرایش کنید:
پیامهایی مانند “Invalid image file” یا “Checksum verification failed” یعنی فایل بسته بهطور کامل یا صحیح منتقل نشده است؛ ممکن است دانلود در میانهی راه خراب شده، فایل بهدرستی روی دستگاه کپی نشده یا برای مدل سختافزاری/مجازی شما مناسب نباشد. نخستین راهحل، دانلود مجدد بسته از پورتال پشتیبانی پالو آلتو با انتخاب دقیق مدل و نوع بسته (از جمله بستهی مناسب کلاسترهای HA) و از طریق اتصال اینترنت پایدار است.
پیش از بارگذاری، چکسام SHA256 فایل را با مقدار درجشده در پورتال مقایسه کنید تا از سلامت فایل مطمئن شوید؛ سطر نخست برای ویندوز و سطر دوم برای لینوکس/مک است:
سپس بسته را از مسیر Device > Software بارگذاری کنید و مطمئن شوید نام فایل در فهرست بستههای دستگاه ظاهر میشود. بهعنوان جایگزینِ گزارششده در راهنماهای عیبیابی، در صورت تکرار خطای مرورگر میتوانید فایل را با SCP از ایستگاه مدیریتی به مخزن دستگاه منتقل کنید:
در محیطهای Panorama، اگر هنگام توزیع بسته با خطای “Template values conflict” مواجه شدید، گزینهی Force Template Values فقط با آگاهی کامل و پس از مستندسازی تنظیمات اختصاصی دستگاه استفاده شود، چون آن مقادیر را بازنویسی میکند. اگر فایل معیوبی در مخزن مانده است، آن را از Device > Software حذف و بسته را مجدداً بارگذاری کنید.
این مرحله حساسترین بخش فرآیند است: دستگاه از سرویس خارج میشود، نرمافزار جدید نصب میگردد، پیکربندی بارگذاری و سیستم راهاندازی مجدد میشود. خطاهای این بخش اغلب به ساختار Dual Boot، ناسازگاری عمیق پیکربندی یا وضعیت محتوای داینامیک مربوط است و نیاز به عیبیابی سریع و دقیق دارد.
PAN-OS روی ساختار دومنظوره (Dual Sysroot) اجرا میشود؛ هنگام ارتقا، نسخهی جدید روی پارتیشن غیرفعال نصب میشود و در بوت بعدی سیستم باید به آن سوئیچ کند. شکست در این انتقال، دستگاه را در بوتلودر نگه میدارد یا به حالت Maintenance میبرد. علل شامل آسیب فایلهای سیستمی پارتیشن جدید (قطع برق یا فضای ناکافی)، باگ شناختهشدهی نسخهی مقصد، ناسازگاری درایور/سختافزار و قدیمیبودن نسخهی محتوا (Content Version) نسبت به حداقلِ لازم نسخهی جدید است.
نخستین اقدام، صبر است: برخی ارتقاها بهویژه روی سختافزارهای کندتر یا با پیکربندی سنگین، حدود 30 تا 45 دقیقه زمان میبرند. اگر دستگاه در صفحهی بوتلودر گیر کرده، با کلیدهای جهتدار گزینهی پارتیشن دیگری را انتخاب و Enter بزنید؛ اگر سیستم با پارتیشن قدیمی بوت شد، یعنی نصب روی پارتیشن جدید ناقص یا ناموفق بوده است.
اقدام اصلی بازیابی، ابزار Maintenance Recovery Tool (MRT) است. از کنسول سریال به دستگاه دسترسی بگیرید، وارد حالت Maintenance (با اعلان maint-mode) شوید و در منوی MRT گزینهی Disk Image را انتخاب کنید. دو مسیر پیشرو دارید: Revert برای بازگشت به نسخهی قبلی ذخیرهشده روی پارتیشن دیگر، که سریعترین راه بازیابی سرویس است؛ و Reinstall برای نصب مجدد همان نسخه روی پارتیشن معیوب، که وقتی مشکل از فایل خراب بوده مفید است. پس از اتمام موفق، سیستم را از همان منو Reboot کنید. پیشنیاز این مسیر، تستشدهبودن دسترسی کنسول پیش از شروع عملیات است.
اگر دسترسی به منوی MRT مقدور نبود، در خط فرمان maint-mode میتوانید نصب مجدد آخرین بسته روی پارتیشن غیرفعال را امتحان کنید. این دستور فقط در حالت Maintenance و ترجیحاً پس از تمرین در محیط آزمایشی یا با راهنمایی پشتیبانی اجرا شود:
پیام مشخصهی این گروه، “Configuration validation failed” یا خطاهای commit پس از ارتقاء است. علل رایج عبارتاند از: سینتکس یا ویژگیهایی که در نسخهی هدف پشتیبانی نمیشوند؛ حذف یک قابلیت در نسخهی جدید (مثلاً تنظیمی که در 10.1 موجود است اما در 11.0 حذف شده)؛ تغییرات ساختار پیکربندی در محیطهای چند-VSYS؛ و رد شدن از نسخههای میانی الزامیِ Upgrade Path که به مهاجرت ناقص پیکربندی میانجامد.
مهمترین اقدام پیشگیرانه، اجرای ابزار Pre-upgrade/downgrade Configuration Audit از پورتال پشتیبانی است که پیکربندی فعلی را اسکن و فهرست دقیق تنظیمات ناسازگار و قابلیتهای Deprecated را ارائه میدهد. بر اساس خروجی آن، قابلیتهای پیشرفته یا مشکوک (مانند SSL Decryption با تنظیمات خاص، قوانین QoS پیچیده، User-ID مبتنی بر agent قدیمی و تنظیمات HA غیراستاندارد) را موقتاً غیرفعال و commit کنید، سپس ارتقا را انجام دهید و پس از تأیید کارکرد پایه، آنها را با فرمت سازگار بازفعال کنید. برای شفافسازی ساختار قوانین پیش از مهاجرت نسخه، مطالعهی
بهترین سناریوهای طراحی policy امنیتی در فایروال پالو آلتو برای سازمانها بسیار کمککننده است.
نسخهی محتوای داینامیک را نیز پیش از ارتقا بررسی کنید؛ اگر Apps and Threats از حداقلِ لازم نسخهی PAN-OS هدف قدیمیتر باشد، فرآیند میتواند شکست بخورد. وضعیت را از Device > Dynamic Updates ببینید و در صورت نیاز از CLI اقدام کنید؛ نصب محتوا با commit همراه است و باید در پنجرهی تعمیرات اجرا شود:
اگر commit پس از ارتقا با خطای اعتبارسنجی مواجه شد، هرگز بدون درک کامل عواقب از Force Commit استفاده نکنید. لاگهای داخلی معمولاً فرآیند و محل خطا را نشان میدهند؛ برای تحلیل خطاهای configd و رخدادهای سیستم از دستورات زیر کمک بگیرید و در موارد پیچیده، تنظیمات مشکلساز را پس از تهیهی نسخهی پشتیبان بهتدریج حذف و مجدداً اضافه کنید:
در جفتهای HA، از اجرای دو عضو با اختلاف نسخههای اصلی (Major Release) زیاد پرهیز کنید؛ در چنین شرایطی عضو قدیمیتر میتواند به حالت تعلیق (Suspended) بیفتد. هر دو عضو را طبق مسیر ارتقا و قدمبهقدم، ابتدا عضو Passive، ارتقا دهید.
پس از نصب و راهاندازی مجدد، چالشهای جدیدی ممکن است ظاهر شوند که عمدتاً به تداخل پیکربندی در نسخهی جدید، مشکلات لایسنس یا اشکالات نرمافزاری مربوطاند. روش عیبیابی سیستماتیک از سلامت سرویسها و منابع آغاز میشود و سپس به وضعیت لایسنس میرسد؛ در تمام مراحل، لاگهای داخلی دستگاه مهمترین منبع تشخیصی شما هستند.
علائم رایج شامل افت محسوس Throughput و افزایش Latency، قطع متناوب یا کامل سرویسهایی مانند GlobalProtect یا User-ID، افزایش غیرعادی مصرف CPU یا حافظه و خطاهایی مانند “failed to connect” یا “service not available” در گزارشها است. نخست باید مطمئن شوید تمام سرویسهای حیاتی در حال اجرا هستند و سیستم زیر فشار نیست.
وضعیت سرویسها و مصرف منابع را بررسی کنید. سرویسهای کلیدی مانند وبسرور GUI، سرویس User-ID (xmpp) و مدیریت کلیدها باید در وضعیت up باشند. اگر مصرف CPU بهطور مداوم بالای 80 درصد بماند یا حافظهی آزاد به کمتر از 20 درصد کل برسد، سیستم تحت فشار است و باید علت آن (معمولاً سشنهای سنگین یا پردازش لاگ) شناسایی شود:
برای ریشهیابی مشکل یک سرویس خاص، لاگ مخصوص همان فرآیند را بررسی کنید؛ برای نمونه gpcc.log برای GlobalProtect و configd.log برای خطاهای commit. در صورت نیاز، سرویس مشکلدار را با احتیاط راهاندازی مجدد کنید. توجه داشته باشید دستورات راهاندازی مجدد، آن قابلیت را موقتاً از دسترس خارج میکنند؛ اجرای آنها در ساعات کمترافیک و پس از آشنایی با رفتار سیستم در محیط آزمایشی توصیه میشود:
اگر مشکل با Anti-Virus یا پروفایلهای امنیتی مرتبط است، سلامت و بهرتبودن محتوا را با دستور بررسی محتوا که پیشتر معرفی شد تأیید کنید. گاهی سیاستهای بسیار پیچیده یا سشنهای بهجامانده (Stale) از نسخهی قبل نیز علت اختلالاند. پس از پایدارسازی، سرویسهای منتشرشده را بازآزمایی کنید؛ برای این کار مرور
طراحی معماری DMZ با استفاده از فایروال پالو آلتو برای انتشار سرویسهای اینترنتی و برای سنجش امنیت سرویسهای وب، چارچوب راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجعهای مناسبی هستند.
ارتقاء PAN-OS میتواند وضعیت لایسنسها را دچار عدم تطابق کند و دسترسی به قابلیتهای امنیتی پیشرفته را محدود سازد. پیامهای رایج شامل “License expired”، “License authorization failed” و “Feature not licensed” برای قابلیتهایی مانند WildFire یا GlobalProtect است؛ هشدار انقضای نزدیک نیز معمولاً در داشبورد نمایش داده میشود.
نخستین اقدام، دریافت مجدد لایسنس از سرورهای پالو آلتو است که نیازمند دسترسی خروجی دستگاه به updates.paloaltonetworks.com است. در صورت شکست، مسیرهای خروجی و قوانین امنیتی مربوط به پورت مدیریت را بررسی کنید و سپس اتصال و جزئیات وضعیت مجوزها را بازبینی کنید:
اگر لایسنس خاصی Missing یا Expired نشان داده میشود، از پورتال پشتیبانی مجوز را تجدید یا اضافه کنید. در محیطهای ایزوله (Air-Gapped)، فایل لایسنس یا authcode را از پورتال دریافت و بهصورت آفلاین فعال کنید:
نکتهی حیاتی: پس از رفع مشکل لایسنس، یک راهاندازی مجدد کامل انجام دهید؛ برخی قابلیتها فقط پس از بوت کامل مجدداً فعال میشوند. در کلاسترهای HA مطمئن شوید لایسنس روی عضو فعال اعمال شده و همگامسازی صحیح است.
تنزل نسخه عملیاتی با ریسک بسیار بالاست و معمولاً بهعنوان آخرین راهحل، پس از مواجهه با یک باگ بحرانی یا ناسازگاری غیرقابلحل در نسخهی جدید انجام میشود. این فرآیند از ارتقا پیچیدهتر است و اغلب با از دست رفتن بخشی از پیکربندی همراه خواهد بود؛ درک محدودیتها و آمادهسازی دقیق، کلید موفقیت آن است.
تنزل نسخه صرفاً بازگشت به یک نسخهی قدیمیتر نیست؛ یک مهاجرت معکوس با قواعد سختگیرانه است. بر اساس مکانیزم Dual Boot، تنها میتوانید به نسخهی بلافاصله پایینتر از نسخهی نصبشده تنزل دهید؛ پرش مستقیم مثلاً از 11.0 به 10.0 بدون عبور از 10.2 ممکن نیست و باید مرحلهبهمرحله انجام شود.
مهمترین خطر، از دست رفتن سازگاری معکوس (Reverse Compatibility) است: ویژگیها، سینتکسها و اشیایی که در نسخهی جدید معرفی شدهاند در نسخهی قدیمی وجود ندارند و سیستم هنگام بارگذاری پیکربندی آنها را نادیده میگیرد یا حذف میکند؛ نتیجه میتواند حفرهی امنیتی یا اختلال سرویس باشد. به همین دلیل، بازیابی فایل پشتیبان کاملِ نسخهی جدید روی نسخهی قدیمی ممکن نیست و بخش بزرگی از تنظیمات باید شناسایی، مستند و بهصورت دستی در قالب سازگار بازسازی شود.
بهترین و ایمنترین گزینه، بازگردانی Snapshot پیکربندی نسخهی قدیمی است؛ مشروط به اینکه پیش از ارتقاء آن را گرفته باشید. پس از اتمام Downgrade و بوت دستگاه با نسخهی قدیمی، از مسیر Device > Setup > Operations گزینهی Import named configuration snapshot را اجرا و فایل مربوط به نسخهی هدف را وارد کنید تا سیستم دقیقاً به وضعیت پیش از نخستین ارتقاء بازگردد.
اگر چنین پشتیبانی ندارید، Tech Support File گرفتهشده از نسخهی جدید، منبع نجاتبخش است: فایل فشرده را استخراج کنید، فایل پیکربندی خام (مانند running_config.xml در مسیر config) را بیابید و تنظیمات ضروری را گامبهگام و دستی در رابط نسخهی قدیمی بازسازی کنید. این مسیر زمانبر و مستعد خطاست. برای سناریوهای پیچیده، اسکریپتها و ابزارهای مستقل تبدیل پیکربندی نیز وجود دارند که نیازمند تخصص برنامهنویسی و درک عمیق ساختار PAN-OS هستند.
چکلیست عملیاتی Downgrade سه فاز دارد. پیش از اجرا: تهیهی Tech Support File کامل از نسخهی فعلی، استخراج و نگهداری running_config.xml بهعنوان مرجع و اجرای ابزار Pre-downgrade Configuration Audit برای فهرست تنظیمات حذفشده. حین اجرا: نصب نسخهی قدیمی از Device > Software، با پذیرش اینکه پس از بوت، پیکربندی ساده یا نزدیک به حالت کارخانه بارگذاری میشود. پس از اجرا: نخست پیکربندی پایهی شبکه (اینترفیس، Zone و Virtual Router) را بازسازی کنید تا دسترسی مدیریتی پایدار شود، سپس Policyها، Objectها و سرویسها را تدریجی و با آزمون پس از هر تغییر اضافه کنید.
Downgrade را فقط زمانی در نظر بگیرید که راهحل دیگری مانند هاتفیکس، تغییر پیکربندی یا کمک پشتیبانی وجود نداشته باشد.
بله. برخی قابلیتها تنها پس از یک بوت کامل مجدداً فعال میشوند؛ پس از موفقیتآمیز بودن دریافت یا فعالسازی آفلاین لایسنس، دستگاه را Reboot کنید و وضعیت مجوزها را یک بار دیگر بازبینی کنید. در کلاسترهای HA نیز اعمال لایسنس روی عضو فعال و صحت همگامسازی را تأیید کنید.
خیر. بر اساس مکانیزم Dual Boot، تنزل باید مرحلهبهمرحله و به نسخهی بلافاصله پایینتر انجام شود؛ برای رسیدن از 11.0 به 10.0 باید ابتدا به 10.2 تنزل دهید. علاوه بر این، تنظیمات مخصوص نسخههای جدید در نسخههای قدیمی حذف یا نادیده گرفته میشوند و بازسازی دستی آنها لازم است.
توصیهی رایج، آزاد بودن حداقل حدود 50 درصد فضای ذخیرهسازی است؛ بسته باید دانلود، استخراج و روی پارتیشن بوت جدید نصب شود. اگر میزان اشغال پارتیشنها به بالای 85 تا 90 درصد رسیده باشد، پیش از ارتقا لاگها و بستههای قدیمی را پاکسازی کنید و همیشه یک نسخهی پایدار قبلی را برای بازگشت نگه دارید.
موفقیت در مدیریت چرخهی حیات PAN-OS به چند اصل طلایی وابسته است: آزمون کامل فرآیند و سناریوهای Rollback در محیط آزمایشی همسان پیش از اجرای عملیاتی؛ رعایت دقیق Upgrade Path رسمی و پرهیز از رد شدن از نسخههای میانی الزامی؛ مانیتورینگ فعال با دسترسی کنسول و لاگگیری متمرکز (Syslog) در طول عملیات؛ و هماهنگی پیشینی با تیم پشتیبانی پالو آلتو برای اطلاع از باگهای شناختهشده و هاتفیکسهای ضروری نسخهی هدف. این اصول، تفاوت میان یک بهروزرسانی آرام و یک بحران عملیاتی تمامعیار را تعیین میکنند.
با این چارچوب، رفع خطاهای Upgrade و Downgrade در PAN-OS از یک واکنش اضطراری به رویهای برنامهریزیشده تبدیل میشود: مسیر با آمادهسازی و ممیزی آغاز میشود، با اجرای کنترلشده و نظارتشده ادامه مییابد و با ارزیابی پس از اجرا و مستندسازی درسهای آموخته به پایان میرسد. به این ترتیب، فایروال پالو آلتو بهعنوان نگهبان مرز شبکه، همواره در قویترین و پایدارترین حالت ممکن به وظیفهی خود ادامه میدهد.