اتصال فایروال Juniper SRX به Active Directory در معماری امنیت شبکه های سازمانی مدرن، مدیریت کارآمد و ایمن دسترسی کاربران به منابع، حساس ترین وظایف متخصصان امنیت به شمار میرود. روشهای سنتی احراز هویت مبتنی بر آدرسهای IP ثابت یا حسابهای محلی روی هر دستگاه، مقیاس پذیری و انعطاف لازم برای محیطهای پویا را ندارند و با ایجاد حسابهای تکراری و پیگیری دشوار دسترسیها، شکافهای امنیتی جدی ایجاد میکنند. راهحل پذیرفتهشده در سطح سازمانی، استقرار چارچوب احراز هویت متمرکز است که در آن هویت و مجوز تمام کاربران از یک منبع واحد و معتبر مدیریت میشود.
Microsoft Active Directory بهعنوان پرکاربردترین سرویس دایرکتوری سازمانی، نقش همین منبع حقیقت را ایفا میکند و فایروالهای نسل جدید Juniper SRX نیز امکان تعریف خطمشیهای امنیتی مبتنی بر هویت کاربر را ارائه میدهند. اتصال فایروال Juniper SRX به Active Directory باعث میشود کنترل دسترسی بهجای تکیه بر آدرس IP (که بهسادگی جعل یا به اشتراک گذاشته میشود) بر پایه هویت واقعی کاربر و عضویت او در گروههای سازمانی انجام شود. در ادامه، راهنمای عملی این یکپارچهسازی شامل پیشنیازها، پیکربندی، تست و نگهداری ارائه میشود.
یکپارچهسازی این دو پلتفرم چند مزیت کلیدی به همراه دارد. نخست، امنیت دقیقتر و گرانولار: خطمشیها بر پایه نقشهای شغلی واقعی مانند «مدیران سیستم»، «کارکنان مالی» یا «کاربران میهمان» تعریف میشوند. دوم، سادهسازی مدیریت: نیازی به ایجاد و نگهداری پایگاه داده کاربری موازی روی فایروال نیست و تغییرات فقط در یک سامانه اعمال میشود. سوم، حسابرسی شفاف: تمام فعالیتهای شبکه به نام کاربر واقعی منتسب میشود، نه به یک دستگاه ناشناس. چهارم، انعطاف سازمانی: سیاستهای امنیتی با تغییرات پرسنلی و ادغامها بهسادگی همگام میمانند.
قابلیتهای مشابهی در اکوسیستم فایروالهای نسل جدید برندهای دیگر نیز وجود دارد؛ اگر در حال مقایسه راهکارها هستید، میتوانید در کنار Juniper، صفحه قیمت فایروال فورتی گیت، خرید فایروال سوفوس و فایروال سیسکو را نیز بررسی کنید تا تصویر جامعتری از قابلیتها و هزینهها به دست آورید. تمرکز این مقاله اما بر احراز هویت Active Directory در فایروال Juniper SRX است.
پیش از آغاز فرآیند فنی، ارزیابی دقیق و برنامهریزی ساختاریافته بر پایه الزامات شبکه، نرمافزار و امنیت، کلید موفقیت پیادهسازی است و غفلت از آن میتواند به اختلال در سرویس و چالشهای عیبیابی بینجامد. اگر هنوز در مرحله انتخاب دستگاه هستید، برای مقایسه مدلها و اطمینان از پشتیبانی قابلیتهای موردنیاز، صفحه
خرید فایروال Juniper SRX را ببینید.
نخستین گام، تحلیل توپولوژی و برقراری ارتباط پایه است. از وجود مسیر IP پایدار بین اینترفیس مدیریت یا داده فایروال SRX و سرورهای کنترلکننده دامنه (Domain Controller) مطمئن شوید. این مسیر باید امکان دسترسی به پورتهای ضروری LDAP یا LDAP over SSL/TLS (LDAPS) را فراهم کند. توصیه امنیتی قوی، استفاده انحصاری از پورت 636 و پروتکل LDAPS برای رمزنگاری کامل تبادل اطلاعات حساس است تا از استراق سمع (Sniffing) و حملات مرد میانی (Man-in-the-Middle) جلوگیری شود.
از جنبه نرمافزاری، سازگاری نسخه Junos OS نصبشده روی دستگاه با ویژگیهای احراز هویت مبتنی بر LDAP و Identity Awareness را مطابق مستندات نسخه مربوطه تأیید کنید. در سمت زیرساخت نیز باید سطح عملکردی دامنه (Functional Level) مناسب باشد و یک گواهی دیجیتال معتبر از یک مرکز صدور گواهی (CA) داخلی یا عمومی روی هر Domain Controller نصب شده باشد تا الزامات امنیتی LDAPS برآورده شود.
از منظر امنیتی، یک حساب سرویس (Service Account) اختصاصی با کمترین سطح دسترسی لازم (اصل کمترین امتیاز) در Active Directory ایجاد کنید که صرفاً مجوز خواندن اطلاعات کاربران و گروهها در بخشهای مشخصی از ساختار دامنه را داشته باشد. همچنین نقشه کاربران و گروههای AD هدف و فهرست دقیق منابع شبکه (آدرسها، پورتها و پروتکلها) که باید کنترل شوند را تدوین کنید. در نهایت، یک پنجره تغییر (Change Window) برای اعمال تغییرات تعیین و از پیکربندی فعلی SRX و وضعیت AD پشتیبان کامل تهیه کنید تا بازگشت سریع در شرایط اضطراری ممکن باشد.
پیادهسازی موفق، دنبالکردن یک روند منطقی و متوالی است؛ هر گام پایه گام بعدی محسوب میشود و بیدقتی در هر مرحله میتواند کل فرآیند را با شکست مواجه کند. نمونههای پیکربندی این بخش جنبه راهنما دارند و باید پیش از اعمال در محیط عملیاتی، در آزمایشگاه (Lab) یا محیط تست اعتبارسنجی شوند. سلسلهمراتب دقیق برخی دستورات بین نسخههای Junos متفاوت است؛ با درج علامت
? در انتهای هر سطح از حالت پیکربندی، گزینههای مجاز همان نسخه قابل مشاهده است.
این گام شالوده ارتباط امن را در سمت سرور میریزد. ابتدا در یک واحد سازمانی مناسب مانند OU=ServiceAccounts,DC=example,DC=local
یک حساب کاربری ویژه بهعنوان حساب سرویس ایجاد کنید. برای این حساب، ویژگی «رمز عبور هرگز منقضی نمیشود» را فعال و یک رمز عبور طولانی و پیچیده تعیین کنید. سپس با ابزار Delegation of Control Wizard، تنها مجوز خواندن (Read) ویژگیها را روی واحدهای سازمانی حاوی کاربران هدف به این حساب اعطا کنید تا اصل کمترین امتیاز رعایت شود.
در موازات، برای فعالسازی LDAPS، از نصب و اعتبارسنجی یک گواهی Server Authentication معتبر روی هر Domain Controller اطمینان حاصل کنید. این گواهی باید شامل نام DNS سرور بوده و توسط CAای امضا شده باشد که فایروال SRX به آن اعتماد دارد. پس از نصب گواهی، سرویس Active Directory Domain Services بهطور خودکار روی پورت TCP/636 برای ارتباطات امن LDAPS گوش میدهد و صحت آن را میتوان با ابزار LDP.exe یا دستور
Test-NetConnection در PowerShell تأیید کرد.
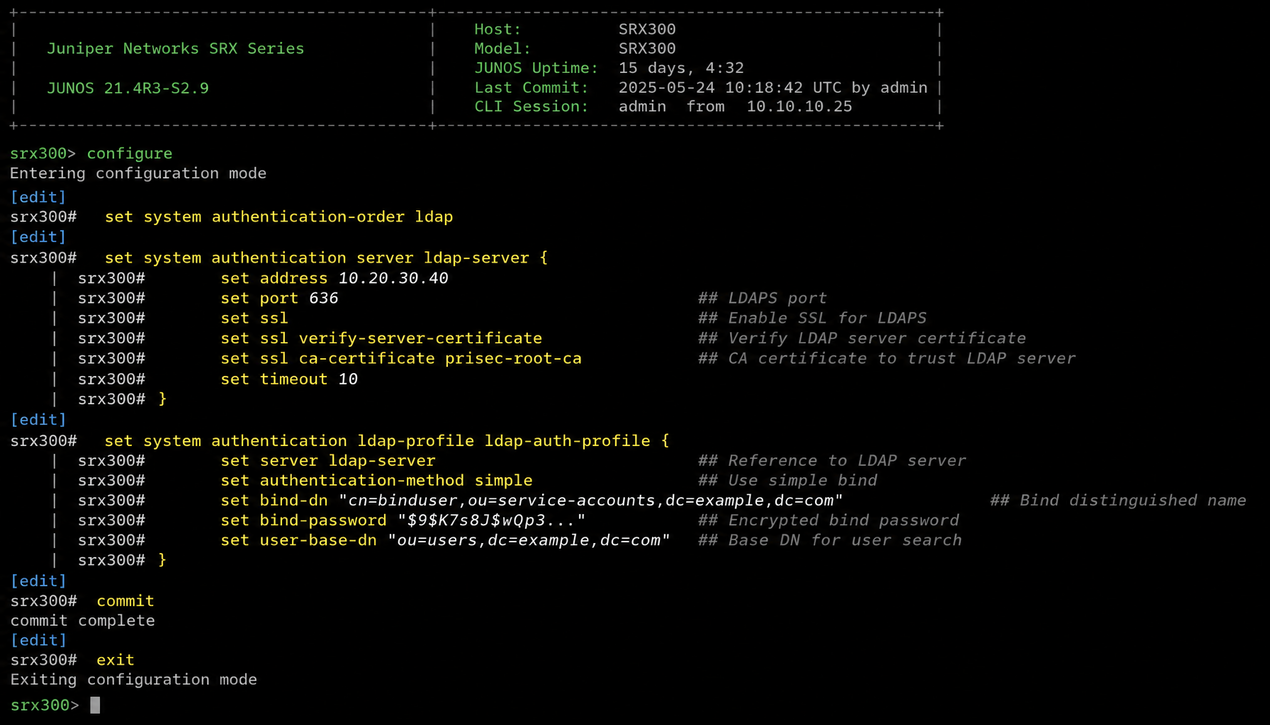
در این گام فایروال برای شناخت زیرساخت Active Directory آماده میشود. یک Access Profile تعریف میشود که ترتیب احراز هویت، آدرس و پورت سرور LDAP، حالت SSL، محدوده جستجو (Base DN) و اطلاعات اتصال حساب سرویس (Bind DN) را مشخص میکند. سپس این پروفایل به روش احراز هویت کاربران پیوند داده میشود؛ برای احراز هویت مبتنی بر مرورگر از Web-Redirect و برای برنامههای خاص از Pass-Through استفاده میشود. در نمونه زیر، اتصال امن روی پورت 636 پیکربندی شده است:
set access profile AD-Auth-Profile authentication-order ldap set access profile AD-Auth-Profile ldap-options base-distinguished-name “dc=company,dc=local” # LDAP معمولی (غیرایمن) – پورت 389؛ استفاده از آن توصیه نمیشود # set access profile AD-Auth-Profile ldap-server 192.168.1.10 port 389 # LDAPS (ایمن) – پورت 636 set access profile AD-Auth-Profile ldap-server 192.168.1.10 port 636 ssl set access profile AD-Auth-Profile ldap-server 192.168.1.10 source-address 192.168.1.254 set access profile AD-Auth-Profile ldap-options bind-as user set access profile AD-Auth-Profile ldap-options bind-password “<SERVICE-ACCOUNT-PASSWORD>” set access profile AD-Auth-Profile ldap-options bind-as user distinguished-name “cn=svc_srx_auth,ou=Service Accounts,dc=company,dc=local” set access profile AD-Auth-Profile ldap-options admin-search distinguished-name “ou=Users,dc=company,dc=local” set access profile AD-Auth-Profile ldap-options user-search distinguished-name “ou=Users,dc=company,dc=local” # اتصال پروفایل به احراز هویت مبتنی بر
وب set access firewall-authentication web-authentication default-profile AD-Auth-Profile
پس از اعمال تغییرات (commit)، مطمئن شوید رمز عبور حساب سرویس بهصورت متن ساده در پیکربندی باقی نمانده است. برای بازبینی میتوانید از دستور فقطخواندنی show configuration access
استفاده کنید و در صورت لزوم از سازوکارهای رمزنگاری رمز عبور پشتیبانیشده در نسخه Junos خود بهره ببرید. اگر از یک CA داخلی استفاده میکنید، زنجیره اعتماد آن باید برای فایروال شناختهشده باشد.
هسته اصلی این یکپارچهسازی، تحقق مفهوم «فایروال مبتنی بر هویت» است. ابتدا مجموعههای هویت (Identity Sets) در SRX تعریف میشوند؛ این کار با نگاشت گروه امنیتی AD مانند CN=Finance,OU=Groups,DC=company,DC=local
به یک نام گروه کاربری داخلی مانند SRX-Users انجام میگیرد. سپس خطمشی امنیتی ایجاد میشود که در بخش match آن، علاوه بر زون مبدأ و مقصد، آدرسها و برنامهها، پارامتر source-identity نیز اضافه میشود. بدین ترتیب فایروال تنها زمانی اجازه عبور ترافیک را میدهد که کاربر احراز هویت شده و عضو گروه تعیینشده در AD باشد.
پیش از تعریف خطمشی، ابتدا آدرسها و برنامههای موردنیاز را مطابق ساختار شبکه خود مشخص کنید. در نمونه زیر، یک زیرشبکه سرور و برنامه SSH با پورت مقصد 22 تعریف شده است:
set security address-book global address SERVER-NET 10.10.10.0/24 set applications application SSH application-protocol ssh set applications application SSH protocol tcp destination-port 22
سپس ارائهدهنده هویت از نوع LDAP و نگاشت گروه AD به مجموعه هویت داخلی SRX را تعریف کنید:
# تعریف ارائهدهنده هویت از نوع LDAP set security identity-management identity-provider ldap-profile AD-Provider server 192.168.1.10 set security identity-management identity-provider ldap-profile AD-Provider base distinguished-name “dc=company,dc=local” set security identity-management identity-provider ldap-profile AD-Provider ssl set security identity-management identity-provider ldap-profile AD-Provider bind-as user set security identity-management identity-provider ldap-profile AD-Provider bind-dn “cn=svc_srx_auth,ou=Service Accounts,dc=company,dc=local” set security identity-management identity-provider ldap-profile AD-Provider bind-password “<SERVICE-ACCOUNT-PASSWORD>” # نگاشت گروه AD به مجموعه هویت در SRX set security identity-management user-group-mapping ldap-group “CN=SRX_Allowed_Users,OU=Security Groups,DC=company,DC=local” user-group SRX-Users
و در نهایت، خطمشی مبتنی بر هویت را در مسیر موردنظر بسازید. پارامتر source-identity در بخش match، هسته اصلی این خطمشی است:
set security policies from-zone Trust to-zone Untrust policy AD-Based-Access match source-address any set security policies from-zone Trust to-zone Untrust policy AD-Based-Access match destination-address SERVER-NET set security policies from-zone Trust to-zone Untrust policy AD-Based-Access match application [ SSH HTTP HTTPS ] set security policies from-zone Trust to-zone Untrust policy AD-Based-Access match source-identity [ SRX-Users ] set security policies from-zone Trust to-zone Untrust policy AD-Based-Access then permit set security policies from-zone Trust to-zone Untrust policy AD-Based-Access then log session-close
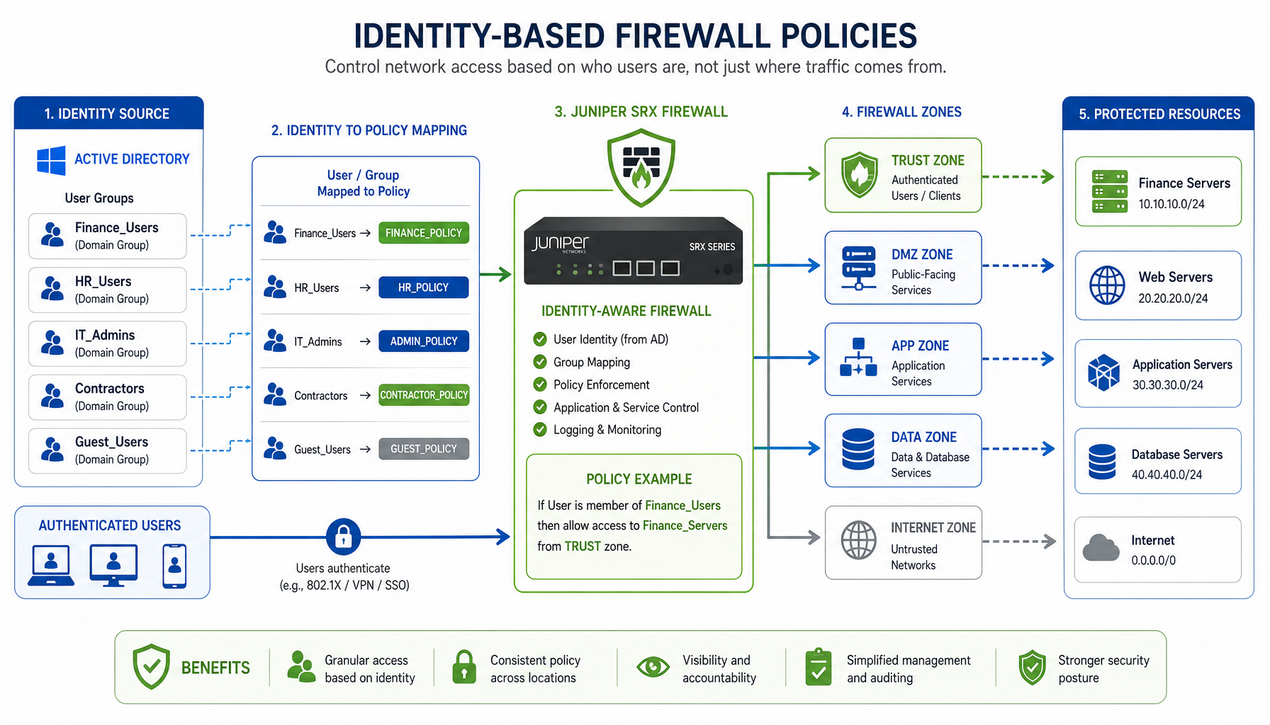
در این خطمشی، ترافیک از زون Trust به Untrust تنها در صورتی مجاز است که کاربر پیشتر احراز هویت شده و در گروه SRX-Users عضویت داشته باشد. ثبت لاگ هنگام بستن نشست (session-close) نیز ردیابی و حسابرسی فعالیت کاربران را برای تحلیلهای بعدی ممکن میسازد. قوانین دسترسی موقت یا شبکههای مورد اعتماد ممکن است برای عبور اولیه ترافیک بین SRX و DCها نیز لازم باشند.
پس از تکمیل پیکربندی، تستهای ساختاریافته برای اعتبارسنجی هر لایه ضروری است. نخست اتصال پایه LDAP/LDAPS از SRX به سرورهای DC را بررسی کنید تا صحت تنظیمات Bind و در دسترس بودن سرور تأیید شود؛ برخی نسخههای Junos ابزار تستی در سلسلهمراتب
request ارائه میدهند که نام دقیق آن را میتوان با پیمایش context help (?) در حالت عملیاتی یافت. سپس احراز هویت یک کاربر واقعی را آزمایش کنید؛ مثلاً بازدید از یک نشانی تحتمحافظت و مشاهده هدایت به پورتال احراز هویت.
در گام پایانی، اعمال خطمشی را با بررسی لاگهای فایروال و شمارنده خطمشیها تأیید کنید تا مطمئن شوید ترافیک کاربرِ احراز هویتشده، خطمشی صحیح را match کرده است. دستورات فقطخواندنی زیر برای بازبینی وضعیت پیکربندی و خطمشیها مناسباند:
برای مشکلات پیچیدهتر، ابزارهایی مانند monitor traffic و debug security user-identification
در دسترس هستند؛ به یاد داشته باشید که دستورات debug بار پردازشی ایجاد میکنند و باید موقت و کنترلشده اجرا شوند. علاوه بر این، اگر سرویسهای وبی در پشت این خطمشیها میزبانی میشوند، ارزیابی آنها بر پایه متدولوژیهای استاندارد مانند
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب، مکمل مناسبی برای کنترلهای مبتنی بر هویت فایروال است.
سنگ بنای امنیت این معماری، استفاده اجباری از LDAPS بهجای LDAP ساده است تا تمام تبادلات شامل نام کاربری، رمز عبور و اطلاعات گروهها در برابر استراق سمع مصون بماند. نهتنها گواهیهای معتبر باید روی Domain Controllerها نصب باشند، بلکه SRX نیز باید به CA صادرکننده اعتماد کامل داشته باشد و رمز عبور حساب سرویس هرگز بهصورت متن ساده در پیکربندی ذخیره نشود. چرخه عمر گواهیها نیز باید بهصورت دورهای پایش شود.
مجوزهای حساب سرویس باید دقیقاً مطابق اصل کمترین امتیاز محدود شود: فقط خواندن (Read-Only) ویژگیهای ضروری کاربران و گروهها در واحدهای سازمانی مشخص، بدون هیچ دسترسی مدیریتی. قرار دادن این حساب در OU مجزا با سیاست رمز عبور قوی و ایجاد چند حساب سرویس برای اهداف مختلف (یکی برای احراز هویت کاربران، دیگری برای همگامسازی گروهها) سطح تفکیک و امنیت را افزایش میدهد.
لاگگیری جامع برای رویدادهای احراز هویت (user-auth)، خطمشیهای امنیتی و فعالیت LDAP فعال باشد. این لاگها باید به یک سیستم مدیریت لاگ متمرکز (SIEM) ارسال و بهصورت دورهای بازبینی شوند تا تلاشهای ناموفق مشکوک، تغییرات عضویت گروهها یا دسترسیهای غیرمعمول سریع شناسایی شود. بررسی دورهای عضویت گروههای AD مورد استفاده در خطمشیهای SRX نیز از تجمع تدریجی دسترسیهای غیرضروری (Privilege Creep) جلوگیری میکند.
از پیکربندی کامل SRX، بهویژه بخشهای احراز هویت و Identity Management، پشتیبانهای مکرر و نسخهشده تهیه شود؛ قبل و بعد از هر تغییر عمده. همگامماندن با چرخه بهروزرسانی هر دو پلتفرم حیاتی است: بهکارگیری نسخههای پایدار Junos OS که شامل رفع آسیبپذیریهای امنیتی است، و اعمال وصلههای امنیتی ویندوز و سرویس Active Directory، سطح حمله کلی را به حداقل میرساند.
طرح بازیابی (Rollback) مشخصی برای سناریوهایی مانند قطعی سرورهای DC، منقضیشدن گواهیهای SSL یا خرابی خود فایروال طراحی و بهصورت دورهای تست شود. این طرح باید شامل پشتیبانهای پیکربندی، فعالسازی موقت خطمشیهای مبتنی بر IP بهعنوان راهحل جایگزین موقت و مستندسازی دقیق کل معماری و فرآیندها باشد تا یک اختلال ساده به بحران گسترده تبدیل نشود.
هرچند این یکپارچهسازی ارزشمند است، محدودیتهایی دارد که باید در طراحی و بهرهبرداری لحاظ شوند:
در LDAP ساده، اطلاعات احراز هویت روی پورت 389 بهصورت متن قابلخواندن تبادل میشود و در برابر استراق سمع و حملات مرد میانی آسیبپذیر است. LDAPS همان پروتکل را درون تونل SSL/TLS روی پورت 636 اجرا میکند و از همین رو، استفاده انحصاری از آن در محیطهای سازمانی توصیه میشود.
رویدادهای احراز هویت جدید ناموفق میشوند و کاربران جدید نمیتوانند از منابع پشت خطمشیهای هویتی عبور کنند. به همین دلیل باید پیش از وقوع چنین شرایطی، خطمشی جایگزین مبتنی بر IP در قالب طرح بازیابی طراحی و تست شده باشد تا سرویسهای بحرانی سازمان مختل نشوند.
در Web-Redirect، درخواست کاربر در مرورگر به صفحه احراز هویت فایروال هدایت میشود و پس از ورود موفق، دسترسی برقرار میگردد. روش Pass-Through برای برنامههای خاص طراحی شده و اعتبارنامه کاربر در جریان همان برنامه جمعآوری میشود؛ انتخاب روش به نوع ترافیک و تجربه موردانتظار کاربران بستگی دارد.
با اتصال از طریق LDP.exe روی پورت 636 یا اجرای Test-NetConnection در PowerShell میتوان باز بودن پورت را بررسی کرد. علاوه بر این، گواهی نصبشده باید معتبر باشد، نام DNS سرور را شامل شود و توسط CAای امضا شده باشد که SRX به آن اعتماد دارد؛ در غیر این صورت اتصال امن برقرار نمیشود.
اتصال فایروال Juniper SRX به Active Directory صرفاً یک تنظیم فنی تکمیلی نیست؛ بازتعریف مرز امنیت شبکه از پارادایم آدرس IP ثابت به مدلی مبتنی بر هویت واقعی کاربر است. مزایای کلیدی آن عبارتاند از: امنیت گرانولار همراستا با نقشهای سازمانی، حذف مدیریت دستی حسابها روی فایروال، حسابرسی کامل با انتساب فعالیتها به افراد مشخص و انعطاف بالا در برابر تغییرات پرسنلی و ساختاری سازمان.
دستیابی به این مزایا مسیری برنامهریزیشده میطلبد: از ارزیابی دقیق پیشنیازها، استفاده اجباری از LDAPS و رعایت اصل کمترین امتیاز در مرحله طراحی، تا اجرای گامبهگام پیکربندی، تست ساختاریافته و تعهد به نگهداری فعال و نظارت مستمر در مرحله بهرهبرداری. در دنیایی که نفوذگران بهدنبال ضعیفترین حلقه امنیتی هستند، تکیه صرف بر شناسههای ساده شبکهای کافی نیست؛ هویت باید پارامتر اصلی کنترل دسترسی در لبه شبکه باشد و Active Directory بهعنوان منبع حقیقت هویت، نقشی راهبردی در معماری امنیت هر سازمان ایفا کند.