فایروالهای نسل جدید (NGFW) پالو آلتو با فلسفه برنامهمحور و شناسایی عمیق بستهها (Deep Packet Inspection)، امکان تعریف سیاستهای امنیتی بر اساس هویت واقعی برنامهها و کاربران را فراهم میکنند. اما تمام این قدرت، به یک پیشنیاز حیاتی وابسته است: راهاندازی و پیکربندی صحیح اولیه. یک کانفیگ ناقص نه تنها قابلیت های پیشرفته دستگاه را بی اثر میکند، بلکه ممکن است خود به عاملی برای ایجاد شکاف امنیتی یا اختلال در سرویس تبدیل شود. در این راهنمای گام به گام، فرآیند راه اندازی فایروال Palo Alto را از مرحله باز کردن جعبه تا پیادهسازی سیاستهای امنیتی پایه دنبال میکنیم.
تمرکز اصلی بر مدلهای پرکاربرد PA-220 (برای شعب و سازمانهای متوسط) و سری PA-800 (برای مراکز داده و سازمانهای بزرگتر) خواهد بود، اما اصول مطرحشده قابل تعمیم به سایر مدلهای این خانواده است. اگر به مرحله خرید و مقایسه مدلها نرسیدهاید، پیشنهاد میکنیم ابتدا صفحه
خرید فایروال پالو آلتو با قیمت و مشخصات کامل را بررسی کنید و برای مرور یک سناریوی واقعی استقرار در لبه شبکه، مقاله آموزش نصب و راه اندازی اولیه فایروال پالو آلتو در لبه شبکه سازمان را مطالعه کنید.
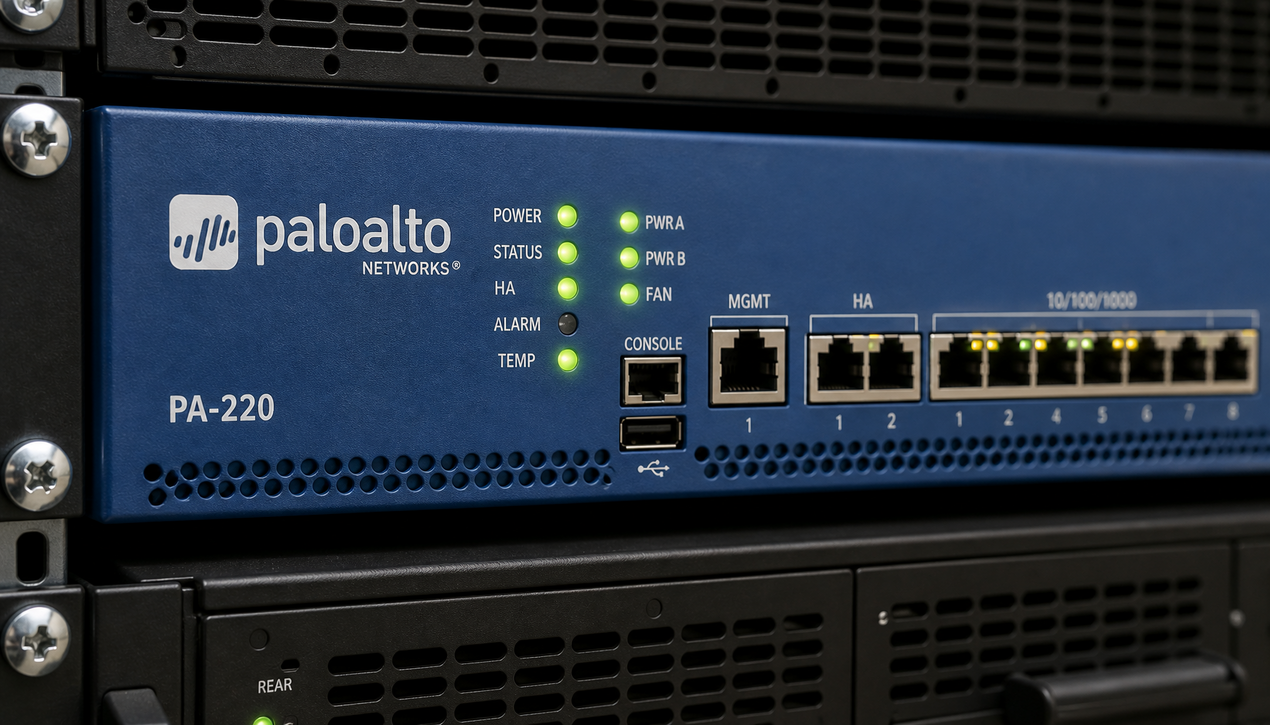
راهاندازی یک فایروال Palo Alto فراتر از اتصال کابلها و کانفیگ اولیه است. موفقیت در این مرحله به برنامهریزی دقیق و درک نیازمندیها پیش از اقدام به نصب بستگی دارد. این بخش مانند نقشه معماری یک ساختمان است؛ بدون آن، ساختاری مستحکم و ایمن نخواهید داشت.
انتخاب مدل Palo Alto، عملکرد و مقیاسپذیری زیرساخت امنیتی شما را تعیین میکند و باید بر اساس تحلیل واقعی نیازهای کنونی و پیشبینی رشد آینده انجام شود. معیارهای کلیدی شامل پهنایباند مورد نیاز، تعداد sessionهای همزمان، تعداد پورتهای شبکه و نیاز به قابلیتهای پیشرفته مانند SSL Decryption و Virtual Systems است.
| معیار | پرسشهای کلیدی | نکات فنی |
|---|---|---|
| پهنایباند مورد نیاز | حجم ترافیک اینترنت کنونی و رشد پیشبینیشده در 3-5 سال آینده چقدر است؟ | PA-220 حدود 500 Mbps و سری PA-850 حدود 2 Gbps با Threat Prevention فعال؛ همیشه 30-40% ظرفیت بیشتر برای peak traffic در نظر بگیرید. |
| تعداد اتصالات همزمان | چند کاربر و دستگاه به صورت همزمان از شبکه استفاده میکنند؟ | PA-220 پشتیبانی از حدود 64,000 session و PA-850 از حدود 500,000 session. |
| نیازهای پورتی | چند اینترفیس داخلی، خارجی و DMZ نیاز دارید؟ آیا HA در برنامه است؟ | برای HA همیشه دو پورت اضافی برای پیوند کلاستر در نظر بگیرید. |
| قابلیتهای پیشرفته | آیا SSL Decryption یا Virtual Systems لازم دارید؟ | SSL Inspection مصرف CPU قابلتوجهی دارد؛ مدل با قدرت پردازشی بالاتر انتخاب کنید. |
سیستمعامل PAN-OS و لایسنسها هستند که سختافزار را به یک NGFW هوشمند تبدیل میکنند. همیشه آخرین نسخه پایدار (Recommended Release) را از پورتال پشتیبانی Palo Alto دانلود کنید و از نسخههای EOL خودداری کنید، زیرا حاوی آسیبپذیریهای شناختهشده هستند. لایسنسهای اصلی عبارتاند از:
برای سازمانهایی با بیش از 3 فایروال، استفاده از ابزار مدیریت متمرکز Panorama به شدت توصیه میشود تا سیاستها یکنواخت مستقر و گزارشگیری یکپارچه انجام شود.
این مرحله مهمترین بخش پیشنیاز است؛ طراحی ضعیف در اینجا منجر به مشکلات پیچیده در مراحل بعد میشود. یک جدول تخصیص IP شامل تمام شبکهها، رنجهای IP، subnet mask و gateway ایجاد کنید و برای اینترفیسهای فایروال آیپیهای ثابت و خارج از رنج DHCP رزرو کنید. نمونه طرح عملی:
مسیر پیشفرض (0.0.0.0/0) را به سمت روتر ISP و static routeهای داخلی را به سمت core router تعریف کنید. به مسیریابی نامتقارن (Asymmetric Routing) توجه ویژه داشته باشید، زیرا میتواند stateful inspection را مختل کند. تمام تصمیمات را در یک سند طراحی شبکه شامل دیاگرام، جدول آیپیها، جدول Zones و مسیرها مستند کنید.
نصب فیزیکی مرحلهای است که طراحیهای نظری شما را به واقعیت تبدیل میکند. دقت در جزئیات در اینجا پایهای محکم برای یک راهاندازی باثبات ایجاد میکند و هر اشتباه میتواند منجر به مشکلات زمانبری در مراحل بعد شود.
برای محیطهای سازمانی، عمق رک را بررسی کنید (مدلهایی مانند سری PA-800 ممکن است به رک با عمق استاندارد یک متر نیاز داشته باشند). فایروالهای Palo Alto به دلیل پردازش سنگین گرمای قابلتوجهی تولید میکنند؛ حداقل 5 تا 10 سانتیمتر فضای خالی در جلو و عقب دستگاه برای گردش هوا در نظر بگیرید. ریلهای ارائهشده را با پیچهای مناسب به کنارههای دستگاه متصل کنید و برای مدلهای سنگینتر از ریلهای کشویی استفاده کنید. اتصال برق را با دو منبع تغذیه مستقل (PSU1 و PSU2 روی دو مسیر برق مجزا) یا در مدلهای تکمنبع با UPS انجام دهید.
پس از اتصال برق و روشن کردن دستگاه، چراغ SYS سبز ثابت نشاندهنده بوت سالم است. در صورت مشاهده چراغهای قرمز یا نارنجی، به دفترچه راهنما مراجعه کنید.
اتصالات باید دقیقاً مطابق طراحی بخش قبل انجام شود. جدول اتصالات پیشنهادی برای یک پیکربندی استاندارد:
| اینترفیس | متصل به | Zone | نکات حیاتی |
|---|---|---|---|
| Management (MGT) | سوئیچ مدیریت اختصاصی | Management | هرگز به شبکه کاربران عمومی متصل نکنید؛ از VLAN مجزا استفاده کنید. |
| Ethernet1/1 | روتر/مودم ISP | Untrust | برای سرعت بالای 1G از کابل SFP+ استفاده کنید. |
| Ethernet1/2 | سوئیچ Core | Trust | در صورت داشتن چند VLAN داخلی از trunk port استفاده کنید. |
| Ethernet1/3 | سوئیچ DMZ | DMZ | سرورهای وب، میل و اپلیکیشنهای عمومی به این سوئیچ متصل میشوند. |
| Ethernet1/4 و 1/5 | فایروال دوم (کلاستر) | HA | این پورتها فقط بین دو فایروال همخانواده متصل میشوند؛ هرگز به سوئیچ متصل نکنید. |
از برچسبگذاری واضح روی هر دو سر کابلها (مثلاً FW01-P1 به CORE-SW-P24) و بستهای کابل استفاده کنید تا airflow مختل نشود و تغییرات آینده آسان باشد. در نهایت، یک ماتریس اتصالات (Connection Matrix) شامل شماره پورت فایروال، Zone، دستگاه مقصد، پورت مقصد، VLAN ID و آیپی اختصاصیافته ایجاد کرده و به دیاگرام شبکه اضافه کنید.
اتصال صحیح پورتهای HA برای پایداری کلاستر حیاتی است. HA1 Link وظیفه انتقال وضعیت sessionها، پیکربندی همگامسازی و سلامت دستگاه را دارد و باید مستقیماً بین دو فایروال یا از طریق یک سوئیچ ساده متصل شود با تاخیر ترجیحاً زیر 10ms. HA2 Link (اختیاری اما توصیهشده) sessionهای فعال داده را در زمان failover منتقل میکند تا اتصالات موجود قطع نشوند و باید پهنایباند بالا (معمولاً 1G یا بیشتر) داشته باشد. دو دستگاه کلاستر باید مدل و نسخه PAN-OS یکسان داشته باشند و پیش از اتصال کابلهای HA، آیپیهای مدیریتی هر دو در یک سابنت قرار داشته باشند.
پیکربندی اولیه از طریق کنسول، نخستین گفتگوی شما با فایروال است. این مرحله حیاتی است زیرا دستگاه در این لحظه فاقد آدرس IP قابل دسترسی از شبکه است و کنسول تنها راه اعطای هویت اولیه به سیستم میباشد. برای مرور تصویری این مراحل در یک سناریوی واقعی، مقاله
آموزش نصب و راهاندازی اولیه پالو آلتو در لبه شبکه سازمان را ببینید.
مدلهای قدیمیتر (مانند سری PA-2000 و PA-3000) از پورت DB-9 Serial استفاده میکنند و نسل جدیدتر (PA-220 و سری PA-800) از پورت USB برای کنسول بهره میبرند؛ کابل مربوطه معمولاً در جعبه دستگاه موجود است. برای اتصال USB ممکن است نیاز به نصب درایور CP210x یا FTDI از وبسایت سازنده باشد. پس از اتصال، پورت COM جدید (مثلاً COM3) در Device Manager ظاهر میشود.
از نرمافزارهایی مانند PuTTY (ویندوز) یا minicom (لینوکس) با تنظیمات زیر استفاده کنید:
اگر صفحه خالی مشاهده کردید، کلید Enter را چند بار فشار دهید و در صورت نمایش کاراکترهای نامفهوم، Baud Rate را بررسی کنید.
پس از اتصال موفق، با پیام login مواجه میشوید و با حساب پیشفرض admin وارد میشوید. سیستم بلافاصله شما را به تغییر رمز عبور اجبار میکند که یک اقدام امنیتی حیاتی است. سپس وارد حالت configure شده و تنظیمات پایه را اعمال کنید. تمام دستورات زیر در محیط آزمایشگاهی/راهاندازی اولیه در لبه شبکه اجرا میشوند و باید با طرح آیپیدهی سازمان خود جایگزین کنید:
# ورود به حالت پیکربندی > configure # 1. تنظیم Hostname (شناسه منحصربهفرد دستگاه) set deviceconfig system hostname PA-FW01-TEHRAN # 2. تنظیم آدرس IP مدیریت (مطابق طرح شبکه) set deviceconfig system ip-address 192.168.1.10 netmask 255.255.255.0 # 3. تنظیم Gateway پیشفرض اینترفیس مدیریت set deviceconfig system default-gateway 192.168.1.1 # 4. تنظیم DNS برای ارتباط با سرویسهای ابری Palo Alto set deviceconfig system dns-setting servers primary 8.8.8.8 set deviceconfig system dns-setting servers secondary 1.1.1.1 # 5. تنظیم Time Zone و همگامسازی زمان set deviceconfig system timezone Asia/Tehran set deviceconfig system ntp-server 185.11.136.40 primary set deviceconfig system ntp-server 185.11.136.37 secondary # 6.
فعالسازی پاسخ به ping روی اینترفیس مدیریت (برای عیبیابی) set deviceconfig system service ping yes # 7. ذخیرهسازی تنظیمات اولیه commit
DNS برای فعالسازی لایسنس، بهروزرسانی آنتیویروس و سرویس WildFire ضروری است و همگامسازی NTP برای هماهنگی لاگها در حوادث امنیتی، بررسی certificateها و عملکرد HA حیاتی است.
حساب admin پیشفرض باید تقویت شود و کاربران مدیریتی اضافی بر اساس اصل کمترین اختیار (Principle of Least Privilege) ایجاد شوند. نمونه پیکربندی تفکیک وظایف:
# محدود کردن دسترسی admin به IPهای خاص (به شدت توصیه میشود) set mgt-config users admin client-based restriction yes set mgt-config users admin permitted-ip 192.168.1.50 set mgt-config users admin permitted-ip 10.10.10.100 # غیرفعال کردن دسترسی HTTP و حفظ HTTPS set deviceconfig system service http no set deviceconfig system service https yes # ایجاد کاربر “netadmin” برای مدیریت عمومی شبکه set mgt-config users netadmin password set mgt-config users netadmin permissions role-based networkadmin set mgt-config users netadmin client-based restriction yes set mgt-config users netadmin permitted-ip 192.168.1.0/24 # ایجاد کاربر “auditor” فقط برای مشاهده گزارشات و لاگها set mgt-config users auditor password set mgt-config users auditor permissions role-based
auditor set mgt-config users auditor client-based restriction yes set mgt-config users auditor permitted-ip 192.168.1.52 # ذخیرهسازی نهایی و بررسی commit show config saved
پس از commit موفق، میتوانید از طریق مرورگر به https://192.168.1.10
متصل شوید. رمزهای عبور قوی را در یک سیستم مدیریت رمز عبور امن ذخیره کنید و هرگز در فایلهای متنی ساده ننویسید. پیش از بستن کنسول، از یک کامپیوتر در شبکه مدیریت، ورود به رابط وب را با کاربران ایجادشده تست کنید و اولین پشتیبان (Configuration Backup) را بگیرید. اگر از حسابهای مدیریتی جدید استفاده میکنید، میتوانید حساب admin را پس از تست غیرفعال کنید.
پس از پیکربندی کنسول، رابط وب نقطه عطف مدیریت فایروال Palo Alto است و امکان مدیریت بصری تمامی جنبههای امنیتی و شبکه را فراهم میکند.
در مرورگری که به شبکه مدیریت متصل است، آدرس https://192.168.1.10
را باز کنید. در اولین ورود، به دلیل certificate خودامضا (Self-Signed)، مرورگر هشدار امنیتی نشان میدهد؛ در Chrome/Edge روی Advanced و سپس Proceed، و در Firefox روی Accept the Risk and Continue کلیک کنید. این فقط برای راهاندازی اولیه است و بعداً نصب certificate معتبر از یک CA داخلی یا عمومی به شدت توصیه میشود. سپس با کاربر مدیریتی و رمز تعیینشده وارد شوید. اگر با پیام Invalid username or password مواجه شدید، اتصال به شبکه مدیریت، فعال بودن اینترفیس مدیریت از طریق کنسول و صحت رمز را بررسی کنید.
در اولین ورود معمولاً Setup Wizard نمایش داده میشود؛ در غیر این صورت از مسیر Device > Setup > Management به آن دسترسی دارید. اطلاعات پایه دستگاه شامل Hostname، Domain، DNS و NTP نمایش داده میشوند که باید با تنظیمات کنسول مطابقت داشته باشند. برای فعالسازی لایسنسها به Device > Software Updates > Licenses بروید، روی Add کلیک کنید، Authorization Code دریافتی از نمایندگی یا پورتال مشتریان را وارد کرده و OK بزنید. دستگاه بهصورت خودکار با سرورهای لایسنس Palo Alto ارتباط برقرار میکند.
ابتدا لایسنس پایه و سپس لایسنسهای افزونه را فعال کنید. در صورت بروز خطای No Connectivity to License Server، دسترسی اینترنتی و تنظیم DNS را بررسی کنید.
دو نوع بهروزرسانی باید انجام شود:
در پایان ویزارد، تغییرات را Commit کنید (دکمه Commit در گوشه بالا-راست). سپس از مسیر Device > Setup > Operations > Export named configuration snapshot یک پشتیبان اولیه با نام معنادار (مثلاً Initial-Setup-PreNetworkConfig) در محل امن ذخیره کنید و در Monitor > System Logs از نبود خطای حیاتی اطمینان حاصل کنید.
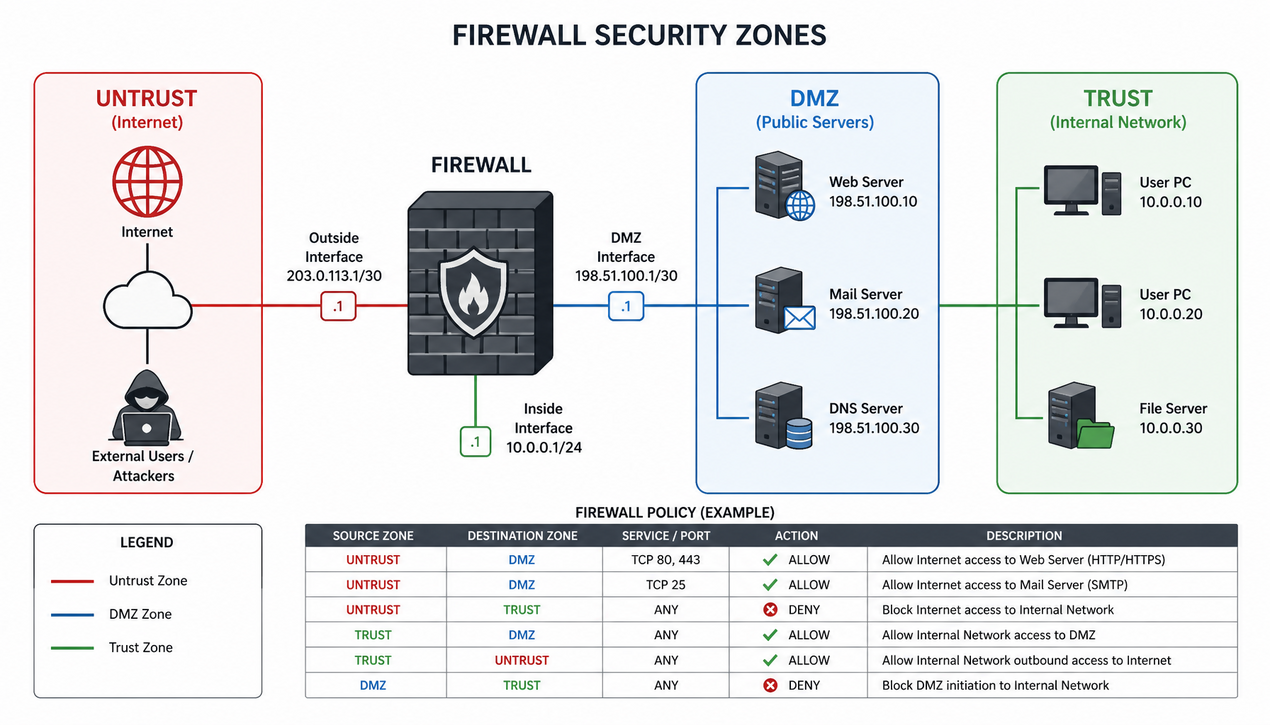
پس از تکمیل مراحل اولیه، زمان پیادهسازی عملی معماری Zone-Based Security است. این معماری، پایه و اساس تمامی سیاستهای امنیتی آینده خواهد بود.
Zones در Palo Alto نمایانگر حوزههای امنیتی مجزا با سطوح اعتماد متفاوت هستند و هر Zone یک مرز امنیتی (Security Boundary) ایجاد میکند. جدول زیر Zones استاندارد یک راهاندازی معمول را نشان میدهد:
| Zone | سطح اعتماد | اینترفیسهای مرتبط | سیاست عمومی |
|---|---|---|---|
| Untrust | کمترین | اینترنت، شرکا | Deny by Default |
| Trust | بالا | شبکه داخلی کاربران | Allow Outbound |
| DMZ | متوسط | سرورهای عمومی | Restricted Access |
| Management | بسیار بالا | پورت مدیریت | Strict Access Control |
برای ایجاد هر Zone از مسیر Network > Zones > Add استفاده کنید. برای Zone untrust نوع Layer3 را انتخاب کنید و User Identification را غیرفعال بگذارید؛ برای Zone trust، فعالسازی User Identification و Packet Buffer Protection توصیه میشود. برای سازمانهای بزرگ با دپارتمانهای مختلف، ایجاد زیرZoneهایی مانند trust-finance و trust-hr تفکیک سیاستها را سادهتر میکند. همچنین در Network > Network Profiles > Zone Protection میتوانید برای هر Zone پروفایل حفاظتی Flood Protection، Packet Based Attack Protection و Reconnaissance Protection تعریف کنید.
اینترفیسها نقاط اتصال فیزیکی و منطقی هستند که Zones را به شبکه واقعی متصل میکنند. برای پورت Untrust (اتصال به اینترنت) از مسیر Network > Interfaces > Ethernet:
برای پورت Trust، اینترفیس ethernet1/2 را با IP ثابت 10.10.10.254/24 و Management Profile شامل ping و https پیکربندی کنید. اگر چند VLAN داخلی دارید، روی اینترفیس Subinterface بسازید: مثلاً ethernet1/2.10 با Tag 10 برای بخش مالی (10.10.20.254/24) و ethernet1/2.20 با Tag 20 برای منابع انسانی. برای افزایش پهنایباند و Redundancy میتوانید از Aggregate Ethernet (ae1) با حالت Active-Passive یا LACP استفاده کنید.
هر اینترفیس باید به یک Virtual Router متصل شود: در Network > Virtual Routers، اینترفیسهای مربوطه را اضافه کرده و static route پیشفرض (0.0.0.0/0 با Next Hop برابر 203.0.113.9) را تعریف کنید. مسیرهای داخلی نیز به سمت core router اضافه شوند.
پس از تعریف Zones و اینترفیسها، از مسیر Policies > Security > Add سیاستهای پایه را ایجاد کنید:
برای اعتبارسنجی مسیریابی و اتصال، دستورات بررسی فقط-خواندنی زیر از CLI فایروال قابل استفادهاند:
# بررسی جدول مسیریابی > show routing route # تست مسیریابی برای اینترفیس اینترنت > test routing fib interface ethernet1/1 # تست اتصال از دیتاپلین از اینترفیس Trust به مقصد اینترنتی > test dataplane ping source 10.10.10.254 host 8.8.8.8
همچنین در Monitor > Traffic میتوانید ترافیک Real-time را بر اساس Zone فیلتر و بررسی کنید تا از صحت عملکرد سیاستها مطمئن شوید.
بله. تمام تنظیماتی که ویزارد انجام میدهد (اطلاعات سیستم، لایسنسها و بهروزرسانیها) بهصورت دستی از طریق CLI و مسیرهای منوی Device قابل انجام است. ویزارد فقط برای تسریع فرآیند اولیه است.
اینترفیس Layer3 برای اتصال به یک سابنت مشخص (پورت Access) استفاده میشود، در حالی که Sub-interface امکان پشتیبانی از چند VLAN روی یک لینک فیزیکی (پورت Trunk) را فراهم میکند و برای تفکیک منطقی ترافیک دپارتمانها روی یک کابل مناسب است.
زمان نادرست باعث ناهماهنگی لاگها در تحلیل حوادث امنیتی میشود، صحت certificateها را تحت تاثیر قرار میدهد و در محیطهای HA میتواند به همگامسازی وضعیت نادرست بین دو دستگاه منجر شود.
از پیکربندی فعلی snapshot بگیرید، سازگاری نسخه با مدل سختافزار را در مستندات رسمی بررسی کنید و آپگرید را در پنجره زمانی کمترافیک انجام دهید. برای مقایسه با گزینههای دیگر پیش از تصمیم نهایی میتوانید صفحه
قیمت فایروال فورتی گیت Fortigate را هم مطالعه کنید.
راهاندازی فایروال Palo Alto و پیکربندی صحیح آن نهتنها یک تکلیف فنی، بلکه یک سرمایهگذاری استراتژیک در تقویت زیرساخت امنیتی سازمان است. با دنبال کردن این راهنمای گامبهگام — از برنامهریزی اولیه و نصب فیزیکی، تا پیکربندی کنسول، فعالسازی لایسنسها و ساخت معماری امنیتی مبتنی بر Zone و سیاستهای کنترل دسترسی — شما نهتنها یک دیوار آتش قدرتمند، بلکه یک سیستم یکپارچه برای دیدهبانی و محافظت از داراییهای دیجیتال سازمان ایجاد کردهاید. به یاد داشته باشید که امنیت یک مقصد نیست، بلکه سفر مستمر است؛
نگهداری منظم، بهروزرسانیهای دورهای Dynamic Updates، بازنگری سیاستها و انطباق با تهدیدات در حال تحول، ضامن ماندگاری و اثرگذاری این سد دفاعی در طول زمان خواهد بود.