آموزش پیکربندی Geo-IP Filtering در فایروال F5 به تیمهای شبکه و امنیت این امکان را میدهد که تصمیم دسترسی را پیش از رسیدن ترافیک به سرویسهای حساس بگیرند و سطح تماس زیرساخت با اینترنت را کاهش دهند. در معماریهای امروزی، کنترل دسترسی مبتنی بر جغرافیا یک لایه سبک، سریع و مقیاسپذیر است که در کنار WAF، Rate Limiting و احراز هویت، بخشی از راهبرد دفاع در عمق محسوب میشود. در این مقاله، مسیر کامل پیادهسازی را از تعریف مفاهیم و پیشنیازها تا انتخاب روش، اعمال سیاست، تست و مانیتورینگ بررسی میکنیم.
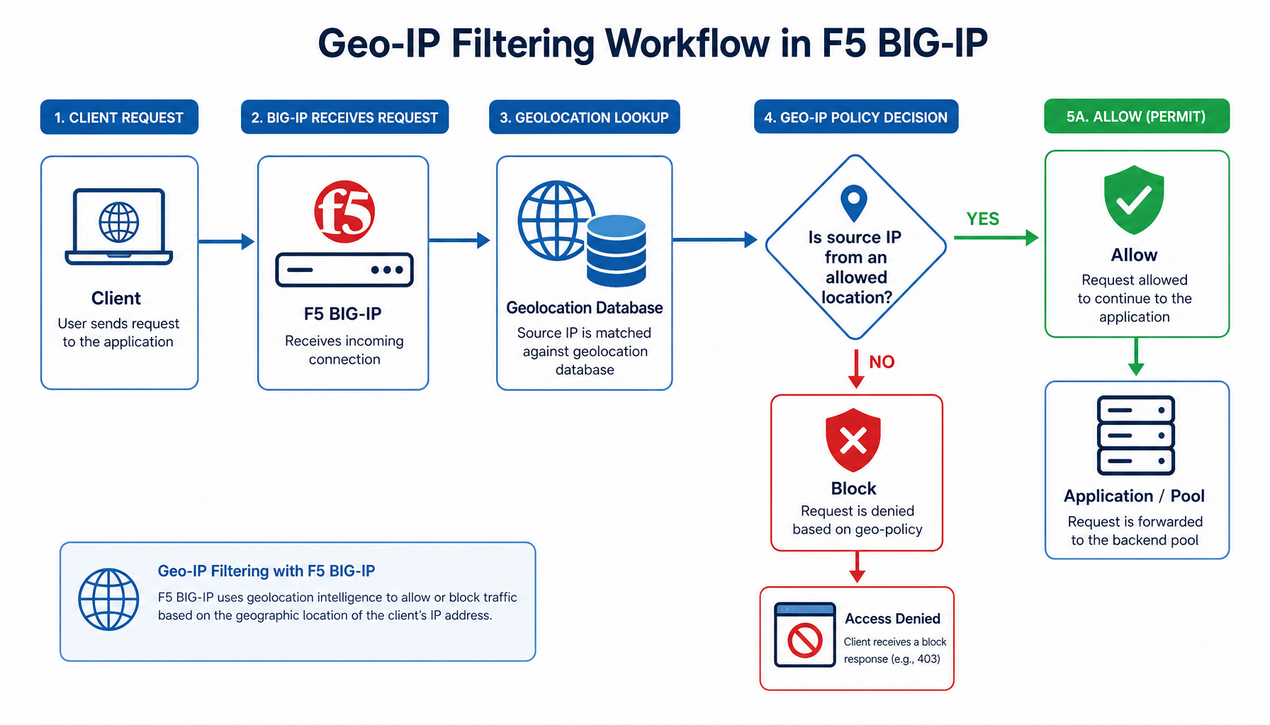
Geo-IP Filtering یک تکنیک کنترلی در امنیت شبکه است که بر پایه تحلیل موقعیت جغرافیایی آدرس IP مبدأ عمل میکند. در این روش، هر درخواست ورودی پیش از دسترسی به سرویس با یک دیتابیس جغرافیایی تطبیق داده میشود و بر اساس کشور، منطقه، شهر یا قاره مبدأ، مجاز یا مسدود شناخته میشود. نتیجه این تطبیق، مسدودسازی ترافیک بر اساس کشور در فایروال F5 در همان ابتدای مسیر است؛ جایی که هزینه پردازش آن پایینتر از لایههای بعدی است.
منظور از Geo-IP، نگاشت یک آدرس IP به اطلاعات جغرافیایی مرتبط با آن است؛ اطلاعاتی مانند کشور، استان، شهر، قاره، ارائهدهنده خدمات اینترنت و محدوده تخصیص IP. این نگاشت با دیتابیسهای تخصصی انجام میشود که دورهای بهروزرسانی میشوند و دقت آنها در سطح کشور معمولاً قابل اتکاست؛ هرچند در سطح شهر و ASN خطای بیشتری دارند.
کاربرد اصلی این کنترل، کاهش سطح حمله است. اسکن پورت، تلاشهای مکرر ورود، بخشی از حملات DDoS و بهرهجویی از آسیبپذیریها غالباً از مناطقی منشأ میگیرند که هیچ ارتباط تجاری یا عملیاتی با سازمان هدف ندارند. حذف زودهنگام این ترافیک، بار پردازشی روی WAF، سامانههای تشخیص نفوذ و سرورهای کاربردی را کم میکند و دید شفافتری از کیفیت ترافیک باقیمانده به دست میدهد.
F5 BIG-IP تنها یک Load Balancer ساده نیست؛ یک پلتفرم ماژولار برای مدیریت ترافیک، بهینهسازی عملکرد و تأمین امنیت در لایههای 3 تا 7 است. همین معماری باعث میشود سیاستهای جغرافیایی در نقطهای اعمال شوند که ترافیک هنوز به سرور نرسیده است و بتوان شرطهای جغرافیایی را با شرطهای دیگری مانند آدرس URL یا نوع درخواست ترکیب کرد.
سازمانهایی که در حال مقایسه پلتفرمها هستند میتوانند نگاهی به فایروال فورتی گیت و فایروال پالو آلتو
نیز داشته باشند؛ با این حال اگر رویکرد شما دفاع در عمق در لایه کاربرد است، F5 انعطاف بالاتری در ترکیب سیاستها ارائه میدهد و پیکربندی Geo-IP Filtering در F5 BIG-IP را میتوان در همان نقطه ورود ترافیک به شبکه انجام داد.
پیش از ورود به مراحل فنی، درک اینکه این کنترل کجا بیشترین ارزش را ایجاد میکند، به انتخاب روش پیادهسازی کمک میکند. سه سناریوی زیر پرکاربردترین الگوها در سازمانها هستند و هر کدام الزامات متفاوتی برای ساختار سیاست و انتخاب ماژول دارند. شناسایی دقیق سناریوی خود پیش از شروع، از تعریف سیاستهای بیش از حد پیچیده جلوگیری میکند.
پرتالهای سازمانی، سامانههای احراز هویت، VPN و پنلهای مدیریتی بیشترین هدف این نوع حملات هستند. در بسیاری از موارد، منبع حمله از کشورهایی است که سازمان هیچ کاربر قانونی در آنها ندارد. با مسدودسازی زودهنگام، تعداد تلاشهای ناموفق ورود و بار روی سرویسهای مدیریت هویت کاهش مییابد.
ترکیب Geo-IP Filtering با محدودسازی نرخ درخواست باعث میشود حتی ترافیک مجاز نیز از نظر رفتار مشکوک ارزیابی شود و پنجره حمله محدودتر گردد. برای این هدف، مقاله پیاده سازی Rate Limiting در F5 را بهعنوان مکمل همین سیاست بخوانید.
در بسیاری از سازمانها، سرویسها صرفاً برای کاربران داخلی یا چند کشور مشخص طراحی شدهاند. دسترسی کاربران خارجی نه ارزش عملیاتی دارد و نه توجیه امنیتی. با سیاستهای جغرافیایی میتوان دسترسی به APIها، سامانههای منابع انسانی و مالی را فقط از محدودههای مجاز پذیرفت.
این رویکرد میتواند جایگزین یا مکمل VPN باشد؛ بهویژه برای کنسولهای مدیریتی که نباید از اینترنت عمومی در دسترس باشند. در چنین حالتهایی، مسدودسازی ترافیک بر اساس کشور در فایروال F5 سادهترین و کمهزینهترین گام پیشگیرانه محسوب میشود و پیچیدگی مدیریت دسترسی را نیز پایین نگه میدارد.
برخی مقررات، دسترسی به دادههای حساس را به محدودههای جغرافیایی مشخص محدود میکنند. در چنین شرایطی، کنترل دسترسی مبتنی بر جغرافیا بخشی از چارچوب حاکمیت فناوری اطلاعات است و به مستندسازی و ممیزی سیاستها کمک میکند. برای مطالعه مبانی امنیت زیرساخت و سامانههای نگهداری داده،
راهنمای NIST SP 800-209 مرجع قابل استنادی است.
پیش از اعمال هر سیاستی، لازم است توان عملیاتی دستگاه، لایسنسهای فعال و دسترسیهای مدیریتی بررسی شود. بیتوجهی به این مرحله میتواند به اختلال در سرویسدهی، مسدود شدن کاربران قانونی یا اثربخشی پایین سیاستها منجر شود. سه پیشنیاز زیر حداقلِ لازم برای شروع آموزش Geo-IP Filtering در F5 هستند.
حداقل گزینه برای پیادهسازی، ماژول LTM است که امکان استفاده از iRule و Local Traffic Policy را فراهم میکند. اگر هدف اعمال سیاست در سطح فایروال با کارایی بالا و تعریف Policyهای متمرکز است، ماژول AFM انتخاب مناسبتری است. برای محدودسازی در سطح URL یا نشست کاربر، ترکیب با ASM توصیه میشود. پیش از تصمیم درباره ماژولها، بررسی مشخصات فنی و
قیمت فایروال F5 به انتخاب مدلی کمک میکند که هم لایسنس لازم و هم توان پردازشی کافی برای حجم ترافیک شما را داشته باشد.
دقت تصمیمگیری مستقیماً به تازگی دیتابیس وابسته است. وضعیت نسخه دیتابیس را از مسیر مدیریتی بررسی کنید، فعال بودن بهروزرسانی خودکار را تأیید کنید و در صورت نیاز، بهروزرسانی دستی را با پنجره نگهداری هماهنگ سازید. دیتابیس قدیمی میتواند به مسدودسازی کاربران قانونی یا عبور ترافیک ناخواسته منجر شود و اعتماد به گزارشهای سیاست را از بین ببرد.
برای تعریف و مدیریت سیاستها به سطح مناسبی از دسترسی مدیریتی نیاز است: نقش Administrator یا نقش سفارشی با مجوز مدیریت iRule، Policy و Firewall. رعایت اصل حداقل اختیار، مستندسازی تغییرات و در نظر گرفتن مسیر بازگشت (Rollback) از بروز خطاهای پرهزینه جلوگیری میکند و فرایند ممیزی و پیگیری تغییرات را سادهتر میسازد.
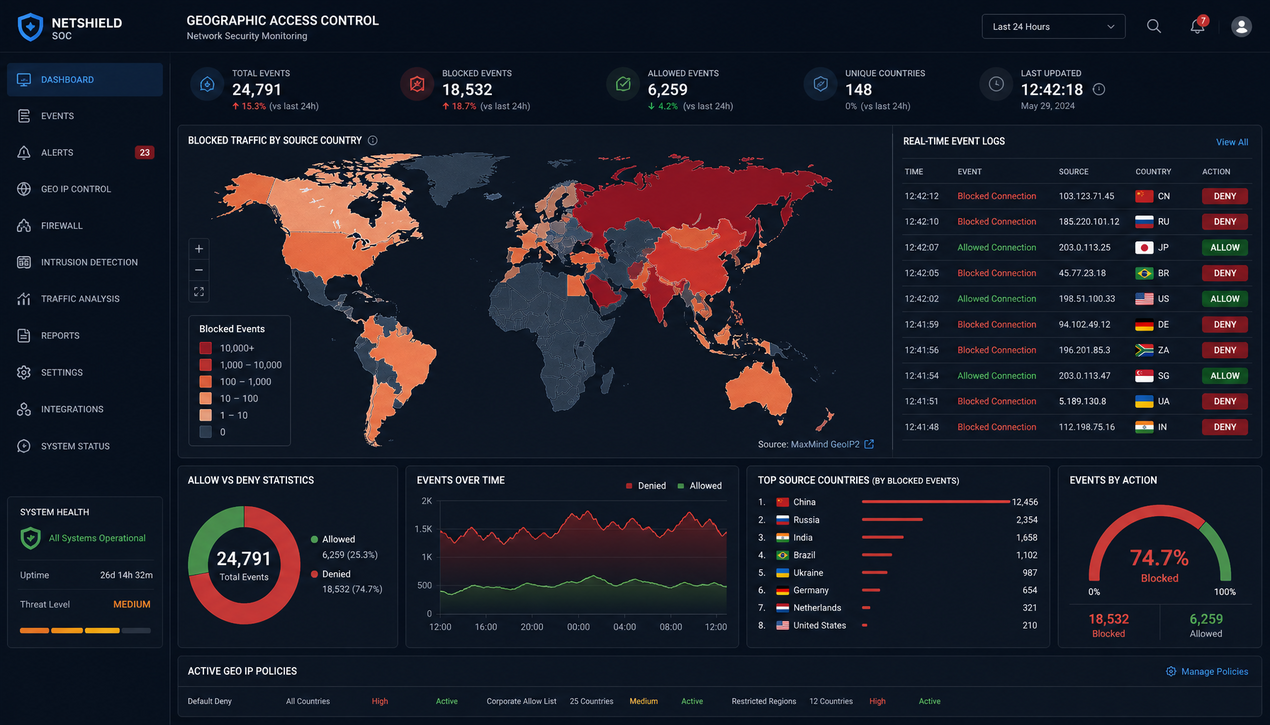
در ادامه، روند اجرای آموزش پیکربندی Geo-IP Filtering در فایروال F5 بهصورت مرحلهبهمرحله آمده است. ترتیب مراحل اهمیت دارد؛ زیرا اعمال سیاست پیش از آماده بودن دیتابیس، نتیجه قابل اعتمادی تولید نمیکند و ممکن است در میانه راه مجبور به بازگشت به عقب شوید.
یک نمونه ساده از منطق iRule برای محدودسازی به دو کشور مجاز به شکل زیر است. این نمونه را ابتدا در محیط آزمایشی یا Staging تست کنید و مطمئن شوید دیتابیس جغرافیایی روی دستگاه نصب و فعال است؛ زیرا دستور whereis بدون دیتابیس معتبر، خروجی قابل اتکا تولید نمیکند:
when CLIENT_ACCEPTED { set allowed {IR TR} set client_country [whereis [IP::client_addr] country] if { $client_country ni $allowed } { log local0. “Geo-IP blocked: $client_country” drop } }
توجه کنید که اگر دیتابیس برای یک آدرس پاسخی برگرداند، این منطق درخواست را مسدود میکند؛ رفتاری «Fail-Closed» که برای مسیرهای حساس مطلوب است اما باید حتماً در فاز تست بررسی شود تا کاربران قانونی درگیر نشوند.
در سناریوهایی که محدودیت باید فقط بخشی از سرویس را پوشش دهد، میتوان شرط جغرافیایی را با مسیر درخواست ترکیب کرد. نمونه زیر دسترسی به بخش مدیریتی را فقط به یک کشور محدود میکند و در سایر مسیرها هیچ محدودیتی اعمال نمیکند؛ همین الگو را میتوان با سرآیندها یا پارامترهای دیگر درخواست نیز گسترش داد:
when HTTP_REQUEST { if { [HTTP::uri] starts_with “/admin” } { set client_country [whereis [IP::client_addr] country] if { $client_country ni {IR} } { HTTP::respond 403 content “Forbidden” } } }
در نسخههای جدیدتر میتوانید همین منطق را بدون کدنویسی و از طریق Local Traffic Policy پیاده کنید؛ گزینهای که نگهداری آن سادهتر است، احتمال خطای انسانی را کاهش میدهد و برای تیمهایی که تجربه TCL ندارند مناسبتر است. انتخاب نهایی میان iRule و Policy به پیچیدگی شرطها و مهارت تیم شما بستگی دارد.
در آموزش Geo-IP Filtering در F5، رعایت چند اصل عملیاتی نقش تعیینکنندهای در پایداری سرویس دارد. نخستین اصل، مدیریت دقیق موارد False Positive است؛ یعنی مسدود شدن ناخواسته کاربران قانونی به دلیل خطای دیتابیس یا استفاده آنها از VPN.
دومین اصل، پرهیز از تکیه بر یک کنترل واحد است. ترکیب کنترل دسترسی مبتنی بر جغرافیا با WAF باعث میشود تهدیدات اپلیکیشنی مانند تزریق SQL و XSS نیز پوشش داده شوند و افزودن Rate Limiting از تلاشهای انبوه و حملات سیلآسا جلوگیری میکند. سیاستگذاری لایهای، دقت تصمیمها را بالا میبرد.
سومین اصل، مانیتورینگ مستمر است. ارسال رخدادها به سامانه SIEM، تحلیل دورهای گزارشها و شناسایی کشورها یا شبکههایی که مکرراً دسترسی ناموفق دارند، به شما اجازه میدهد سیاستها را بر پایه داده واقعی بهبود دهید؛ نه بر پایه حدس.
در آموزش پیکربندی Geo-IP Filtering در فایروال F5 باید پذیرفت که این کنترل، محدودیتهایی هم دارد. مهمترین چالش، امکان دور زدن محدودیت با VPN، Proxy و شبکههای ناشناس است؛ زیرا مهاجم میتواند IP مبدأ خود را از دید سیاست پنهان کند. به همین دلیل، این کنترل نباید بهتنهایی لایه نهایی امنیت تلقی شود.
دقت دیتابیس نیز چالش دوم است. تخصیص مجدد محدودههای IP توسط ارائهدهندگان خدمات اینترنت، تغییرات در شبکههای ابری و CDNها و تأخیر در بهروزرسانی دیتابیس میتوانند نگاشت کشور را نادرست کنند. راهحل عملی، ترکیب بهروزرسانی منظم با احراز هویت و کنترلهای رفتاری است.
ملاحظات فنی دیگر شامل موارد زیر است: در شبکههایی با NAT یا CDN، آدرس واقعی کاربر ممکن است پنهان بماند و لازم است سرآیندهایی مانند X-Forwarded-For در تصمیمگیری لحاظ شوند. همچنین پیچیدگی بیش از حد iRuleها میتواند تأخیر و سربار پردازشی ایجاد کند و ناسازگاری میان سیاستهای امنیتی مختلف، احتمال تعارض Policy را بالا میبرد.
خیر. برای سناریوهای ساده و متوسط، ماژول LTM و استفاده از iRule یا Local Traffic Policy کافی است. AFM زمانی توصیه میشود که نیاز به اعمال سیاست در سطح فایروال، حجم ترافیک بالا و تعریف Policyهای متمرکز و مقیاسپذیر دارید و میخواهید مدیریت سیاستها از یک نقطه واحد انجام شود.
بله. با iRule میتوان شرطهایی مانند URI، سرآیند، نوع سرویس یا بازه زمانی را با موقعیت جغرافیایی ترکیب کرد و نتیجه را به یک Virtual Server مشخص محدود ساخت. برای کنترل در لایه کاربرد نیز استفاده ترکیبی با ASM گزینه مناسبی است.
علت اصلی، خطای دیتابیس Geo-IP یا استفاده کاربر از VPN و پراکسی است. تعریف فهرست مجاز، تست پیش از اجرای عملیاتی و بررسی منظم لاگها احتمال این خطا را به شکل محسوسی کاهش میدهد؛ بهویژه اگر مسیر ارتباطی کاربر از شبکههای ابری یا CDN عبور کند.
نه. کنترل دسترسی مبتنی بر جغرافیا یک کنترل پیشگیرانه در ابتدای مسیر است و تهدیدات سطح برنامه را پوشش نمیدهد. اثربخشی واقعی زمانی به دست میآید که در کنار WAF، Rate Limiting و احراز هویت به کار گرفته شود. حذف WAF به این دلیل که کشورهای غیرمجاز مسدود شدهاند، یک ریسک نادرست است.
بهروزرسانی دورهای و هماهنگ با پنجره نگهداری توصیه میشود. اگر قابلیت بهروزرسانی خودکار فعال باشد، فقط باید صحت اجرای آن را پایش کنید؛ در غیر این صورت، یک بازه زمانی منظم برای بهروزرسانی دستی در نظر بگیرید و پس از هر بهروزرسانی، رفتار سیاست را روی چند کاربر واقعی بازبینی کنید.
آموزش پیکربندی Geo-IP Filtering در فایروال F5 با درک درست از دیتابیس جغرافیایی، انتخاب ماژول مناسب و رعایت ترتیب مراحل پیادهسازی آغاز میشود و با مانیتورینگ و بازبینی مستمر به یک کنترل پایدار تبدیل میگردد. این قابلیت به سازمانها امکان میدهد دسترسی به سرویسهای حیاتی را بر پایه موقعیت جغرافیایی مدیریت کنند و حملات اولیه را پیش از رسیدن به لایههای حساس متوقف سازند.
برای اجرای موفق، سه نکته را فراموش نکنید: دیتابیس را همیشه به روز نگه دارید، انتخاب روش پیادهسازی را بر اساس نیاز واقعی سازمان انجام دهید و این کنترل را در کنار WAF، Rate Limiting و احراز هویت به کار بگیرید. پذیرش محدودیتهایی مانند دور زدن با VPN و Proxy نیز بخشی از طراحی واقعگرایانه سیاستهاست.
در نهایت، کنترل دسترسی مبتنی بر جغرافیا در فایروال F5 نهتنها ابزاری برای مسدودسازی ترافیک غیرمجاز است، بلکه منبعی ارزشمند برای تحلیل، مانیتورینگ و تصمیمگیری امنیتی محسوب میشود؛ به شرطی که بخشی از یک راهبرد چندلایه و مستندسازیشده باشد.