انتخاب فایروال نسل بعدی (NGFW) امروز یک تصمیم خرید ساده نیست؛ تصمیمی استراتژیک است که برای سالها بر امنیت، کارایی و چابکی سازمان اثر میگذارد. مقایسه FortiGate و Juniper SRX به این دلیل اهمیت دارد که هر دو پلتفرم از نظر قابلیتها در سطح بالایی قرار دارند، اما از دو فلسفه متفاوت پیروی میکنند: یکپارچگی اکوسیستم امنیتی در برابر قدرت خام پلتفرم. شناخت همین تفاوت بنیادین، کلید انتخاب درست است.
در این مقاله، مقایسه FortiGate و Juniper SRX را در معیارهای معماری، عملکرد و مقیاسپذیری، قابلیتهای امنیتی پیشرفته، مدیریت و مشاهدهپذیری و هزینه کل مالکیت (TCO) بررسی میکنیم و در ادامه با سناریوهای عملی انتخاب، فرآیند گامبهگام تصمیمگیری و پاسخ به سوالات رایج، معیارهایی برای تصمیمگیری آگاهانه در اختیارتان قرار میدهیم.
تهدیدات سایبری با سرعتی نمایی تحول یافتهاند؛ حملات هدفمند (APT)، باجافزارهای پیشرفته، سوءاستفاده از آسیبپذیریهای zero-day و تهدیدات داخلی، فایروال سنتی مبتنی بر پورت و آدرس IP را از کار انداختهاند. فایروال نسل بعدی با شناخت برنامهها (Application Awareness)، بازرسی ترافیک رمزنگاریشده (SSL Inspection) و سرویسهای یکپارچهای مانند IPS، ضدبدافزار و فیلترینگ وب، دفاعی عمیقتر و هوشمندتر در برابر این تهدیدات ایجاد میکند.
در معماریهای نوین، فایروال دیگر یک دستگاه جزیرهای نیست؛ هسته یک پارچه امنیتی (Security Fabric) است که باید با SIEM، راهکارهای Endpoint و زیرساخت ابری ارتباط پویا داشته باشد. دید واحد، کنترل متمرکز و پاسخ هماهنگ به تهدیدات، از ایجاد حفرههای امنیتی بین ابزارهای مجزا جلوگیری میکند. همین تغییر نقش فایروال است که مقایسه فایروال FortiGate و Juniper SRX را به تصمیمی چندبعدی تبدیل کرده است.
FortiGate و Juniper SRX هر دو در دسته NGFW جای میگیرند، اما از دو مسیر کاملاً متفاوت به این نقطه رسیدهاند. درک معماری پایه و فلسفه طراحی هر یک، پیشبینی رفتار آنها در سناریوهای واقعی شبکه، روند یادگیری تیم فنی و حتی هزینههای آینده سازمان را ممکن میسازد و انتخاب نهایی را از یک تصمیم تبلیغاتی به یک تصمیم مهندسی تبدیل میکند.
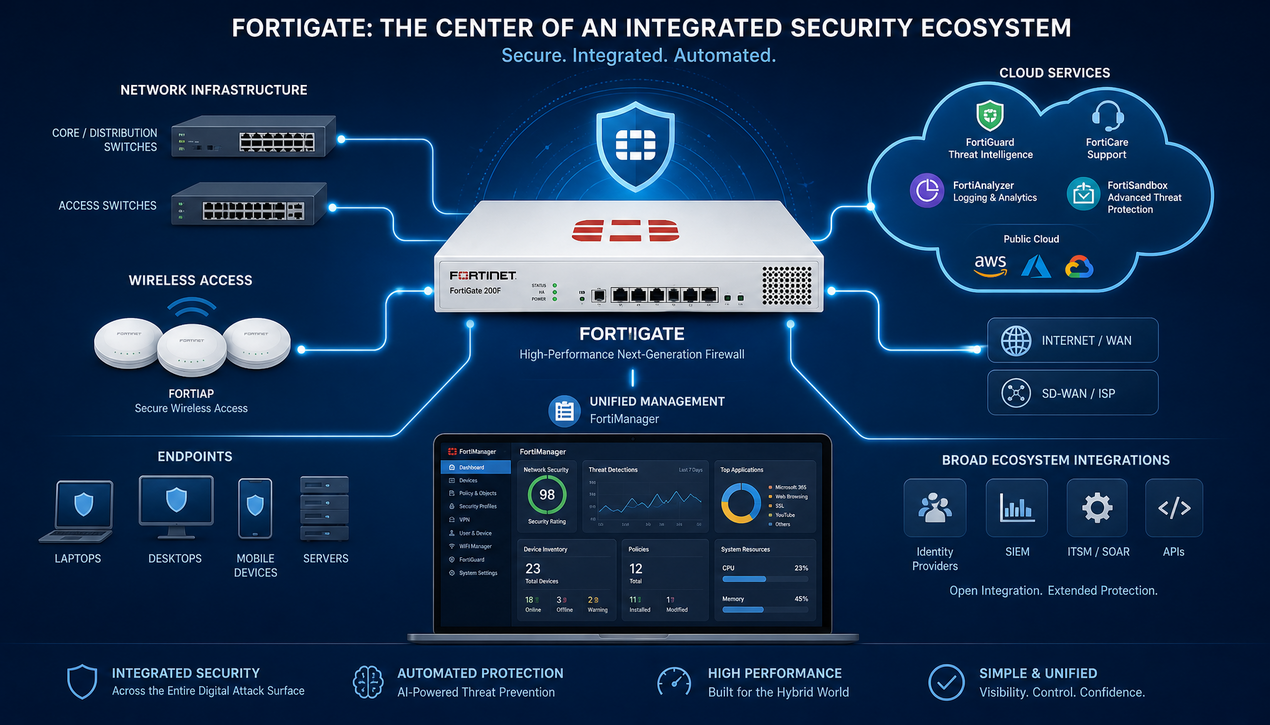
قلب هر دستگاه FortiGate، سیستمعامل اختصاصی FortiOS است که تمام سرویسهای امنیتی، شبکهای و مدیریتی را در یک هسته واحد گرد آورده است. نتیجه این رویکرد «همهچیز در یکجا» سه مزیت عملی دارد: پیکربندی و مانیتورینگ همه قابلیتها از یک رابط واحد، پردازش ترافیک در مسیری بهینه با حداقل تأخیر، و بهروزرسانی هماهنگ همه موتورهای امنیتی (IPS، آنتیویروس و فیلترینگ وب) تنها با یک ارتقای واحد سیستمعامل.
سرویسهای امنیتی پیشرفته شامل Application Control، IPS، آنتیویروس، فیلترینگ وب، DLP و ضداسپم در همین چارچوب واحد ارائه میشوند و ماژول SD-WAN نیز ذاتی است؛ یعنی با فعالسازی لایسنس، انتخاب مسیر هوشمند بر اساس تأخیر، جیتر و پکتلاس و ایجاد تونلهای IPsec بین شعب بدون نیاز به دستگاه جداگانه فراهم میشود.
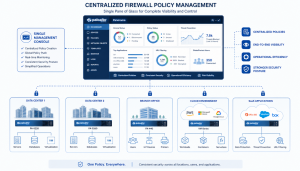
مهمترین وجه تمایز FortiGate، ادغام ارگانیک آن با اکوسیستم Fortinet Security Fabric است: FortiManager برای مدیریت متمرکز، FortiAnalyzer برای تحلیل لاگ، FortiClient و FortiEDR در سطح Endpoint و FortiAP و FortiSwitch در شبکه دسترسی. این یکپارچگی، خودکارسازی پاسخ به تهدید را ممکن میکند؛ برای نمونه، شناسایی بدافزار در یک ایستگاه کاری میتواند به قرنطینه خودکار ترافیک همان دستگاه روی فایروال منجر شود. برای بررسی مدلها و شرایط خرید، صفحه
قیمت و خرید فایروال FortiGate مرجع مناسبی است.
هسته SRX، سیستمعامل Junos OS است؛ سیستمی یکسان که روی محصولات روتینگ، سوئیچینگ و امنیتی Juniper اجرا میشود. معماری ماژولار آن با جداسازی دقیق Control Plane و Data Plane، پایداری و پیشبینیپذیری بالایی ارائه میدهد و دانش و اسکریپتهای تیم شبکه از روترهای Juniper بهطور مستقیم روی SRX قابل استفاده است. همین «یادگیری یکباره» برای تیمهای مسلط به Junos ارزش عملی قابل توجهی دارد.
در مدلهای سازمانی مانند سری SRX4000 و SRX5000، پردازش ترافیک توسط ASICهای اختصاصی انجام میشود و فورواردینگ با سرعت خطی (Wire-Speed) و تأخیر بسیار کم، حتی با فعال بودن سرویسهای امنیتی، حفظ میشود. جداسازی سطوح کنترل و داده تضمین میکند که حتی تحت حملات سنگین به بخش مدیریت، پردازش ترافیک داده بدون اختلال ادامه یابد؛ ویژگیای که SRX را برای محیطهای فوقحساس متمایز میکند.
SRX در اصل یک Secure Services Gateway است؛ یعنی ترکیب یک فایروال قدرتمند با قابلیتهای یک روتر سطح بالا. پشتیبانی کامل از BGP، OSPF و MPLS آن را برای لبه شبکههای بزرگ و مراکز داده ایدهآل میسازد و مدیریت متمرکز نیز از طریق Security Director و در نسلهای جدید با یکپارچگی Mist AI انجام میشود. برای مقایسه مدلها و گارانتی، به صفحه
قیمت و خرید فایروال Juniper مراجعه کنید.
برای انتخاب بین این دو، باید از شعارهای بازاریابی عبور کرد و معیارهای عینی را سنجید؛ معیارهایی که بر عملکرد روزمره شبکه و بهرهوری تیم امنیتی اثر مستقیم دارند. در ادامه چهار محور حیاتی این مقایسه را بررسی میکنیم و در پایان، جمعبندی آنها در یک جدول ارائه شده است تا مرور سریع نقاط تمایز سادهتر باشد.
عملکرد فایروال فقط به عدد «توان عبوری» خلاصه نمیشود؛ به حفظ این توان تحت بار واقعی بستگی دارد. بازرسی SSL/TLS سنگینترین بار پردازشی را بر دوش دستگاه میگذارد: FortiGate با پردازشگرهای اختصاصی SPU و بهینهسازیهای FortiOS عملکرد خوبی در بازرسی SSL ارائه میدهد و SRX در مدلهای مبتنی بر ASIC با قدرت سختافزاری خام، این ترافیک را با کمترین افت توان کلی پردازش میکند. در سناریوهای با حجم بسیار بالای ترافیک رمزنگاریشده، مدلهای سازمانی SRX ممکن است برتری فنی داشته باشند.
از نظر تأخیر، معماری جریانمحور (Flow-based) فورتیگیت پس از برقراری جریان اولیه تأخیر پایینی برای بستههای بعدی دارد و SRX نیز به لطف پردازش در سطح ASIC تأخیر ناچیزی ارائه میدهد؛ انتخاب برتر اغلب به مدل خاص و پیکربندی بستگی دارد. هر دو در مدلهای سازمانی و اپراتوری از اینترفیسهای 40G و 100G پشتیبانی میکنند (مانند سری FortiGate 6000/7000 و SRX5000). در خوشهبندی، FortiGate با پروتکل FGCP و SRX با Chassis Cluster، هر دو امکان فعال-فعال و در دسترسبودن بالا را فراهم میکنند.
در لایه تشخیص و پیشگیری از نفوذ، FortiGate از موتور FortiGuard با بهروزرسانی مستمر امضاها و قابلیتهای مبتنی بر یادگیری ماشین بهره میبرد و SRX موتور IPS خود را از Juniper Threat Labs تغذیه میکند. نقطه قوت فورتیگیت، هماهنگی شناسایی تهدید با سایر اجزای اکوسیستم است و نقطه قوت SRX، اجرای همین بازرسیها با عملکرد بالا و کمترین افت کارایی زیر بار سنگین.
در ضدبدافزار و هوش تهدید، Fortinet با سرویسهای FortiGuard و سندباکس FortiSandbox رویکردی لایهبندیشده دارد و Juniper سرویسهای پیشگیری از تهدیدات پیشرفته ابری مانند Sky ATP را ارائه میدهد. در حوزه Zero Trust نیز فورتیگیت میتواند نقش کنترلکننده دسترسی (Gateway) در پیادهسازی ZTNA را ایفا کند و SRX از طریق ادغام با راهکارهای همکار و پروتکلهایی مانند SAML و OAuth از همین مسیرها پشتیبانی میکند.
رابط گرافیکی FortiGate بصری، یکپارچه و پرم از ویجت و نمودار است و برای تیمهایی با سطوح مهارت متفاوت مناسب است؛ رابط SRX فنیتر و پیچیدهتر است، اما CLI آن (Junos CLI) برای متخصصان شبکه ابزاری بسیار قدرتمند و اسکریپتپذیر محسوب میشود. در گزارشگیری، FortiAnalyzer راهحل اختصاصی اکوسیستم فورتینت است و در سمت جونیپر این وظیفه بر عهده Security Director و راهکارهای تحلیل لاگ مانند Splunk قرار میگیرد.
هر دو پلتفرم از استانداردهایی مانند Syslog، CEF و SNMP پشتیبانی میکنند، REST API جامعی دارند و با SIEMهای اصلی مانند Splunk و IBM QRadar ادغام میشوند؛ اما Junos به دلیل پیکربندی مبتنی بر متن و سابقه طولانی در شبکههای اپراتوری، فرهنگ اتوماسیون غنیتری با ابزارهایی مانند Ansible و کتابخانه Python با PyEZ دارد و منابع آموزشی آن در این حوزه گستردهتر است.
فورتیگیت معمولاً با قیمت اولیه رقابتیتر برای قابلیتهای پایه NGFW وارد بازار میشود و SRX ممکن است قیمت اولیه بالاتری داشته باشد که بازتاب قدرت سختافزاری و قابلیتهای روتینگ آن است. هر دو برای بهروزرسانیهای امنیتی و ویژگیهای پیشرفته به لایسنس اشتراکی نیاز دارند؛ برای بررسی بستهها و تمدیدها میتوانید صفحه
خرید لایسنس FortiGate را ببینید. هزینه سالانه پشتیبانی هر دو قابل مقایسه است اما بسته به سطح خدمات (مانند 24×7 یا NBD) و منطقه متفاوت خواهد بود.
در هزینههای جانبی، مزیت FortiGate کاهش نیاز به سختافزار اضافه به دلیل یکپارچگی ذاتی است (مانند SD-WAN داخلی)، در حالی که در معماری جونیپر، دستیابی به برخی قابلیتهای مدیریتی پیشرفته ممکن است به سرمایهگذاری در پلتفرمهای جانبی مانند Security Director نیاز داشته باشد. بازگشت سرمایه (ROI) هر دو صرفاً مالی نیست: فورتیگیت بر کاهش پیچیدگی و کارایی تیم تأکید دارد و SRX بر پایداری و کاهش ریسک Downtime در محیطهای حیاتی.
جدول زیر مهمترین تفاوتهای بررسیشده در این مقایسه را بهصورت فشرده کنار هم قرار میدهد تا بتوانید در چند دقیقه نقاط تمایز دو پلتفرم را مرور کنید. توضیح کامل هر ردیف در بخشهای قبلی همین مقاله ارائه شده و این جدول صرفاً ابزاری برای جمعبندی سریع است.
| معیار | FortiGate | Juniper SRX |
|---|---|---|
| فلسفه طراحی | اکوسیستم یکپارچه Security Fabric | قدرت پلتفرم و معماری Carrier-Grade |
| سیستمعامل | FortiOS | Junos OS |
| نقطه قوت اصلی | یکپارچگی، چابکی عملیاتی، SD-WAN داخلی | عملکرد خطی، روتینگ پیشرفته، پایداری |
| مدیریت و تحلیل | GUI بصری، FortiManager و FortiAnalyzer | Junos CLI، Security Director و Mist AI |
| اتوماسیون | REST API قدرتمند | سابقه قوی با Ansible و PyEZ |
| بهترین کاربرد | سازمانهای متوسط تا بزرگ با شعب متعدد | لبه شبکههای بسیار بزرگ و اپراتوری |
FortiGate زمانی گزینه غالب است که استراتژی امنیتی شما بر یکپارچگی عمیق، کاهش پیچیدگی و سرعت استقرار متمرکز باشد. اگر چشمانداز شما ایجاد یک پارچه امنیتی واحد است که Endpointها، شبکه دسترسی، مرکز داده و محیط ابری را پوشش دهد، Security Fabric فورتینت مزیت غیرقابل انکاری ایجاد میکند؛ بهویژه برای سازمانهایی که میخواهند از جزیرهای شدن ابزارهای امنیتی جلوگیری کنند و به دنبال پاسخ خودکار به تهدیدات بین لایههای مختلف دفاعی هستند.
همچنین اگر راهاندازی یا مدرنیزه کردن شبکه WAN شعب اولویت کلیدی است، SD-WAN ذاتی فورتیگیت انتخابی منطقی و مقرونبهصرفه است: یک دستگاه که هم فایروال قدرتمند شعبه است و هم روتر SD-WAN هوشمند آن. برای کسبوکارهای در حال رشد با تیم فنی محدود، رابط بصری و مدیریت متمرکز از طریق FortiManager برای استقرار سیاستهای یکسان روی صدها دستگاه، چشمانداز عملیاتی سادهتری ایجاد میکند و تنوع قابلیتهای امنیتی در یک بسته، ارزش هر واحد از بودجه امنیتی را بالا میبرد.
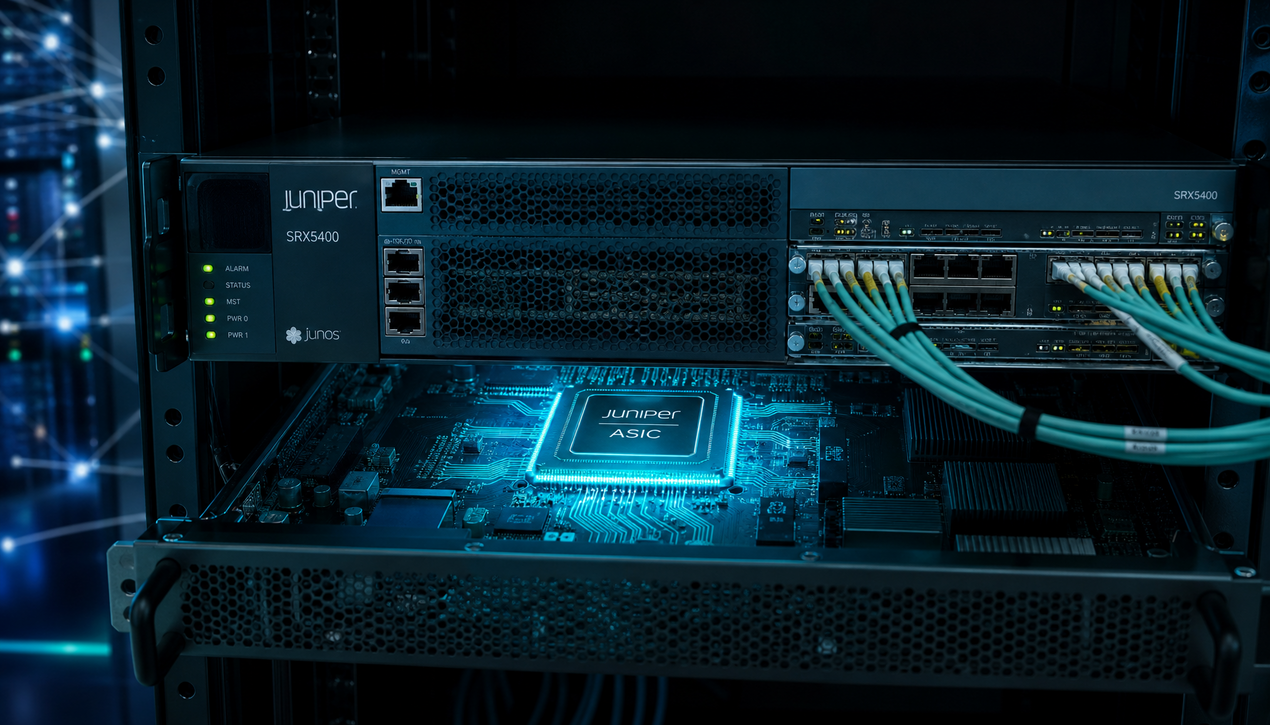
Juniper SRX هنگامی انتخاب برتر است که کارایی خالص، پایداری زیر بار سنگین و یکپارچگی با زیرساخت پیچیده شبکه در صدر فهرست نیازها قرار داشته باشد. در محیطهایی که ترافیک چند گیگابیت بر ثانیه با هزاران قانون امنیتی و فعال بودن همه سرویسهای بازرسی، امری عادی است، معماری مبتنی بر ASIC و جداسازی سطوح کنترل و داده در SRX عملکردی قابل پیشبینی و پایدار تضمین میکند و همین ویژگی در شبکههای اپراتوری، مالی و مراکز داده بزرگ به آن جایگاه ویژهای داده است.
اگر شبکه هسته شما مبتنی بر روترهای MX، سوئیچهای EX/QFX یا مدیریت Mist است، افزودن SRX همگونی عمیقی ایجاد میکند: یک سیستمعامل مشترک، عیبیابی یکپارچه و ریسک کمتر خطای پیکربندی. همچنین وقتی فایروال باید در لبه شبکه با BGP و جدولهای کامل اینترنت، MPLS یا VXLAN کار کند، SRX بیش از یک فایروال و در عمل یک سرویسگیتوی امن سطح Carrier-Grade است. اگر تیم شما تجربه عمیق Junos دارد، مهاجرت به پلتفرم دیگر نیز هزینه عملیاتی قابل توجهی خواهد داشت.
برای جلوگیری از تصمیم احساسی یا تبلیغاتمحور، چهار گام زیر را دنبال کنید. هر گام خروجی مشخصی دارد که ورودی گام بعدی است و در مجموع، یک فرآیند ارزیابی قابل دفاع هم برای مدیریت و هم برای تیم فنی ایجاد میکند که در جلسات تصمیمگیری قابل استناد خواهد بود.
در مرحله PoC، برای طراحی سناریوهای سنجش امنیت سرویسهای وب منتشرشده پشت فایروال، میتوانید از راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب بهعنوان مرجع متدولوژی تست بهره بگیرید تا نتایج ارزیابی شما استاندارد و بین دو پلتفرم قابل مقایسه باشد.
پیشنیاز:
دستورات زیر صرفاً برای مشاهده وضعیت هستند، تغییری در پیکربندی ایجاد نمیکنند و روی سختافزار تولیدی آزمایش نشدهاند؛ اجرای آنها را ابتدا در محیط آزمایشی (Lab) تمرین کنید. این دستورات کمک میکنند در ابتدای PoC، وضعیت پایه هر دستگاه را ثبت و مقایسه کنید:
بلوک اول مربوط به FortiGate و بلوک دوم مربوط به Juniper SRX است. در رابط گرافیکی فورتیگیت نیز خلاصه وضعیت سیستم در داشبورد (Dashboard) و جدول مسیریابی در مسیر Network > Static Routes قابل مشاهده است و در SRX، خلاصه همین اطلاعات در صفحات بخش Monitor رابط J-Web در دسترس است؛ بنابراین حتی بدون تسلط کامل بر CLI میتوانید وضعیت پایه را بررسی و مستند کنید.
هیچکدام از این دو پلتفرم بدون محدودیت نیست و مقایسه کلی نمیتواند جای بررسی مدل مشخص را بگیرد. ارقام عملکرد دیتاشیتها معمولاً تحت شرایط ایدهآل (پاکتهای بزرگ و سرویسهای غیرفعال) اندازهگیری میشوند و در ترافیک واقعی با بازرسی SSL فعال، نتایج متفاوت خواهد بود. پیش از خرید، دیتاشیت مدل موردنظر و نتایج PoC را ملاک تصمیم قرار دهید، نه عدد تبلیغاتی.
از سوی دیگر، انتخاب هر پلتفرم یعنی پذیرش وابستگی به اکوسیستم آن: تمرکز بر Security Fabric یعنی همراستایی بلندمدت با محصولات فورتینت، و انتخاب SRX یعنی سرمایهگذاری در مهارت Junos و پلتفرمهای مدیریتی جانبی. هزینههای تمدید لایسنس و اشتراک پشتیبانی نیز بخش جداییناپذیر TCO هستند و باید از ابتدا در بودجهریزی لحاظ شوند تا سه تا پنج سال بعد با غافلگیری هزینه مواجه نشوید.
برای اکثر سازمانهای متوسط با نیاز به استقرار سریع، مدیریت سادهتر، SD-WAN شعب و مجموعه گستردهای از قابلیتها در یک بسته، FortiGate انتخاب پرتکرارتری است؛ اما اگر سازمان ترافیک سنگین دارد، از زیرساخت Juniper استفاده میکند یا به روتینگ پیشرفته لبه نیاز دارد، SRX منطقیتر است. پاسخ نهایی به ترافیک واقعی شما و نتایج PoC بستگی دارد.
بله؛ برخی سازمانها SRX را در لبه یا هسته شبکه و FortiGate را در سطوح داخلی یا شعب به کار میگیرند. البته این رویکرد دو اکوسیستم مدیریتی را همزمان نگه میدارد و پیچیدگی عملیاتی را افزایش میدهد؛ بنابراین فقط زمانی منطقی است که نیاز فنی مشخصی برای آن وجود داشته باشد.
FortiGate به دلیل ماژول ذاتی SD-WAN در FortiOS، انتخاب مستقیمتری برای شبکههای شعب است. مدلهای شعبهای SRX نیز از قابلیتهای SD-WAN برخوردارند و مدیریت آنها در نسل جدید از طریق Mist انجام میشود؛ برای این کاربرد خاص، مقایسه را بر مدلهای روز و پیشنهاد رسمی فروشنده مبتنی کنید.
خیر. ساختار سیاستها، zoning و پیکربندی این دو پلتفرم متفاوت است و تبدیل خودکار کامل وجود ندارد؛ مهاجرت نیازمند طراحی مجدد، بازنویسی سیاستها، آزمون و پنجره زمانی مشخص است. اگر مهاجرت در افق شماست، هزینه آن را از ابتدا در محاسبه TCO لحاظ کنید.
مقایسه FortiGate و Juniper SRX نشان میدهد رقابت این دو پلتفرم نزدیک و بالغ است، اما آنها بیش از آنکه رقیب مستقیم یکدیگر باشند، پاسخهایی متفاوت به دو مجموعه نیاز متمایز در بازار سازمانی هستند. هیچ پاسخ جهانی برای پرسش «کدام فایروال بهتر است؟» وجود ندارد؛ بهترین فایروال آن است که با اولویتهای کسبوکار، معماری شبکه موجود و بلوغ تیم عملیاتی شما تطبیق داشته باشد.
FortiGate قهرمان یکپارچگی و چابکی عملیاتی است: اکوسیستم Security Fabric، مدیریت متمرکز، دید واحد و پاسخ خودکار به تهدیدات، آن را برای سازمانهایی که کاهش پیچیدگی و سرعت استقرار (از جمله با SD-WAN داخلی) در اولویت دارند به انتخابی ایدهآل تبدیل میکند. Juniper SRX سلطان عملکرد، پایداری و یکپارچگی شبکه است: معماری Carrier-Grade، جداسازی سطوح کنترل و داده و پایداری Junos OS، آن را برای محیطهای بسیار بزرگ با ترافیک حیاتی و قابلیتهای روتینگ پیشرفته در لبه شبکه برجسته میسازد.
در نگاه به آینده نیز Fortinet با FortiGate-VM و FortiSASE و Juniper با Security Director Cloud و Mist AI، هر دو به سمت معماریهای ترکیبی و SASE حرکت میکنند. بنابراین سوال نهایی این نیست که کدام فایروال امروز بهتر است؛ بلکه این است که کدام معماری و کدام اکوسیستم میتواند شما را با اطمینان از شبکه امروز به معماریهای فردا برساند. پاسخ همین سوال، مسیر نهایی انتخاب شما را روشن خواهد کرد.