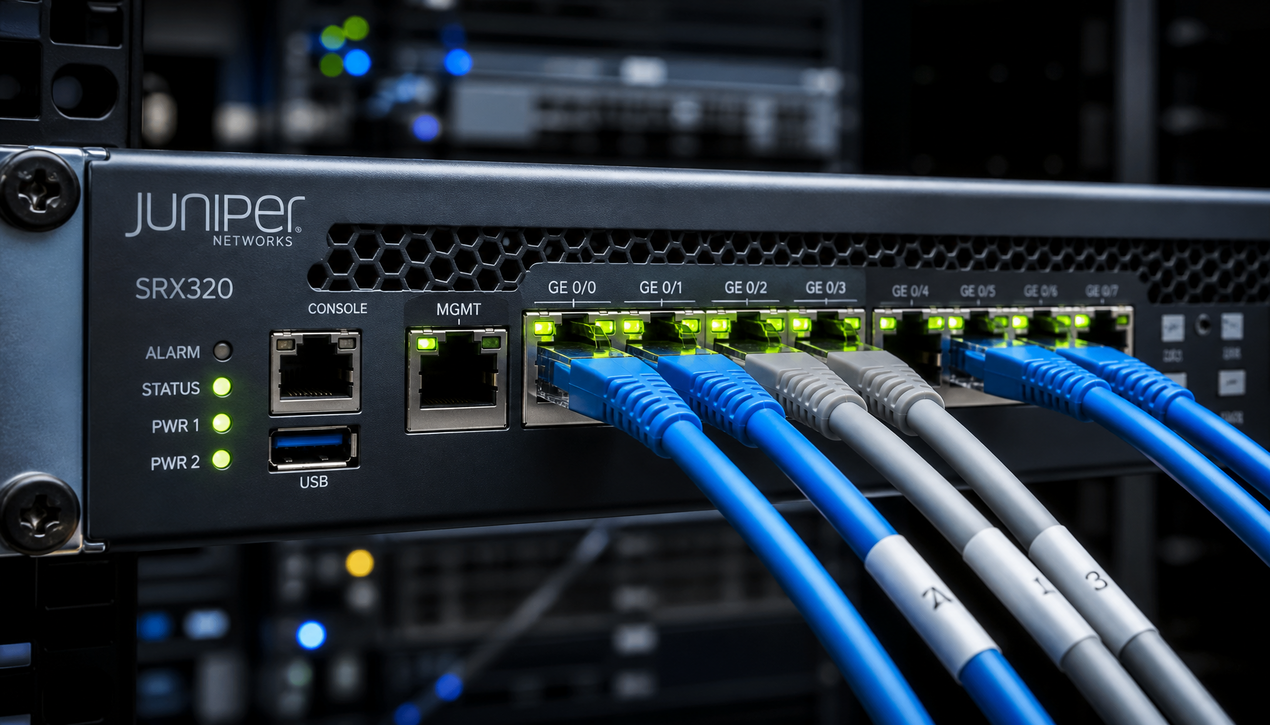
در معماریهای شبکهی مدرن، سگمنتبندی شبکه دیگر یک انتخاب نیست، بلکه ضرورتی امنیتی است. آموزش VLAN در SRX به شما نشان میدهد چگونه با فایروال های جونیپر، شبکهی داخلی سازمان را به بخشهای منطقی مجزا تقسیم کنید، دامنهی پخش (Broadcast Domain) را محدود سازید و ترافیک بین بخشها را در معرض سیاستهای امنیتی دقیق قرار دهید. در این راهنما، مفاهیم پایه، پیشنیازها، پیکربندی گامبهگام ساخت VLAN، ایجاد Interface منطقی و IRB، و در نهایت اعمال Policy امنیتی بین سگمنتها را بهصورت عملی بررسی میکنیم. اگر قصد
خرید فایروال جونیپر با گارانتی معتبر را دارید یا در حال حاضر از SRX استفاده میکنید، این مقاله نقشهی راه کاملی برای پیادهسازی این معماری خواهد بود.
VLAN (شبکهی محلی مجازی) یک دامنهی پخش مجزا در لایه دوم مدل OSI است که بهصورت منطقی و نرمافزاری تعریف میشود، فارغ از محدودیتهای فیزیکی سختافزار. به زبان ساده، VLAN امکان تقسیم یک سوئیچ یا فایروال فیزیکی به چندین سوئیچ مجازی مستقل را فراهم میکند. دستگاههای عضو یک VLAN تنها با اعضای همان VLAN ارتباط مستقیم دارند؛ حتی اگر همگی به یک دستگاه مشترک متصل باشند. این جداسازی در سطح فریمهای اترنت و بر اساس تگ VLAN مطابق استاندارد IEEE 802.1Q انجام میشود.
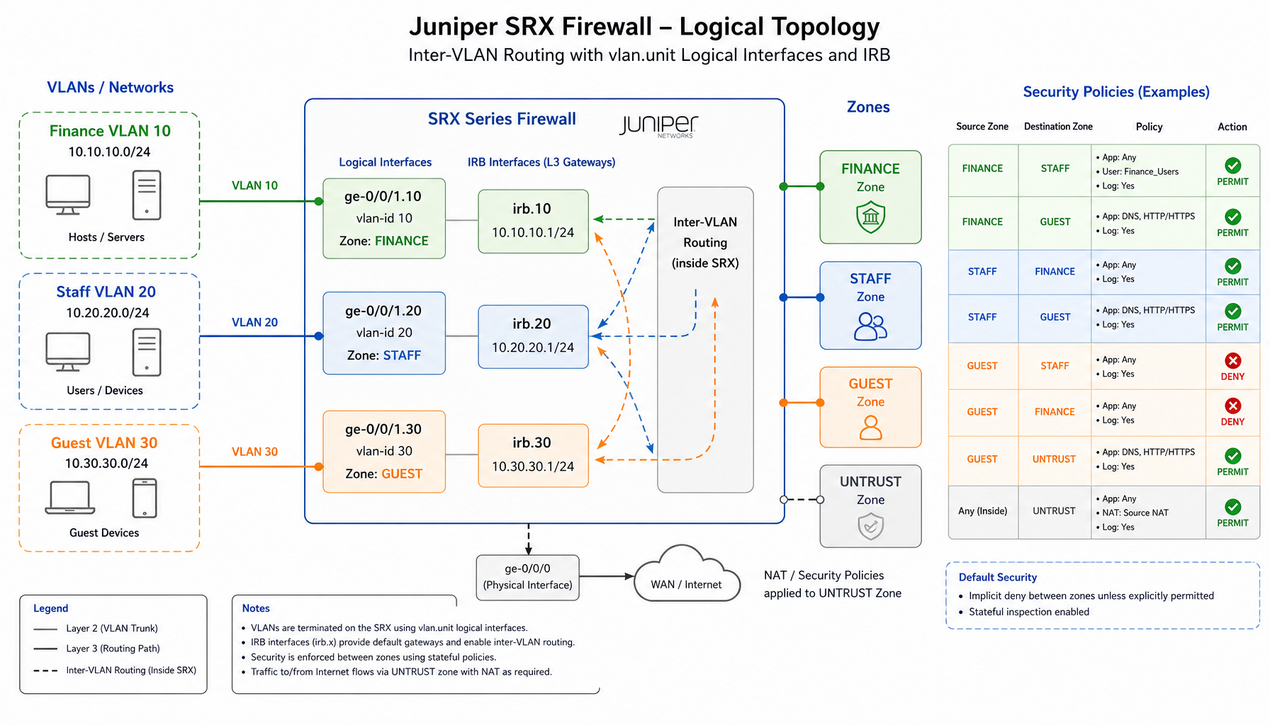
برای مسیریابی و کنترل ترافیک بین VLANها، SRX از اینترفیسهای منطقی استفاده میکند. این اینترفیسها موجودیتهای نرمافزاری لایه سوم هستند که به VLANها متصل میشوند. دو نوع کلیدی وجود دارد:
پیادهسازی VLAN و اینترفیسهای منطقی دستاوردهای امنیتی مهمی دارد:
پیش از شروع پیکربندی، چند رکن اساسی باید مهیا باشد تا پیادهسازی ایمن و بدون اختلال انجام شود.
قابلیتهایی مانند IRB یا تعداد VLANهای قابل پشتیبانی در مدلهای مختلف SRX (از سری SRX300 تا SRX5800) و نسخههای مختلف Junos OS متفاوت است. همواره از یک نسخهی پایدار و پشتیبانیشده استفاده کنید و پیش از پیادهسازی تغییرات اساسی، با مستندات رسمی Juniper و راهنمای کانفیگ مدل خاص خود، سازگاری ویژگیها را بررسی نمایید. برای اتصال لایه دو، معمولاً به سوئیچهای مکمل نیاز دارید؛ مرور
قیمت سوییچ شبکه و مشخصات فنی در انتخاب سوئیچ دسترسی (Access Switch) مناسب کمک میکند.
جدول VLANها (نام، ID، زیرشبکه، گیتوی، Zone)، جدول پورتهای SRX (اینترفیس، حالت Access یا Trunk، VLANهای مجاز) و ماتریس دسترسی (کدام VLAN به کدام سگمنت و با چه سرویسهایی دسترسی دارد) را در سند طراحی ثبت کنید. همچنین شمارهی کامیت پیکربندی پایدار فعلی را یادداشت کرده و برنامهی بازگشت به آن را آماده داشته باشید.
اکنون وارد مرحلهی عملیاتی میشویم. توصیهی اکید: تغییرات را ابتدا در محیط آزمایشی (Lab) تست کنید و در محیط عملیاتی از commit confirmed استفاده نمایید تا در صورت بروز مشکل، پیکربندی بهطور خودکار بازگردانی شود. همهی دستورات در حالت edit (سلسلهمراتب پیکربندی Junos) اجرا میشوند.
دستور set vlans [name] vlan-id [id] یک شیء VLAN در پیکربندی ایجاد میکند. نام برای خوانایی و vlan-id عددی است که در تگ 802.1Q قرار میگیرد و در طول شبکه برای شناسایی سگمنت استفاده میشود.
برای انتقال ترافیک چندین VLAN روی یک لینک فیزیکی (معمولاً بین SRX و سوئیچ دسترسی)، پورت را در حالت Trunk قرار دهید:
port-mode trunk مشخص میکند این پورت فریمهای تگدار چندین VLAN را حمل میکند و vlan members فهرست VLANهای مجاز روی این Trunk است. نکتهی امنیتی: فقط VLANهای مورد نیاز را مجاز کنید (اصل کمترین امتیاز).
اگر پورت به دستگاهی متصل است که از VLAN بیاطلاع است، آن را در حالت Access و عضو یک VLAN واحد قرار دهید:
VLANها در لایه 2 برای مسیریابی به یک نقطهی پایانی در لایه 3 نیاز دارند. این نقطه، یک اینترفیس منطقی از نوع vlan است:
set interfaces vlan unit 10 family inet address 192.168.10.1/24 set interfaces vlan unit 20 family inet address 192.168.20.1/24 set interfaces vlan unit 30 family inet address 192.168.30.1/24
شمارهی unit باید با vlan-id مربوطه مطابقت داشته باشد (unit 10 برای vlan-id 10). این آدرس، گیتوی پیشفرض میزبانهای آن VLAN خواهد بود.
این مرحله پل ارتباطی بین موجودیت لایه 2 (VLAN) و لایه 3 (اینترفیس منطقی) را میسازد:
دستور set vlans [name] l3-interface [interface] به SRX میگوید برای مسیریابی ترافیک هر VLAN از کدام اینترفیس منطقی استفاده شود.
اگرچه vlan.unit برای بسیاری از سناریوها کافی است، IRB قابلیتی منعطفتر برای حالتهای پیچیده است. تفاوت کلیدی: هر vlan.unit صرفاً به یک VLAN متصل میشود، اما یک اینترفیس irb
میتواند از طریق Bridge Domain بهعنوان نقطهی مسیریابی یک دامنهی پخش مشخص عمل کند. IRB در سناریوهایی مانند VLAN ترانک بدون تگ (untagged trunk با native-vlan-id) یا ادغام VLANهای همسطح کاربرد دارد.
# تعریف دامنه بریدج و اتصال VLAN به آن set bridge-domains BD-Finance vlan-id 10 set bridge-domains BD-Finance routing-interface irb.10 # ایجاد اینترفیس IRB و اختصاص آدرس IP set interfaces irb unit 10 family inet address 192.168.10.1/24
پیشنیاز مهم: استفاده از Bridge Domain در SRX مستلزم فعالسازی VLAN Tagging و قرار دادن اینترفیس فیزیکی در port-mode trunk است، بهعنوان نمونه:
توجه: هنگام استفاده از IRB، نباید از set vlans ... l3-interface برای همان VLAN استفاده کرد؛ این دو روش برای یک VLAN واحد بهصورت همزمان بهکار نمیروند. انتخاب بین آنها به طراحی شبکه و نیاز به Bridge Domain بستگی دارد.
ایجاد VLANها بهخودیخود ترافیک را کنترل نمیکند؛ برای بازرسی ترافیک بین سگمنتها باید از Zone و Policy استفاده کنید. برای طراحی اصولی ماتریس دسترسی و سیاستهای بینسگمنتی، مقالهی
بهترین سناریوهای طراحی Policy امنیتی در فایروال برای سازمانها نیز مرور میشود؛ مفاهیم آن مستقل از برند فایروال، به این پیکربندی SRX نیز قابل اعمال است.
Zone یک مفهوم منطقی است که به گروهی از اینترفیسها (مانند vlan.10) متصل میشود و تمام ترافیک بین دو Zone مشمول بازرسی سیاست امنیتی میگردد:
set security zones security-zone ZONE-Finance interfaces vlan.10 set security zones security-zone ZONE-HR interfaces vlan.20 set security zones security-zone ZONE-Guest interfaces vlan.30
میتوان چندین اینترفیس را به یک Zone اضافه کرد (مثلاً چند VLAN کاربری با سطح امنیتی یکسان).
هر سیاست شامل منبع (From-Zone)، مقصد (To-Zone)، شرط تطابق (Match) و عمل (Then) است. نمونهی سیاستی که به VLAN مالی اجازه دسترسی HTTP به VLAN منابع انسانی میدهد:
set security policies from-zone ZONE-Finance to-zone ZONE-HR policy ALLOW-Finance-to-HR-HTTP match source-address any set security policies from-zone ZONE-Finance to-zone ZONE-HR policy ALLOW-Finance-to-HR-HTTP match destination-address any set security policies from-zone ZONE-Finance to-zone ZONE-HR policy ALLOW-Finance-to-HR-HTTP match application junos-http set security policies from-zone ZONE-Finance to-zone ZONE-HR policy ALLOW-Finance-to-HR-HTTP then permit
any میتوانید آدرسبندیهای خاص (Address Book Entries) را مشخص کنید.junos-https، any یا اپلیکیشنهای سفارشی استفاده کرد.deny و reject هستند.SRX بهطور پیشفرض هر ترافیکی را که صراحتاً مجاز نشده باشد رد میکند (Implicit Deny)، اما برای شفافیت و ثبت لاگ، ایجاد سیاست صریح رد توصیه میشود:
set security policies from-zone ZONE-Guest to-zone ZONE-Finance policy DENY-ALL match source-address any set security policies from-zone ZONE-Guest to-zone ZONE-Finance policy DENY-ALL match destination-address any set security policies from-zone ZONE-Guest to-zone ZONE-Finance policy DENY-ALL match application any set security policies from-zone ZONE-Guest to-zone ZONE-Finance policy DENY-ALL then deny
سیاست مشابهی برای مقصد ZONE-HR نیز تعریف کنید تا ترافیک مهمان به هیچ سگمنت داخلی دسترسی نداشته باشد و تنها خروج به اینترنت مجاز باشد. برای ارزیابی جامع سیاستهای امنیتی و اصول طراحی آنها میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت نیز بهعنوان مرجع اصولی بهره بگیرید.
پس از اعمال تغییرات با commit، صحت پیکربندی را با دستورات نمایشی (read-only) بررسی کنید:
برای عیبیابی اتصالها میتوانید از show ethernet-switching interfaces برای بررسی عضویت پورتها در VLANها و از show security flow session برای مشاهدهی جلسات ترافیک بین Zoneها استفاده کنید. اگر ترافیکی مسدود میشود، ابتدا show security policies را با وضعیت ماتریس طراحی تطبیق دهید و مطمئن شوید سیاست مناسبی برای آن جفت Zone وجود دارد. همچنین show log برای بررسی لاگهای سیستم و رویدادهای امنیتی کمککننده است.
پیادهسازی VLAN و اینترفیسهای منطقی در فایروال SRX صرفاً یک تکنیک شبکهای نیست؛ یک تحول استراتژیک در معماری امنیتی سازمان است. سگمنتبندی شبکه با SRX پارادایم سنتی حفاظت بیرون به درون (Outside-In) را به مدلی همهجانبهی درونشبکهای سوق میدهد؛ در دنیایی که تهدیدات داخلی و حرکت جانبی مهاجمان بهاندازهی حملات بیرونی نگرانکننده شدهاند، توانایی تفکیک، نظارت و کنترل ترافیک در لایههای درونی شبکه یک ضرورت انکارناپذیر است.
همانطور که در این آموزش VLAN در SRX و Interface منطقی دیدید، این فرآیند با طراحی دقیق و مستندسازی آغاز میشود، سپس با ساخت VLAN در فایروال SRX، پیکربندی Trunk، ایجاد Interface منطقی یا تنظیم IRB ادامه مییابد و در نهایت با تبدیل هر VLAN به یک Zone مستقل و تعریف Policyهای گرانولار به اوج ارزش خود میرسد: نهفقط بر اساس IP و پورت، بلکه بر اساس زمینهی منطقی ترافیک تصمیمگیری میشود.
دستاوردهای این معماری ملموس است: افزایش تابآوری با محدود کردن دامنهی اثر حادثات، سادهسازی مدیریت با اعمال قوانین متمرکز روی یک دستگاه بهجای دهها سوئیچ مجزا، و پایهریزی برای فناوریهای نوین مانند Zero Trust و سیستمهای شناسایی پیشرفتهی تهدیدات.
هشدار نهایی: این قدرت مستلزم مسئولیت است؛ مستندسازی دقیق، بازبینی دورهای پالیسیها، مانیتورینگ لاگها و بهروزرسانی مستمر دانش، اران نگهداری از این سیستم هستند. امنیت یک مقصد نیست، بلکه یک سفر مداوم است و معماری مبتنی بر VLAN و Zone در SRX ابزاری نیرومند برای طی کردن این مسیر با اطمینان و کنترل بیشتر فراهم میکند.