در معماری شبکههای مدرن، ترجمه آدرس شبکه (Network Address Translation) به ستون فقرات ارتباطی و امنیتی تبدیل شده است. در سطح پایه، NAT مشکل کمبود آدرسهای عمومی IPv4 را با بهاشتراکگذاری چند آدرس عمومی میان صدها دستگاه داخلی حل میکند و از منظر امنیتی نیز با پنهان کردن توپولوژی داخلی، لایهای از ابهامافزایی ایجاد مینماید. در پلتفرمهای پیشرفتهای مانند SRX، پیادهسازی NAT دیگر یک عملکرد ساده روتی نیست بلکه سرویسی امنیتی و پالیسیمحور است. این مقاله با هدف ارائهی راهنمایی عملی و گامبهگام، به
آموزش NAT در Juniper SRX میپردازد؛ از پیکربندی ساده Static NAT در SRX برای میزبانی سرویسهای داخلی، تا Dynamic NAT و PAT در Juniper برای دسترسی خروجی کاربران، و در نهایت Policy-Based NAT در Junos برای سناریوهای پیشرفته. برای انتخاب مناسب این فایروال میتوانید از صفحه قیمت و خرید فایروال جونیپر Juniper دیدن کنید.
برای درک عمیق پیکربندی NAT در فایروال جونیپر
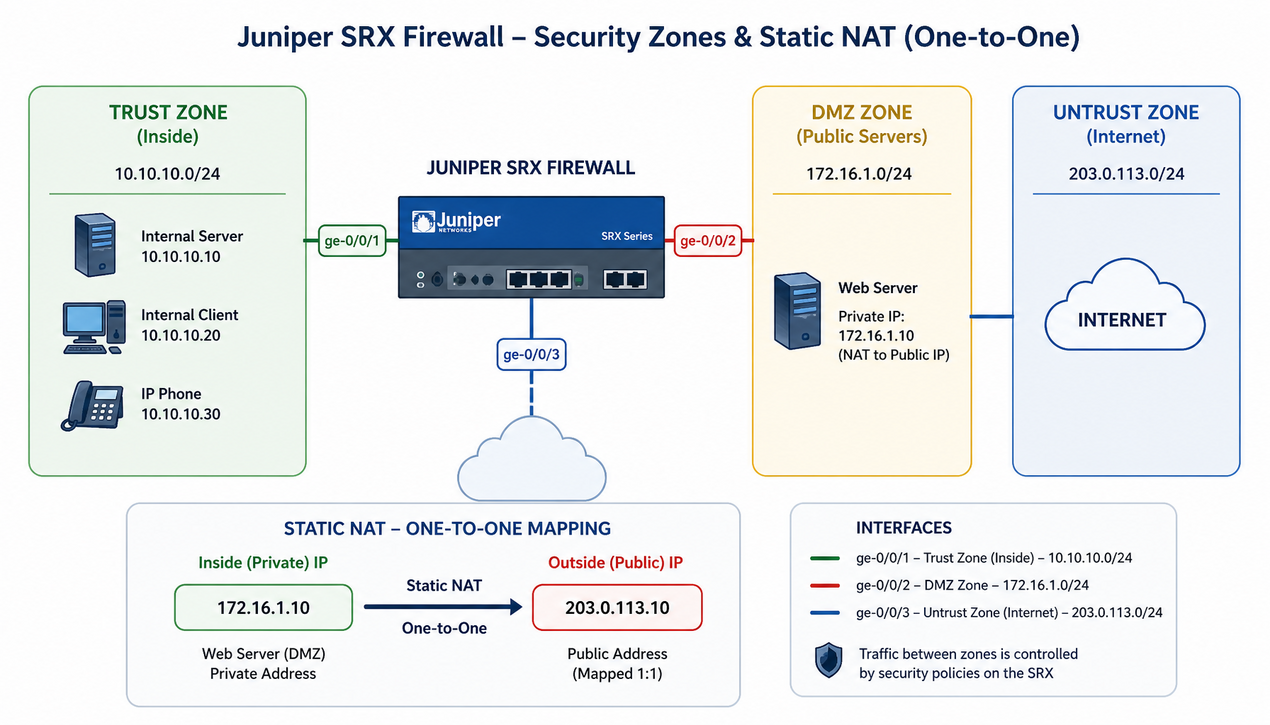
، ابتدا باید با معماری و مفاهیم بنیادینی که جونیپر در سیستمعامل Junos برای این سرویس تعریف کرده است آشنا شویم. NAT در SRX در مسیر پردازش ترافیک، هماهنگ با چارچوب امنیتی دستگاه عمل میکند و موقعیت استراتژیک آن، کارایی بالا و یکپارچگی با Security Policies را تضمین میکند.
Source NAT: رایجترین نوع که آدرس مبدأ بستههای خروجی از یک Zone (مانند trust) به Zone دیگر (مانند untrust) را تغییر میدهد و معمولاً برای دسترسی کاربران داخلی به اینترنت استفاده میشود.
Destination NAT:
آدرس مقصد بستههای ورودی را تغییر میدهد و برای هدایت ترافیک اینترنت به سرورهای داخلی (مانند وب یا ایمیل) حیاتی است. در SRX، Static NAT اغلب برای پیادهسازی Destination NAT استفاده میشود، هرچند قابلیتهای داینامیک نیز وجود دارد.
Static NAT:
نگاشت ثابت و یکبهیک بین یک آدرس خصوصی و یک آدرس عمومی. برای سرویسدهی به بیرون ایدهآل است، زیرا رابطه آدرسها همیشه قابل پیشبینی است؛ مثلاً 192.168.1.10 در برابر 203.0.113.10.
Dynamic NAT (با قابلیت PAT):
نگاشت پویا از مجموعه آدرسهای داخلی به استخری از آدرسهای عمومی. وقتی تعداد آدرسهای عمومی کمتر از دستگاههای داخلی باشد، از ترجمه پورت (PAT) استفاده میشود که با تغییر شماره پورت لایه 4، دهها اتصال را از طریق یک آدرس IP عمومی مسیریابی میکند.
Policy-Based NAT:
انعطافپذیرترین نوع که شرایط اعمال NAT را به سطح جزئیتری میبرد: کدام ترافیک، از کدام مبدأ، به کدام مقصد و برای کدام سرویس تحت NAT قرار گیرد. این امکان ایجاد استثنا (مثلاً «برای این مقصد خاص NAT انجام نده») را فراهم میآورد.
Rule-Set: چارچوب اصلی قواعد NAT که معمولاً بر اساس Zone مبدأ (و برای Source NAT، Zone مقصد) تعریف میشود. Rule: درون Rule-Set قرار دارد و شامل بخش match (تطبیق ترافیک) و then (عملیات ترجمه) است. Pool:
برای Dynamic NAT، مجموعهای از آدرسهای عمومی که به نشستها اختصاص مییابند و میتوان آن را دستی یا بر اساس آدرس اینترفیس خارجی (Interface NAT) تعریف کرد. درک این سلسلهمراتب، پیشنیاز طراحی یک طرح NAT کارآمد در سری SRX است.
پیش از ورود به پیکربندی، اطمینان از آمادهبودن بستر شبکه شرط اول موفقیت است. عدم رعایت این پیشنیازها حتی با تنظیمات صحیح NAT میتواند به شکست اتصال و ساعتها عیبیابی بیثمر منجر شود. NAT یک سرویس الحاقی است و نه جایگزینی برای زیرساخت پایه؛ لایهای است که بر شالودهای محکم از مسیریابی و پالیسی بنا میشود.
پیکربندی پایه دستگاه:
دسترسی امن به CLI از طریق کنسول، SSH یا J-Web با مجوز super-user؛ تنظیم اینترفیسها شامل آدرسهای IP و وضعیت administratively up؛ وجود مسیر پیشفرض معتبر به سمت اینترنت؛ و تعریف Zoneهای منطقی (مانند trust، untrust و DMZ) با اختصاص اینترفیسها به هر Zone. تمام قواعد NAT در SRX بهصورت ذاتی به Zoneها وابسته هستند.
طراحی و مستندسازی:
داشتن نقشه شفاف آدرسدهی شامل محدودههای خصوصی (10.0.0.0/8، 172.16.0.0/12 و 192.168.0.0/16) و آدرسهای عمومی سازمان؛ تعیین دقیق اینکه کدام زیرشبکهها به کدام نوع NAT نیاز دارند؛ و ازپیشتعیین کردن محدوده آدرسهای استخرها.
چارچوب امنیتی ابتدایی:
NAT بهتنهایی مجوز عبور ترافیک نمیدهد؛ مجوز نهایی توسط Security Policies صادر میشود. حتماً همزمان با NAT، حداقل پالیسیهای ضروری را تعریف کنید و به یاد داشته باشید آدرسهای پالیسی باید آدرسهای نهایی (پس از NAT) باشند: در دسترسی به اینترنت، آدرس مبدأ همان آدرس خصوصی داخلی است و در دسترسی به سرور داخلی از اینترنت، آدرس مقصد همان آدرس خصوصی سرور است.
آمادگی دانشی و ابزاری:
آشنایی با ساختار سلسلهمراتبی Junos، تفاوت حالت Operational و Configuration، دستورات commit و rollback؛ و ابزارهای تأیید مانند show security nat، show route و بهویژه show security flow session برای ردیابی زنده نشستها و ترجمهها.
Static NAT در SRX روشی استراتژیک برای ارائه سرویسهای داخلی (وب، ایمیل یا اپلیکیشن) به اینترنت است. برخلاف Dynamic NAT، این روش نگاشت ثابت و دوطرفهای ایجاد میکند که آدرس عمومی سرویس شما همیشه ثابت میماند. از منظر امنیتی نیز کنترل دقیقی فراهم میآید، زیرا تنها پورتهای از پیش تعیینشده ترجمه و عبور داده میشوند.
فرض کنید یک وبسرور داخلی دارید که باید از طریق اینترنت در دسترس باشد: آدرس خصوصی سرور در DMZ برابر 10.0.1.100، آدرس عمومی اختصاصیافته 203.0.113.50، اینترفیس خارجی ge-0/0/0.0 در Zone untrust و اینترفیس داخلی ge-0/0/1.0 در Zone dmz است. سرویس مورد نیاز HTTP (پورت TCP/80) و HTTPS (پورت TCP/443) است.
این بخش به SRX میگوید ترافیک ورودی با مقصد آدرس عمومی 203.0.113.50 باید به آدرس خصوصی 10.0.1.100 ترجمه شود. این مثال صرفاً برای آموزش و محیط تست است و باید با آدرسهای واقعی شبکه خودتان جایگزین شود:
set security nat static rule-set PUBLIC-TO-DMZ from zone untrust set security nat static rule-set PUBLIC-TO-DMZ rule WEB-SERVER match destination-address 203.0.113.50/32 set security nat static rule-set PUBLIC-TO-DMZ rule WEB-SERVER then static-nat prefix 10.0.1.100/32
خط اول یک مجموعه قاعده ایجاد میکند که فقط بر ترافیک ورودی از Zone untrust اعمال میشود. خط دوم شرط تطبیق با مقصد 203.0.113.50 را مشخص میکند و خط سوم عمل ترجمه ثابت به 10.0.1.100 را تعریف مینماید.
نکته کلیدی: NAT تنها آدرس را ترجمه میکند و اجازه عبور ترافیک همچنان بر عهده پالیسی امنیتی است. در پالیسی با آدرس واقعی و نهایی سرور (یعنی آدرس خصوصی آن) کار میکنیم:
set security policies from-zone untrust to-zone dmz policy PERMIT-WEB match source-address any set security policies from-zone untrust to-zone dmz policy PERMIT-WEB match destination-address 10.0.1.100/32 set security policies from-zone untrust to-zone dmz policy PERMIT-WEB match application [junos-http junos-https] set security policies from-zone untrust to-zone dmz policy PERMIT-WEB then permit
این پالیسی از untrust به dmz، ترافیک از هر مبدأ به سرور 10.0.1.100 را برای سرویسهای HTTP و HTTPS مجاز میکند.
اگر بخواهید تنها پورتهای خاصی ترجمه شوند، قاعده بالا را با نسخه دارای destination-port جایگزین کنید. این روش کنترل امنیتی بسیار دقیقتری ارائه میدهد:
set security nat static rule-set PUBLIC-TO-DMZ rule WEB-SERVER-HTTP match destination-address 203.0.113.50/32 set security nat static rule-set PUBLIC-TO-DMZ rule WEB-SERVER-HTTP match destination-port 80 set security nat static rule-set PUBLIC-TO-DMZ rule WEB-SERVER-HTTP then static-nat prefix 10.0.1.100/32
و یک قاعده مشابه برای پورت 443. برای الگوبرداری امنیتی در لبه شبکه میتوانید مقاله طراحی معماری DMZ با فایروال سیسکو برای انتشار سرویسهای اینترنتی را نیز مطالعه کنید.
پس از commit، از دستورات زیر استفاده کنید: show security nat static rule برای مشاهده کلی قواعد، show security nat static statistics برای بررسی آمار ترجمهها، و مهمتر از همه show security flow session destination-prefix 203.0.113.50 یا show security flow session source-prefix 10.0.1.100 برای دیدن ترجمه در عمل.
نکات کلیدی:
قاعده Static NAT بهطور خودکار ترافیک بازگشتی سرور به اینترنت را نیز مدیریت میکند (معکوس Source NAT)؛ قواعد با تطبیق خاصتر (مثلاً با تعیین پورت) اولویت بالاتری دارند؛ و موفقیت این روش کاملاً به وجود پالیسی امنیتی همسو با آدرسهای ترجمهشده وابسته است.
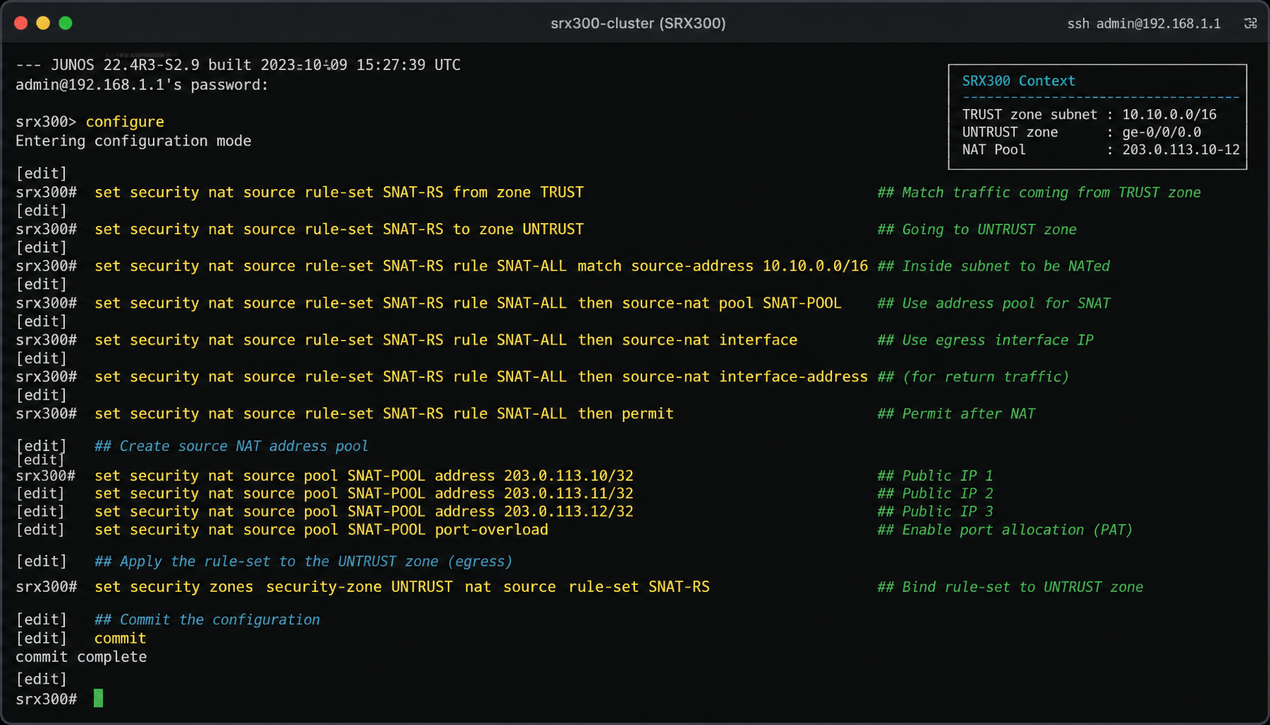
Dynamic NAT همراه با ترجمه پورت، ستون فقرات دسترسی کاربران شبکه خصوصی به اینترنت است؛ روشی که گاهی NAT Overload نیز خوانده میشود. مکانیسم PAT با اختصاص شمارههای پورت منحصربهفرد لایه 4 به هر نشست خروجی، امکان تفکیک ترافیک بازگشتی را از طریق یک آدرس عمومی فراهم میکند. در SRX این فرآیند یک ابزار امنیتی و مدیریتی نیز هست، چرا که هویت دستگاههای داخلی از دید بیرون پنهان میماند.
شبکه داخلی کاربران 192.168.10.0/24 در Zone trust قرار دارد و اینترفیس خارجی SRX (ge-0/0/0.0) با آدرس 203.0.113.1 در Zone untrust است. هدف، دسترسی همزمان همه کاربران به اینترنت با تنها یک آدرس عمومی است و نیاز امنیتی، استفاده از تصادفیسازی پورتها است.
در این حالت از خود آدرس اینترفیس خارجی به عنوان منبع ترجمه استفاده میکنیم که کارآمدترین روش برای PAT است:
set security nat source pool INTERNET-POOL address 203.0.113.1/32 set security nat source pool INTERNET-POOL port randomization set security nat source pool INTERNET-POOL overflow-pool interface
خط اول استخری با تنها آدرس 203.0.113.1 میسازد. گزینه port randomization برای جلوگیری از حملات مبتنی بر پیشبینی شماره پورت ضروری است و overflow-pool interface به SRX میگوید در صورت پر شدن پورتهای آدرس اصلی، بهطور خودکار از آدرس اینترفیس خارجی به عنوان پشتیبان استفاده کند.
این بخش قلب پیکربندی است و مشخص میکند چه ترافیکی، از کجا به کجا و با کدام استخر ترجمه شود:
set security nat source rule-set INTERNET-ACCESS from zone trust set security nat source rule-set INTERNET-ACCESS to zone untrust set security nat source rule-set INTERNET-ACCESS rule USERS-NAT-RULE match source-address 192.168.10.0/24 set security nat source rule-set INTERNET-ACCESS rule USERS-NAT-RULE then source-nat pool INTERNET-POOL
قاعده فقط بر ترافیک از trust به untrust اعمال میشود، ترافیک با مبدأ 192.168.10.0/24 را انتخاب کرده و ترجمه منبع را با آدرسهای استخر انجام میدهد؛ سیستم بهصورت خودکار PAT را اجرا میکند.
مانند همیشه، NAT بهتنهایی اجازه عبور نمیدهد. در این پالیسی، آدرس مبدأ همان آدرس واقعی و اولیه کاربران است:
set security policies from-zone trust to-zone untrust policy PERMIT-INTERNET match source-address 192.168.10.0/24 set security policies from-zone trust to-zone untrust policy PERMIT-INTERNET match destination-address any set security policies from-zone trust to-zone untrust policy PERMIT-INTERNET match application any set security policies from-zone trust to-zone untrust policy PERMIT-INTERNET then permit
پس از commit از show security nat source rule all برای مشاهده خلاصه قواعد، از show security nat source pool INTERNET-POOL برای بررسی آمار استخر، و از show security flow session summary
برای دیدن نشستهای فعال استفاده کنید. خروجی دستور show security flow session ستونهای NAT Source و NAT Destination را نشان میدهد که تأیید میکند PAT در حال انجام است. برای لاگگیری حسابرسی میتوانید گزینه syslog را به انتهای قاعده NAT اضافه کنید و برای پروتکلهایی مانند FTP و SIP که اطلاعات آدرس را در Payload حمل میکنند، ALGهای داخلی SRX بهطور خودکار payload را نیز مطابق NAT اصلاح میکنند.
Policy-Based NAT در Junos شما را از محدودیتهای ساده «همه ترافیک از یک Zone به Zone دیگر» رها ساخته و امکان اعمال NAT انتخابی و شرطی را فراهم میآورد. تصمیم به ترجمه یا عدم ترجمه میتواند بر پایه برنامه، مقصد خاص، پورت یا ترکیبی از این فاکتورها اتخاذ شود؛ قابلیتی که برای اتصال به سرویسهای ابری، الزامات انطباق یا خردمحدودسازی (Micro-Segmentation) ضروری است. درون یک Rule-Set، قواعد به ترتیب از بالا به پایین پردازش میشوند و اولین قاعده با تطابق کامل اجرا میشود؛ همین ویژگی امکان تعریف استثناها را ممکن میسازد.
سازمانی با شبکه داخلی 10.10.0.0/16 این نیازها را دارد: 1) کاربران در دسترسی به اینترنت عمومی از استخر 203.0.113.10 تا 203.0.113.20 با PAT استفاده کنند؛ 2) در دسترسی به شبکه شریک تجاری (172.16.50.0/24 از طریق تونل VPN) NAT انجام نشود تا آدرس اصلی برای احراز هویت مبتنی بر IP به شریک نمایش داده شود؛ 3) در دسترسی به سرویس SaaS خاص (198.51.100.55) از آدرس عمومی متفاوت 203.0.113.30 استفاده شود.
set security nat source pool INTERNET-POOL address 203.0.113.10 to 203.0.113.20 set security nat source pool INTERNET-POOL port randomization set security nat source pool SaaS-GATEWAY address 203.0.113.30/32 set security nat source pool SaaS-GATEWAY port randomization
قاعده 1 (استثنا NO-NAT) باید اول بیاید تا ترافیک شریک پیش از قواعد عمومی پردازش و از NAT معاف شود:
set security nat source rule-set CORPORATE-POLICY-NAT from zone trust set security nat source rule-set CORPORATE-POLICY-NAT to zone untrust set security nat source rule-set CORPORATE-POLICY-NAT rule NO-NAT-TO-PARTNER match source-address 10.10.0.0/16 set security nat source rule-set CORPORATE-POLICY-NAT rule NO-NAT-TO-PARTNER match destination-address 172.16.50.0/24 set security nat source rule-set CORPORATE-POLICY-NAT rule NO-NAT-TO-PARTNER then source-nat off
قاعده 2 برای ترافیک ویژه سرویس SaaS با آدرس خروجی متفاوت:
set security nat source rule-set CORPORATE-POLICY-NAT rule NAT-TO-SAAS match source-address 10.10.0.0/16 set security nat source rule-set CORPORATE-POLICY-NAT rule NAT-TO-SAAS match destination-address 198.51.100.55/32 set security nat source rule-set CORPORATE-POLICY-NAT rule NAT-TO-SAAS then source-nat pool SaaS-GATEWAY
قاعده 3 (پیشفرض) مانند default route عمل میکند و هر ترافیک غیرمطابق با دو قاعده قبل را تحت NAT عمومی قرار میدهد:
set security nat source rule-set CORPORATE-POLICY-NAT rule NAT-TO-INTERNET match source-address 10.10.0.0/16 set security nat source rule-set CORPORATE-POLICY-NAT rule NAT-TO-INTERNET then source-nat pool INTERNET-POOL
پالیسیها باید عبور هر سه مسیر را مجاز کنند و از آدرسهای مبدأ اصلی استفاده میکنند:
set security policies from-zone trust to-zone untrust policy TO-PARTNER match source-address 10.10.0.0/16 destination-address 172.16.50.0/24 application any set security policies from-zone trust to-zone untrust policy TO-PARTNER then permit set security policies from-zone trust to-zone untrust policy TO-SAAS match source-address 10.10.0.0/16 destination-address 198.51.100.55/32 application any set security policies from-zone trust to-zone untrust policy TO-SAAS then permit set security policies from-zone trust to-zone untrust policy TO-INTERNET match source-address 10.10.0.0/16 destination-address any application any set security policies from-zone trust to-zone untrust policy TO-INTERNET then permit
همیشه با show security nat source rule all ترتیب قواعد را تأیید کنید؛ ترتیب NO-NAT-TO-PARTNER، سپس NAT-TO-SAAS و در آخر NAT-TO-INTERNET حیاتی است. با show security flow session
بررسی کنید که برای ترافیک شریک، ستون NAT Source خالی و برای ترافیک SaaS، آدرس 203.0.113.30 نمایش داده شود. Policy-Based NAT را میتوان با Destination NAT نیز ترکیب کرد تا قواعد ورودی پیچیدهای (مثلاً ترجمه مقصد بر اساس مبدأ درخواستکننده) ساخته شود. برای سناریوهای مشابه در سایر برندها، مقاله
طراحی معماری DMZ با فایروال پالو آلتو برای انتشار سرویسهای اینترنتی نیز مرور میکند.
پیادهسازی NAT صرفاً یک تنظیم ارتباطی نیست؛ بلکه اقدامی امنیتی-استراتژیک است که بدون رعایت بهترین روشها میتواند به جای تقویت امنیت، خطرات پنهانی ایجاد کند.
هرگز تمام پورتهای یک سرور داخلی را به اینترنت نگاشت نکنید؛ بهجای قاعده کلی، از Port-Specific Static NAT استفاده کنید تا فقط پورتهای ضروری (80 و 443 برای وب، 25 و 465 برای ایمیل) باز شوند. در Dynamic NAT نیز محدوده آدرس مبدأ را تا حد ممکن محدود کنید و بهجای any، دقیقاً زیرشبکههای نیازمند را مشخص نمایید.
برای هر قاعده NAT مهم (بهویژه Static NATها) گزینه syslog را فعال کنید:
لاگهای ایجادشده (معمولاً در رده SECURITY) آدرسهای قبل و بعد از ترجمه، پورتها و نتیجه عمل را نشان میدهند؛ دادههایی که برای شناسایی الگوهای غیرعادی یا تلاش اسکن پورت حیاتیاند.
اینترفیسهای خارجی که ترافیک NAT شده از آنها عبور میکند در معرض حملات DoS/DDoS هستند. پروفایل Screen مناسبی با دستور set security screen ids-option به اینترفیس untrust اختصاص دهید و گزینههایی مانند syn-flood، udp-flood و icmp-flood را فعال کنید. همچنین uRPF را برای جلوگیری از IP Spoofing فعال نمایید:
برای جلوگیری از مصرف منابع نشست توسط یک میزبان مخرب یا خطای برنامهای، محدودیت منطقی بر تعداد نشستهای همزمان هر کاربر اعمال کنید و Timeoutهای پیشفرض عدم فعالیت را بر اساس نیاز سرویسها و با احتیاط بازتنظیم نمایید:
تمام ترافیک داخلی را در یک Zone بزرگ قرار ندهید؛ از Zoneهای مجزا برای کاربران، سرورها، مدیریت و DMZ استفاده کنید. این امر اعمال Policy-Based NAT دقیقتر و پالیسیهای امنیتی قویتری را فراهم میکند.
برای هر قاعده و استخر از annotations برای درج هدف و صاحب سرویس استفاده کنید و قواعد NAT (بهویژه Static) را بهصورت دورهای بازبینی کنید تا قواعد سرویسهای متوقفشده حذف و سطح حمله کوچک نگه داشته شود.
Application Layer Gateways مانند FTP و SIP بهصورت پیشفرض فعالاند؛ اگر از آنها استفاده نمیکنید، در صورت عدم نیاز غیرفعالشان کنید تا پیچیدگی و سطح خطر کاهش یابد. توجه داشته باشید برای پروتکلهای رمزنگاریشده انتها-به-انتها (SSH و TLS)، ALG قادر به بررسی Payload نیست و NAT صرفاً بر هدر IP/Port اعمال میشود. برای ارزیابی امنیتی برنامههای در معرض عرض،
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب منبع معتبری است.
پس از پیادهسازی NAT، مواجهه با مشکلاتی چون عدم برقراری ارتباط، ترجمه نادرست یا افت کارایی محتمل است. NAT در تقاطع مسیریابی، سیاستگذاری امنیتی و سرویسهای لایه 4 عمل میکند؛ درک اینکه NAT تنها یک حلقه از زنجیره عبور ترافیک است، کلید حل مسئله است.
گام 1 – تأیید اتصال پایه:
با show route از وجود مسیر به مقصد اطمینان حاصل کنید و به یاد داشته باشید ترافیک پس از NAT بر اساس آدرس ترجمهشده مسیریابی میشود. با show interfaces terse و show security zones وضعیت اینترفیسها و انتساب Zoneها را بررسی کنید.
گام 2 – تأیید اعمال NAT:
با show security nat source rule all یا show security nat static rule all قاعده مورد نظر را بیابید؛ ستون Hit count نشان میدهد ترافیکی با آن مطابقت داشته است یا خیر. اگر صفر است، یا ترافیکی ارسال نشده یا تطبیق قاعده مشکل دارد. با show security nat source pool از سلامت آدرسهای استخر و با show security nat source rule detail از ترتیب دقیق قواعد مطمئن شوید.
گام 3 – بررسی پالیسی امنیتی:
با show security policies مقدار Hit count پالیسی مرتبط را چک کنید. نکته حیاتی: در پالیسیها همیشه از آدرس واقعی (نه ترجمهشده) استفاده میشود؛ برای ترافیک خروجی آدرس مبدأ همان آدرس خصوصی داخلی و برای ترافیک ورودی، آدرس مقصد همان آدرس خصوصی سرور است.
گام 4 – تحلیل نشست فعال:
دستور show security flow session نقطه اوج عیبیابی است؛ ستونهای Source NAT و Destination NAT نشان میدهند ترجمه بهدرستی انجام شده یا نه، و ستون Policy مشخص میکند کدام پالیسی مجوز داده است. اگر نشستی ایجاد نمیشود، با monitor traffic بررسی کنید بستهها اصلاً به SRX میرسند یا خیر.
Hit count قاعده NAT افزایش نمییابد:
تطبیق آدرس در قاعده نادرست است، ترافیک به Zone دیگری میرود که در rule-set تعریف نشده، یا قاعدهای با اولویت بالاتر (در Policy-Based NAT) ترافیک را گرفته است. پارامترهای match را بازبینی و ترتیب را بررسی کنید.
Hit count پالیسی صفر است (اما NAT فعال شده): عدم تطابق در پارامترهای پالیسی یا وجود پالیسی deny در بالاتر. با دقت بازبینی کنید.
ترجمه انجام میشود اما اتصال کامل نمیشود:
مشکل معمولاً در مسیر بازگشت است؛ آدرس عمومی ترجمهشده ممکن است مسیر بازگشت به SRX نداشته باشد (مربوط به ISP) یا سرور داخلی پس از ترجمه مقصد، مسیر بازگشت به SRX را نداشته باشد. مسیریابی را در هر دو طرف با traceroute تأیید کنید.
کندی یا قطعی متناوب زیر بار زیاد:
احتمال اتمام پورتهای استخر (Port Exhaustion) یا محدودیت منابع سختافزاری. با show security nat source pool درصد استفاده پورت را ببینید و در صورت نیاز استخر را گسترش دهید یا از overflow-pool interface استفاده کنید. با show security flow session summary بار نشستها را مانیتور نمایید.
show security flow session nat: نمایش فقط نشستهای تحت NATshow log messages | match RT_FLOW_SESSION: فیلتر لاگهای ایجاد و بستن نشستهاclear security nat source rule <rule-name>: صفر کردن آمار یک قاعده برای تست مجددclear security flow session (با احتیاط): پاک کردن کل نشستها برای شروع تمیزآیا NAT در SRX بهتنهایی عبور ترافیک را مجاز میکند؟ خیر. NAT فقط آدرس را ترجمه میکند و مجوز عبور توسط Security Policies صادر میشود. هر قاعده NAT باید پالیسی امنیتی هماهنگ با آدرسهای نهایی داشته باشد.
در پالیسیها از آدرس ترجمهشده استفاده میکنیم یا اصلی؟ همیشه آدرس واقعی و نهایی پس از NAT: در ترافیک خروجی، مبدأ همان آدرس خصوصی داخلی است و در ترافیک ورودی، مقصد همان آدرس خصوصی سرور داخلی.
تفاوت overflow-pool interface چیست؟ تعیین میکند در صورت اتمام پورتهای استخر اصلی، SRX بهطور خودکار از آدرس اینترفیس خارجی به عنوان پشتیبان استفاده کند؛ گزینهای ضروری برای استخرهای تکآدرسی.
آیا Static NAT ترافیک بازگشتی را هم مدیریت میکند؟ بله؛ قاعده Static NAT بهطور خودکار ترافیک بازگشتی از سرور به اینترنت را نیز مدیریت میکند (Source NAT معکوس).
آموزش NAT در Juniper SRX
نشان داد که این فرآیند فراتر از یک تکلیف فنی، تصمیمی استراتژیک در معماری امنیت شبکه است. سلسلهمراتب پیکربندی از Static NAT پایه برای سرویسدهی مطمئن آغاز میشود، با Dynamic NAT و PAT برای بهرهوری حداکثری در دسترسیهای خروجی گسترش مییابد و با Policy-Based NAT به اوج کنترل گرانولار میرسد؛ طیفی که به مهندسان امکان میدهد طرحهایی دقیقاً منطبق با نیازهای تجاری و امنیتی پیاده کنند.
قدرت این ابزار در گرو مسئولیتپذیری در استفاده از آن است. اصولی چون کمترین امتیاز، لاگگیری، یکپارچهسازی با Screenها و کنترل نشستها، نقشه راه جلوگیری از تبدیل NAT از یک سپر دفاعی به یک نقطه آسیبپذیر است. رویکرد عیبیابی ساختاریافته مبتنی بر دستورات غنی Junos نیز چراغ راه حفظ تداوم سرویس خواهد بود. به خاطر داشته باشید که NAT یک جزیره نیست؛ موفقیت آن به سلامت مسیریابی، پیکربندی اینترفیسها و مهمتر از همه پالیسیهای امنیتی دقیق و هماهنگ وابسته است. با تسلط بر این مفاهیم، زیرساخت NAT خود را به سرویسی امن، قابل نظارت و مقیاسپذیر تبدیل خواهید کرد. برای مقایسه با سایر گزینههای بازار، صفحه
قیمت فایروال فورتیگیت FortiGate نیز بررسی ارزشمندی است.