امنیت شبکه در سال های اخیر از الگوی «شناسایی تهدید شناخته شده» فاصله گرفته و به سمت تحلیل رفتار و قصد مهاجم حرکت کرده است. قابلیت WildFire Subscription در Palo Alto یکی از مهمترین اشتراکهای امنیتی فایروال های نسل جدید پالو آلتو است که عملکرد تحلیل بدافزار WildFire را به یک پلتفرم تحلیل تهدید در مقیاس ابری متصل میکند. در این مقاله معماری، چرخه عملکرد، مزایا، محدودیتها و مراحل عملی فعال سازی این قابلیت را بررسی میکنیم.
برای دههها سنگ بنای دفاع در برابر بدافزار، راهکارهای امضامحور بود؛ سیستمهایی که فایل و ترافیک شبکه را با پایگاه دادهای از الگوهای شناختهشده مقایسه میکنند. این رویکرد در برابر تهدیدات رایج مؤثر است اما سه محدودیت اساسی دارد: ناتوانی در شناسایی تهدیدات Zero-day که از آسیبپذیریهای ناشناخته و بدون وصله استفاده میکنند، تأخیر در ساخت و توزیع امضای جدید که سازمان را در آن بازه زمانی آسیبپذیر میگذارد، و آسانی فرار بدافزارهای Polymorphic و Metamorphic که با تغییر کوچکی در کد، امضا را بیاثر میکنند.
حجم تهدیدات نیز بهشدت رشد کرده و روزانه صدها هزار نمونه بدافزار جدید ثبت میشود؛ چالش اصلی اما کیفیت و پنهانکاری آنهاست. حملات هدفمند و پیشرفته (APT) با مهندسی اجتماعی و رفتار «Low and Slow» گاه برای ماهها ناشناخته میمانند. همین خلأ، جامعه دفاع سایبری را به سمت تحلیل رفتاری سوق داده است: فایل مشکوک در محیطی ایزوله اجرا و رفتار واقعی آن، از تغییر رجیستری تا ارتباط با سرور فرمان و کنترل، بررسی میشود.
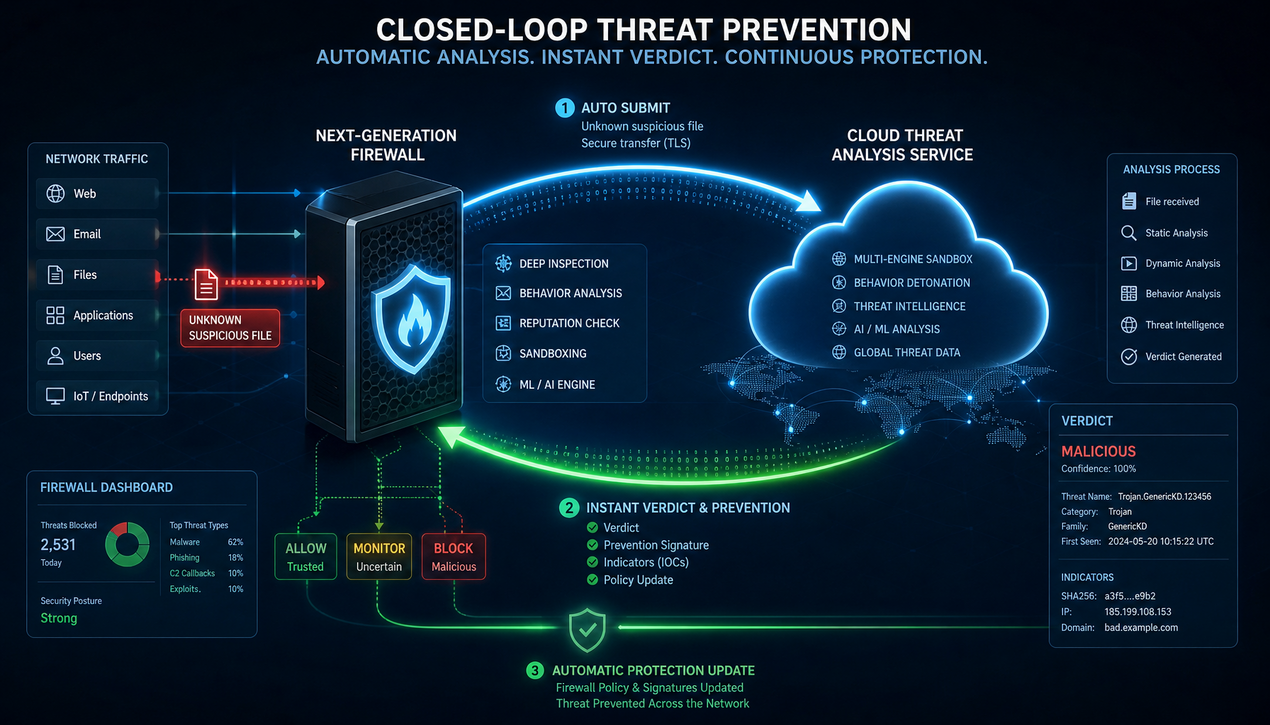
سرویس WildFire پالو آلتو صرفاً یک سندباکس نیست؛ یک پلتفرم جهانی تحلیل تهدید مبتنی بر ابر است که بهصورت یکپارچه در اکوسیستم امنیتی این شرکت و بهویژه فایروالهای نسل جدید (NGFW) تعبیه شده است. این سرویس یک چرخه کامل ارائه میدهد: کشف فایلهای مشکوک در ترافیک شبکه، تحلیل چندلایه در ابر و پیشگیری خودکار برای کل شبکه.
اشتراک WildFire در فایروال پالو آلتو مجوز تجاری است که همین چرخه را فعال میکند؛ بدون آن، فایروال نمیتواند نمونههای ناشناخته را به ابر ارسال کند، رأی تحلیل دریافت کند یا موتورهای پیشگیری را با نتایج آن بهروز نگه دارد. به همین دلیل WildFire در کنار Anti-Virus، Anti-Spyware و URL Filtering یکی از اجزای کلیدی پروفایلهای امنیتی پالو آلتو محسوب میشود و در مقابله با تهدیدات ناشناخته نقش ستون تحلیل را ایفا میکند.
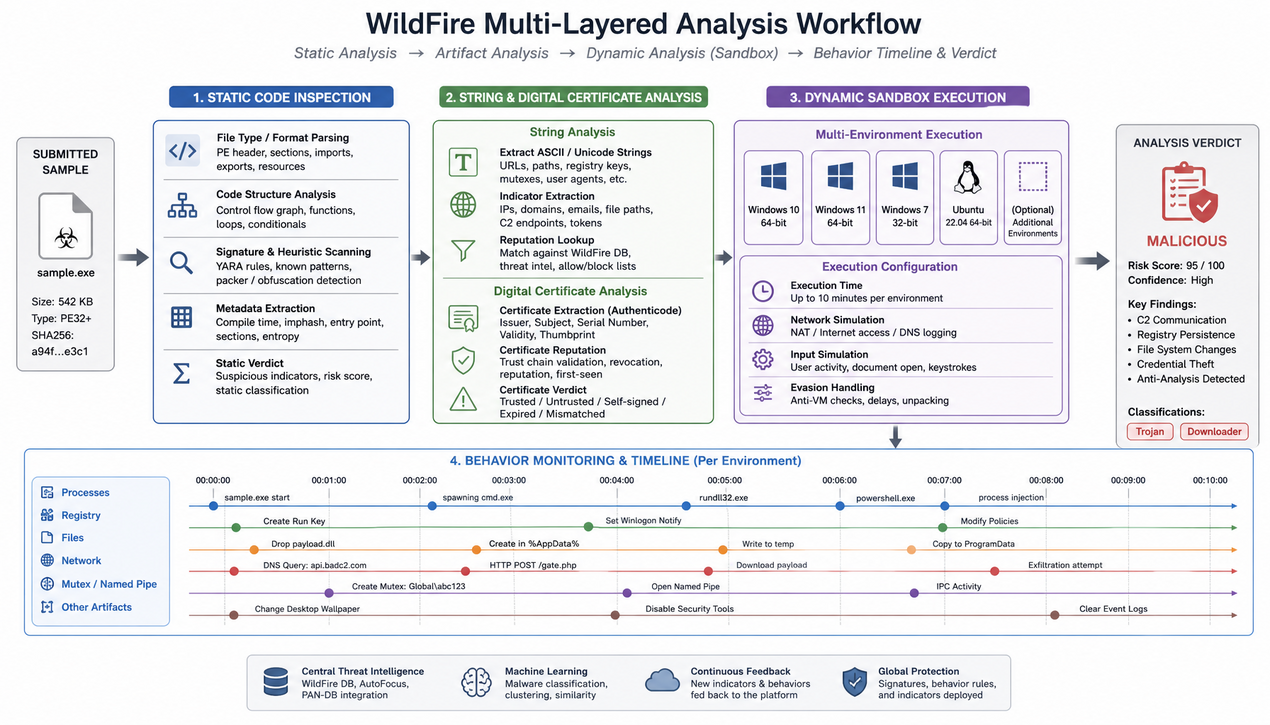
معماری WildFire بر سه ستون استوار است: تحلیل پویا، تحلیل ایستا و یکپارچگی عمیق با پلتفرم امنیتی. این ترکیب، چرخهای خودکار از کشف تا پیشگیری در مقیاس جهانی میسازد و شکاف میان شناسایی تهدید و اجرای اقدام دفاعی را از بین میبرد. نکته مهم این است که هیچیک از این لایهها بهتنهایی کافی نیست و قدرت سرویس از همافزایی آنها حاصل میشود؛ در ادامه هر ستون را بررسی میکنیم.
در تحلیل پویا، نمونه مشکوک در محیطی ایزوله و کنترلشده اجرا میشود تا رفتار واقعی آن بدون خطر برای زیرساخت واقعی مشاهده شود. سندباکس ابری WildFire از ماشینهای مجازی با سیستمعاملهای متنوع (نسخههای مختلف Windows، macOS، Linux و Android) و برنامههای رایجی مانند Microsoft Office، Adobe Reader و مرورگرهای وب بهره میبرد؛ تنوعی که احتمال فرار بدافزارهایی که محیط مجازی را تشخیص میدهند را کاهش میدهد.
برای مقابله با تکنیکهای فرار، WildFire نشانههای محیط مجازی را پنهان میکند، تعامل کاربر (کلیک ماوس و پر کردن فرمها) را شبیهسازی میکند و خدمات شبکهای واقعگرا ارائه میدهد تا بدافزارهای شرطی فعال شوند. در طول اجرا، عملیات فایلسیستمی، تغییرات رجیستری و کلیدهای راهانداز، ایجاد فرآیندها و روابط درختی آنها، فراخوانیهای سیستمی و رفتار شبکه شامل ارتباطات C2 و دانلود مرحله بعدی حمله ثبت میشود؛ سپس رفتارها با کتابخانه الگوهای مخرب مقایسه و جدول زمانی دقیقی از رویدادها ساخته میشود.
تحلیل ایستا، پیش یا همزمان با تحلیل پویا، ساختار فایل را بدون اجرای کد بررسی میکند؛ روشی سریعتر که نشانههای خطر را حتی در فایلهایی که در سندباکس اجرا نمیشوند پیدا میکند. بررسی هدر و بخشهای فایل، ورودیهای کتابخانههای سیستمی، جستوجوی رشتهها (مانند URLهای سرورهای C2)، اعتبارسنجی امضای دیجیتال، شناسایی کدهای بستهبندی یا مبهمسازیشده و تحلیل متادیتای اسناد مانند نویسنده و ماکروها از جمله این بررسیهاست.
در لایه بعد، فایل از نظر درجه شهرت (Reputation) و شباهت به خانوادههای بدافزاری شناختهشده مقایسه میشود و دادههای رفتاری جمعآوریشده با مدلهای یادگیری ماشین که روی حجم عظیمی از نمونهها آموزش دیدهاند پردازش میگردند تا الگوهای رفتار مخرب حتی در حملات کاملاً جدید شناسایی شود. ترکیب این روشها، شناسایی را بر چند شاخص مستقل استوار میکند و دقت کلی سیستم را بالا میبرد.
قدرت واقعی WildFire نه فقط در تحلیل، بلکه در یکپارچگی بیدرز آن با کل پلتفرم پالو آلتو است. فایروالهای دارای اشتراک فعال، ترافیک شامل فایلهای دانلودی، پیوستهای ایمیل و ترافیک وب را بهطور مستمر بازرسی میکنند و هر فایل مشکوک یا با شهرت نامعلوم را از طریق کانالی امن و رمزنگاریشده به ابر ارسال میکنند.
پس از تحلیل، رأی نهایی (پاک یا مخرب) همراه با نشانههای مصالحه مانند هش فایل، IP و دامنههای مخرب به فایروال مبدأ و همه فایروالهای متصل دیگر در سراسر جهان بازمیگردد. بر اساس این نتایج، امضاهای جدید به موتور ضد بدافزار فایروال اضافه میشود و سیاستهای امنیتی میتوانند بهطور خودکار بهروز شوند. نتیجه، نوعی «سیستم ایمنی جمعی» است: به محض کشف و تحلیل یک نمونه مخرب در هر نقطه از جهان، حفاظت برای تمام مشترکین فعال میشود.
چرخه تحلیل بدافزار WildFire به دو روش آغاز میشود. روش اول، ارسال خودکار توسط فایروال است؛ موتورهای Threat Prevention و URL Filtering ترافیک را بازرسی میکنند و فایلهای با شهرت ناشناخته، فایلهای اجرایی مانند EXE و DLL، اسناد حاوی ماکرو، آرشیوهایی مانند ZIP و RAR و اسکریپتهای PowerShell و JavaScript را بهطور خودکار و با کمترین تأخیر ارسال میکنند.
روش دوم، ارسال دستی است: تحلیلگران میتوانند نمونههای مشکوک را از طریق APIهای RESTful سرویس یا پورتال مدیریت ارسال کنند؛ امکانی حیاتی برای فایلهای جمعآوریشده از ایمیلهای گزارششده کاربران یا حافظههای USB. پیش از ارسال، رأی نمونه ابتدا در حافظه نهان فایروال بررسی میشود تا از ارسال تکراری و مصرف پهنای باند بیمورد پرهیز شود.
پس از ورود نمونه به ابر، فرآیندی موازی و چندوجهی آغاز میشود. تحلیل ایستای اولیه در کسری از ثانیه، هش، امضاهای شناختهشده و ساختار فایل را بررسی میکند؛ اگر فایل از قبل شناختهشده باشد، نتیجه بلافاصله بازگردانده میشود. در غیر این صورت نمونه وارد سندباکس پیشرفته شده، بهطور همزمان در چند محیط مجازی اجرا میشود و موتور تحلیل، کلیک روی دیالوگها و باز کردن منوها را شبیهسازی میکند تا بدافزارهای شرطی فعال شوند.
اگر تحلیل، رفتار مخربی را تأیید کند، WildFire ابزارهای عملیاتی دفاع تولید میکند: نشانههای مصالحه (IOCs) شامل هشهای MD5 و SHA-256، IP و دامنههای سرور فرمان و کنترل، الگوهای ترافیک شبکه، URLهای مخرب و کلیدهای رجیستری برای پاکسازی. در کنار آن، امضاهای آنتیبدافزار برای موتور Threat Prevention ساخته میشود و گزارشی جامع شامل جدول زمانی رویدادها، اسکرینشات فعالیتها و توصیههای پاکسازی ایجاد میگردد.
در مرحله نهایی، IOCها و امضاهای تولیدشده به تمام دستگاههای متصل به سرویس در سراسر جهان ارسال میشوند؛ چرخه کامل از اولین برخورد با یک فایل ناشناخته تا ایجاد حفاظت جهانی معمولاً در عرض چند دقیقه تکمیل میشود. فایروالهای دریافتکننده بهطور خودکار از عبور ترافیک مرتبط با آن تهدید در سطح فایل، شبکه و برنامه کاربردی جلوگیری میکنند و نیازی به مداخله اپراتور یا انتشار وصله نرمافزاری نیست. این دادهها بهطور همزمان سایر اجزای اکوسیستم مانند Cortex XDR را برای تحقیقات و پاسخگویی تغذیه میکند.
استفاده عملی از این قابلیت دو بخش دارد: فعالسازی لایسنس اشتراک و اتصال پروفایل تحلیل به قوانین امنیتی. مراحل زیر نمای کلی یک استقرار استاندارد را نشان میدهد و جزئیات دقیق هر مرحله ممکن است بسته به نسخه PAN-OS اندکی متفاوت باشد؛ پیش از اجرا، الزامات حریم خصوصی سازمان درباره انتقال فایل به سرویس ابری بررسی شود.
پیش از خرید فایروال پالو آلتو
یا انتخاب مدل استقرار، نوع و مدت اشتراکهای امنیتی مورد نیاز سازمان را مشخص کنید؛ قابلیت WildFire Subscription بدون اشتراک فعال، نمونهای به ابر ارسال نمیکند و رأی تحلیل دریافت نمیشود. بررسی همزمان اشتراک Threat Prevention نیز توصیه میشود، زیرا این دو مکمل یکدیگرند.
برای آنکه ترکیب پروفایلها بهدرستی در برابر تهدیدات ناشناخته عمل کند، الگوهای عملی را در مقاله طراحی security profile در فایروال پالو آلتو برای مقابله با تهدیدات Zero-day مرور کنید. متصل کردن گروه پروفایل به قوانین نیز بخشی از طراحی کلی سیاست امنیتی است که در بهترین سناریوهای طراحی policy امنیتی در فایروال پالو آلتو به تفصیل بررسی شده است؛ بدون این طراحی، حتی بهترین پروفایلها روی ترافیک درست اعمال نمیشوند.
برای اطمینان از اتصال فایروال به ابر WildFire میتوانید از دستور بازرسی فقط-خواندنی زیر در حالت operational استفاده کنید. این دستور وضعیت اتصال را نمایش میدهد و هیچ تغییری در پیکربندی ایجاد نمیکند؛ بنابراین اجرای آن در محیط عملیاتی سازمان بیخطر است.
اگر خروجی نشاندهنده عدم اتصال باشد، مسیر پیشفرض، وضعیت DNS و اعتبار لایسنس را بررسی کنید. برای دیدن گزینههای مجاز در هر سطح از دستور، میتوانید علامت ? را پس از تایپ بخشی از دستور وارد کنید تا فهرست ادامههای ممکن نمایش داده شود. تاریخ انقضای اشتراک را نیز در بخش مدیریت لایسنس رابط گرافیکی دنبال کنید و پیش از هر تغییر پیکربندی، از تنظیمات فعلی نسخه پشتیبان تهیه کنید.
سرویس WildFire برای تحلیل طیف گستردهای از فرمتها و حملات طراحی شده است. در حوزه بدافزار، الگوهای باجافزار (رمزنگاری فایلها و تغییر پسوندها)، درهای پشتی و رباتهای شبکه، جاسوسافزارها و کیلاگرها از طریق رفتارهایی مانند تزریق به فرآیندها و ارتباطات C2 شناسایی میشوند. اکسپلویتهای مرورگر و کیتهای بهرهبرداری مانند RIG و Magnitude و PDFهای آلوده نیز پوشش داده میشوند.
پوشش اسکریپتها نیز گسترده است: PowerShell حتی با مبهمسازی، JavaScript و VBScript تعبیهشده و ماکروهای آلوده Office. WildFire آرشیوهای تودرتو را بهصورت بازگشتی باز میکند، بستهبندهای رایج را برای استخراج کد اصلی میشکافد و بدافزارهای چندمرحلهای را با رصد ارتباطات متوالی شبکه دنبال میکند. تهدیدات Fileless و ابزارهای قانونی سیستمی با کاربرد مخرب (LOLBins) نیز با تحلیل فعالیت حافظه و بررسی زمینه و توالی فعالیتها شناسایی میشوند.
سرعت و مقیاسپذیری:
فرآیند کاملاً خودکار، مداخله دستی در ارسال نمونه یا بهروزرسانی سیاست را حذف میکند و چرخه کامل از اولین برخورد تا ایجاد حفاظت جهانی را معمولاً به چند دقیقه میرساند. در گذشته ممکن بود سازمانها روزها یا هفتهها پس از نفوذ، از وجود بدافزار جدید مطلع شوند؛ WildFire این پنجره را تا حد زیادی میبندد. زیرساخت ابری پردازش موازی نمونهها را بدون نیاز به سختافزار سندباکس داخلی ممکن میسازد و نمونهها به نزدیکترین دیتاسنتر جغرافیایی هدایت میشوند.
دقت بالا با حداقل هشدار اشتباه:
ترکیب تحلیل ایستا، پویا و رفتاری، شناسایی را بر چند شاخص مستقل استوار میکند و مدلهای یادگیری ماشین بین رفتارهای قانونی غیرمعمول و رفتار واقعاً مخرب تمایز قائل میشوند. تمرکز بر «نتیجه» فعالیت (مانند رمزنگاری فایلها) بهجای ساختار کد، دقت را افزایش میدهد و خستگی هشدار (Alert Fatigue) در تیمهای امنیتی را کاهش میدهد؛ نتیجه آن کاهش هزینه بررسی دستی هشدارهای اشتباه است.
پیشگیری خودکار و گزارشگیری:
به محض تأیید مخرب بودن نمونه، ترافیک آینده مرتبط با آن تهدید بدون نیاز به تایید اپراتور مسدود میشود و بهروزرسانیها بهصورت بومی در سیاستهای امنیتی و پروفایلهای پیشگیری ادغام میگردند؛ هماهنگی این پاسخ از فایروال تا Cortex XDR انجام میشود. در حوزه گزارشگیری نیز گزارشهای فنی برای SOC شامل جدول زمانی و IOCها، گزارشهای اجرایی برای مدیریت، گزارشهای انطباق با چارچوبهایی مانند PCI-DSS و HIPAA و امکان ارسال خودکار دادهها به SIEMهایی مانند Splunk در دسترس است.
حریم خصوصی و الزامات قانونی:
ارسال خودکار فایلهای مشکوک میتواند شامل پیوستهای ایمیل حاوی اطلاعات کسبوکار یا کدهای اختصاصی باشد؛ پس سرویس باید از رمزنگاری قوی در انتقال (TLS) و در حالت سکون و سیاستهای حذف خودکار پس از تحلیل پیروی کند. برای سازمانهای مشمول مقرراتی مانند GDPR، شفافیت درباره محل پردازش داده و انتقال حداقلی داده شخصی اهمیت دارد و بررسی دقیق توافقنامه پردازش داده (DPA) با فروشنده پیش از استقرار ضروری است.
وابستگی به اینترنت:
عملکرد سرویس به اتصال پایدار و پهنای باند کافی وابسته است؛ اتصال ناپایدار باعث تأخیر در تحلیل و گسترش پنجره آسیبپذیری میشود و در قطعی کامل، ارسال نمونه جدید و دریافت بهروزرسانیهای محافظتی متوقف میگردد. برای سازمانهایی با الزام انزوای شبکه، پالو آلتو دستگاههای تحلیل محلی WildFire ارائه میدهد که نمونهها را در محل بررسی و بهصورت دورهای با ابر همگام میشوند؛ مدلی ترکیبی که هم حریم خصوصی و هم هوش تهدید جهانی را حفظ میکند.
در کنار این ملاحظات، مهاجمن بهطور مستمر تکنیکهایی برای تشخیص و فرار از محیطهای سندباکس توسعه میدهند و هیچ سندباکسی مصون مطلق نیست. جدول زیر مهمترین این تکنیکها و راهکارهای مقابله WildFire را جمعبندی میکند تا در ارزیابی واقعبینانه قابلیت سرویس لحاظ شوند.
| تکنیک فرار مهاجم | توضیح | راهکار مقابله WildFire |
|---|---|---|
| تشخیص ابزارگذاری (API Hooks) | بررسی هوکهای غیرعادی API که سندباکسها برای ثبت فعالیت استفاده میکنند | ابزارگذاری نامرئی از بیرون ماشین مجازی، بدون تغییر بایتهای سیستمعامل میزبان |
| تشخیص محیط مجازی | جستوجوی ردپای سختافزار، درایور یا سرویسهای مرتبط با پلتفرمهای مجازیسازی شناختهشده | هایپروایزر اختصاصی فاقد ردپاهای شناختهشده |
| نبود تعامل انسانی | بررسی نبود فعالیت ماوس و کیبورد یا پنجرههای تعاملی مانند EULAهای جعلی | شبیهسازی هوشمند کلیکها، حرکات ماوس و پر کردن دیالوگها |
| اتلاف وقت (API Hammering) | صدها هزار فراخوانی بیفایده API یا حلقههای زمانی طولانی برای عبور از پنجره تحلیل | شناسایی و تسریع تاخیرهای عمدی، از جمله در خانوادههایی مانند BazarLoader و Zloader |
در استقرارهای چندسایتی، پیکربندی پروفایلهای WildFire و لاگهای تحلیل میتوانند از طریق کنسول مدیریت متمرکز هماهنگ و توزیع شوند تا حفاظت در کل زیرساخت یکپارچه و یکسان بماند. برای آشنایی با قابلیتها و مزایای این کنسول در محیطهای سازمانی، مقاله
مدیریت متمرکز فایروالهای پالو آلتو با Panorama مرور کنید.
در نهایت، هیچ راهکار تکلایهای برای امنیت کافی نیست. تحلیل بدافزار در سندباکس ابری WildFire زمانی بهینه عمل میکند که در چارچوب استراتژی دفاع در عمق و کنار کنترلهای شبکه و نقطه پایانی قرار گیرد. برای نمونه، سنجشهای دورهای مانند ارزیابی امنیت برنامههای وب بر اساس
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب، سطوح حملهای را پوشش میدهند که در ترافیک شبکه منعکس نمیشوند و مکمل مناسبی برای تحلیل بدافزار به شمار میآیند.
قابلیت WildFire Subscription در Palo Alto گذاری از مدل واکنشی به مدل پیشگیرانه در امنیت شبکه است. ترکیب سندباکس ابری، تحلیل چندلایه ایستا و پویا، یادگیری ماشین، هوش تهدید جمعی جهانی و پیشگیری خودکار، پنجره آسیبپذیری در برابر بدافزارهای ناشناخته را به حداقل میرساند و بار عملیاتی تیم امنیت را کاهش میدهد. موفقیت پیادهسازی به انتخاب مدل استقرار متناسب با الزامات قانونی سازمان، پایداری اتصال اینترنت و قرار دادن سرویس در چارچوب یک استراتژی دفاع در عمق وابسته است.
خیر؛ این دو مکمل یکدیگرند. موتور Antivirus و Anti-Spyware تهدیدات شناختهشده را با امضا مسدود میکنند و WildFire تهدیدات ناشناخته را تحلیل میکند؛ خروجی این تحلیل در قالب امضاهای جدید، مستقیماً به همان موتورها تغذیه میشود. در استقرار استاندارد، هر دو پروفایل در یک گروه پروفایل امنیتی به قوانین متصل میشوند.
بله. WildFire یک اشتراک مستقل است و باید جداگانه فعال شود؛ پروفایل WildFire Analysis و ارسال نمونه به ابر تنها با این اشتراک کار میکند. در نبود آن، فایروال نمیتواند رأی تحلیل ابری را دریافت کند و کشف تهدیدات ناشناخته به موتورهای امضامحور محدود میماند.
سرویس ابری، مقیاس پردازشی بالا و هوش تهدید جهانی را فراهم میکند اما به اینترنت پایدار وابسته است. دستگاه تحلیل محلی نمونهها را در شبکه سازمان بررسی میکند و بهصورت دورهای با ابر همگام میشود؛ گزینهای مناسب برای سازمانهایی که انتقال فایل به بیرون برایشان محدودیت قانونی یا امنیتی دارد.
خیر. ارسال نمونه بر اساس پروفایل WildFire Analysis و اکشن تعیینشده برای هر نوع فایل انجام میشود و فایلهای دارای رأی شناختهشده ابتدا از حافظه نهان بررسی میشوند. مدیر شبکه میتواند برای انواع فایل مختلف، سیاست ارسال متفاوتی تعریف و حجم داده خروجی را مدیریت کند.