ماژول F5 BIG-IP Advanced Firewall Manager که با نام کوتاه AFM شناخته میشود، یک فایروال شبکه با معماری stateful و کارایی بالا است که روی همان پلتفرم BIG-IP اجرا میشود. مزیت اصلی این طراحی، حذف یک hop اضافی از مسیر ترافیک است؛ بازرسی بستهها، تصمیمگیری درباره allow یا drop و سپس تحویل ترافیک به سرویسدهی LTM، همه در یک دستگاه انجام میشود. AFM در کنار موتور فایروال، سرویس IPS و ابزارهای مقابله با DDoS را نیز در اختیار میگذارد و همین ترکیب، آن را برای لبه دیتاسنتر و بخشبندی داخلی شبکه مناسب میکند.
هدف این مقاله، آموزش راه اندازی فایروال F5 BIG-IP AFM با نگاهی عملیاتی است؛ از بررسی پیشنیازها و آمادهسازی شبکه تا فعالسازی لایسنس، ساخت Security Zone، نوشتن قوانین، پیکربندی IPS، دفاع در برابر DDoS، لاگگیری و نگهداری. تمرکز ما بر ترتیب درست گامها و تصمیمهای طراحی است، نه فهرست کردن منوها. هر دستور یا نمونهای که در ادامه میبینید، تنها در محیط آزمایشگاهی (Lab) و روی دستگاهی که در اختیار دارید باید اجرا شود.
پیادهسازی AFM بدون آمادهسازی دقیق، به پیکربندی ناپایدار یا حتی باز شدن حفره امنیتی منتهی میشود. سه محور اصلی آمادهسازی عبارتاند از انتخاب پلتفرم، تکمیل لایه نرمافزاری و طراحی منطقی شبکه. در این بخش هر سه محور را بررسی میکنیم تا پیش از ورود به مراحل پیکربندی، تصویر روشنی از محیط عملیاتی داشته باشید.
AFM روی Applianceهای فیزیکی سری iSeries و rSeries و VIPRION و همچنین روی نسخه مجازی BIG-IP VE در هایپروایزرهایی مانند vSphere، KVM و Hyper-V اجرا میشود. معیار انتخاب مدل، پهنای باند عبوری، تعداد اتصال همزمان، نرخ ایجاد اتصال جدید و ظرفیت پردازش قوانین امنیتی است. تعداد هستههای پردازنده، حجم حافظه و ظرفیت ذخیرهسازی برای لاگها نیز مستقیماً بر تجربه عملیاتی اثر میگذارند. برای مقایسه مدلها و سطوح لایسنس میتوانید فهرست
قیمت فایروال F5 را بررسی کنید.
در سمت شبکه، حداقل به یک پورت مدیریت اختصاصی و دو پورت داده نیاز دارید تا امکان Failover فراهم شود. برای استقرارهای حرفهای، استفاده از Link Aggregation Group یا VLAN Trunking روی پورتهای 1GbE، 10GbE یا 25GbE توصیه میشود. اطمینان از سازگاری درایور کارت شبکه با نسخه TMOS نصبشده نیز گامی ضروری است، زیرا برخی قابلیتهای آفلود سختافزاری به مدل NIC وابستهاند.
AFM یک ماژول روی سیستمعامل اختصاصی F5 با نام TMOS است. پیش از نصب باید نسخه پایدار یا نسخه با پشتیبانی بلندمدت را که با مدل سختافزاری و ماژول AFM سازگار است، از پورتال پشتیبانی F5 دانلود کنید. علاوه بر لایسنس پایه BIG-IP، فعالسازی لایسنس اختصاصی AFM الزامی است. قابلیتهایی مانند بهروزرسانی امضای حملات، هوش تهدید و گزارشگیری پیشرفته ممکن است نیازمند سرویسهای اشتراکی جداگانه باشند.
در سمت ابزارها، آمادهسازی سه مورد را جدی بگیرید: یک سرور NTP معتبر برای همگامسازی زمانی، یک سرور Syslog یا پلتفرم SIEM برای نگهداری متمرکز لاگها، و در صورت مدیریت چند دستگاه، F5 BIG-IQ. بدون زمان دقیق، همبستگی رویدادهای امنیتی و اعتبار گواهیهای دیجیتال زیر سؤال میرود و تحلیل حوادث عملاً بیفایده میشود.
یک طرح آدرسدهی شفاف و قابل توسعه برای پورت مدیریت، Self-IP هر VLAN، Virtual IP سرویسها و شبکههای تحت حفاظت طراحی کنید. این طرح نباید همپوشانی داشته باشد و بهتر است امکان جمعآوری مسیرها را فراهم کند. تفکیک VLANها، پایه بخشبندی امنیتی است؛ حداقل به VLAN مدیریت، VLAN خارجی و VLAN داخلی نیاز دارید و برای محیطهای بزرگتر، VLAN جداگانه برای DMZ، پایگاه داده و شبکه کاربران منطقی است.
جدول مسیریابی دستگاه باید کامل باشد: Default Gateway روی شبکه خارجی، مسیرهای ثابت به شبکههای داخلی و در استقرارهای پیچیدهتر، پروتکل مسیریابی پویا مانند BGP یا OSPF برای تبادل مسیر با زیرساخت موجود. تنظیم صحیح MTU روی همه رابطها را فراموش نکنید؛ MTU ناهماهنگ باعث fragmentation و افت کارایی میشود. مستندسازی این طرح پیش از پیکربندی، در عیبیابی روزهای آینده ارزش زیادی دارد.
نصب و پیکربندی اولیه، پایه تمام عملیات بعدی است. اگر در این مرحله نیاز به مرور کلی فرآیند نصب، پارتیشنبندی و ویزارد اولیه دارید، پیشنهاد میکنیم آموزش نصب و راهاندازی اولیه F5 BIG-IP در دیتاسنترهای سازمانی را به عنوان نقطه شروع مطالعه کنید و سپس به سراغ پیکربندی ماژول AFM بیایید.
روی دستگاه فیزیکی، نصب معمولاً از طریق کنسول مدیریت از راه دور یا کنسول سریال و با بوت از تصویر ISO انجام میشود؛ در محیط مجازی، اتصال همان ISO به ماشین مجازی کافی است. پیش از نصب، صحت فایل دانلودشده را با checksum رسمی مقایسه کنید. در ویزارد اولیه، آدرس IP مدیریت، Netmask، Gateway و رمز عبور حساب admin تعیین میشود و پس از نخستین بوت موفق، بخش Setup Utility را کامل کنید.
پورت مدیریت باید در یک VLAN ایزوله و جدا از ترافیک داده قرار گیرد و تنها از طریق شبکه مدیریت یا Jump Host قابل دسترس باشد. دسترسی GUI و SSH از روی Self-IPهای داده را غیرفعال یا حداقل محدود کنید، SSH نسخه 2 را اجبار کنید و برای ورود مدیران از کلید عمومی بهجای رمز عبور ساده استفاده کنید. روی رابط GUI گواهی معتبر و TLS 1.2 یا بالاتر را فعال کنید و گواهی خودامضای پیشفرض را جایگزین نمایید.
از همان ابتدا اصل کمترین اختیار را رعایت کنید. علاوه بر حساب admin که رمز آن باید بلافاصله تغییر کند، حسابهای جداگانه با نقشهای محدود مانند operator برای پایش و auditor برای بازبینی فقطخواندنی بسازید. در سازمانهای بزرگ، اتصال به سرور احراز هویت مرکزی مانند RADIUS یا TACACS+ مدیریت حسابها را یکپارچه و قابل حسابرسی میکند. این کار زمان واکنش به خروج نیرو یا تغییر مسئولیت را بهشدت کاهش میدهد.
همگامسازی زمانی، پیشنیاز غیرقابل چشمپوشی سیستمهای امنیتی است. چند سرور NTP داخلی و معتبر را در بخش System › Configuration › Device › NTP تنظیم کنید تا زمانثبت لاگها، همبستگی رویدادها و اعتبار گواهیها درست بماند. همچنین سرورهای DNS داخلی قابل اعتماد را برای resolve کردن نام میزبانهایی که دستگاه به آنها نیاز دارد، پیکربندی کنید. دسترسی شبکه مدیریت به پورتهای NTP و DNS را نیز در قوانین فایروال upststream باز بگذارید.
ابتدا دستگاه را در پورتال پشتیبانی F5 ثبت کنید. این کار معمولاً با تولید فایل Dossier از مسیر System › Support › License › Activate و آپلود آن در پورتال انجام میشود و دستگاه را به حساب سازمانی شما متصل میکند. سپس لایسنس ماژول AFM را اعمال کنید. بسته به دسترسی شبکه مدیریت به اینترنت، فعالسازی میتواند آنلاین یا بهصورت دستی و با کلیدهای استخراجشده از پورتال انجام شود. در همین مرحله، اشتراک بهروزرسانی امضای تهدیدات را نیز در نظر بگیرید.
پس از اعمال لایسنس، صحت فعالسازی را در داشبورد سیستم بررسی کنید و مطمئن شوید نام ماژول AFM در فهرست ماژولهای فعال دیده میشود. برای بازبینی دقیقتر میتوانید از دستورات فقطخواندنی زیر در محیط آزمایشگاهی استفاده کنید. همه این دستورات صرفاً وضعیت را گزارش میکنند و تغییری در پیکربندی ایجاد نمیکنند. برای مشاهده آرگومانهای موردنیاز هر دستور، از راهنمای داخلی tmsh در همان محیط استفاده کنید.
# وضعیت لایسنس، ماژولهای فعال و تاریخ انقضا (فقط خواندنی) tmsh show sys license # آمار حملات DDoS در سطح دستگاه (فقط خواندنی) tmsh show security dos device-dos-metrics # شبیهسازی مسیر یک بسته در قوانین فایروال AFM (فقط خواندنی) tmsh show security firewall rule-match # جمعآوری snapshot کامل وضعیت سیستم برای تحلیل یا ارسال به پشتیبانی F5 qkview
Security Zoneها بلوکهای منطقی AFM هستند که مرزهای اعتماد را مشخص میکنند. ایجاد زونها بر اساس نقش شبکه، نوشتن و مرور قوانین را ساده میکند. در مسیر Security › Network Firewall › Security Zones حداقل سه زون بسازید: زون خارجی برای شبکه ناامن یا اینترنت، زون داخلی برای سرورهای قابل اعتماد و زون DMZ برای سرویسهای نیمهقابل اعتماد مانند وبسرورهای عمومی. هر زون را به VLAN یا رابط مربوطه متصل کنید.
هر زون یک Default Policy دارد که رفتار ترافیک بدون قاعده را تعیین میکند. رویکرد امن، تنظیم این سیاست بر پایه «ممنوع بهجز مجاز» است؛ برای زون داخلی Reject و برای زون خارجی Drop انتخاب منطقیتری است. در همین بخش، بازرسی حالتدار و timeoutهای پیشفرض انواع اتصال را تنظیم کنید. پیش از اعمال نهایی، سیاست را در حالت ثبتکننده ارزیابی کنید تا از قطع ناخواسته سرویسهای حیاتی جلوگیری شود.
AFM قوانین را از بالا به پایین پردازش میکند؛ بنابراین قوانین دقیقتر باید بالاتر و قوانین کلیتر پایینتر قرار گیرند. قوانین را بر اساس کارکرد در گروههای منطقی دستهبندی کنید؛ مثلاً گروه دسترسی به برنامههای حیاتی، گروه دسترسی زیرساختی مانند DNS و NTP، گروه مقابله با تهدید و گروه دسترسی مدیریتی. برای هر قاعده توضیح توصیفی بنویسید تا در ممیزیهای بعدی، هدف آن قاعده بدون حدس و گمان روشن باشد.
قوانین پایه بر مبنای مبدأ، مقصد، پروتکل و پورت نوشته میشوند. از Address Group و Service Object بهجای درج دستی آدرسهای تکی استفاده کنید تا نگهداری سادهتر شود. برای کنترل دقیقتر در لایه کاربرد، میتوانید در کنار AFM از iRule روی Virtual Server سرویسدهی استفاده کنید. مثال زیر یک iRule ساده و آموزشی است که تنها باید در محیط تست و روی یک Virtual Server از نوع HTTP متصل شود؛ اجرای آن روی ترافیک تولیدی بدون آزمون، توصیه نمیشود.
# پیشنیاز آزمایشگاهی: این iRule روی Virtual Server سرویسدهی HTTP در محیط Lab متصل شود when HTTP_REQUEST { if { [HTTP::header value “User-Agent”] contains “BadBot” } { log local0. “Blocked UA from [IP::client_addr] to [HTTP::host][HTTP::uri]” drop } }
برای درخواستهای حساس، بهتر است ابتدا رفتار را در حالت ثبت لاگ بسنجید و سپس action مسدودسازی را فعال کنید. این رویکرد، احتمال قطع سرویسهای مشروع را کاهش میدهد و به تیم امنیت اجازه میدهد پیش از سختگیرانه کردن سیاست، تصویر واقعی از ترافیک به دست آورد.
ماژول IPS در AFM با تحلیل عمیق بستهها و مقایسه آن با پایگاه داده امضاها، نفوذ را شناسایی و مسدود میکند. در مسیر Security › Intrusion Prevention › IPS Policies یک سیاست بسازید و آن را به Virtual Server یا زون مرتبط متصل کنید. سطح حساسیت را برای خانوادههای مختلف تهدید جداگانه تنظیم کنید و در فاز اول از حالت Detect-Only برای پایش استفاده کنید. این انتخاب به شما اجازه میدهد پیش از مسدودسازی، نرخ هشدارهای کاذب را اندازه بگیرید.
Threat Campaignها مجموعهای هدفمند از امضاها برای یک خانواده حمله مشخص هستند؛ فعالسازی و اولویتدهی به Campaignهای مرتبط با محیط شما اثربخشی حفاظت را بالا میبرد. پایگاه داده امضاها را نیز بهصورت زمانبندیشده و خودکار بهروزرسانی کنید و بعد از هر بهروزرسانی، خلاصه تغییرات و سلامت سیستم را بررسی نمایید. برای همراستایی با روشهای ارزیابی لایه کاربرد میتوانید به
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مراجعه کنید.
این لایه، از منابع خود دستگاه محافظت میکند. در بخش Security › DoS Protection › Device DoS Profiles آستانههایی برای الگوهایی مانند SYN Flood، ICMP Flood و UDP Flood تعریف کنید و برای هر کدام action مناسب را انتخاب نمایید؛ Alert-Only برای فاز پایش، Rate-limit برای کاهش اثر و Block برای مسدودسازی کامل. فعالسازی mitigation خودکار به دستگاه اجازه میدهد آستانهها را بر پایه رفتار عادی ترافیک تنظیم کند. پیش از فعالسازی مسدودسازی، حتماً مقادیر پایه محیط خود را ثبت کنید.
سرویس DNS هدفی پرتکرار برای حملات حجمی است. یک DNS DoS Profile بسازید و آن را به Virtual Server ارائهدهنده DNS متصل کنید. اعتبارسنجی ساختار و محتوای پیامهای DNS، بستههای بدشکل را حذف میکند و محدودسازی نرخ بر پایه نوع Query، از سوءاستفاده از پرسوجوهای سنگین جلوگیری مینماید. تنظیم آستانه بر پایه نرخ کل پرسوجو، پرسوجوی هر IP مبدأ و پرسوجوی هر دامنه، مقابله با حملات Water Torture را ممکن میسازد.
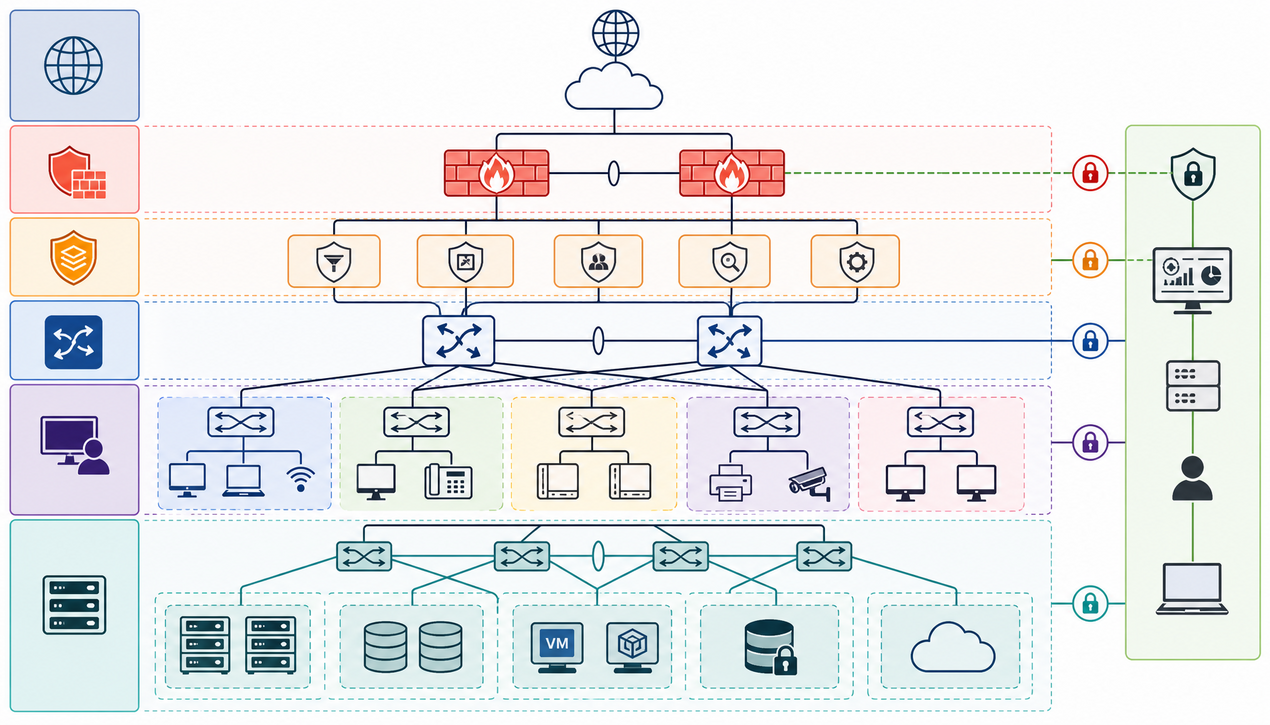
نگهداری لاگ فقط روی خود دستگاه، هم فضای ذخیرهسازی را پر میکند و هم در صورت خرابی سختافزار، تاریخچه رویدادها را از بین میبرد. در مسیر Security › Event Logs › Logging Profiles پروفایلهایی بسازید که نوع رویداد، سطح جزئیات و مقصد ارسال را مشخص کنند، سپس آنها را به قوانین فایروال، پروفایلهای IPS و DDoS متصل کنید. تعریف Remote Logging Destination به یک سرور Syslog مرکزی یا پلتفرم SIEM نیز الزامی است.
در انتخاب پروتکل انتقال، Syslog روی TLS را به نسخه بدون رمزنگاری ترجیح دهید و ظرفیت بافر لاگ را برای زمان قطع ارتباط کافی در نظر بگیرید. SNMP Trap را نیز برای هشدارهای بلادرنگ مانند فشار پردازنده یا فعال شدن مکانیزمهای DDoS تنظیم کنید. در بخش Security › Event Logs › Dashboard میتوانید نمای کلی رویدادها را ببینید و با گزارشهای آماده یا گزارشهای سفارشی، خروجی دورهای برای ممیزی تهیه کنید.
پایش مصرف حافظه و پردازنده در Statistics › Module Statistics › AFM و System › Performance نقطه شروع بهینهسازی است. ادغام قوانین همعملکرد، استفاده از Fast Path برای ترافیک معتبر و پرحجم، بازبینی زمانهای Idle Timeout و اطمینان از تخصیص سهم حافظه کافی به AFM در Resource Provisioning، از جمله اقدامات مؤثر هستند. در محیط مجازی، رزرو منابع در سطح هایپروایزر را جدی بگیرید تا رقابت منابع باعث افت کارایی فایروال نشود.
جدول اتصال یا Connection Table قلب یک فایروال حالتدار است؛ اندازه حداکثری آن را بر پایه ظرفیت سختافزار و الگوی ترافیک تنظیم کنید و سیاست حذف هوشمند را فعال نگه دارید تا اتصالهای نیمهباز مشکوک، جای اتصالهای معتبر را نگیرند. برای پایداری، یک جفت HA از نوع Active-Standby بسازید تا ConfigSync تنظیمات AFM خودکار انجام شود و در صورت خرابی، انتقال ترافیک سریع اتفاق بیفتد. پشتیبانگیری زمانبندیشده از پیکربندی و آزمون دورهای بازیابی و Failover را هرگز به بعد موکول نکنید.
رد شدن ترافیک قانونی بیشترین شکایت رایج است و اغلب به ترتیب نادرست قوانین، عدم تطابق شرطها یا تنظیم Default Policy روی Drop برمیگردد. کندی و تأخیر بالا معمولاً نتیجه حساسیت بیش از حد پروفایل IPS، انبوهی از قوانین بهینهنشده یا اشباع جدول اتصال است. هشدارهای کاذب IPS نیز با بازبینی سطح حساسیت و همراستا کردن سیاست با الگوی ترافیک واقعی برنامه کاهش مییابد. در پیکربندی HA، اختلاف نسخه یا نامگذاری ناهمگون آبجکتها باعث ناهمگامی میشود.
برای تشخیص، از ترکیب Packet Capture، لاگهای امنیتی و آمار ماژول استفاده کنید. لاگهای سیستمی در مسیر /var/log/ltm و رویدادهای امنیتی در بخش Event Logs نشان میدهند کدام قاعده روی ترافیک اعمال شده است. یک رویکرد ساختاریافته داشته باشید: تعریف دقیق مشکل، ردیابی مسیر بسته، بررسی تصمیم امنیتی، اعتبارسنجی پیکربندی، بررسی سلامت منابع و در نهایت اعمال تغییر کنترلشده. تغییر قوانین جدید ابتدا در حالت ثبت لاگ، خطای انسانی را کم میکند.
سختسازی سیستم را بر پایه رهنمودهای رسمی F5 پیش ببرید: محدود کردن دسترسی مدیریت به شبکه امن، جدا نگه داشتن VLAN مدیریت، فعالسازی احراز هویت دو عاملی برای حسابهای مدیریتی، تقویت مجموعه رمزهای TLS و حذف پروتکلهای ضعیف. برنامه مدیریت وصله را زمانبندی کنید، وصلهها را ابتدا در محیط آزمایشی بسنجید و بهروزرسانی امضاها و هوش تهدید را هم بخشی از همان چرخه بدانید. ممیزی دورهای قوانین و حذف قواعد بیاستفاده، سطح حمله را کوچک نگه میدارد.
در سمت محدودیتها، AFM جایگزین فایروال لایه کاربرد تخصصی برای محافظت از کد برنامه نیست و برای این هدف باید ماژول ASM را در کنار آن در نظر گرفت. لایسنس AFM جداگانه تهیه میشود و قابلیتهایی مانند بهروزرسانی امضا یا هوش تهدید به اشتراک فعال وابستهاند. اگر معماری شما فایروالهای مستقل را در لبه دارد، مهاجرت تدریجی و مقایسه گزینههایی مانند
قیمت فایروال فورتی گیت یا قیمت فایروال پالو آلتو پیش از خرید منطقیتر است.
بله. لایسنس پایه BIG-IP ماژول AFM را فعال نمیکند و باید مجوز اختصاصی این ماژول روی دستگاه اعمال شود. برخی قابلیتهای پیشرفته مانند بهروزرسانی امضا و هوش تهدید نیز به اشتراک فعال وابسته هستند.
از نظر فنی امکانپذیر است، اما در عمل بازرسی و تصمیمگیری فایروال بیشترین ارزش را زمانی دارد که ترافیک سرویسدهی نیز روی همان پلتفرم پردازش شود. ترتیب منطقی، نصب TMOS، ایمنسازی مدیریت، فعالسازی لایسنس و سپس ساخت زونها و قوانین است.
محتملترین دلیل، حساسیت بالای پروفایل IPS یا ناسازگاری امضاها با رفتار عادی برنامه است. با تغییر action به Detect-Only، بررسی لاگها و سپس تنظیم دقیق حساسیت، میتوان تعادل بین امنیت و دسترسپذیری را پیدا کرد.
پشتیبانگیری زمانبندیشده از پیکربندی کامل روی یک مقصد امن خارج از دستگاه، بههمراه نگهداری چند نسخه تاریخی و رمزنگاری فایلها. آزمون دورهای بازیابی روی نسخه نرمافزاری سازگار، به همان اندازه پشتیبانگیری اهمیت دارد.
آموزش راه اندازی فایروال F5 BIG-IP AFM یک مسیر چندمرحلهای است که از آمادهسازی پلتفرم و شبکه شروع میشود و به پیکربندی قوانین، IPS، دفاع DDoS، لاگگیری و نگهداری میرسد. کلید موفقیت، رعایت ترتیب گامها و پرهیز از اعمال سیاستهای سختگیرانه بدون پایش اولیه است؛ اصل «ممنوع بهجز مجاز» تنها زمانی پایدار میماند که با لاگگیری، گزارشگیری و ممیزی دورهای پشتیبانی شود.
در عمل، امنیت شبکه با F5 AFM یک پروژه یکباره نیست، بلکه چرخهای مستمر از پایش، تحلیل و بهینهسازی است. پایش مصرف منابع، بازبینی قوانین، بهروزرسانی وصلهها و آزمون دورهای Failover تضمین میکنند که این سرمایهگذاری در طول زمان کارآمد بماند و بهجای تبدیل شدن به یک نقطه شکست، به یک لایه دفاعی قابل اعتماد در قلب دیتاسنتر تبدیل شود.