پیکربندی IPv6 در فایروال Palo Alto؛ راهنمای گامبهگام Security Policy
پیکربندی IPv6 در فایروال Palo Alto امروزه دیگر یک انتخاب اختیاری نیست؛ بسیاری از سیستمعاملهای مدرن به صورت پیشفرض پشته دوگانه (Dual-Stack) را فعال کردهاند و حتی اگر سازمانی رسماً از IPv6 استفاده نکند، ممکن است دستگاههای شبکهاش به طور خودکار آدرس IPv6 دریافت کرده و ترافیک تولید کنند. اگر سیاستهای امنیتی و ابزارهای پایش فقط بر IPv4 متمرکز باشند، این ترافیک میتواند یک کانال ارتباطی بدون محافظت و کاملاً پنهان ایجاد کند. در این آموزش فایروال پالو آلتو، مسیر کامل امنسازی IPv6 را از فعالسازی اینترفیسها تا طراحی Security Policy، مدیریت ICMPv6 و عیبیابی بررسی میکنیم. اگر قصد تهیه این تجهیزات را دارید، صفحه
خرید فایروال پالو آلتو و برای مقایسه با سایر برندها، صفحه قیمت فایروال فورتی گیت | خرید فایروال های امنیتی fortigate را میتوانید بررسی کنید.
- پیشنیازهای پیکربندی
- ایجاد Zone و Interface برای IPv6
- ساخت Address Object و Service Object
- طراحی Security Policy برای IPv6
- مدیریت ترافیک ICMPv6
- نظارت و گزارشگیری
- عیبیابی با CLI و Packet Capture
- پرسشهای متداول
- جمعبندی
پیشنیازهای پیکربندی
فعالسازی IPv6 در اینترفیسهای شبکه
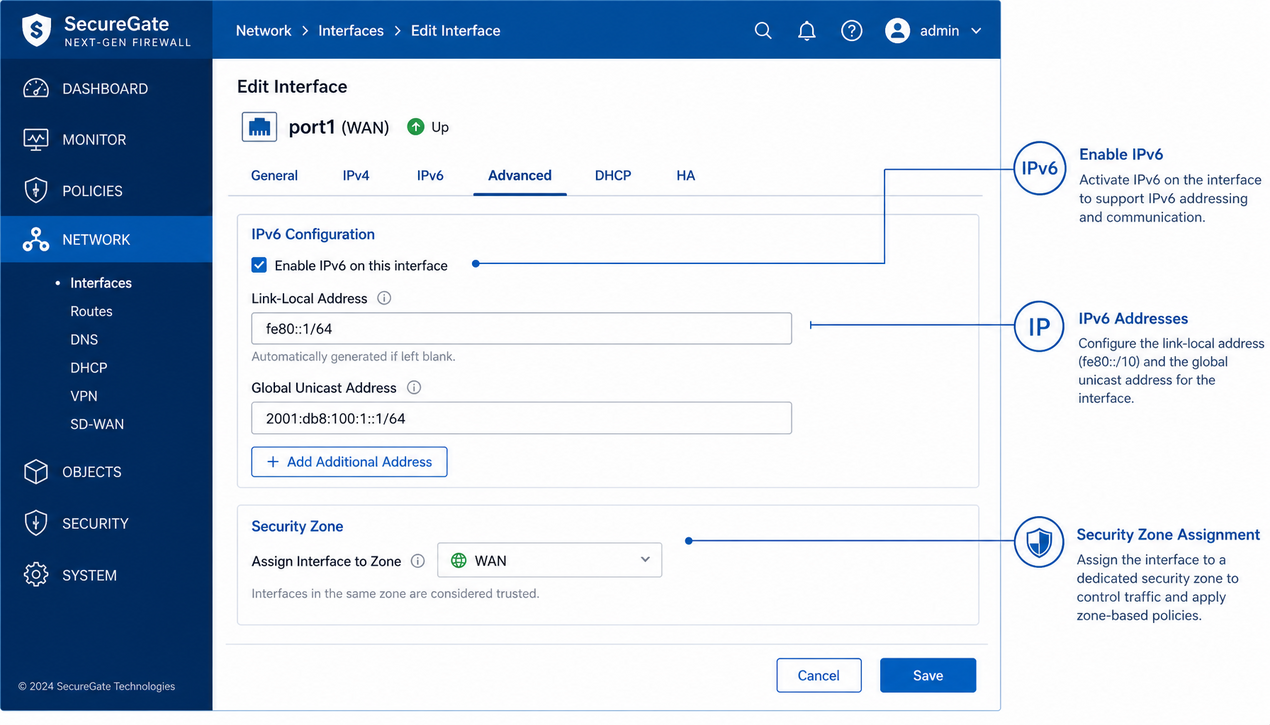
اولین گام، ایجاد بستر فیزیکی و منطقی برای عبور ترافیک IPv6 است. در فایروال پالو آلتو به مسیر Network > Interfaces بروید و اینترفیس مورد نظر (مثلاً ethernet1/1) را انتخاب کنید. برای اکثر استقرارها، نوع Layer3 مناسب است. سپس در تنظیمات اینترفیس، در تب Advanced
، گزینه IPv6 را فعال (Enable) کنید. هر اینترفیس فعالشده باید به یک Security Zone اختصاص یابد. برای مشاهده وضعیت اینترفیسها میتوانید از دستورهای فقط-خواندنی زیر در CLI استفاده کنید:
تنظیم آدرسدهی IPv6 (ثابت یا DHCPv6)
پس از فعالسازی اینترفیس، نوبت تخصیص آدرس است. آدرس Link-Local به طور خودکار بر اساس MAC اینترفیس (EUI-64) ساخته میشود و برای عملکرد NDP در سگمنت ضروری است. آدرس Global Unicast یا Unique Local را میتوان به صورت دستی در تب IPv6 اینترفیس وارد کرد (مثلاً 2001:db8:acad::1/64). برای اینترفیسهای سمت اینترنت، فایروال میتواند به عنوان DHCPv6 Client عمل کرده و از طریق SLAAC و دریافت Router Advertisement، آدرس پویا بسازد. در سناریوهای ISP امکان دریافت پیشوند کامل (مثلاً /56) از طریق DHCPv6 Prefix Delegation نیز وجود دارد.
بررسی لایسنسها
قابلیتهای امنیتی پیشرفته نیازمند لایسنس معتبر هستند. لایسنس Threat Prevention امکان استفاده از IPS، آنتیویروس و Anti-Spyware روی ترافیک IPv6 را فراهم میکند. لایسنس URL Filtering برای کنترل دسترسی به وب و لایسنس WildFire برای شناسایی بدافزارهای Zero-day ضروری است. وضعیت لایسنسها را از مسیر Device > Licenses و بهروزرسانیهای محتوایی را از Device > Dynamic Updates بررسی کنید.
ایجاد Zone و Interface برای IPv6
در معماری امنیتی پالو آلتو، Zone سنگبنای اعمال سیاستهاست و تمام قوانین بر اساس حرکت ترافیک از یک Zone به Zone دیگر تعریف میشوند. هنگام مواجهه با ترافیک دوپشته، دو استراتژی وجود دارد:
استراتژی Zone مشترک (توصیهشده)
یک Zone واحد (مثلاً L3-Trust) ایجاد میشود که هم ترافیک IPv4 و هم IPv6 را در بر میگیرد. مزیت اصلی این روش، مدیریت متمرکز است: تنها یک مجموعه Policy دارید که میتواند به صورت شرطی از آدرسهای هر دو نسخه استفاده کند. از آنجا که موتور App-ID مستقل از لایه شبکه کار میکند، یک برنامه مانند HTTP را چه روی IPv4 و چه روی IPv6 به یک شکل شناسایی میکند. عیب آن فقط این است که در لاگها باید به ستون نسخه پروتکل توجه کرد.
استراتژی Zone مجزا
ایجاد Zoneهای جدید با پسوند IPv6 (مثلاً L3-Trust-IPv6) تنها برای محیطهای آزمایشی، شبکههای کاملاً ایزوله IPv6 یا زمانی که نیاز به سیاستهای کاملاً متفاوت دارید توصیه میشود؛ در غیر این صورت، تضاعف قوانین و افزایش بار مدیریتی در پی خواهد داشت.
مراحل ایجاد Zone: به Network > Zones بروید، روی Add کلیک کنید، Type را روی Layer3 تنظیم کرده و نامی گویا انتخاب کنید. سپس در Network > Interfaces، اینترفیس مورد نظر را باز کرده و در قسمت Zone، نام ساختهشده را اختصاص دهید.
تنظیمات حفاظتی در سطح Zone
هر Zone در تب Protection دارای تنظیمات حفاظتی است که اولین لایه دفاعی قبل از Security Policyها محسوب میشوند. دو مورد کلیدی برای IPv6 عبارتاند از:
NDP Cache Validation:
حمله رایج Poisoning کش همسایه (مشابه ARP Spoofing در IPv4) منجر به انحراف ترافیک میشود. با فعالسازی این قابلیت، فایروال پیامهای NS/NA غیرمعتبر را تشخیص و رد میکند. برای Zoneهای داخلی حتماً فعال باشد.
RA Guard:
یک Router Advertisement جعلی میتواند کلاینتها را فریب داده و ترافیک را به سمت مهاجم هدایت کند (Man-in-the-Middle). با RA Guard، تنها RAهای ارسالی از اینترفیسهای مجاز عبور داده میشوند.
ساخت Address Object و Service Object
Address Objectهای IPv6
استفاده از Objectهای نمادین بهجای وارد کردن مستقیم آدرسها در Policy، نگهداری و خوانایی قوانین را به شدت افزایش میدهد. به Objects > Addresses بروید، روی Add کلیک کرده و Type را روی IP Netmask (IPv6) یا IPv6 Address قرار دهید. فرمتهای قابل پذیرش شامل موارد زیر است:
تعیین Zone و افزودن Tagهایی مانند «IPv6» برای گروهبندی و فیلتر آسان توصیه میشود. برای مدیریت پویا، در Objects > Address Groups میتوانید گروهی از نوع Dynamic با فیلتری مانند (tag.contains 'IPv6') and (tag.contains 'Web-Server') بسازید تا Objectهای جدید مطابق شرط، به طور خودکار عضو شوند.
Service Object برای ICMPv6
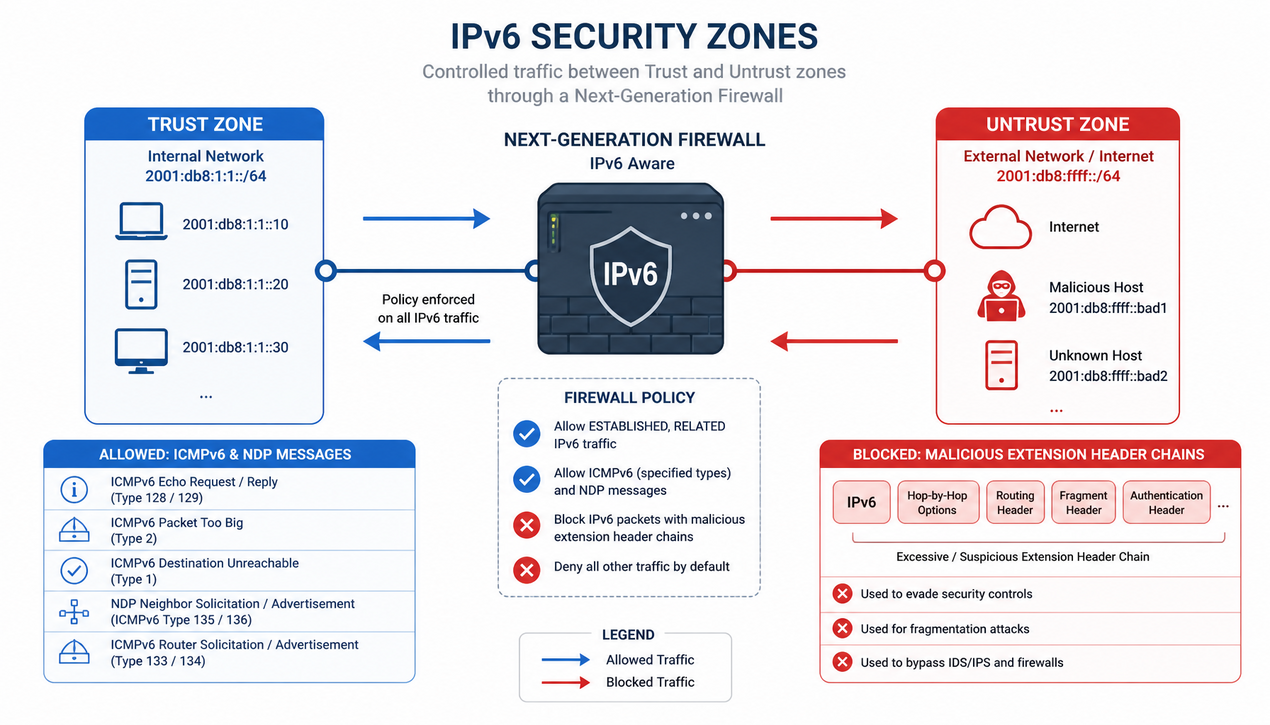
ICMPv6 یک استثنای مهم است؛ بر خلاف IPv4 که در آن ICMP اغلب به طور کامل مسدود میشد، این پروتکل برای عملکرد پایه IPv6 (کشف همسایه، کشف مسیر، تشخیص MTU) ضروری است. برای ساخت Service Object به
Objects > Services بروید و Protocol را روی ICMP6 قرار دهید و این نوعهای پیام را مجاز کنید:
| Type | پیام | کاربرد |
|---|---|---|
| 133 | Router Solicitation (RS) | درخواست اطلاعات روتر |
| 134 | Router Advertisement (RA) | اعلام روتر و پیشوند |
| 135 | Neighbor Solicitation (NS) | کشف همسایه |
| 136 | Neighbor Advertisement (NA) | پاسخ کشف همسایه |
| 128/129 | Echo Request/Reply | تست دسترسی (Ping) |
طراحی Security Policy برای IPv6
اکنون با در دست داشتن Objectها، نوبت به سرهمبندی قوانین میرسد. به Policies > Security بروید و روی Add کلیک کنید. نمونه یک Rule کامل برای ترافیک خروجی IPv6:
| بخش | مقدار | توضیح |
|---|---|---|
| Name | Allow-Trust-to-IPv6-Internet-Web | نام گویا |
| Source Zone | Trust | Zone شبکه داخلی |
| Destination Zone | Untrust | Zone اینترنت |
| Source Address | Internal-IPv6-Network | Address Object زیرشبکه داخلی |
| Destination Address | any | هر مقصد در اینترنت |
| Application | web-browsing, ssl, google-apps | کنترل مبتنی بر App-ID، نه پورت |
| Service | application-default | پورت بر اساس برنامه شناساییشده |
| Action | Allow | — |
| Security Profiles | Profile Group: strict-internet-access | Virus, Spyware, Vulnerability, URL Filtering |
| Log Setting | Log at Session End | برای نظارت و عیبیابی |
نکته کلیدی این است که حتی با Action Allow، میتوانید پروفایلهای تهدید (Virus، Anti-Spyware، Vulnerability Protection، URL Filtering، File Blocking و WildFire) را به قانون متصل کنید. به این ترتیب ترافیک مجاز نیز بازرسی عمیق شده و بدافزار پنهان در کانالهای HTTPS شناسایی و مسدود میشود.
ترتیب Ruleها حیاتی است:
پالو آلتو قوانین را از بالا به پایین پردازش کرده و در اولین تطابق متوقف میشود. قوانین خاص (مثل ICMPv6 ضروری) باید بالاتر از قوانین کلیتر قرار گیرند و یک قانون پایانی صریح با Action Deny در انتهای Policy الزامی است. برای طراحی سیاستهای سازمانی میتوانید مطلب
سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو را نیز مطالعه کنید.
مدیریت Extension Headers
Extension Headers مانند Hop-by-Hop Options یا Routing Header بخشی از لایه شبکه هستند و با Service Objectهای معمولی قابل مدیریت نیستند. راهکار پالو آلتو استفاده از Custom Application است: به
Objects > Applications > Custom Apps
بروید و در بخش Network یک Signature بر اساس IP Protocol تعریف کنید (عدد 0 برای Hop-by-Hop Options و 43 برای Routing Header). سپس یک Security Policy با Action deny برای آن «برنامه» بسازید. علاوه بر این، در تنظیمات اینترفیس (تب Advanced) میتوانید گزینه پذیرش بستههای دارای Routing Extension Header را غیرفعال کنید که سادهترین اقدام در مرزهای غیرقابل اعتماد است. برای ارزیابی عمیقتر لایه کاربرد،
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب منبع معتبری است.
مدیریت ترافیک ICMPv6
مسدود کردن کامل ICMPv6 به معنای از کار افتادن کامل شبکه IPv6 است، زیرا این پروتکل نقش ستون فقرات عملیاتی IPv6 را دارد و وظایف ARP، Router Discovery و مدیریت multicast را ادغام کرده است. بنابراین سیاست امنیتی IPv6 در فایروال Palo Alto باید از «مسدودسازی کلی» به «اجازهدهی کنترلشده» تغییر کند.
روش عملی ترکیبی است: هم حفاظت در سطح Zone (NDP Cache Validation و RA Guard) را فعال کنید و هم یک قانون صریح Allow برای پیامهای Type 133، 134، 135، 136، 128 و 129 بین Zoneهای لازم تعریف نمایید. برای جلوگیری از بمباران (Flood)، از
Policies > DoS Protection برای تعریف آستانههای مبتنی بر Zone/آدرس استفاده کنید. همچنین میتوانید در Monitor > Logs > Traffic با فیلتر پروتکل ICMP6، ترافیک این پروتکل را زیر نظر بگیرید.
نظارت و گزارشگیری
پیادهسازی سیاستها تنها نیمی از راه است. در هر Security Policy Rule، در تب Actions، گزینه Log at Session End را فعال کنید تا جزئیات کامل نشست پس از اتمام ثبت شود. برای طبقهبندی بهتر میتوانید در Objects > Log Forwarding یک پروفایل اختصاصی (مثلاً IPv6-Policy-Logs) تعریف و مقصد ارسال (Panorama، Syslog یا SNMP Trap) را مشخص کنید.
دو لاگ کلیدی عبارتاند از Traffic Logs (تمام نشستهای مجاز و مسدودشده با جزئیات Zone، قانون، برنامه و بایتها) و Threat Logs
(رویدادهای مسدودشده توسط IPS، آنتیویروس و سایر پروفایلها). در هر دو، فیلتر ip protocol version برابر IPv6 را اعمال کنید. در ACC نیز میتوانید یک Filter برای IPv6 ایجاد کرده و دید گرافیکی ترافیک و تهدیدات داشته باشید.
تحلیل روندها را جدی بگیرید: افزایش ناگهانی حجم ترافیک IPv6 میتواند نشانه DDoS یا انتقال برنامهریزینشده باشد؛ ترافیک IPv6 از زیرشبکههای پیکربندینشده احتمالاً نشانه Router Advertisement جعلی است؛ و تلاشهای مکرر مسدودشده از یک آدرس IPv6 واحد میتواند نشانه اسکن یا حمله هدفمند باشد. در ستون Session End Reason و همچنین Hit Count قوانین (در Policies > Security) نیز برای عیبیابی خطمشی استفاده کنید.
عیبیابی با CLI و Packet Capture
بررسی اتصال پایه با CLI
هنگام بروز مشکل، ابتدا لایههای زیرین را با دستورهای نمایشی CLI بررسی کنید (دستورها فقط-خواندنی هستند و تغییری ایجاد نمیکنند؛ رشتههای داخل گیومه را با مقادیر واقعی شبکه آزمایشی خود جایگزین کنید):
برای تست دسترسی از پشته شبکه خود فایروال (در محیط آزمایشی/لبه):
موفقیت این تستها مشکل را به سمت Security Policy هدایت میکند و شکست آنها نشانه مشکل در مسیریابی، اینترفیس یا زیرساخت است.
تحلیل مشکلات Policy (Rule Shadowing)
اگر یک قانون خاصتر در پایین لیست، توسط قانون کلیتری در بالا جایگزین شود (Rule Shadowing)، ترافیک مسیر غیرمنتظرهای پیدا میکند. راه تشخیص: در Traffic Logs ستون Rule نشست مشکلدار را بررسی کنید؛ اگر نام قانون دیدهشده با قانون مورد انتظار متفاوت است، ترتیب را با Drag & Drop اصلاح کنید. سایر مشکلات رایج شامل عدم تطابق Zone، خطا در Prefix Length آدرسهای IPv6 و App-ID ناشناخته (unknown-tcp/unknown-udp) است.
Packet Capture
برای شواهد قطعی، به Tools > Packet Capture
بروید، یک Filter بر اساس آدرس IPv6 (مثلاً ip6 host 2001:db8::100) تعریف کنید و دو Capture همزمان با نقاط inbound و outbound روی اینترفیسهای ورودی و خروجی ایجاد نمایید. پس از تولید ترافیک مشکلدار، فایل PCAP را دانلود و در Wireshark تحلیل کنید: آیا بستهها اصلاً به فایروال میرسند؟ آیا از آن خارج میشوند؟ اگر بستهها در نقطه dp0-pcap دیده میشوند اما در outbound خروجی ندارند، مشکل در مسیریابی IPv6 یا آدرس Link-Local روتر بعدی است.
پرسشهای متداول درباره پیکربندی IPv6 در فایروال Palo Alto
آیا میتوانم IPv6 را در Zoneهای مشترک با IPv4 مدیریت کنم؟
بله، و در اکثر موارد توصیه میشود. یک قانون مبتنی بر App-ID مانند web-browsing، هم ترافیک IPv4 و هم IPv6 را کنترل میکند و از تضاعف قوانین جلوگیری میشود.
آیا مسدود کردن کامل ICMPv6 امنیت را افزایش میدهد؟
خیر؛ برعکس، شبکه IPv6 را از کار میاندازد. ICMPv6 برای NDP و Router Discovery ضروری است؛ رویکرد صحیح، اجازهدهی کنترلشده انواع 133، 134، 135، 136 و 128/129 همراه با RA Guard و NDP Cache Validation است.
آیا Security Policy جداگانه برای IPv6 لازم است؟
اگر از Address Objectهای IPv6 و App-ID استفاده میکنید، در اکثر موارد نیازی به قانون جداگانه نیست؛ همان قوانین دوپشته پوشش میدهند. تنها باید مطمئن شوید هیچ حفرهای ناشی از نبود پوشش IPv6 وجود ندارد.
جمعبندی: پیکربندی IPv6 در فایروال Palo Alto
پیکربندی IPv6 در فایروال Palo Alto را میتوان در 5 مرحله بههمپیوسته خلاصه کرد: فعالسازی و آدرسدهی اینترفیسها به همراه اطمینان از لایسنسها؛ ایجاد Zoneهای معنیدار و فعالسازی حفاظت سطح Zone (RA Guard و NDP Cache Validation)؛ تعریف Address و Service Objectهای هوشمندانه بهویژه برای ICMPv6؛ تدوین Security Policy مبتنی بر App-ID با اتصال پروفایلهای تهدید؛ و در نهایت نظارت مستمر، لاگگیری و بازبینی دورهای قوانین.
نکته پایانی و مهم: از ایجاد «دو جهان موازی» امنیتی بپرهیزید. اگر دسترسی به یک سرور از IPv4 محدود شده باشد اما قانون مشابهی برای IPv6 وجود نداشته باشد، آن سرور از مسیر دوم کاملاً در دسترس است. امنیت IPv6 در فایروال پالو آلتو باید نه یک پروژه موازی، بلکه جزء جداییناپذیر استراتژی امنیت یکپارچه سازمان باشد؛ با محوریت Application-ID، بهروزرسانی مستمر محتوای امنیتی و چرخه حیات پویا برای قوانین.