مدیریت Centralized Policy با Panorama به تیمهای امنیتی اجازه میدهد خطمشیهای امنیتی فایروالهای Palo Alto Networks را از یک کنسول واحد طراحی، اعتبارسنجی و بهصورت همزمان روی تمام دستگاهها منتشر کنند. در شبکههایی که چندین فایروال فیزیکی، مجازی یا ابری وجود دارد، مدیریت جزیرهای تنظیمات منشأ ناهماهنگی، خطای انسانی و شکافهای امنیتی میشود. در این مقاله معماری Panorama، طراحی ساختار Device Group و سلسلهمراتب خطمشیها، گامهای عملی پیادهسازی، استقرار کنترلشده، بهترین روشها و محدودیتهای این رویکرد را بررسی میکنیم.
فهرست مطالب
در معماری توزیعشده، اعمال یک تغییر امنیتی واحد مانند مسدودسازی یک تهدید تازه یا بازکردن یک سرویس، نیازمند ورود به تکتک دستگاهها، اعمال تغییرات و تست هر دستگاه است. نتیجه این فرآیند، ناهماهنگی خطمشیها و گسترش پنجره آسیبپذیری سازمان است؛ چون دستگاههای مختلف در زمانهای متفاوت بهروز میشوند. این تأخیر در واکنش، بهویژه در حوادث امنیتی گسترده، هزینه غیرقابل جبرانی ایجاد میکند و بار عملیاتی تیم فناوری اطلاعات را بهشدت افزایش میدهد.
مشکل دوم، دید جزیرهای است. بدون یک منبع حقیقت واحد، درک تصویر کلی از وضعیت امنیتی، ردیابی مهاجم در جریان یک حمله و گزارشگیری جامع تقریباً غیرممکن میشود. ردیابی اینکه چه کاربری، چه تغییری را در کدام دستگاه و چه زمانی اعمال کرده، ممیزیهای داخلی و انطباق با استانداردهایی مانند ISO 27001 و PCI-DSS را دشوار میسازد. با رشد سازمان و افزودن دستگاههای جدید، بار مدیریتی بهصورت نمایی افزایش مییابد و مدل پراکنده بهسرعت ناپایدار میشود.
Panorama پلتفرم مدیریت متمرکز شرکت Palo Alto Networks است که بهعنوان کنترلر مرکزی فایروالهای پالو آلتو عمل میکند. این پلتفرم با جداسازی منطق کنترل از سطح اجرا، امکان طراحی، اعتبارسنجی و انتشار همزمان خطمشیها را روی ناوگان فایروالها فراهم میکند. اگر میخواهید با کلیات این پلتفرم و مزایای آن بیشتر آشنا شوید، مطالعه مقاله
معرفی Panorama و مزایای مدیریت متمرکز فایروالهای پالو آلتو در سازمان نقطه شروع مناسبی است.
هسته معماری، Panorama Management Server است که بهصورت سختافزاری (Appliance سری M) یا ماشین مجازی مستقر میشود و رابط مدیریتی واحد یا همان پنجره واحد را ارائه میدهد. تمام عملیات اصلی شامل تعریف و انتشار خطمشیها و اشیاء، پیکربندی دستگاهها از طریق Template و Device Group و گردآوری لاگها از طریق همین سرور انجام میشود. طبق مشخصات اعلامی سازنده، یک جفت Panorama با پیکربندی High Availability قابلیت مدیریت تا 5000 فایروال را دارد.
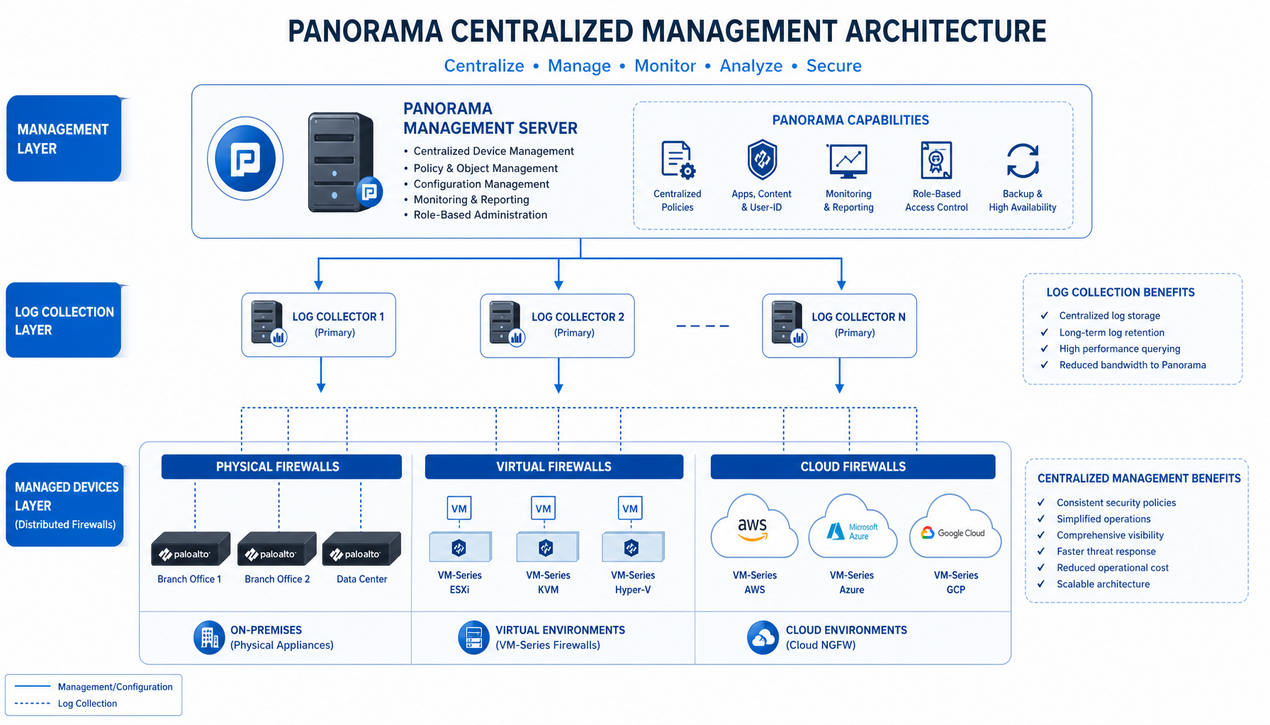
جزء دوم، Log Collector است. این گرهها که اغلب بهصورت ماشین مجازی مستقر میشوند، وظیفه جمعآوری، ذخیرهسازی و پردازش حجم عظیم لاگهای ترافیک، تهدید و URL را از فایروالهای تحت مدیریت بر عهده دارند. با تفویض این بار سنگین به کلکتورها، فشار پردازشی از روی سرور اصلی برداشته میشود، عملکرد کل سیستم بهینه میماند و امکان ذخیرهسازی بلندمدت لاگها و جستجوهای پیچیده و سریع فراهم میگردد. در مدل ابری، سرویس Strata Logging Service نقش مشابهی را ایفا میکند.
قابلیت سوم، مدیریت چنداجاره یا Multi-Tenancy است که Panorama را برای سرویسدهندههای امنیتی و سازمانهای بزرگ با واحدهای مستقل مناسب میسازد. هر Tenant میتواند Template Stack و Device Group و دامنه دسترسی کاملاً مجزای خود را داشته باشد و دسترسیها بر اساس کنترل دسترسی مبتنی بر نقش (RBAC) تعریف شود. طبق مشخصات اعلامی سازنده، پشتیبانی از تا 200 Tenant مجزا در یک جفت Panorama امکانپذیر است.
انتخاب مدل استقرار بر اساس ملاحظات امنیتی، الزامات حاکمیت داده، هزینه و وضعیت زیرساخت موجود انجام میشود. هر مدل مزایا و ملاحظات خاص خود را دارد که در جدول زیر مقایسه شدهاند:
| مدل استقرار | توصیف | مزایای کلیدی | ملاحظات |
|---|---|---|---|
| محلی (On-Premise) | سرور Panorama و Log Collector روی سختافزار اختصاصی در مرکز داده سازمان | کنترل کامل بر دادهها و پیکربندی؛ وابستگی کمتر به اتصال اینترنت؛ مناسب محیطهای با مقررات سختگیرانه حاکمیت داده | سرمایهگذاری اولیه قابل توجه؛ مسئولیت نگهداری، ارتقا و امنیت فیزیکی بر عهده تیم داخلی |
| ابری (Cloud) | Panorama بهصورت ماشین مجازی در پلتفرمهایی مانند AWS، Microsoft Azure یا GCP | کاهش هزینههای سرمایهای و حرکت به هزینه عملیاتی قابل پیشبینی؛ مقیاسپذیری بالا؛ دسترسی از هر مکان | وابستگی به کیفیت اتصال اینترنت؛ ضرورت شفاف بودن مدل مسئولیت مشترک با ارائهدهنده ابر |
| هیبریدی | ترکیبی از دو مدل؛ نمونه محلی برای خطمشیهای حساس و نمونه ابری برای شعب و workloadهای ابری | بهینهسازی هزینه و عملکرد؛ اجرای بارهای حساس به تأخیر بهصورت محلی؛ امکان مهاجرت تدریجی | پیچیدگی مدیریت بالاتر؛ نیازمند خطمشیهای امنیتی یکپارچه در تمام محیطها |
در محیطهای هیبریدی، قابلیت پشتیبانی چندافزونه (Multi-Plugin Support) به Panorama اجازه میدهد همزمان به اورکستراتورهای مختلف ابری مانند AWS، Azure و VMware NSX و سیستمهای برچسبگذاری داخلی متصل شود. با جمعآوری متادیتای داینامیک مانند نگاشت IP-Tag از این منابع، میتوان خطمشیهایی بر اساس برچسبهای داینامیک (مانند env:production یا app:web-tier) بهجای آدرسهای ایستا ایجاد کرد تا سطح حفاظت در کل زیرساخت هیبریدی ثابت بماند.
پس از استقرار معماری، مهمترین تصمیم فنی، طراحی پیکربندی متمرکز خطمشیهای امنیتی یعنی ساختار Device Groupها و اشیاء مشترک است. این طراحی، بنیان یک مدیریت کمخطا و مقیاسپذیر را تشکیل میدهد و باید به گونهای باشد که هم از یکپارچگی در سطح کل شبکه اطمینان حاصل شود و هم انعطاف لازم برای تفاوتهای منطقهای یا کارکردی خاص فراهم گردد.
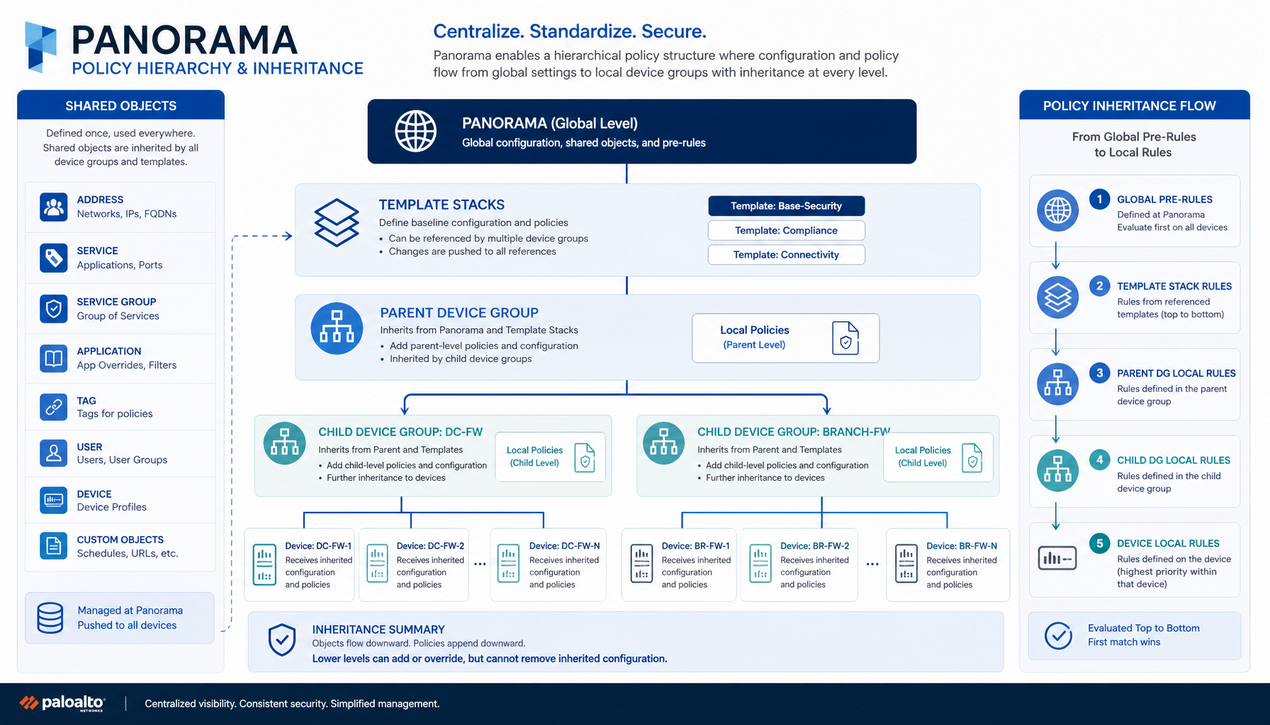
اشیاء، بلوکهای سازنده قوانین امنیتی هستند. تعریف متمرکز آنها در سطح Panorama بهعنوان Shared Objects، یک منبع حقیقت واحد برای تعاریف پایهای ایجاد میکند: آدرسها و رنجهای IP، تعریف سرویسها و پورتها (مانند tcp/8443)، شناسایی و کنترل برنامهها با App-ID و پروفایلهای امنیتی مانند Anti-Spyware و Vulnerability و URL Filtering. مزیت کلیدی این رویکرد آن است که بهروزرسانی یک شیء مشترک، بهطور خودکار در تمام قوانینی که از آن استفاده میکنند اعمال میشود.
Device Groupها فایروالها را بر اساس معیارهایی مانند موقعیت جغرافیایی (DG-EMEA)، کارکرد (DG-Datacenter) یا سطح خطمشی (DG-Testing) گروهبندی میکنند. هر گروه خطمشی و تنظیمات مخصوص خود را دارد و در صورت نیاز، علاوه بر اشیاء مشترک، اشیاء خاص خود را هم تعریف میکند. ساختار گروهها سلسهمراتبی است؛ یک گروه والد مانند DG-All-Branches میتواند زیرگروههایی مانند DG-Branch-Sales داشته باشد و خطمشیهای والد به زیرگروهها به ارث برسد، مگر اینکه در سطح زیرگروه قانون مشخصتری برای همان ترافیک تعریف شده باشد. اگر قوانین مبتنی بر کاربر و گروه نیز در طرح شما جای دارند، مقاله
آموزش کانفیگ policy مبتنی بر user و group با User-ID در پالو آلتو راهنمای تکمیلی خوبی است.
قدرتمندترین مفهوم در مدیریت Centralized Policy با Panorama، امکان تعریف سلسلهمراتب خطمشی است. این ساختار به مدیران اجازه میدهد خطمشیهای جهانی و محلی را به شیوهای منظم و قابل پیشبینی ترکیب کنند. ترتیب ارزیابی قوانین روی هر فایروال از بالا به پایین به این صورت است:
این چینش، تعادل مناسبی ایجاد میکند: قوانین جهانی و اجباری همیشه اولویت ارزیابی دارند، اما انعطاف موردی در سطح دستگاه باقی میماند. قاعده کلی این است که هرچه بیشتر میتوانید، خطمشیها را در قالب Pre و Post Rules از طریق Panorama مدیریت کنید تا دید مرکزی و کنترل یکپارچه بر کل ناوگان حفظ شود.
پیش از شروع پیادهسازی، زیرساخت و پیشنیازهای زیر باید آماده باشند. رعایت این موارد، جلوی خطاهای رایج پیکربندی و قطع سرویس در حین مهاجرت را میگیرد:
فرآیند زیر بر اساس گردش کار استاندارد رابط وب Panorama تنظیم شده است. تمام مراحل ساختاری از طریق GUI انجام میشود و در پایان، برای صحتسنجی از دستورات فقط-خواندنی CLI استفاده میکنیم:
برای بررسی وضعیت اتصال دستگاهها و تأیید اینکه فایروالها تحت مدیریت هستند، میتوانید از دستورات بازرسی زیر استفاده کنید. این دستورات صرفاً وضعیت را نمایش میدهند و هیچ تغییری ایجاد نمیکنند؛ اجرای آنها نیازمند دسترسی CLI و حساب admin است و بهتر است ابتدا در محیط آزمایشی تمرین شوند:
دستور اول فهرست دستگاههای متصل به Panorama را نشان میدهد و دستور دوم وضعیت تمام دستگاههای تعریفشده را به همراه مشخصات اتصال نمایش میدهد. روی خود فایروال نیز وضعیت ارتباط با Panorama به شکل زیر قابل بررسی است:
انتشار تغییرات در شبکه تولید، حساسترین مرحله است. رویکرد Staged Deployment این ریسک را به حداقل میرساند: ابتدا خطمشی جدید به یک Device Group آزمایشی Push میشود، سپس به یک گروه کوچک و غیرحساس از فایروالهای تولیدی (مثلاً یک شعبه) منتشر میگردد و در نهایت پس از تأیید عملکرد صحیح، انتشار گسترده انجام میشود. این چرخه، مشکلات پیکربندی و تداخل قوانین را پیش از ایجاد اختلال در کل کسبوکار شناسایی میکند.
Panorama پیش از Push نهایی، لیستی از تمام تغییراتی که روی هر دستگاه اعمال خواهد شد را در بخش Preview نمایش میدهد؛ این مرحله تأیید نهایی، مانع بسیاری از خطاهای انسانی میشود. در صورت بروز مشکل، سیستم کنترل نسخه داخلی امکان انتخاب یک Snapshot پایدار قبلی و بارگذاری مجدد و Push آن را فراهم میکند و زمان ریکاوری را از ساعتها یا روزها به دقیقهها کاهش میدهد. توصیه میشود پیش از هر تغییر مهم، یک نسخه با توضیحات واضح شامل تاریخ و هدف تغییر ذخیره شود تا فرآیند Rollback قابل اتکا باقی بماند.
مدیریت Centralized Policy تنها به انتشار خطمشی ختم نمیشود؛ حلقه بازخورد نظارت و گزارشگیری است که اثربخشی خطمشیها را قابل اندازهگیری میکند. Panorama لاگهای ترافیک، تهدید، URL و داده را از همه فایروالها صرفنظر از محل استقرار آنها، در یک مخزن مرکزی جمعآوری میکند. نتیجه آن است که ردیابی یک مهاجم از شعبه تا دیتاسنتر در یک جریان لاگ واحد قابل انجام است و جستجوی رویداد نیازی به ورود به دهها کنسول مجزا ندارد. برای عمق بیشتر در این موضوع، مقاله
مانیتورینگ و لاگگیری حرفهای در فایروال پالو آلتو با Log Viewer و Panorama را مطالعه کنید.
داشبوردهای بلادرنگ Panorama به تیم عملیات امنیتی امکان میدهد تهدیدات فعال، سلامت فایروالها (مانند مصرف CPU و وضعیت جلسات) و الگوهای ترافیکی غیرعادی را زیر نظر داشته باشند. داشبوردهای سفارشی برای نقشهای مختلف قابل تنظیم است؛ یک داشبورد سطح بالا با شاخصهای کلی برای مدیر ارشد امنیت و یک داشبورد عملیاتی متمرکز بر تهدیدات 24 ساعت گذشته برای تحلیلگر SOC. گزارشهای انطباق آماده نیز برای چارچوبهایی مانند PCI-DSS، HIPAA، NIST و GDPR وجود دارند و میتوانند بهصورت زمانبندیشده تولید و ارسال شوند.
موفقیت پیادهسازی، بیش از فناوری به روشهای عملیاتی وابسته است. اصل کمترین امتیاز باید هسته هر خطمشی باشد: بهجای استفاده از مقدار any در فیلدهای مبدأ، مقصد و سرویس، دسترسی باید دقیقاً بر اساس نیاز کاری تعریف شود. بهعنوان نمونه، بهجای مجاز کردن تمام سرورها به اینترنت برای همه سرویسها، باید دسترسی سرورهای بازاریابی صرفاً به سرویس موردنیاز روی HTTPS محدود شود. این رویکرد سطح حمله را به حداقل میرساند و در صورت به خطر افتادن یک هویت، دامنه آسیب را محدود نگه میدارد.
قرارداد نامگذاری یکسان برای Device Groupها، Templateها، اشیاء و قوانین، خوانایی و قابلیت نگهداری را بهشدت افزایش میدهد. یک الگوی مؤثر، ترکیب نوع، مکان یا کارکرد، توضیح و پروتکل است؛ برای نمونه، قانون SEC-DC-TO-INTERNET-WEB-ALLOW یا شیء آدرس NET-DMZ-WEB-10.10.10.0/24. با این قرارداد، یک مهندس تازهوارد میتواند در چند ثانیه هدف و دامنه تأثیر هر عنصر را تشخیص دهد. بازبینی دورهی خطمشیها با Policy Optimizer برای شناسایی قوانین استفادهنشده و همپوشان نیز باید بخشی از تقویم عملیاتی باشد.
مدیریت تغییرات نیز باید از یک گردش کار استاندارد پیروی کند: درخواست همراه با هدف کسبوکار و برنامه Rollback، تأیید متناسب با سطح ریسک، اجرا در بازه تغییرات از پیش تعیینشده و بررسی پس از استقرار. تغییرات پرریسک مانند اصلاح قانون Deny نهایی یا تمپلیتهای اصلی باید توسط کمیته تغییرات بررسی شوند. برای قوانینی که سرویسهای وب را در معرض اینترنت قرار میدهند، بازبینی خطمشی باید همراه با ارزیابی امنیتی خود سرویس انجام گیرد؛
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع خوبی برای این کار است.
Panorama برای ارتباط با فایروالهای تحت مدیریت و Push کردن تنظیمات، کاملاً وابسته به در دسترس بودن و پایداری شبکه مدیریتی است. یک اختلال گسترده در این شبکه، توانایی اعمال تغییرات فوری را مختل میکند؛ بنابراین طراحی مسیر مدیریتی امن و Resilient بین Panorama و فایروالها (اینترنت امن یا خطوط اختصاصی) یک پیشنیاز حیاتی است، نه یک انتخاب اختیاری.
از سوی دیگر، موفقیت Panorama به کیفیت طراحی اولیه وابسته است. اگر ساختار Device Groupها و سلسلهمراتب خطمشیها بدون درک کامل توپولوژی فعلی و نیازهای آتی سازمان طراحی شود، این ابزار خود به منبع پیچیدگی جدید تبدیل میشود. برای سازمانهای بسیار کوچک با کمتر از 5 فایروال نیز سرمایهگذاری در لایسنس و سختافزار Panorama ممکن است توجیه اقتصادی مستقیمی نداشته باشد؛ هرچند با رشد تعداد دستگاهها، این معادله بهسرعت به نفع مدیریت متمرکز تغییر میکند.
مدیریت Centralized Policy با Panorama، فرآیند مدیریت امنیت فایروالهای Palo Alto Networks را از یک فعالیت واکنشی و پراکنده به یک قابلیت استراتژیک، متمرکز و مبتنی بر داده تبدیل میکند. با معماری مبتنی بر Device Group و Shared Objects، سلسلهمراتب Pre و Post Rules، استقرار مرحلهای و قابلیت Rollback، سازمانها میتوانند یکپارچگی خطمشی، سرعت پاسخ به تهدید و انطباق با استانداردها را همزمان ارتقا دهند. موفقیت نهایی اما بیش از خود ابزار، به کیفیت طراحی ساختار، رعایت اصل کمترین امتیاز و برقراری فرآیند منظم مدیریت تغییرات وابسته است.
خیر. قوانین محلی سر جای خود باقی میمانند و در زنجیره ارزیابی، پس از Pre Rules و پیش از Post Rules پردازش میشوند. رویکرد متمرکز توصیهشده این است که هرچه ممکن است، قوانین به ساختار Pre و Post در سطح Panorama منتقل شود تا دید مرکزی و کنترل یکپارچه حفظ گردد.
طبق مشخصات اعلامی سازنده، یک جفت Panorama با پیکربندی High Availability قابلیت مدیریت تا 5000 فایروال فیزیکی، مجازی و ابری را دارد. ظرفیت لاگگیری نیز با افزودن گرههای Log Collector یا استفاده از Strata Logging Service قابل توسعه است.
Device Group برای خطمشیهای امنیتی و اشیای مرتبط با ترافیک به کار میرود، در حالی که Template برای تنظیمات خود دستگاه مانند رابطهای شبکه، Zoneها، مسیریابی، NTP و DNS استفاده میشود. با Template Stack میتوان تنظیمات مشترک والد و تنظیمات خاص هر سایت را ترکیب کرد تا تغییر در تمپلیت والد بهصورت خودکار به همه دستگاههای متصل توزیع شود.
معمولاً خیر؛ برای تعداد محدود دستگاه، هزینه لایسنس و نگهداری Panorama ممکن است توجیه اقتصادی مستقیمی نداشته باشد و مدیریت مجزا عملیتر باشد. اما اگر یکپارچگی خطمشی و قابلیت ممیزی پذیری اهمیت بالایی دارد یا رشد شبکه در افق برنامهها است، سرمایهگذاری زودهنگام قابل دفاع است.