
تحول دیجیتال، مهاجرت به ابر، رواج دورکاری و گسترش سرویسهای SaaS مرزهای سنتی شبکه سازمان را عملاً از میان برده است. در چنین فضایی، مدلهای امنیتی کلاسیک که بر فایروال پیرامونی و VPN سنتی بنا شدهاند پاسخگو نیستند؛ زیرا مهاجم پس از عبور از لایههای اولیه میتواند در شبکه حرکت جانبی کند. پیاده سازی Zero Trust Architecture با F5 APM پاسخی عملی به همین شکاف است؛ رویکردی که امنیت را از «مرز شبکه» به «هویت، زمینه و اپلیکیشن» منتقل میکند. در ادامه، اصول کلیدی، پیشنیازها، معماری، گامهای عملی و محدودیتهای این پیادهسازی بررسی میشود.
در مدل سنتی، امنیت بر محافظت از مرز شبکه متمرکز بود؛ کاربر پس از احراز هویت اولیه آزادی حرکت نسبتاً گستردهای در شبکه داخلی داشت و VPN نقش دروازه اعتماد را ایفا میکرد. این منطق زمانی کارآمد بود که منابع سازمان در یک دیتاسنتر مشخص قرار داشتند و کاربران از محل کار به آنها متصل میشدند؛ اما امروز همین اعتماد یکباره، بزرگترین نقطه ضعف معماری است.
امروز بخش بزرگی از سرویسها در ابر، SaaS و محیطهای ترکیبی قرار دارند و کاربران از هر مکان و با هر دستگاهی درخواست دسترسی میدهند.
در نتیجه مفهوم «داخل» و «خارج» شبکه معنای گذشته را از دست داده است. امنیت Zero Trust در F5 به جای اعتماد به موقعیت شبکه، بر اعتبارسنجی مستمر هویت، وضعیت دستگاه و زمینه درخواست تمرکز میکند.
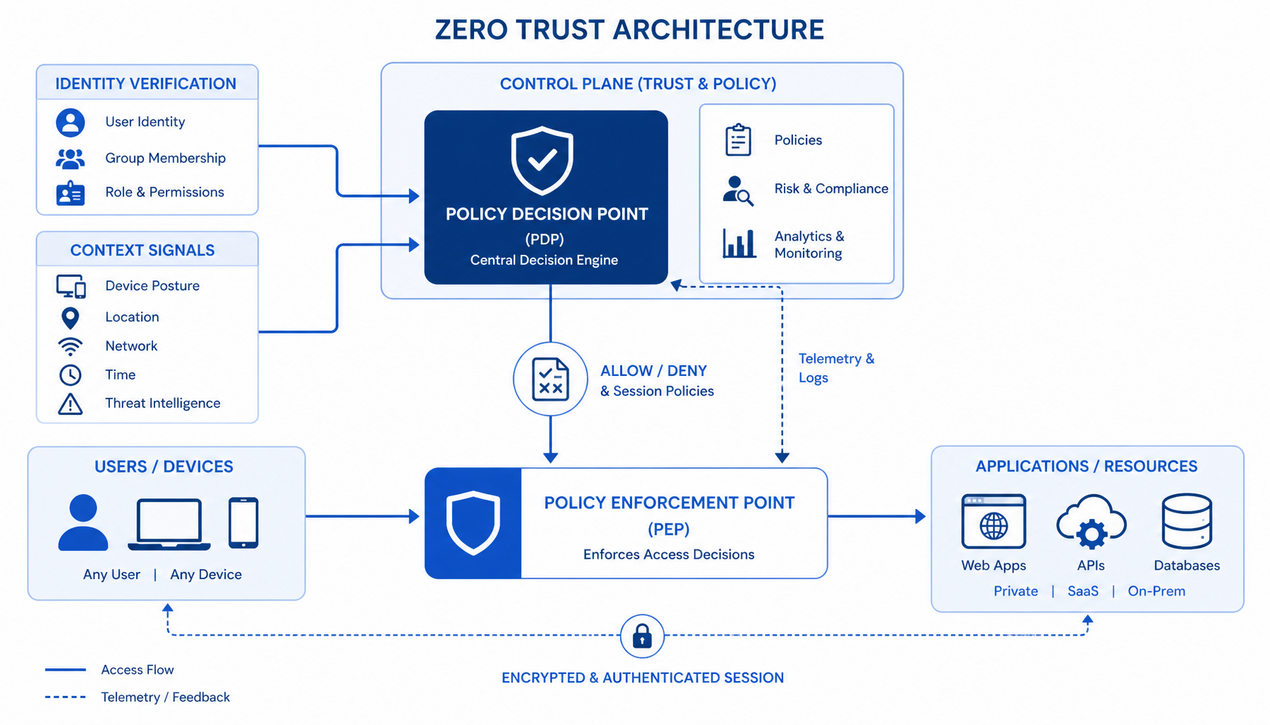
برداشت نادرست رایج این است که Zero Trust محصولی قابل خرید باشد. در واقع این مدل یک چارچوب معماری است که از ترکیب فناوریها، سیاستها و فرآیندها ساخته میشود. ابزارهایی مانند APM نقش اجراکننده سیاستها را ایفا میکنند، اما موفقیت نهایی بیش از آنکه به ابزار وابسته باشد، به طراحی درست سیاستها بستگی دارد. چارچوب رسمی این معماری در سند
NIST SP 800-207 تشریح شده است؛ مرجعی که مبنای طراحی اجزایی مانند Policy Decision Point و Policy Enforcement Point محسوب میشود.
نخستین پیشنیاز، دسترسی به یک دستگاه BIG-IP با ماژول Access Policy Manager است؛ ماژول باید در سطح Provisioning فعال و لایسنس آن معتبر باشد. اگر هنوز زیرساخت F5 در سازمان وجود ندارد یا در نظر دارید ارتقا دهید، میتوانید مدلها و گزینههای لایسنس را در صفحه
بررسی کنید.
پیشنیاز دوم، زیرساخت هویتی سالم است: دایرکتوری Active Directory یا LDAP، سرویس RADIUS، ارائهدهنده MFA و OTP، یا Identity Provider مبتنی بر SAML و OpenID Connect. افزون بر این، فهرستبرداری از اپلیکیشنها، طبقهبندی حساسیت دادهها و تعریف نقشهای شغلی پیش از طراحی هر سیاست ضروری است؛ بدون این شناخت، سیاستها یا بیش از حد باز یا بیش از حد محدود میشوند.
سرانجام، یک محیط آزمایشگاهی برای تست سیاستها، برنامه بازگشت (Rollback) و طرح ارسال لاگها باید از ابتدا در نظر گرفته شود. پیادهسازی اعتماد صفر یک پروژه یکباره نیست؛ هر سیاست پیش از رسیدن به محیط عملیاتی باید در آزمایشگاه اعتبارسنجی شود.
پیش از ورود به پیکربندی، باید اصولی روشن باشد که این پیادهسازی بر آنها استوار است. این 5 اصل مبنای طراحی هر سیاست دسترسی در APM هستند و در ادامه یکبهیک بررسی میشوند.
هیچ کاربر، دستگاه یا سرویسی — حتی درون شبکه سازمانی — بهصورت ذاتی قابل اعتماد نیست. هر درخواست دسترسی باید مستقل از درخواست قبلی ارزیابی شود و اعتماد یک وضعیت دائمی نیست، بلکه تصمیمی لحظهای بر پایه هویت، زمینه و سطح ریسک است. در عمل یعنی نشستی که یکبار تأیید شده، لزوماً تا پایان عمر خود مجاز تلقی نمیشود و با تغییر شرایط میتواند دوباره ارزیابی شود.
کاربر تنها باید به منابعی دسترسی داشته باشد که برای انجام وظیفهاش ضروری است. برای اجرای این اصل، سیاستها باید در سطح اپلیکیشن و حتی مسیر URL تعریف شوند؛ مثلاً کارشناس حسابداری فقط به ماژول مالی و نه کل سامانه ERP دسترسی داشته باشد. نتیجه مستقیم این اصل، کوچکتر شدن سطح حمله و محدود شدن دامنه تأثیر سوءاستفاده از اعتبارنامههای سرقتشده است.
تمرکز حفاظت از سگمنتهای شبکه به خود اپلیکیشنها منتقل میشود؛ نیازی نیست به یک VLAN یا Subnet اعتماد شود، بلکه کنترل دسترسی در نقطهای اعمال میشود که کاربر واقعاً قصد دسترسی به سرویس را دارد. این رویکرد با مفهوم Application-Centric Security همراستاست و پوشش آن به اپلیکیشنهای داخلی محدود نمیشود؛ برای نمونه در مقاله
پیاده سازی دسترسی امن به اپلیکیشن های SaaS با استفاده از F5 APM انتشار همین منطق برای سرویسهای ابری بررسی شده است.
تصمیم باید بر پایه زمینه گرفته شود، نه فقط نام کاربری؛ نوع و وضعیت دستگاه، مکان جغرافیایی، زمان دسترسی و سطح ریسک نشست در ارزیابی دخالت دارند. پیادهسازی اعتماد صفر با F5 APM میتواند برای یک کاربر در شرایط عادی دسترسی آزادتر و برای همان کاربر از دستگاه ناشناس، احراز هویت قویتر یا دسترسی محدودتر تعریف کند؛ رویکردی که در ادبیات امنیت به Step-up Authentication معروف است.
معماری باید ورود مهاجم را احتمالی جدی بداند، نه استثنا. تفکیک دسترسی در سطح اپلیکیشن و micro-segmentation باعث میشود حتی در صورت موفقیت مهاجم در ورود اولیه، امکان گسترش به سایر منابع وجود نداشته باشد و دامنه اثر رخداد امنیتی بهشکل محسوسی محدود شود. ثبت و ارسال لاگ همه نشستها نیز شرط کشف سریع رفتارهای مشکوک است.
F5 APM که بهصورت ماژولی روی پلتفرم BIG-IP اجرا میشود، تنها یک ابزار احراز هویت نیست؛ موتور تصمیمگیری و اعمال سیاست دسترسی محسوب میشود و همین جایگاه، آن را به ستون اجرایی Zero Trust با F5 APM تبدیل میکند.
در معماری Zero Trust، Policy Decision Point تصمیم میگیرد و Policy Enforcement Point تصمیم را اعمال میکند. APM بهطور طبیعی نقش PEP را بر عهده میگیرد: تمام درخواستها پیش از رسیدن به اپلیکیشن متوقف میشوند، سیاستها بررسی میشوند و فقط ترافیک تأییدشده اجازه عبور مییابد. چون این نقطه در مسیر اجباری ترافیک قرار دارد، قابل دور زدن نیست و همین ویژگی، کنترل را قطعی میکند.
APM از طیف گستردهای از روشهای احراز هویت پشتیبانی میکند: Active Directory و LDAP، RADIUS، احراز هویت مبتنی بر گواهی دیجیتال، MFA و OTP، و همچنین Federation مبتنی بر SAML، OAuth و OpenID Connect. این تنوع باعث میشود سازمان بدون بازطراحی کامل زیرساخت IAM فعلی بتواند اصول اعتماد صفر را اجرا کند. برای مرور یک سناریوی کامل ورود و ورود یکپارچه، مقاله
آموزش راه اندازی F5 APM برای پیاده سازی Remote Access و SSO نقطه شروع خوبی است.
Visual Policy Editor قلب APM است؛ جایی که سیاستهای پیچیده بدون کدنویسی طراحی میشوند و منطق شرطی، شاخهبندی و تصمیمگیری چندمرحلهای در آنها پیاده میشود. سیاستها میتوانند ترکیبی از هویت، نقش، زمینه و سطح ریسک باشند و بهصورت متمرکز مدیریت شوند؛ بدون آنکه لازم باشد تغییری در خود اپلیکیشنها ایجاد شود.
در بسیاری از سناریوها APM میتواند جایگزین VPN سنتی شود: کاربر فقط به اپلیکیشن مورد نیاز متصل میشود، نه به کل شبکه. این دقیقاً منطق Zero Trust Network Access یا ZTNA است و سطح دسترسی کاربران دورکار را بهشکل محسوسی محدود میکند. مهاجرت نیز تدریجی است؛ میتوان ابتدا یک یا دو اپلیکیشن حساس را پشت APM منتشر کرد و VPN را فقط برای موارد استثنایی نگه داشت.
یک معماری مدون از پراکندگی پیکربندیها جلوگیری میکند. معماری پیشنهادی چهار لایه دارد که در ادامه توضیح داده میشود.
لایه دسترسی و لایه هویت:
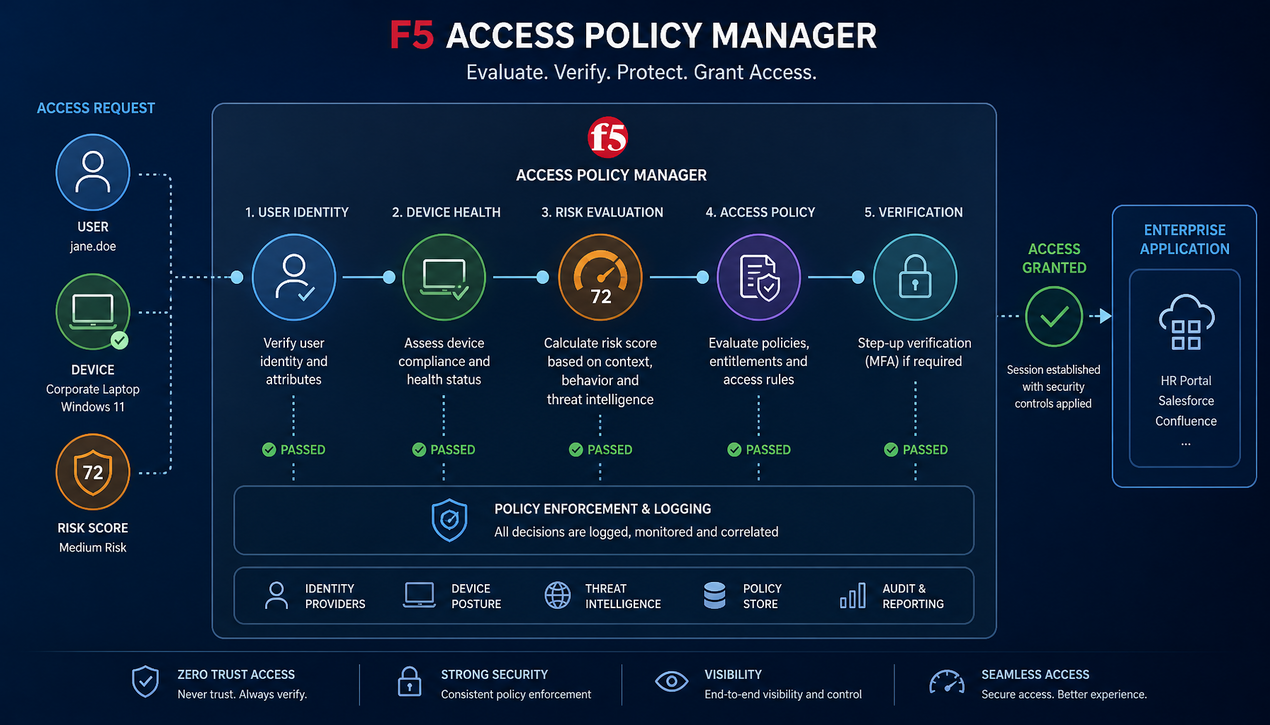
تمام درخواستهای داخلی و دورکار از طریق APM هدایت میشوند؛ این نقطه ورود مرکزی، اعمال کنترل و ثبت رویداد را متمرکز میکند. در همین لایه، هویت کاربر و وضعیت دستگاه بهصورت پویا ارزیابی میشود و در صورت مغایرت با سیاستها، دسترسی محدود یا به مرحله احراز هویت اضافی هدایت میشود.
لایه سیاستگذاری و لایه کنترل جریان داده:
موتور سیاستگذاری، دسترسی مبتنی بر نقش و زمینه را اعمال میکند و تغییرات بهصورت متمرکز و سریع به کل محیط اعمال میگردد. در لایه پایانی، با micro-segmentation کاربر تنها به منابع مشخص دسترسی دارد و مسیر حرکت جانبی مهاجم مسدود میشود.
فرض کنید سازمانی میخواهد دسترسی دورکاران به سامانه ERP را با مدل اعتماد صفر امن کند. کاربر از خانه درخواست ورود میدهد و درخواست او مستقیماً به شبکه نمیرسد، بلکه از APM عبور میکند؛ هویت با MFA و گواهی دیجیتال بررسی و وضعیت دستگاه ارزیابی میشود. سپس سیاستهای نقشمحور اعمال میشوند: کارشناس مالی فقط به ماژول حسابداری دسترسی دارد و مدیران تنها از دستگاه سازمانی و محدوده IP مجاز به گزارشهای حساساند.
کاربران با وضعیت مشکوک به محیط محدود یا فقطخواندنی هدایت میشوند و در پایان، تمام نشستها ثبت و برای تحلیل رفتاری به سامانههای SIEM ارسال میشود.
در این نقطه، جریان ورود از نظر فنی آماده انتقال به گامهای عملی است.
توالی زیر یک چارچوب اجرایی برای شروع پروژه است. مسیرهای ذکرشده مربوط به رابط کاربری BIG-IP هستند و ممکن است بسته به نسخه، اندکی متفاوت باشند.
گام 1: انتخاب اپلیکیشنهای پایلوت. از میان اپلیکیشنهای حساس، 1 یا 2 مورد با کاربران محدود انتخاب کنید تا ریسک اختلال عملیاتی در سازمان کمینه شود.
گام 2: ایجاد Access Profile. در بخش Access و زیرمنوی Profiles/Policies یک Access Profile جدید بسازید و آن را به Virtual Server مربوط به اپلیکیشن متصل کنید.
گام 3: تعریف احراز هویت. سرورهای AAA مانند Active Directory یا RADIUS را در بخش Authentication تعریف و در Visual Policy Editor به سیاست اضافه کنید؛ سپس یک عامل MFA را طبق مقاله راه اندازی Multi-Factor Authentication روی F5 APM به جریان ورود بیفزایید.
گام 4: شاخهبندی نقشمحور. با عاملهایی مانند AD Query و Variable Assign، متغیرهای نشست را استخراج کنید و بر اساس نقش، شاخههای مجاز و غیرمجاز را در سیاست طراحی کنید.
گام 5: ارزیابی مستمر. برای مسیرهای حساس از Per-Request Policy استفاده کنید تا ارزیابی زمینه در طول نشست و در سطح مسیرهای URL تکرار شود، نه فقط در لحظه ورود.
گام 6: تست در آزمایشگاه. سیاست را ابتدا با کاربران آزمایشی اجرا کنید و هر دو سناریوی مثبت و منفی (دسترسی مجاز و غیرمجاز) را بررسی نمایید.
گام 7: پایش و بازبینی. لاگهای APM را به سامانه SIEM ارسال کنید و سیاستها را بهصورت دورهای بر پایه رفتار واقعی کاربران بازبینی نمایید.
اگر ترجیح میدهید پیش از هر تغییری، وضعیت فعلی را از خط فرمان بررسی کنید، دستورات فقط خواندنی زیر در BIG-IP پشتیبانی میشوند و هیچ تغییری اعمال نمیکنند:
خروجی این دستورات فهرست پروفایلهای دسترسی و سیاستهای موجود را نشان میدهد و برای مستندسازی وضعیت پیش از تغییر مناسب است. اعمال هر تغییری باید ابتدا در محیط آزمایشگاهی انجام و سپس به محیط عملیاتی منتقل شود.
شروع تدریجی و هدفمند:
ابتدا اپلیکیشنهای حساس انتخاب و سیاستهای محدود روی آنها اجرا شود؛ سپس دامنه گسترش یابد. این رویکرد ریسک اختلال را کاهش میدهد و فرصت اصلاح سیاستها بر پایه بازخورد واقعی را فراهم میکند.
احراز هویت قوی بهعنوان پیشفرض: MFA و در صورت امکان احراز هویت مبتنی بر گواهی باید برای همه کاربران فعال باشد و سختگیری بیشتر بر اساس حساسیت هر اپلیکیشن تعریف شود؛ نه بر اساس سلیقه یا استثناهای موردی.
سیاستهای ساده و قابل نگهداری: سیاستهای بیش از حد پیچیده به نقاط کور امنیتی منجر میشوند. مستندسازی منطق هر شاخه سیاست در Visual Policy Editor، نگهداری بلندمدت را سادهتر میکند.
پایش مداوم و یکپارچگی با سایر کنترلها:
Zero Trust وضعیتی ایستا نیست؛ رفتار کاربران و تهدیدات تغییر میکنند. ارسال لاگها به SIEM و ترکیب APM با کنترلهایی مانند EDR، دفاع چندلایهای و دید لازم برای بهروزرسانی سیاستها را فراهم میکند.
مهمترین مزیت پیادهسازی Zero Trust با F5 APM، کاهش سطح حمله و مهار حرکت جانبی است؛ کاربر تنها به منابع ضروری دسترسی دارد و هر درخواست پیش از تأیید ارزیابی میشود. دسترسی پویا و تطبیقی نیز امنیت را با تجربه کاربری متوازن میکند و یکپارچگی با زیرساخت هویتی موجود، امکان مهاجرت بدون بازطراحی کامل شبکه را فراهم میسازد.
در سمت چالشها، طراحی سیاستهای دقیق نیازمند شناخت درست فرآیندهای کسبوکار است؛ سیاستی که جریان کار روزمره را بشکند، بهسرعت دور زده میشود.
وابستگی به یکپارچگی صحیح با Identity Provider و ابزارهای امنیتی دیگر نیز اگر مدیریت نشود، پیچیدگی عملیاتی ایجاد میکند.
از منظر فنی، بازرسی وضعیت دستگاههای خارج از مدیریت سازمان محدود است و ارزیابی کامل Endpoint Security معمولاً به اجزای سمت کاربر نیاز دارد. الزامات لایسنس و ظرفیت سختافزاری نیز باید در برنامهریزی هزینه دیده شود و نباید انتظار داشت یک اجرای اولیه، نتیجه نهایی باشد؛ نگهداری این معماری به پایش مستمر و نیروی متخصص نیاز دارد.
پیاده سازی Zero Trust Architecture با F5 APM مسیری عملی برای انتقال امنیت از مرز شبکه به سطح هویت، زمینه و اپلیکیشن است. APM با ایفای نقش Policy Enforcement Point، پشتیبانی از احراز هویت چندلایه، تصمیمگیری مبتنی بر ریسک و اعمال سیاستهای دقیق در سطح URL، اصول اعتماد صفر را قابل اجرا و مقیاسپذیر میکند.
موفقیت این پیادهسازی به ابزار محدود نمیشود؛ شروع تدریجی، طراحی سیاستهای شفاف، احراز هویت قوی، پایش مداوم و آموزش کاربران ارکان اصلی آن هستند. سازمانی که این مسیر را ساختارمند طی کند، کنترل دسترسی دقیقتری به دست میآورد و آمادگی بیشتری برای مواجهه با تهدیدات آینده و توسعه محیطهای ابری و ترکیبی خواهد داشت.
در بسیاری از سناریوهای دسترسی به اپلیکیشن، بله. APM امکان دسترسی فقط به سرویس موردنیاز را فراهم میکند و به جای اعطای دسترسی گسترده به کل شبکه، دسترسی را در سطح اپلیکیشن محدود میسازد؛ این دقیقاً منطق ZTNA است. برای موارد خاص مانند ابزارهای مدیریتی شبکه ممکن است VPN همچنان لازم بماند.
خیر. بهترین رویکرد، انتخاب چند اپلیکیشن حساس، تعریف سیاستهای محدود و اجرای آزمایشی است. پس از ارزیابی نتیجه و بهینهسازی سیاستها، دامنه بهتدریج گسترش مییابد و ریسک اختلال کاهش پیدا میکند.
بله؛ APM از Active Directory، LDAP، RADIUS، گواهی دیجیتال و پروتکلهای Federation مانند SAML، OAuth و OpenID Connect پشتیبانی میکند. بنابراین پیادهسازی معمولاً نیازی به بازطراحی کامل سامانههای مدیریت هویت ندارد.
این موتور امکان طراحی سیاستهای پیچیده دسترسی را بدون کدنویسی فراهم میکند. منطق شرطی، شاخهبندی و تصمیمگیری چندمرحلهای در آن قابل پیادهسازی است و سیاستها بهصورت متمرکز روی کل محیط اعمال میشوند.
با اعمال دسترسی حداقلی و تفکیک در سطح اپلیکیشن یا URL. کاربر به جای اتصال به یک سگمنت کامل شبکه، فقط به منابع مشخص دسترسی دارد؛ در نتیجه حتی با نفوذ اولیه، دامنه انتشار مهاجم بهشدت محدود میشود.