هوش مصنوعی در امنیت شبکه دیگر یک شعار بازاریابی نیست؛ بلکه پاسخ عملی به تغییری بنیادین در ماهیت تهدیدات سایبری است. امروزه حملات باجافزاری، تهدیدات پیشرفته پایدار (APT) و بهرهبرداری از آسیبپذیریهای روز صفر با سرعتی وارد میشوند که سیستمهای مبتنی بر امضای سنتی توان ردیابی آنها را ندارند. راهکارهای هوشمند مانند پلتفرم Cortex XDR و فایروال نسل جدید پالو آلتو با تکیه بر یادگیری ماشین در امنیت سایبری، دفاع سازمانها را از حالت واکنشی به حالت پیشگیرانه، تحلیلی و خودکار منتقل میکنند. در این مقاله، سازوکارهای این تحول، معماری یکپارچه Palo Alto Networks، یک سناریوی عملیاتی و چالشهای اجرایی را بررسی میکنیم.
سازمانها صرفنظر از اندازه و حوزه فعالیت، هدف حملاتی قرار میگیرند که روزبهروز پیچیدهتر، هدفمندتر و مخربتر میشوند. تهدیدات امروز دیگر محدود به بدافزارهای شناختهشده نیستند؛ مهاجمان با تکنیکهایی مانند کد پلیمورفیک، مهندسی اجتماعی پیشرفته و حملات زنجیرهای، لایههای دفاع ایستا را دور میزنند و زیرساختهای حیاتی و زنجیرههای تأمین را نشانه میروند.
بسیاری از سازمانها همچنان به راهکارهای امنیتی مبتنی بر امضا (Signature-based) تکیه دارند. این رویکرد اساساً واکنشی است: برای شناسایی یک بدافزار، ابتدا باید نمونهای از آن دیده شده و امضایی برایش ساخته شود. در مواجهه با تهدیدات ناشناخته (Unknown Threats) این مدل عملاً ناتوان است، چون مهاجم در بازه زمانی میان انتشار تهدید و ساخت امضا، فرصت کافی برای نفوذ و گسترش دارد.
مشکل دوم، سیل هشدارهای کاذب (False Positives) است. تیمهای امنیتی محدود در انبوهی از دادهها غرق میشوند، دچار «خستگی هشدار» (Alert Fatigue) میشوند و حوادث واقعی از نظرشان پنهان میماند. نتیجه، افزایش زمان شناسایی و پاسخگویی و گسترش پنجره فرصت برای مهاجم است. برای مقایسه، پیادهسازی راهکارهای نسل جدید نیازمند زیرساخت فایروالی بهروز است؛ برای بررسی گزینههای موجود میتوانید به صفحات
خرید فایروال پالو آلتو و قیمت فایروال فورتی گیت مراجعه کنید.
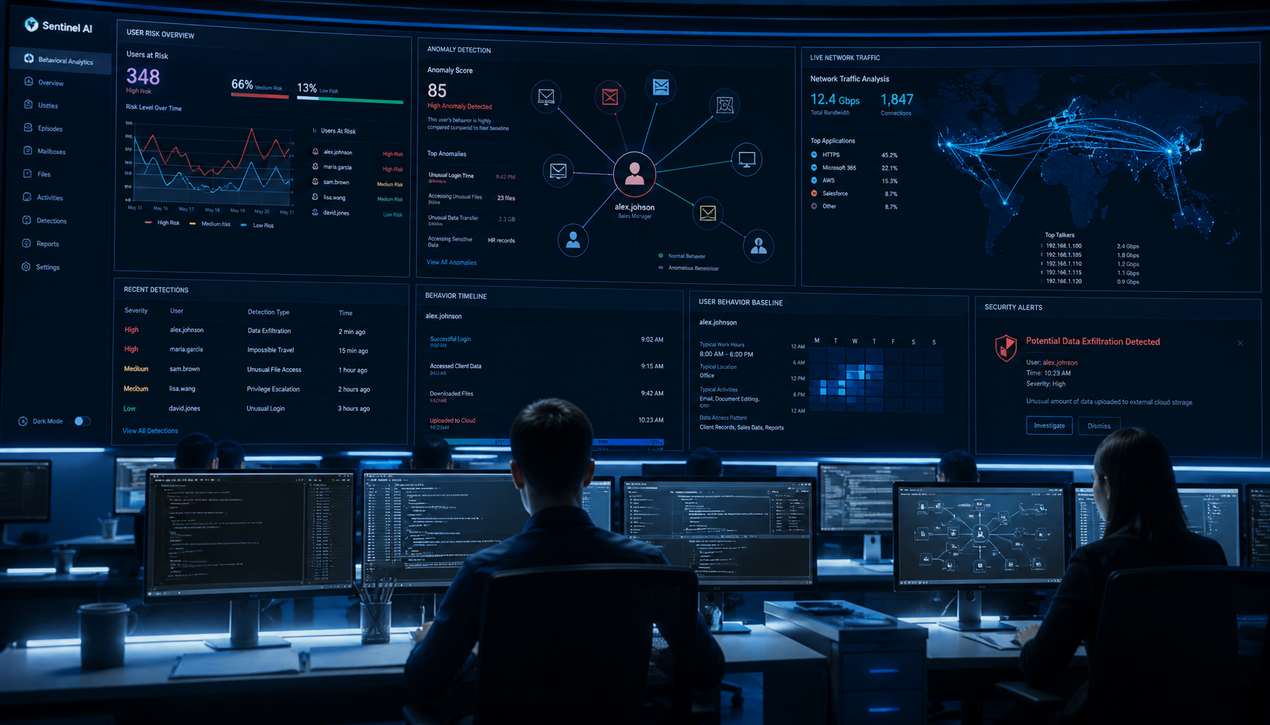
امنیت شبکه با هوش مصنوعی تنها افزودن یک ابزار جدید نیست؛ بازتعریف نحوه تفکر، طراحی و اجرای دفاع سایبری است. این تحول از جایگزینی قواعد ایستا با الگوریتمهای پویا فراتر رفته و به ایجاد یک سیستم امنیتی خودآموز، زمینهآگاه و عملگرا منجر میشود.
پایه این گذار، حرکت از شناسایی بر اساس «چیستی» (امضاهای شناختهشده) به شناسایی بر اساس «چگونگی» (الگوهای رفتاری) است. یادگیری ماشین با تکنیکهایی مانند یادگیری بدون نظارت (Unsupervised Learning)، یک خط پایه (Baseline) از رفتار عادی برای هر کاربر، دستگاه، برنامه و جریان شبکه ایجاد میکند: زمان و مکان معمول ورود، حجم دادههای منتقلشده، پروتکلهای مورد استفاده و توالی فرآیندها.
هر انحراف معنادار از این خط پایه — مانند یک حساب اداری که ناگهان در نیمهشب به سرور حساسی متصل میشود یا یک دستگاه IoT که اسکن پورتهای داخلی را آغاز میکند — بهطور خودکار به عنوان ناهنجاری پرچمگذاری میشود. این رویکرد قلب شناسایی تهدیدات داخلی (Insider Threats)، حملات APT و بدافزارهای روز صفر است که امضای از پیش تعریفشدهای ندارند، اما ناگزیر رفتاری غیرعادی از خود نشان میدهند.
هوش مصنوعی مشکل سیل هشدارها را با مدلسازی ریسک کمی حل میکند. سیستم بهجای ارائه فهرستی مسطح از هشدارها، با تحلیل حساسیت دارایی هدف، شدت و اعتبار تهدید، گسترش بالقوه آن در شبکه و اطلاعات زمینهای (مانند فعال بودن یک آسیبپذیری در خبرهای امنیتی روز)، به هر حادثه یک امتیاز ریسک (Risk Score) اختصاص میدهد.
در پلتفرمهایی مانند Cortex XDR این فرآیند به «داستانسازی خودکار» (Storylining) منجر میشود: هشدارهای پراکنده به یک روایت منسجم از حمله تبدیل میشوند و مهاجم در کل سفر حمله خود — از نفوذ اولیه تا حرکت جانبی و هدف نهایی — ردیابی میشود. به این ترتیب تحلیلگر بهجای پرداختن به صدها هشدار منفرد، بر یک یا دو حادثه با اولویت بالا و تصویر کامل متمرکز میشود.
سرعت، عنصر کلیدی در محدود کردن خسارت حمله است. خودکارسازی پاسخ امنیتی (SOAR) زمان پاسخگویی را از روزها و ساعتها به دقیقهها و حتی ثانیهها کاهش میدهد. هنگامی که تهدیدی با اطمینان بالا شناسایی و اولویتبندی شد، سیستم طبق پلیبوکهای از پیش تعریفشده اقدامات اصلاحی را انجام میدهد:
این خودکارسازی نهتنها MTTR را به شدت کاهش میدهد، بلکه نیروهای متخصص را از کارهای تکراری رها میکند تا بر استراتژی، شکار تهدید (Threat Hunting) و بهبود وضعیت امنیتی کلی متمرکز شوند.
یادگیری نظارتشده (Supervised Learning):
برای طبقهبندی الگوهای شناختهشده عالی است. الگوریتم روی مجموعهدادههای برچسبگذاریشده (بدافزار، فیشینگ، ترافیک عادی) آموزش میبیند و در شناسایی سریع خانوادههای شناختهشده بدافزار حتی در تغییر شکلهای ساده (Variants) مؤثر است.
یادگیری بدون نظارت (Unsupervised Learning):
قدرت واقعی امنیت پیشبینیگر در این مدل نهفته است. الگوریتم بدون نیاز به داده برچسبگذاریشده، به جستجوی الگوها، خوشهها (Clusters) و ناهنجاریها میپردازد و ستون فقرات تحلیل رفتاری و کشف تهدیدات کاملاً جدید است. رویکرد ترکیبی (Hybrid) که از هر دو استفاده میکند، قدرتمندترین حالت را ارائه میدهد.
پردازش زبان طبیعی (NLP):
بخش عظیمی از دادههای امنیتی — لاگها، گزارش حوادث، هوش تهدیرات متنی — به صورت متن هستند. NLP به سیستمها امکان میدهد این متون را بفهمند، موجودیتهای کلیدی (آدرس IP، نام فایل، هش) را استخراج کنند و آنها را به داده ساختاریافته برای همبستگی و تحلیل تبدیل نمایند.
بینایی ماشین (Computer Vision):
این فناوری میتواند نمودارهای جریان شبکه، نقشههای توپولوژی و نمایشهای گرافیکی الگوی ترافیک را تحلیل کند تا الگوهای پیچیدهای را که در جداول خام داده پنهاناند — مانند یک الگوی ستونی غیرعادی در هیتمپ ترافیک نشانه اسکن شبکه — سریع تشخیص دهد.
قدرت واقعی هوش مصنوعی نه در ابزارهای منفرد، بلکه در یکپارچهسازی آنها در یک معماری همنوا تجلی مییابد. Palo Alto Networks اکوسیستمی طراحی کرده که در آن فایروال نسل جدید پالو آلتو به عنوان دروازهبان و حسگر هوشمند شبکه، و پلتفرم Cortex XDR به عنوان مغز تحلیلی و پاسخ عمل میکنند.
موتور تهدید PAN-OS:
در قلب هر فایروال Palo Alto، سیستمعامل یکپارچه PAN-OS قرار دارد که از ابتدا با قابلیتهای یادگیری ماشین بافته شده است. موتورهای تهدید مانند WildFire برای تحلیل پیشرفته بدافزار و Advanced Threat Prevention، بهطور ذاتی از مدلهای ML برای تحلیل فایلها، URLها و ترافیک در یک محیط ابری اشتراکی بهره میبرند. به این ترتیب هر فایروال نهتنها از تهدیدات شناساییشده در کل شبکه مشتریان مطلع میشود، بلکه بهصورت فعال در شناسایی فایلهای پلیمورفیک و حملات روز صفر مشارکت میکند — یک چرخه یادگیری جمعی که با هر تهدید جدید هوشمندتر میشود.
شناسایی ناهنجاری در ترافیک:
فایروال با تحلیل رفتاری، الگوی پایهای از ترافیک عادی شبکه و برنامهها ایجاد میکند. برای مثال میآموزد که برنامه Microsoft Teams در سازمان از کدام پورتها و سرورهای ابری استفاده میکند. اگر ناگهان ترافیکی با برچسب «Teams» از سروری ناشناس ظاهر شود یا حجم غیرمعمولی منتقل کند، فایروال این انحراف را بهعنوان ناهنجاری با ریسک بالا شناسایی و مسدود میکند و هشداری برای تحلیل عمیقتر به Cortex XDR ارسال مینماید. این رویکرد برای شناسایی دسترسی غیرمجاز، نشت داده و حرکت جانبی مهاجمان حیاتی است.
پیشبینی مسیرهای حمله:
موتور Attack Surface Management با استفاده از ML، داراییهای سازمان، آسیبپذیریهای شناختهشده و قوانین پیکربندی فایروال را تحلیل کرده و مسیرهای حمله احتمالی را شبیهسازی میکند. سپس توصیههای امنیتی اولویتبندیشده ارائه میدهد؛ مثلاً «این سرور با آسیبپذیری بحرانی باید اول پچ شود». این یعنی حرکت از امنیت واکنشی به مدیریت فعال ریسک.
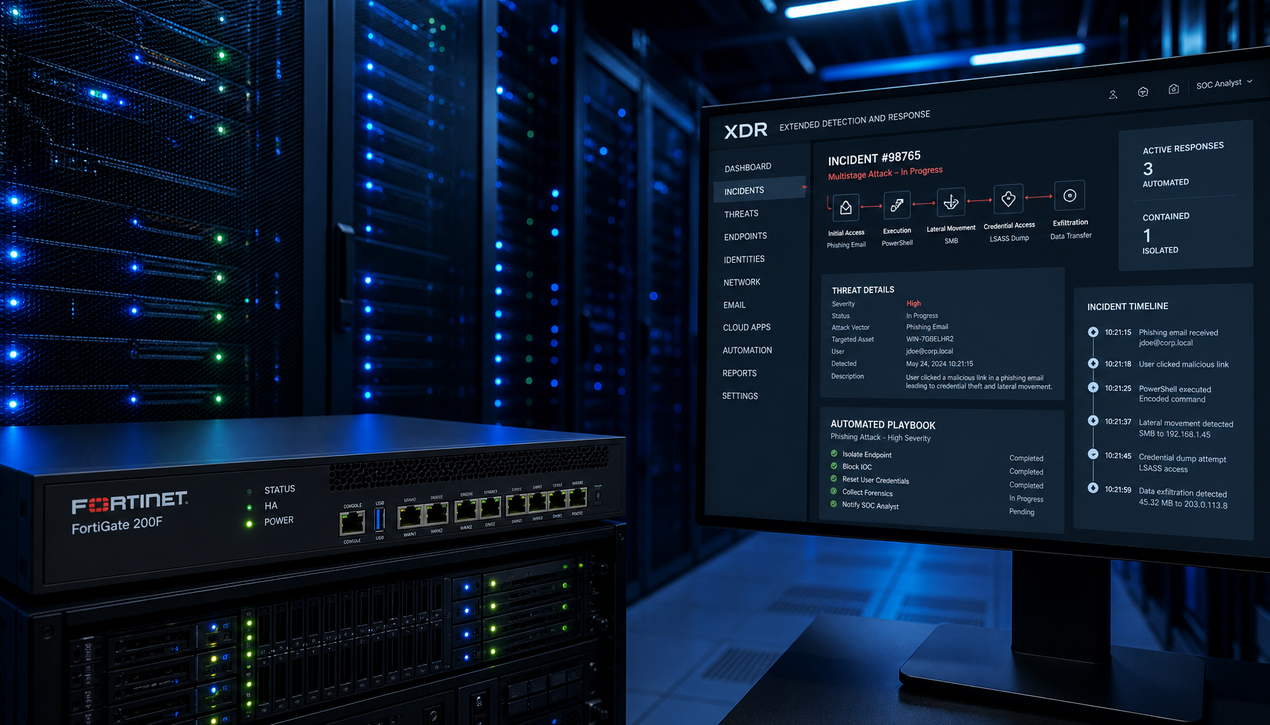
یکپارچهسازی دادههای endpoint، شبکه و ابر:
Cortex XDR بزرگترین نقطه قوت خود را از شکستن سیلوهای داده میگیرد. این پلتفرم دادههای endpoint (از طریق عامل سبکوزن خود)، شبکه (بهویژه از فایروالهای Palo Alto) و محیطهای ابری (AWS، Azure، GCP) را در یک دادهدریاچه امنیتی متمرکز میکند. این یکپارچگی دید 360 درجهای بدون نقطه کور فراهم میآورد و به هوش مصنوعی پلتفرم اجازه میدهد روابط پنهان میان حوادث بهظاهر نامربوط را کشف کند.
قابلیت EDR پیشرفته و پاسخ خودکار:
ماژول Endpoint Detection and Response با نظارت بر فعالیتهای سطح پایین سیستم (فراخوانیهای API، ایجاد پردازش، تغییرات رجیستری) رفتارهای مخرب را شناسایی میکند. هنگام تشخیص تهدید با اطمینان بالا، میتواند بهطور خودکار فرآیند مخرب را کشته (Kill)، فایل آلوده را قرنطینه کند و دستگاه آلوده را از شبکه جدا (Isolate) نماید — همه در چند ثانیه و طبق پلیبوکهای قابل تنظیم.
داستانسازی خودکار حوادث (Storylining):
موتور Storyline تمام ردپاهای یک حمله را در endpointها، شبکه و ابر جمعآوری و همبسته میکند تا تایملاین گامبهگامی از کل حمله بسازد؛ مثلاً نشان دهد چگونه یک ایمیل فیشینگ به اجرای اسکریپت مخرب، استخراج اعتبارنامه و دسترسی مهاجم به سرور حسابداری در ابر منجر شد. این روایت کامل، MTTR را به شدت کاهش داده و درک عمیقی از تاکتیکها و روشهای مهاجم (TTPs) ارائه میدهد.
این معماری یک حلقه بازخورد مستمر ایجاد میکند. وقتی Cortex XDR یک تهدید جدید یا شاخص خطر (IOC) را در سطح endpoint شناسایی میکند، بلافاصله آن را با پلتفرم هوش تهدیدات اشتراکی Palo Alto (AutoFocus) و در نتیجه کل شبکه فایروالهای مستقر در جهان به اشتراک میگذارد. برعکس، اگر فایروالی در بخش دیگری از دنیا حملهای جدید را ببیند، دانش آن فوراً در قالب بهروزرسانیهای امنیتی در اختیار Cortex XDR قرار میگیرد. این ایمنی جمعی تضمین میکند کل جامعه کاربران از آموختههای هر عضو بهرهمند شود.
این یکپارچگی به شناسایی ختم نمیشود؛ پاسخ هماهنگ چندلایه نیز نتیجه آن است. مثلاً هنگام قرنطینه یک endpoint آلوده، Cortex XDR میتواند همزمان به فایروال دستور مسدودسازی IP و دامنههای C2 را بدهد و به سیستم ایمیل امنیتی اطلاع دهد تا حملات فیشینگ مشابه را فیلتر کند. مهاجم هرگز از دید خارج نمیشود و فعالیتش در هر لایه ضبط، همبسته و تحلیل میگردد.
برای درک عینی قدرت این معماری، سناریوی واقعگرایانهای از حمله یک گروه هکری با انگیزه مالی به شبکه یک شرکت تولیدی بینالمللی را مرور میکنیم؛ هدف مهاجمان دسترسی به دادههای طراحی حساس و استقرار باجافزار است.
حمله با کمپین فیشینگ هدفمند (Spear Phishing) آغاز میشود. یک مهندس ارشد R&D ایمیل ظاهراً معتبری از شریک تجاری دریافت میکند که حاوی فایل PDF بهظاهر بیخطر است. این فایل از یک آسیبپذیری روز صفر در افزونه PDF خوانی رایج سوءاستفاده میکند تا بار مخربی را دانلود و اجرا کند.
فایروال نسل جدید Palo Alto فایل را برای تحلیل دینامیک به سرویس ابری WildFire میفرستد. WildFire با مدلهای رفتاری ML فعالیت مخرب آن را شناسایی و برای کل اکوسیستم یک IOC جدید ایجاد میکند. حتی پیش از بازگشت نتیجه، فایروال رفتار غیرعادی دستگاه مهندس را مشاهده میکند: پس از باز کردن فایل، ترافیک خروجی به سمت یک دامنه ناشناس مبتنی بر الگوریتم تولید دامنه (DGA) افزایش مییابد — بخشی از سرور C2 مهاجم. فایروال این ارتباط را به دلیل انحراف از پروفایل ترافیک عادی، بهعنوان ناهنجاری با ریسک بالا پرچمگذاری کرده و هشداری غنیشده همراه با تمام زمینهها (IP مبدأ و مقصد، پورت، نام فرآیند
مشکوک، هش فایل و IOCها) به Cortex XDR ارسال میکند.
Cortex XDR هشدار فایروال را دریافت کرده و بلافاصله از عامل EDR نصبشده روی endpoint مهندس، دادههای جزئیتر درخواست میکند. EDR تمام فعالیتهای فرآیند مخرب را ضبط کرده است: تزریق به یک پردازش قانونی، استخراج اعتبارنامه از حافظه، ایجاد ارتباط شبکه و تلاش برای حرکت جانبی.
سپس موتور Storyline فعال میشود و هشدار فایروال را با رویدادهای EDR و لاگهای احراز هویت سرورهای داخلی همبسته میسازد. در چند ثانیه، داستانی واحد و منسجم ایجاد میشود: «فیشینگ ← بهرهبرداری از روز صفر ← نصب backdoor ← ارتباط با C2 ← سرقت اعتبارنامه ← حرکت جانبی». Storyline نشان میدهد مهاجم با اعتبارنامههای سرقتشده تلاش کرده از سرور توسعه داخلی به دادههای طراحی در AWS S3 دسترسی پیدا کند. Cortex XDR با یکپارچگی ذاتی با محیط ابر، لاگهای CloudTrail را بررسی و تلاشهای دسترسی غیرمجاز را تأیید میکند — اکنون محدوده کامل حمله از endpoint اولیه تا داراییهای ابری مشخص است.
با تأیید حمله توسط تحلیلگر (یا بهطور کاملاً خودکار بر اساس سطح اطمینان بالا)، Cortex XDR پلیبوک حوادث APT را اجرا میکند:
این سناریو نشان میدهد چگونه همگرایی هوش مصنوعی، یکپارچهسازی عمیق و خودکارسازی پاسخ، چرخه حیات حمله (Cyber Kill Chain) را به شدت کوتاه میکند. برای حفظ پایداری چنین معماریای، رعایت
استانداردهای backup و restore کانفیگ فایروالهای پالو آلتو ضروری است تا پیکربندی سیاستهای امنیتی در برابر حوادث قابل بازیابی بماند.
تفاوت دو پارادایم را میتوان در جدول زیر خلاصه کرد. این مقادیس گویا و بخشی از یک سناریوی نمونه آموزشی است، نه نتیجه تست محیط عملیاتی خاص:
| معیار | رویکرد سنتی (ابزارهای سیلوشده) | رویکرد یکپارچه با هوش مصنوعی |
|---|---|---|
| زمان شناسایی | ساعتها تا روزها: هشدارها در کنسولهای جداگانه ظاهر میشوند و ارتباطسازی دستی و زمانبر است. حرکت جانبی ممکن است اصلاً دیده نشود. | ثانیهها تا دقیقهها: همبستگی خودکار، حمله کامل را در یک Storyline واحد آشکار میکند. |
| زمان پاسخ و مهار (MTTR) | ساعتها تا روزها: تحلیلگر باید به هر سیستم جداگانه وارد شود و اقدامات اصلاحی را تکتک اجرا کند؛ مهاجم در این فاصله فعال میماند. | چند دقیقه: پاسخ هماهنگ خودکار از طریق پلیبوک، تهدید را در تمام لایهها همزمان مهار میکند. |
| مصرف منابع انسانی | بالا: نیازمند بسیج چندین متخصص و ساعتها تحقیق دستی و هماهنگی بینتیمی. | بهینه: یک تحلیلگر کل داستان را در یک نما میبیند و کار تکراری به عهده سیستم است. |
| اثربخشی | ناقص و پراکنده: مهار غالباً فقط در یک نقطه انجام میشود و نقاط کور زیاد است. | کامل و ریشهای: مهاجم از تمام نقاط دسترسی قطع و مسیرهای حمله بسته میشود. |
| خسارت احتمالی | زیاد: مهاجم فرصت کافی برای نشت داده یا استقرار باجافزار در مقیاس وسیع دارد. | حداقلی: مهار سریع و همهجانبه، حمله را در مراحل اولیه متوقف میسازد. |
حرکت به سمت معماری مبتنی بر هوش مصنوعی تحولی استراتژیک با بازگشت سرمایه بالا است، اما مسیر بدون چالش نیست. غفلت از این ملاحظات میتواند به شکست در تحقق وعدههای هوش مصنوعی یا حتی ایجاد آسیبپذیریهای جدید منجر شود.
هوش مصنوعی در امنیت سایبری مانند دانشجوی بسیار باهوشی است که کیفیت دانشش به کیفیت کتابهای درسیاش — یعنی دادههای امنیتی سازمان — بستگی دارد. مدلهای یادگیری ماشین به حجم عظیمی از داده ساختاریافته و دقیق از لاگهای شبکه، فعالیت endpointها و رویدادهای امنیتی نیاز دارند. دادههای ناقص یا دارای سوگیری (Bias) به مدلهای نادرست منجر میشوند؛ نتیجهاش یا هشدارهای کاذب فراوان و خستگی هشدار است، یا بدتر از آن عدم تشخیص تهدیدات واقعی و ایجاد حس امنیت کاذب. پیش از استقرار، زیرساخت گردش داده (Data Governance) باید تقویت شود.
ردیابی تهدیدات نیازمند مشاهده و تحلیل حجم وسیعی از دادههای شبکه و کاربران است، که موضوع حریم خصوصی را جدی میکند. سازمانها باید تضمین کنند جمعآوری و استفاده از دادههای حساس شخصی با قوانینی مانند GDPR یا قوانین داخلی مطابقت دارد. افزون بر این، خود مدلهای هوش مصنوعی نیز دارایی حیاتی میشوند؛ حملات متخاصم (Adversarial Attacks) که در آنها مهاجم با دستکاری هوشمندانه ورودی، سیستم را فریب میدهد تا حمله را «عادی» تشخیص دهد، تهدیدی نوظهور است. حفاظت از یکپارچگی و محرمانگی مدلها و دادههای آموزشی باید در چارچوب «امنیت از پایه برای هوش مصنوعی» (Secure AI by Design) گنجانده شود.
استقرار ابزارهایی مانند Cortex XDR به معنای کاهش اهمیت نیروی انسانی نیست؛ نیازمند تغییر نقش و ارتقای مهارت تیم SOC است. اتوماسیون تحلیلگران را از کارهای تکراری رها میکند، اما نقشهای پیچیدهتری میآفریند: شکار تهدید پیشرفته، تحلیل جرائم سایبری عمیقتر، تفسیر خروجی مدلها و مدیریت پاسخهای خودکار. تیمها باید بتوانند داستانهای حمله تولیدشده توسط هوش مصنوعی را راستیآزمایی کنند. فقدان این مهارتها به عدم اعتماد به تصمیمات اتوماسیون یا ناتوانی در بهرهبرداری کامل از پلتفرم منجر میشود؛ پس برنامهریزی برای آموزش مستمر ضروری است.
سرمایهگذاری در راهکارهای سطح سازمانی قابل توجه است و به خرید لایسنس محدود نمیشود؛ هزینههای پیادهسازی، یکپارچهسازی، آموزش تیم و احتمالاً ارتقای سختافزار را نیز در بر میگیرد. محاسبه ROI در امنیت بیشتر از «درآمدزایی» از «زیانگریزی» ناشی میشود و با شاخصهای عینی قابل سنجش است:
علاوه بر ارزیابی محتوای این مقاله، برای سنجسگیری وضعیت امنیتی برنامههای سازمانی، مطالعه راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز توصیه میشود.
خیر. هوش مصنوعی کارهای تکراری مانند مرتبسازی هشدارها و جمعآوری داده را خودکار میکند، اما نقش تحلیلگر را ارتقا میدهد، نه حذف. راستیآزمایی داستانهای حمله، شکار تهدید پیشرفته و تصمیمگیری در موارد مبهم همچنان نیازمند قضاوت انسانی است.
یک EDR تنها بر endpoint تمرکز دارد، اما Cortex XDR دادههای endpoint، شبکه و ابر را در یک پلتفرم واحد همبسته میکند و با موتور Storyline، روایت کاملی از حمله میسازد. همین دید یکپارچه، کشف حملات چندلایهای که از دید ابزارهای منفرد پنهان میمانند را ممکن میکند.
بله، اما نه بهصورت تضمینی. چون این حملات امضای شناختهشدهای ندارند، شناسایی آنها بر اساس انحراف رفتاری از خط پایه انجام میشود. تهدیدی که رفتار غیرعادی نشان دهد — مانند ارتباط با دامنه DGA یا تزریق به فرآیند قانونی — حتی بدون امضا قابل پرچمگذاری است؛ هرچند کیفیت داده و بلوغ مدل بر دقت مستقیماً اثر میگذارد.
هوش مصنوعی در امنیت شبکه پاسخ به پرسشی است که هر سازمانی دیر یا زود با آن روبهرو میشود: چگونه در برابر تهدیداتی که هرگز ندیدهایم و با سرعتی فراتر از ظرفیت تحلیل انسانی، دفاع کنیم؟ ترکیب فایروال نسل جدید پالو آلتو بهعنوان حسگر هوشمند شبکه و پلتفرم Cortex XDR بهعنوان مغز تحلیلی و پاسخ، چارچوبی تطبیقی، پیشبینیگر و یکپارچه میسازد که تهدیدات را پیش از وقوع پیشبینی، در لحظه تشخیص و در چند دقیقه مهار میکند.
موفقیت در این مسیر اما فقط به خرید ابزار ختم نمیشود؛ کیفیت دادهها، رعایت حریم خصوصی، ارتقای مهارت تیم SOC و محاسبه واقعبینانه بازگشت سرمایه، پیشنیازهای یک تحول پایدارند. سازمانهایی که فناوری، فرآیند و نیروی انسانی را همسو کنند، نهتنها با تهدیدات امروز مقابله میکنند، بلکه برای چالشهای فردا نیز آمادهاند.