در معماری امنیت شبکه، زمان دقیق تنها یک پارامتر فنی نیست؛ ستون فقرات ثبت، تحلیل و پاسخ به حوادث امنیتی است. فایروالها بهعنوان نخستین خط دفاع، حجم انبوهی از لاگ تولید میکنند و اعتبار هر رویداد به مهر زمانی (Timestamp) آن گره خورده است. تنظیم NTP در فایروال Juniper تضمین میکند این مهرهای زمانی با منبعی معتبر همگام بمانند تا توالی منطقی رویدادها در تحلیلهای Forensic و سیستمهای SIEM قابل بازسازی باشد؛ در غیر این صورت حتی دقیقترین لاگها نیز ارزش تحلیلی خود را از دست میدهند.
در این راهنمای عملی، پیکربندی NTP در فایروال Juniper را از انتخاب منبع زمان و تنظیم منطقه زمانی تا احراز هویت، مدیریت زمانبندی لاگها در Junos OS، امنسازی و عیبیابی گامبهگام بررسی میکنیم. دستورات این مقاله مربوط به خط فرمان Junos OS است و توصیه میشود پیش از اعمال در محیط عملیاتی، در محیط آزمایشی (Lab) بررسی شوند. اگر هنوز در مرحله انتخاب تجهیزات هستید، صفحه
خرید فایروال جونیپر مدلها و قیمتها را پوشش میدهد و برای مقایسه با برندهای دیگر میتوانید قیمت فایروال فورتی گیت و فایروال سیسکو را نیز مشاهده کنید.
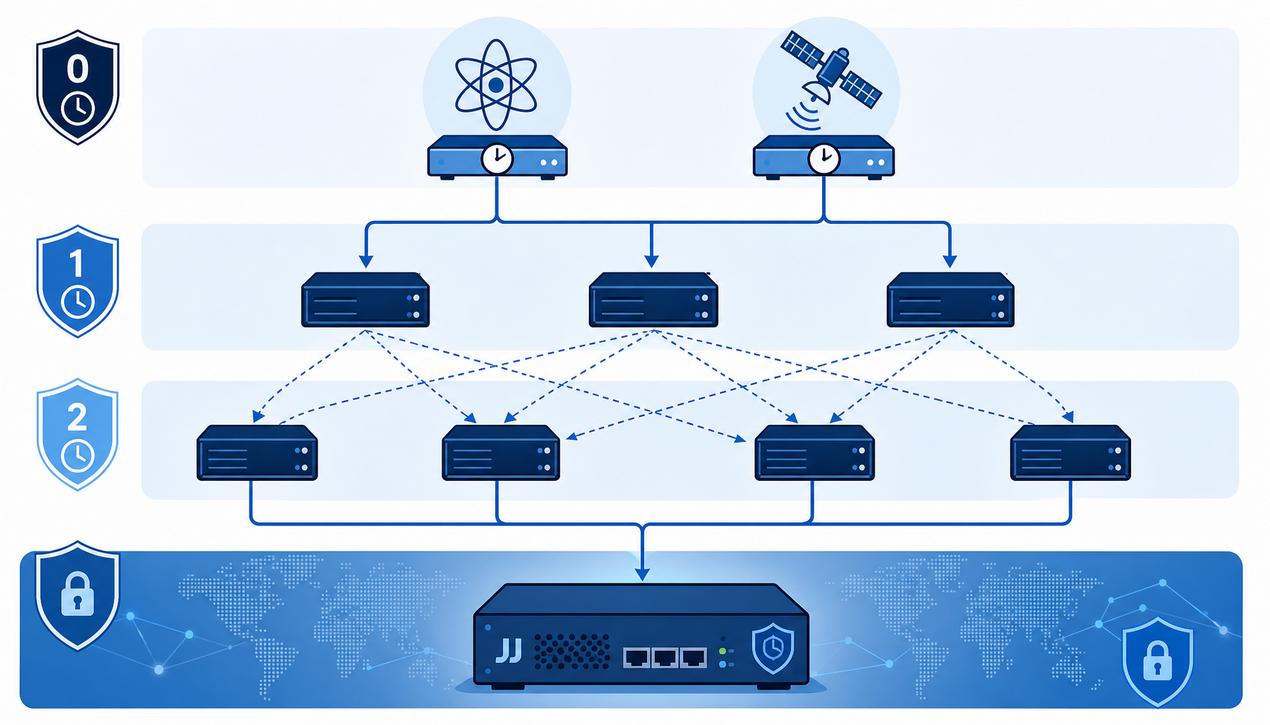
پروتکل NTP (Network Time Protocol) یکی از قدیمیترین پروتکلهای اینترنت برای همگامسازی ساعت دستگاههای شبکه است و بر معماری سلسلهمراتبی Stratum استوار است: منابع اتمی و GPS در رأس هرم (Stratum 0) قرار دارند، سرورهای Stratum 1 مستقیماً به آنها متصل میشوند و سرورهای Stratum 2 و پایینتر زمان را از لایه بالاتر دریافت میکنند. الگوریتمهای NTP تأخیر شبکه (Delay) و جیتر (Jitter) را محاسبه و تصحیح میکنند تا دقت همگامسازی در محدوده میلیثانیه فراهم شود.
لاگهای امنیتی، تاریخچه دیجیتال شبکه هستند، اما ارزش واقعی آنها تنها با بازسازی توالی دقیق رویدادها در سراسر تجهیزات آشکار میشود. تصور کنید حملهای چندمرحلهای رخ داده است: ابتدا اسکن پورت روی فایروال، سپس تلاش برای ورود به سرور و در نهایت ترافیک غیرعادی از داخل شبکه به بیرون. اگر ساعت فایروال حتی 5 دقیقه با سرورها اختلاف داشته باشد، این توالی مخدوش میشود، منشأ حمله اشتباه تفسیر میگردد و ردگیری حرکات مهاجم در شبکه به معمای بیجواب تبدیل میشود. یک منبع زمان نامعتبر نیز میتواند به بردار حمله تبدیل شود و مهرهای زمانی گواهیهای امنیتی را بیاعتبار کند.
اهمیت این هماهنگی تا جایی است که استانداردهای الزامآور بر چارچوب زمانی متمرکز تأکید صریح دارند. PCI-DSS در الزام 10.4 همگامسازی زمان سیستمهای حیاتی را الزامی میداند و در الزام 10.6 مهر زمانی دقیق لاگها را برای بازسازی ترتیب رویدادها مطالبه میکند. ISO/IEC 27001 در کنترل A.12.4.3 بر ثبت وقایع و مهر زمانی فعالیتهای کاربر تأکید دارد و مقرراتی مانند HIPAA و GDPR نیز بازسازی وقایع در بازههای زمانی مشخص را بدون چارچوب زمانی هماهنگ، غیرممکن میسازند.
نخستین و حیاتیترین تصمیم، انتخاب منبع زمان است و انتخاب عمدتاً بین دو معماری صورت میگیرد. سرورهای NTP عمومی مانند pool.ntp.org یا سرورهای مؤسسات ملی (نظیر NIST یا سرورهای زمان پژوهشگاه دانشهای بنیادی در ایران) بهراحتی در دسترساند و هزینه اولیهای ندارند، اما وابستگی به اتصال اینترنت، نگرانی امنیتیِ اجازه خروج ترافیک و نبود کنترل کامل بر منبع را به همراه دارند و برخی از آنها احراز هویت NTP را پشتیبانی نمیکنند.
در مقابل، راهاندازی سرور NTP داخلی، سطح کنترل، امنیت و قابلیت اطمینان را بهطور چشمگیری افزایش میدهد: یک یا چند سرور داخلی روی لینوکس یا یک دستگاه سختافزاری، مرجع زمان همه تجهیزات از جمله فایروال میشوند و خود از چندین منبع بیرونی معتبر و از مسیرهای شبکهای مستقل برای افزونگی زمان میگیرند. این مدل استقلال عملیاتی میآفریند، تأخیر شبکه داخلی را به حداقل میرساند و یک لایه امنیتی اضافه فراهم میکند.
معیارهای انتخاب سرور NTP امن عبارتاند از:
فایروالهای Juniper از دو رابط مدیریتی پشتیبانی میکنند. اتصال CLI از طریق SSH (پورت 22) یا کانسول سریال برای شرایط اضطراری انجام میشود و کنترل کامل بر تمام پارامترهای سیستم ارائه میدهد؛ برای اجرای دستورات این مقاله همین روش لازم است. رابط J-Web از طریق HTTPS (پورت 443) در دسترس است و برای پیکربندیهای اولیه و مانیتورینگ مناسب است، اما برخی تنظیمات پیشرفته مانند جزئیات احراز هویت NTP ممکن است در آن بهطور کامل در دسترس نباشند.
برای تنظیم ساعت فایروال Juniper SRX و سایر پلتفرمهای Junos، سطح دسترسی Superuser (معادل root) لازم است تا امکان ورود به حالت configuration و اجرای دستورات set و commit فراهم شود؛ کاربران با دسترسی read-only صرفاً میتوانند تنظیمات را مشاهده کنند. رعایت اصل کمترین امتیاز، استفاده از کلیدهای SSH و احراز هویت دو عاملی برای حسابهای مدیریتی، و تهیه نسخه پشتیبان از پیکربندی پیش از هر تغییر، الزامات امنیتی این مرحله هستند.
پس از آمادهسازی زیرساخت، مرحله عملی همگامسازی زمان فایروال جونیپر آغاز میشود. پیکربندی در Junos OS عمدتاً از طریق CLI و در حالت configuration انجام میشود و رویکردی سلسلهمراتبی دارد: ابتدا پارامترهای کلی سیستم مانند منطقه زمانی و سپس سرویسهای خاص مانند سرورهای NTP تعریف میشوند. دقت در توالی صحیح دستورات در این مرحله اهمیت زیادی دارد.
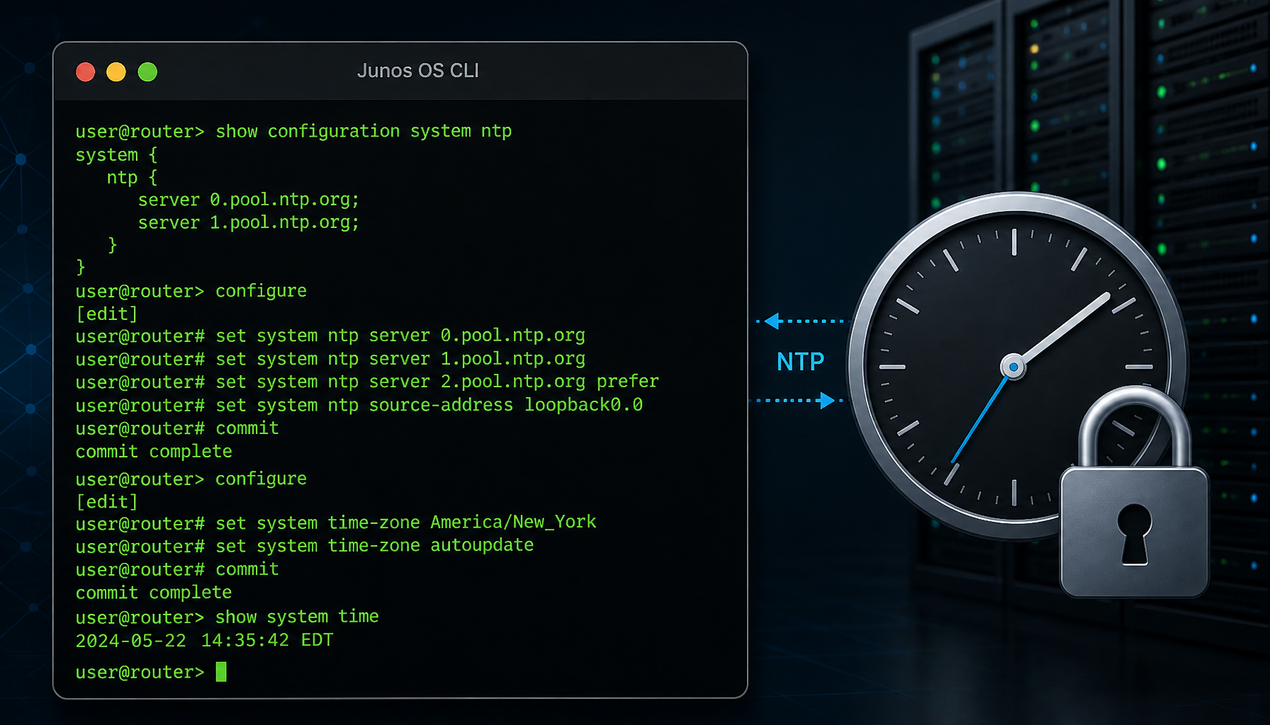
نخستین گام، تعیین منطقه زمانی صحیح است؛ این تنظیم نمایش ساعت محلی در گزارشها را کنترل میکند، هرچند هسته سیستم زمان را بر مبنای UTC نگه میدارد. سپس سرورهای NTP تعریف میشوند؛ استفاده از حداقل 3 تا 4 سرور مستقل، افزونگی میآفریند و کلیدواژه prefer سرور ترجیحی را مشخص میکند. سرور بوت (Boot Server) نیز منبع زمان اولیه بلافاصله پس از راهاندازی دستگاه است و از زمان کاملاً نادرست در لحظه بوت جلوگیری میکند. نمونه پیکربندی پایه به شرح زیر است:
# ورود به حالت پیکربندی configure # تنظیم منطقه زمانی (نمونه: تهران) set system time-zone Asia/Tehran # تعریف سرورهای NTP set system ntp server 185.55.226.16 set system ntp server 178.22.96.21 set system ntp server ptbtime1.ptb.de prefer # سرور بوت برای همگامسازی اولیه پس از راهاندازی set system ntp boot-server 185.55.226.16 # تعیین آدرس مبدأ ترافیک NTP (اختیاری اما توصیهشده) # set system ntp source-address 172.16.1.1 # اعمال و ذخیره پیکربندی commit and-quit
با دستور source-address میتوان مشخص کرد ترافیک NTP خروجی از کدام آدرس IP (ترجیحاً اینترفیس مدیریتی) ارسال شود تا ردیابی و کنترل آن سادهتر گردد. این خط در نمونه بالا بهصورت کامنت آمده است. پس از اجرای commit، فرآیند NTP برای نمونهگیری چندباره از سرورها و رسیدن به همگامسازی پایدار به چند دقیقه زمان نیاز دارد و باید در گام بعدی اعتبارسنجی شود.
برای محیطهای با حساسیت امنیتی بالا، فعالسازی احراز هویت متقارن NTP یک ضرورت است. در این مکانیزم، فایروال تنها پیامهای زمانی سرورهایی را میپذیرد که کلید رمزنگاری اشتراکی از پیش تعریفشده را ارائه دهند و به این ترتیب از حملات NTP Poisoning، Man-in-the-Middle و تزریق عمدی زمان جلوگیری میشود. Junos مقدار کلید را در پیکربندی بهصورت رمزنگاریشده نگه میدارد؛ کلید باید فقط میان سرور و فایروال مشترک باشد و در مستندات عمومی درج نشود.
configure # تعریف کلید احراز هویت شماره 10 # مقدار کلید باید دقیقاً با کلید سرور NTP مطابق باشد set system ntp authentication-key 10 type md5 value <shared-key> # معرفی کلید شماره 10 بهعنوان کلید مورد اعتماد set system ntp trusted-key 10 # اعمال کلید روی سرورهای NTP set system ntp server 185.55.226.16 key 10 set system ntp server 178.22.96.21 key 10 commit and-quit
کلید تعریفشده روی فایروال باید دقیقاً با کلید پیکربندیشده روی سرور NTP مطابقت داشته باشد؛ در غیر این صورت سرور با وضعیت reject رد میشود و همگامسازی رخ نمیدهد. پیادهسازی احراز هویت باید همزمان روی سرور داخلی و همه کلاینتها انجام شود و چرخش دورهای کلیدها نیز در ممیزیهای منظم دنبال شود تا این لایه دفاعی همیشه معتبر بماند.
پس از commit، باید از صحت عملکرد سرویس NTP اطمینان حاصل کرد. دستورات زیر صرفاً وضعیت را نمایش میدهند و ریسکی برای پیکربندی ندارند؛ خروجی آنها سرورهای فعال، استراتوم، تأخیر، جیتر و زمان فعلی سیستم را نشان میدهد:
# نمایش سرورهای NTP و وضعیت همگامسازی show ntp associations # نمایش جزئیات کامل هر سرور (استراتوم، تأخیر، جیتر) show ntp associations detail # وضعیت کلی سرویس NTP و استراتوم فعلی دستگاه show ntp status # بررسی زمان فعلی سیستم و مدت فعالیت show system uptime
در خروجی show ntp associations
به دنبال نماد * در کنار آدرس سرور بگردید که نشاندهنده سرور همگامشده فعلی (sys_peer) است و وجود آن یعنی همگامسازی موفق بوده است. سرورهای candidate گزینههای پشتیباناند و حالت reject به معنای رد شدن سرور به دلیل احراز هویت ناموفق، تأخیر زیاد یا استراتوم نامعتبر است. اگر
show ntp status عبارت unsynchronized را نشان داد، میتوان سرویس را مجدداً راهاندازی کرد و پس از چند دقیقه مجدداً بررسی کرد:
زمان دقیق تنها وقتی کاربرد عملیاتی پیدا میکند که در قلب سیستم امنیتی، یعنی لاگها، درست بهرهبرداری شود. مدیریت زمانبندی لاگها در Junos OS دو هدف را دنبال میکند: نخست، ثبت مهر زمانی دقیق و معنادار روی هر رویداد و دوم، ساختاردهی، ارسال و بایگانی لاگها بهنحوی که بازیابی و تحلیل زمانی آنها در لحظه نیاز ممکن باشد. این بخش، پلی است بین زیرساخت زمان و خروجی قابل استفاده برای تیمهای امنیت.
ذخیره لاگ صرفاً بهصورت محلی روی فایروال، ریسک امنیتی و عملیاتی بزرگی است؛ خرابی دستگاه، حمله موفقیتآمیز یا پر شدن فضای ذخیرهسازی میتواند لاگهای حیاتی را برای همیشه از بین ببرد. ارسال جریان پیوسته لاگها به یک سرور Syslog مرکزی و امن (که اغلب بخشی از SIEM است) استاندارد اجتنابناپذیر است. در Junos ضمن تعیین آدرس مقصد، میتوان قالب مهر زمانی را نیز مشخص کرد تا با استاندارد سرور مقصد همخوان باشد:
configure # ارسال تمام لاگهای سطح info و بالاتر به سرور Syslog set system syslog host 192.168.10.50 any info # افزودن سال به مهر زمانی پیامهای ارسالی به این سرور set system syslog host 192.168.10.50 time-format year # تفکیک لاگهای فایروال به یک سرور دوم set system syslog host 192.168.10.55 firewall info set system syslog host 192.168.10.55 time-format year commit and-quit
ترافیک Syslog کلاسیک بهصورت پیشفرض روی پورت 514 ارسال میشود و در Junos امکان تعیین پورت سفارشی نیز وجود دارد. اگر انتقال رمزنگاریشده (Syslog over TLS روی پورت 6514) لازم است، ابتدا پشتیبانی این قابلیت را در نسخه Junos و پلتفرم خود بررسی کنید، زیرا در دسترس بودن آن به نسخه و مدل دستگاه وابسته است و نباید بدون تأیید، به حال خود رها شود.
نگهداری یک کپی محلی و چرخشی (Rotated) از لاگها روی خود فایروال، برای عیبیابی اولیه و مواقعی که دسترسی به سرور مرکزی ممکن نیست، بسیار مفید است. Junos بهصورت پیشفرض لاگها را در فایلهایی مانند messages و security نگه میدارد و برای هر فایل میتوان سیاست بایگانی بر اساس حجم و تعداد نسخهها تعریف کرد. دقت ساعت سیستم که حاصل از NTP است، مستقیماً بر اعتمادپذیری این چرخه اثر دارد و سیاست زمانبندیشده تنها با ساعت درست معنادار است.
configure # فایل لاگ محلی اختصاصی برای رویدادهای امنیتی set system syslog file security-log any info set system syslog file security-log time-format year # بایگانی با رسیدن حجم به 10 مگابایت و نگهداری 10 نسخه set system syslog file security-log archive size 10m set system syslog file security-log archive files 10 # نمایش گزینههای زمانبندی بایگانی با راهنمای داخلی CLI # (صرفاً راهنماست و چیزی به پیکربندی اضافه نمیکند) set system syslog file messages archive ? commit and-quit
برای بایگانی زمانبندیشده (مثلاً چرخش روزانه در نیمهشب 00:00)، با تایپ علامت ? در انتهای دستور، فهرست گزینههای پشتیبانیشده در نسخه Junos خود را مشاهده کنید تا از سینتکس دقیق مطمئن شوید؛ نام و ترتیب گزینهها در نسخههای مختلف ممکن است متفاوت باشد. در رابط J-Web نیز بخش تنظیمات Syslog در قسمت پیکربندی سیستم (مسیر دقیق بسته به نسخه متفاوت است) امکان تعریف گرافیکی فایلها و سیاست بایگانی را فراهم میکند.
گام نهایی، اطمینان از تفسیر یکسان مهرهای زمانی توسط SIEM است. بهترین روش آن است که فایروال و سرور SIEM از یک مبنای مشترک استفاده کنند: یا هر دو مهرهای زمانی را بهصورت UTC تفسیر کنند، یا هر دو بر مبنای ساعت محلی با افست مشخص (مانند +03:30) کار کنند. این رویکرد از سردرگمیهای ناشی از تغییر ساعت تابستانی یا تفاوت منطقهای میان دستگاهها جلوگیری میکند و تنظیمات آن در کالکتور لاگ سیستم SIEM انجام میشود.
برای اعتبارسنجی نهایی، یک رویداد تستی کنترلشده (مثلاً یک قانون deny ساده در policy) ایجاد کنید و دریافت آن را با مهر زمانی صحیح در سرور Syslog یا SIEM تأیید نمایید. مشاهده آخرین رویدادهای ثبتشده بهصورت محلی نیز با دستورات زیر ممکن است:
سرویس زمان اگر محافظت نشود، خود میتواند به هدف حمله یا بردار نفوذ تبدیل شود: مهاجم با تحریف زمان میتواند رویدادها را نامحسوس پاکسازی کند، حملات Replay را ممکن سازد و مهرهای زمانی گواهیهای امنیتی را بیاعتبار کند. امنسازی فراتر از تضمین دقت (Accuracy) است و درستی (Integrity) و قابلیت اعتماد چارچوب زمانی را هدف میگیرد؛ به همین دلیل یک رویکرد چندلایه لازم است:
ممیزی و نظارت دورهای: تنظیمات NTP و Syslog نباید «تنظیم و فراموش» شوند. در بازبینیهای منظم باید در دسترس بودن و سلامت سرورها، صحت کلیدهای احراز هویت و چرخش دورهای آنها بررسی شود؛ لاگهای خود فایروال برای خطاهایی مانند NTP authentication failure پایش شوند و زمان دستگاه بهصورت دورهای با یک منبع معتبر مستقل مقایسه شود. برای طراحی رویکرد ساختاریافته به ارزیابی امنیتی، راهنماهای استاندارد مانند
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع شناختهشدهای هستند و رویکرد مرحلهای آنها در ممیزی زیرساخت نیز قابل اقتباس است.
هشداردهی و همبستگی در SIEM: با ابزارهای مانیتورینگ مانند Zabbix، Nagios یا Prometheus میتوان اختلاف زمانی (Time Drift) فایروال را نسبت به یک منبع معیار بهصورت مداوم اندازه گرفت و برای انحراف بیش از آستانه تعریفشده (مثلاً بیش از 500 میلیثانیه) هشدار بحرانی صادر کرد. ارسال لاگهای خود سرویس NTP به SIEM نیز امکان کشف تغییرات غیرمجاز در پیکربندی زمان (مثل افزودن یک سرور جدید)، شکستهای مکرر احراز هویت و توقف ناگهانی سرویس را فراهم میکند. سرورهای NTP داخلی نیز باید مانند داراییهای حیاتی، بهروزرسانی منظم و کنترل دسترسی سختگیرانه دریافت کنند.
وقتی فایروال نتواند زمان خود را همگام کند، عیبیابی باید منطقی و مرحلهای انجام شود. نخستین گام، تأیید دسترسی شبکه به سرور است؛ در این آزمایش از همان آدرس مبدأای استفاده کنید که در پیکربندی NTP تعیین شده است:
عدم پاسخ به ping نشانه مشکل در مسیریابی، قوانین فایروال یا در دسترس نبودن سرور است. گام بعدی، تأیید باز بودن پورت UDP 123 روی سرور و اجازه عبور آن در سیاستهای امنیتی خود فایروال و هر فایروال میانی است؛ برای این آزمون میتوان از ابزاری مانند nmap روی یک سیستم دیگر در همان سگمنت شبکه استفاده کرد تا نقض احتمالی قوانین از مسیر بررسی شود.
بهترین منبع تشخیص، خروجی show ntp associations detail
است. حالت reject یا invalid معمولاً نشاندهنده ناهمخوانی کلیدهای احراز هویت است؛ پیکربندی authentication-key و trusted-key و یکسان بودن کلید روی سرور و کلاینت را بررسی کنید. تأخیر شبکه بسیار زیاد نیز باعث رد شدن سرور میشود و راهحل آن انتخاب سرورهای نزدیکتر یا داخلی است. اگر سرور NTP خودش با منبع معتبری همگام نباشد (استراتوم بسیار بالا)، باید با سرور معتبری جایگزین شود و در حالت unsynchronized پس از بررسی دسترسی همه سرورها، سرویس با
restart ntp راهاندازی مجدد شود.
اگر زمان محلی فایروال با زمان سرور اختلافی در حد چند دقیقه یا بیشتر داشته باشد، سرویس NTP ممکن است زمان را بهجای اصلاح فوری، بهتدریج تنظیم کند. در شرایط بحرانی میتوان زمان را دستی تنظیم کرد، اما این اقدام تنها یک راهحل موقت است و باید بلافاصله پس از آن، سرویس NTP کنترل زمان را در دست بگیرد:
این مشکل معمولاً زمانی آشکار میشود که لاگهای فایروال در SIEM کنار لاگهای سایر دستگاهها قرار میگیرند و توالی رویدادها نادرست به نظر میرسد. علت اصلی، تفاوت منطقه زمانی یا خرابی NTP روی فایروال یا سرور Syslog است. برای تشخیص، یک رویداد شناختهشده مانند یک deny تستی از آدرس IP مشخص ایجاد کنید و مهر زمانی آن در لاگ محلی فایروال را با مهر زمانی همان رویداد در سرور مقصد مقایسه کنید؛ اختلاف ثابت (مثلاً 3 ساعت و 30 دقیقه) نشاندهنده تفاوت منطقه زمانی است.
راهحل، استانداردسازی بر مبنای واحد (UTC یا افست مشترک) میان فایروال و SIEM و اطمینان از سلامت NTP است. برای لاگهایی که قبلاً با مهر نامعتبر ثبت شدهاند، میتوان افست ثابت را با مقایسه یک رویداد مرجع محاسبه کرد و در ابزار تحلیل، زمانها را نرمالسازی نمود؛ اکثر SIEMها قابلیت Time Normalization دارند. بازنویسی فایلهای خام لاگ (با sed یا اسکریپتهای پردازش متن) آخرین راه است، باید فقط روی نسخه کپی انجام شود و میتواند اعتبار قانونی (Legal Integrity) لاگها را مخدوش کند.
J-Web برای تنظیمات پایه و مانیتورینگ کافی است، اما برای کنترل کامل روی پارامترها، بهویژه احراز هویت NTP و تنظیمات دقیق Syslog، روش ترجیحی CLI از طریق SSH یا کانسول است؛ برخی گزینههای پیشرفته در رابط گرافیکی بهطور کامل ارائه نمیشوند و در نهایت به خط فرمان نیاز خواهید داشت.
حداقل 3 تا 4 سرور از منابع و استراتومهای مستقل توصیه میشود. این افزونگی تضمین میکند قطع شدن یا پاسخ نادرست یک سرور، همگامسازی کل سیستم را مختل نکند و فایروال بتواند منبع نامعتبر را شناسایی و رد کند.
فرآیند NTP برای نمونهگیری چندباره از سرورها و محاسبه تأخیر و جیتر به چند دقیقه زمان نیاز دارد. اگر پس از چند دقیقه وضعیت unsynchronized باقی ماند، با show ntp associations detail وضعیت سرورها را بررسی و در صورت لزوم restart ntp را اجرا کنید.
تنظیم NTP در فایروال Juniper و مدیریت درست زمانبندی لاگها، هرگز یک وظیفه فنی فرعی نبوده است؛ بنیان یک زیرساخت امنیتی سالم، قابلدفاع و انطباقپذیر است. زمان دقیق چسبی است که صحت، توالی و اعتبار هر رویداد امنیتی را حفظ میکند: از ردگیری یک نفوذگر در لحظه تا اثبات انطباق با PCI-DSS، ISO/IEC 27001 و GDPR، همه به زنجیرهای از مهرهای زمانی قابل اعتماد وابستهاند.
این پیکربندی، قابلیت اطمینان سیستم را در 3 حوزه ارتقا میدهد: تحلیل Forensic و پاسخ به حوادث با بازسازی دقیق وقایع و تعیین دامنه خسارت؛ کارایی عملیاتی از طریق همبستگی معنادار رویدادها در ابزارهای مانیتورینگ؛ و انطباق از طریق مستندات خودکار مورد نیاز ممیزیها. برای تداوم این وضعیت، بازبینی فصلی یا نیمسالانه پیکربندی NTP و مقصدهای Syslog، مانیتورینگ فعال Time Drift با هشدار برای انحراف بیش از 500 میلیثانیه، آزمایش دورهای جریان لاگ با رویداد تستی و مستندسازی کامل تغییرات را فراموش نکنید.
به خاطر داشته باشید در معماری دفاع لایهای، زمان دقیق خود یک لایه دفاعی است: شفافیت و پاسخگویی را در کل زیرساخت فناوری اطلاعات ایجاد میکند. با پیروی از گامهای این راهنما، فایروالهای Juniper شما از نگهبانان منفعل به حسگرهایی هوشمند تبدیل میشوند که روایتی دقیق و قابل اعتماد از امنیت شبکه ارائه میدهند.