برنامههای تحت وب امروز قلب سرویسهای دیجیتال سازمانها هستند و همین اهمیت، آنها را به هدف اصلی مهاجمان تبدیل کرده است. حملاتی مانند SQL Injection، Cross-Site Scripting و Cross-Site Request Forgery در لایه اپلیکیشن رخ میدهند و فایروالهای سنتی شبکه معمولاً توانایی تشخیص آنها را ندارند. اینجاست که
آموزش راه اندازی Web Application Firewall
اهمیت پیدا میکند؛ ابزاری که ترافیک HTTP/HTTPS را بهصورت بلادرنگ تحلیل میکند و درخواستهای مخرب را پیش از رسیدن به سرور مسدود میسازد.
در میان محصولات سازمانی، BIG-IP ASM شرکت F5 با مدل امنیتی مثبت، حالت یادگیری خودکار و مدیریت دقیق سیاستها به یکی از پرکاربردترین گزینهها تبدیل شده است. در این مقاله، مسیر راهاندازی و پیکربندی WAF در BIG-IP ASM را گامبهگام بررسی میکنیم؛ از پیشنیازها و ایجاد Security Policy تا تست، مانیتورینگ و نگهداری مستمر. هدف این است که تیمهای امنیتی بتوانند بدون ایجاد اختلال در تجربه کاربران، لایه محافظتی مؤثری برای برنامههای وب سازمان برپا کنند.
پیش از هر پیکربندی، باید دسترسی مدیریتی کامل به کنسول BIG-IP داشته باشید تا بتوانید Virtual Server، Policy و تنظیمات ASM را مدیریت کنید. برنامه وب مورد نظر نیز باید از قبل روی یک Virtual Server تعریف شده باشد، زیرا ASM ترافیک ورودی و خروجی همان Virtual Server را تحلیل و کنترل میکند. بدون این تعریف اولیه، امکان اتصال Policy به ترافیک واقعی وجود ندارد.
آشنایی تیم با مفاهیم HTTP و HTTPS، ساختار درخواست و پاسخ، و روشهای رایج حملات وب ضروری است.
اگر برنامه روی HTTPS سرویس میدهد، گواهی SSL/TLS معتبر و کلیدهای رمزنگاری باید روی BIG-IP بارگذاری شده باشند تا ASM بتواند ترافیک رمزنگاریشده را رمزگشایی و بررسی کند. همچنین سازگاری نسخه BIG-IP و ماژول ASM با نیازهای برنامه را قبل از شروع بررسی کنید.
در محیطهای چندلایه، مسیر ترافیک، Load Balancerها و دسترسی ASM به ترافیک اصلی باید بررسی شود. در نظر داشته باشید که فعالسازی WAF روی محیط تولید بدون تست کافی میتواند به مسدود شدن درخواستهای قانونی منجر شود؛
بنابراین همیشه یک محیط Lab یا Staging برای تمرین و اعتبارسنجی آماده کنید. برای آشنایی با سبد محصولات مرتبط میتوانید صفحه
فایروال F5 را ببینید.
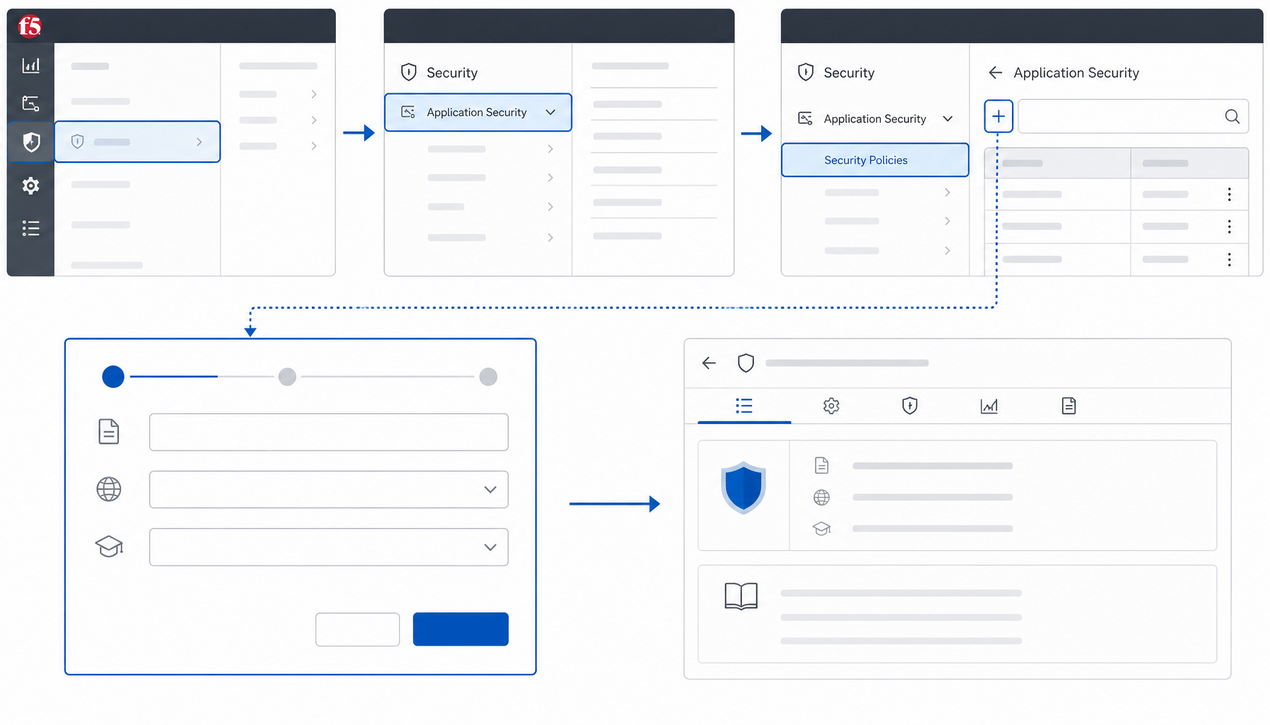
اولین گام عملی، ساخت یک Security Policy است که چارچوب محافظت از برنامه را تعیین میکند. از منوی کنسول مدیریتی مسیر Security > Application Security > Security Policies را دنبال کنید و روی Create کلیک کنید. یک نام گویا مانند
MyWebApp_WAF
انتخاب کنید تا در آینده مدیریت چندین Policy سادهتر باشد. نوع برنامه را نیز مشخص کنید: گزینه Web Application برای رابطهای کاربری معمول و Web Services برای APIهای ماشینبهماشین مناسب است.
در این مرحله فعال کردن Learning Mode توصیه میشود، چون ASM میتواند بر اساس ترافیک واقعی، پارامترها و مسیرهای مجاز را شناسایی کند و پیشنهادهای اولیه را بسازد. پیش از تعریف Policy، اهداف امنیتی برنامه را مشخص کنید: کدام بخشها داده حساس پردازش میکنند و چه رفتارهایی طبیعی هستند.
این تحلیل اولیه، دقت Policy را بالا میبرد و خطاهای False Positive را کاهش میدهد.
محدوده اعمال Policy (Scope) را هم تعیین کنید؛ میتوانید آن را روی کل دامنه، مسیرهای خاص یا یک Virtual Server مشخص اعمال کنید. برای بخشهای حساس، سیاستهای سختگیرانهتر و برای بخشهای عمومی محدودیتهای سبکتر تعریف کنید. افزودن توضیحات به هر Policy نیز در سازمانهای بزرگ که چندین سیاست همزمان فعال دارند، به تیمهای امنیتی و توسعه کمک میکند.
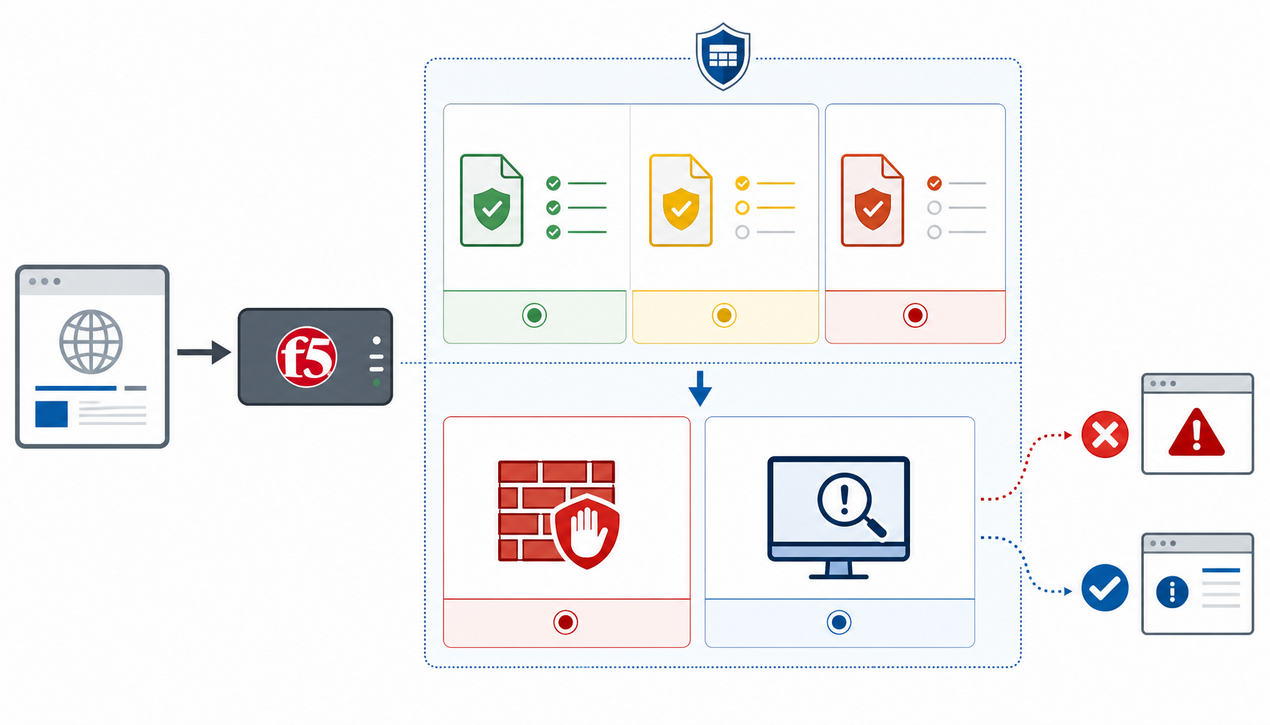
BIG-IP ASM مجموعهای از Templateهای آماده ارائه میکند که هرکدام سطح متفاوتی از محافظت دارند. Template Strict بالاترین سطح محدودیت را اعمال میکند و برای برنامههایی با دادههای مالی یا شخصی مناسب است. Template Medium تعادلی میان امنیت و عملکرد برقرار میکند و برای بیشتر محیطهای تولید انتخاب متعارفی است. Template Loose محدودیتهای کمتری دارد و بیشتر در محیطهای توسعه و تست استفاده میشود.
پس از انتخاب Template، Enforcement Mode را تعیین کنید. حالت Blocking باعث میشود ASM درخواستهای مشکوک را بهصورت خودکار مسدود کند، در حالی که حالت Alert Only تنها هشدار ثبت میکند و اقدامی برای مسدودسازی انجام نمیدهد.
توصیه عملی این است که ابتدا مدتی در حالت Alert Only ترافیک را رصد کنید، سپس با اطمینان از صحت قوانین، به Blocking مهاجرت کنید.
انتخاب درست Template و Enforcement Mode هم سطح محافظت و هم عملکرد برنامه را تحت تأثیر قرار میدهد. ترکیب Template Medium با حالت Blocking در محیط تولید معمولاً نتیجه متعادلی میدهد، به شرط آنکه پیش از اعمال نهایی، تست کافی انجام شده باشد. بیتوجهی به این مرحله میتواند هم به نفوذ منجر شود و هم به قطع دسترسی کاربران قانونی.
پس از تعیین Template، اجزای اصلی Policy را پیکربندی کنید. در بخش Application Security Policy Settings، دامنه، مسیرهای مجاز، پورتها و تنظیمات SSL/TLS مشخص میشوند تا ASM فقط روی ترافیک برنامه هدف اعمال شود. سپس Attack Signatures را فعال کنید؛ این مجموعه قوانین، حملات شناختهشده مانند SQL Injection و XSS را شناسایی میکند و باید بهروز نگه داشته شود.
فعالسازی Positive Security Model به ASM اجازه میدهد رفتارهای مجاز را یاد بگیرد و هر درخواست خارج از الگوی تعریفشده را مسدود کند.
بخش HTTP Protocol Compliance نیز مطابقت درخواستها و پاسخها با استانداردهای HTTP را بررسی میکند و ترافیک غیرقانونی را شناسایی مینماید. Blocking Settings در نهایت تعیین میکند واکنش WAF به هر تخلف چه باشد: فقط هشدار یا مسدودسازی فوری.
Parameter Protection به شما امکان میدهد طول، نوع داده، قالب و مقادیر مجاز پارامترهای ورودی را تعریف کنید. این ویژگی جلوی سوءاستفاده از پارامترهای غیرمجاز را میگیرد و در عین حال کاربران قانونی را محدود نمیکند. File Upload Security نیز برای برنامههایی با قابلیت آپلود طراحی شده و نوع فایل، حجم و الگوی محتوا را بررسی میکند تا از ورود فایل مخرب جلوگیری شود.
Session Protection رفتار نشستهای کاربران را تحلیل و الگوهای غیرمعمول را شناسایی میکند. این قابلیت به کاهش ریسک حملاتی مانند Session Hijacking و Session Fixation کمک میکند.
اگر برنامه منطق خاصی دارد، میتوانید از Custom Policy Overrides برای تعدیل قوانین پیشفرض استفاده کنید؛ اما هر تغییر را مستندسازی کنید تا در بازبینیهای بعدی قابل ردیابی باشد.
Learning Mode یکی از کاربردیترین قابلیتهای ASM است. با فعالسازی آن از مسیر Security > Application Security > Security Policies > [Policy Name] > Learning، ASM پارامترهای فرم، URLها و ورودیهای برنامه را شناسایی میکند و مشخص میکند چه رفتارهایی مجاز هستند. پس از جمعآوری داده کافی از ترافیک واقعی، پیشنهادهای ASM را مرور، اصلاح و اعمال کنید.
این فرآیند به کاهش False Positive کمک میکند و اجازه میدهد سیاست نهایی متناسب با رفتار واقعی کاربران تنظیم شود. توجه داشته باشید که Learning Mode جایگزین تحلیل انسانی نیست؛
پیشنهادهای تولیدشده باید توسط تیم امنیتی بررسی شوند، بهویژه در بخشهایی که منطق کسبوکار پیچیده است. ترکیب یادگیری خودکار با بازبینی دستی، دقیقترین نتیجه را میدهد.
قبل از اعمال Policy در محیط تولید، آن را در یک محیط Lab یا Staging آزمایش کنید. Policy را در حالت Blocking فعال کنید و با ابزارهای تست نفوذ مانند OWASP ZAP یا Burp Suite حملات رایج را شبیهسازی کنید. بررسی کنید که درخواستهای مخرب مسدود و درخواستهای قانونی بدون مشکل پاسخ داده میشوند. برای روششناسی دقیق میتوانید به
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب
مراجعه کنید.
در این مرحله، لاگهای ASM را بررسی کنید تا تخلفهای واقعی از هشدارهای نادرست تفکیک شوند. هر False Positive را با تنظیم پارامتر، حذف مسیرهای بیربط یا استفاده از Custom Override اصلاح کنید. تنها پس از تأیید عملکرد صحیح و پایدار، Policy را به محیط تولید منتقل کنید.
در محیط تست میتوانید با دستورهای TMSH وضعیت Policy را بررسی کنید. این دستورها باید روی CLI دستگاه BIG-IP و در محیط آزمایشی اجرا شوند:
در برخی سناریوها لازم است رویدادهای ASM را به سیستمهای دیگر منتقل کنید یا رفتار WAF را برای مسیرهای خاص تنظیم نمایید. iRule ابزار مناسبی برای این کار است. مثال زیر یک رویداد تخلف ASM را در لاگ محلی ثبت میکند؛ این iRule باید فقط در محیط Lab یا Staging و روی Virtual Server دارای Policy فعال ASM تست شود:
نمونه دیگری که برای معاف کردن مسیرهای سلامت (Health Check) از بررسیهای ASM کاربرد دارد. این کار تنها در محیط تست و برای مسیرهای کاملاً کنترلشده توصیه میشود، زیرا معاف کردن مسیرها سطح محافظت را کاهش میدهد:
پیش از استفاده از این iRuleها، مطمئن شوید که ماژول ASM روی دستگاه Provision شده و Policy به Virtual Server متصل است. پس از اعمال، حتماً لاگها را در محیط Lab بررسی کنید.
پس از راهاندازی، بخش Log & Reporting به منبع اصلی تحلیل امنیتی تبدیل میشود. بررسی منظم گزارشها به شناسایی روند تهدیدات، تشخیص حملات واقعی و اصلاح سیاستها کمک میکند. بهروزرسانی Signature Updates نیز ضروری است، چون امضاهای جدید دامنه تهدیدات را پوشش میدهند و WAF را در برابر آسیبپذیریهای تازه محافظت میکنند.
بازبینی دورهای Policy و رفتار کاربران باعث میشود تغییرات برنامه یا الگوهای ترافیکی بهموقع در سیاستها اعمال شوند. یکپارچهسازی ASM با SIEM و IDPS نیز دید جامعتری فراهم میکند و امکان واکنش سریع به رخدادها را افزایش میدهد. برای طراحی یک معماری امنیتی منسجم میتوانید
راهکارهای امنیت شبکه و زیرساخت را بررسی کنید.
فعالسازی WAF میتواند بر عملکرد برنامه اثر بگذارد، بهویژه در ترافیک سنگین. قابلیتهایی مانند SSL Offloading و تنظیم دقیق قوانین به کاهش بار پردازشی کمک میکنند. همچنین با Role-Based Access Control میتوانید دسترسی به تنظیمات ASM را محدود کنید تا تنها کاربران مجاز بتوانند Policyها را تغییر دهند یا لاگها را ببینند. برای ارتقای مهارت تیم، شرکت در
دورههای امنیت شبکه میتواند مفید باشد.
WAF یک لایه دفاعی است، نه جایگزین کدنویسی امن. اگر آسیبپذیری در کد برنامه وجود داشته باشد، WAF میتواند بهرهبرداری از آن را سختتر کند اما آن را از بین نمیبرد. همچنین سیاستهای بیش از حد سختگیرانه میتوانند درخواستهای قانونی را مسدود کنند و تجربه کاربری را مختل نمایند.
Learning Mode نیز به داده کافی نیاز دارد؛ در روزهای نخست ممکن است پیشنهادها کامل نباشند. بهروزرسانیها و تغییرات نسخه BIG-IP باید با تست همراه باشند تا سازگاری Policy حفظ شود. مستندسازی تغییرات و نگهداری نسخه پشتیبان از تنظیمات Policy، بازیابی سریع را در صورت بروز خطا ممکن میسازد.
مدل منفی بر پایه امضاهای حملات شناختهشده کار میکند و درخواستهای منطبق با آنها را مسدود میسازد. مدل مثبت رفتارهای مجاز را تعریف میکند و هر چیزی خارج از آن الگو را بلاک میکند. ASM از ترکیب هر دو مدل پشتیبانی میکند.
بررسی ترافیک در لایه اپلیکیشن طبیعتاً پردازش اضافه دارد، اما با SSL Offloading، بهینهسازی قوانین و سختافزار مناسب میتوان تأخیر را در حد قابل قبول نگه داشت. اندازهگیری عملکرد در محیط تست توصیه میشود.
این حالت اجازه میدهد تخلفهای واقعی از هشدارهای نادرست تفکیک شوند و Policy بدون قطع دسترسی کاربران تنظیم شود. پس از پایداری، مهاجرت به حالت Blocking ایمنتر است.
بهروزرسانی منظم و هماهنگ با سیاست نگهداری سازمان توصیه میشود، زیرا تهدیدات جدید مرتباً اضافه میشوند. هر بهروزرسانی را در محیط تست ارزیابی کنید.
آموزش راه اندازی Web Application Firewall در BIG-IP ASM مسیری است که از آمادهسازی پیشنیازها و تعریف Security Policy آغاز میشود و با انتخاب Template، پیکربندی اجزای Policy، Learning Mode، تست دقیق و نگهداری مستمر ادامه مییابد. رعایت این گامها به سازمان کمک میکند بدون ایجاد اختلال در تجربه کاربران، لایه محافظتی مؤثری در برابر حملات لایه اپلیکیشن بسازد.
نکته کلیدی این است که WAF یک پروژه یکباره نیست؛ سیاستها باید با تغییر برنامه، رفتار کاربران و تهدیدات جدید بهروز شوند. ترکیب مدل امنیتی مثبت، امضاهای بهروز، بازبینی دورهای و یکپارچهسازی با SIEM، سطح پایداری امنیتی را افزایش میدهد و به تیمها امکان میدهد سریعتر به رخدادها واکنش نشان دهند.