آپدیت PAN-OS در فایروال Palo Alto فراتر از یک کار تعمیر و نگهداری معمولی است؛ یک مأموریت امنیتی راهبردی محسوب میشود. هر نسخه جدید از سیستمعامل این فایروالها، حاصل رفع آسیبپذیریهای کشفشده، بهبود موتورهای دفاعی و افزودن قابلیتهای جدید است. تأخیر یا چشمپوشی از به روزرسانی سیستم عامل فایروال Palo Alto، سازمان را در معرض حملات شناختهشده قرار داده و سرمایهگذاری اولیه بر این پلتفرم را بیاثر میکند. در این راهنمای گام به گام، فرآیند آپگرید PAN-OS را از مرحله برنامهریزی تا اعتبارسنجی پس از نصب، به همراه نکات امنیتی و روشهای عیبیابی بررسی میکنیم.
بهروزرسانی منظم PAN-OS در چهار محور کلیدی به سازمان ارزش میدهد: امنیت، قابلیتهای جدید، پشتیبانی فنی و پایداری سیستم. درک این چهار محور، انگیزه لازم برای اختصاص زمان و منابع به این فرآیند را ایجاد میکند.
هر نسخه جدید PAN-OS، وصلهای برای رفع باگها و آسیبپذیریهای امنیتی نسخههای قبلی است. این آسیبپذیریها ممکن است راه را برای حملاتی چون اجرای کد از راه دور (RCE)، اختلال سرویس (DoS) یا دور زدن فیلترینگ هموار کنند. بهروزرسانی بهموقع، این دریچههای نفوذ را میبندد.
در کنار وصلهها، موتورهای امنیتی مانند Threat Prevention، WildFire و URL Filtering نیز بهطور مستمر بهروز میشوند تا تکنیکها، بدافزارها و سایتهای مخرب نوظهور را شناسایی کنند. نسخههای جدید PAN-OS سیاستهای امنیتی گرانولارتری برای محافظت از زیرساختهای IoT/OT، ترافیک رمزنگاریشده (SSL Decryption) و محیطهای ابری ارائه میدهند.
نسخههای جدید قابلیتهای مدیریتی و یکپارچهسازی مبتنی بر API را گسترش میدهند و امکان اتوماسیون پاسخ به تهدیدات (SOAR) و تحلیل هوشمندتر را فراهم میکنند. ویژگیهایی مانند SD-WAN پیشرفته، بهبود کیفیت سرویس (QoS) و قابلیتهای نظارت بر تجربه کاربر بهطور منظم ارتقا مییابند. داشبوردهای جدید، گزارشهای سفارشیشده و قابلیت ردیابی بهتر تهدیدات نیز به تیم امنیتی بینش عمیقتری از محیط شبکه میدهند.
Palo Alto Networks پشتیبانی فنی کامل و دسترسی به آخرین بهروزرسانیهای محتوا را منوط به اجرای نسخههای تحت پشتیبانی PAN-OS میکند. اجرای نسخههای منقضیشده، سازمان را در مواجهه با بحران تنها میگذارد. از سوی دیگر، استانداردهای امنیتی بینالمللی مانند ISO 27001، NIST CSF و PCI-DSS اجرای یک برنامه منظم مدیریت وصلهها را صراحتاً الزامی میکنند و بهروزرسانی PAN-OS شاهد کلیدی برای ممیزیهای انطباق است.
هر نسخه جدید شامل بهبودهای داخلی، رفع مشکل مصرف منابع (حافظه، CPU) و بهینهسازی در پردازش ترافیک و مدیریت Session است که به پایداری بیشتر و کاهش احتمال Crash منجر میشود. بهروزرسانی همچنین سازگاری با سختافزارهای جدید و پروتکلهای شبکه مدرن را تضمین میکند و رابط کاربری (GUI) و خط فرمان (CLI) اغلب با بهبودهایی همراه است که مدیریت روزمره فایروال را سادهتر میسازد.
پیش از شروع هرگونه آپگرید، موارد زیر باید بهطور کامل تأیید شده باشند. مطالعه دقیق این بخش، از شکست فرآیند نصب و خرابی پیکربندی جلوگیری میکند:
اگر قصد خرید دستگاه جدید یا ارتقای زیرساخت دارید، میتوانید لیست بهروز خرید فایروال پالو آلتو را بررسی کنید و در صورت نیاز به مقایسه با برندهای دیگر، صفحات قیمت فایروال فورتیگیت FortiGate و خرید فایروال جونیپر Juniper را نیز مطالعه نمایید.
این مرحله اساسیترین بخش فرآیند است. موفقیت یا شکست یک بهروزرسانی و جلوگیری از فجایع غیرقابل جبران، مستقیماً به دقت اجرای این مرحله بستگی دارد. اصل کلیدی این بخش «اندازهگیری دو بار، برش یک بار» است.
Release Notes نقشه راه شماست. در این سند چهار بخش حیاتی وجود دارد: New Features برای شناسایی قابلیتهای جدید و تأثیر آنها بر پیکربندی فعلی، Resolved Issues برای درک اهمیت امنیتی آپدیت، Known Issues برای آگاهی از مشکلات شناختهشده نسخه هدف که ممکن است نیازمند Hotfix یا تغییر پیکربندی باشند، و Upgrade/Downgrade Considerations برای هشدارهای خاص ارتقا و امکان بازگشت.
برای تعیین مسیر ارتقا، از Upgrade Path Tool در پورتال پشتیبانی استفاده کنید. در بسیاری از موارد نیاز به ارتقای مرحلهای (Stepped Upgrade) از طریق یک یا چند نسخه میانی خواهید داشت؛ مثلاً از 10.1.5 به 10.2.5 و سپس به 11.0.2، نه پرش مستقیم.
آپدیت را در یک پنجره تغییر رسمی و از پیش تأییدشده، ترجیحاً در ساعات کمبار شب یا آخر هفته برنامهریزی کنید. زمان کافی را برای دانلود، نصب، راهاندازی مجدد و تست جامع پس از نصب در نظر بگیرید؛ برای خوشههای HA زمان بیشتری لازم است. یک
طرح بازگشت (Rollback Plan)
شفاف تعریف کنید که مشخص کند در صورت بروز مشکل غیرقابل حل، چگونه و در چه زمانی به نسخه قبلی بازخواهید گشت. تمام ذینفعان (تیم شبکه، تیم امنیت، مدیران سیستم و بخشهای عملیاتی) را بهصورت مکتوب از زمان، مدت و تأثیر احتمالی قطعی آگاه سازید.
روش توصیهشده برای پشتیبان پیکربندی، ایجاد یک Named Configuration Snapshot از طریق GUI است: به مسیر Device > Setup > Operations > Configuration Snapshots بروید. این روش کاملترین حالت پیکربندی را ذخیره میکند. عناصر حیاتی دیگر نیز باید جداگانه پشتیبان گرفته شوند:
show session all یا فایل tech-support به بازیابی سریعتر ترافیک پس از Failover کمک میکند.تمام فایلهای پشتیبان را در مکانی خارج از دستگاه فایروال (مانند سرور SFTP یا رایانه مدیریتی) و ترجیحاً در دو محل متفاوت ذخیره کنید.
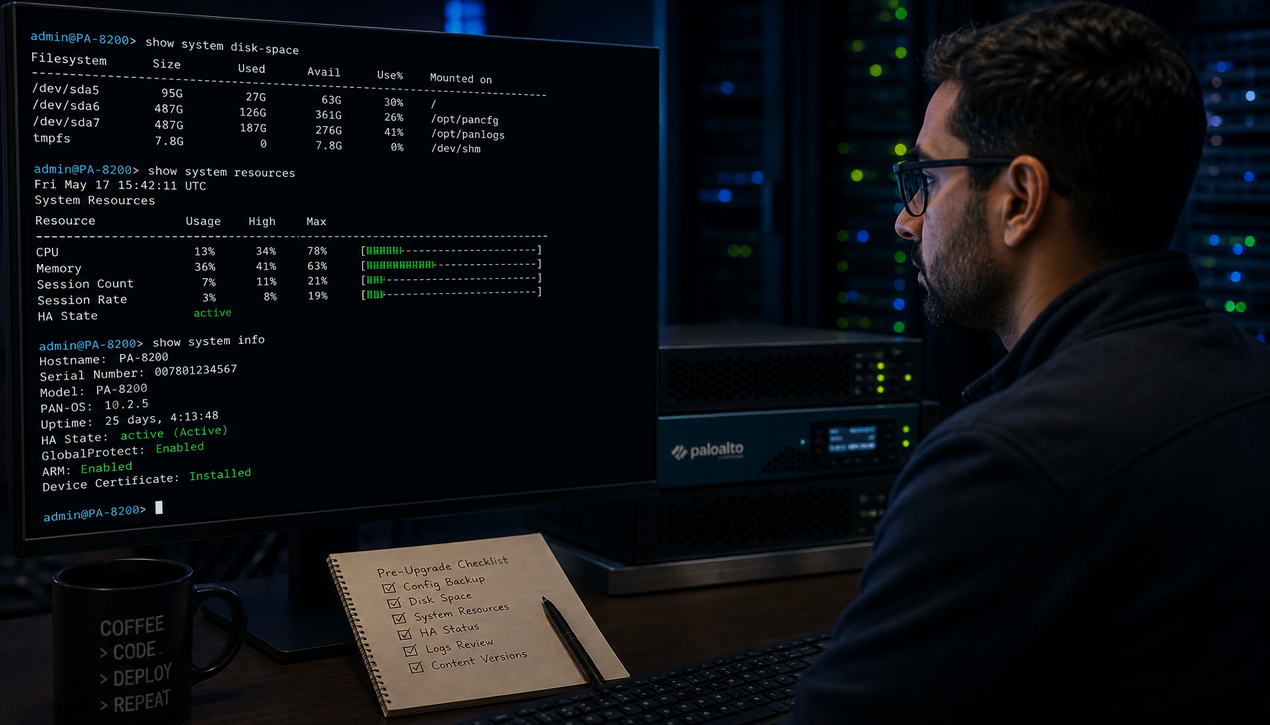
پیش از آپدیت، سلامت کامل سیستم را با دستورات CLI زیر بررسی کنید. این دستورات صرفااً خواندنی (Read-only) هستند و وضعیت سیستم را نمایش میدهند:
با دستور show system disk-space فضای کافی در پارتیشن /opt/panrepo (معمولاً حداقل 2 تا 3 برابر حجم فایل نرمافزار) را تأیید کنید. با show system resources از عدم وجود مصرف مزمن و بالای حافظه و CPU مطمئن شوید؛ مشکلات پایداری باید قبل از آپدیت رفع شوند. با show system environmentals وضعیت فنها، دمای پردازنده و منبع تغذیه را بررسی کنید و با show log system از نبود خطاهای مکرر یا بحرانی اطمینان حاصل نمایید.
اگر در حالت High-Availability هستید، با دستور زیر از همگامبودن (In-Sync) گرهها و سالمبودن لینک کنترل اطمینان کامل حاصل کنید. آپدیت در محیط ناهمگام (Out-of-Sync) خطرناک است:
نکته پایانی این مرحله: تمام مراحل را ابتدا در یک محیط آزمایشی (Lab) که شبیهساز محیط عملیاتی است اجرا کنید. این کار بهترین روش برای کشف مشکلات غیرمنتظره پیش از اجرا در Production است.
این مرحله بر اطمینان از دریافت و قرارگیری صحیح و سالم فایلهای نرمافزاری بر روی دستگاه متمرکز است. کوچکترین خطا در این بخش میتواند به شکست فرآیند نصب یا حتی بوتنشدن دستگاه منجر شود.
با حساب معتبر Palo Alto به آدرس support.paloaltonetworks.com وارد شوید و به بخش Downloads > Software Updates بروید. حتماً نسخه هدف و پلتفرم سختافزاری دقیق مدل فایروال خود (مثلاً سری PA-3400 یا VM-Series KVM) را انتخاب کنید؛ انتخاب فایل نادرست، فرآیند را با شکست مواجه میکند. این بستهها را دانلود کنید:
برای دریافت اطلاعیههای فوری درباره اشکالات امنیتی یا وصلههای اضطراری، در پورتال ثبتنام کنید.
روش GUI (سادهترین روش):
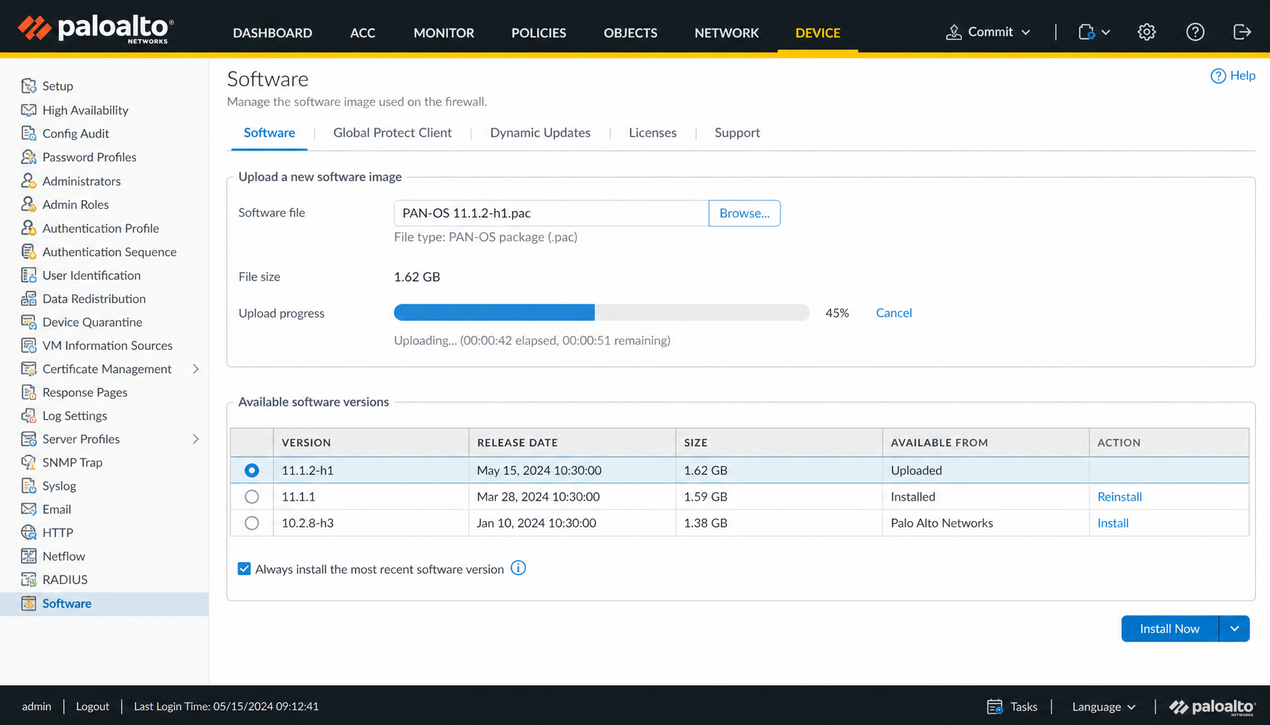
به مسیر Device > Software بروید، در زبانه Update گزینه Upload را انتخاب کرده و فایل نرمافزار را از سیستم مدیریتی خود انتخاب کنید. این روش برای فایلهای کوچک یا اتصالات پرسرعت مناسب است.
روش سرور واسط (SCP/SFTP): برای فایلهای حجیم یا محدودیت پهنایباند مستقیم، فایل را ابتدا روی یک سرور داخلی آپلود کرده و سپس مسیر آن را به فایروال اعلام کنید.
روش خط فرمان (CLI):
برای اتوماسیون یا کنترل بیشتر قابل استفاده است. ساختار کلی دستور آپلود نرمافزار در PAN-OS به شکل زیر است؛ پارامتر source میتواند http، https، ftp، scp یا local باشد. توجه کنید که فرم دقیق این دستور و پارامترهای آن را پیش از استفاده در
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب و مستندات رسمی پورتال پشتیبانی Palo Alto مطابقت دهید و صرفاً در محیط آزمایشی تمرین کنید:
پس از آپلود، وجود فایل روی دستگاه را میتوان با دستور خواندنی زیر بررسی کرد:
نکته امنیتی: حتماً از پروتکلهای امن مانند SCP یا SFTP برای انتقال فایل استفاده کنید و از FTP ساده (فاقد رمزنگاری) اجتناب نمایید.
پس از آپلود فایل بر روی فایروال، مقدار Checksum (SHA256) محاسبهشده توسط دستگاه باید با مقدار درجشده در کنار لینک دانلود در پورتال پشتیبانی عیناً مطابقت داشته باشد. در صورت مشاهده هرگونه عدم تطابق، به هیچ وجه فرآیند نصب را آغاز نکنید؛ فایل را حذف کرده و مجدداً از منبع اصلی و از طریق یک کانال امن دانلود و آپلود کنید. این کار از دانلود یا ذخیره فایلهای آلوده یا دستکاریشده جلوگیری میکند.
این مرحله لحظه اجرای تغییر است. داشتن یک برنامه شفاف و پیروی از بهترین روشها برای حفظ کنترل و اطمینان حیاتی است.
ارتقای مرحلهای (Stepped Upgrade): ایمنترین روش؛ عبور از تمامی نسخههای میانی که در مسیر ارتقای پشتیبانیشده مشخص شدهاند.
ارتقای مستقیم (Direct Upgrade):
تنها در مواردی مجاز است که مستندات به صراحت ارتقا از نسخه فعلی به نسخه هدف را بدون نیاز به نسخه میانی پشتیبانی کنند؛ معمولاً برای ارتقاهای فرعی (مثلاً از یک نسخه فرعی به نسخه فرعی دیگر همان خانواده) مجاز است.
نکته کلیدی: هرگز از روی یک نسخه اصلی پرش نکنید، مگر اینکه مستندات بهطور خاص آن را مجاز دانسته باشد. این کار با احتمال بسیار بالا به خرابی پیکربندی یا بوتنشدن دستگاه منجر میشود.
مراحل نصب نسخه جدید PAN-OS در رابط گرافیکی به این ترتیب است:
برای دستگاه مستقل، ساختار کلی دستور نصب نرمافزار به شکل زیر است. پیش از اجرا در Production، فرم دقیق دستور و پارامترهای آن را با مستندات رسمی نسخه PAN-OS خود مطابقت دهید و حتماً در محیط آزمایشی تمرین کنید. دستور زیر صرفاً ساختار کلی را نشان میدهد:
پس از نصب، وضعیت را میتوان با دستور خواندنی زیر دنبال کرد:
دو نکته مهم درباره نصب از CLI: پارامتر no-reboot (در صورت پشتیبانی در نسخه شما) نصب را انجام میدهد اما دستگاه را ریاستارت نمیکند و سپس باید دستی راهاندازی مجدد انجام شود. پارامتر skip-validations چکهای پیشنصب را نادیده میگیرد و فقط در صورت توصیه پشتیبانی فنی Palo Alto باید استفاده شود.
برای یک خوشه Active/Passive با گرههای همگامشده، روش توصیهشده نصب تدریجی بدون اختلال (Hitless Upgrade) است. این روش فقط در محیط Lab و با پشتیبانی تیم مجاز تمرین و سپس در Production اجرا شود:
show high-availability all) و سلامت لینکها اطمینان حاصل کنید.نکته پایانی این مرحله: بلافاصله پس از اتمام نصب و راهاندازی مجدد، وارد مرحله اعتبارسنجی پس از نصب شوید و منتظر نمانید تا مشکل احتمالی خود را نشان دهد.
این مرحله، مرحله «اعتماد، اما تأیید» است. فرض نکنید صرفاً به دلیل بالا آمدن دستگاه، همه چیز بهدرستی کار میکند. سهلانگاری در این بخش میتواند مشکلات پنهان را تا زمان وقوع یک حادثه ناشناخته نگه دارد.
با دستور show system info مطمئن شوید دستگاه بر روی نسخه هدف بوت شده و زمان راهاندازی مجدد (Uptime) را بررسی کنید تا از پایداری دستگاه از زمان ریاستارت مطمئن شوید. سپس با show system license info از فعال و معتبر بودن لایسنسهای ضروری اطمینان حاصل کنید؛ برخی آپدیتهای اصلی ممکن است نیاز به فعالسازی مجدد کلید لایسنس داشته باشند.
دستورات show system resources را برای نظارت بر مصرف CPU و حافظه اجرا کنید؛ مصرف منابع باید در سطح عادی و پایدار باشد و روند افزایشی غیرعادی (مثلاً نشتی حافظه) نشاندهنده مشکل است. با show system environmentals
از سالمبودن فنها، منابع تغذیه و دمای دستگاه اطمینان حاصل کنید. در GUI به Monitor > System رفته و فیلترهای critical، error و warning را برای دوره زمانی پس از آپدیت اعمال کنید؛ وجود خطاهای مکرر جدید نیازمند بررسی فوری است.
وضعیت Data Plane را با دستورات خواندنی زیر بررسی کنید تا از Up بودن اینترفیسها، صحت جدول مسیریابی و ARP اطمینان حاصل کنید:
سپس پیکربندی امنیتی را بهصورت دستی یا با ابزار Security Policy Optimizer در GUI بازبینی کنید: سیاستهای امنیتی باید به قوت خود باقی باشند و ترتیب آنها به هم نخورده باشد، قوانین NAT بهدرستی اعمال شوند و پروفایلهای امنیتی (Vulnerability، Anti-Virus، URL-Filtering) به قوانین صحیح متصل باشند. جهت طراحی اصولی سیاستها پس از آپدیت، مقاله
بهترین سناریوهای طراحی policy امنیتی در فایروال پالو آلتو را مطالعه کنید.
از سگمنتهای مختلف شبکه به مقاصد حیاتی داخلی و اینترنتی ping و traceroute بزنید تا سلامت مسیریابی و مجوزهای پایه را تأیید کنید. یک ترافیک واقعی (مانند بازکردن یک وبسایت) ایجاد کنید و وجود و سلامت session را با دستور
show session all بررسی کنید. سپس تستهای مثبت و منفی امنیتی انجام دهید:
به Device > Dynamic Updates بروید و آخرین نسخههای آزادشده محتوای Applications، Threats (Anti-Virus، Anti-Spyware، Vulnerability Protection) و URL Filtering را دانلود و نصب کنید تا فایروال از جدیدترین امضاها برخوردار باشد. سپس بررسی کنید که آیا Hotfix جدیدی برای نسخه نصبشده منتشر شده و تنظیمات Automatic Content Updates را برای حفظ خودکار بهروزرسانی محتوا در آینده پیکربندی کنید.
در 24 تا 48 ساعت اول پس از آپدیت، نظارت بر مصرف منابع، لاگهای سیستم و لاگهای تهدیدات را افزایش دهید و از عدم پرشدن غیرعادی Session Table اطمینان حاصل کنید. یک چکلیست ساختاریافته از تمامی موارد تهیه کرده و تأیید تکمیل هر مورد را ثبت کنید؛ تنها پس از تأیید عملکرد صحیح همه جنبهها میتوان آپدیت را «موفق» اعلام و پنجره تغییر را بهطور رسمی بست.
انجام بهروزرسانی بدون داشتن حداقل یک پشتیبان سالم، کامل و تستشده از پیکربندی، به منزله بازی رولت روسی با زیرساخت شبکه است. این پشتیبان باید شامل Configuration Snapshot، کلیدها و گواهیها باشد و در مکانی مستقل از دستگاه ذخیره شود.
دسترسی به کنسول مدیریت، GUI و CLI فایروال برای انجام آپدیت باید تنها در اختیار تعداد محدودی از پرسنل مجاز و باتجربه باشد. از حسابهای کاربری اختصاصی با سطح دسترسی Administrator استفاده کنید، از بهاشتراکگذاشتن رمزعبور حسابهای عمومی خودداری کنید و اطمینان حاصل کنید که Audit Logging فعال است تا تمام اقدامات حین آپدیت ثبت شوند.
فایلهای نرمافزاری PAN-OS و محتوا تنها و تنها باید از پورتال رسمی پشتیبانی Palo Alto Networks دانلود شوند. هرگز از سایتهای شخص ثالث، اشتراکهای فایل یا ایمیلهای ناشناس استفاده نکنید. تأیید Checksum (SHA256) فایل دانلودشده و تطابق آن با مقدار درجشده در پورتال، یک قدم غیرقابل چشمپوشی است.
اگر دستگاه فیزیکی است، در طول فرآیند آپدیت دسترسی فیزیکی ایمن به آن وجود داشته باشد تا از ریاستارت یا تغییرات دستی ناخواسته جلوگیری شود. اتصال دستگاههای فیزیکی به UPS، از شکست فرآیند در میانه آپدیت به دلیل قطعی برق جلوگیری میکند.
تمامی اقدامات، دستورات، مشاهدات و خروجیهای مهم را در یک سند تغییر (Change Document) ثبت کنید. این سند برای عیبیابی مشکلات فعلی، آموزش دیگران و برنامهریزی آپدیتهای آینده حیاتی است. نسخههای مختلف پشتیبانها و Snapshotها را با برچسب تاریخ و نسخه هدف برچسبگذاری کنید.
علائم: دستگاه روشن میشود اما در حین بارگذاری PAN-OS متوقف میشود، به کنسول مدیریت پاسخ نمیدهد یا در حالت خرابی قرار میگیرد. راهحلها به ترتیب اولویت:
اگر قوانین امنیتی وجود ندارند، اینترفیسها Down هستند یا ترافیک غیرمنتظره فیلتر میشود: از منوی Device > Setup > Operations گزینه Import Named Configuration Snapshot را انتخاب کرده و فایل پشتیبان معتبر مرحله آمادهسازی را بارگذاری و Commit کنید. سپس تاریخچه تغییرات (Device > Audit Log) را مرور کنید تا تغییرات خودکار احتمالی ناشی از آپدیت را شناسایی کنید و در صورت نیاز از ابزار Config Compare در Panorama برای مقایسه پیکربندی فعلی با پشتیبان قدیمی استفاده نمایید.
در صورت مشاهده تاخیر بالا، Packet Loss، مصرف بالای CPU یا پرشدن Session Table: ابتدا با دستورات show system resources و show session all
منبع بار را تشخیص دهید. سپس قابلیتهای امنیتی جدید نسخه را بهصورت کنترلشده و موقت در یک Policy تست غیرفعال کنید تا مشخص شود آیا مشکل رفع میشود. گاهی یک Signature معیوب در بهروزرسانی محتوای Threats میتواند باعث Loop یا مصرف زیاد CPU شود که نصب محتوای نسخه قبلی یا جدیدترین Hotfix محتوا ممکن است رفع کند. در نهایت، سیاستهای بسیار بزرگ با چند پروفایل را به چندین سیاست سادهتر تقسیم کنید.
اگر گرهها حالت Out-of-Sync نشان میدهند یا failover انجام نمیشود: سلامت فیزیکی و اتصال لینکهای Control و Data (Heartbeat) را تأیید کنید و مطمئن شوید هر دو گره دقیقاً بر روی همان نسخه PAN-OS و همان نسخه محتوا هستند. در گره Active میتوانید از دستور زیر برای همگامسازی مجدد پیکربندی استفاده کنید:
در صورت لزوم، گواهیها، کلیدها و فایلهای مشترک را مجدداً بین گرهها به اشتراک بگذارید. همیشه پیش از اجرا در Production، آپدیت را در محیط آزمایشی کامل شبیهسازی کنید.
آپدیت PAN-OS در فایروالهای Palo Alto به هیچ وجه یک فعالیت اختیاری صرفاً برای دستیابی به امکانات جدید نیست؛ در چشمانداز تهدیدات سایبری مدرن، این فرآیند در حکم ضربان قلب برنامه دفاع سایبری سازمان است. غفلت از آن به معنای ایجاد شکافهای امنیتی شناختهشده، کاهش کارایی و در نهایت تهدید تداوم کسبوکار است.
مسیر موفقیت را میتوان در پنج گام خلاصه کرد: برنامهریزی عمیق و مطالعه Release Notes برای شناسایی مسیر صحیح ارتقا، پشتیبانگیری همهجانبه و تدارک یک طرح Rollback شفاف، اجرای کنترلشده و مرحلهای با انتخاب روش نصب مناسب و پیروی از متدولوژی آپدیت بدون اختلال در محیطهای HA، اعتبارسنجی جامع چندسطحی شامل تست عملکردی و امنیتی و بهروزرسانی نهایی محتوا، و عیبیابی آگاهانه با آشنایی از سناریوهای رایج خرابی.
توصیه نهایی و کلیدی: هرگز اولین اجرای یک آپگرید PAN-OS را در محیط Production انجام ندهید. وجود یک محیط آزمایشی وفادار به محیط عملیاتی، بزرگترین سرمایهگذاری برای کاهش ریسک است و به شما امکان میدهد فرآیند را از ابتدا تا انتها بدون نگرانی از قطع سرویس تمرین کنید، مشکلات پنهان را کشف کرده و زمانبندی واقعبینانهای تعیین کنید. سازمانی که این چرخه را بهدرستی مدیریت میکند، نه تنها از آسیبپذیریها در امان میماند، بلکه بهطور مستمر به قابلیتهای دفاعی پیشرفتهتری مجهز شده و انطباق خود با استانداردهای سختگیرانه را اثبات مینماید.