فایروالهای نسل جدید پالو آلتو یکی از غنیترین منابع داده امنیتی در شبکه سازمان هستند؛ اما همین حجم بزرگ داده اگر درست هدایت نشود، بهجای کمک به تیم امنیت، آن را فرسوده میکند. مدیریت هشدار در Palo Alto یعنی تبدیل انبوه رویدادهای خام به تعداد محدودی هشدار قابل اقدام، همراه با زمینه (Context) کافی برای تصمیمگیری سریع. در این راهنما، معماری هشداردهی فایروال Palo Alto، گامهای پیکربندی آلارم پالو آلتو و روشهای عملی کاهش نویز را بررسی میکنیم.
اگر در مرحله انتخاب یا ارتقای تجهیزات هستید، پیشنهاد میکنیم ابتدا صفحه قیمت فایروال پالو آلتو و خرید فایروال Palo Alto را مرور کنید؛ زیرا کیفیت پردازش لاگ و پشتیبانی از سرویسهایی مانند WildFire و DNS Security به مدل دستگاه و اشتراک فعال آن وابسته است و مستقیماً بر توان هشداردهی اثر میگذارد.
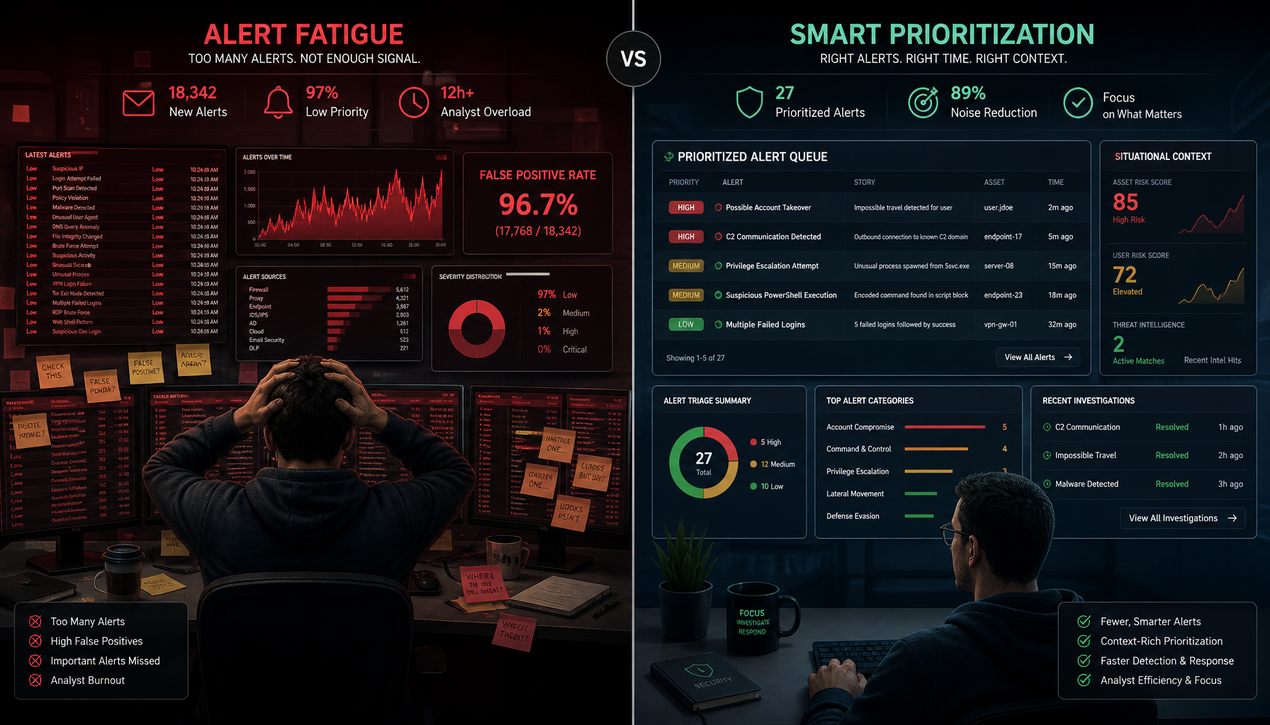
بسیاری از تیمهای امنیتی در یک چرخه معیوب گرفتار شدهاند: تنظیمات بیشازحد حساس سیل عظیمی از هشدار تولید میکند، بخش عمده آن نویز یا رویدادهای کمخطر است و تحلیلگران پس از مدتی دچار پدیدهای میشوند که در ادبیات امنیت با عنوان نویز و خستگی هشدار در امنیت شبکه شناخته میشود. نتیجه، نادیدهگرفتن یا تأخیر در پاسخ به هشدارهای بحرانی و باز ماندن پنجره فرصت برای حرکت جانبی مهاجم است.
مدیریت alert در فایروال پالو آلتو معمولاً با 4 مشکل کلاسیک روبهروست: سیل هشدار ناشی از پیکربندی غیربهینه، مثبتهای کاذب که زمان تحلیلگران را تلف میکنند، منفیهای کاذب که در آنها تهدید واقعی بدون ثبت هشدار عبور میکند، و فقدان اولویتبندی و زمینه؛ یعنی هشدارها بدون ارتباط با دارایی حیاتی، کاربر مرتبط یا رفتار عادی شبکه ارائه میشوند.
خبر خوب اینکه معماری یکپارچه App-ID، User-ID و Content-ID به همراه سرویسهای ابری مانند WildFire، زیرساخت لازم برای عبور از این چالشها را فراهم میکند. ترکیب فیلترینگ در مبدأ، پروفایلهای امنیتی لایهبندیشده (Anti-Virus، Anti-Spyware، Vulnerability Protection، URL Filtering و Data Filtering) و یکپارچهسازی با SIEM و SOAR، سیگنال را از نویز جدا میکند و زمینه و پاسخ سریع را ممکن میسازد.
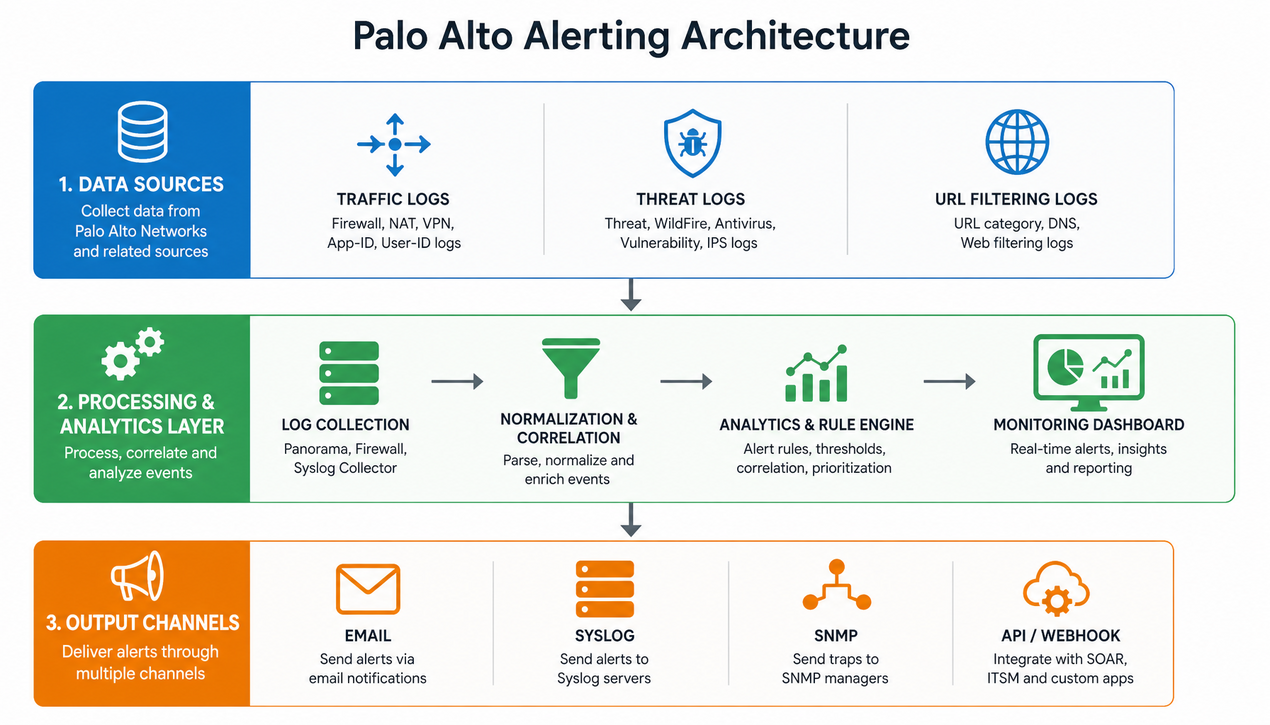
سیستم هشداردهی پالو آلتو را میتوان یک معماری سهلایهای دانست: جمعآوری داده (لاگها)، پردازش و تحلیل (پنل Monitor و داشبوردها)، و خروجی (اعلان و ارسال لاگ به سیستمهای بیرونی). درک این ساختار پیشنیاز طراحی هر چارچوب هشداردهی کارآمد است.
نوع لاگ تعیین میکند کدام رفتارها قابل شناسایی و هشداردهی هستند:
| نوع لاگ | محتوای کلیدی | کاربرد در هشداردهی |
|---|---|---|
| Traffic | منبع/مقصد، کاربر، برنامه، action، مدت و حجم session | کشف الگوهای ارتباطی غیرعادی و دسترسیهای غیرمجاز |
| Threat | نام تهدید، نوع حمله، action، شناسه امضا | تشخیص حملات شناختهشده و نتایج تحلیل WildFire |
| URL Filtering | دستهبندی سایت، دامنه، کاربر | شناسایی دسترسی به دامنههای مخرب یا نامناسب |
| Data Filtering | نوع داده حساس و الگوی شناساییشده | پیشگیری از نشت داده و کشف اکسفیلتریشن |
| System و Configuration | تغییرات پیکربندی، وضعیت سرویسها | کشف تغییرات غیرمجاز و مشکلات عملکردی |
در پنل Monitor و بخش Application Command Center (ACC) تصویر لحظهای از رویدادها ارائه میشود و فیلترهای پویا امکان جستجوی پیشرفته لاگها بر اساس IP، کاربر، برنامه یا نام تهدید را برای تحقیقات سریع فراهم میکنند.
در PAN-OS ابتدا پروفایلهای سرور را در مسیر Device > Server Profiles تعریف میکنید (Email، Syslog، SNMP Trap و HTTP)، سپس با یک Log Forwarding Profile در مسیر Objects > Log Forwarding آنها به قواعد امنیتی متصل میشوند. برای لاگهای System و Configuration نیز در Device > Log Settings میتوانید بر اساس سطح شدت، پروفایل ایمیل یا SNMP اختصاص دهید. ارسال به SIEM با فرمت CEF یا LEEF و پاسخ خودکار با Automated Tagging و گروههای آدرس پویا پشتیبانی میشود.
انتخاب کانال باید بر اساس فوریت انجام شود: ایمیل برای خلاصه رویدادها، Syslog برای ارسال مرکزی به SIEM و همبستگی چندمنبعی، SNMP Trap برای ابزارهای مانیتورینگ شبکه مانند Zabbix یا Nagios، و REST API (بهویژه در Panorama) برای پلتفرمهای SOAR و ابزارهای ارتباط تیمی مانند Slack و Teams.
رویداد (Event) هر رخداد قابل ثبت در لاگ است؛ مانند برقراری یک session یا یک درخواست DNS. هشدار (Alert) رویدادی است که توسط یک پروفایل امنیتی یا امضای سفارشی بهعنوان بالقوه مخاطرهآمیز علامتگذاری شده و مثلاً با action=alert در لاگ Threat ظاهر میشود. آلارم (Alarm) تجمیع یا تشدید منطقی چند هشدار بر پایه آستانه یا الگو است و اعلان (Notification) کانال تحویل اطلاعات به مقصد خارجی است؛ مانند ارسال ایمیل به تیم SOC یا فرستادن لاگ به سرور Syslog. Notification خودِ پیام نیست، بلکه روش رساندن آن است.
| معیار | Event | Alert | Alarm | Notification |
|---|---|---|---|---|
| منبع ایجاد | فعالیت عادی شبکه | پروفایل امنیتی | آستانه و همبستگی | سیستم اطلاعرسانی |
| حجم | بسیار بالا | متوسط | پایین | وابسته به تنظیمات |
| اقدام موردنیاز | ذخیره برای تحلیل | ثبت و بررسی | بررسی فوری | اطلاعرسانی به مسئول |
یک مثال واقعی این زنجیره: کاربر فایل PDF آلوده دانلود میکند (Event)، آنتیویروس آن را مخرب تشخیص میدهد (Alert)، SIEM چند هشدار مرتبط را به یک رخنه تبدیل میکند (Alarm) و پیامک برای سرپرست SOC ارسال میشود (Notification).
نکته مهم: در خود PAN-OS تولید Alert بهصورت بومی انجام میشود و تجمیع آستانهای نیز با پارامترهای Threshold و Interval در امضاهای سفارشی ممکن است؛ اما همبستگی پیچیده میان چند نوع لاگ معمولاً باید در لایه SIEM یا SOC پیادهسازی شود.
یک چارچوب چهارمرحلهای، از طراحی استراتژیک تا بهینهسازی مستمر، کیفیت هشدارها را بهصورت قابل اندازهگیری بهبود میدهد. پیش از هر تغییر، از پیکربندی نسخه پشتیبان تهیه کنید و برای اعتبارسنجی، یک محیط آزمایشی در نظر بگیرید.
پیش از پیکربندی فنی، سناریوهای خطر را بر پایه داراییهای حیاتی تعریف کنید: کدام سرورها حاوی داده مالی یا اطلاعات شخصی هستند، هر دارایی با چه تهدیداتی روبهروست و چه رفتاری در شبکه شما «غیرعادی» محسوب میشود. این مرحله به کیفیت Policyهای پایه وابسته است؛ برای بازطراحی قواعد، مقاله
بهترین سناریوهای طراحی policy امنیتی در فایروال پالو آلتو مرجع مناسبی است. سپس جدول سطحبندی زیر را متناسب با سازمان تنظیم کنید:
| سطح خطر | معیار | SLA پاسخ | کانال اطلاعرسانی |
|---|---|---|---|
| Critical | تهدید موفق روی دارایی حیاتی یا اکسفیلتریشن | کمتر از 15 دقیقه | تماس/پیامک + ایمیل + کنسول SOC |
| High | تلاش هدفمند نفوذ یا موفقیت حمله روی دارایی غیرحیاتی | کمتر از 1 ساعت | ایمیل + کنسول SOC |
| Medium | رفتار پرخطر با پتانسیل تشدید | 1 روز کاری | ایمیل یا گزارش روزانه |
| Low | نقض پالیسی کمخطر | بررسی دورهای | گزارش هفتگی |
امضاهای سفارشی در مسیر Objects > Security Profiles > Anti-Spyware (یا Vulnerability Protection) و در بخش Custom Signatures ساخته میشوند. نمونه زیر منطق تشخیص اسکن پورت داخلی را نشان میدهد:
Name: SCAN-Detect-Trust-to-DMZ Signature Type: Vulnerability Engine: Threshold Filter: (src-zone eq trust) and (dst-zone eq dmz) and (app eq unknown-tcp) Threshold Count: 20 Interval (sec): 60 Action: Alert Severity: Low
منطق قانون به این صورت است: هر میزبان داخلی که در بازه 60 ثانیه بیش از 20 اتصال TCP به برنامههای ناشناخته در DMZ ایجاد کند، یک Alert تولید میکند. سپس امضا را به یک پروفایل Anti-Spyware اضافه و پروفایل را به Security Policy مرتبط اعمال کنید و مسیر را با یک اسکن کنترلشده در آزمایشگاه اعتبارسنجی کنید.
در هر Policy گزینههای Log at Session Start و Log at Session End را فعال کنید و با User-ID و Application-ID زمینه هشدار را غنی کنید تا هشدار از «حملهای از یک IP» به «حمله با نام تهدید مشخص، توسط کاربر مشخص، به سمت سرور مشخص» ارتقا یابد.
توجه: این مقادیر یک برگه طراحی (Worksheet) هستند؛ نام دقیق فیلدها و سینتکس پشتیبانیشده را در ویرایشگر Custom Signature همان نسخه از PAN-OS بررسی کنید و پیش از استقرار در محیط عملیاتی، حتماً در آزمایشگاه یا محیط Staging تستشان کنید.
با Log Forwarding Profile لاگهای تهدید را به SIEM (مانند Splunk یا IBM QRadar) ارسال کنید و برای صرفهجویی در پهنای باند و ظرفیت SIEM، در مبدأ فیلتر کنید و تنها شدتهای High و Critical را بفرستید. فرمت CEF یا LEEF را انتخاب کنید تا پارسینگ سادهتر شود. برای تحقیق درباره یک میزبان مشکوک میتوانید در فیلتر جستجوی لاگ ترافیک از الگویی مشابه زیر استفاده کنید:
برای پاسخ خودکار، SOAR از طریق REST API به Panorama یا دستگاه متصل میشود، لاگهای مرتبط را استخراج میکند، پس از تأیید، IP مخرب را با تگ قرنطینه در یک گروه آدرس پویا (Dynamic Address Group) مسدود میکند و یک تیکت در ITSM ثبت میکند. این چرخه، زمان پاسخ را از سطح «روز کاری» به سطح «دقیقه» کاهش میدهد.
برای آنکه خروجی این چرخه به تصمیمگیری مدیران ارشد نیز تبدیل شود، مطالعه راهنمای آمادهسازی گزارشهای مدیریتی از فایروال پالو آلتو را از دست ندهید.
هدف این است که وقتی میزبان داخلی پس از دانلود فایل اجرایی مشکوک به دامنه command-and-control متصل میشود، هشدار پررنگی تولید شود. دو منطق تشخیص مکمل طراحی کنید:
Name: SUSP-EXE-Download-External Signature Type: Vulnerability Engine: Threshold Filter: (dst-zone eq untrust) and (category eq malware) Threshold Count: 1 Interval (sec): 300 Action: Alert Severity: Medium
Name: POST-INF-C2-DNS-Communication Signature Type: Vulnerability Engine: Threshold Filter: (src-zone eq trust) and (app eq dns) and (url-category eq command-and-control) Threshold Count: 1 Interval (sec): 3600 Action: Alert Severity: Critical
چون همبستگی دو امضا روی خود دستگاه انجام نمیشود، شرط همبستگی را در SIEM پیاده کنید: اگر ظرف 60 دقیقه هر دو هشدار از یک source-address مشاهده شد، یک رخنه با شدت Critical بساز و اعلان فوری برای تیم پاسخ به حادثه ارسال کن. سپس با آدرس مبدأ، تمام sessionهای میزبان در بازه مشکوک را در لاگ ترافیک بررسی کنید.
ابتدا خط پایه رفتار عادی را مستند کنید: کدام سیستمها مجاز به استفاده از RDP، SMB، PsExec، WMI یا SSH میان سگمنتها هستند. سپس یک Policy اختصاصی برای ترافیک اشتراکهای مدیریتی میان Zone کاربران و Zone سرورها با لاگگیری کامل بسازید و برای sessionهای ms-rdp یا ms-smb از میزبانی که بهتازگی در هشدارهای بدافزار ظاهر شده، آلارم تعریف کنید. برای اسکن داخلی نیز همان منطق آستانهای گام 2 را با شرط src-zone و dst-zone برابر trust به کار ببرید.
سرورها الگوی ترافیک خروجی قابل پیشبینی دارند و انحراف از آن میتواند نشانه نشت داده باشد. برای ترافیک unknown-tcp یا unknown-udp از Zone سرورها به Untrust هشدار تعریف کنید، حجم غیرعادی هر session و queryهای DNS سرورها به مقاصد خارج از لیست DNS مجاز را پایش کنید و از Data Filtering Profile برای شناسایی انتقال دادههای حساس مانند شماره کارت استفاده کنید. برای هر یک از این سناریوها نیز یک Playbook مکتوب شامل اقدامات مهار فوری، گامهای تحقیق و مسیرهای تشدید داشته باشید.
پیشنیازهای اجرای این چارچوب:
محدودیتهایی که باید بدانید:
کنترل دسترسی مبتنی بر نقش (RBAC):
نقشهایی مانند تحلیلگر SOC با دسترسی فقطخواندن به Monitor و Logs، سرپرست SOC برای تأیید و Acknowledge، و مهندس امنیت برای ویرایش پروفایلها و امضاها تعریف کنید و مدیریت آن را در Panorama متمرکز نگه دارید. سازنده قوانین هشدار نباید تنها پاسخدهنده همان هشدارها باشد و تغییرات حساس باید گردش کار تأیید داشته باشند.
مستندسازی و مدیریت چرخه حیات:
هر قانون هشدار باید مالک، هدف تشخیصی و تاریخ بازبینی بعدی مشخصی داشته باشد و چرخه «پیشنهاد، طراحی و تست، Staging، Production، مانیتورینگ، بازنگری، بایگانی» را طی کند. برای هر سناریو یک Playbook مکتوب شامل مشخصات هشدار، اقدامات مهار، کوئریهای تحقیق، نقاط تصمیمگیری و اطلاعات تماس تشدید تهیه کنید.
آزمون و اعتبارسنجی منظم:
ماهانه یک آزمون پایه انجام دهید؛ مانند اسکن پورت آزمایشی از یک IP خارجی به سمت DMZ یا دسترسی آزمایشی به یک URL پرخطر، و بهصورت فصلی یک زنجیره حمله کامل را با چارچوبهایی مانند MITRE ATT&CK شبیهسازی کنید. برای طراحی سناریوهای تست سرویسهای تحت وب سازمان،
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع معتبری است. پس از هر آزمون، نرخ تشخیص، دقت هشدارها و زمان تشخیص تا پاسخ را اندازه بگیرید و خلأهای شناساییشده را مستند کنید.
چرخه بهبود مستمر: مستندسازی، آزمون، کشف خلأ، بازنگری قوانین و بازگشت به مستندسازی؛ این حلقه بازخورد مثبت است که فایروال را از یک ابزار پسیو ثبت لاگ به منبع هوش تهدید عملیاتی تبدیل میکند.
مدیریت هشدار در Palo Alto یک فرآیند چرخهای است که با طراحی استراتژیک آغاز میشود، با پیکربندی دقیق امضاها، Log Forwarding و یکپارچهسازی با SIEM و SOAR ادامه مییابد و با بازنگری دورهای و کاهش نویز بالغ میشود. هدف نهایی، بهرهبرداری حداکثری از App-ID، User-ID و Content-ID برای تولید هشدارهای زمینهدار است تا تیم امنیت بهجای غربالگری داده خام، بر تهدیدات واقعی تمرکز کند.
توصیه عملی: با 3 یا 4 سناریوی پرخطر سازمان خود شروع کنید، معیارهای پایه را پیش از تغییر ثبت کنید و در هر بازنگری ماهانه یک گام به جلو بردارید. حاصل این مسیر، تبدیل سیستم هشداردهی از عامل خستگی به تسهیلکننده قدرتمند عملیات امنیتی خواهد بود.
Alert رویداد علامتگذاریشده توسط پروفایل امنیتی است که مستقیماً در لاگ Threat ثبت میشود؛ Alarm نتیجه تجمیع یا همبستگی چند هشدار بر پایه آستانه یا منطق شرطی است و معمولاً در لایه SIEM ساخته میشود. در خود PAN-OS، تجمیع آستانهای با پارامترهای Threshold و Interval امضاهای سفارشی انجام میشود.
سه اقدام کلیدی دارد: فیلترینگ در مبدأ (ارسال فقط لاگهای High و Critical به SIEM)، معافسازی منابع مجاز مانند اسکنر داخلی، و بازنگری ماهانه پرتکرارترین هشدارها برای تنظیم آستانهها. تجمیع گروهی هشدارهای مشابه در SIEM نیز حجم اعلانها را بهشدت کاهش میدهد.
نه لزوماً؛ در محیطهای کوچک، Email و SNMP Trap کفایت میکند. اما همبستگی رویدادها از چند منبع، نگهداری بلندمدت لاگ و پاسخ خودکار بدون SIEM و ترجیحاً SOAR عملاً ممکن نیست و در سازمانهای بزرگ ضروری است.
امضاهایی که قطعیت تشخیص بالایی دارند بهتر است Block و همزمان لاگشده باشند؛ امضاهای رفتاری با ریسک مثبت کاذب را ابتدا با Alert و آستانه مناسب تنظیم کنید تا دقت آنها ارزیابی شود و پس از تثبیت در آزمایشگاه، به اکشن سختگیرانهتر ارتقا یابند.