اتصال امن میان دفتر مرکزی و شعب، یکی از الزامات بنیادین شبکههای سازمانی امروز است. تونلهای Site-to-Site با رمزنگاری ترافیک روی اینترنت عمومی، جایگزینی مطمئن و کمهزینه برای خطوط اختصاصی هستند و دسترسی شفاف کاربران به منابع سازمان را مستقل از موقعیت فیزیکی فراهم میکنند. در این مقاله، آموزش VPN Site to Site در فایروال Sophos XG را گامبهگام و بر پایه رویههای عملیاتی بررسی میکنیم تا بتوانید یک کانال ارتباطی پایدار و امن میان سایتهای سازمان خود بسازید.
مسیر راهنما سه بخش اصلی دارد: نخست پیشنیازها و چکلیست اطلاعات لازم برای پیادهسازی تونل IPSec بین دو فایروال Sophos را مرور میکنیم؛ سپس پیکربندی متقارن سمت دفتر مرکزی و شعبه را همراه با قواعد فایروال انجام میدهیم و در پایان عیبیابی، تقویت امنیتی و نگهداری مستمر تونل را بررسی میکنیم. این آموزش بر پایه نسخههای پایدار سیستمعامل SFOS (نسخه 19 و جدیدتر) تنظیم شده و مقادیر آدرسهای استفادهشده، نمونه هستند و باید با مقادیر واقعی سازمان شما جایگزین شوند.
فهرست مطالب
راهاندازی VPN بین دفتر مرکزی و شعبه با Sophos، نیاز به خطوط Leased Line پرهزینه را حذف میکند و شفافیت شبکهای ایجاد میکند؛ کاربران و دستگاههای دو سایت، یکدیگر را مانند اعضای یک شبکه محلی واحد میبینند. این شفافیت برای سرویسهایی مانند Active Directory، اشتراک فایل و چاپگر و دسترسی به پایگاه داده حیاتی است. سیاستهای امنیتی و کنترل دسترسی نیز بهصورت متمرکز روی گیتویهای اصلی اعمال میشوند و افزودن سایتهای جدید انعطافپذیر است. موفقیت چنین طرحی به انتخاب سختافزار متناسب با حجم ترافیک رمزنگاریشده و پیکربندی دقیق و متقارن دو سر تونل وابسته است.
فایروال Sophos XG (که در نسخههای جدیدتر با نام Sophos Firewall نیز شناخته میشود) یک پلتفرم جامع امنیتی است. در حوزه VPN از IPsec با هر دو نسخه IKEv1 و IKEv2 و همچنین SSL VPN پشتیبانی میکند و کنسول مدیریتی تحت وب، پیکربندی چندمرحلهای را به گامهای ساده و قابل دنبال تبدیل میسازد. ابزارهای داخلی مانند نمایش زنده وضعیت تونل، لاگهای تفصیلی، Ping و Packet Capture، عیبیابی را بدون تجهیزات جانبی ممکن میکنند. همچنین میتوان برای ترافیک تونل قواعدی مبتنی بر کاربر، برنامه، سرویس و زمان تعریف کرد و با بازرسی عمیق بستهها (DPI)، حتی ترافیک رمزگذاریشده VPN را از فیلترهای امنیتی عبور داد.
هر دو فایروال باید لایسنس فعال و سختافزاری متناسب با حجم ترافیک رمزنگاریشده داشته باشند و شما به حساب مدیریتی سطح Administrator در کنسول هر دو دستگاه دسترسی داشته باشید. توصیه میشود آخرین نسخه پایدار SFOS (نسخه 19 یا جدیدتر) نصب باشد تا از اصلاحات امنیتی و بهبودهای قابلیت VPN بهرهمند شوید. برای مقایسه مدلها و خرید دستگاه مناسب با گارانتی معتبر، صفحه
قیمت فایروال سوفوس (Sophos) با گارانتی معتبر مرجع مناسبی است.
ایدهآل آن است که هر دو سایت IP عمومی ثابت داشته باشند تا پیکربندی سادهتر و اتصال پایدارتر شود. با IP پویا باید از یک سرویس Dynamic DNS معتبر استفاده کنید؛ کلاینت DDNS داخلی Sophos XG نام دامنه اختصاصیافته را بهروز نگه میدارد و میتوان همان نام را در فیلد آدرس Remote Gateway وارد کرد. همچنین اطمینان حاصل کنید پورتهای UDP 500 (برای IKE)، UDP 4500 (برای NAT-Traversal) و پروتکل شماره 50 (ESP) در سمت WAN و از سوی ISP مسدود نشدهاند.
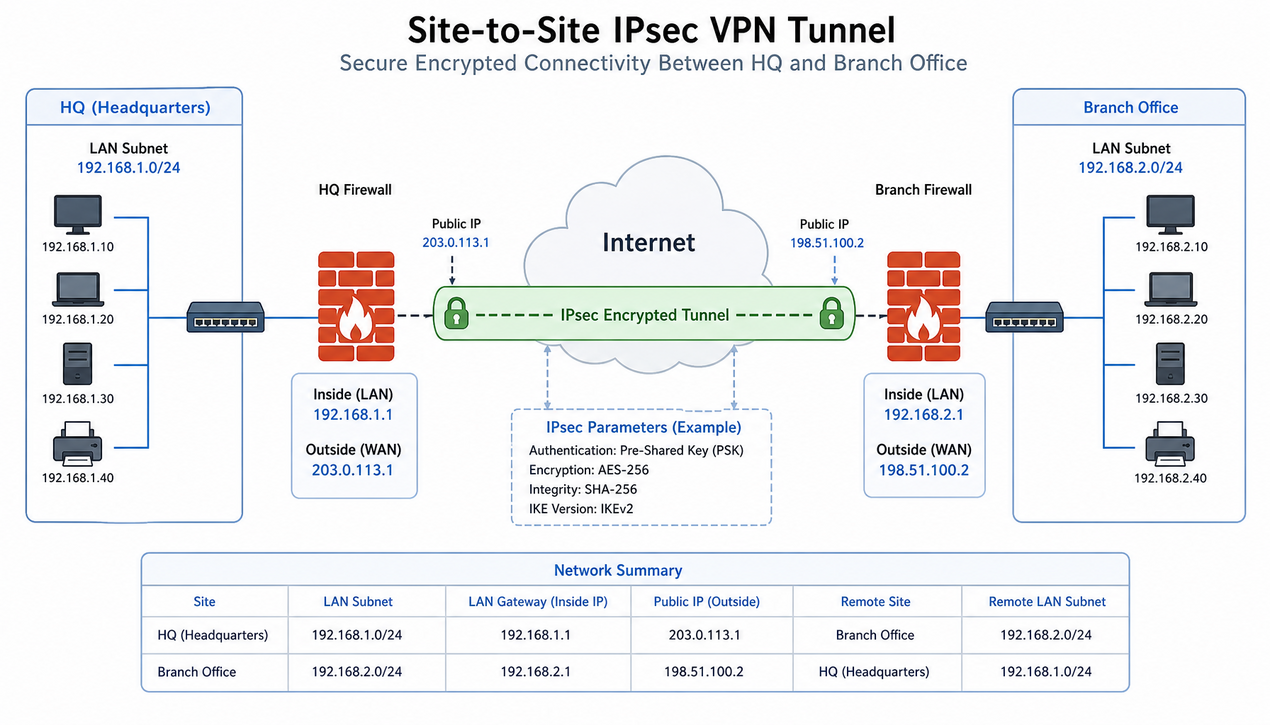
رنجهای LAN دو سایت باید غیرهمپوشان باشند؛ در غیر این صورت مذاکره تونل یا مسیریابی ترافیک شکست میخورد. ترکیب 10.10.1.0/24 و 10.10.2.0/24 برای دو سایت صحیح است، اما استفاده هر دو سایت از 192.168.1.0/24 تداخل آدرس ایجاد میکند. استفاده از رنجهای Private مطابق RFC 1918 مانند 10.0.0.0/8، 172.16.0.0/12 و 192.168.0.0/16 همراه با پیشبینی ظرفیت رشد آینده، توصیه میشود.
پیش از شروع، اطلاعات جدول زیر را در یک سند ثبت و در هر دو سایت تأیید کنید. برای احراز هویت، یک رشته تصادفی با طول حداقل 20 کاراکتر (شامل حروف بزرگ و کوچک، عدد و نماد) بهعنوان Pre-shared Key بسازید و آن را مانند رمز عبور محافظتشده نگه دارید؛ هرگز از کلید ساده یا پیشفرض استفاده نکنید.
| پارامتر | دفتر مرکزی (HQ) | شعبه (Branch) | نکته |
|---|---|---|---|
| IP عمومی WAN | 203.0.113.10 | 198.51.100.20 | باید از اینترنت قابل دسترس باشد |
| رنج LAN | 192.168.1.0/24 | 192.168.2.0/24 | حتماً غیرهمپوشان باشد |
| Gateway داخلی | 192.168.1.1 | 192.168.2.1 | آدرس اینترفیس LAN فایروال |
| Phase 1 | IKEv2، AES-256، SHA256، DH Group 14، Lifetime: 28800 | دقیقاً یکسان | تطابق کامل الزامی است |
| Phase 2 | AES-256، SHA256، ESP، PFS (گروه 14)، Lifetime: 3600 | دقیقاً یکسان | تطابق کامل الزامی است |
| شبکههای فاز 2 | Local: 192.168.1.0/24 / Remote: 192.168.2.0/24 | Local: 192.168.2.0/24 / Remote: 192.168.1.0/24 | جهتدهی معکوس است |
| Pre-shared Key | رشته تصادفی مشترک | همان مقدار | حداقل 20 کاراکتر پیچیده |
در این بخش پیکربندی را روی فایروال دفتر مرکزی (HQ) انجام میدهیم. رعایت ترتیب مراحل و ورود دقیق اطلاعات چکلیست، شرط موفقیت است و سمت شعبه نیز همین مراحل با مقادیر معکوس تکرار میشود. پیش از هر تغییری از پیکربندی فعلی فایروال نسخه پشتیبان تهیه کنید و در صورت امکان، مراحل را ابتدا در محیط آزمایشی تکرار کنید.
به کنسول مدیریت HQ وارد شوید و وضعیت اینترفیسها را بررسی کنید: اینترفیس WAN باید IP عمومی را بهدرستی دریافت کرده و در وضعیت Active با Zone از نوع WAN باشد؛ اینترفیس LAN نیز آدرس داخلی 192.168.1.1 و Zone از نوع LAN داشته باشد. Sophos XG بهصورت پیشفرض Zone ای به نام VPN برای تونلهای IPsec ایجاد میکند؛ وجود آن را در بخش Zones منوی Network تأیید کنید. برای پیکربندی پایه، همین تنظیمات پیشفرض کافی است و تنها در سناریوهایی مانند حالت Transparent یا Dual-WAN به تغییرات اضافه نیاز دارید.
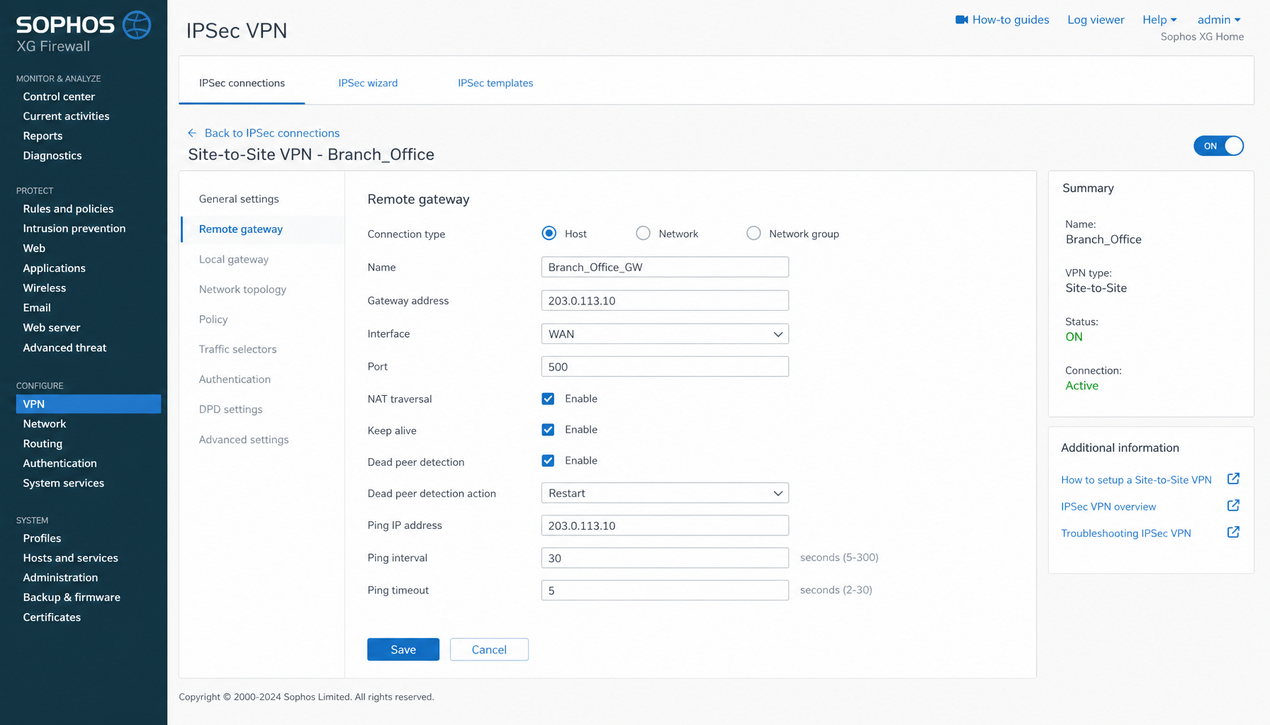
به منوی VPN بروید، در بخش IPsec تب Site-to-Site را انتخاب و روی دکمه Add کلیک کنید. در پنجره پیکربندی، مقادیر زیر را وارد کنید:
گزینه Active را روشن نگه دارید تا اتصال پس از ذخیره بهصورت خودکار برقرار شود و روی Save کلیک کنید؛ سیستم به صفحه تنظیمات Phase 1 هدایت میشود. اگر فایروال چند آدرس WAN دارد، در بخش Local Gateway مشخص کنید از کدام آدرس برای این اتصال استفاده شود. در وارد کردن Pre-shared Key به حروف بزرگ و کوچک و نمادها دقت کنید.
فاز 1 یک کانال مدیریتی امن برای مذاکره پارامترهای امنیتی ایجاد میکند. مقادیر را مطابق چکلیست تنظیم کنید: Version روی IKEv2، Encryption روی AES-256، Authentication روی SHA256، DH Group روی 14 (2048-bit) و Key Lifetime روی 28800 ثانیه (8 ساعت). در تنظیمات پیشرفته، NAT-Traversal را فعال کنید (مگر مطمئن باشید هیچ NAT در مسیر نیست) و Dead Peer Detection را نیز فعال نگه دارید تا قطع غیرمنتظره سایت مقابل سریع تشخیص داده شود. اگر مجبور به استفاده از IKEv1 شدید، Exchange Mode را روی Main بگذارید؛ حالت Aggressive امنیت کمتری دارد و فقط در موارد خاص کاربرد دارد.
به تب Phase 2 بروید و یک ارتباط جدید اضافه کنید. در Local Networks شبکه 192.168.1.0/24 و در Remote Networks شبکه 192.168.2.0/24 را با دکمه Select انتخاب یا تعریف کنید. پارامترهای امنیتی را یکسان با سمت مقابل تنظیم کنید: AES-256، SHA256، پروتکل ESP و Key Lifetime روی 3600 ثانیه. Perfect Forward Secrecy را با DH Group شماره 14 فعال کنید تا کلیدهای جلسه فاز 2 از کلیدهای فاز 1 مستقل بمانند و به خطر رفتن کلید اولیه، به افشای ترافیک گذشته منجر نشود. در پایان ذخیره کنید.
ایجاد تونل بهمعنای مجاز بودن عبور ترافیک نیست. به مسیر Rules and policies > Firewall rules بروید و یک قاعده جدید بسازید: Action روی Allow، Source zone روی LAN با شبکه 192.168.1.0/24 و Destination zone روی VPN با مقصد 192.168.2.0/24. سرویس را ابتدا روی Any بگذارید و پس از پایداری تونل، به سرویسهای مورد نیاز محدود کنید. قاعده دوم را معکوس بسازید: Source zone روی VPN با شبکه 192.168.2.0/24 و Destination zone روی LAN با شبکه 192.168.1.0/24.
پس از ذخیره، ترتیب قواعد را طوری تنظیم کنید که هر دو قاعده Allow بالاتر از قاعده Deny پیشفرض قرار بگیرند، زیرا قواعد از بالا به پایین پردازش میشوند. در پیکربندی استاندارد نیازی به قواعد NAT اضافه نیست، چون ترافیک VPN از NAT عبور نمیکند. در این مرحله وضعیت اتصال در فهرست Site-to-Site احتمالاً Connecting یا Disconnected است که تا آماده شدن سمت مقابل طبیعی است.
اصل طلایی این مرحله ساده است: هر آنچه در دفتر مرکزی بهعنوان «Remote» تعریف کردید، در شعبه «Local» است و بالعکس. در فایروال شعبه یک Remote Gateway با نامی مانند To-HQ-Site بسازید و در فیلد Address، IP عمومی دفتر مرکزی (203.0.113.10) یا نام DDNS آن را وارد کنید. همان Pre-shared Key توافقشده را دقیقاً و بدون فاصله اضافی در ابتدا یا انتهای رشته وارد کنید؛ هر تفاوتی در این مقدار به شکست احراز هویت منجر میشود.
پارامترهای Phase 1 و Phase 2 باید عیناً با سمت HQ یکسان باشند (IKEv2، AES-256، SHA256، DH Group 14، Lifetime های 28800 و 3600، ESP و PFS فعال). تنها تعریف شبکهها معکوس است: Local برابر 192.168.2.0/24 و Remote برابر 192.168.1.0/24. قواعد فایروال را نیز قرینه بسازید (LAN شعبه به VPN با مقصد 192.168.1.0/24 و برعکس) و بالاتر از قاعده Deny پیشفرض قرار دهید تا پیکربندی Sophos XG برای اتصال امن سایتها کامل شود.
پس از تکمیل هر دو طرف، در هر فایروال به بخش IPsec در منوی VPN بروید. با تنظیمات صحیح، وضعیت اتصال پس از چند ثانیه به Connected (سبزرنگ) تغییر میکند. با کلیک روی نام اتصال و مراجعه به تب Status، مواردی مانند وضعیت IKE (مثلاً ESTABLISHED)، وضعیت IPSec (مثلاً INSTALLED)، مدت برقراری اتصال و شمارندههای Encrypted/Decrypted Bytes قابل مشاهده است؛ صفر ماندن شمارندهها یعنی هنوز ترافیکی از تونل عبور نکرده است.
برای تست نهایی، از یک دستگاه در شبکه HQ (مثلاً 192.168.1.100) به یک دستگاه در شعبه (مثلاً 192.168.2.100) Ping بزنید؛ پاسخ گرفتن Ping، سلامت تونل و صحت قواعد فایروال را همزمان تأیید میکند. اگر وضعیت روی Connecting ماند یا Disconnected شد، به بخش عیبیابی مراجعه کنید؛ رایجترین دلیل، عدم تطابق در یکی از پارامترهای Phase 1، Phase 2 یا Pre-shared Key است.
عیبیابی را از کلیترین سطح شروع کنید: وضعیت Connected سلامت تونل، وضعیت Connecting معمولاً عدم تطابق پارامترها یا مشکل دسترسی شبکه، و وضعیت Disconnected غیرفعال یا قطع بودن اتصال را نشان میدهد. اگر تونل Connected است اما ترافیکی رد نمیشود، مشکل تقریباً همیشه قواعد فایروال یا مسیریابی است. با ابزار Ping و Traceroute از خود فایروال به IP عمومی سایت مقابل، سلامت اتصال شبکه زیرین را بررسی کنید. برای دیدن بستههای خام، یک Packet Capture روی اینترفیس WAN ایجاد کنید و آن را به آدرس طرف مقابل و پورتهای IKE محدود کنید؛ نمونه فیلتر (با سینتکس BPF) به این صورت است:
خط اول، ترافیک IKE ارسالی از شعبه را روی فایروال HQ نشان میدهد و خط دوم حالت قرینه در سمت شعبه است. اگر بستههای IKE از طرف مقابل میبینید اما پاسخی ارسال نمیشود، مشکل در فایروال شماست؛ اگر هیچ بستهای نمیبینید، مشکل در مسیر شبکه، آدرس Remote Gateway یا دستگاه مقابل است.
به Logs and reports > Log viewer بروید و لاگ IPsec را انتخاب کنید؛ با فیلتر نام اتصال، رویدادهای مذاکره را بررسی کنید. پیام «No proposal chosen» رایجترین خطاست و به عدم تطابق پارامترهای Phase 2 (رمزنگاری، احراز هویت، PFS یا شبکهها) اشاره دارد. «AUTHENTICATION_FAILED» معمولاً نتیجه عدم تطابق Pre-shared Key است. «establishing IKE SA failed» به عدم تطابق Phase 1 یا مسدود بودن پورتهای UDP 500 و 4500 برمیگردد و «DPD action set to delete» نشانه قطع رسیدن پاسخ از سایت مقابل است.
اگر پیام «Connection established» را میبینید اما ترافیک عبور نمیکند، لاگ فایروال را با فیلتر Action روی Drop و آدرسهای دو شبکه LAN بررسی کنید تا مشخص شود کدام قاعده بستهها را مسدود میکند. جدول زیر رایجترین موارد را جمعبندی میکند.
| نشانه یا پیام لاگ | علت محتمل | اقدام پیشنهادی |
|---|---|---|
| ماندن روی Connecting و پیام No proposal chosen | عدم تطابق Phase 1 یا Phase 2 | مقایسه دقیق پارامترها؛ برای تست موقت PFS را غیرفعال و از الگوریتمهای سادهتر استفاده کنید، سپس تقویت کنید |
| AUTHENTICATION_FAILED | عدم تطابق Pre-shared Key | ورود مجدد کلید در دو طرف؛ حذف فاصله ابتدا و انتها؛ تست با رشتهای فقط شامل حروف و عدد |
| establishing IKE SA failed | عدم تطابق Phase 1 یا مسدود بودن پورتها | فعالسازی NAT-T در دو طرف؛ Ping به IP عمومی مقابل؛ بررسی UDP 500 و 4500 |
| Connected بدون عبور ترافیک | نبود یا نادرستی قواعد فایروال و مسیریابی | بررسی قواعد LAN به VPN و برعکس و جایگاه آنها؛ بررسی Gateway پیشفرض میزبانها؛ لاگ Drop |
| قطع و وصل مکرر | Lifetime بسیار کوتاه، تنظیم DPD یا ناپایداری خط | افزایش Lifetime؛ تنظیم بازه DPD؛ بررسی پایداری WAN هر دو سایت |
برای پیادهسازی حرفهای، IKEv2 را حفظ کنید و در صورت پشتیبانی طرف مقابل، از AES-256-GCM بهجای AES-CBC استفاده کنید که محرمانگی و یکپارچگی را همزمان و کارآمدتر فراهم میکند. ارتقای احراز هویت به SHA-384 یا SHA-512 و مهاجرت گروه دیفی-هلمن به گروههای منحنی بیضوی مانند 19، 20 یا 21، امنیت بیشتری با کلیدهای کوتاهتر و کارایی محاسباتی بهتر نسبت به گروه 14 کلاسیک فراهم میکند. PFS را همیشه فعال نگه دارید و گروه آن را همقوت Phase 1 تنظیم کنید.
PSK ساده است اما در مقیاس بزرگ مدیریتپذیر نیست و خطر افشا دارد. احراز هویت با گواهیهای X.509 که توسط یک CA داخلی امضا شدهاند، امکان لغو گواهی در صورت به خطر افتادن دستگاه، احراز هویت قویتر و مقیاسپذیری بهتر برای سناریوهای بیش از دو سایت فراهم میکند. میتوانید در بخش Certificates منوی System یک CA داخلی بسازید، برای هر فایروال گواهی صادر کنید و سپس روش احراز هویت VPN را از Pre-shared Key به Certificate تغییر دهید.
یک تونل VPN نباید به معنای دسترسی نامحدود «همه به همه» باشد. در قواعد فایروال، سرویس Any را با فهرست دقیق نیاز کسبوکار (مانند Microsoft-DS برای اشتراک فایل، RDP، HTTPS یا SQL) جایگزین کنید و در صورت امکان مبدأ و مقصد را به میزبانهای خاص محدود کنید. Sophos XG امکان اعمال قواعد بر پایه کاربر و گروه با یکپارچهسازی با Active Directory و تعریف Zone سفارشی برای هر تونل را نیز دارد تا سیاستهای مجزا و مانیتورینگ شفافتری داشته باشید.
بازرسی امنیتی ترافیک تونل ضروری است: ماژول IPS، فیلترینگ وب و کنترل برنامه را روی قواعد مربوط به VPN فعال کنید تا تهدیدها امکان گسترش از یک شبکه به شبکه دیگر را پیدا نکنند. اگر از طریق تونل به برنامههای وب داخلی دسترسی دارید، برای روش تست و ارزیابی آنها میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب بهعنوان مرجع معتبر استفاده کنید.
تونل VPN نباید «تنظیم و فراموش» شود. ویجت وضعیت VPN را به داشبورد اضافه کنید و برای رویدادهای بحرانی مانند قطع تونل یا شکست احراز هویت IKE هشدار تنظیم کنید. در بازههای منظم (مثلاً فصلی) اعتبار گواهیها، انطباق تنظیمات با سیاست امنیتی سازمان و نسخه Firmware را بررسی کنید و پس از هر ارتقا، سلامت تونلها را مجدداً تست کنید. برای سایتهای حیاتی، Dual-WAN و آزمایش دورهای Failover در سناریوهای HA را در نظر بگیرید و پیکربندی نهایی، آدرسها و محل نگهداری امن کلیدها را مستند کنید.
توان عبور ترافیک رمزنگاریشده به مدل سختافزار و نوع لایسنس محدود است و تونلهای متعدد همزمان این ظرفیت را تقسیم میکنند. NAT در مسیر به NAT-Traversal و سربار پردازشی نیاز دارد و مسائل MTU و Fragmentation میتواند کیفیت برخی برنامهها را کاهش دهد. IP پویا بدون DDNS قابل اتکا نیست و همپوشانی رنجهای LAN عملاً ارتباط را ناممکن میکند، مگر با تغییر آدرسدهی یا پیکربندیهای پیچیده NAT.
از سوی دیگر، IPsec استانداردی باز است و Sophos XG میتواند با فایروالهای برندهای دیگر تونل بسازد؛ به شرط یکسان بودن پیشنهادهای Phase 1 و Phase 2 در دو طرف. اگر در سایتهای سازمان از تجهیزات متنوع استفاده میکنید، صفحه
قیمت فایروال فورتی گیت (FortiGate) و صفحه خرید فایروال Palo Alto Networks نیز گزینههای رایج این سناریوی چندسازنده را معرفی میکنند.
این قابلیت بخشی از عملکردهای شبکه SFOS است، اما تعداد تونلهای همزمان و توان رمزنگاری به مدل سختافزار و نوع لایسنس بستگی دارد؛ پیش از استقرار، جدول مشخصات مدل انتخابی را با نیاز فعلی و آینده سازمان تطبیق دهید.
مذاکره Phase 2 شکست میخورد یا مسیریابی ترافیک بهشدت مختل میشود. بهترین راهحل، تغییر آدرسدهی یکی از سایتها به رنجی غیرهمپوشان مطابق RFC 1918 است؛ راهحلهای مبتنی بر NAT برای عبور از این تداخل پیچیده و مستعد خطا هستند.
کلاینت DDNS داخلی را پیکربندی کنید و نام دامنه اختصاصیافته را بهعنوان آدرس Remote Gateway وارد کنید. حداقل یک طرف (ترجیحاً دفتر مرکزی) IP ثابت داشته باشد و DPD در دو طرف فعال باشد تا پس از تغییر IP، اتصال دوباره برقرار شود.
وجود قواعد فایروال در هر دو جهت با Zone صحیح (LAN به VPN و برعکس) و جایگاه بالاتر آنها از قاعده Deny پیشفرض را بررسی کنید؛ سپس Gateway پیشفرض میزبانهای دو انتهای تست و در نهایت لاگهای Drop فایروال را کنترل کنید.
در این آموزش VPN Site to Site در فایروال Sophos XG دیدیم که ساخت کانال امن میان دفاتر سازمان با یک چارچوب منطقی کاملاً قابل مدیریت است: ثبت دقیق اطلاعات در چکلیست پیشنیازها، پیکربندی متقارن Remote Gateway و فازهای 1 و 2 در دو سر تونل، تعریف قواعد فایروال در دو جهت و تأیید نهایی با وضعیت تونل و تست Ping. در صورت بروز مشکل نیز خواندن لاگهای IPsec و مقایسه دقیق پارامترها، مسیر ریشهیابی را کوتاه میکند.
با اجرای ملاحظات امنیتی پیشرفته — از ارتقای الگوریتمها و PFS تا گواهی دیجیتال، اعمال Least Privilege و بازرسی ترافیک تونل — این اتصال از یک تونل ساده به زیرساختی امن، کنترلشده و قابل نظارت تبدیل میشود. پیکربندی Sophos XG برای اتصال امن سایتها نقطه شروع است و پایداری بلندمدت آن به نظارت مستمر، بهروزرسانی منظم Firmware و بازبینی دورهای دسترسیها وابسته است؛ سرمایهگذاریای که تداوم امن ارتباط میان شعب سازمان را تضمین میکند.