امروزه تقریباً همه برنامههای کاربردی، از Microsoft Teams و Salesforce گرفته تا شبکههای اجتماعی و حتی بدافزارها، ترافیک خود را روی پروتکل HTTPS و پورت 443 منتقل میکنند. در چنین شرایطی فایروالهای سنتی که تصمیمگیری آنها صرفاً بر اساس IP و پورت است، کارایی خود را از دست میدهند؛ چراکه باز کردن پورت 443 برای یک سرویس ابری ضروری، عملاً دروازه را به روی صدها برنامه دیگر نیز باز میکند و مرز میان ترافیک مجاز و غیرمجاز از بین میرود.
قابلیت Application Control در فایروال Sophos پاسخ این چالش است؛ فناوریای که ترافیک را نه بر اساس پورت، بلکه بر اساس هویت واقعی برنامه شناسایی و کنترل میکند. در این مقاله مبانی مفهومی، پیشنیازها، آموزش کنترل اپلیکیشن در فایروال سوفوس به صورت گامبهگام، سناریوهای عملی و بهترین روشهای پیادهسازی را بررسی میکنیم. اگر قصد
خرید فایروال سوفوس برای سازمان خود را دارید، این راهنما در طراحی سیاستها نیز به شما کمک میکند.
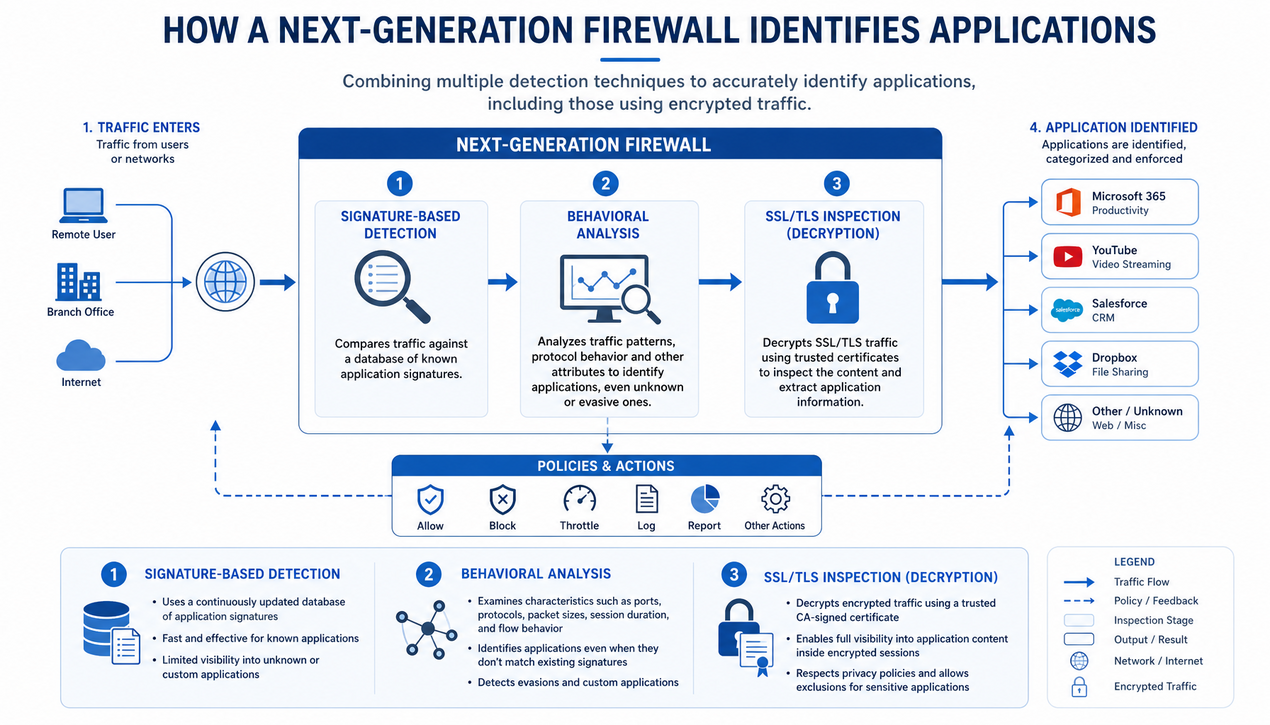
کنترل برنامههای کاربردی فایروال سوفوس یک فناوری امنیتی است که امکان شناسایی، پایش و کنترل ترافیک را بر اساس هویت واقعی برنامه ایجادکننده آن فراهم میکند؛ یعنی گذار از مدل مبتنی بر «مکان» به مدل مبتنی بر «هویت». در مدل سنتی Stateful Inspection، تصمیمگیری بر اساس IP مبدأ و مقصد و شماره پورت انجام میشد، اما این معیارها دیگر تفکیککننده نیستند. Application Control به مدیر میگوید به کاربران اجازه دهید Microsoft Teams را روی پورت 443 استفاده کنند، اما دسترسی به یک برنامه اشتراکگذاری فایل ناشناس روی همان پورت را مسدود کنید.
سوفوس برای تشخیص دقیق برنامهها در دل ترافیک شبکه، بهویژه ترافیک رمزنگاریشده، از ترکیب چند تکنیک پیشرفته بهره میبرد که هر یک نقش مکملی در دقت شناسایی دارند:
پس از شناسایی برنامه، نوبت به اجرای سیاست میرسد و گزینهها تنها به مسدود یا مجاز خلاصه نمیشوند. اکشن Allow ترافیک را بدون محدودیت عبور میدهد؛ Block آن را بهطور کامل قطع میکند؛ Allow with Restrictions امکان تعیین محدودیت زمانی یا سهمیه حجمی را فراهم میکند و Traffic Shaping به برنامه اجازه فعالیت میدهد اما اولویت پهنایباند آن را کاهش میدهد تا برنامههای حیاتی حتی در زمان شلوغی شبکه بدون وقفه کار کنند.
برای مدیریت آسان، برنامهها در گروههای معناداری دستهبندی میشوند: کسبوکار (Microsoft 365 و Salesforce)، شبکههای اجتماعی، اشتراکگذاری فایل، بازی آنلاین، استریم رسانهای، ابزارهای کنترل از راه دور و مرور وب عمومی. این طبقهبندی اجازه میدهد بهجای مدیریت تکتک برنامهها، روی گروهها سیاست اعمال کنید. اگر میخواهید این رویکرد را با برند دیگری مقایسه کنید، مقاله
پیادهسازی کنترل Application Layer در فایروال پالو آلتو مرور دقیقی از سناریوهای مشابه ارائه میدهد.
نادیده گرفتن مراحل آمادهسازی میتواند به شناسایی ناقص برنامهها، افت عملکرد یا اختلال در سرویسهای حیاتی منجر شود. پیش از شروع تنظیمات کنترل اپلیکیشن در فایروال سوفوس، این 5 مورد را به ترتیب بررسی کنید:
در نظر داشته باشید که این قابلیت محدودیتهایی نیز دارد: بازرسی SSL برای برنامههای حساس به تأخیر مانند VoIP باید با احتیاط مدیریت شود، شناسایی برنامههای کاملاً جدید تا انتشار بهروزرسانی بانک امضاها کامل نیست و برخی اپلیکیشنهای موبایل با Certificate Pinning ترجیح میدهند ترافیکشان بازرسی نشود. برآورد این محدودیتها پیش از استقرار، از بروز اختلال جلوگیری میکند.
رویکرد پیشنهادی، شروع از سیاستهای پایه و گسترش تدریجی به سمت کنترلهای گرانولار است. تمام تنظیمات کنترل اپلیکیشن در قالب قوانین امنیتی اعمال میشوند؛ بنابراین ابتدا باید چارچوبی ایجاد کنید که ترافیک موردنظر را به موتور شناسایی هدایت کند.
به کنسول مدیریت وارد شوید و به مسیر Protect > Rules and Policies > Firewall Rules بروید. روی Add Firewall Rule کلیک کنید و نامی گویا مانند ACL – User Internet Access انتخاب کنید. در تب General اکشن را روی Accept تنظیم کنید، زیرا هدف کنترل ترافیک مجاز است نه مسدودسازی کلی.
در تب Sources and Destinations محدوده اعمال قانون را تعریف کنید: در بخش Source میتوانید یک شبکه داخلی مانند LAN-Subnet یا برای کنترل دقیقتر مبتنی بر هویت، یک گروه کاربری Active Directory مانند All_Employees را انتخاب کنید. در بخش Destination برای دسترسی اینترنت معمولاً شیء Any یا WAN استفاده میشود. محدود کردن سرویس (پورت/پروتکل) ضرورتی ندارد و میتوانید آن را روی Any بگذارید، زیرا شناسایی بر اساس خود برنامه انجام میشود.
در صفحه ویرایش قانون به تب Web & Application Filter بروید و گزینه Apply Application Filter را فعال کنید تا موتور شناسایی برنامهها برای ترافیک عبوری از این قانون فعال شود. سپس این گزینهها را بررسی کنید:
در پنل Application Categories لیست کامل دستهها را میبینید. برای هر دسته یک اکشن انتخاب کنید: Allow برای دستههای حیاتی کسبوکار مانند Business Suites؛ Block برای دستههای پرخطر مانند Peer-to-Peer File Sharing و Hacking Tools؛ Allow with Restrictions برای دستههایی که نیاز به مدیریت دارند و با کلیک روی Configure میتوانید محدودیت زمانی یا سهمیه پهنایباند تعیین کنید. توصیه میشود در ابتدا اکثر دستهها را Block کنید و صرفاً ضروریترینها را باز کنید؛ این رویکرد Default Deny قویترین موضع امنیتی را ایجاد میکند.
سازمان شما ممکن است نیازهایی داشته باشد که با دستهبندیهای عمومی پوشش داده نمیشود. از مسیر Protect > Web & Application Filter > Application Groups
روی Add کلیک کنید و نامی توصیفی مانند Approved-Cloud-Storage وارد کنید؛ سپس برنامههای موردنظر مانند Dropbox Business، Box و Citrix ShareFile را با جستجو به گروه بیفزایید. حالا بهجای تنظیم اکشن برای تکتک برنامهها، یک بار برای کل گروه سیاست تعریف میکنید و مدیریت متمرکز خواهد شد.
ترافیک ناشناس (Unknown TCP/UDP) نیز نیازمند تصمیم است: مسدودسازی کورکورانه ممکن است سرویسهای قانونی اما جدید را مختل کند و اجازه بیقیدوشرط ریسک امنیتی بزرگی است. راهکار میانه، تنظیم اکشن Allow with Restrictions همراه با الزام احراز هویت است تا تنها کاربران شناختهشده بتوانند ترافیک ناشناس ایجاد کنند و در صورت بروز مشکل، ردیابی آن از طریق لاگها ممکن باشد.
ساختار لایهای اکشنها تعادل میان امنیت و بهرهوری را ایجاد میکند. برای دستههای حیاتی مانند Microsoft 365 و ERP، اکشن Allow بدون قید و شرط مناسب است؛ برای Web Browsing و Collaboration اجازه همراه با فعالسازی Malware Scanning و Web Filtering در تبهای همان قانون؛ و Block قطعی برای این دستههای پرخطر:
برای بهینهسازی پهنایباند، از مسیر Protect > Connection > Traffic Shaping
یک پروفایل با نامی مانند Low-Priority-BW ایجاد کنید، حداکثر پهنایباند و اولویت Low یا Medium تعیین نمایید و آن را به دستههایی مانند Media Streaming یا Online Gaming اختصاص دهید. نتیجه این است که در ساعات شلوغی، تماسهای Teams و VoIP با اولویت بالا جریان مییابند در حالی که دانلود یک ویدیو از YouTube بهطور محسوسی کند میشود.
محدودیت زمانی نیز مکمل مناسبی است: برای دسته Social Networking اکشن Allow with Restrictions را انتخاب و با کلیک روی Configure در بخش Time Restrictions یک Schedule مانند Social-Media-Break بسازید؛ مثلاً دسترسی تنها از ساعت 12:00 تا 13:00 یا در ساعات غیرکاری مجاز باشد. برای بهبود تجربه کاربری حتماً صفحه مسدودسازی سفارشی با راهنمای تماس با واحد فناوری اطلاعات تعریف کنید تا حجم درخواستهای پشتیبانی کاهش یابد.
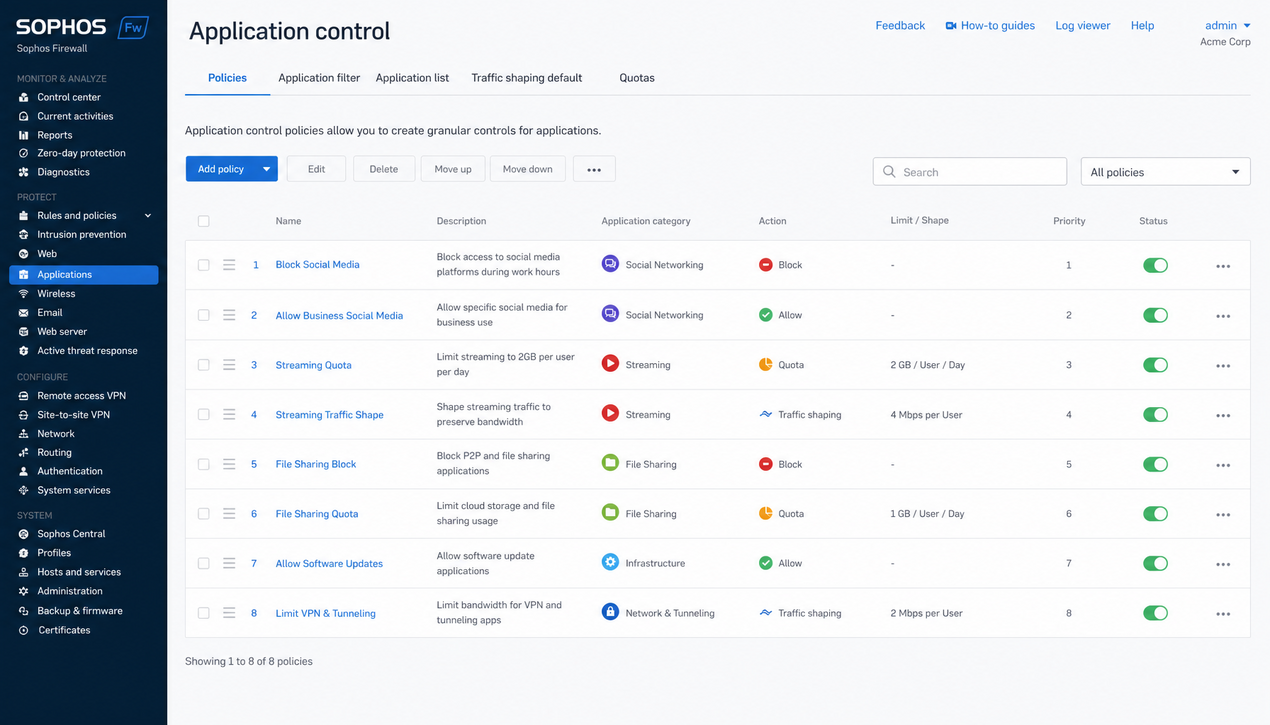
دسته Social Networking چالشبرانگیزترین مورد است؛ از یک سو برای بازاریابی و ارتباط با مشتری مفید است و از سوی دیگر منبع اتلاف وقت و نشت اطلاعات محسوب میشود. ابتدا در Application Categories محتوای این دسته را بررسی کنید تا ببینید شامل چه برنامههایی است، سپس بر اساس هدف سازمان یکی از راهکارها را انتخاب کنید: Block کامل برای افزایش بهرهوری محض، Schedule زمانی برای رویکرد متعادل، یا Traffic Shaping برای کنترل مصرف پهنایباند. قدرت سوفوس در ترکیب این کنترلهاست؛ میتوانید دسترسی را به ساعات ناهار محدود کنید، در همان بازه پروفایل کماولویت اعمال کنید و برای گروه Marketing استثنای مجزایی تعریف نمایید.
برنامههایی مانند Microsoft 365، Salesforce و Google Workspace زیرساخت حیاتی کسبوکار را تشکیل میدهند، اما ترافیک مستقیم کاربران به ابر شفافیت را کاهش داده و خطر Shadow IT و نشت داده را افزایش میدهد. مهمترین قدم، دیدن و درک ترافیک ابری سازمان است؛ از گزارش Application Control در مسیر
Log & Report > Reports برای کشف برنامههای در حال استفاده بهره بگیرید، چون ممکن است سرویس اشتراکگذاری فایل شخصی و غیررسمی را شناسایی کنید که خطر امنیتی محسوب میشود.
سپس با فعال بودن شناسایی زیربرنامهها، سیاستهای مجزا تعریف کنید؛ مثلاً Exchange Online با Allow کامل، Teams با اولویت پهنایباند بالا و Admin Portal تنها برای گروه مدیران شبکه. بازرسی ضد بدافزار و فیشینگ را در قانون فعال کنید و با یکپارچهسازی DLP، آپلود فایلهای حاوی اطلاعات محرمانه به سرویسهای ابری شخصی را مسدود یا هشداردهید. اگر بخشی از سرویسهای سازمان در DMZ منتشر میشود، ترکیب این سیاستها با الگوی
طراحی DMZ امن با فایروال سوفوس حفاظت لایهای کاملی میسازد.
پیادهسازی اولیه پایان کار نیست، بلکه آغاز یک چرخه مداوم نظارت و اصلاح است. گزارشهای Application Control در مسیر Log & Report > Reports > Application Control
باید بهصورت دورهای (مثلاً هفتگی) بررسی شوند تا به سؤالات کلیدی پاسخ دهند: کدام برنامهها بیشترین پهنایباند را مصرف میکنند؟ چه تعداد درخواست مسدود شده وجود دارد و مربوط به کدام برنامههاست؟ آیا ترافیک ناشناس قابل توجهی دیده میشود؟ حجم بالای مسدودسازی یک برنامه خاص میتواند نشاندهنده یک نیاز کسبوکاری شناسایینشده باشد که برای آن استثنا یا سیاست جایگزین لازم است.
برای عکسالعمل سریع، از Live Connections در بخش Monitor یا Live Logs استفاده کنید تا در لحظه ببینید کدام کاربر از چه برنامهای بهره میبرد و در صورت نیاز اتصال غیرعادی را بهصورت دستی قطع کنید. در بخش
Log & Report > Alerts
هشدارهایی برای تلاش دسترسی به برنامههای پرخطر یا عبور حجم غیرمعمول داده تنظیم کنید. سپس چرخه ارزیابی، تنظیم و نظارت مجدد را تکرار کنید تا سیاستها با تغییرات سازمان همگام بمانند و نه یک مانع ایستا، بلکه چارچوبی پویا باقی بمانند.
برنامههای شناسایینشده:
اگر برنامه قانونی بهعنوان Unknown TCP/UDP شناسایی و مسدود میشود، ابتدا در Protect > Web & Application Filter نام آن را جستجو کنید؛ ممکن است با نام دیگری شناخته شود. در صورت یافت نشدن، یک استثنا یا شیء برنامه سفارشی (Custom Application) با الگوهای پورت و پروتکل مربوطه ایجاد کنید و برای آن اکشن مجزا تعیین نمایید.
کندی پس از فعالسازی:
اگر مصرف CPU بهطور مداوم بالای 80 تا 90 درصد است، دستگاه تحت فشار است. برای برنامههای حساس به تأخیر مانند VoIP در سیاست SSL Inspection استثنای Do Not Decrypt ایجاد کنید، از فعال بودن شتابدهی سختافزاری اطمینان حاصل کنید و اولویتبندیهای Traffic Shaping را بازبینی نمایید تا برنامههای حیاتی در پروفایل اولویت بالا قرار داشته باشند.
خطاهای گواهی مرورگر:
خطاهایی مانند NET::ERR_CERT_AUTHORITY_INVALID معمولاً به معنای نصبنبودن گواهی ریشه سوفوس روی کلاینت است. برخی اپلیکیشنهای موبایل بانکی از Certificate Pinning استفاده میکنند و گواهی بازنویسیشده را نمیپذیرند؛ برای اینها استثنای عدم رمزگشایی بر اساس دامنه تعریف کنید و هماهنگی زمان (NTP) بین فایروال و کلاینتها را بررسی نمایید.
تداخل با سایر ماژولها:
اگر برنامهای مجاز توسط Web Filtering یا IPS مسدود میشود، در Log Viewer ستون Module نشان میدهد کدام ماژول عامل مسدودسازی بوده است. ترتیب قوانین را از بالا به پایین بررسی کنید تا قانون اعمالکننده Application Control پیش از قوانین عمومیتر قرار گیرد. همچنین همیشه پیش از تغییرات گسترده، از پیکربندی نسخه پشتیبان تهیه کنید تا در صورت بروز مشکل امکان بازگشت وجود داشته باشد.
1. اصل کمترین اختیار (Least Privilege):
بهجای رویکرد «اجازه به همه و سپس مسدودسازی موارد خطرناک»، از Default Deny شروع کنید و بهتدریج بر اساس توجیه مستند کسبوکاری دسترسیها را باز کنید. دسترسیها باید مبتنی بر نقش باشند؛ مثلاً تنها حسابداران به نرمافزار مالی دسترسی داشته باشند. با یکپارچهسازی فایروال و Active Directory از مسیر Authentication > Servers، سیاستها را به گروههای شغلی مانند Finance_Department یا Marketing_Team گره بزنید.
2. دفاع لایهای (Defense in Depth):
این قابلیت نباید تنها لایه دفاعی باشد. آن را در کنار SSL Inspection، IPS، Web Filtering و Malware Scanning هماهنگ کنید تا اگر یک کنترل عبور کند، کنترل بعدی خط دفاعی بعدی باشد. برای شبکههای کوچک و متوسط، مقاله
استفاده از فایروال سوفوس بهعنوان راهکار یکپارچه UTM نشان میدهد چگونه این ماژولها را در یک بستر واحد مدیریت کنید. برای ارزیابی امنیت برنامههای وب سازمان نیز راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع معتبری است.
3. بازنگری دورهای و مستندسازی:
سیاستها نباید «تنظیم و فراموش» شوند. یک چرخه رسمی بازبینی فصلی یا ششماهه ایجاد کنید و دلیل وجود هر استثنا را مستند کنید؛ این مستندات برای حسابرسی امنیتی، انتقال دانش به همکاران جدید و توجیه تصمیمات در برابر مدیریت حیاتی است.
4. مدیریت تغییر و آموزش کاربران:
پیش از فعالسازی سیاستهای جدید، اهداف امنیتی را برای کاربران توضیح دهید و مسیر رسمی درخواست دسترسی به برنامهها را تعریف کنید تا Shadow IT از حالت مخفی به یک فرآیند مدیریتشده تبدیل شود. صفحه مسدودسازی سفارشی میتواند بهجای خطای خشک، پیامی آموزشی همراه با راه ارتباطی واحد پشتیبانی نمایش دهد تا پذیرش سیاستها بالاتر برود.
تا حدی؛ فایروال میتواند برخی برنامهها را از روی ویژگیهای بیرونی TLS و الگوی رفتاری شناسایی کند، اما بدون رمزگشایی ترافیک، دقت شناسایی برای بسیاری از برنامههای مدرن بهطور قابلتوجهی کاهش مییابد و کنترل زیربرنامهها عملاً ممکن نیست.
بله؛ Application Control جزو قابلیتهای لایسنسدار سوفوس است و وضعیت آن از مسیر System > Licensing قابل بررسی است. بدون لایسنس فعال، سرویس مربوطه و بانک امضاهای برنامهها بهروزرسانی نمیشود.
Web Filtering بر اساس آدرس URL و دستهبندی سایتها تصمیم میگیرد، در حالی که Application Control هویت خود برنامه و حتی عملکردهای درون آن را تشخیص میدهد؛ مثلاً میتواند اجازه استفاده از Facebook را بدهد اما بازیهای داخل آن را مسدود کند. این دو مکمل یکدیگرند و استفاده همزمان توصیه میشود.
پیادهسازی Application Control در فایروال Sophos یک گذار استراتژیک از مدیریت منفعلانه پورتها به حکمرانی فعال و هوشمند بر ترافیک برنامههای کاربردی است. این مسیر با درک مبانی و رفع پیشنیازهایی مانند لایسنس، بهروزرسانی بانک برنامهها و SSL Inspection آغاز میشود و با پیکربندی گامبهگام قوانین، تعریف گروههای سفارشی، اعمال اکشنهای گرانولار و مدیریت برنامههای ناشناس تکمیل میگردد.
ارزش واقعی این سیستم تنها با چرخه مداوم مانیتورینگ، بازنگری دورهای سیاستها و پایبندی به اصولی مانند Least Privilege و دفاع لایهای محقق میشود. ترکیب کنترل برنامهها با احراز هویت کاربر و DLP به شما میگوید چه کسی، از کدام برنامه و در حال انتقال چه دادهای است؛ سطحی از شفافیت که در دنیایی با مرزهای شبکه در حال محو، به یکی از اصلیترین مؤلفههای امنیت سازمانی تبدیل شده است.