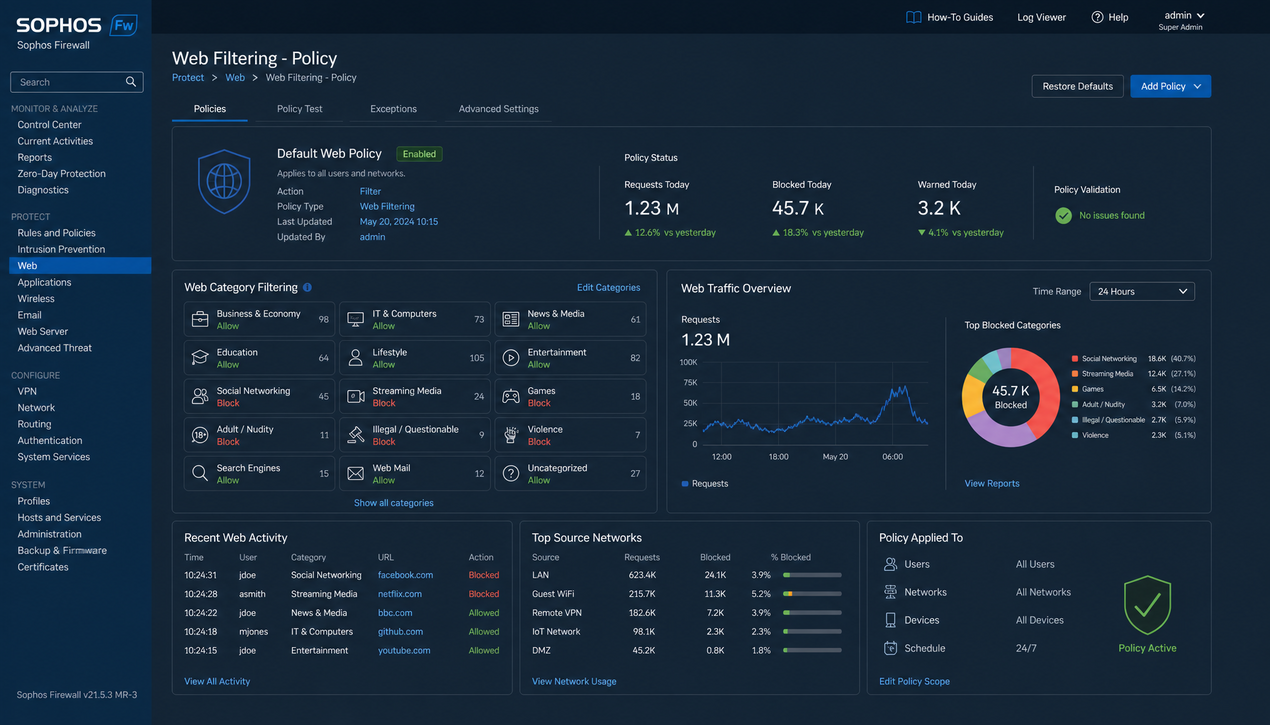
دسترسی آزاد کاربران به اینترنت همزمان که بستری برای پژوهش، ارتباطات و بهرهوری فراهم میآورد، سازمانها را با تهدیدات امنیتی، اتلاف پهنای باند و کاهش تمرکز نیروی انسانی مواجه میکند.
Web Filtering در Sophos Firewall
پاسخی جامع به این چالش چندوجهی است: راهکاری که فراتر از مسدودسازی ساده سایتها، با دستهبندی پویای وبسایتها، اسکن ترافیک رمزگذاریشده و یکپارچگی با مکانیزمهای امنیتی چندلایه، امکان تعریف سیاستهای دقیق، منعطف و مبتنی بر نقش را فراهم میکند.
در این راهنما مفاهیم پایه فیلترینگ وب در سوفوس، پیشنیازها و محدودیتها، سه مرحله اصلی پیادهسازی، اصول طراحی سیاستهای لایهای و روشهای عیبیابی مشکلات رایج را بررسی میکنیم. اگر بهتازگی بهدنبال استقرار این فایروال هستید، صفحه
قیمت فایروال سوفوس و خرید با گارانتی معتبر میتواند نقطه شروع مناسبی باشد.
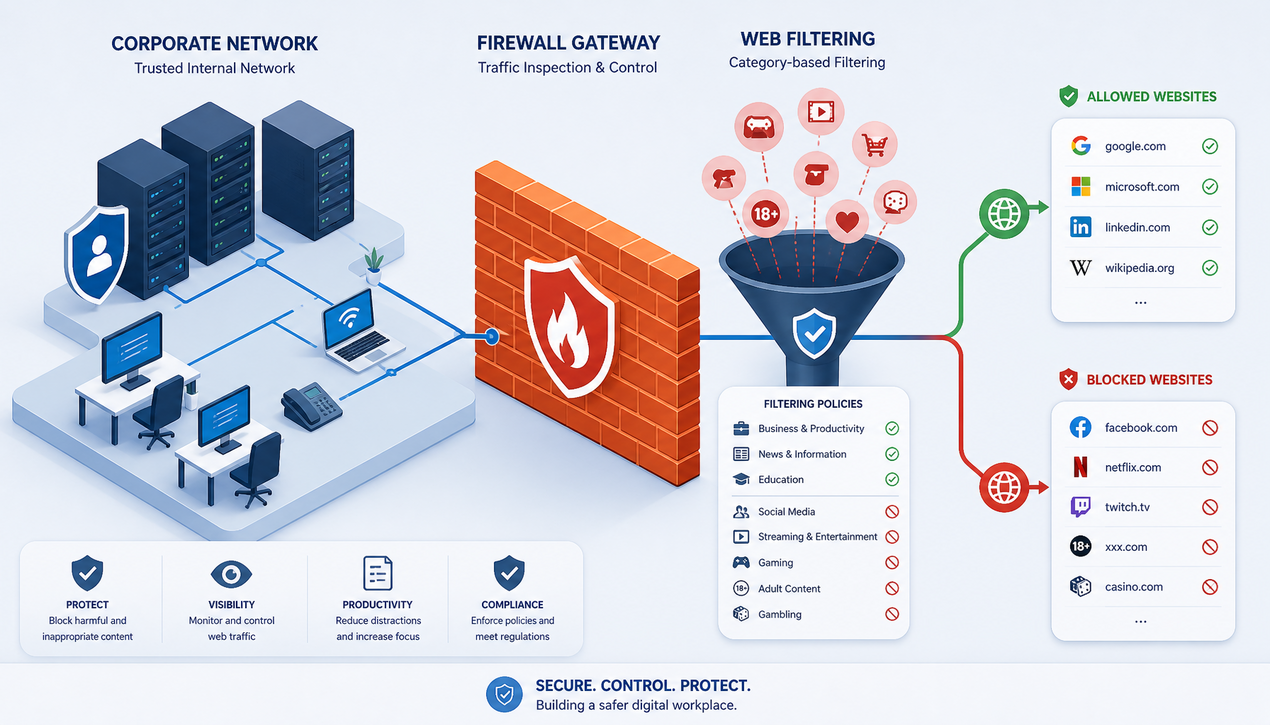
فیلترینگ وب یا Web Filtering فرآیندی نظاممند و مبتنی بر سیاست برای کنترل و مدیریت دسترسی کاربران به محتوای آنلاین است. این سیستم همچون یک دروازهبان هوشمند عمل میکند که ترافیک خروجی به اینترنت را تحلیل کرده و تصمیم میگیرد کدام درخواستها مجاز به عبور بوده و کدامها باید مسدود، محدود یا تحت نظارت قرار گیرند.
مکانیزم عملکرد آن بر چهار پایه استوار است: نخست شناسایی و طبقهبندی محتوا، که در آن URLها و دامنهها بر اساس هزاران دسته از پیش تعریفشده (شبکههای اجتماعی، رسانههای استریم، پایگاههای علمی، پورتالهای مالی و سایتهای پرخطر) گروهبندی میشوند. دوم اعمال سیاستهای دسترسی که برای هر دسته یا سایت خاص، اقدام مناسب (اجازه، مسدودسازی، هشدار یا محدودیت حجمی/زمانی) را تعریف میکند. سوم تحلیل امنیتی شامل اسکن بدافزار و محتوای فیشینگ است و چهارم گزارشگیری و آنالیز الگوهای مصرف.
در Sophos Firewall این فرآیند با دیگر مؤلفههای امنیتی مانند آنتیویروس، IPS و قابلیت بازرسی SSL/TLS یکپارچه شده است. رمزگشایی امن محتوای رمزگذاریشده، لایهای از تهدیدات را آشکار میسازد که در سیستمهای سنتی غیرقابل رصد باقی میمانند. برای درک جایگاه سوفوس در معماری امنیت سازمانی، مقاله
استفاده از فایروال سوفوس به عنوان راهکار یکپارچه UTM برای شبکههای کوچک و متوسط را از دست ندهید.
برای درک صحیح نقش هر مؤلفه، تفاوت سه مفهوم زیر اهمیت دارد:
اهمیت استراتژیک فیلترینگ وب را میتوان در چهار محور خلاصه کرد: حفاظت امنیتی در برابر بدافزارها، بهینهسازی عملیاتی از طریق محدودسازی محتوای غیرمرتبط، مدیریت منابع و پهنای باند، و انطباقپذیری قانونی با مقررات حاکمیتی مانند GDPR.
نکته مهم: تنظیمات Web Filtering در Sophos روی هر دستگاه (نه هر کاربر) اعمال میشود؛ یعنی هر دستگاه پیکربندی جداگانهای خواهد داشت.
پیش از شروع پیکربندی، موارد زیر را در نظر بگیرید:
محدودیتهای کلیدی که باید بدانید:
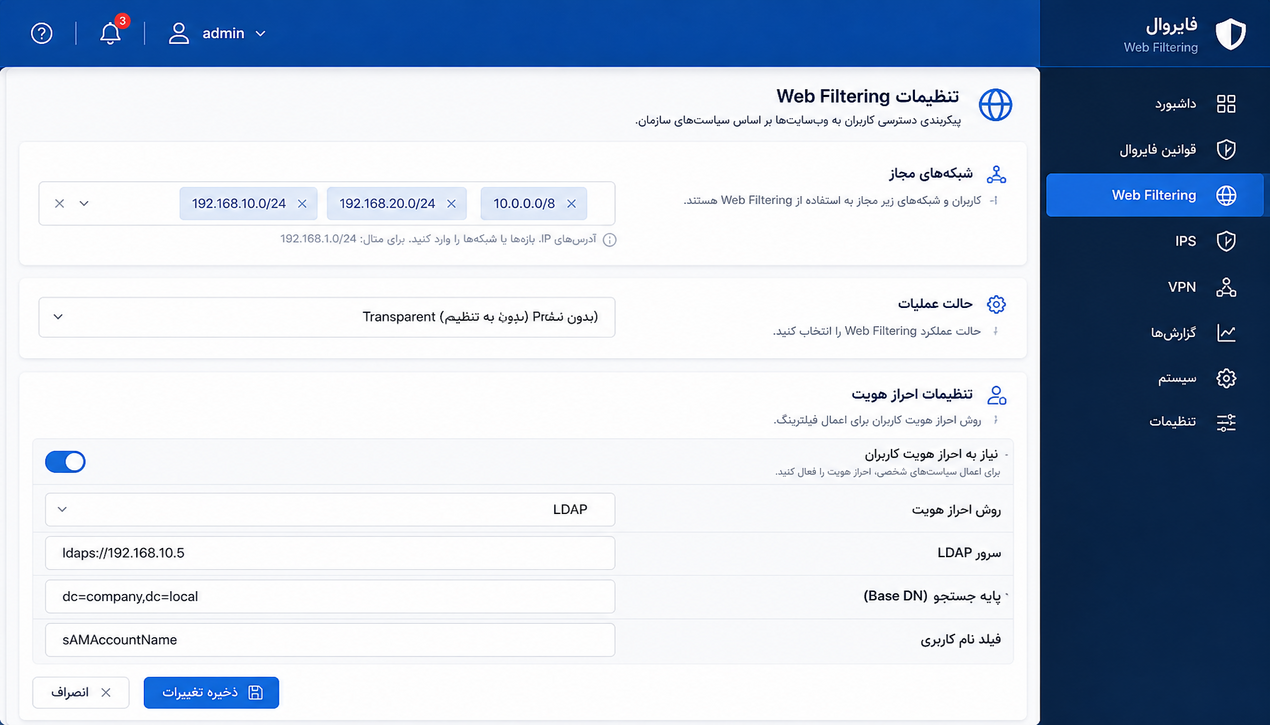
پیادهسازی موفق Web Filtering در Sophos Firewall با تنظیم دقیق پارامترهای سراسری آغاز میشود. این بخش چارچوب مادر سیستم را تعریف میکند و تمامی سیاستهای جزئیتر ذیل آن اجرا میشوند. مسیر پیکربندی در کنسول مدیریت به شرح زیر است:
این گام مشخص میکند فیلترینگ بر کدام بخشهای شبکه اعمال شود. هشدار امنیتی جدی: انتخاب گزینه Any Network به معنای اعمال فیلترینگ بر تمامی ترافیک ورودی و خروجی فایروال است که میتواند باعث اختلال در سرویسهای سیستمی و ارتباطات سرور به سرور شود. اصل دفاع در عمق ایجاب میکند تنها زیرشبکههای حاوی ایستگاههای کاری و کاربران نهایی هدف این سیاست قرار گیرند.
Sophos Firewall سه حالت اصلی ارائه میدهد:
بخش Authentication ستون فقرات سیاستگذاری مبتنی بر هویت را تشکیل میدهد. روشهای قابل انتخاب شامل AD SSO برای شناسایی بیدرنگ، Agent نصبشده روی سیستمهای کاربران، Browser-Based و Basic است. فعالسازی گزینه Block on authentication failure یک اصل امنیتی حیاتی است: اگر هویت کاربر تأیید نشود، دسترسی بهطور کامل مسدود میشود و از نقض سیاستها توسط دستگاههای ناشناس جلوگیری میگردد.
نکته فنی: در صورتی که SSL Scanning فعال و حالت Transparent انتخاب شده باشد، برخی ارتباطات SSL ویژه (مانند اتصالات VPN خاص) ممکن است دچار اختلال شوند. برای این موارد، دامنههای مقصد را در لیست SSL/TLS Inspection Skiplist اضافه کنید تا بدون رمزگشایی عبور کنند.
پس از استقرار تنظیمات جهانی، نوبت به قلب عملیاتی سیستم میرسد: تعریف سیاستها. این بخش جایی است که اهداف امنیتی و الزامات کسبوکار به قوانین اجرایی مشخص تبدیل میشوند. برای ایجاد سیاست جدید، به مسیر
Web Protection → Web Filtering → Policies بروید و روی آیکون + کلیک کنید. هر سیاست از چهار مؤلفه اصلی تشکیل شده است:
مشخص میکند سیاست بر چه کسانی اعمال شود. Sophos امکان هدفگیری بر اساس هویت کاربر (کاربران یا گروههای Active Directory و LDAP)، آدرس IP یا محدوده IP، Hostname و حتی نوع دستگاه را فراهم میکند. این انعطافپذیری اجازه میدهد سیاستهای متناسب با نقشهای سازمانی تعریف کنید؛ مثلاً دسترسی آزادتر به منابع تحقیقاتی برای واحد R&D و محدودیتهای شدیدتر برای کارمندان عملیاتی.
مهمترین ابزار این بخش رویداد زمانی (Time Event) است که امکان تعریف بازههای زمانی دقیق برای اجرای سیاست را فراهم میآورد: سیاستهای متفاوت برای ساعات کاری، غیرکاری، آخر هفتهها و حتی مناسبتهای خاص. فیلترهای اضافی مانند نوع پروتکل و پورت مقصد نیز قابل استفاده هستند.
گزینههای اصلی عبارتند از: Allow (اجازه کامل)، Block (مسدودسازی کامل)، Warn (نمایش صفحه هشدار با امکان ادامه دسترسی) و Quota
(اعمال محدودیت حجمی یا زمانی). انتخاب هر اقدام باید مبتنی بر تحلیل ریسک باشد؛ برای دسته «سایتهای مخرب» Block قطعی مناسب است، در حالی که برای شبکههای اجتماعی ممکن است در ساعات کاری Block، در ساعات استراحت Warn و برای تیم بازاریابی Allow همراه با ثبت فعالیت انتخاب شود.
Sophos Firewall سیاستها را به ترتیب از بالا به پایین ارزیابی میکند و اولین سیاست منطبق اجرا میشود. قاعده کلی این است که سیاستهای خاص و استثناها در بالای لیست و سیاستهای عمومی در پایین قرار گیرند. مثلاً «اجازه دسترسی به سرویسهای ابری حیاتی» باید قبل از «مسدودسازی سایتهای استریم» باشد تا دسترسی ضروری مسدود نشود. در صورت عدم تطبیق با هیچ سیاست سفارشی، سیستم به سراغ سیاست پایه (Base Policy) تعریفشده در Global میرود.
پس از تکمیل، سیاست را با تغییر Toggle به رنگ سبز فعال کنید. طراحی سیاستها چرخهای مستمر از طراحی، آزمایش، استقرار، نظارت و بهینهسازی است، نه کاری تکمرحلهای.
در این مرحله، هر سیاست با جزئیات دقیق تنظیم میشود تا سیستم از یک ابزار کنترل ساده به پلتفرم امنیتی هوشمند ارتقا یابد.
هسته این بخش، Filter Action است که برای هر دسته محتوایی، رفتاری از جنس Allow، Block، Warn یا Quota تعریف میکند. Quota بهویژه برای دستههایی مانند رسانههای استریم ارزشمند است، چرا که بهجای محرومیت کامل، مصرف را در حد معقول مدیریت میکند. اجبار SafeSearch نیز پارامترهای جستجوی امن را روی موتورهای اصلی مانند Google و Bing فعال میکند و محدودیت YouTube دسترسی را تنها به حالت Restricted Mode مجاز میسازد؛ قابلیتی که در محیطهای آموزشی اهمیت ویژه دارد.
برای دستههای پرخطر میتوان اسکن بدافزار را اجباری کرد. سیستم بهطور همزمان از موتورهای Sophos Labs و Avira استفاده میکند و با تحلیل رفتاری، تهدیدات روز صفر (Zero-Day) را نیز شناسایی مینماید. تنظیم حیاتی در این بخش، تعیین حداکثر حجم فایل برای اسکن است (مثلاً 100 مگابایت) تا فایلهای بزرگتر بدون تأخیر عبور کنند، در حالی که اغلب بدافزارها در فایلهای متوسط و کوچک پنهان میشوند.
ایجاد Custom Categories نقطه اوج انعطافپذیری سیستم است. یک شرکت مالی میتواند دسته «پرتالهای رقیب» را ایجاد کرده و دسترسی را تنها برای بخش تحقیقات بازار مجاز کند. این دستهها میتوانند بر اساس دامنه کامل (مانند *.competitor.com) یا مسیر خاص تعریف شوند. استثناگذاری دروندستهای نیز ممکن است: در یک دسته مسدودشده مانند شبکههای اجتماعی، میتوان زیردامنههای خاصی (مانند LinkedIn Learning) را مستثنا کرد.
قابلیت Web Application Control امکان شناسایی و مدیریت برنامههای مبتنی بر وب مانند Salesforce و Office 365 را فراهم میآورد، حتی با دسترسی از دامنههای غیرمستقیم. علاوه بر این، برای اقدامات خاص درون هر سیاست نیز میتوان برنامه زمانی تعریف کرد؛ مثلاً فعال بودن محدودیتهای YouTube فقط در ساعات کاری. گزارشگیری تحلیلی پیشرفته نیز با گزارشهایی مانند «پرکاربرترین دستههای مسدودشده» و «الگوهای زمانی دسترسی به سایتهای غیرکاری»، بهینهسازی سیاستها را بر پایه دادههای واقعی ممکن میسازد.
یک معماری مؤثر برای کنترل دسترسی به وب سایتها در Sophos بر پایه طراحی لایهای است:
استراتژی زمانبندی بر سه بخش استوار است: در ساعات کاری اصلی، محدودیتهای متمرکز بر دستههایی مانند شبکههای اجتماعی و پلتفرمهای استریم اعمال شود و اسکن بدافزار در بالاترین سطح فعال بماند. در زمان استراحت و پس از ساعات کاری، محدودیتها تدریجاً کاهش یابد؛ مثلاً Quota استریم برداشته شود و شبکههای اجتماعی از Block به Warn تغییر کند. نکته کلیدی این است که محدودیتهای امنیتی پایه (سایتهای هک، قمار و غیرقانونی) باید در تمام ساعات مسدود باقی بمانند.
برای روزهای آخر هفته و تعطیلات رسمی نیز میتوان مجموعه سیاستهای میانهای تعریف کرد که محدودیتهای بهرهوری کمتری دارند اما تمرکزشان بر جلوگیری از نفوذ است؛ زیرا مهاجمان گاه با فرض حفاظت کمتر در تعطیلات برنامهریزی میکنند. مقایسه امکانات فیلترینگ با راهکارهای جایگزین را میتوانید در صفحات
قیمت فایروال فورتیگیت و خرید فایروالهای امنیتی FortiGate و قیمت فایروال پالو آلتو و مشخصات فنی دنبال کنید.
این مشکل اغلب زمانی رخ میدهد که یک وبسایت حیاتی به اشتباه در دسته محتوایی مسدودشده طبقهبندی شده باشد. راهحل، استفاده از مکانیزم استثنا (Exception) و لیست سفید در ساختار سیاستگذاری Sophos است: دامنه یا URL موردنظر را بهطور مستقیم در لیست مجاز اضافه کنید یا یک سیاست استثنا با اولویت بالاتر و دسته سفارشی مانند «سرویسهای حیاتی کسبوکار» تعریف کنید. طبقهبندی سایتها توسط Sophos Labs ممکن است به مرور زمان تغییر کند، بنابراین بررسی دورهای سایتهای حیاتی ضروری است.
این افت کارایی معمولاً از اسکن تمام فایلها بدون در نظر گرفتن حجم، یا سیاستهای پیچیده با قوانین تطابق بیشازحد ناشر میشود. راهحلهای اصلی:
این مشکل هنگام فعال بودن SSL Inspection و نبود پیکربندی صحیح ظاهر میشود. برخی برنامههای خاص (مانند برنامههای موبایل با Certificate Pinning) با رمزگشایی ناسازگارند. راهحل، افزودن هدفمند دامنههای شناختهشده و کمریسک به Inspection Skiplist است. ایجاد استثنا باید مبتنی بر ارزیابی ریسک باشد و تنها سایتهای معتبر با احتمال بسیار پایین پنهانسازی تهدید در آن قرار گیرند. همچنین از غیرفعال بودن پروتکلهای رمزنگاری منسوخ و توزیع صحیح گواهیهای بازرسی بین کلاینتها اطمینان حاصل کنید.
شکست در احراز هویت باعث میشود کاربران بهعنوان ناشناس شناخته شوند و سیاستهای مبتنی بر هویت بهدرستی اعمال نشوند. فرآیند عیبیابی نظاممند:
پیادهسازی Web Filtering در Sophos Firewall فراتر از یک پروژه فنی صرف، سرمایهگذاری استراتژیک در سه هدف بنیادین است: امنیت سایبری جامع، بهینهسازی منابع شبکه و ارتقای بهرهوری نیروی انسانی. همانطور که در این راهنما تشریح شد، موفقیت پیادهسازی بر سه پایه استوار است: تنظیمات زیرساختی دقیق (Global) که حدود سیستم را تعریف میکند، طراحی سیاستهای هوشمند و لایهبندیشده (Policies) که منطق تصمیمگیری را شکل میدهد، و پیکربندی Filter Action متناسب با ریسک که پاسخ عملیاتی سیستم را مشخص میسازد.
نکته متمایزکننده Sophos، یکپارچگی عمیق موتور Web Filtering با دیگر قابلیتهای نسل بعدی و دادههای تهدیدات Sophos X-Ops است که بهجای واکنش انفعالی، امکان پیشگیری فعالانه از تهدیدات را فراهم میکند. با این حال، مدیریت دسترسی به اینترنت با Sophos Firewall یک «تنظیم و فراموش کردن» نیست؛ بلکه فرآیندی پویا است که نیازمند بررسی دورهای سیاستها، تحلیل گزارشهای رفتاری و بهروزرسانی مستمر دستهبندیهاست. سازمانهایی که این سیستم را بهدرستی پیادهسازی و مدیریت میکنند، هم از داراییهای دیجیتال خود محافظت میکنند و هم با ایجاد محیط کاری متمرکز، مزیت رقابتی ملموسی به دست میآورند. برای ارزیابی جنبههای امنیتی وب در سرویسهای سازمانی خود، میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز بهعنوان مرجع معتبر استفاده کنید.