شبکههای سازمانی امروز در برابر موجی از تهدیدات سایبری پیشرفته قرار گرفتهاند که از نظر پیچیدگی، مقیاس و سرعت، مدلهای سنتی امنیتی را به چالش کشیدهاند. باجافزارهای دوقلوهای مخرب (Double Extortion) که همزمان دادهها را رمزنگاری و سرقت میکنند، حملات زنجیرهای چندمرحلهای (Cyber Kill Chain) و بهرهبرداری از آسیبپذیریهای روز صفر (Zero-Day) تنها بخشی از این منظره تهدید پویا هستند. راهکارهای مبتنی بر تشخیص امضایی و قواعد ایستا در شناسایی تهدیدات ناشناخته ذاتاً ناتوانند و همین شکاف دفاعی، گذار از مدلهای واکنشی به مدلهای پیشبینانه و تطبیقی را اجتنابناپذیر کرده است.
هوش مصنوعی FortiAI
به عنوان تجسم این تحول در اکوسیستم FortiAI فورتی نت، با هدف شبیهسازی تواناییهای تحلیلی یک متخصص امنیت سطح بالا (L3/L4 Analyst) طراحی شده است؛ اما با مقیاسپذیری، سرعت و فراخوانی (Recall) بینظیری که میتواند در کسری از ثانیه، تهدیدات پیچیده را در حجم انبوه ترافیک شبکه و رویدادهای امنیتی شناسایی و خنثی کند.
معماری امنیت سایبری مبتنی بر هوش مصنوعی
در FortiAI بر یک نوآوری بنیادین استوار است: شبیهسازی شناختی (Cognitive Simulation) یک تحلیلگر تهدید انسانی خبره. این سیستم صرفاً یک موتور تحلیل آماری نیست، بلکه ترکیبی از چندین فناوری کلیدی هوش مصنوعی است که کنار هم یک «مغز مصنوعی» امنیتی میسازند.
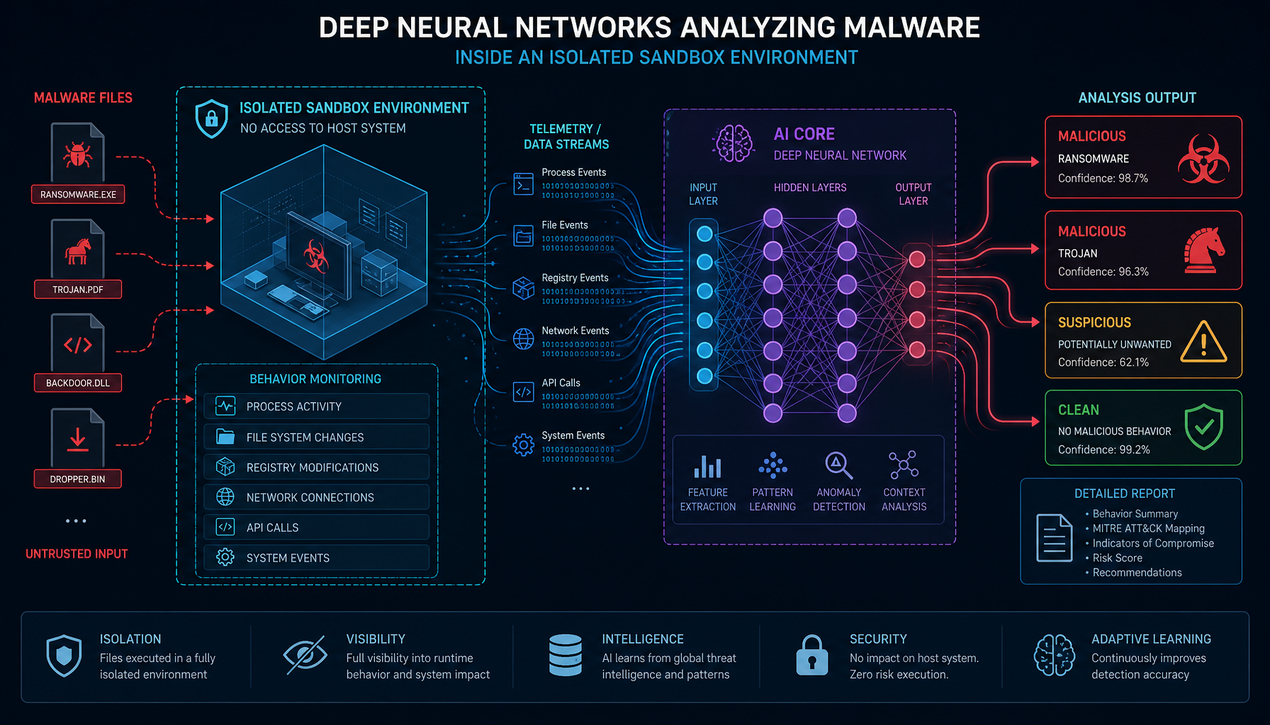
هسته مرکزی را شبکههای عصبی عمیق (Deep Neural Networks) تشکیل میدهند که بر روی یکی از بزرگترین مجموعههای داده تهدید در جهان—متشکل از میلیاردها نمونه بدافزار، ترافیک مخرب و الگوهای حمله—آموزش دیدهاند. این مدلها از تکنیکهای پردازش زبان طبیعی (NLP) برای درک معنای پنهان در اسکریپتها، کدهای مخرب و لاگهای سیستم بهره میگیرند؛ درست همانطور که یک تحلیلگر انسانی یک کد مشکوک را خط به خط بررسی میکند. به طور همزمان، الگوریتمهای بینایی کامپیوتر (Computer Vision) ساختارهای باینری و کد ماشین (Assembly) فایلها را «میبینند» و الگوهای مخرب پنهان در آنها—که از دید انسانی تنها رشتهای از اعداد هگز هستند—تشخیص میدهند.
این ترکیب منحصربهفرد به FortiAI توانایی تشخیص بدافزار با یادگیری عمیق
از طریق تجزیه و تحلیل رفتاری ایستا و پویا (Static and Dynamic Behavioral Analysis) میدهد. سیستم میتواند بدون اجرای کد، احتمال مخرب بودن فایل را ارزیابی کند و سپس در محیط شبیهسازیشده امن، رفتار آن را زیر نظر گرفته و هزاران شاخصه رفتاری (Indicators of Behavior – IOBs) مانند درخواستهای شبکه غیرعادی، تغییرات رجیستری یا تلاش برای دسترسی به حافظه سیستمعامل را استخراج کند. این لایههای چندگانه تحلیل، در نهایت یک «امضای رفتاری» منحصربهفرد برای هر تهدید ایجاد میکنند که دقت تشخیص را به سطحی فراتر از تواناییهای انسانی میرساند.
در هسته قابلیتهای تحولآفرین FortiAI، توانایی شناسایی و طبقهبندی پیشرفته بدافزار قرار دارد که مرزهای تشخیص تهدید را بازتعریف میکند. به جای جستجوی امضاهای ثابت، این سیستم شاخصهای رفتاری (IOBs) و ویژگیهای ذاتی فایل را تحلیل میکند. فرآیند تشخیص در سه لایه اصلی انجام میشود:
FortiAI فایل را بدون اجرا کردن آن، با دقتی مشابه یک مهندس معکوس (Reverse Engineer)، تجزیه و تحلیل میکند. این تحلیل شامل بررسی ساختار سرآیند فایل PE، کتابخانههای ایمپورتشده، رشتههای مخفی (Obfuscated Strings)، تکنیکهای بستهبندی (Packing) و قطعات کدی میشود که نشاندهنده قصد مخرب هستند. مدلهای بینایی کامپیوتر همچنین نمای بصری (Visual Representation) کد ماشین را برای شناسایی الگوهای مرتبط با خانوادههای خاص بدافزار بررسی میکنند.
فایل در محیطی ایزوله و ابزارگذاریشده (Instrumented Sandbox) اجرا میشود. در این مرحله، FortiAI هزاران رویداد سطح سیستمعامل (API Calls، تغییرات رجیستری، دسترسی به فایلسیستم) و فعالیت شبکه (DNS Queries، ارتباط با C&C) را ردیابی و ثبت میکند. سپس هوش مصنوعی، این توالی از رویدادها را تحلیل کرده و الگوهای رفتاری مخرب—مانند رفتارهای شبیه باجافزار، حرکات جانبی (Lateral Movement) یا استقرار بارگذاریکننده (Dropper/Payload Deployment)—را شناسایی میکند.
پس از جمعآوری دادهها، مدلهای طبقهبندی (Classification Models) نه تنها مخرب بودن فایل، بلکه نوع دقیق آن (باجافزار، بکدور، کریپتوماینر و…) و حتی خانواده احتمالی آن را تشخیص میدهند. این سطح از جزئیات، ارزش عملیاتی فوقالعادهای برای تیمهای امنیتی فراهم میکند؛ زیرا پاسخ به یک باجافزار با پاسخ به یک ابزار جاسوسی کاملاً متفاوت است.
این رویکرد چندلایه باعث میشود FortiAI قادر به شناسایی بدافزارهای چندشکلی (Polymorphic) و متحول (Metamorphic) باشد که مدام کد خود را تغییر میدهند، و همچنین تهدیدات روز صفری که هرگز قبلاً دیده نشدهاند. در نتیجه، شکاف خطرناک بین کشف یک آسیبپذیری جدید و انتشار بهروزرسانی امضاها—which ممکن است ساعتها یا روزها طول بکشد—به طور مؤثری پوشش داده میشود. برای درک مقایسهای این چالش در محصولات دیگر، مقاله
مکانیزمهای مقابله با تهدیدات zero-day در فایروال Sophos را مطالعه کنید.
FortiAI نقش خود را فراتر از یک سیستم تشخیص صرف توسعه داده و به عنوان یک «دستیار عملیات امنیتی خودکار» عمل میکند. این سیستم با بهرهگیری از قابلیتهای پیشرفته Orchestration, Automation and Response (SOAR)، چرخه کامل پاسخ به حادثه را متحول میسازد.
هنگامی که FortiAI یک تهدید را با اطمینان بالا شناسایی میکند—مثلاً یک بدافزار در حال پیشروی جانبی—بلافاصله و بدون نیاز به تأیید انسانی، یک پلیسی خودکار در اکوسیستم امنیتی فعال میشود. این فرآیند با ایجاد یک پلیس امنیتی پویا (Dynamic Security Policy) آغاز میشود که به طور خودکار در فایروالهای FortiGate اعمال میگردد تا ارتباطات مخرب مسدود شود. همزمان، از طریق یکپارچگی با FortiDeceptor (سیستم تلهگذاری)، مسیر حمله مهاجم به سمت محیطی ایزوله و کنترلشده هدایت میشود تا رفتار آن بیشتر تحلیل گردد. در سطح Endpoint نیز هماهنگی با FortiEDR منجر به قرنطینهسازی خودکار دستگاه آلوده و قطع فرآیندهای مخرب میشود.
این سیستم همچنین با FortiAnalyzer برای ثبت و مستندسازی کامل حادثه و با FortiSIEM برای همبستگی هوشمند رویدادها در سطح شبکه تعامل میکند. آنچه FortiAI را در این حوزه متمایز میسازد، توانایی اجرای Playbookهای پاسخ پیچیده است؛ مثلاً «مهار حمله باجافزار» که به طور همزمان شامل مسدودسازی ارتباطات C&C، غیرفعال کردن حسابهای کاربری در معرض خطر، ایجاد Snapshot از بکاپها و اطلاعرسانی به تیم امنیتی میشود. این سطح از خودکارسازی، زمان پاسخ را از روزها به میلیثانیه کاهش داده و «فاصله زمانی مهار» (Time to Contain) را به حداقل میرساند، در حالی که بار عملیاتی تیمهای SOC را به طور چشمگیری کاهش میدهد.
اگر میخواهید این دفاع خودکار را از منظر عملی و گامبهگام ببینید، مقاله
هوش مصنوعی FortiAI و دفاع خودکار در برابر تهدیدات سایبری را از دست ندهید.
یکی از حیاتیترین و در عین حال مخربترین چالشهای مراکز عملیات امنیت (SOCs)، پدیده «خستگی هشدار» (Alert Fatigue) است؛ نتیجه سیل عظیم هشدارهای تولیدشده توسط ابزارهای امنیتی ناهمگون و نرخ بالای «هشدارهای خطای مثبت» (False Positives). این سونامی هشدارها نه تنها تحلیلگران را در دادههای بیمعنا غرق میکند، بلکه توجه آنان را از تهدیدات واقعی و فوری منحرف کرده و به فرسودگی شغلی و از دست رفتن فرصتهای طلایی پاسخ به حادثه منجر میشود.
FortiAI با به کارگیری یک موتور «همبستگی و تحلیل زمینهای پیشرفته» (Advanced Contextual Correlation and Analysis)، این پارادایم را بنیاداً متحول میکند. سیستم، هزاران هشدار پراکنده از منابعی مانند فایروال، IDS و آنتیویروس را دریافت کرده و آنها را در کنار دادههای گستردهای مانند هوش تهدید جهانی (Threat Intelligence)، تحلیل رفتار کاربر و داراییها (UEBA) و لاگهای شبکه، به یک «حادثه امنیتی واحد و معنادار» تبدیل میکند.
به عبارت دیگر، به جای گزارش 100 هشدار جداگانه درباره یک حمله، FortiAI یک حادثه واحد با داستان کامل حمله ارائه میدهد: «کاربر X از یک IP مشکوک وارد شده، فایل Y را دانلود کرده که به عنوان باجافزار شناسایی شده و در حال گسترش به سمت سرور Z است.» این سیستم وقایع را بر اساس «سطح ریسک واقعی» اولویتبندی کرده و حتی «پیشنهادهای اقدامی» (Actionable Recommendations) ارائه میدهد؛ مانند «دستگاه آلوده را قرنطینه کنید» یا «پلیسی فایروال را برای مسدود کردن IP مبدأ بهروزرسانی کنید».
این قابلیت، بار شناختی تحلیلگران را به شدت کاهش داده و آنان را از یک واکنشدهنده منفعل به فرماندهی فعال در صحنه نبرد سایبری تبدیل میکند.
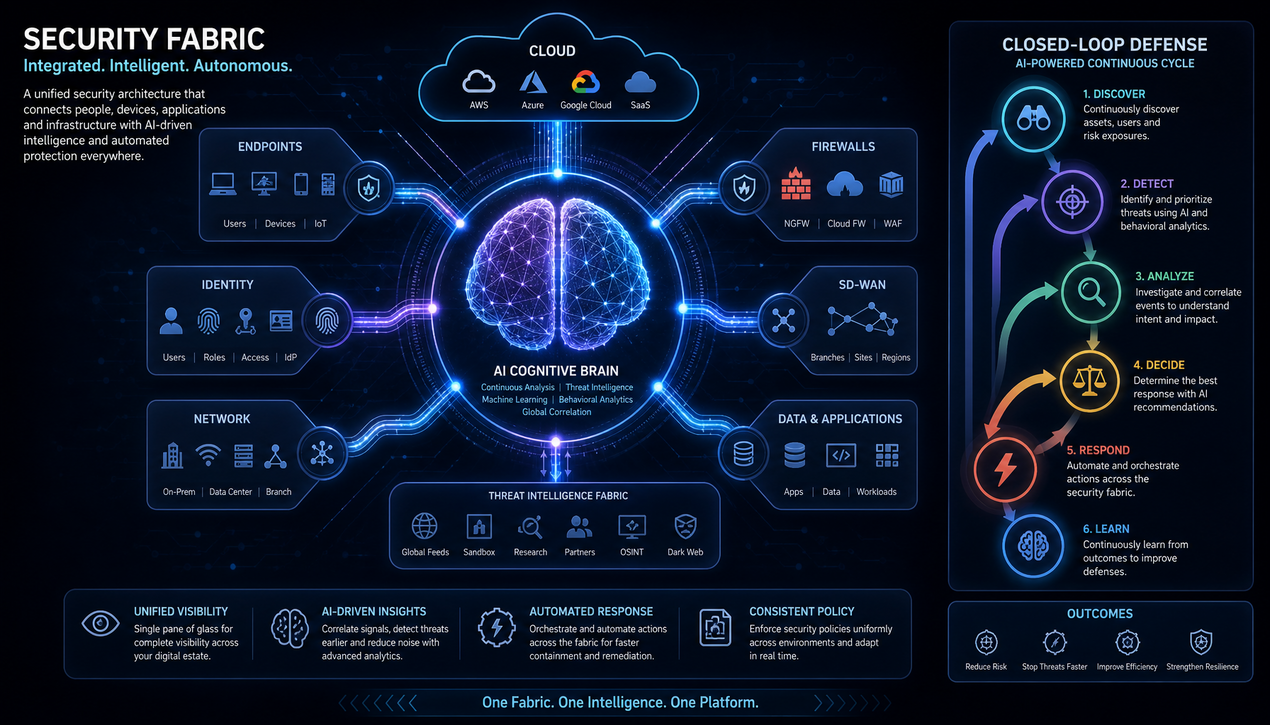
قدرت تحولآفرین واقعی FortiAI نه در عملکرد مستقل، بلکه در نقش آن به عنوان «مغز شناختی توزیعشده» در معماری یکپارچه Security Fabric فورتی نت نهفته است. این یکپارچگی عمیق، FortiAI را از یک ابزار ایزوله به سرویسی هوشمند تبدیل میکند که در تمامی لایههای دفاعی تنفس میکند.
در این معماری، FortiAI به عنوان مشاور تهدید فوقهوشمند (AI-Powered Threat Advisor) برای کل اکوسیستم عمل میکند. برای نمونه، هنگامی که یک فایروال FortiGate ترافیک مشکوکی را شناسایی میکند، میتواند نمونه مربوطه را برای تحلیل عمیق به موتور FortiAI ارجاع دهد. FortiAI با سرعتی فوقالعاده، فایل را تجزیه و تحلیل کرده و یک حکم امنیتی (Security Verdict) با سطح اطمینان بالا صادر میکند: «مخرب»، «پاک» یا «مشکوک». این حکم بلافاصله از طریق Fabric به FortiGate بازگردانده میشود تا مسدود شود و همزمان به سیستم تشخیص نفوذ FortiIDPS و راهکار حفاظت Endpoint یعنی FortiEDR اعلام میگردد تا هر نمونه مشابه در هر نقطه از شبکه ردیابی و خنثی شود.
این فرآیند یک چرخه کاری دفاعی بسته (Closed-Loop Defense) ایجاد میکند که در آن، یادگیری از یک حادثه در یک نقطه، بلافاصله به مصونیت کل مجموعه در برابر آن تهدید منجر میشود. نتیجه، یک دید واحد تهدیمحور (Single Pane of Glass) از کل زیرساخت—از هسته مرکزی و دیتاسنتر تا لبه شبکه (SD-WAN)، Endpointها و محیطهای ابری عمومی و خصوصی—است؛ سیستمی زنده، خودترمیمگر و تطبیقپذیر که قادر است هماهنگ و یکپارچه در برابر حملات پیچیده چندلایه دفاع کند.
برای شروع عملی این اکوسیستم، انتخاب مناسبترین سختافزار نقش کلیدی دارد؛ صفحه خرید فایروال FortiGate به شما در انتخاب مدل متناسب با规模 سازمان و نیازهای ترافیک کمک میکند. همچنین اگر به ابزارهای هوش مصنوعی مکمل در همین اکوسیستم علاقهمندید، مقالات FortiAI SecureAI؛ سپر دفاعی هوش مصنوعی فورتینت و Forti-Assist؛ دستیار هوش مصنوعی امنیتی در FortiGate را مطالعه کنید.
خیر. FortiAI بار تکراری و حجم کار تحلیلگران را کاهش میدهد و در شناسایی و پاسخ اولیه سرعت را بالا میبرد، اما تصمیمگیریهای راهبردی، بررسی incidents پیچیده و بهبود مستمر پلیسیها همچنان نیازمند متخصص انسانی است. این فناوری بیشتر نقش «تسهیلگر و ضریبدهنده» را برای تیم SOC دارد.
به جای اتکا به امضای موجود، FortiAI رفتار فایلها و فرآیندها را در محیط شبیهسازیشده تحلیل میکند. اگر الگوی رفتاری با کلاسهای شناختهشده حملات (مثل رفتار باجافزار یا حرکت جانبی) مطابقت داشته باشد، حتی بدون امضای قبلی، تهدید شناسایی و مهار میشود.
ارزش اصلی FortiAI در یکپارچگی با Security Fabric فورتینت است. ترکیب آن با FortiGate، FortiEDR، FortiAnalyzer و FortiSIEM چرخه دفاعی بسته را کامل میکند؛ بنابراین بهرهگیری کامل از آن مستلزم حضور در همین اکوسیستم است.
هوش مصنوعی FortiAI را میتوان نه صرفاً یک محصول، بلکه نماد یک تحول پارادایمی در فلسفه دفاع سایبری دانست. این فناوری با بهرهگیری از پیشرفتهترین معماریهای یادگیری عمیق، مرزهای امنیت را از یک رویکرد ایستا و مبتنی بر امضا، به یک اکوسیستم دفاعی شناختی، پویا و زمینهآگاه سوق داده است. قدرت اصلی آن در شبیهسازی شهود و تحلیل یک متخصص امنیت سطح بالا با مقیاس و سرعتی فرابشری است.
یکپارچگی ذاتی FortiAI با چارچوب Security Fabric، سامانهای دفاعی هماهنگ و خودترمیمگر میسازد که در آن، تهدید شناساییشده در یک نقطه، بلافاصله در کل شبکه مهار میشود. در دنیایی که پیچیدگی و سرعت تهدیدات به طور تصاعدی در حال افزایش است، این فناوری شکاف مهارتی در تیمهای امنیتی را پر کرده و بار عملیاتی آنان را به طور چشمگیری کاهش میدهد و مسیر ورود به عصر امنیت پیشبینانه (Predictive Security) را هموار میسازد؛ عصری که در آن سامانههای امنیتی با پیشبینی تاکتیکهای مهاجمان، به طور پیشدستانه زیرساخت را تقویت میکنند.
در این مسیر، به کارگیری راهکارهایی مانند FortiAI دیگر یک انتخاب نیست، بلکه ضرورتی اجتنابناپذیر برای ساخت آیندهای تابآور در برابر طوفان سایبری رو به گسترش است.
برای مطالعه مستندات فنی مرتبط: راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب.