حذف پشتیبانی از Proxy در FortiGate یکی از مهمترین تغییرات اخیر در سیستمعامل FortiOS است که مدیران شبکه و متخصصان امنیتی باید آن را جدی بگیرند. Fortinet اعلام کرده است که در FortiOS نسخه 7.4 و بالاتر، قابلیتهای مبتنی بر پروکسی (Proxy-based Features) روی تمامی مدلهای FortiGate با حافظه RAM کمتر از 2 گیگابایت حذف خواهد شد. این تصمیم مستقیماً مدلهای قدیمیتر و ردهپایین این فایروال را تحت تأثیر قرار میدهد و درک دلایل فنی، پیامدهای امنیتی و راهکارهای جایگزین برای این تغییر، ضرورت راهبردی دارد.
قابلیتهای مبتنی بر پروکسی در FortiGate هسته مرکزی دفاع در عمق (Defense-in-Depth) این دستگاه را تشکیل میدهند. این ویژگیها بهجای بررسی سطحی هدر بستههای شبکه (Packet Filtering)، به بررسی عمیق محتوای ترافیک میپردازند. از مهمترین آنها میتوان به فایروال برنامهمحور (Application Firewall)، فیلترگذاری وب (Web Filtering) با پایگاه داده جامع، کنترل برنامه (Application Control)، آنتیویروس (Antivirus)، پویش ضد جاسوسافزار (Anti-Spyware) و حفاظت از نشت داده (DLP) اشاره کرد.
این سرویسها برای شناسایی و مقابله با تهدیدات پیچیده، نیازمند باز کردن، آنالیز و بازسازی ترافیک در لایه کاربرد (Layer 7) هستند؛ فرآیندی بسیار منابعبر که بار قابلتوجهی روی حافظه و پردازنده دستگاه میگذارد. حذف قابلیتهای Proxy-based در فورتیگیت به معنای از دست رفتن همین لایه عمیق بازرسی است.
دلایل اصلی این تصمیم در چالشهای فنی و امنیتی ریشه دارد. حجم و پیچیدگی تهدیدات سایبری بهصورت تصاعدی افزایش یافته است؛ الگوهای حمله، کدهای مخرب و تکنیکهای فرار از تشخیص روزبهروز پیشرفتهتر میشوند. برای مقابله مؤثر با آنها، موتورهای امنیتی پروکسی مانند آنتیویروس و IPS به حافظه بیشتری برای بارگذاری پایگاه دادههای بزرگ امضا (Signature Databases) و انجام پردازشهای سنگین نیاز دارند.
از سوی دیگر، دستگاههای با رم کمتر از 2 گیگابایت فاقد ظرفیت لازم برای اجرای همزمان و روان این سرویسها هستند. نتیجه اجرای آنها روی چنین سختافزاری، کاهش محسوس کارایی (Performance Degradation)، افزایش تأخیر (Latency) و حتی ریستهای غیرمنتظره دستگاه به دلیل اتمام منابع (Out of Memory) است. پشتیبانی Fortinet از Proxy در چنین شرایطی دیگر قابل توجیه فنی نبود.
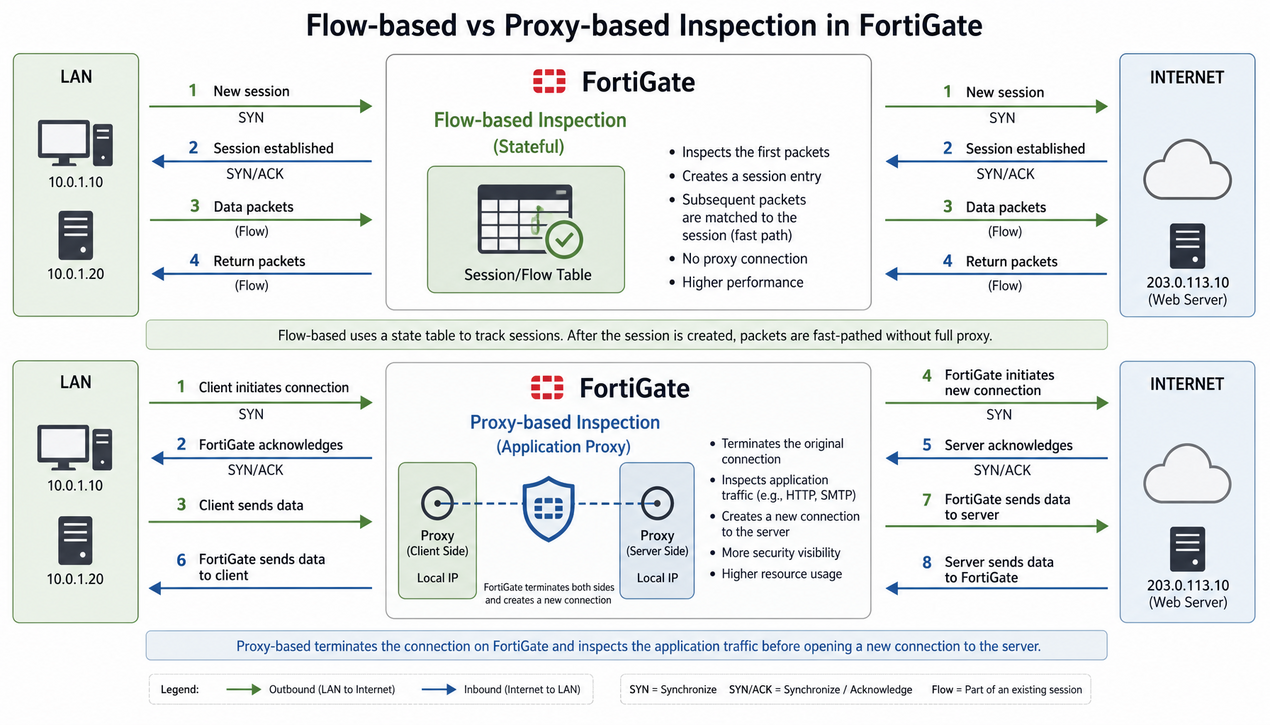
نکته کلیدی برای درک این تغییر، شناخت دو حالت عملیاتی اصلی در FortiGate است. در حالت Flow-based که سبکتر است، دستگاه به بررسی اولیه بستههای شبکه و مقایسه ترافیک با امضاهای شناختهشده میپردازد. این حالت سریع و کمتأخیر است، اما در شناسایی تهدیدات پیچیده، بدافزارهای چندبخشی (Polymorphic Malware) و حملات لایه کاربرد دقت کمتری دارد.
در مقابل، حالت Proxy-based ترافیک را بهطور کامل بازسازی کرده و مانند یک واسطه کامل (Man-in-the-Middle) عمل میکند. این امکان را فراهم میسازد محتوای فایلها، اسکریپتها و کدهای وبسایتها قبل از رسیدن به کاربر نهایی، بهصورت عمیق بررسی شوند. بنابراین محدودیت رم فورتیگیت در نسخههای جدید، به معنای محدود شدن دستگاههای کمرم به حالت Flow-based و از دست دادن این لایه حیاتی دفاع است.
این تغییر بهطور خاص مدلهای سری 40، 50، 60 و 80 و سایر مدلهای قدیمی با رم محدود را تحت تأثیر قرار میدهد. پس از بهروزرسانی به FortiOS 7.4 یا بالاتر، این دستگاهها دیگر قادر به فعالسازی قابلیتهای پروکسی نخواهند بود و تنها پروفایلهای امنیتی مبتنی بر فیلترگذاری ساده بسته (Packet Inspection) و تهدیدات شناختهشده (Threat Feeds) در دسترس خواهند بود.
کاربران این مدلها سه راهحل اصلی پیش رو دارند:
از دیدگاه امنیتی، استفاده از یک فایروال نسل جدید (NGFW) بدون قابلیتهای پروکسی، مانند داشتن یک خودروی فرمول یک با حداکثر سرعت 60 کیلومتر بر ساعت است. سازمانها در معرض تهدیداتی قرار میگیرند که تنها با آنالیز عمیق محتوا قابل شناساییاند؛ تهدیداتی مانند باجافزارهای ناشناخته (Zero-day Ransomware)، بدافزارهای مبتنی بر وب و نقض مقررات حفاظت از داده.
این تغییر سازمانها را وادار میکند چرخه عمر (Lifecycle) تجهیزات شبکه خود را بهطور جدی بررسی کرده و بودجهریزی برای بهروزرسانی سختافزار را در استراتژی بلندمدت خود بگنجانند. برای ارزیابی عمق بازرسی لایه کاربرد پس از این تغییر نیز میتوان از مرجع
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب بهعنوان چارچوب مرجع استفاده کرد.
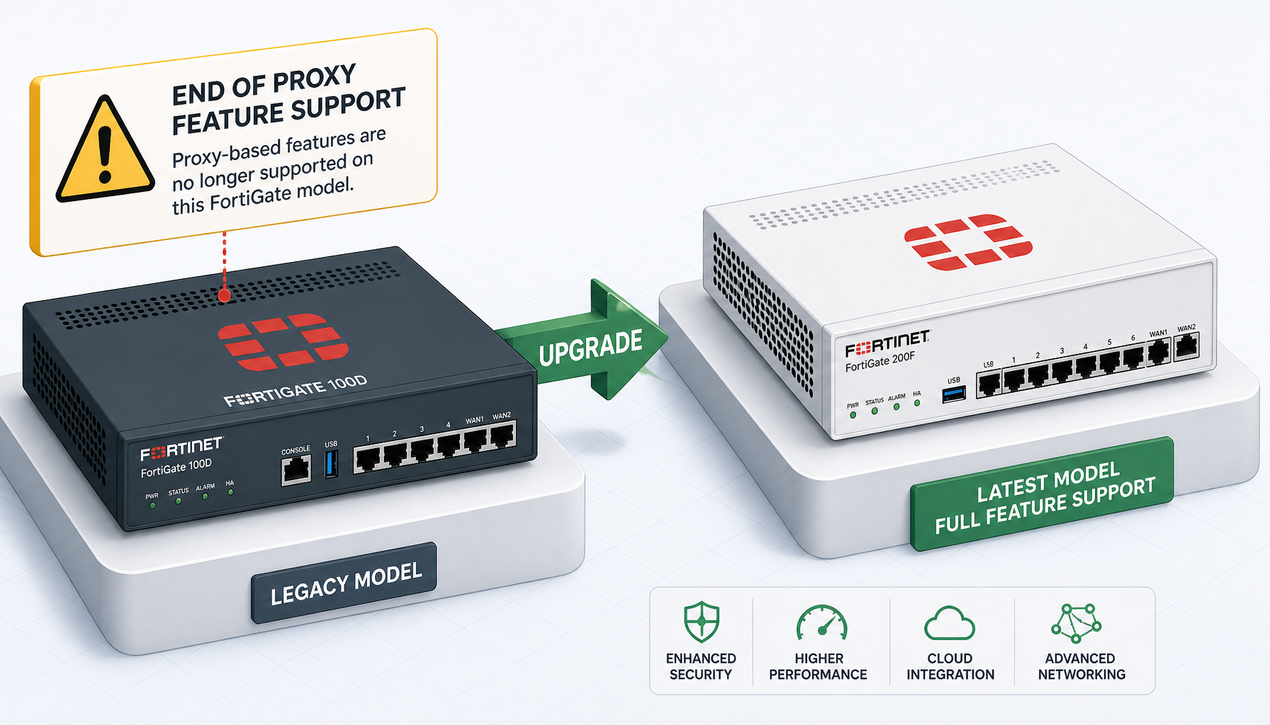
این تغییر مستقیماً بر طراحی پروفایلهای امنیتی اثر میگذارد. مدیران شبکه روی دستگاههای متأثر خواهند دید که گزینههای مربوط به «Proxy Options» در پروفایلهای امنیتی ناپدید یا غیرفعال شدهاند. برای مثال، در پروفایل آنتیویروس، گزینههای پیشرفتهای مانند اسکن فایلهای فشرده (Archive Scanning) با عمق زیاد، یا در پروفایل فیلترگذاری وب، قابلیت بازرسی SSL عمیق (Deep SSL Inspection) برای رمزگشایی و بررسی ترافیک HTTPS، دیگر در دسترس نخواهد بود.
برای مشاهده وضعیت فعلی پروفایلهای امنیتی و حالت بازرسی آنها، میتوانید از دستورات فقطخواندنی زیر در CLI دستگاه استفاده کنید:
این دستورات هیچ تغییری در پیکربندی ایجاد نمیکنند و صرفاً برای بازرسی وضعیت موجود مناسب هستند. پس از اعمال محدودیت، مدیران باید پروفایلهای خود را بر اساس فیلترگذاری امضا (Signature-based Filtering) و هوش تهدید (Threat Intelligence Feeds) بازتعریف کنند که اگرچه مفید است، در برابر حملات Zero-day به اندازه تکنیکهای مبتنی بر پروکسی مؤثر نیست.
این سیاست تنها به دستگاههای فیزیکی محدود نمیشود. نسخههای مجازی (vFortiGate) و نمونههای ابری FortiGate نیز تابع همین قاعده خواهند بود. اگر یک vFortiGate با حافظه اختصاصیافته کمتر از 2 گیگابایت پیکربندی شده باشد، حتی با وجود قابلیت گسترش منابع میزبان، قابلیتهای پروکسی را از دست خواهد داد.
این موضوع چالش خاصی برای محیطهای ابری ترکیبی (Hybrid Cloud) و سازمانهایی که از زیرساخت نرمافزارمحور استفاده میکنند ایجاد میکند. این سازمانها باید تخصیص منابع به نمونههای مجازی خود را بازنگری کرده و حداقل حافظه مورد نیاز را در طراحی زیرساخت لحاظ کنند. همچنین توجه داشته باشید که فعالسازی سرویسهای امنیتی پیشرفته، مستلزم
لایسنس فورتیگیت معتبر و متناسب با قابلیتهای مورد نیاز است.
برای سازمانهای فعال در صنایع شدیداً مقرراتی مانند سلامت، مالی و دولتی، این تغییر میتواند پیامدهای جدی داشته باشد. بسیاری از چارچوبهای انطباقی مانند HIPAA، PCI-DSS و NIST مستلزم استفاده از کنترلهای امنیتی پیشرفته در لایه کاربرد هستند. از دست دادن قابلیتهای پروکسی ممکن است این سازمانها را در معرض عدم انطباق با مقررات قرار دهد.
چنین سازمانهایی باید در گام نخست ممیزی امنیتی انجام داده و شکافهای ایجادشده را مستند کنند. سپس برای ارتقاء سختافزاری یا استقرار راهکارهای مکمل برنامهریزی کنند. مدیریت یکپارچه با FortiManager و FortiAnalyzer نیز میتواند سیاستهای امنیتی متمرکز را برای دستگاههای قدیمی و جدید همزمان تعریف کرده و با تحلیل لاگها، نقاط ضعف ناشی از این محدودیت را شناسایی کند.
سازمانهایی که به دلیل محدودیت بودجه نمیتوانند بلافاصله همه دستگاههای قدیمی را ارتقاء دهند، میتوانند معماری شبکه خود را بازطراحی کنند تا بار بازرسی پروکسی بر عهده دستگاه دیگری گذاشته شود. یک راهحل، استفاده از یک مدل قویتر FortiGate مانند سری 100F یا بالاتر در هسته مرکزی شبکه بهعنوان لایه پروکسی اختصاصی است، در حالی که دستگاههای قدیمیتر در نقش روتر یا فایروال لبه در حالت Flow-based به کار خود ادامه میدهند.
راهحل دیگر، بررسی سرویسهای امنیتی ابری مانند CASB یا Secure Web Gateway است که بخشی از وظایف بازرسی پروکسی را به محیط ابر منتقل میکنند. همچنین برای پوشش لایه کاربرد در محیطهای وبمحور، میتوان از راهکارهای WAF مکمل بهره برد؛ برای نمونه، مطالعه مقاله
یکپارچهسازی WAF با SIEM برای مانیتورینگ متمرکز رویدادهای امنیتی نشان میدهد چگونه میتوان بازرسی عمیق لایه 7 را با ابزارهای جانبی تقویت کرد. این معماریهای ترکیبی راهحلی موقت و مقرونبهصرفه برای عبور از دوره انتقالی هستند.
برای مواجهه مؤثر با این تغییر، یک برنامه مهاجرت مرحلهای ضروری است. گامهای عملی پیشنهادی عبارتاند از:
بهترین رویکرد، تکمیل فرآیند مهاجرت پیش از پایان کامل پشتیبانی از نسخههای قدیمیتر سیستمعامل است؛ چرا که ادامه استفاده از نسخههای پایانچرخهعمر، سازمان را در معرض آسیبپذیریهای رفعنشده و عدم پشتیبانی فنی قرار میدهد.
خیر. دستگاه همچنان بهعنوان فایروال و روتر کار میکند، اما قابلیتهای مبتنی بر پروکسی روی مدلهای با رم کمتر از 2 گیگابایت در دسترس نخواهند بود و بازرسی ترافیک به حالت Flow-based محدود میشود.
بله، اما این راهحل موقت است. نسخههای قدیمیتر مانند 7.2 پشتیبانی قابلیتهای پروکسی را حفظ میکنند، اما با پایان چرخه عمر آنها، هیچ بهروزرسانی امنیتی دریافت نخواهید که ریسک جدی به همراه دارد.
بله. اگر نمونه مجازی (vFortiGate) با حافظه اختصاصیافته کمتر از 2 گیگابایت پیکربندی شود، همان محدودیت قابلیتهای پروکسی را به ارث میبرد، حتی اگر میزبان قابلیت افزودن منابع را داشته باشد.
مدلهای سری 40، 50، 60 و 80 و سایر مدلهای قدیمی با رم محدود، اصلیترین گروه متأثر از این تغییر هستند.
حذف پشتیبانی از Proxy در FortiGate از نسخه 7.4 به بعد، صرفاً یک بهروزرسانی فنی نیست، بلکه نشانه تحول اساسی در معماری امنیت سایبری است. این تصمیم نشان میدهد که الزامات امنیتی مدرن برای مقابله با تهدیدات پیچیده لایه کاربرد، مستلزم سختافزارهای قدرتمند و بهروز است و دستگاههای کمحافظه فاقد ظرفیت اجرای مؤثر این قابلیتها هستند.
برای سازمانها و متخصصان امنیت، این تغییر چند پیامد کلیدی دارد: ضرورت بازنگری در استراتژی مدیریت چرخه عمر تجهیزات امنیتی، برنامهریزی برای مهاجرت به سکوهای سختافزاری قدرتمندتر، طراحی معماری امنیتی چندلایه و یکپارچه، و توجه به راهکارهای ترکیبی شامل سرویسهای ابری و ابزارهای مکمل. در نهایت، این حرکت Fortinet تأکید مجددی بر یک اصل بنیادین است: امنیت مؤثر نیازمند هماهنگی میان سختافزار، نرمافزار و استراتژی است. سازمانهایی که این تغییر را فرصتی برای بازنگری و تقویت زیرساخت امنیتی خود بدانند، موقعیت بهتری در برابر تهدیدات آینده خواهند داشت.