هوش مصنوعی Fortnet در قالب راهکار FortiAI، فراتر از یک محصول صرف، یک سیستم تشخیص و پاسخ به ناهنجاریهای امنیتی است که در هسته خود از یک موتور یادگیری عمیق الهامگرفته از ساختار مغز انسان بهره میبرد. برخلاف سیستمهای قدیمی که به پایگاهدادهای ایستا از امضاهای از پیش تعریفشده وابستهاند، FortiAI با استفاده از مدلهای عصبی عمیق، رفتارهای مخرب را بهصورت بنیادین میآموزد و تهدیدات ناشناخته و حتی حملات روز صفر را در کسری از ثانیه شناسایی و طبقهبندی میکند.
این راهکار در دو قالب ارائه میشود: یک appliance فیزیکی اختصاصی با عنوان FortiAI-1000F برای محیطهای حساس و پرترافیک، و یک مجازیساز با نام FortiAI-VM که بهسادگی در محیطهای مجازی یا ابری قابل استقرار است. همین انعطافپذیری باعث میشود سازمانها با هر نوع زیرساخت بتوانند از قابلیتهای هوش مصنوعی Fortinet بهرهمند شوند. برای آشنایی بیشتر با جایگاه این فناوری در دفاع سایبری، مقالهی
هوش مصنوعی FortiAI و مرزهای دفاع سایبری را مطالعه کنید.
قلب تمایزدهندهی FortiAI، یک مدل یادگیری عمیق است که روی یکی از بزرگترین و متنوعترین مجموعهدادههای تهدیدات سایبری واقعی (Malware) و دادههای بیخطر (Benign) در صنعت امنیت آموزش دیده است. این فرآیند آموزش شباهت زیادی به تجربهاندوزی یک کارشناس امنیتی ارشد دارد؛ مدل عصبی، لایه به لایه، الگوهای پیچیده، روابط پنهان و ویژگیهای بنیادی موجود در کدهای مخرب را استخراج و تحلیل میکند.
نکتهی کلیدی این است که FortiAI بهجای جستجوی یک امضای ثابت، دنبال شناسایی «خانوادههای تهدید» و الگوهای رفتاری ذاتاً مخرب است. در نتیجه، حتی اگر یک بدافزار با تکنیکهایی مانند بستهبندی مجدد (Re-packing)، تغییر کد (Polymorphic) یا جهش کامل (Metamorphic) تغییر شکل داده باشد، بر اساس ویژگیهای ساختاری و رفتاری مشترک با سایر نمونههای مخرب، با دقت بهعنوان تهدید شناسایی و مسدود میشود. این رویکرد یک دفاع تطبیقپذیر ایجاد میکند که همزمان با تکامل تهدیدات، هوشمندتر نیز میشود.
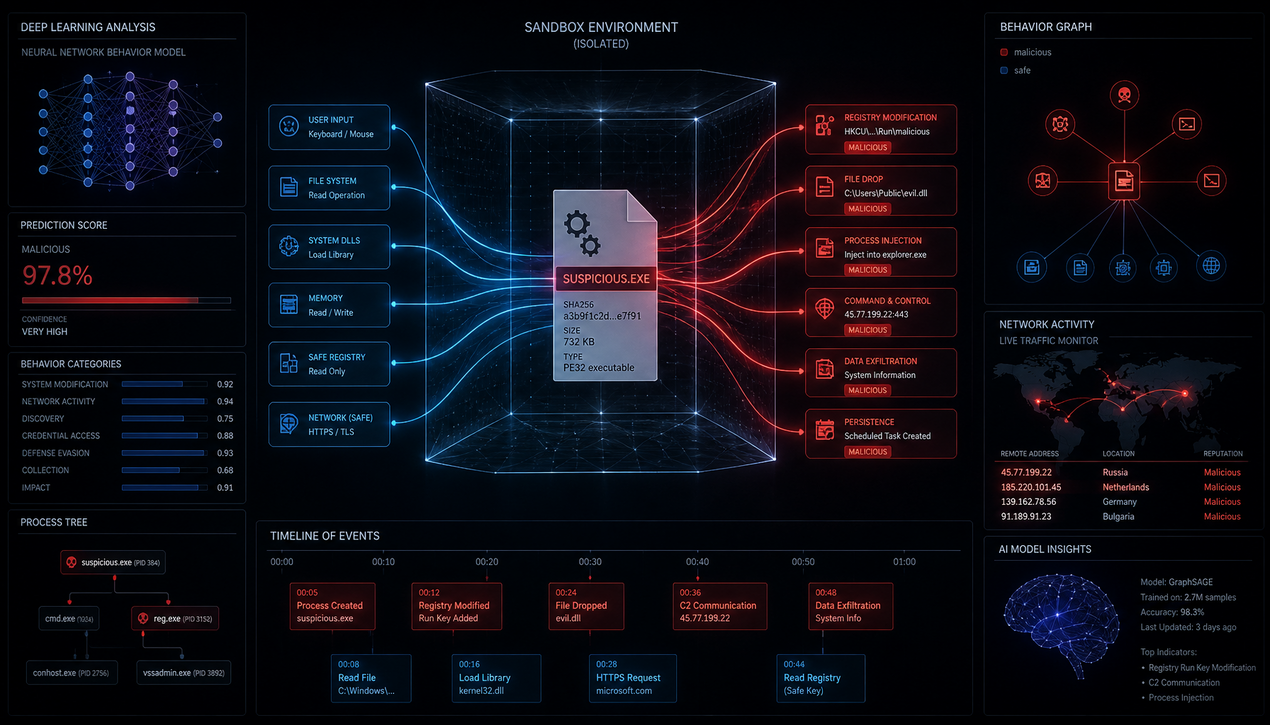
از مؤثرترین ویژگیهای FortiAI، توانایی انجام تحلیل رفتاری (Behavioral Analysis) پیشرفته و پویا در یک محیط ایزوله و امن است. این سیستم فراتر از اسکن ایستای فایلها میرود و آنها را در یک محیط شبیهسازیشده با قابلیت شبیهسازی بالا اجرا میکند که دقیقاً مشابه یک سیستمعامل واقعی با سرویسها و برنامههای کاربردی معمول عمل مینماید.
در این محیط کنترلشده، تمامی رفتارهای فایل مشکوک زیر نظر گرفته میشود. اگر یک فایل اقدامات مخربی از خود نشان دهد — مانند تلاش برای رمزنگاری فایلها (رفتار باجافزار)، ایجاد تغییرات پایدار در رجیستری، تزریق کد به فرآیندهای قانونی، پنهانسازی خود یا برقراری ارتباط با سرورهای فرمان و کنترل (C&C) — بر اساس «نیت مخرب» اثباتشده، بهعنوان یک تهدید فعال طبقهبندی و بهطور خودکار متوقف میشود.
این قابلیت بهویژه برای مقابله با بدافزارهای بدون فایل (Fileless Malware) که هیچ ردپای فایلی روی دیسک بر جای نمیگذارند و فقط در حافظه اجرا میشوند، و نیز کیلاگرها و بدافزارهای مبتنی بر ماکرو حیاتی است؛ چرا که این تهدیدات اساساً برای فرار از تشخیص مبتنی بر امضا طراحی شدهاند. تحلیل رفتاری FortiAI، تهدیدات را نه بر اساس چیزی که «هستند»، بلکه بر اساس کاری که «انجام میدهند» شناسایی میکند.
در پلتفرم Fortinet، قابلیت FortiAI Protect
بهعنوان لایهی حفاظتی همیشهفعال عمل میکند و نتیجهی تحلیلهای یادگیری عمیق را بهصورت تصمیمهای بلادرنگ در نقاط ورودی شبکه اعمال میکند. هنگامی که یک فایل یا پیوست ایمیل مشکوک وارد سازمان میشود، FortiAI Protect بدون نیاز به بهروزرسانی امضاهای جدید، بر اساس درک رفتاری مدل عصبی، اجازهی ورود یا مسدودسازی را تعیین میکند.
نتیجهی این معماری، حذف وابستگی به چرخههای بهروزرسانی سنتی است؛ در حالی که راهکارهای امضامحور در فاصلهی زمانی بین انتشار یک بدافزار و انتشار امضای متناظر آن آسیبپذیر باقی میمانند، FortiAI Protect در همان نخستین برخورد، تهدیدات را شناسایی و خنثی میکند. برای مقایسه، مقالهی
سپر دفاعی هوش مصنوعی FortiAI SecureAI نگاه دقیقتری به لایههای هوشمند پلتفرم فورتینت ارائه میدهد.
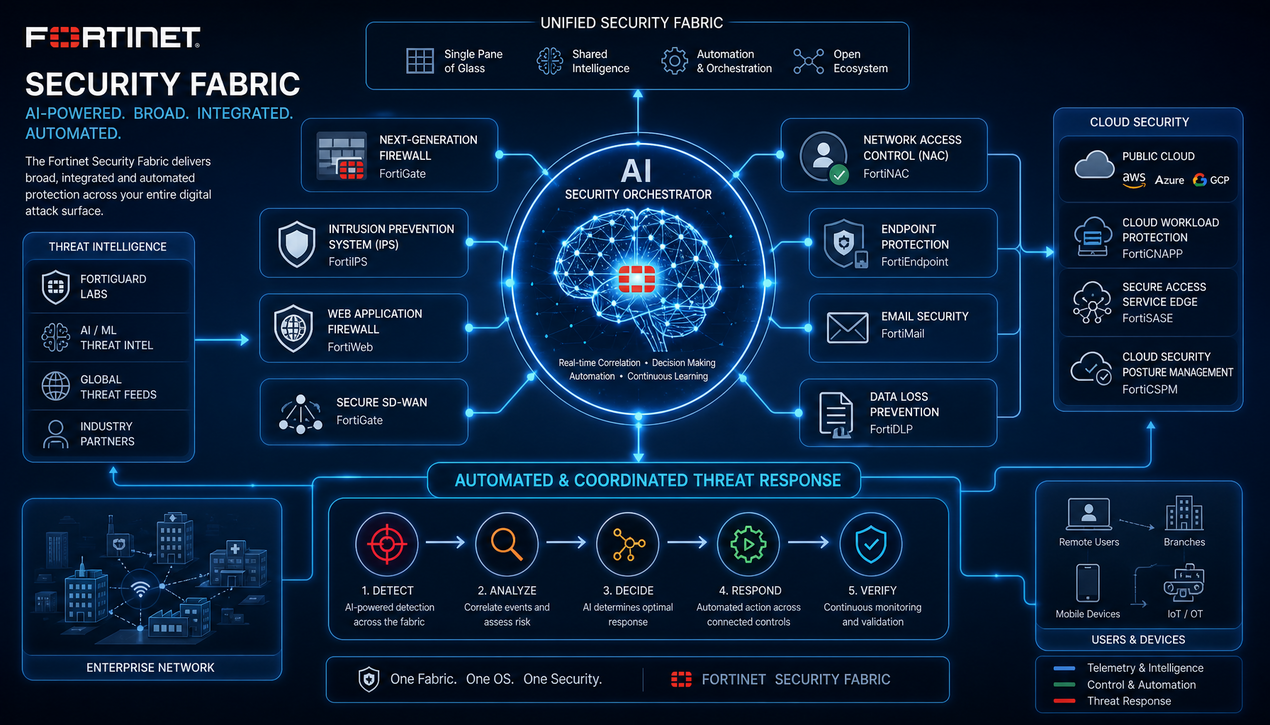
قدرت واقعی FortiAI در یکپارچگی عمیق آن با پلتفرم گسترده و یکپارچهی امنیتی Fortinet، یعنی Security Fabric، نهفته است. این یکپارچگی از طریق APIهای باز و پروتکلهای استاندارد صورت میپذیرد و به FortiAI اجازه میدهد تهدیدات شناساییشده را بهصورت بلادرنگ در سراسر پلتفرم به اشتراک بگذارد.
بهعنوان مثال، هنگامی که FortiAI یک نمونه بدافزار پیشرفته را در یک پیوست ایمیل شناسایی و خنثی میکند، میتواند بهطور خودکار به فایروال نسل جدید FortiGate
دستور دهد ترافیک مرتبط با دامنهی مخرب را مسدود کند، به سیستم تشخیص و پیشگیری از نفوذ هشدار دهد تا الگوی حملهی مشابه را در ترافیک شبکه جستجو کند، به کنترلر دسترسی شبکه فرمان قرنطینهی دستگاه آلوده را صادر کند و حتی اطلاعات تهدید را برای سرویس امنیتی دسترسی ابری ارسال نماید تا از انتشار آن در برنامههای ابری مانند Microsoft 365 یا Salesforce جلوگیری شود.
این هماهنگی، یک پاسخ یکپارچه و خودکار در کل اکوسیستم امنیتی ممکن میسازد و عملاً نوعی «ایمنی جمعی» در برابر تهدیدات سایبری برای سازمان ایجاد میکند؛ پنجرهی فرصت برای مهاجمان به حداقل میرسد و هماهنگی دفاعی در تمام لایههای زیرساخت برقرار میشود.
استقرار FortiAI مزایای استراتژیک و عملیاتی متعددی به ارمغان میآورد که فراتر از حفاظت صرف است:
مقابله با تهدیدات zero-day نیز خواندنی است.
برای درک عینی تأثیر FortiAI، بررسی سناریوهای واقعی کاربردی است. در یک مرکز درمانی بزرگ، این سامانه موفق شد یک حملهی باجافزار پیشرفته را که در قالب یک فایل PDF مخفی شده بود، در کمتر از 2 ثانیه شناسایی و متوقف کند؛ در حالی که راهکارهای آنتیویروس سنتی موجود در شبکه، این تهدید را شناسایی نکرده بودند.
در مثالی دیگر، یک مؤسسهی مالی گزارش داد حجم هشدارهای امنیتی بیمحتوا در مرکز عملیات امنیت آن تا 95٪ کاهش یافته و همین امر امکان متمرکز شدن تیم امنیتی بر تهدیدات واقعی را فراهم ساخته است. در یک سناریوی پیچیدهتر، در یک سازمان صنعتی، شناسایی بهموقع یک حملهی روز صفر به سیستم کنترل صنعتی (ICS) که هدف آن ایجاد اختلال در فرآیندهای تولید بود، از خسارتی milionدلاری جلوگیری کرد.
این نمونهها بهوضوح نشان میدهند که FortiAI در صنایع مختلف — از سلامت و مالی تا صنعت و زیرساختهای حیاتی — میتواند تفاوتی حیاتی ایجاد کند. نکتهی مهم این است که ارزیابی قابلیت این فناوری در هر سازمان، مستلزم تدوین سناریوهای آزمایشی متناسب با داراییها و ریسکهای همان سازمان است.
پیش از استقرار FortiAI، چند نکتهی عملی قابل توجه است:
برای ارزیابی جامعتر لایههای امنیتی خود، میتوانید از راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز بهعنوان مرجع مستقل بهره بگیرید.
FortiAI بیشتر بهعنوان یک لایهی مکمل و پیشرفته در نظر گرفته شده است. اگرچه در تشخیص تهدیدات ناشناخته و روز صفر از راهکارهای امضامحور پیشی میگیرد، اما معماری دفاعی ایدهآل، ترکیبی از چند لایه است و حذف کامل سایر کنترلها توصیه نمیشود.
سیستمهای امضامحور تنها تهدیدات از پیش شناختهشده را تشخیص میدهند و تا انتشار امضای جدید ناتوان میمانند. FortiAI با مدل یادگیری عمیق، ویژگیهای رفتاری و ساختاری ذاتاً مخرب را میآموزد و همینها را مبنای تصمیمگیری قرار میدهد.
بله؛ نسخهی مجازی FortiAI-VM امکان استقرار با مقیاس کوچکتر و هزینهی پایینتر را فراهم میکند و بهویژه برای سازمانهایی که تیم امنیتی محدودی دارند، اتوماسیون هوشمند تحلیل تهدیدات ارزشآفرین است.
هوش مصنوعی FortiAI نقطهی عطفی در تحول راهکارهای امنیت سایبری است که با ترکیب یادگیری عمیق، تحلیل رفتاری پویا و یکپارچگی با Fortinet Security Fabric، رویکردی بنیادین در برابر تهدیدات پیشرفته ارائه میدهد. کاهش زمان پاسخ به میلیثانیه، کاهش هشدارهای کاذب، جبران کمبود نیروی متخصص و ارتقای سطح حفاظتی در برابر بدافزارهای بدون فایل و روز صفر، از مهمترین دستاوردهای این فناوری برای سازمانها هستند.
چشمانداز آیندهی این فناوری نیز فراتر از تشخیص و پاسخ است؛ حرکت به سمت امنیت پیشبینانه و عملیات امنیتی خودمختار در حال شکلگیری است. در این مسیر، FortiAI نه بهعنوان یک محصول مجزا، بلکه بهعنوان مغز مصنوعی یک اکوسیستم امنیتی هوشمند عمل میکند و به سازمانها امکان میدهد با اطمینان بیشتری مسیر تحول دیجیتال خود را ادامه دهند.