دسترسی امن به منابع سازمان از بیرون از مرز دفاعی شبکه، یکی از رایجترین دغدغههای تیمهای IT است. راه اندازی SSL VPN در فایروال سوفوس به شما امکان میدهد با تکیه بر پروتکل TLS و پورت 443، برای کارمندان و پیمانکاران یک کانال رمزنگاریشده و مبتنی بر هویت بسازید؛ بدون آنکه کاربر مجبور به نصب و پیکربندی یک کلاینت پیچیده باشد. در این مقاله تفاوت SSL VPN با IPSec، پیشنیازهای سختافزاری و لایسنس، مراحل گامبهگام پیادهسازی، روشهای امنسازی و عیبیابی مشکلات رایج را بررسی میکنیم.
این راهنما بر مبنای سیستمعامل SFOS تنظیم شده است و نام دقیق برخی منوها ممکن است بین نسخههای مختلف اندکی متفاوت باشد. توصیه میشود قبل از اعمال تغییرات روی محیط عملیاتی، پیکربندی را در یک محیط آزمایشی اعتبارسنجی کنید و در هر صورت پیش از شروع کار، از تنظیمات فعلی فایروال نسخه پشتیبان کامل تهیه کنید.
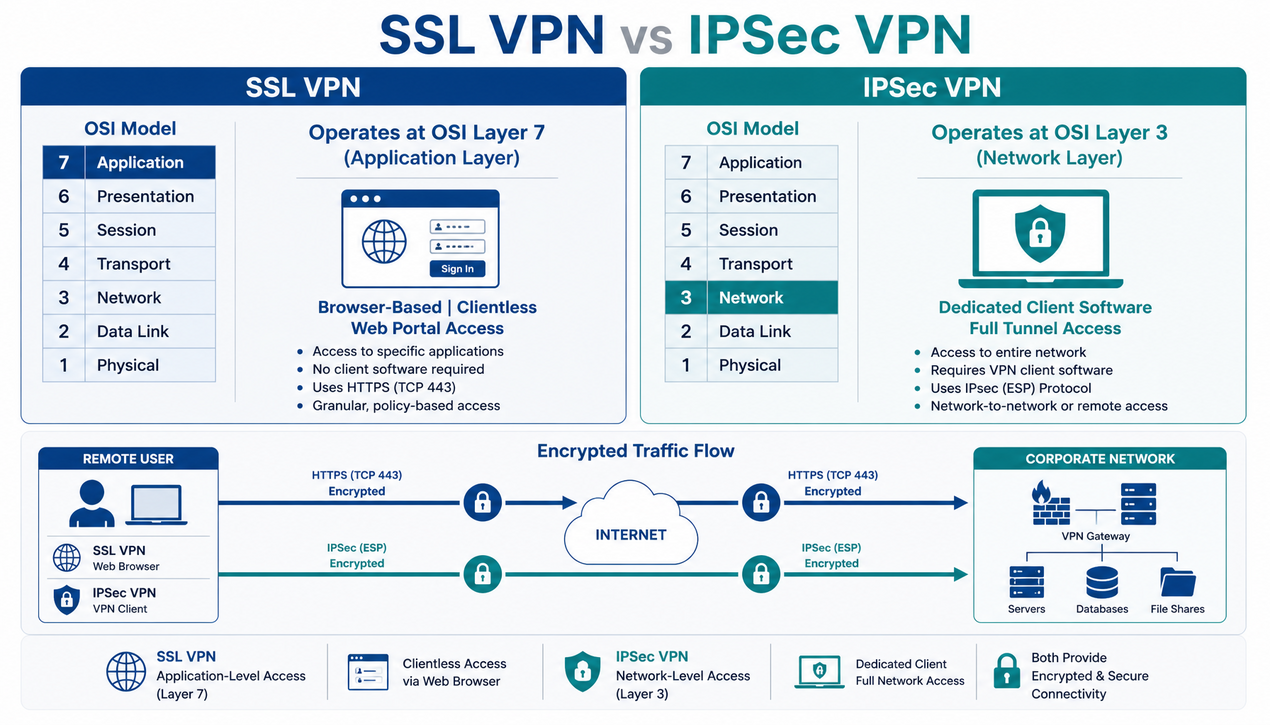
IPSec در لایه 3 مدل OSI کار میکند و یک تونل امن برای کل ترافیک دستگاه کلاینت میسازد؛ فارغ از اینکه کدام برنامه آن را تولید کرده است. این رویکرد دسترسی کامل شبکه (Full Network Access) را فراهم میکند اما به نصب کلاینت اختصاصی و پیکربندی نسبتاً پیچیده وابسته است و به همین دلیل ممکن است با برخی سیاستهای فایروال یا سرویسهای NAT در مسیر دچار مشکل شود، چرا که به پروتکلها و پورتهای مشخصی تکیه دارد.
SSL VPN در مقابل، در لایه کاربرد (لایه 7) و بر پایه همان پروتکل رمزنگاریای کار میکند که امنیت وبسایتهای HTTPS را تضمین میکند. کاربر تنها به یک URL امن مراجعه میکند و پس از احراز هویت به پورتالی میرسد که دسترسی به برنامههای داخلی مانند ایمیل، CRM یا فایلسرور را فراهم میکند. مزیت کلیدی این معماری، اتصال بدون کلاینت (Clientless) از هر مرورگر مدرن است؛ به علاوه اینکه سرویس روی پورت 443/TCP گوش میدهد که تقریباً از هر نقطه اینترنت و پشت اغلب فایروالها قابل دسترس است.
اگر این مقاله را به عنوان آموزش راه اندازی VPN در سوفوس دنبال میکنید، آشنایی با مزیتهای این سرویس به توجیه آن برای مدیریت و انتخاب درست مدل پیادهسازی کمک میکند. چهار مزیت اصلی SSL VPN فایروال سوفوس عبارتاند از:
کیفیت نهایی استقرار به میزان توجه به پیشنیازها وابسته است. پیش از ورود به مرحله کانفیگ، مطمئن شوید موارد زیر در اختیار دارید:
عملیات رمزنگاری و رمزگشایی TLS بار محاسباتی سنگینی روی CPU فایروال میگذارد و هر نشست فعال نیز برای نگهداری وضعیت اتصال و کلیدهای جلسه، بخشی از حافظه RAM را مصرف میکند؛ کمبود حافظه میتواند به قطعیهای متناوب یا تأخیر بالا منجر شود. برای سازمانهای کوچک با کاربران محدود، مدلهایی مانند XGS 116 یا XGS 136 کفایت میکنند اما با رشد تعداد کاربران همزمان باید به مدلهای قویتر مهاجرت کنید. قاعده کاربردی این است که ظرفیت SSL VPN اعلامشده در دیتاشیت را با نیاز واقعی مقایسه کنید و 30% تا 50% ظرفیت اضافه برای پیک مصرف و رشد آینده در نظر بگیرید.
اگر هنوز دستگاهی تهیه نکردهاید، هنگام خرید فایروال سوفوس
تعداد کاربران راهدور همزمان را در کنار پهنای باند سازمان لحاظ کنید؛ انتخاب مدل ضعیفتر از نیاز، به معنای کندی اتصالها و نارضایتی کاربران خواهد بود. اگر میخواهید گزینههای دیگر را هم ارزیابی کنید، مرور لیست
قیمت فایروال فورتی گیت برای مقایسه ظرفیت و هزینهها کمککننده است.
قابلیت SSL VPN در سوفوس مشروط به مجوز معتبر است و بستهها معمولاً در سطوحی مانند 10، 25، 50، 100 و 250 کاربر ارائه میشوند. در برآورد ظرفیت، علاوه بر کارمندان، پیمانکاران با دسترسی محدود و حسابهای سرویس را هم بشمارید؛ ظرفیت کمتر از نیاز باعث میشود کاربران اضافی نتوانند متصل شوند و ظرفیت بسیار بالا هزینه غیرضروری میسازد. برای امنیت و پشتیبانی کاملتر، مجوزهای افزونهای مانند Sandstorm برای اسکن فایلهای عبوری از کانال VPN و Enhanced Support برای پشتیبانی اولویتدار توصیه میشود. پس از انقضای لایسنس، سرویس ممکن است همچنان کار کند اما دسترسی به بهروزرسانیهای امنیتی قطع میشود.
توجه داشته باشید که مدل لایسنسدهی بین برندها متفاوت است و مقایسه صرفاً بر اساس تعداد کاربر میتواند گمراهکننده باشد. اگر سوفوس را با گزینههای دیگر میسنجید، قیمت لایسنس فورتی گیت را هم به عنوان نقطه مرجع بررسی کنید.
پس از آمادهسازی پیشنیازها، کانفیگ SSL VPN در فایروال سوفوس در شش مرحله منطقی انجام میشود؛ از پیکربندی پایه دستگاه تا تحویل اتصال به کاربر نهایی. هر مرحله بر مرحله قبلی سوار است، پس ترتیب را رعایت کنید و پس از هر تغییر، نتیجه را تست کنید.
ابتدا مطمئن شوید فایروال نقش دروازه پیشفرض شبکه را بهدرستی ایفا میکند و اینترفیسهای WAN و LAN با آدرسدهی صحیح تنظیم شدهاند. سیاستهای پایه فایروال را فقط برای ترافیک ضروری تعریف کنید و دسترسی مدیریتی به پنل را به شبکه داخلی مطمئن یا یک کانال مدیریتی مجزا محدود کنید تا سطح حمله کوچک بماند. سرویس NTP را به یک منبع زمان معتبر متصل کنید؛ هم برای عیبیابی لاگها و هم برای اعتبارسنجی صحیح گواهیهای دیجیتال، این همگامسازی ضروری است.
گواهی دیجیتال مسئول رمزنگاری کانال و احراز هویت سرور در برابر کلاینتهاست و بدون آن، اتصال در برابر حملات مرد میانی (Man-in-the-Middle) آسیبپذیر میشود. برای محیط عملیاتی توصیه اکید بر استفاده از گواهی امضاشده توسط یک مرجع عمومی مانند Let’s Encrypt، DigiCert یا Sectigo است؛ این گواهیها به صورت پیشفرض در مرورگرها و سیستمعاملهای کلاینت مورد اعتمادند و از نمایش هشدارهای نگرانکننده به کاربران جلوگیری میکنند.
مسیر کار از بخش Certificates در منوی System شروع میشود (در نسخههای اخیر SFOS با نام System > Certificates): ابتدا یک درخواست امضای گواهی (CSR) بسازید، آن را به مرجع صدور ارسال کنید و گواهی دریافتی را روی فایروال نصب کنید. اگر گواهی عمومی مقدور نیست، فایروال میتواند گواهی خودامضا صادر کند؛ در این حالت ریشه گواهی را صادر و از طریق یک کانال امن مانند ایمیل داخلی یا MDM روی دستگاه کاربران نصب کنید. در هر دو حالت از RSA با کلید حداقل 2048 بیتی یا ECDSA استفاده کنید و حداقل پروتکل مجاز را TLS 1.2 قرار دهید.
متداولترین و مدیریتپذیرترین روش، یکپارچهسازی با Active Directory از طریق LDAP یا RADIUS است تا کاربران با همان حساب دامنه خود وارد شوند و نیاز به مدیریت جداگانه حسابهای VPN از بین برود. برای این اتصال، یک اکانت سرویس با دسترسی فقطخواندنی در دایرکتوری بسازید و تاریخ انقضای رمز عبور آن را زیر نظر داشته باشید. در کنار آن، فعالسازی احراز هویت چندعاملی (MFA) یک الزام امنیتی است؛ سوفوس با روشهایی مانند کدهای یکبارمصرف زمانبندیشده (TOTP) از طریق اپلیکیشنهایی مانند Google Authenticator، Microsoft Authenticator و Sophos Authenticator کار میکند. سیاست رمز عبور قوی و قفل شدن حساب پس از چند تلاش ناموفق را هم فعال کنید.
پس از احراز هویت، نوبت به تعیین منابع قابل دسترسی و قوانین حاکم بر آن است. ابتدا اشیای شبکه (Address Objects) لازم را بسازید: یک IP Pool برای کاربران راهدور از یک سابنت مجزا مانند 172.16.254.0/24 که با شبکه داخلی تداخل نداشته باشد و مسیریابیپذیر باشد، اشیایی برای منابع داخلی مقصد (مانند Internal_Servers یا CRM_Server) و شیء مربوط به اینترفیس VPN.
سپس حداقل دو قانون فایروال ایجاد کنید: یک Rule برای مجاز کردن ترافیک از IP Pool کاربران VPN به سمت منابع داخلی و یک Rule برگشتی برای پاسخ از منابع داخلی به کاربران VPN تا ارتباط دوطرفه برقرار شود. در Rule اول میتوانید سرویسها را محدود کنید (مثلاً فقط HTTPS روی پورت 443 و SMB روی پورت 445)، لاگگیری را برای نظارت و حسابرسی فعال کنید و قوانین را در جای مناسب و بالاتر از قوانین عمومی محدودکننده در لیست قرار دهید.
اکنون وارد منوی VPN > SSL VPN شوید. در تنظیمات سرور، گواهی مرحله قبل را انتخاب کنید، پورت Listening را روی 443 نگه دارید (تغییر آن صرفاً یک لایه ابهام سطحی میسازد و معمولاً توصیه نمیشود) و آدرس عمومی دسترسی کاربران را تعریف کنید. سپس پورتال دسترسی را پیکربندی کنید؛ صفحهای که کاربر پس از لاگین میبیند و میتوانید آن را با نام و لوگوی سازمان سفارشی کنید. مهمتر از ظاهر، انتخاب مدل دسترسی است:
برای کنترل گرانولار، برای هر گروه کاربری پروفایل دسترسی متفاوتی تعریف کنید؛ مثلاً پروفایل پیمانکاران فقط شامل یک Bookmark سیستم تیکتینگ باشد، در حالی که پروفایل مدیران دسترسی گستردهتری به شبکه داخلی دارد. این تفکیک، سطح حمله را به حداقل میرساند.
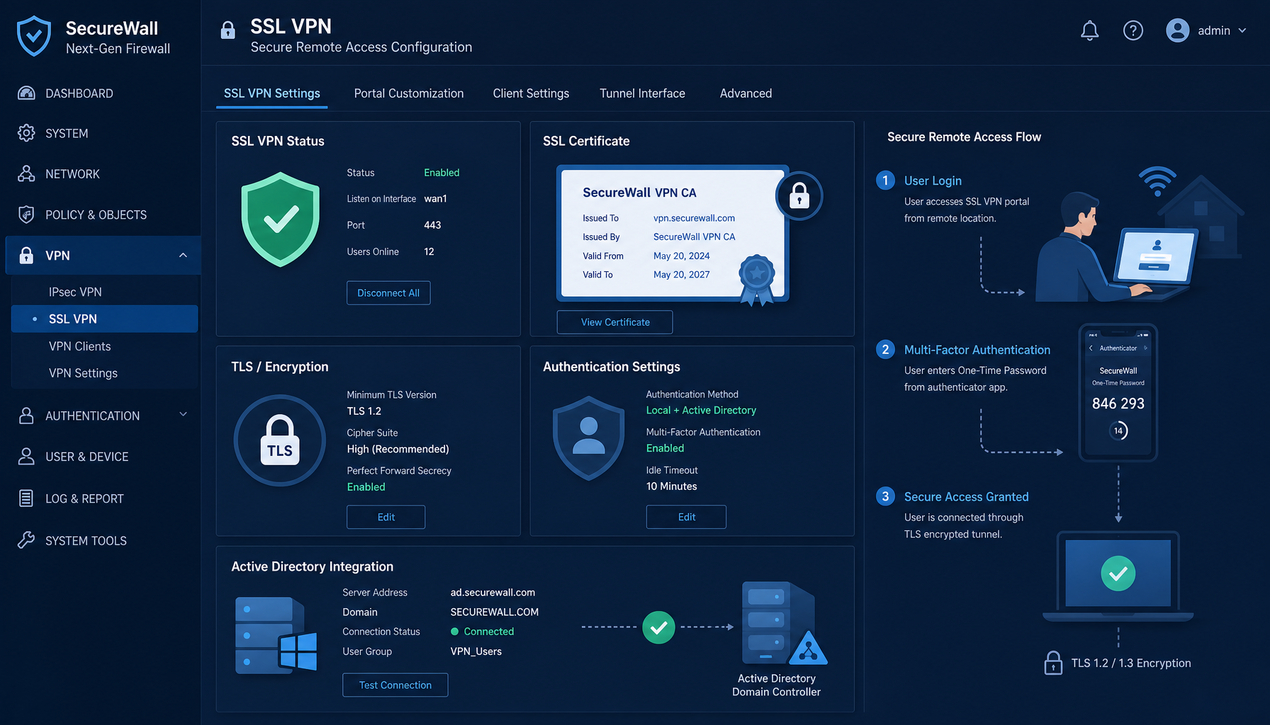
حالت Clientless تنظیم خاصی روی دستگاه کاربر نمیخواهد. برای حالت Tunnel، کلاینت سوفوس برای ویندوز، مک، لینوکس، iOS و اندروید موجود است و کاربر پس از ورود به پورتال میتواند فایل پیکربندی اتصال شامل آدرس سرور و روش احراز هویت را دانلود کند. برای دستگاههای سازمانی، استقرار متمرکز از طریق Group Policy در ویندوز یا پروفایلهای MDM برای موبایل انجام میشود. آموزش کوتاه کاربران درباره نحوه اتصال، استفاده از کد دومرحلهای و گزارش مشکل، حجم تماسهای پشتیبانی را به طور چشمگیری کاهش میدهد.
یک دروازه VPN ناامن میتواند خودش به نقطه ورود مهاجم تبدیل شود. این پنج توصیه را در هر پیادهسازی رعایت کنید:
لاگهای VPN، احراز هویت و فایروال را به طور منظم بررسی کنید و به الگوهای غیرعادی حساس باشید: حجم بالای تلاش ناموفق از یک آدرس IP (نشانه حمله Brute-Force)، اتصال در ساعات غیرمعمول یا تلاش برای دسترسی به منابعی خارج از محدوده تعریفشده کاربر. از هشدارهای داخلی سوفوس برای اطلاع سریع از این رویدادها استفاده کنید تا پیش از تبدیل یک حادثه کوچک به نفوذ کامل، واکنش نشان دهید.
نگهداری پیشگیرانه سه بخش دارد: نصب منظم بهروزرسانیهای فریمور و وصلههای امنیتی، اطمینان از بهروز بودن خودکار تعریفهای امنیتی (آنتیویروس، امضاهای IPS و Sandstorm) و بازنگری فصلی یا نیمسالانه پیکربندی شامل حذف کاربران غیرفعال، اصلاح دسترسیها بر اساس تغییر نقشها و تمدید گواهیها پیش از انقضا. برای ارزیابی مستقل، یک تست نفوذ دورهای روی نقطه پایان SSL VPN انجام دهید؛ برای چارچوب ارزیابی امنیت سرویسهای تحت وب، از جمله پورتال SSL VPN، میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب استفاده کنید. مستندسازی تنظیمات و یک برنامه بازیابی از حادثه نیز بخش جداییناپذیر این چرخه است.
شایعترین مشکل، بارگذاری نشدن پورتال یا عدم امکان اتصال است که معمولاً ریشه در دسترسیپذیری شبکه دارد. برای بررسی حل شدن نام و مسیر دسترسی، این دستورات را روی سیستمعامل دستگاه کلاینت (نه روی فایروال) اجرا کنید:
در ویندوز از tracert و در لینوکس و macOS از traceroute استفاده میشود. توجه کنید که برخی سرورها به ping پاسخ نمیدهند، پس عدم پاسخ لزوماً به معنای قطع دسترسی نیست. اگر نام بهدرستی حل میشود اما اتصال برقرار نمیشود، باز بودن پورت 443/TCP و قوانین NAT روی فایروال سوفوس و روتر بالادستی را بررسی کنید تا مطمئن شوید درخواستهای ورودی به سرویس SSL VPN میرسند. فایروال محلی دستگاه کاربر و فیلترینگ احتمالی ISP را هم در نظر بگیرید.
ابتدا تنظیمات اتصال به سرور دایرکتوری را بررسی کنید: آیا رمز عبور اکانت سرویس منقضی شده است؟ آیا کاربر در گروه AD درستی عضو است که در پیکربندی VPN مجاز تعریف شده؟ لاگهای احراز هویت فایروال معمولاً دلیل دقیق شکست مانند Invalid credentials یا User not found in group را نشان میدهند. اگر از MFA استفاده میکنید، همگام بودن زمان فایروال با NTP را حتماً چک کنید؛ چون کدهای TOTP زمانمحورند، اختلاف بیش از 30 ثانیه میتواند باعث شکست احراز هویت شوند.
اگر کاربر به پورتال وارد میشود اما به سرورهای داخلی دسترسی ندارد، مشکل عموماً در سیاستهای فایروال یا مسیریابی است. ابتدا بررسی کنید IP تخصیصیافته به کلاینت در محدوده تعریفشده و بدون تداخل با شبکههای داخلی باشد. سپس با نمایشگر لاگ لحظهای سوفوس، هنگام تلاش کاربر ببینید کدام قانون ترافیک را مسدود میکند. تنظیم DNS را هم فراموش نکنید: کلاینت باید از DNS داخلی سازمان استفاده کند تا نامهای داخلی درست حل شوند؛ این تنظیم از پروفایل SSL VPN به کلاینت ارسال میشود.
کندی اتصال میتواند ناشی از پهنای باند محدود کاربر، اشباع لینک اینترنت سازمان، بار بالای CPU فایروال به دلیل تعداد نشستهای همزمان یا بازرسیهای امنیتی سنگین باشد. با مانیتورینگ داخلی، مصرف CPU، حافظه و پهنای باند را در ساعات اوج بررسی کنید تا گلوگاه مشخص شود. بسته به نتیجه، ممکن است نیاز به بهینهسازی قوانین بازرسی، ارتقای ظرفیت لایسنس یا انتخاب مدل قویتر فایروال داشته باشید.
راه اندازی SSL VPN در فایروال سوفوس با انتخاب مدل و لایسنس مناسب آغاز میشود، با صدور گواهی معتبر، یکپارچهسازی احراز هویت دامنه، تعریف دقیق اشیای شبکه و قوانین فایروال ادامه مییابد و با فعالسازی MFA، رمزنگاری مدرن و بازرسی چندلایه ترافیک به یک سرویس امن و قابل اعتماد تبدیل میشود. ارزش اصلی این راهحل، ترکیب انعطافپذیری Clientless با کنترلهای مبتنی بر هویت و یکپارچگی کامل با ماژولهای امنیتی سوفوس است. در افق پیش رو، رویکرد Zero Trust Network Access (ZTNA) که دسترسی جلسهای و مبتنی بر هویت را بدون اتصال به کل شبکه فراهم میکند، مکمل و جانشین تدریجی VPNهای سنتی خواهد بود و
فایروالهای نسل جدید سوفوس نیز در همین جهت پیش میروند. اگر در کنار دسترسی راهدور قصد دارید سرویسهای داخلی را برای کاربران اینترنت منتشر کنید، مطالعه مقاله
طراحی DMZ امن با فایروال سوفوس گام بعدی مناسبی است.
بله، پورت Listening در تنظیمات سرور قابل تغییر است؛ اما چون 443 پورت استاندارد HTTPS است و تقریباً همهجا باز نگه داشته میشود، معمولاً توصیه میشود همان بماند. تغییر پورت مشکلات ناشی از فیلترینگ شبکه را حل نمیکند و عیبیابی را پیچیدهتر میسازد.
برای محیط تست بله؛ اما در محیط عملیاتی، مرورگر هر کاربر در اولین اتصال هشدار امنیتی نمایش میدهد. اگر مجبور به استفاده از گواهی خودامضا هستید، ریشه آن را روی دستگاه همه کاربران نصب کنید و از RSA با کلید حداقل 2048 بیتی یا ECDSA استفاده کنید.
در حالت Clientless صرفاً با مرورگر و از طریق Bookmarkها به برنامههای تحت وب داخلی دسترسی دارید؛ در حالت Tunnel با کلاینت مبتنی بر OpenVPN به سابنتهای تعریفشده دسترسی شبکهای کاملتری خواهید داشت.
رایجترین دلیل، رسیدن به سقف کاربران مجاز در سطح لایسنس فعلی است. تعداد کاربران را با احتساب پیمانکاران و رشد آینده برآورد کنید و در صورت نیاز ظرفیت لایسنس را ارتقا دهید.