در شبکههای سازمانی امروز، مدیریت متمرکز هویت و دسترسی کاربران یک ضرورت امنیتی است. فایروالهای نسل جدید مانند Sophos XG فراتر از بررسی ترافیک، امکان احراز هویت کاربران را بهعنوان بخشی از لایههای امنیتی عمیق ارائه میدهند.
اتصال فایروال Sophos به Active Directory
باعث میشود احراز هویت کاربران بهصورت یکپارچه و خودکار انجام شود؛ یعنی کاربران با همان نام کاربری و رمز عبور ورود به سیستم سازمانی خود، به منابع تحت محافظت فایروال هم دسترسی پیدا کنند. در این مقاله، پیکربندی Sophos XG با اکتیو دایرکتوری را گامبهگام بررسی میکنیم.
یکپارچهسازی فایروال با سرویس دایرکتوری مایکروسافت مزایای عملیاتی و امنیتی مشخصی دارد که اهمیت این راهکار را توجیه میکند:
پیش از شروع پیکربندی، اطمینان از آمادهبودن الزامات فنی، کلید موفقیت در برقراری یک اتصال پایدار است. موارد زیر را جمعآوری و تأیید کنید.
آدرس IP اینترفیسی از فایروال که به شبکه داخلی متصل است، آدرس IP سرور Active Directory (Domain Controller) و مسیریابی صحیح بین این دو را باید بدانید. بهطور پیشفرض ارتباط احراز هویت از پورت TCP 389 (LDAP) یا TCP 636 (LDAPS) استفاده میکند؛ مطمئن شوید هیچ فایروال میانی این ارتباط را مسدود نمیکند. توصیه اکید استفاده از LDAPS برای رمزنگاری ترافیک احراز هویت است.
به یک حساب کاربری در دامنه نیاز دارید که مجوز خواندن اطلاعات از ساختار اکتیو دایرکتوری (از جمله اعضای گروهها) را داشته باشد. نام کاربری به فرمت دامنه\نامکاربری (مانند MYDOMAIN\adminuser) یا User Principal Name (مانند adminuser@mydomain.local) قابل قبول است. اصولاً بهجای حساب Administrator از یک حساب سرویس اختصاصی استفاده میشود که در بخش بعدی توضیح داده میشود.
برای تکمیل تنظیمات در کنسول Sophos XG به سه اطلاعات کلیدی نیاز دارید:
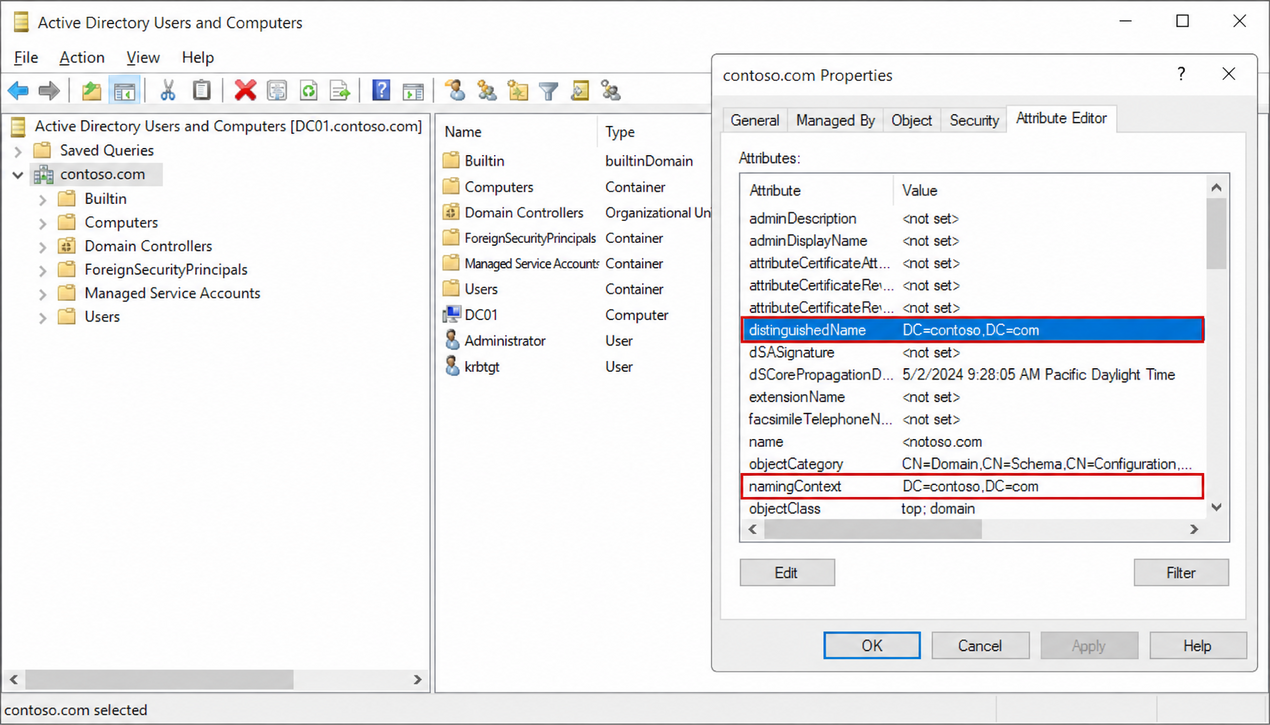
DC=mydomain,DC=local).روی سرور اکتیو دایرکتوری به مسیر Start > Programs > Administrative Tools > Active Directory Users and Computers بروید. از منوی View گزینه Advanced Features را فعال کنید، روی ریشه دامنه کلیک راست کرده و Properties را انتخاب کنید. در تب Attribute Editor، مقدار ویژگی distinguishedName همان Base DN است. برای یافتن NetBIOS Name، به Control Panel > System and Security > System بروید؛ نام کوتاه دامنه در بخش Computer name, domain, and workgroup settings نمایش داده میشود.
دسترسی شبکه (Reachability) بین فایروال و سرور دامنه را با ping بررسی کنید. اختلاف زمان زیاد بین فایروال و سرور میتواند باعث شکست فرآیندهای وابسته به Kerberos شود؛ بنابراین فایروال را بهعنوان NTP Client پیکربندی کنید تا زمان خود را ترجیحاً از سرور دامنه همگامسازی کند. اگر قصد استفاده از LDAPS را دارید، به گواهی معتبر روی سرور نیاز دارید که ریشه اعتماد آن به فایروال اضافه شده باشد.
ایجاد یک حساب اختصاصی در دامنه برای فایروال، یک Best Practice امنیتی است. با این کار اصل کمترین امتیاز (Principle of Least Privilege) رعایت میشود، فعالیت فایروال در لاگهای دامنه قابل ردیابی است و در صورت به خطر افتادن حساب، کل دامنه تهدید نمیشود.
svc_sophos_fw وارد کنید.svc_sophos_fw) را اضافه کرده و Next کنید.پورت TCP 389 روی Domain Controllerها بهطور پیشفرض باز است. برای LDAPS باید پورت TCP 636 فعال باشد که مستلزم نصب گواهی Server Authentication معتبر روی سرور است. میتوانید از AD Certificate Services داخلی یا گواهی یک CA عمومی استفاده کنید. برای بررسی وضعیت پورت روی سرور، از دستور فقط-خواندنی زیر در Command Prompt استفاده کنید:
این دستور فقط وضعیت اتصالات فعال روی پورت 636 را نمایش میدهد و هیچ تغییری ایجاد نمیکند. خروجی خالی به این معناست که سرویس LDAPS فعال نیست یا گواهی مربوطه نصب نشده است.
برای بهرهگیری کامل از قابلیت User-Based Policies در Sophos XG، کاربران را در گروههای امنیتی (Security Groups) اکتیو دایرکتوری دستهبندی کنید (مانند Grp_Finance_Users یا Grp_IT_Admins
). سپس در فایروال میتوانید این گروههای AD را به گروههای کاربری Sophos نگاشت کنید و برای هر گروه سیاست دسترسی جداگانه تعریف کنید. اگر با چارچوب عمومی احراز هویت کاربران در فایروالهای سازمانی آشنا نیستید، پیشنهاد میکنیم ابتدا مقاله
نحوه اتصال فایروال سیسکو به Active Directory برای احراز هویت کاربران را مطالعه کنید، چون مفاهیم پایه LDAP و Base DN در آن بهتفصیل توضیح داده شده است.
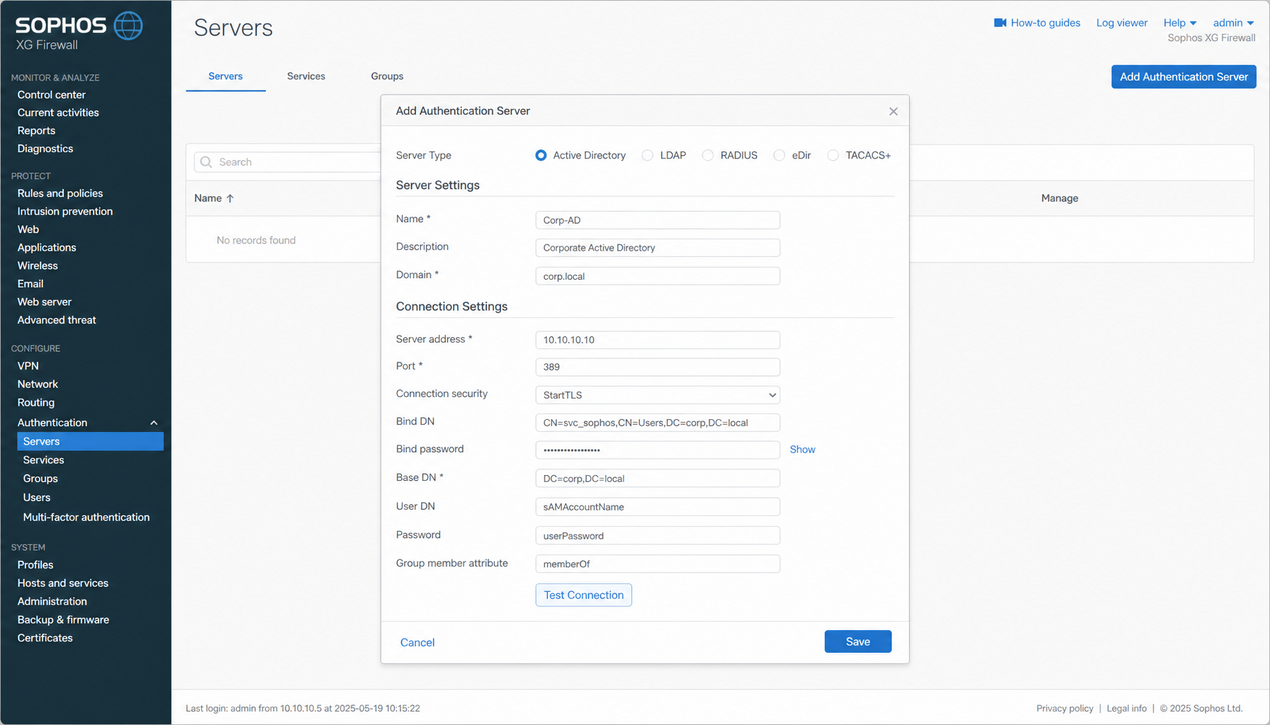
پس از آمادهسازی سمت دامنه، اطلاعات سرور را به Sophos XG معرفی میکنیم. این فرآیند در دو مرحله انجام میشود: ابتدا افزودن اکتیو دایرکتوری بهعنوان منبع احراز هویت و سپس تنظیم اولویتبندی روشها.
displayName برای نمایش نام کامل کاربر در گزارشها مناسب است.mail معمولاً مناسب است.در فیلد Username، نام کاربری حساب سرویس دامنه را به فرمت UPN مانند svc_sophos_fw@mydomain.local یا فرمت MYDOMAIN\svc_sophos_fw وارد کنید و رمز عبور آن را در فیلد Password قرار دهید. استفاده از حساب اختصاصی بهجای حساب Administrator، ردیابی و مدیریت دسترسی را سادهتر و امنتر میکند.
DC=mydomain,DC=local) که نقطه شروع جستجوی فایروال در درخت دایرکتوری است.OU=Users,DC=mydomain,DC=local)؛ در غیر این صورت خالی بگذارید.در انتها روی دکمه Test Connection کلیک کنید؛ اگر همه تنظیمات صحیح باشد پیام موفقیت دریافت میکنید و با Save سرور اضافه خواهد شد.
اکنون باید به فایروال بگویید با چه اولویتی از این منبع برای احراز هویت کاربران در فایروال سوفوس استفاده کند:
وضعیت پیشفرض فایروال برای احراز هویت، Local است. با قرار دادن اکتیو دایرکتوری در صدر لیست، فرآیند احراز هویت بهصورت شفاف به سمت سرور دامنه هدایت میشود. از این لحظه، هرگاه کاربران برای دسترسی به منابع نیازمند احراز هویت اقدام کنند، فایروال بهطور خودکار هویت آنها را با سرور اکتیو دایرکتوری تأیید میکند و میتوانید از گروههای کاربری AD برای سیاستهای دقیقتر استفاده کنید. اگر بهدنبال راهکارهای گستردهتر این محصول هستید، مقاله
استفاده از فایروال سوفوس به عنوان راهکار یکپارچه UTM مروری کامل بر قابلیتهای دیگر این دستگاه ارائه میدهد.
هرگز از حساب Domain Administrator اصلی استفاده نکنید. یک حساب اختصاصی با کمترین دسترسی لازم (فقط خواندن اطلاعات دایرکتوری) ایجاد کنید، رمز عبور پیچیده و طولانی برای آن تنظیم کنید و در صورت تغییر دورهای رمز، مقدار جدید را در تنظیمات فایروال نیز بهروز کنید. فعالکردن گزینه Password never expires برای پایداری قابل قبول است، اما در این صورت نظارت قویتر بر امنیت حساب ضروری است.
هرگز از گزینه Simple استفاده نکنید؛ این حالت اطلاعات احراز هویت را بهصورت متن آشکار در شبکه ارسال میکند. حالت SSL/TLS با پورت 636 گزینه امن و توصیهشده است. برای این کار مطمئن شوید سرور اکتیو دایرکتوری گواهی SSL معتبر برای سرویس LDAP دارد و گواهی ریشه (Root CA) مرجع صدور آن در فهرست گواهیهای مورد اعتماد فایروال Sophos XG موجود باشد.
ارتباط بین فایروال و سرورهای اکتیو دایرکتوری باید در یک سگمنت شبکه قابلاعتماد و کنترلشده (مانند شبکه مدیریتی یا داخلی امن) قرار گیرد. قوانین دسترسی باید بهگونهای تنظیم شوند که فقط فایروال بتواند به پورتهای LDAP/LDAPS (389/636) و پورتهای ضروری Kerberos (مانند 88) روی Domain Controllerها دسترسی داشته باشد. همگامسازی زمان NTP را حتماً بررسی کنید؛ اختلاف زمان بیش از 5 دقیقه میتواند فرآیندهای وابسته به Kerberos را با شکست مواجه کند.
گزارشهای احراز هویت را در مسیر Log & Report > Authentication
بهطور منظم بررسی کنید؛ خطاهای غیرمعمول میتواند نشاندهنده مشکل اتصال یا تلاش نفوذ باشد. رویدادهای ورود ناموفق حساب سرویس فایروال را در لاگهای امنیتی ویندوز سرور نیز زیر نظر بگیرید. پس از پیکربندی، سیاستهای دسترسی را مرور کنید تا از انتساب صحیح کاربران و گروههای AD به قوانین فایروال اطمینان حاصل شود و برنامه آزمون دورهای برای بررسی عملکرد احراز هویت و failover داشته باشید.
در تنظیمات سرور، حتماً آدرس یک یا چند Backup Domain Controller را وارد کنید تا در صورت قطع سرور اصلی، احراز هویت متوقف نشود. از تنظیمات فایروال بهطور مرتب پشتیبان تهیه کنید؛ این پشتیبان شامل تنظیمات احراز هویت اکتیو دایرکتوری نیز خواهد بود. برای اصول کلیتر مدیریت تنظیمات، مقاله
نحوه اتصال فایروال سوفوس به سرویسهای Cloud مانند Azure و AWS دید خوبی به همکاری این دستگاه با زیرساختهای خارج از سازمان میدهد.
خیر، اتصال با LDAP ساده روی پورت 389 نیز کار میکند، اما ترافیک احراز هویت رمزنگاری نمیشود. برای جلوگیری از رهگیری نام کاربری و رمز عبور در شبکه داخلی، استفاده از LDAPS روی پورت 636 یا STARTTLS بهشدت توصیه میشود.
ابتدا دسترسی شبکه بین فایروال و سرور را با ping و بررسی قوانین میانی تأیید کنید. سپس صحت Search DN، نام کاربری و رمز عبور حساب سرویس را بازبینی کنید و مطمئن شوید ساعت دو دستگاه همگام است. در نهایت وضعیت پورت 389 یا 636 روی سرور را با دستور netstat بررسی کنید.
بله. میتوانید برای هر دامنه یک Authentication Server جداگانه تعریف کنید و هر دو را در لیست Selected Authentication Servers با اولویت دلخواه قرار دهید. فایروال در صورت نبود کاربر در سرور اول، به سرور بعدی مراجعه میکند.
بله. پس از برقراری اتصال، گروههای AD را میتوان به گروههای کاربری Sophos نگاشت کرد و سیاستهای دسترسی مبتنی بر هویت تعریف کرد؛ به این ترتیب کنترل دسترسی دقیقتر از قوانین مبتنی بر IP حاصل میشود.
پیادهسازی صحیح و امن اتصال فایروال سوفوس به Active Directory، تنها یک تنظیم فنی نیست؛ بلکه سرمایهگذاری در تحکیم زیرساخت امنیتی سازمان است. این کار با حذف نقاط کور مدیریتی، افزایش قابلیت ردیابی و اعمال کنترلهای دقیق بر اساس هویت، لایه دفاعی شبکه شما را تکمیل میکند. با رعایت نکات امنیتی مطرحشده در این مقاله، میتوانید از احراز هویت یکپارچه بهعنوان سنگبنای مطمئن در دفاع لایهای شبکه بهره ببرید و محیطی همزمان امن، کارآمد و متمرکز را تجربه کنید. اگر هنوز دستگاه مناسب سازمان خود را انتخاب نکردهاید، صفحه
خرید فایروال سوفوس مروری بر مدلها و مشخصات فنی ارائه میدهد. برای ارزیابی کلیتر امنیت زیرساخت، رهنمودهای راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز منبع معتبری است.