امنیت سایبری امروز با دگرگونی بنیادینی مواجه است که نه در مقیاس، بلکه در ماهیت تهدیدات رخ داده است. باجافزارهای چندلایه و سرویسمحور (Ransomware-as-a-Service)، حملات پیشرفته و مداوم (APT) که ماهها بهصورت خاموش در شبکهها کمین میکنند و بدافزارهای صفرروز که از آسیبپذیریهای ناشناخته سوءاستفاده میکنند، تنها بخشی از این چالش عظیماند. راهکارهای سنتی مبتنی بر امضا همچون سپری هستند که فقط در برابر نیزههای از پیش دیدهشده مقاوماند و در مواجهه با تهدیدات جدید و هوشمند، کارایی کافی ندارند.
Fortinet با معرفی FortiAI SecureAI پاسخ خود را به این شکاف ارائه داده است؛ نسل جدیدی از سپرهای دفاعی فعال که میتوانند تهدیداتی را که هرگز دیده نشدهاند، ببینند، بفهمند و خنثی کنند. در این مقاله بررسی میکنیم FortiAI
چیست، بر چه معماریای استوار است، چه قابلیتهایی ارائه میدهد و برای بهرهگیری از آن به چه پیشنیازها و ملاحظاتی نیاز دارید. برای آشنایی کلیتر با چگونگی جابهجایی مرزهای دفاعی توسط این فناوری، مطالعه مقاله
هوش مصنوعی FortiAI نیز مفید است.
FortiAI را نباید صرفاً یک محصول یا ویژگی افزوده دانست؛ این فناوری ارتقایی کیفی در هسته فلسفه امنیتی Fortinet است. در واقع FortiAI یک «مغز مصنوعی عملیاتی» است که بهصورت عمیق و بیدرز در ساختار Fortinet Security Fabric جاسازی شده و مانند یک تحلیلگر امنیتی مجازی در خط مقدم دفاع مستقر میشود. شبکههای عصبی عمیق این سیستم که بر روی حجم انبوهی از دادههای تهدیدات جهانی آموزش دیدهاند، امکان شبیهسازی و حتی فراتر رفتن از توان یک تحلیلگر تهدید انسانی خبره را فراهم کردهاند.
نقطه تمایز FortiAI در آن است که نهتنها تهدیدات را شناسایی میکند، بلکه «نیات مخرب» را در دل کدها و ترافیک شبکه تشخیص میدهد. پردازش در لحظه (Real-time Processing) باعث میشود تهدیدات پیچیده و ناشناخته در کمتر از یک ثانیه تحلیل، طبقهبندی و مهار شوند؛ سرعتی که هیچ تیم انسانی توان همپایی با آن را ندارد. به همین دلیل FortiAI یک سیستم هشداردهنده صرف نیست، بلکه سازوکاری خودمختار و پیشگیرانه است که شکاف میان کشف تهدید و پاسخ به آن را از بین میبرد و بار عملیاتی تیمهای امنیتی را بهشکل محسوسی کاهش میدهد.
در قلب FortiAI یک موتور یادگیری عمیق (Deep Learning Engine) قرار دارد که بر پایه شبکه عصبی کانولوشنی (CNN) و دیگر معماریهای پیشرفته طراحی شده است. برخلاف سیستمهای مبتنی بر قانون یا امضا، این موتور با الهام از ساختار مغز انسان، توانایی استخراج ویژگیهای پیچیده و سلسلهمراتبی از دادههای خام را دارد. آموزش مدل روی مجموعهای عظیم از نمونه بدافزار، کد مخرب، ترافیک آلوده و الگوهای حمله انجام شده و همین امر به FortiAI امکان میدهد الگوهای ظریفی را تشخیص دهد که حتی برای تحلیلگران باتجربه نیز پنهان میمانند.
نوآوری برجسته FortiAI در بهکارگیری پردازش زبان طبیعی (NLP) در حوزه امنیت سایبری نهفته است. همانطور که مدلهای زبانی، زبان انسان را درک میکنند، موتور FortiAI تکنیکهای مشابهی را برای «درک زبان ماشین» به کار میگیرد. کد ماشین و اسکریپتهای مخرب مانند PowerShell یا ماکروهای مستندات، نه بهعنوان رشتهای بیمعنی از صفر و یک، بلکه بهعنوان یک «زبان برنامهنویسی مخرب» تفسیر میشوند.
با تحلیل گرامر، نحو (Syntax) و معناشناسی (Semantics) این زبان، سیستم میتواند نیات پنهان پشت دستورات — مانند فراخوانیهای سیستمی مشکوک، تلاش برای دسترسی غیرمجاز به حافظه یا تکنیکهای فرار از تشخیص — را بدون اجرای خطرناک کد در سندباکس شناسایی کند. این رویکرد «تفسیر عمیق کد» حملات را بر اساس قصد و ذاتشان شناسایی میکند، نه بر اساس ظاهر یا امضای سطحی، و لایهای از تشخیص رفتاری مستقل از امضا میسازد. برای مقایسه با رویکردهای دیگر، مقاله
تهدیدات zero-day در فایروال Sophos مروری بر سازوکارهای مواجهه با چنین حملاتی ارائه میدهد.
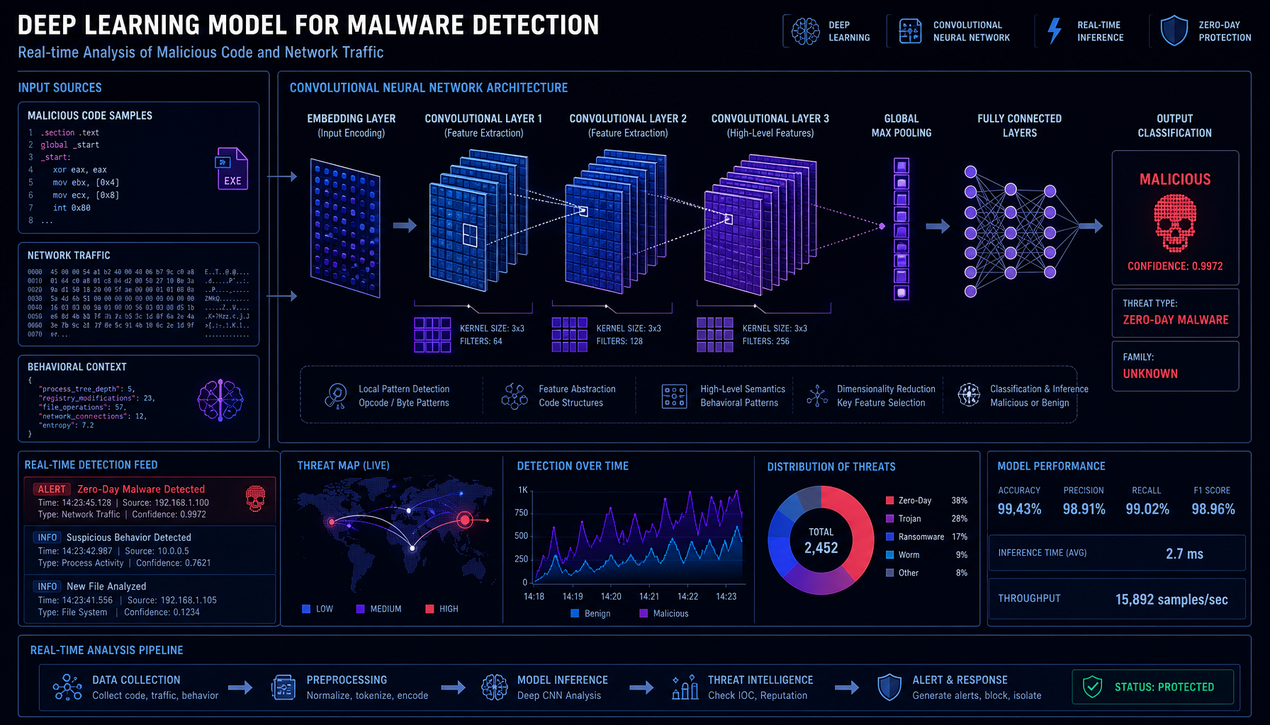
مهمترین و تحولآفرینترین قابلیت FortiAI، مقابله با مؤثرترین سلاح مهاجمان مدرن یعنی بدافزارهای ناشناخته و حملات صفرروز است. آنتیویروسهای سنتی در چرخهای بیپایان از تعقیب و فرار برای بهروزرسانی پایگاه امضاهای خود گرفتارند، اما FortiAI با تکیه بر «امضای رفتاری» (Behavioral Signature) این مسئله را از ریشه حل میکند. هنگام ورود هر فایل اجرایی یا اسکریپت به شبکه، موتور یادگیری عمیق ساختار، منطق و دستورات بنیادین آن را در محیطی ایزوله و امن تجزیهوتحلیل میکند و شاخصهای خطر زیر را شناسایی میکند:
پس از تحلیل این ویژگیهای ذاتی، FortiAI یک «امتیاز خطر» (Risk Score) برای فایل محاسبه میکند و اگر این امتیاز از حد آستانه تعریفشده فراتر رود، فایل بهطور خودکار بهعنوان تهدید شناسایی و بلافاصله مهار میشود. کل این فرآیند در کمتر از یک ثانیه و بدون نیاز به بهروزرسانی انجام میشود؛ یعنی حتی جدیدترین بدافزارها که در هیچ پایگاه داده امنیتی سابقه ندارند نیز شانس کمی برای نفوذ موفق خواهند داشت.
در مدلهای امنیتی سنتی، پاسخ به یک حادثه سایبری پیچیده چرخهای طولانی و طاقتفرسا دارد: جمعآوری دادهها و هشدارهای اولیه از نقاط مختلف شبکه، فیلتر هشدارهای مثبت کاذب توسط تحلیلگران سطح 1، اسکن نمونه با ابزارهای ایستا، ارسال نمونه به آزمایشگاه سندباکس داینامیک که ممکن است ساعتها طول بکشد، تحلیل دستی نتایج توسط متخصصان ارشد و در نهایت نوشتن و توزیع امضاهای جدید در کل زیرساخت. نتیجه، میانگین زمان تا پاسخ (MTTR) در مقیاس روزها و حتی هفتهها است.
FortiAI این چرخه طولانی را در یک «خط لوله تحلیل تهدیت یکپارچه» فشرده میکند: تحلیل ایستای پیشرفته ساختار و محتوای فایل، شبیهسازی رفتار در محیط ایزوله، مقایسه الگوهای رفتاری با دانش پایه مدل و اتخاذ تصمیم نهایی با سطح اطمینان بالا؛ همه در کسری از ثانیه. این تفاوت به معنای مرز واقعی میان «یک آلودگی محدود که بلافاصله مهار میشود» و «یک حادثه تمامعیار با نقض دادهها، توقف عملیات و خسارت مالی» است. حذف فاصله میان نفوذ و پاسخ، به سازمان اجازه میدهد پیش از آنکه مهاجم فرصت حرکت جانبی (Lateral Movement) یا تشدید حمله بیابد، بهصورت خودکار واکنش نشان دهد.
حملات سایبری مدرن بهندرت در قالب یک اقدام واحد و مجزا رخ میدهند؛ آنها بهصورت «زنجیرههای kill» پیچیده اجرا میشوند که هر حلقه، مرحلهای خاص از حمله را پیش میبرد: یک فیشینگ برای نفوذ اولیه، اجرای اسکریپت برای استخراج اعتبارنامهها، نصب درب پشتی، پخش در شبکه و در نهایت سرقت داده یا فعالسازی باجافزار. راهکارهای نقطهای معمولاً تنها یک حلقه از این زنجیره را میبینند و از درک تصویر کلی و نیت نهایی حمله عاجز میمانند.
FortiAI با ارائه دید کلنگر و زنجیرهای، رفتارها و رویدادها را در طول زمان و در سراسر نقاط مختلف شبکه با هم همبستگی میدهد و الگوهای ظریف نشاندهنده ارتباط میان مراحل بهظاهر نامرتبط را کشف میکند. نمونهای از دنبالهای که این سیستم میتواند بهعنوان یک حمله واحد شناسایی کند:
با درک این زنجیره بهعنوان یک «داستان واحد حمله»، FortiAI میتواند همه مؤلفههای مرتبط را در سراسر شبکه — از endpoint و ایمیل تا فایروال — شناسایی و قرنطینه کند و مهاجم را نهتنها از هدف نهایی، بلکه از کل مسیر دسترسیای که ساخته است محروم سازد. اگر به سازوکارهای مشابه در لایههای دیگر دفاعی علاقهمندید، مقاله
محافظت در برابر حملات bot و اسکریپتهای مخرب دید خوبی به این رویکرد ارائه میدهد.
قدرت واقعی FortiAI در انزوا نمایان نمیشود، بلکه زمانی به اوج میرسد که بهعنوان «مغز عصبی مرکزی» در دل معماری یکپارچه Fortinet Security Fabric ادغام شود. این ادغام از طریق APIهای باز و یک کنسول مدیریتی یکپارچه انجام میگیرد و FortiAI را بهصورت زنده با اجزای Fabric — از فایروالهای نسل جدید FortiGate و امنیت نقاط پایانی FortiClient گرفته تا امنیت ایمیل FortiMail و سرویسهای امنیت ابری — پیوند میدهد. اگر قصد دارید زیرساخت دفاعی خود را از همین لایه آغاز کنید، صفحه
خرید فایروال فورتی گیت نقطه شروع مناسبی برای بررسی گزینههای سختافزاری است.
این یکپارچگی عمیق، یک چرخه حیاتی کاملاً خودکار در اکوسیستم دفاعی ایجاد میکند. هر تهدید شناساییشده در هر نقطه از Fabric، مسیر زیر را طی میکند:
این معماری با یک «سیستم ایمنی سایبری» قابل مقایسه است: شناسایی یک تهدید در یک نقطه، بلافاصله مصونیت کل بدنه سازمان را در برابر همان تهدید ایجاد میکند. به این ترتیب Security Fabric از مجموعهای از ابزارهای دفاعی جدا از هم، به موجودیتی زنده، هوشمند و خودترمیمشونده تبدیل میشود که سطح ایمنی آن بهصورت مستمر افزایش مییابد.
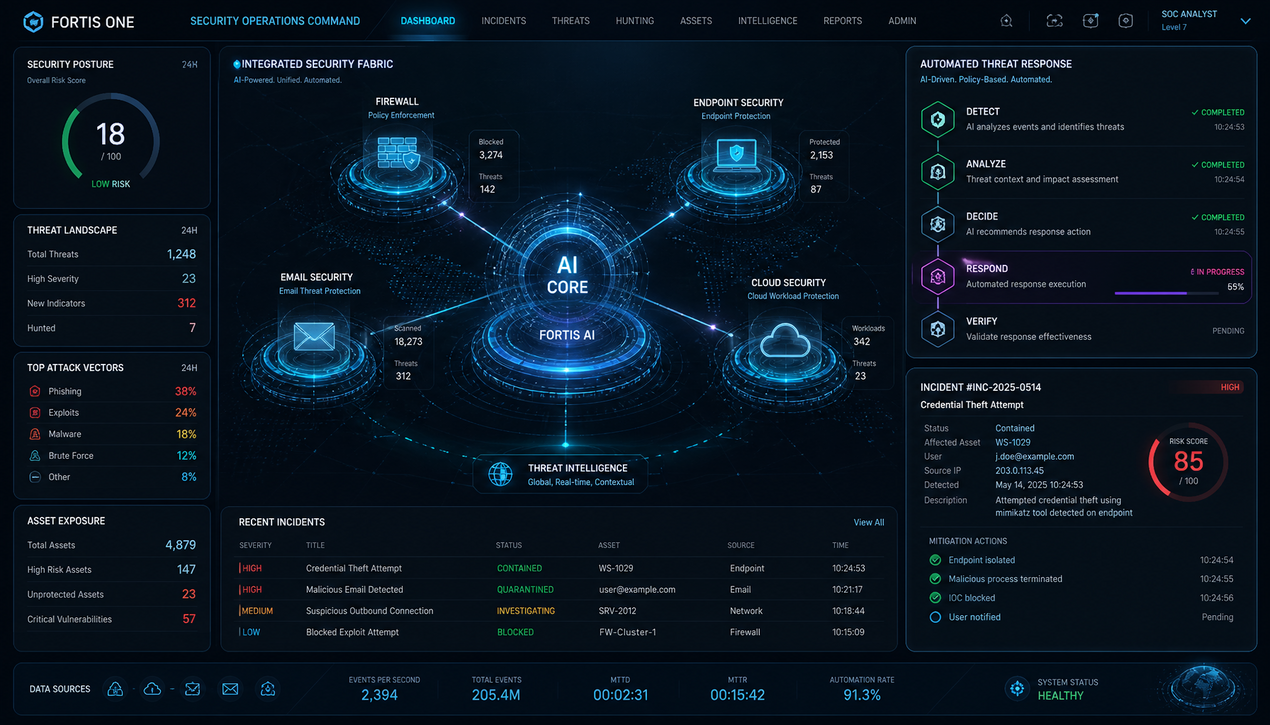
بیشترین بازدهی FortI زمانی حاصل میشود که در بستر یک اکوسیستم کامل Fortinet و با گردش روان داده میان اجزا به کار گرفته شود. پیش از برنامهریزی برای استقرار، بررسی موارد زیر ضروری است:
در کنار پیشنیازها، شناخت محدودیتها نیز ضروری است. هوش مصنوعی فورتی نت جایگزین لایهبندی دفاعی و نظارت انسانی نیست؛ موارد مثبت کاذب ممکن است نیاز به تنظیم آستانهها داشته باشند، عملکرد مدل به کیفیت و تازگی دادههای آموزشی وابسته است و در استقرارهای On-Premises باید ظرفیت پردازشی کافی برای تحلیلهای سنگین در نظر گرفته شود. سیاستهای حاکمیت داده نیز ممکن است محدودیتهایی برای ارسال تلهمتری ایجاد کنند که باید پیش از استقرار بررسی شوند.
افزون بر این، هیچ فناوری تکمحصولی جای ارزیابیهای امنیتی مستقل را نمیگیرد. برای سنجش وضعیت امنیت برنامههای وب سازمان خود، میتوانید از راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب
بهعنوان مرجع معتبر بهره بگیرید و یافتههای آن را در اولویتبندی پیکربندی اجزای دفاعی شبکه لحاظ کنید. چنین رویکردی تضمین میکند که سرمایهگذاری در هوش مصنوعی، در کنار اصول پایه امنیت قرار بگیرد نه بهجای آنها.
مسیر پیشنهادی برای سازمانهایی که میخواهند از قابلیتهای FortiAI بهره بگیرند، معمولاً شامل مراحل زیر است. دقت کنید که جزئیات دقیق هر مرحله به نسخه فریمور، مدل دستگاهها و نوع اشتراکهای فعالشده بستگی دارد؛ بنابراین پیش از اعمال تغییرات در محیط عملیاتی، مستندات رسمی نسخه مورد استفاده خود را بررسی کنید و در صورت لزوم از متخصص شبکه مشورت بگیرید:
خیر. تشخیص مبتنی بر امضا برای تهدیدات شناختهشده همچنان سریع و کمهزینه است و در سختافزارهایی مانند FortiGate بهصورت یکپارچه در دسترس قرار دارد. FortiAI این لایه را تکمیل میکند و پوشش تهدیدات ناشناخته و صفرروز را که از دست امضاها خارجاند، فراهم میآورد.
سندباکس برای اظهارنظر باید کد را در محیط ایزوله اجرا کند و این فرآیند ممکن است زمانبر باشد. FortiAI با تحلیل ایستای مبتنی بر یادگیری عمیق و NLP، قصد مخرب را بدون اجرای کد و در کسری از ثانیه تشخیص میدهد؛ هرچند شبیهسازی رفتاری همچنان بخشی از خط لوله تحلیل است.
خیر، اما بهره کامل از قابلیتهای همبستگی رویدادها و پاسخ زنجیرهای، مستلزم حضور چند جزء از اکوسیستم Fortinet و اتصال آنها به یکدیگر در قالب Security Fabric است. هرچه پوشش اجزا کاملتر باشد، تصویر دفاعی هوشمندتر خواهد بود.
FortiAI SecureAI را باید فراتر از یک محصول یا ویژگی نوآورانه دانست؛ نقطه عطفی در گذار امنیت سایبری از دوران «واکنشی» به عصر «دفاع پیشگیرانه و خودمختار». این فناوری با بهکارگیری یادگیری عمیق و پردازش زبان طبیعی، سه شکاف بحرانی را پر میکند: شکاف زمانی میان نفوذ و پاسخ، شکاف دانشی در شناسایی تهدیدات ناشناخته و شکاف عملیاتی در هماهنگی دفاعی. حاصل این ترکیب، سپری زنده و خودیادگیر است که همگام با تکامل مهاجمان تکامل مییابد.
چشمانداز آینده نیز با تسریع همین روند شکل میگیرد: سیستمهایی که با تحلیل نشانههای ضعیف، کمپینهای حمله را پیشبینی میکنند و سطح خودمختاری بالاتری در طراحی و اجرای اقدامات متقابل دارند. در این چشمانداز، نقش متخصصان امنیتی از اپراتور روزمره به استراتژیست و ناظر بر ماشینهای هوشمند ارتقا مییابد و امنیت سایبری هوش مصنوعی بهعنوان ضریب افزاینده توان انسانی، تعادل قدرت را به سود مدافعان تغییر میدهد. برای سازمانها، آغاز از یک زیرساخت یکپارچه فورتینت، سرمایهگذاریای است که سنگبنای امنیت فردای دیجیتال را میسازد.