فایروال Sophos بهعنوان یکی از راهحلهای امنیتی نسل جدید (Next-Generation Firewall) با معماری Xstream، امکان کنترل هوشمند ترافیک شبکه، شناسایی تهدیدات پیشرفته و مدیریت متمرکز امنیت را فراهم میآورد. در محیطهای شبکهای امروزی که پیچیدگی ترافیک، تنوع سرویسها و حجم تهدیدات امنیتی به طور مداوم در حال افزایش است،
پیکربندی NAT و Policy در فایروال Sophos نقشی حیاتی در حفظ امنیت، کارایی و انعطافپذیری شبکه ایفا میکند. اگر قصد دارید از این فایروال در سازمان خود استفاده کنید، میتوانید ابتدا خرید فایروال سوفوس را بررسی کرده و مدل مناسب زیرساخت خود را انتخاب کنید.
NAT به مدیران شبکه این امکان را میدهد تا ترافیک بین شبکههای مختلف—به ویژه بین شبکه داخلی (LAN) و اینترنت—را مدیریت کرده و با پنهانسازی ساختار داخلی شبکه، لایهای اضافی از امنیت ایجاد نمایند. از طریق NAT میتوان سرویسهای داخلی را با استفاده از آدرسهای عمومی در دسترس قرار داد (Port Forwarding)، محدودیتهای آدرسدهی IPv4 را مرتفع ساخت و حتی بار ترافیکی را بین چندین سرور توزیع کرد.
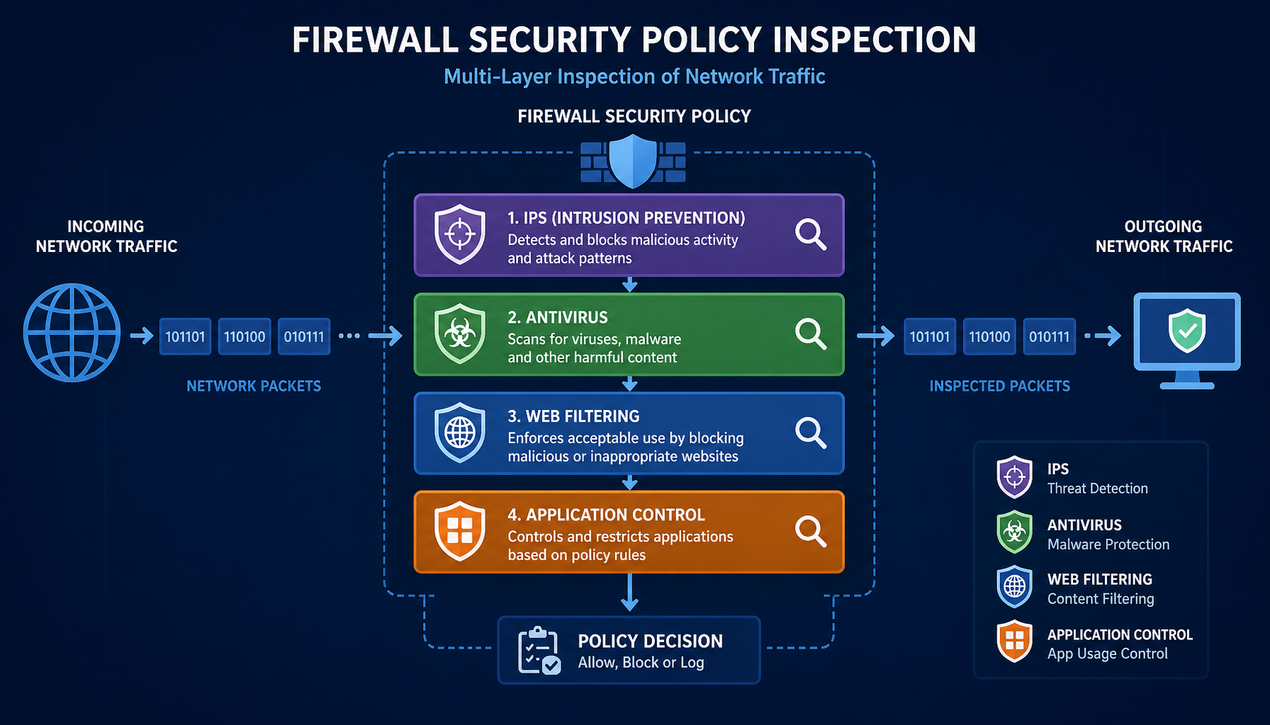
از سوی دیگر، Policyها یا سیاستهای امنیتی قلب تپنده فایروال Sophos محسوب میشوند. این سیاستها تعیین میکنند که چه ترافیکی، از کجا، به کجا، توسط چه کاربر یا دستگاهی و تحت چه شرایطی اجازه عبور دارد یا باید مسدود شود. Policyها میتوانند بر اساس اپلیکیشن، کاربر، مبدأ و مقصد، زمان و حتی محتوای ترافیک تنظیم شوند و با یکپارچهسازی امکاناتی مانند IPS، آنتیویروس، فیلترینگ وب و کنترل اپلیکیشن، امنیتی چندلایه ارائه دهند.
ترکیب هوشمندانه NAT و Policy در فایروال Sophos این امکان را به مدیران شبکه میدهد تا جریان ترافیک را دقیق کنترل کنند، سرویسها را به صورت امن در معرض اینترنت قرار دهند، سیاستهای امنیتی را بر اساس هویت کاربران اعمال کنند، از حرکت جانبی تهدیدات جلوگیری کرده و لاگهای دقیقی برای ممیزی و عیبیابی تهیه کنند. در این مقاله، به صورت گامبهگام و با ارائه مثالهای عملی، این موضوع را بررسی میکنیم.
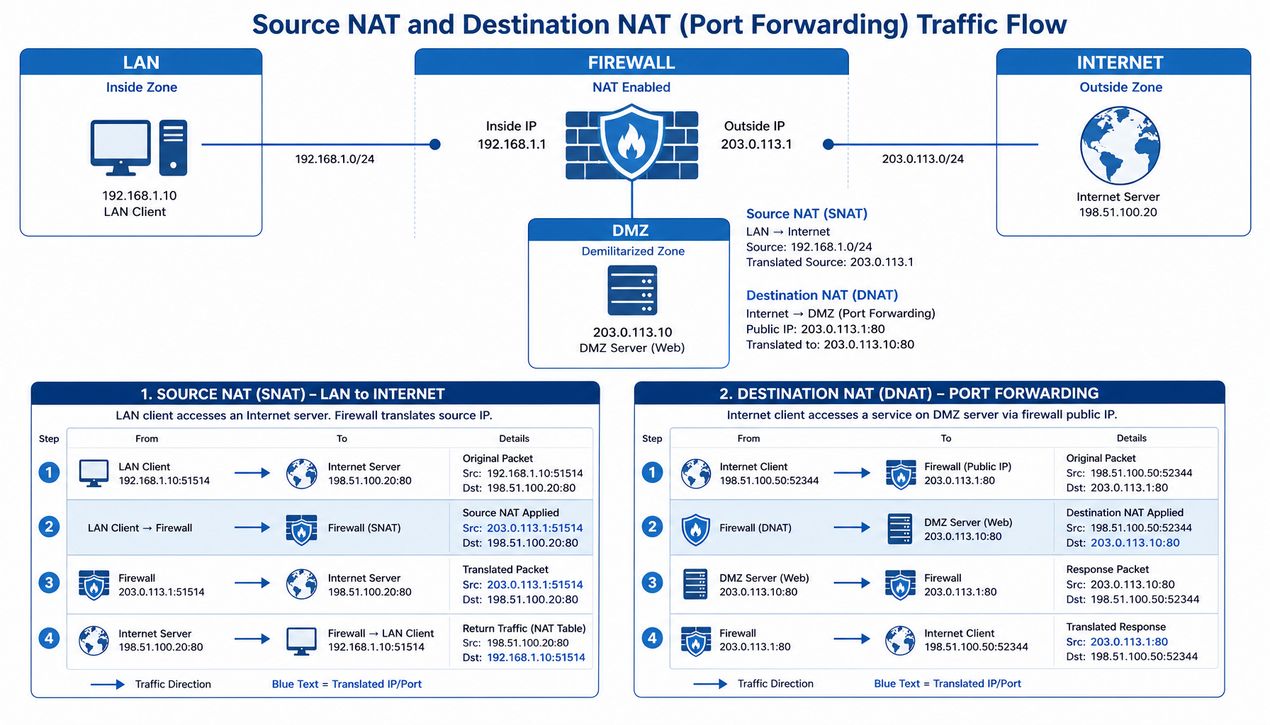
NAT یا ترجمه آدرس شبکه، یک فناوری بنیادی در شبکههای کامپیوتری است که امکان ارتباط دستگاههای متصل به یک شبکه خصوصی (با آدرسهای IP خصوصی) را با منابع خارجی در شبکه عمومی فراهم میسازد. در فایروال Sophos، این فرآیند نه تنها یک ضرورت برای ارتباط با اینترنت در شبکههای مبتنی بر IPv4 است، بلکه به عنوان یک ابزار امنیتی و مدیریتی قدرتمند نیز به کار گرفته میشود.
Source NAT (NAT مبدأ):
رایجترین نوع NAT که با نام Masquerading نیز شناخته میشود. هنگامی که دستگاهی در شبکه داخلی قصد ارتباط با اینترنت را دارد، فایروال آدرس IP خصوصی مبدأ را به آدرس IP عمومی خود تغییر میدهد. این مکانیسم هم امکان اشتراک یک آدرس عمومی میان دهها یا صدها دستگاه داخلی را فراهم میآورد و هم با پنهان کردن ساختار آدرسدهی داخلی، لایهای امنیتی اضافه میکند؛ چرا که دستگاههای خارجی نمیتوانند مستقیماً به دستگاههای داخلی دسترسی داشته باشند.
Destination NAT (NAT مقصد):
این نوع NAT که عموماً با عنوان Port Forwarding شناخته میشود، برای در دسترس قرار دادن سرویسهای داخلی شبکه (مانند سرور وب، ایمیل یا FTP) برای کاربران خارجی طراحی شده است. در این روش، ترافیک ورودی به آدرس IP عمومی فایروال و یک پورت خاص، به آدرس IP خصوصی و پورت مربوطه در یک سرور داخلی هدایت میشود. مدیران میتوانند بر اساس پروتکل، پورت مبدأ و مقصد و حتی آدرس IP مبدأ، قوانین دقیقی تعریف کنند.
One-to-One NAT:
در این روش، یک آدرس IP عمومی به صورت ثابت و انحصاری به یک آدرس IP خصوصی اختصاص داده میشود. تمامی ترافیک ورودی و خروجی مرتبط با آن آدرس عمومی، مستقیماً به دستگاه خصوصی مربوطه ترجمه میشود. این نوع NAT برای سرویسهایی استفاده میشود که نیاز به دسترسی تمامعیار و بدون محدودیت پورت دارند، مانند برخی سرویسهای VoIP یا اتصالات خاص VPN سایت به سایت.
یکی از کاربردهای حیاتی NAT، ایجاد شبکههای مجازی و تفکیک بخشها (Segmentation) است. یک سازمان میتواند دپارتمانهای خود را در زیرشبکههای خصوصی مجزا قرار دهد و با استفاده از قوانین NAT و Policy در Sophos، ترافیک بین این بخشها را به دقت کنترل کند. این جداسازی هم امنیت را افزایش میدهد و هم مدیریت و عیبیابی را سادهتر میسازد.
کاربرد دیگر، ایمنسازی دسترسی به سرویسهای عمومی است. با استفاده از Destination NAT و قرار دادن سرورهای قابل دسترسی از اینترنت در یک ناحیه DMZ، سازمان میتواند این سرورها را از شبکه داخلی حساس خود جدا کند. فایروال Sophos میتواند ترافیک ورودی به DMZ را فیلتر و بازرسی کند، در حالی که از برقراری هرگونه اتصال مستقیم از DMZ به شبکه LAN جلوگیری مینماید.
علاوه بر این، NAT در پشتیبانی از محیطهای چندشعبه و پیادهسازی VPN نقش دارد؛ برای نمونه، برای حل تعارضات آدرسدهی خصوصی بین شبکههای مختلف در تونلهای VPN. در نهایت، کنترل پهنای باند و اولویتبندی ترافیک (QoS) نیز میتواند با استفاده از قوانین NAT تکمیل شود تا سرویسهای حیاتی سازمان حتی در زمان اوج ترافیک با عملکرد بهینه کار کنند.
سیاستهای امنیتی در فایروال Sophos، ستون فقرات سیستم دفاعی شبکه را تشکیل میدهند و تعیینکننده این هستند که چه ترافیکی، تحت چه شرایطی و با چه سطحی از بازرسی مجاز به عبور است یا باید مسدود شود. برخلاف رویکرد سنتی فایروالها که صرفاً بر اساس آدرسهای IP و پورتها تصمیمگیری میکردند، Policyهای پیشرفته در Sophos مبتنی بر هویت (Identity)، برنامه (Application)، محتوا (Content) و زمان (Time) هستند.
در Sophos، Policyها تنها به قوانین مسدودسازی یا اجازه عبور محدود نمیشوند، بلکه حامل تنظیمات بازرسی امنیتی عمیق نیز هستند؛ به این معنا که حتی ترافیک مجاز نیز میتواند از فیلترهای آنتیویروس، ضد جاسوسافزار، IPS و فیلترینگ وب عبور کند تا تهدیدات پنهان در جریانهای قانونی خنثی شوند.
سیاستهای فایروال (Firewall Policies):
اساسیترین نوع Policy که جریان ترافیک بین مناطق شبکه (Zones) مانند LAN، WAN، DMZ و VPN را کنترل میکند. هر قانون شامل مولفههای مبدأ (Source)، مقصد (Destination)، سرویس (Service)، عمل (Action: Allow/Deny) و یک پروفایل امنیتی (Security Profile) است. این پروفایل تعیین میکند ترافیک مجاز تحت کدام بازرسیهای امنیتی قرار گیرد.
سیاستهای کنترل برنامه (Application Control):
در لایه کاربرد (Layer 7) عمل میکنند و امکان شناسایی و کنترل هزاران برنامه (از جمله برنامههای ابری مانند Office 365 و Salesforce) را فراهم میکنند. میتوان دسترسی به دستههای خاصی از برنامهها را مسدود کرد، پهنای باند آنها را محدود ساخت، یا فقط ویژگیهای خاص یک برنامه را اجازه داد. این سطح از کنترل برای اجرای سیاستهای استفاده قابل قبول (AUP) ضروری است.
سیاستهای امنیت وب (Web Control):
مرور وب کاربران را بر اساس ردهبندی محتوا (مانند سایتهای تفریحی یا خرید آنلاین)، اعتبار SSL و فایلهای قابل دانلود کنترل میکنند. Sophos از یک پایگاه داده ابری و بهروز از ردهبندی وبسایتها استفاده میکند.
سیاستهای QoS و پهنای باند (Traffic Shaping): به مدیران اجازه میدهند پهنای باند را برای ترافیک خاصی (مانند VoIP) تضمین کنند، برای ترافیکهای کماهمیتتر محدودیت اعمال کنند و از انسداد شبکه در ساعات اوج مصرف جلوگیری نمایند.
سیاستهای احراز هویت (Authentication):
مشخص میکنند که کاربران چگونه و در چه شرایطی باید برای دسترسی به منابع شبکه احراز هویت شوند. Sophos از روشهایی مانند Captive Portal، یکپارچگی با سرورهای RADIUS/LDAP/Active Directory و احراز هویت دو مرحلهای پشتیبانی میکند.
درک تفاوت بین Policyهای فایروال، NAT و مسیریابی (Routing) برای پیکربندی موثر فایروال Sophos حیاتی است، چرا که هر یک در مرحلهای متفاوت از پردازش بستهها عمل میکنند و هدف متمایزی دارند. Policyهای فایروال در لایه تصمیمگیری امنیتی عمل میکنند و به سوال «آیا این بسته میتواند عبور کند و چگونه بازرسی شود؟» پاسخ میدهند. Policyهای NAT در لایه ترجمه آدرس عمل میکنند و به سوال «آدرس این بسته باید به چه آدرسی تغییر یابد؟» میپاسند. مسیریابی نیز تصمیم میگیرد بسته از کدام رابط فیزیکی یا منطقی ارسال شود.
ترتیب پردازش برای یک بسته خروجی معمولاً به این شکل است:
برای یک بسته ورودی، این ترتیب معکوس است:
این توالی مشخص میکند که یک قانون فایروال بر اساس آدرسهای «واقعی» (پس از اعمال NAT) نوشته میشود. به عنوان مثال، برای اجازه دادن به دسترسی اینترنت به یک سرور داخلی که Port Forwarding شده، قانون فایروال باید آدرس خصوصی آن سرور را به عنوان مقصد مشخص کند، نه آدرس عمومی فایروال. درک این تعامل منظم بین Policyها، NAT و مسیریابی، کلید طراحی یک شبکه امن و بدون مشکل در پلتفرم Sophos است.
پیکربندی NAT در فایروال Sophos فرآیندی ساختاریافته است که از طریق کنسول مدیریت تحت وب (Web Admin) انجام میشود. برای شروع، مدیر شبکه باید با مرورگر خود به آدرس IP اختصاص دادهشده به پورت مدیریت فایروال (معمولاً در محدوده آدرسهای LAN) متصل شود و با نام کاربری و رمز عبور مدیر سیستم وارد شود. پس از ورود، محیط Dashboard نمایان میشود که خلاصهای از وضعیت سیستم، ترافیک و هشدارها را نشان میدهد.
برای دسترسی به بخش تنظیمات NAT، باید از منوی اصلی به مسیر Configure > Network > NAT
مراجعه کرد. این صفحه قلب مدیریت NAT در Sophos است و تمامی قوانین موجود را در یک لیست نمایش میدهد. در اینجا امکان ایجاد قانون جدید، ویرایش، حذف، تغییر اولویت و فعال یا غیرفعال کردن موقتی هر قانون وجود دارد.
نکته حائز اهمیت:
ترتیب اجرای قوانین NAT از بالا به پایین انجام میپذیرد و اولین قانونی که با شرایط ترافیک مطابقت داشته باشد اعمال میشود و بقیه قوانین نادیده گرفته میشوند. بنابراین، چیدمان دقیق قوانین با اولویتبندی صحیح، برای جلوگیری از تداخل و رفتارهای غیرمنتظره امری ضروری است.
ایجاد قوانین NAT با کلیک بر دکمه Add NAT Rule آغاز میشود و ابتدا باید نوع NAT را مشخص کرد. برای ایجاد یک Source NAT (Masquerade)
، در بخش Original Source محدوده آدرسهای شبکه داخلی (مثلاً 192.168.1.0/24) مشخص میشود. در بخش Translated Source گزینه Masquerade انتخاب میگردد که به فایروال دستور میدهد آدرس مبدأ را به آدرس IP رابط خروجی به اینترنت تغییر دهد. در بخش Outbound Interface نیز باید رابط متصل به اینترنت (مانند WAN) انتخاب شود.
ایجاد یک Destination NAT (Port Forwarding)
پیچیدگی بیشتری دارد. در بخش Original Destination، آدرس IP عمومی فایروال روی رابط WAN وارد میشود. در فیلد Services، سرویس یا پورت خاصی که میزبان عمومی است انتخاب میگردد (مثلاً HTTP روی پورت TCP/80). بخش حیاتی،
Translated Destination است که در آن آدرس IP خصوصی سرور داخلی (مثلاً 192.168.1.10) وارد میگردد. همچنین در فیلد Translated Service میتوان پورت مقصد را نیز تغییر داد.
One-to-One NAT
نیز مشابه Destination NAT است، اما در قسمت Services معمولاً گزینه Any انتخاب میشود، به این معنی که تمام پورتها و پروتکلها از آدرس عمومی به آدرس خصوصی ترجمه میشوند. این روش برای سرویسهایی مفید است که از پورتهای متعدد و پویا استفاده میکنند.
در هر قانون NAT، تب Advanced گزینههای قدرتمندی در اختیار میگذارد. یکی از این گزینهها Disable Source Port Remapping
است که برای برخی برنامههای خاص که به پورت مبدأ ثابت نیاز دارند (مانند برخی پروتکلهای VoIP یا FTP در حالت active) ضروری است. گزینه پیشرفته دیگر، Match VPN Policy است که اجازه میدهد قانون NAT فقط برای ترافیک عبوری از یک تونل VPN خاص اعمال شود. همچنین میتوان با استفاده از فیلد Comment توضیحاتی مفصل برای هر قانون ثبت کرد و با تنظیم Connection Limits، حداکثر تعداد اتصالات همزمان برای یک قانون NAT را تعیین نمود.
فرض کنید سازمانی یک سرور وب داخلی با آدرس IP 192.168.1.100 دارد که میخواهد سایت شرکت را روی آن میزبانی کند. آدرس IP عمومی استاتیک سازمان روی رابط WAN فایروال Sophos، 203.0.113.10 است. مراحل پیکربندی به شرح زیر است:
WebServer-Port80-Forwarding بگذارید و Action را روی Destination NAT و Status را روی On قرار دهید.203.0.113.10 (آدرس عمومی WAN).192.168.1.100 (آدرس خصوصی سرور وب).تکمیل با Policy امنیتی: ایجاد قانون NAT به تنهایی کافی نیست. باید یک قانون فایروال نیز ایجاد شود که به ترافیک ورودی به آدرس خصوصی سرور (192.168.1.100) روی پورت 80 اجازه عبور بدهد. این قانون در مسیر Protect > Rules and policies > Add firewall rule ایجاد میشود. مبدأ آن میتواند Any یا WAN، مقصد 192.168.1.100، سرویس HTTP و عمل Allow باشد. حتماً یک پروفایل امنیتی مانند Web Server Protection (شامل IPS و آنتیویروس) به این قانون متصل کنید تا ترافیک ورودی بازرسی شود.
پس از تکمیل این مراحل، درخواستهای HTTP ارسالی به http://203.0.113.10 توسط فایروال دریافت شده، آدرس مقصد به 192.168.1.100
ترجمه میشود، سپس طبق قانون فایروال مجاز شناخته شده و پس از بازرسی امنیتی به سرور وب داخلی تحویل داده میشود. این مثال، تعامل ضروری و زنجیرهای بین NAT و Policy را در برقراری یک سرویس امن به خوبی نشان میدهد.
پیکربندی سیاستهای امنیتی (Policy) در فایروال Sophos، از طریق کنسول تحت وب و با دسترسی به بخش Protect انجام میگیرد که مرکز فرماندهی برای تمامی تنظیمات امنیتی فعال محسوب میشود. رویکرد Sophos مبتنی بر مفهوم پروفایلهای امنیتی (Security Profiles) است که مجموعهای از موتورهای بازرسی (مانند IPS، آنتیویروس، فیلتر وب) را در خود بستهبندی کرده و میتوان آنها را به قوانین فایروال الحاق کرد.
بنابراین پیکربندی Policy اغلب شامل دو مرحله موازی است: اول، ایجاد خود قانون فایروال که مسیر و مجوز ترافیک را مشخص میکند؛ و دوم، انتخاب یا ساختن پروفایل امنیتی مناسب که مشخص میکند ترافیک مجاز چگونه و با چه عمقی باید بازرسی شود. این معماری دو لایه، امکان اعمال سیاستهای «اجازه بده، اما بازرسی کن» را به جای رویکرد ساده و پرخطر «همه یا هیچ» فراهم میسازد.
ایجاد Policyهای امنیتی با مراجعه به Protect > Rules and policies آغاز میشود. در این صفحه، تمام قوانین فایروال در لیستی نمایش داده میشوند که ترتیب ارزیابی آنها از بالا به پایین است. ایجاد قانون جدید با کلیک بر Add firewall rule انجام میگیرد. در تب General، یک نام معنادار و توضیح برای قانون وارد میشود.
تب Source/Destination
قلب قانون است: در بخش Source میتوان مبدأ ترافیک را مشخص کرد که میتواند یک Zone (مانند LAN، WAN، VPN)، یک شیء شبکه خاص (آدرس IP، رنج یا گروهی از میزبانها) و حتی یک کاربر یا گروه کاربری (در صورت پیکربندی احراز هویت) باشد. به همین ترتیب در بخش Destination، مقصد ترافیک تعیین میشود. این قابلیت تعریف بر اساس Zone، امکان ایجاد قوانین منطبق بر معماری شبکه (مانند «از LAN به WAN» یا «از VPN به DMZ») را میدهد.
در تب Services/Applications
میتوان کنترل را به سطح پروتکل و برنامه ارتقا داد. در بخش Services امکان انتخاب پروتکلهای لایه 4 (مانند TCP/443 برای HTTPS) وجود دارد، اما قدرت واقعی در بخش Applications نهفته است؛ جایی که میتوان برنامههای لایه 7 (مانند Facebook یا Google Drive) را اجازه، محدود یا مسدود کرد. در نهایت در تب
Action
، عمل قانون تعیین میشود: Allow (اجازه)، Deny (مسدودسازی بیصدا) یا Drop (حذف بدون پاسخ). در همین تب میتوان یک پروفایل امنیتی را به قانون متصل کرد؛ اینجاست که قانون از یک مجوز ساده به یک سیاست امنیتی فعال تبدیل میشود.
برای کنترل بر اساس کاربر، ابتدا باید سرویسهای احراز هویت (مانند اتصال به سرور Active Directory یا تنظیم پورتال احراز هویت محلی) در بخش Administration > Authentication services پیکربندی شوند. پس از آن، هنگام تعریف مبدأ (Source) در یک قانون فایروال، به جای انتخاب IP میتوان گزینه User/Group
را انتخاب و کاربران یا گروههای خاصی را مشخص کرد. این به معنای آن است که سیاست امنیتی، فارغ از محل فیزیکی یا IP دستگاه کاربر، همواره او را دنبال میکند—چه از داخل LAN متصل باشد، چه از طریق VPN.
کنترل بر اساس زمان نیز با انتخاب یک Schedule Object از پیش تعریفشده (از مسیر Objects > Schedules
) یا ایجاد Schedule جدیدی که روزهای هفته و ساعات خاص را مشخص میکند، انجام میشود. این ترکیب سهگانه (چه کسی، از چه برنامهای و در چه زمانی) امکان اجرای دقیقترین سیاستهای استفاده قابل قبول و کاهش چشمگیر سطح حمله را فراهم میآورد.
پیادهسازی Policyهای IPS و آنتیویروس، از طریق الحاق پروفایلهای امنیتی به قوانین فایروال موجود انجام میپذیرد. برای مثال، برای فعالسازی سیاست IPS، ابتدا باید یک پروفایل IPS مناسب ایجاد یا ویرایش کرد؛ در اینجا میتوان پروفایلی مانند «سطح حفاظت متعادل (Balanced Protection)» را انتخاب و بر اساس نیاز، قوانین تشخیص نفوذ (Signature-based) و سیاستهای مبتنی بر ناهنجاری (Anomaly-based) را تنظیم کرد.
به طور مشابه، پروفایل آنتیویروس در بخش مدیریت Anti-Virus and anti-spyware مدیریت میشود و میتوان موتورهای اسکن، اقدامات برای فایلهای آلوده (حذف، قرنطینه) و تنظیمات اسکن فایلهای فشرده را پیکربندی نمود. پس از تنظیم این پروفایلها، کافی است در تب Action قانون فایروال مورد نظر، پروفایلهای ساختهشده را از قسمت Security Features انتخاب کرد. از این پس تمام ترافیکی که آن قانون بر آن اعمال میشود، ابتدا از فیلترهای این پروفایلها عبور میکند. قدرت این سیستم در یکپارچگی آن است؛ به طوری که یک حمله میتواند همزمان توسط چندین لایه امنیتی شناسایی و خنثی شود.
فرض کنید یک سازمان میخواهد دسترسی به سرور پایگاهداده داخلی با آدرس 192.168.1.50 (روی پورت TCP/3306) را فقط به گروه «توسعهدهندگان» در AD، فقط از طریق برنامه رسمی مدیریت پایگاهداده و فقط در ساعات کاری محدود کند. مراحل به شرح زیر است:
آمادهسازی پیشنیازها:
DB-Server برای آدرس 192.168.1.50.MySQL-Service.DOMAIN\DevTeam.Business-Hours که دوشنبه تا جمعه، ساعت 8 صبح تا 6 عصر را تعریف میکند.ایجاد قانون فایروال انکاری (Deny) کلی:
Deny-DB-Access-General | Source: Any | Destination: DB-Server | Services: MySQL-Service | Action: Deny یا Drop.ایجاد قانون مجاز (Allow) با شرایط دقیق (در اولویت بالاتر):
Allow-DB-Devs-App-TimeDOMAIN\DevTeam را انتخاب کنید.DB-ServerMySQL-Serviceرا انتخاب کنید. در بخش Applications، نام برنامه مدیریت پایگاهداده مورد تایید شرکت (مثلاً MySQL Workbench) را جستجو و انتخاب کنید و گزینه App-Category را روی Only selected بگذارید.Business-Hours را انتخاب کنید.پس از ذخیره و اعمال تغییرات، نتیجه این پیکربندی چنین خواهد بود: هر کاربری خارج از گروه DevTeam، حتی اگر IP وی در شبکه داخلی باشد، به سرور پایگاهداده دسترسی نخواهد داشت. کاربران عضو گروه DevTeam در خارج از ساعات کاری تعریفشده دسترسی نخواهند داشت. حتی کاربران مجاز در ساعات کاری، اگر از برنامه غیرمجاز برای اتصال استفاده کنند، ترافیک آنها مسدود میشود. و ترافیک مجاز، قبل از رسیدن به سرور، از فیلترهای IPS و آنتیویروس عبور میکند. این مثال به وضوح نشان میدهد که چگونه Policyهای Sophos اصل کمینه دسترسی (Principle of Least Privilege) را در عمل محقق میسازند.
یکپارچهسازی مؤثر NAT و Policy در فایروال Sophos، هنر و علم طراحی یک سیستم امنیتی منسجم است که در آن ترجمه آدرس و تصمیمگیری امنیتی، به عنوان دو مرحله درهمتنیده از یک فرآیند واحد عمل میکنند. این هماهنگی بر اساس یک ترتیب پردازش ثابت و منطقی در هسته سیستم عامل Sophos (SFOS) استوار است که مسیر هر بسته داده را از لحظه ورود تا خروج تعیین میکند.
قوانین فایروال عموماً بر اساس آدرسهای «واقعی» یا «نهایی» تصمیمگیری میکنند، نه آدرسهای ترجمهشده موقتی. برای ترافیک ورودی از اینترنت (مثلاً به سمت یک سرور داخلی)، فرآیند به این شکل است:
203.0.113.10).192.168.1.100) ترجمه میشود. اکنون بسته دارای آدرس مقصد «واقعی» خود است.
192.168.1.100) نوشته شده باشد، نه آدرس عمومی اولیه (203.0.113.10).برای ترافیک خروجی به اینترنت، فرآیند معکوس است: ابتدا قوانین فایروال بر اساس آدرس مبدأ خصوصی اصلی ارزیابی میشوند و اگر ترافیک مجاز باشد، قوانین NAT خروجی (Masquerade) آدرس خصوصی را به آدرس عمومی ترجمه میکنند و بسته از رابط WAN خارج میشود. این جدایی و توالی واضح، یک قاعده طلایی ایجاد میکند:
هنگام نوشتن Policy برای ترافیکی که تحت NAT قرار میگیرد، همیشه از آدرسهای شبکه داخلی استفاده کنید (پس از ترجمه برای ترافیک ورودی، و قبل از ترجمه برای ترافیک خروجی).
در Sophos، هر دو لیست قوانین NAT و فایروال به صورت ترتیبی (Top-Down) پردازش میشوند و اولین قانونی که تمام شرایط یک بسته را برآورده کند، اجرا شده و بقیه قوانین پس از آن نادیده گرفته میشوند. در لیست قوانین NAT، باید قوانین خاصتر (Specific) در بالای قوانین عمومیتر (General) قرار گیرند. برای مثال، یک قانون Destination NAT برای هدایت پورت 80 به یک سرور وب خاص، باید بالاتر از یک قانون عمومی Masquerade قرار بگیرد تا ترافیک ورودی به اشتباه با قانون عمومی مطابقت نکند.
به طور مشابه، در لیست قوانین فایروال، استثناها (Exception Rules) باید قبل از قوانین کلی (Catch-All Rules) بیایند. ابزار Drag-and-Drop در هر دو لیست به مدیران امکان تغییر سریع اولویت را میدهد. تاثیر مستقیم این اولویتبندی بر کارایی و امنیت شبکه روشن است: یک لیست بهینهشده با قوانین پرکاربرد در بالا، پردازش کمتری مصرف میکند و یک لیست منطقی، از تداخل قوانین جلوگیری کرده و سیاست امنیتی مورد نظر را به درستی اعمال میکند.
یک شرکت با شبکهای به شرح زیر را در نظر بگیرید:
192.168.1.0/24172.16.1.10 (میزبان سایت شرکت)172.16.1.20192.168.1.10 (فقط برای کارمندان)203.0.113.1هدف: میزبانی ایمن وبسایت و ایمیل، در حالی که سرور فایل داخلی از دسترس اینترنت کاملاً پنهان است و کارمندان به اینترنت دسترسی دارند.
1. طراحی معماری و Zones: ایجاد سه Zone در فایروال: LAN (به رابط LAN متصل)، DMZ (به رابط DMZ متصل) و WAN (به رابط اینترنت متصل) و اختصاص شبکههای مربوطه به هر Zone.
2. پیکربندی NAT (ترجمه آدرس):
NAT-Web-In | Original Destination: 203.0.113.1 | Service: HTTP/HTTPS | Translated Destination: 172.16.1.10.NAT-Mail-In | Original Destination: 203.0.113.1 | Service: SMTP/SMTPS/IMAP/POP3 | Translated Destination: 172.16.1.20.NAT-Masq-Out | Original Source: 192.168.1.0/24 و 172.16.1.0/24 | Translated Source: Masquerade | Outbound Interface: WAN.3. پیکربندی Policy (قوانین فایروال امنیتی):
Allow-Internet-to-DMZ | Source Zone: WAN | Destination: 172.16.1.10 و 172.16.1.20| Services: HTTP, HTTPS, SMTP | Action: Allow + پروفایل امنیتی قوی (شامل IPS، آنتیویروس و ضد اسپم برای ایمیل). این قانون بر اساس آدرسهای واقعی سرورهای DMZ پس از ترجمه NAT نوشته شده است.Deny-Internet-to-LAN | Source Zone: WAN | Destination Zone: LAN | Services: Any | Action: Deny. این قانون اطمینان میدهد که هیچ ترافیکی از اینترنت مستقیماً به شبکه داخلی نمیرسد.Allow-LAN-to-Internet | Source Zone: LAN | Destination Zone: WAN | Services: Any (یا با کنترل برنامه محدود شود) | Action: Allow + پروفایل امنیتی (شامل فیلتر وب، کنترل برنامه، آنتیویروس).Allow-LAN-to-FileServer | Source Zone: LAN | Destination: 192.168.1.10 | Services: SMB, AFP | Action: Allow.تعامل و نتیجه: هنگامی که یک کاربر اینترنتی به http://203.0.113.1 درخواست میدهد، بسته وارد WAN میشود، NAT قانون 1 اجرا شده و مقصد به 172.16.1.10 ترجمه میشود، سپس فایروال قانون 1 را ارزیابی کرده و مجاز میداند (با بازرسی امنیتی) و بسته به سرور وب در DMZ تحویل داده میشود. هرگاه یک کارمند (192.168.1.55) میخواهد به اینترنت دسترسی یابد، فایروال قانون 3 را ارزیابی کرده و مجاز میداند (با فیلتر وب)، سپس NAT قانون 3 اجرا شده و آدرس مبدأ به 203.0.113.1 مبدل میشود (Masquerade) و بسته به اینترنت فرستاده میشود.
هرگونه تلاش مستقیم از اینترنت برای دسترسی به سرور فایل (192.168.1.10) توسط قانون شماره 2 مسدود میشود.
پیادهسازی موفق و ایمن قوانین NAT و Policy در فایروال Sophos تنها به دانش فنی نحوه پر کردن فیلدها محدود نمیشود، بلکه مستلزم اتخاذ یک فلسفه امنیتی ساختاریافته و پیروی از اصول طراحی اثباتشده است. نادیده گرفتن این روشهای بهترین (Best Practices) میتواند منجر به ایجاد یک زیرساخت شکننده، غیرقابل مدیریت و مملو از حفرههای امنیتی پنهان شود.
این اصل بیان میدارد که هر کاربر، سیستم یا فرآیند باید تنها به حداقل دسترسیهای لازم برای انجام وظایف مجاز خود محدود شود. در عمل، این به معنای حرکت از رویکردهای گسترده و خطرناکی مانند Source: Any و Destination: Any به سمت قوانین بسیار مشخص و محدود است. برای Policyها این اصل مستلزم تعریف دقیق مبدأ، مقصد و سرویس در هر قانون است؛ به جای ایجاد یک قانون کلی که به تمام شبکه داخلی اجازه دسترسی به تمام اینترنت را میدهد، باید دسترسی را بر اساس نیازهای شغلی تفکیک کرد.
با استفاده از گروههای کاربری در Active Directory به عنوان مبدأ در قوانین فایروال، میتوان این محدودیتها را به طور مستقیم بر اساس هویت کاربران اعمال کرد. برای NAT نیز اصل کمترین اختیار به معنای جلوگیری از نمایش بیش از حد سرویسهای داخلی است؛ تنها پورتهای کاملاً ضروری باید از طریق Destination NAT به اینترنت منتشر شوند. اعمال این اصل، سطح حمله را به حداقل میرساند و در صورت به خطر افتادن یک حساب کاربری، توانایی مهاجم برای حرکت جانبی را به شدت محدود میسازد.
Zone یک مفهوم منطقی است که یک یا چند رابط فیزیکی یا منطقی را با سطح امنیتی یکسان گروهبندی میکند. استفاده هوشمندانه از Zoneها، به جای کار با آدرسهای IP پراکنده، مدیریت و خوانایی قوانین را به طور چشمگیری بهبود میبخشد. Segmentation به معنای تقسیم یک شبکه بزرگ به بخشهای کوچکتر مجزا (اغلب با استفاده از VLANها و زیرشبکههای مختلف) و سپس اتصال این بخشها به Zoneهای مجزاست. مزیت اصلی، ایجاد مرزهای امنیتی روشن است: به جای داشتن یک شبکه مسطح که در آن همه دستگاهها میتوانند یکدیگر را ببینند، Segmentation ترافیک بین بخشها را مجبور میکند از طریق فایروال عبور کند، جایی که میتوان
آن را بازرسی و کنترل نمود. یک سازمان باید حداقل شبکه خود را به Zoneهای LAN (کاربران داخلی)، DMZ (سرورهای قابل دسترس از اینترنت)، Guest (مهمانها) و Servers (سرورهای داخلی حیاتی) تقسیم کند. هنگام پیکربندی NAT نیز قوانین Port Forwarding باید به صراحت ترافیک را فقط از Zone WAN به Zone DMZ هدایت کنند و هرگونه تلاش برای دسترسی مستقیم از WAN به Zone LAN باید توسط یک قانون فایروال صریحاً مسدود شود. این رویکرد، یک لایه دفاعی عمیق (Defense in Depth) ایجاد میکند.
پیکربندی دقیق NAT و Policy بدون یک سیستم نظارتی قوی، مانند رانندگی با چشمان بسته است. اولین قدم، فعالسازی و پیکربندی لاگهای ترافیک فایروال است. در Sophos میتوان سطح جزئیات (Log Level) را برای هر قانون فایروال به طور جداگانه تنظیم کرد؛ برای قوانین حیاتی باید Log Level را روی All تنظیم کرد تا جزئیات کامل هر اتصال ثبت شود. برای مدیریت بلندمدت و تحلیل پیشرفتهتر، ارسال لاگها به یک سرور مرکزی Syslog یا یک پلتفرم SIEM اکیداً توصیه میشود؛ این کار امکان انجام تحلیلهای همبستگی (Correlation)، ایجاد داشبورد و هشدارهای پیشرفته را فراهم میآورد.
برای نظارت فعال، پیکربندی هشدارها (Alerts) و اعلانها ضروری است. Sophos میتواند هنگام وقوع رویدادهای خاص—مانند تشخیص یک حمله IPS با شدت بالا یا تلاش برای دسترسی مشکوک به یک قانون NAT—از طریق ایمیل یا SNMP trap به مدیر هشدار دهد. یک روش بهترین دیگر، بازبینی دورهای لیست قوانین NAT و Policy است؛ با گذشت زمان، قوانین قدیمی و منسوخ ممکن است انباشته شوند. این «انباشت قانون» میتواند امنیت را تضعیف کند و عملکرد را کاهش دهد. برنامهریزی برای بازبینی فصلی یا ششماهه همه قوانین، همراه با مستندسازی دلیل وجود هر قانون (با استفاده از فیلد Comment)، بهداشت امنیتی شبکه را حفظ میکند.
برای ارزیابی امنیتی عمیقتر سرویسهای تحت وب در DMZ، مطالعه
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز میتواند چارچوب ارزشمندی در اختیار تیم امنیت قرار دهد.
پس از پیادهسازی قوانین NAT و Policy، مرحله حیاتی عیبیابی و اعتبارسنجی آغاز میشود. حتی با رعایت بهترین روشها، به دلیل پیچیدگی تعامل بین قوانین و ترتیب پردازش، مشکلات ارتباطی و امنیتی میتوانند رخ دهند. درک ریشهای این مشکلات و تسلط بر ابزارهای عیبیابی Sophos، مدیران شبکه را قادر میسازد به سرعت مسائل را تشخیص داده و برطرف کنند.
یکی از شایعترین مشکلات، تداخل اولویت قوانین
است. یک اشتباه رایج، قرار دادن یک قانون عمومی در بالای یک قانون خاص است؛ در این حالت قانون عمومی ابتدا مطابقت داده میشود و قانون خاص هرگز اجرا نمیگردد. مشکل مشابهی در قوانین فایروال رخ میدهد؛ اگر یک قانون Deny برای مسدود کردن دسترسی به شبکههای اجتماعی، پس از یک قانون Allow گسترده برای دسترسی اینترنت قرار گیرد، بیاثر خواهد بود.
مشکل رایج دیگر، نادیده گرفتن ترتیب پردازش بین NAT و فایروال
است. مدیران گاهی در قانون فایروال، آدرس مقصد را به جای آدرس داخلی واقعی سرور (پس از ترجمه NAT)، همان آدرس عمومی فایروال وارد میکنند؛ در این صورت ترافیک پس از ترجمه توسط NAT، با قانون فایروال مطابقت نمیدهد و مسدود میشود. اشکال سوم،
عدم تطابق سرویسها یا پورتها است؛ برای مثال اگر قانون Destination NAT برای هدایت پورت TCP/80 تنظیم شده، اما قانون فایروال مرتبط تنها سرویس HTTPS (پورت 443) را اجازه میدهد، اتصال برقرار نخواهد شد.
مشکل چهارم مربوط به Stateful Inspection
است. فایروال Sophos به طور پیشفرض stateful است و اتصالات را ردیابی میکند؛ گاهی برای برخی پروتکلهای پیچیده مانند FTP، SIP (VoIP) یا برخی بازیهای آنلاین که کانالهای کنترلی و دادهای جداگانه دارند، نیاز به فعالسازی کمککنندههای پروتکل (Protocol Helpers) یا تنظیمات خاص است تا فایروال بتواند اتصالات مرتبط را به درستی اجازه دهد. در نهایت،
مسائل DNS و رفع نام نیز میتوانند گمراهکننده باشند؛ اگر در قانون فایروال از نام میزبان به جای آدرس IP استفاده شده باشد و فایروال نتواند آن نام را resolve کند، قانون شکست میخورد.
اولین و حیاتیترین ابزار، Log Viewer
است که در منوی System قابل دسترسی است. با استفاده از فیلترهای پیشرفته آن، میتوان لاگهای ترافیک فایروال را بر اساس آدرس IP مبدأ/مقصد، پورت، عمل قانون و نام قانون اعمالشده جستجو کرد. هنگام مواجهه با یک مشکل اتصال، بررسی لاگها با فیلتر کردن آدرس IP دستگاه مبدأ و مقصد، به وضوح نشان میدهد که کدام قانون بر ترافیک اعمال شده و نتیجه چه بوده است. آیا ترافیک توسط قانون مورد انتظار Allow شده؟ آیا توسط قانون دیگری Deny شده است؟ یا هیچ لاگی وجود ندارد که ممکن است نشانه مسیریابی مشکلدار یا عدم رسیدن ترافیک به فایروال باشد؟
ابزار دوم، Packet Capture در مسیر Diagnose > Packet Capture
است که به مدیر اجازه میدهد بستههای شبکه را روی یک رابط خاص، با فیلترهای دلخواه (مانند پروتکل، آدرس IP، پورت) ضبط کند و محتوای خام آنها را بررسی نماید. این ابزار برای تأیید اینکه آیا ترافیک مورد نظر واقعاً به رابط فایروال میرسد، و اینکه آیا هدرهای IP و پورت پس از اعمال NAT به درستی تغییر کردهاند، ضروری است.
ابزار سوم، Connectivity Check در مسیر Diagnose است که امکان انجام آزمونهای ping و traceroute را از خود فایروال به یک میزبان داخلی یا خارجی فراهم میکند و برای عیبیابی مسائل مسیریابی پایه مفید است. ابزار چهارم، بخش Firewall در مسیر Monitor
است که اطلاعات بلادرنگی مانند تعداد جلسات فعال، نرخ ترافیک و وضعیت پروفایلهای امنیتی (مانند بهروز بودن امضای IPS) را نشان میدهد؛ مشاهده یک تعداد غیرعادی از جلسات از یک آدرس IP خاص میتواند نشانه یک اسکن یا حمله باشد.
در نهایت، اگرچه Sophos یک شبیهساز قانون تعبیهشده ندارد، میتوان با ایجاد یک قانون آزمایشی موقت
با اولویت بسیار بالا و لاگ سطح All، رفتار فایروال نسبت به ترافیک خاصی را بدون تأثیر گسترده بر دیگر قوانین مشاهده کرد و پس از اتمام عیبیابی، آن را حذف یا غیرفعال نمود. استفاده نظاممند از این ابزارها به ترتیبی منطقی (ابتدا بررسی لاگها، سپس تست اتصال ساده و در نهایت ضبط بسته برای تحلیل عمیق) از حدسوگمان و تغییرات بیهدف جلوگیری میکند.
پیکربندی دقیق و هوشمندانه NAT و Policy در فایروال Sophos، فراتر از یک تکلیف فنی، یک سرمایهگذاری استراتژیک در امنیت، قابلیت اطمینان و کارایی زیرساخت شبکه به شمار میآید. این دو مکانیسم نه به صورت مستقل، بلکه به عنوان دو روی یک سکه عمل میکنند: NAT نقشه جغرافیایی شبکه را برای دنیای خارج تغییر میدهد و با پنهانسازی ساختار داخلی و امکانپذیر کردن دسترسی کنترلشده به سرویسها، نخستین لایه دفاعی را ایجاد میکند. در سوی دیگر، Policyها نقش قانون اساسی و نیروی انتظامی این فضای تنظیمشده را ایفا کرده و با دقت و بر مبنای زمینه (هویت کاربر، برنامه، زمان و محتوا) تعیین میکنند که
چه جریانی از ترافیک مجاز به حرکت است و هر جریان مجاز باید تحت کدام بازرسیهای امنیتی قرار گیرد.
اهمیت این پیکربندی در مواجهه با چشمانداز تهدیدات امروزی که به طور فزایندهای پیچیده، هدفمند و خودکار شدهاند، دوچندان میشود. یک قانون NAT نادرست میتواند بهطور ناخواسته یک سرور حساس را در معرض اینترنت قرار دهد و یک Policy گسترده و بدون تمایز میتواند مانند یک دروازه باز برای حرکت جانبی بدافزار عمل کند. در مقابل، یک طراحی مبتنی بر اصل کمترین اختیار و تفکیک شبکه که با ابزارهای قدرتمند Sophos عملی شده باشد، حتی در صورت نفوذ اولیه، مهاجم را در یک بخش محدود از شبکه محبوس میسازد و زمان ارزشمندی برای پاسخ به حادثه فراهم میآورد.
بنابراین پیکربندی NAT و Policy را نباید یک بار و فراموششده تلقی کرد، بلکه باید آن را به عنوان یک فرآیند چرخهای و پویا در نظر گرفت که نیازمند بازبینی، بهینهسازی و مستندسازی مستمر است.
مزیت استفاده از Sophos در کنترل ترافیک شبکه، در رویکرد عمیقاً یکپارچه و زمینهآگاه این پلتفرم نهفته است: یکپارچگی ذاتی بین لایههای امنیتی، کنترل ترافیک در لایه کاربرد با دقت مثالزدنی، مدیریت متمرکز و دید کلی از طریق Sophos Central برای سازمانهای چندشعبه، و انعطافپذیری در استقرار به صورت سختافزاری اختصاصی، مجازی و ابری. اگر در حین مقایسه راهحلهای امنیتی هستید، بررسی
فایروال فورتی گیت، فایروال پالو آلتو و فایروال سیسکو
نیز میتواند در انتخاب متناسب با نیاز سازمان مفید باشد. تسلط بر پیکربندی NAT و Policy در این پلتفرم، به مدیران شبکه امکان میدهد به جای واکنشپذیری در برابر تهدیدات، کنشگرا (Proactive) باشند و شبکهای طراحی کنند که نه تنها از داراییهای دیجیتال محافظت میکند، بلکه با بهینهسازی جریان ترافیک و تطبیق سیاستها با نیازهای واقعی کسبوکار، عاملی برای بهبود بهرهوری سازمانی است.
آیا برای هر قانون NAT نیاز به قانون فایروال جداگانه است؟
بله. در فایروال Sophos، قانون NAT تنها ترجمه آدرس را انجام میدهد و تصمیمگیری امنیتی (اجازه یا مسدودسازی) بر عهده قوانین فایروال است. برای هر Destination NAT باید یک قانون فایروال متناظر بر اساس آدرس خصوصی سرور داخلی ایجاد شود.
در قانون فایروال برای ترافیک ورودی NAT شده، مقصد را چه آدرسی بنویسم؟
همیشه آدرس خصوصی سرور داخلی (پس از ترجمه NAT) را به عنوان مقصد وارد کنید، نه آدرس عمومی فایروال. دلیل آن ترتیب پردازش است: ابتدا NAT ورودی اعمال میشود و سپس قوانین فایروال بر اساس آدرس واقعی ارزیابی میشوند.
آیا Sophos به طور پیشفرض ترافیک مجاز نشده را مسدود میکند؟
بله. فایروال Sophos به صورت پیشفرض هر ترافیکی را که صریحاً توسط یک قانون مجاز نشده باشد رد میکند (Implicit Deny). این آخرین خط دفاعی شبکه است.
برای برنامههایی که پورت مبدأ ثابت نیاز دارند چه باید کرد؟
در قانون NAT مربوطه، در تب Advanced گزینه Disable Source Port Remapping را فعال کنید تا فایروال پورت مبدأ اتصالات را تغییر ندهد. این تنظیم برای برخی پروتکلهای خاص مانند حالت active در FTP یا برخی سرویسهای VoIP ضروری است.
چرا قانون NAT یا فایروال من با وجود پیکربندی ظاهراً صحیح کار نمیکند؟
شایعترین دلیل، تداخل اولویت قوانین است. هر دو لیست قوانین NAT و فایروال از بالا به پایین پردازش میشوند و اولین قانون مطابق اعمال میشود. با بررسی Log Viewer و Packet Capture میتوانید مشخص کنید کدام قانون عملاً بر ترافیک اعمال شده و محل مشکل را دقیق شناسایی کنید.