عیبیابی فایروال پالو آلتو زمانی حرفهای میشود که بهجای حدس زدن و باز کردن Ruleها، از لاگها و ابزارهای تحلیلی فایروال استفاده کنید. در این مقاله 7 خطای رایج کانفیگ — از Allow شدن ترافیک بدون برقراری ارتباط و Unknown ماندن App-ID گرفته تا مشکل User-ID، اختلال SSL Decryption و شلوغی Policyها — را بررسی میکنیم و برای هرکدام مسیر عملی تشخیص را نشان میدهیم. کلید کار، تحلیل Traffic Log، Threat Log و Session Browser است؛ اگر با این ابزارها آشنا نیستید، مرور دستورات مهم CLI پالو آلتو برای مدیریت و عیب یابی و بررسی گزینههای خرید فایروال پالو آلتو نقطه شروع خوبی است.
این سناریو یکی از گمراهکنندهترین حالتها در عیبیابی فایروال پالو آلتو است، چون در نگاه اول همهچیز درست به نظر میرسد: Rule مربوطه Allow است، Commit بدون خطا انجام شده و حتی لاگها هم Allow نشان میدهند، اما Session عملاً برقرار نمیشود یا بلافاصله قطع میشود. واکنش اشتباه و رایج بسیاری از تیمها، باز کردن Policy است؛ در حالی که مشکل تقریباً هرگز خودِ Rule Allow نیست.
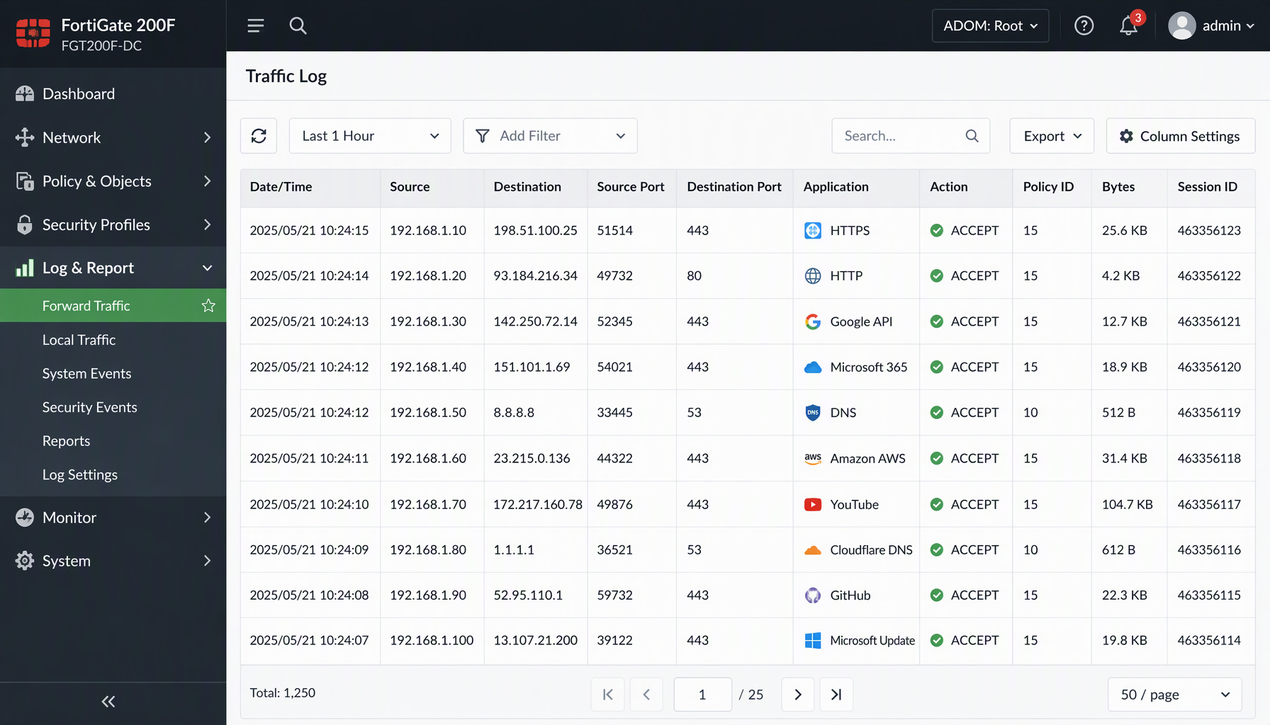
اولین اصل این است که Allow شدن Rule بهمعنای موفق بودن Session نیست. Allow فقط یعنی فایروال اجازه عبور داده، نه اینکه ارتباط تا انتها سالم برقرار شده. برای تشخیص، Traffic Log را باز کنید و روی ستونهای Session End Reason، Bytes Sent/Received و Application تمرکز کنید. مقدار Session End Reason معمولاً خودش مسیر را نشان میدهد: مثلاً reset-from-server یعنی خود مقصد ارتباط را بسته، یا policy-deny یعنی Session در مرحله بعدی توسط Rule دیگری Drop شده است.
دلایل اصلی این خطا معمولاً در یکی از این موارد است:
تحلیل عمیقتر Sessionها برای این سناریو ضروری است؛ اگر میخواهید این بخش را کامل یاد بگیرید، مقاله تحلیل Session در فایروال پالو آلتو را بخوانید که مراحل بررسی ترافیک زنده را گامبهگام توضیح میدهد.
Unknown ماندن App-ID یکی از خطرناکترین خطاهای کانفیگ است، چون راهحل رایج برای آن — یعنی Allow کردن unknown-tcp و unknown-udp — در لحظه دسترسی را برقرار میکند، اما عملاً مهمترین مزیت پالو آلتو را از بین میبرد و فایروال را به یک فیلتر پورتمحور معمولی تبدیل میکند.
نکته اول اینکه App-ID همیشه در اولین Packet شناسایی نمیشود. بسیاری از اپلیکیشنها در ابتدای Session شبیه ترافیک عمومی عمل میکنند و بعد از چند Packet یا یک Handshake خاص هویت واقعیشان مشخص میشود. پس دیدن unknown در Traffic Log الزاماً مشکل نیست؛ مگر اینکه در طول Session هم تغییر نکند. بررسی تغییر App-ID در Session Browser کلید تشخیص است.
دلایل اصلی Unknown ماندن App-ID:
وقتی IPS، Anti-Virus یا Anti-Spyware فعالاند اما Threat Log تقریباً خالی است، این وضعیت حس امنیت کاذب ایجاد میکند. در بسیاری از موارد، Threat Log خالی نشانه نبود تهدید نیست؛ نشانه مشکل در اعمال یا طراحی Security Profileهاست.
چکلیست عیبیابی این سناریو:
مشکل پرتکرار دیگر، شناسایی ناقص یا ناپایدار کاربران با User-ID است؛ گاهی کار میکند و گاهی نه. در این شرایط بسیاری از تیمها User-Based Policy را کنار میگذارند، در حالی که مشکل معمولاً معماری است، نه خود قابلیت.
عیبیابی را از سمت Active Directory شروع کنید: آیا Audit Logها فعالاند؟ آیا Domain Controller درست انتخاب شده؟ آیا Mappingها بهروز هستند یا منقضی شدهاند؟ در خود فایروال، User-ID Log و جدول IP-User Mapping بهترین منبع تشخیص هستند. اگر Mapping اصلاً وجود ندارد، مشکل از منبع هویت است، نه از Policy. اگر Mapping وجود دارد اما در Policy استفاده نمیشود، مشکل در طراحی Ruleهاست.
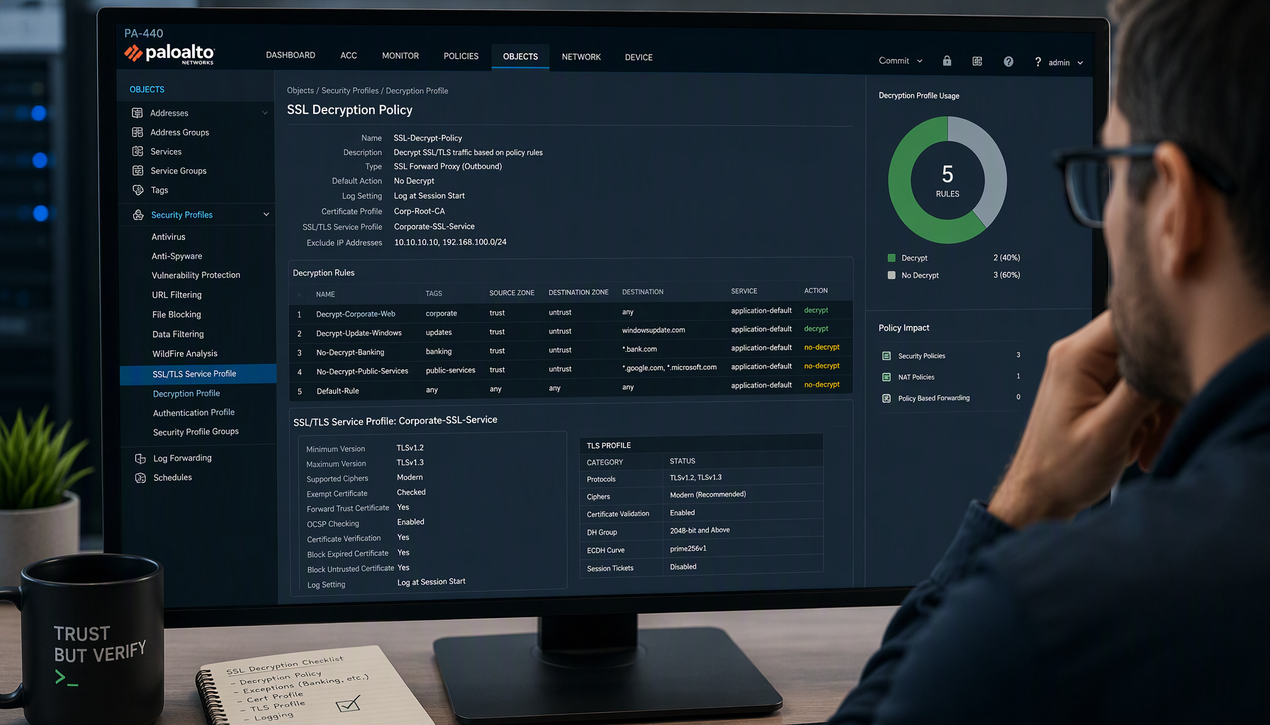
SSL Decryption اگر بدون طراحی درست فعال شود، خیلی سریع بهعنوان مقصر همه مشکلات معرفی میشود: اپلیکیشنهایی که کار نمیکنند، خطای Certificate و قطع ارتباط. اما ریشه مشکل تقریباً همیشه نبود استثناءهای درست است، نه خود Decryption.
مسیر درست عیبیابی، بررسی دقیق Decryption Log و شناسایی Sessionهایی است که Decrypt شدهاند در مقابل Sessionهایی که Block یا Error دادهاند. بسیاری از سرویسها — خصوصاً اپلیکیشنهای موبایل و بانکی — از Certificate Pinning استفاده میکنند و بهطور طبیعی باید از Decryption مستثنا شوند. راهحل، خاموش کردن کامل Decryption نیست؛ طراحی Policy دقیق با استثناءهای هدفمند است. برای تنظیم تعادل بین دید امنیتی و Performance، مقاله بهترین تنظیمات SSL Decryption در فایروال پالو آلتو چارچوب کاملی ارائه میدهد.
در برخی فایروالها تعداد Ruleها آنقدر زیاد و تو در توست که حتی تیم اصلی هم نمیداند هر Rule دقیقاً چه کاری انجام میدهد. این وضعیت معمولاً نتیجه سالها رفع مشکلهای مقطعی بدون بازبینی معماری است و خودش به منبع خطاهای جدید تبدیل میشود؛ چون هر Rule اضافه، احتمال تطبیق نادرمندانده Sessionها را بالا میبرد.
عیبیابی این مشکل بیشتر تحلیلی است تا فنی. مسیر عملی:
برای این کار، راهنمای پاکسازی Ruleهای اضافی در فایروال پالو آلتو فرایند شناسایی و حذف Ruleهای بیاستفاده را با جزئیات توضیح میدهد. پالو آلتو زمانی بهترین عملکرد را دارد که Policyها شفاف، کوتاه و مبتنی بر منطق روشن باشند.
خطرناکترین خطای فکری در کار با پالو آلتو، اعتماد کامل به Profileها و تنظیمات پیشفرض است. تنظیمات پیشفرض برای یک محیط عمومی طراحی شدهاند، نه برای معماری خاص سازمان شما. استفاده بدون بازبینی از Default Profileها میتواند دو نتیجه بدهد: یا بیش از حد سختگیرانه باشند و ترافیک سالم را مسدود کنند، یا بیش از حد باز باشند و تهدیدات را عبور دهند.
عیبیابی این موضوع با لاگها شروع میشود. Profileهایی که دائماً Alert میدهند نیاز به Fine-Tuning دارند تا نویز کاهش یابد؛ و برعکس، Profileهایی که هیچ واکنشی نشان نمیدهند باید از نظر پوشش ترافیک و شدت Signatureها بازبینی شوند. Hardening و تنظیم دقیق Profileها بر اساس ترافیک واقعی سازمان، بخش جداییناپذیر استفاده حرفهای از این فایروال است.
نکته پایانی و مهم این است که عیبیابی در پالو آلتو باید مرحلهبهمرحله و مبتنی بر داده باشد. حدس زدن، باز کردن Ruleها یا غیرفعال کردن Featureها معمولاً مشکل را پنهان میکند، نه حل. سه سؤال کلیدی که در هر سناریو باید از خود بپرسید:
Traffic Log، Threat Log، Session Browser و Decryption Log ابزارهایی هستند که اگر بهترتیب و درست استفاده شوند، تقریباً همیشه مسیر مشکل را نشان میدهند. اگر مشکل شما در لایه VPN است، مقاله عیبیابی VPN در فایروال پالو آلتو با Log و Monitoring نیز میتواند مکمل این راهنما باشد.
نه. Allow فقط یعنی فایروال اجازه عبور داده است. باید Session End Reason و Bytes Sent/Received را در Traffic Log بررسی کنید تا از سالم بودن کامل Session مطمئن شوید.
خیر. این کار فقط علامت را از بین میبرد و فایروال را به فیلتر پورتمحور تبدیل میکند. Unknown باید موقت و محدود Allow شود و ریشه مشکل (معمولاً نبود Decryption یا قدیمی بودن Signatureها) برطرف گردد.
رایجترین دلایل: اعمال نشدن Profile روی Ruleهای اصلی، دور زدن فایروال توسط بخشی از ترافیک، نبود SSL Decryption برای ترافیک HTTPS، یا قدیمی بودن Signatureها.
از سمت Active Directory: فعال بودن Audit Logها، درست بودن Domain Controller و بهروز بودن Mappingها. سپس User-ID Log و جدول IP-User Mapping را در فایروال بررسی کنید.
در نهایت، بخش بزرگی از مشکلات در عیبیابی فایروال پالو آلتو نه بهخاطر ضعف محصول، بلکه بهدلیل نبود نگاه تحلیلی در طراحی و نگهداری کانفیگ است. خطاهای این مقاله الگوهای تکرارشوندهای دارند و با شناخت عمیق رفتار فایروال — از منطق Zone و ترتیب Ruleها تا نقش Decryption در دید امنیتی — میتوان آنها را از ریشه شناسایی و برطرف کرد، نه با راهحلهای موقت که مشکل را صرفاً به تعویق بیندازند.