مانیتورینگ پالو آلتو در دو سطح انجام میشود: استفاده از Log Viewer روی خود فایروال پالو آلتو برای تحلیل لحظهای ترافیک و رخدادهای امنیتی، و بهکارگیری مدیریت متمرکز فایروال پالو آلتو با Panorama برای جمعآوری، نگهداشت و تحلیل لاگها در سطح کل سازمان. کلید موفقیت در این است که بدانید هر نوع لاگ (Traffic، Threat، URL و System) چه اطلاعاتی میدهد، فیلترهای هدفمند بسازید و Retention لاگها را متناسب با ظرفیت Storage طراحی کنید. در ادامه، گامبهگام و عملیاتی این فرآیند را بررسی میکنیم.
فایروال پالو آلتو فقط یک نقطه عبور ترافیک نیست؛ محل اتخاذ تصمیمهای لحظهای و پیچیده امنیتی است. هر Session که از فایروال عبور میکند، نتیجه دهها تصمیم همزمان درباره اپلیکیشن، کاربر، Policy، تهدید و رفتار ترافیک است. بدون لاگگیری و مانیتورینگ دقیق، این تصمیمها عملاً نامرئی میمانند و تیم فنی هیچ راهی برای ارزیابی درستی یا نادرستی آنها ندارد.
در شبکههای امروزی، بسیاری از حملات بهصورت آهسته، پنهان و چندمرحلهای انجام میشوند. مهاجم ممکن است ابتدا یک ارتباط ساده و کمریسک برقرار کند و سپس بهتدریج رفتار خود را تغییر دهد. این نوع حملات اغلب هیچ هشدار فوری تولید نمیکنند و تنها راه شناسایی آنها، مشاهده الگوهای غیرعادی در لاگهاست؛ مثلاً ارتباطهای تکرارشونده با یک Domain مشکوک، تغییر ناگهانی App-ID یا افزایش تدریجی Blockها برای یک کاربر خاص.
لاگگیری برای کشف حمله نیست، بلکه برای اطمینان از صحت طراحی Policy هم ضروری است. Policyهایی که روی کاغذ درست به نظر میرسند ممکن است در عمل رفتار متفاوتی داشته باشند. لاگها نشان میدهند کدام Ruleها واقعاً استفاده میشوند، کدامیک هرگز Hit نمیخورند و کجا Policy بیش از حد باز یا بیش از حد محدود است. بازبینی دورهای لاگها در بسیاری از پروژهها به سادهسازی Policy و کاهش ریسک منجر شده است.
از منظر عملیاتی هم لاگها ابزار اصلی Troubleshooting هستند. وقتی کاربران از اختلال یا کندی شکایت میکنند، این لاگها هستند که مشخص میکنند ترافیک Block شده، از مسیر اشتباه عبور کرده یا اصلاً به فایروال نرسیده است. بدون این دید، عیبیابی به حدس و گمان تبدیل میشود. طبق مستندات رسمی پالو آلتو، قابلیتهای Monitoring شامل داشبورد، ACC و گزارشها دقیقاً برای همین دیدپذیری نسبت به ترافیک، تهدیدها و Performance سیستم طراحی شدهاند (منبع: راهنمای Monitoring در PAN-OS Admin Guide).
پالو آلتو لاگها را بهصورت تفکیکشده طراحی کرده تا هر نوع رویداد در جای درست ثبت شود. اگر تیم فنی نداند هر لاگ چه اطلاعاتی میدهد و چه زمانی باید به آن رجوع کند، حجم زیاد لاگها نهتنها کمکی نمیکند، بلکه باعث سردرگمی و از دست رفتن دید مؤثر میشود. در ادامه مهمترین انواع لاگ و کاربرد عملیاتی هرکدام را مرور میکنیم.
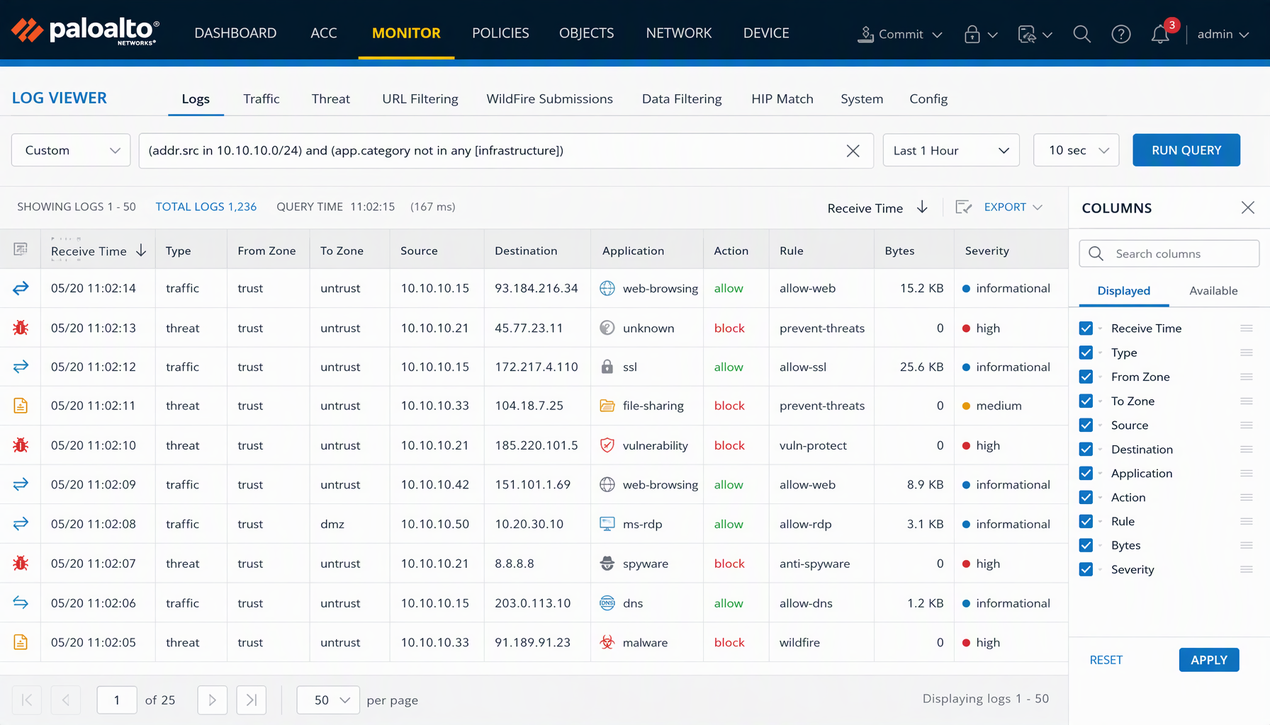
رایجترین و در عین حال یکی از مهمترین لاگهاست. این لاگ نشان میدهد هر Session از چه Zoneای به چه Zoneای عبور کرده، کدام Security Policy روی آن اعمال شده، App-ID شناساییشده چه بوده و Action نهایی فایروال چه بوده است. هر زمان سؤالی از جنس «آیا این ترافیک مجاز بوده یا نه» مطرح شود، اولین مقصد Traffic Log است. برای درک عمیقتر نحوه ردیابی Sessionها، مقاله تحلیل Session و ترافیک زنده در فایروال پالو آلتو مرجع مناسبی است.
قلب مانیتورینگ امنیتی در پالو آلتو محسوب میشود. تمام رخدادهای مربوط به IPS، Anti-Virus، Anti-Spyware و سایر مکانیزمهای Threat Prevention در این لاگ ثبت میشوند. Threat Log نشان میدهد چه تهدیدی، با چه Severityای، روی چه ترافیکی شناسایی شده و فایروال چه واکنشی نشان داده است. این لاگ معمولاً اولین جایی است که تیم امنیت در زمان رخداد به آن نگاه میکند.
URL Log دید دقیقی از رفتار کاربران در وب ارائه میدهد: به چه Categoryهایی دسترسی داشتهاند، چه URLهایی Block یا Allow شدهاند و تصمیم URL Filtering چه بوده است. این لاگ برای شناسایی Phishing و سایتهای مشکوک بسیار ارزشمند است و نشانههای اولیه آلودگی اغلب از همینجا دیده میشود. Data Filtering Log نیز رخدادهای شناسایی دادههای حساس را ثبت میکند و برای سازمانهایی که با الزامات انطباق سروکار دارند، منبع کلیدی اثبات و تحلیل است.
System Log وضعیت داخلی فایروال را نشان میدهد: تغییرات تنظیمات، لاگین کاربران مدیریتی، مشکلات سختافزاری و رویدادهای سیستمی. Config Log نیز مشخص میکند چه کسی، چه زمانی و چه تغییری در Configuration انجام داده است. بسیاری از اختلالها نتیجه تغییرات ناخواسته هستند و بدون Config Log، ردیابی ریشه مشکل دشوار میشود.
استفاده حرفهای از Log Viewer پالو آلتو فراتر از باز کردن تب Monitor و نگاه کردن به چند ردیف داده است. این ابزار برای تحلیل لحظهای، Troubleshooting و حتی کشف نشانههای اولیه تهدید بسیار قدرتمند است، اما فقط وقتی که با منطق درست از آن استفاده شود. چند اصل عملیاتی در این بخش اهمیت دارد.
نگاه کردن به لاگها بدون فیلتر تقریباً همیشه بیفایده است. باید از ابتدا بدانید دنبال چه چیزی هستید: دسترسی یک کاربر، یک اپلیکیشن خاص، یک تهدید مشخص یا یک Action خاص. استفاده از فیلترهایی مثل App-ID، User-ID، Source Zone، Destination Zone یا Action باعث میشود در چند ثانیه به داده مرتبط برسید. همین مهارت ساده، تفاوت بین عیبیابی چنددقیقهای و چندساعته را ایجاد میکند.
هیچ لاگی بهتنهایی تصویر کامل را نمیدهد. دیدن یک Block در Threat Log بدون بررسی Traffic Log مربوطه ممکن است گمراهکننده باشد. استفاده حرفهای یعنی رفتوبرگشت بین لاگها؛ دیدن اینکه تهدید روی چه Policyای اعمال شده، App-ID چه بوده و کاربر چه کسی بوده است. این نگاه چندبعدی باعث میشود تصمیمگیریها دقیقتر و مبتنی بر واقعیت باشند.
بسیاری از اطلاعات مهم بهصورت پیشفرض در Log Viewer نمایش داده نمیشوند و باید ستونها را سفارشی کنید. ستونهایی مثل Rule Name، App-ID، User، URL Category یا Threat ID برای تحلیل بسیار ارزشمندند. محدود کردن بازه زمانی (Time Filter) هم هم Performance را بهتر میکند و هم تمرکز تحلیل را بالا میبرد. در زمان Incident، دانستن بازه دقیق وقوع مشکل و تنظیم Log Viewer روی همان بازه، یکی از کلیدهای تحلیل سریع است.
کاربرد حرفهای دیگر Log Viewer، اعتبارسنجی Policyهاست. بعد از هر تغییر در Security Policy یا Profileها، بررسی لاگها نشان میدهد آیا Rule جدید واقعاً Hit میخورد یا نه و آیا رفتار آن مطابق انتظار است. این کار از انباشته شدن Ruleهای بیاستفاده و Policyهای اشتباه جلوگیری میکند. برای نمونههایی از طراحی Policy اصولی میتوانید به تجربههای رایج طراحی Security Policy در پالو آلتو نیز رجوع کنید.
Log Viewer روی خود فایروال برای محیطهای کوچک یا تحلیلهای سریع مناسب است، اما در معماریهای سازمانی با چندین فایروال بهسرعت ناکافی میشود. هر فایروال لاگهای خودش را دارد، Retention محدود است و امکان همبستگی (Correlation) لاگها بین سایتهای مختلف وجود ندارد. نتیجه این است که تیم امنیت مجبور است لاگینهای متعدد و جستوجوهای تکراری انجام دهد و تصویر جامعی از رخدادها در سطح سازمان به دست نیاورد.
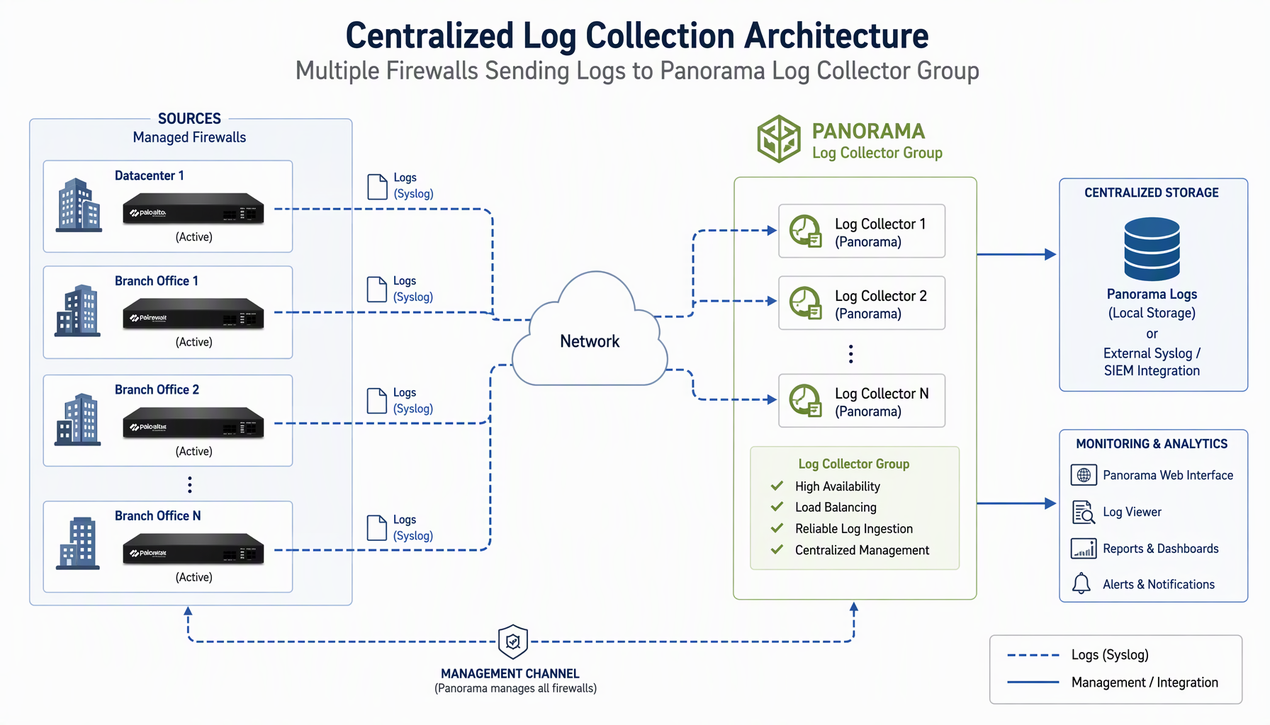
اینجاست که مانیتورینگ با Panorama وارد معماری میشود. Panorama فقط ابزار مدیریت مرکزی Policy نیست، بلکه قلب مانیتورینگ متمرکز در معماری پالو آلتو است. با جمعآوری لاگهای تمام فایروالها در یک نقطه، تحلیل سراسری، مقایسه رفتار بین شعب و بازسازی Timeline رخدادهای امنیتی امکانپذیر میشود. برای آشنایی با جزئیات این فرآیند، مقاله آموزش مانیتورینگ و گزارشگیری متمرکز با Panorama را مطالعه کنید.
در معماری Panorama، فایروالها لاگهای خود را به Log Collectorها ارسال میکنند. این Log Collectorها میتوانند Local روی خود Panorama قرار بگیرند یا بهصورت Dedicated و مستقل پیادهسازی شوند. انتخاب معماری مناسب به سه عامل بستگی دارد: حجم روزانه لاگ، تعداد فایروالها و نیاز به Retention.
یکی از اشتباهات رایج در طراحی، دستکم گرفتن حجم لاگهاست. فعالسازی Threat Prevention، URL Filtering و User-ID حجم لاگ را بهطور چشمگیری افزایش میدهد. اگر ظرفیت Log Collector از ابتدا با آیندهنگری طراحی نشود، بعد از مدتی با پر شدن Disk، کاهش Performance و حتی از دست رفتن لاگها مواجه میشوید؛ یعنی دقیقاً در بحرانیترین لحظه، یعنی زمان Incident، دادهای برای تحلیل نخواهید داشت.
نکته عملیاتی مهم این است که Log Collectorها را در قالب Collector Group سازماندهی کنید و فایروالهای هر سایت را به Collector مناسب هدایت کنید. این کار هم بار را توزیع میکند و هم در صورت خرابی یکی از Collectorها، بخشی از لاگها حفظ میشود. پیش از راهاندازی، حتماً برآورد حجم لاگ روزانه را بر اساس تعداد Session و سرویسهای فعال انجام دهید.
Panorama امکان فیلتر، جستوجو و Correlation لاگها را در سطح کل سازمان فراهم میکند. میتوانید ببینید یک اپلیکیشن خاص در کدام شعب استفاده شده، یک تهدید مشخص از چه مسیرهایی وارد شده یا یک کاربر در چند سایت چه رفتاری داشته است. این دید سراسری چیزی است که هیچ تعداد Log Viewer محلی نمیتواند جایگزین آن شود.
یکی از ارزشهای بزرگ Panorama، امکان ساخت Custom Viewها و Saved Filterهاست. تیمهای حرفهای معمولاً Viewهای مشخصی برای SOC، تیم شبکه و تیم امنیت دارند تا هر گروه دقیقاً داده مرتبط با خود را ببیند. مثلاً یک View برای نمایش تهدیدهای High و Critical در همه فایروالها و View دیگری برای نمایش ترافیک Block شده در شعبه خاص. این کار مانیتورینگ را از حالت واکنشی به حالت پیشگیرانه نزدیک میکند.
همچنین توجه داشته باشید که بر اساس مستندات رسمی، برخی مدلها مانند PA-410 برای استفاده از قابلیتهای مانیتورینگ باید از طریق Panorama مدیریت شوند؛ بنابراین اگر در محیط شما مدلهای سری PA-400 وجود دارد، داشتن Panorama فقط یک انتخاب نیست و بخشی از الزامات معماری است.
لاگگیری حرفهای به معنی لاگگیری از همهچیز نیست. فعالسازی Logging بدون طراحی، خیلی زود باعث پر شدن Storage و کاهش کارایی میشود. در پیادهسازیهای موفق، ابتدا مشخص میشود چه Eventهایی واقعاً ارزش لاگ شدن دارند و سپس Retention هر نوع لاگ بر اساس ارزش تحلیلی آن تعیین میشود.
بهعنوان یک الگوی رایج، لاگهای Allow مربوط به ترافیک کماهمیت میتوانند Retention کوتاهتری داشته باشند، در حالی که Threat Logها برای تحلیلهای بلندمدت و مقایسههای تاریخی نگهداری میشوند. این تفکیک باعث میشود هم دید امنیتی حفظ شود و هم منابع بهینه مصرف شوند. همچنین در طراحی Security Policy، فقط در انتهای Ruleها و در موارد ضروری از گزینه Log at Session Start استفاده کنید تا از تکثیر بیمورد لاگ جلوگیری شود.
یک نکته دیگر: اگر سازمان شما SIEM یا سیستم مدیریت رخداد مرکزی دارد، ارسال لاگها از Panorama به آن سیستم را در نظر بگیرید تا تحلیل لاگ پالو آلتو در کنار سایر منابع سازمان انجام شود و تصویر امنیتی کاملتری به دست آید.
مهمترین کاربرد نهایی لاگگیری حرفهای، Incident Response است. وقتی رخدادی اتفاق میافتد، Panorama به تیم امنیت اجازه میدهد Timeline دقیق حمله را بازسازی کند: از اولین ارتباط مشکوک تا تلاش برای Exploit و ارتباط با Command and Control. این بازسازی فقط زمانی ممکن است که لاگها بهموقع جمعآوری شده و قابل جستوجو باشند.
در سازمانهایی که این سطح از مانیتورینگ پیادهسازی شده، Incident Response از حدس و گمان به تحلیل مبتنی بر داده تبدیل شده است. این تفاوت مستقیماً روی زمان بازیابی و میزان خسارت تأثیر میگذارد. برای نمونهای از کاربرد عملی این ابزارها در عیبیابی، مقاله عیبیابی VPN در فایروال پالو آلتو با ابزار Log و Monitoring را ببینید که نشان میدهد چطور لاگها مسیر تشخیص را کوتاه میکنند.
یکی از رایجترین اشتباهات، نگاه ابزاری به لاگهاست؛ یعنی لاگها فقط برای «داشتن» نگه داشته میشوند، نه برای استفاده. در این حالت، سازمان هزینه Storage و مانیتورینگ را میدهد اما هیچ بازده امنیتی دریافت نمیکند. اشتباه دیگر، عدم آموزش تیمها در خواندن لاگ است. لاگ پالو آلتو بسیار غنی است، اما اگر تیم نداند به چه چیزی نگاه کند، این غنا به سردرگمی تبدیل میشود.
همچنین بسیاری از سازمانها Panorama را فقط برای Push کردن Policy استفاده میکنند و از ظرفیت مانیتورینگ آن غافل میشوند؛ در حالی که بخش زیادی از ارزش واقعی Panorama در همین قابلیتهاست. اشتباه چهارم، نداشتن فرآیند مشخص برای بررسی دورهای لاگهاست. مانیتورینگ مؤثر یک فرآیند مستمر است، نه اقدامی مقطعی پس از رخداد.
Log Viewer روی خود فایروال فقط لاگهای همان دستگاه را با Retention محدود نمایش میدهد، در حالی که Panorama لاگهای همه فایروالها را بهصورت متمرکز جمعآوری میکند و امکان Correlation، Custom View و گزارشگیری سراسری را فراهم میکند.
برای شروع، Traffic Log و Threat Log اولویت اصلی هستند؛ اولی رفتار کلی ترافیک و صحت Policyها را نشان میدهد و دومی رخدادهای امنیتی را ثبت میکند. پس از تثبیت این دو، میتوانید URL و Data Filtering Log را اضافه کنید.
خیر. لاگگیری از همهچیز باعث افزایش مصرف Storage و کاهش کارایی میشود. بهتر است ابتدا ارزش تحلیلی هر نوع لاگ را تعیین کنید و سپس Retention هر کدام را متناسب با آن طراحی کنید.
بستگی به الزامات سازمان دارد. بهعنوان الگوی رایج، لاگهای ترافیکی کماهمیت Retention کوتاهتری دارند و Threat Logها برای تحلیل بلندمدت و الزامات Audit نگهداری میشوند. سازمانهای مشمول استانداردهای انطباق معمولاً دورههای دقیقتری را باید رعایت کنند.
مانیتورینگ پالو آلتو وقتی به یک دارایی امنیتی واقعی تبدیل میشود که سه شرط برقرار باشد: شناخت انواع لاگ و کاربرد هرکدام، مهارت استفاده حرفهای از Log Viewer با فیلترهای هدفمند و Context، و معماری متمرکز لاگگیری با Panorama متناسب با حجم واقعی داده. فعالسازی ابزار بهتنهایی کافی نیست؛ باید بدانید چه چیزی را، چرا و چگونه مانیتور کنید و لاگها را به ورودی تصمیمهای امنیتی و عملیاتی تبدیل کنید. اگر این چرخه بهدرستی راهاندازی شود، سازمان شما از حالت واکنشی خارج شده و به دیدپذیری پیشگیرانه در سطح کل شبکه میرسد.