کنترل Application Layer در فایروال پالو آلتو به این معناست که تصمیمگیری درباره مجاز یا غیرمجاز بودن ترافیک، بهجای اتکا به پورت و پروتکل، بر اساس هویت واقعی اپلیکیشن با استفاده از قابلیت App-ID انجام میشود. برای پیادهسازی آن باید ابتدا PAN-OS و دیتابیس App-ID بهروز باشند، Zoneها درست طراحی شده باشند، SSL Decryption هدفمند فعال شود و پیش از اعمال Policyهای محدودکننده، ترافیک واقعی شبکه از طریق Traffic Log مانیتور شود. سپس Policyها بهصورت Application-Based نوشته میشوند تا ترافیک ناشناخته بهصورت پیشفرض مسدود گردد.
برای انتخاب تجهیزات و مشاهده مدلهای مختلف به صفحه فایروال پالو آلتو و برای آشنایی بیشتر با کاربردهای این قابلیت، مقاله سناریوهای متداول استفاده از App-ID در فایروال پالو آلتو را ببینید.
کنترل ترافیک لایه اپلیکیشن پالو آلتو یعنی فایروال بهجای اعتماد به نشانههای سطحی مثل پورت، پروتکل یا IP مقصد، بر اساس هویت واقعی اپلیکیشن تصمیم میگیرد. در این مدل، سؤال اصلی فایروال این نیست که ترافیک از چه پورتی میآید، بلکه این است که این ترافیک واقعاً متعلق به چه اپلیکیشنی است و چه کاری انجام میدهد. این تغییر رویکرد، هسته تفاوت پالو آلتو با فایروالهای نسلهای قبلی را شکل میدهد.
در عمل، پالو آلتو با استفاده از App-ID ترافیک را در طول عمر Session تحلیل میکند. شناسایی اپلیکیشن یک تصمیم لحظهای نیست که در اولین Packet گرفته شود، بلکه فرآیندی پویاست؛ فایروال رفتار Session را مشاهده میکند، الگوهای پروتکلی، Signatureها و در صورت نیاز Payload را بررسی میکند و بهمرور هویت دقیق اپلیکیشن را مشخص میکند. به همین دلیل حتی اگر یک اپلیکیشن ابتدا بهصورت unknown دیده شود، پس از چند Packet میتواند به App-ID واقعی خود تغییر کند. این رویکرد نمونهای از Deep Packet Inspection در سطح اپلیکیشن است که در معماری نسل جدید فایروالها به کار گرفته میشود.
نکته کلیدی این است که App-ID مستقل از پورت عمل میکند. اگر یک اپلیکیشن روی پورت غیرمعمول اجرا شود، داخل SSL Tunnel پنهان شود یا از تکنیکهای دور زدن استفاده کند، پالو آلتو همچنان قادر به شناسایی آن است؛ مشروط به اینکه دید کافی وجود داشته باشد. این همان جایی است که SSL Decryption نقش مکمل اما حیاتی پیدا میکند. بدون Decryption کنترل Application Layer ممکن است، اما سطح دقت و عمق آن محدود خواهد بود.
کنترل Application Layer فقط به معنی شناسایی نام یک اپلیکیشن نیست؛ به معنی اعمال Policy دقیق روی رفتار آن است. فایروال میتواند تعیین کند کدام اپلیکیشن مجاز است، کدام Sub-Function آن مجاز است و در چه Contextی اجازه اجرا دارد. مثلاً یک اپلیکیشن میتواند فقط برای گروه خاصی از کاربران، فقط از یک Zone مشخص یا فقط در ساعات کاری مجاز باشد. این سطح از Context-aware بودن در مدلهای Port-Based عملاً وجود ندارد.
نکته مهم دیگر این است که این کنترل یک Feature جداگانه یا الحاقی نیست، بلکه در هسته Data Plane فایروال قرار دارد. تمام اجزای دیگر مثل Security Policy، NAT، Threat Prevention، Logging و حتی SD-WAN میتوانند بر اساس App-ID تصمیم بگیرند. این یکپارچگی باعث میشود کنترل ترافیک لایه اپلیکیشن پالو آلتو پایدار، قابل پیشبینی و قابل توسعه باشد، نه وابسته به Ruleهای پراکنده و استثناهای شکننده.
پیادهسازی صحیح کنترل Application Layer در فایروال پالو آلتو پیش از هر چیز نیازمند آمادهسازی معماری است. برخلاف تصور رایج، این قابلیت با نوشتن چند Rule مبتنی بر App-ID شروع نمیشود. اگر پیشنیازها بهدرستی فراهم نشوند، نتیجه معمولاً Policyهای ناپایدار، اختلال در سرویسها یا در بدترین حالت باز شدن ناخواسته دسترسیهاست. موفقیت App-ID بیشتر از آنکه به خود Feature وابسته باشد، به کیفیت آمادهسازی قبل از آن بستگی دارد.
اولین و بنیادیترین پیشنیاز، بهروز بودن PAN-OS و دیتابیس App-ID است. شناسایی اپلیکیشنها کاملاً به Signatureها و منطق تشخیص نسخه PAN-OS وابسته است. استفاده از نسخههای قدیمی باعث میشود بسیاری از اپلیکیشنهای جدید یا رفتارهای بهروزشده بهدرستی شناسایی نشوند و بهصورت unknown باقی بمانند. این موضوع خیلی سریع تیم را به سمت Allow کردن ترافیک unknown سوق میدهد که عملاً کنترل Application Layer را بیاثر میکند.
در پالو آلتو، Security Policy بر اساس Zone نوشته میشود و App-ID در همین Context معنا پیدا میکند. اگر Zoneها بهدرستی تفکیک نشده باشند یا ترافیکهای با ماهیت متفاوت در یک Zone قرار گرفته باشند، نوشتن Policy دقیق مبتنی بر Application بسیار دشوار میشود. طراحی تمیز Zoneها پایهای است که تمام منطق کنترل اپلیکیشن روی آن سوار میشود. برای اصول کلیتر این حوزه، مقاله بهترین سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو مرور کاملی از الگوهای رایج طراحی ارائه میدهد.
بخش عمدهای از اپلیکیشنهای امروزی روی HTTPS اجرا میشوند و بدون Decryption، دید فایروال محدود خواهد بود. پیادهسازی Decryption نباید بهصورت سرسری و بدون برنامه انجام شود، اما حداقل باید برای ترافیکهای پرریسک یا حساس فعال باشد. در پیادهسازیهای موفق، Decryption بهصورت هدفمند و مرحلهای فعال میشود تا هم دقت App-ID افزایش یابد و هم Performance و پایداری حفظ شود.
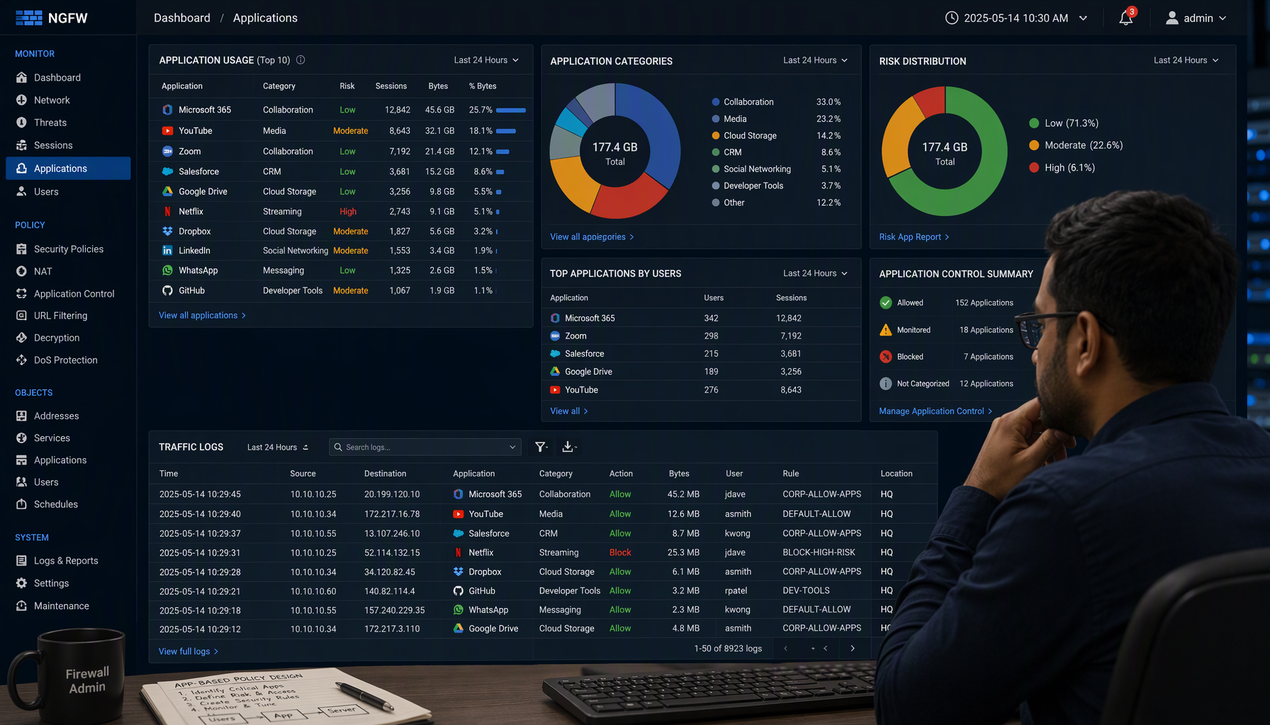
پیش از اعمال Policyهای محدودکننده، باید مدتی از Traffic Log و Application Usage Report استفاده شود تا مشخص شود چه اپلیکیشنهایی واقعاً در شبکه استفاده میشوند. نوشتن Policy بدون این شناخت معمولاً منجر به Block ناخواسته سرویسها و نارضایتی کاربران میشود. داده واقعی، پایه طراحی Policy موفق است و این مرحله را نباید حذف کرد.
کنترل Application Layer یک فرآیند پویا و تدریجی است و بدون لاگگیری دقیق، Fine-Tuning آن ممکن نیست. باید مطمئن شد Traffic Log، App-ID و Actionها بهدرستی ثبت میشوند و تیم فنی توان تحلیل آنها را دارد. بسیاری از پیادهسازیهای ناموفق دقیقاً بهدلیل نبود دید کافی شکست خوردهاند، نه بهخاطر ضعف خود App-ID.
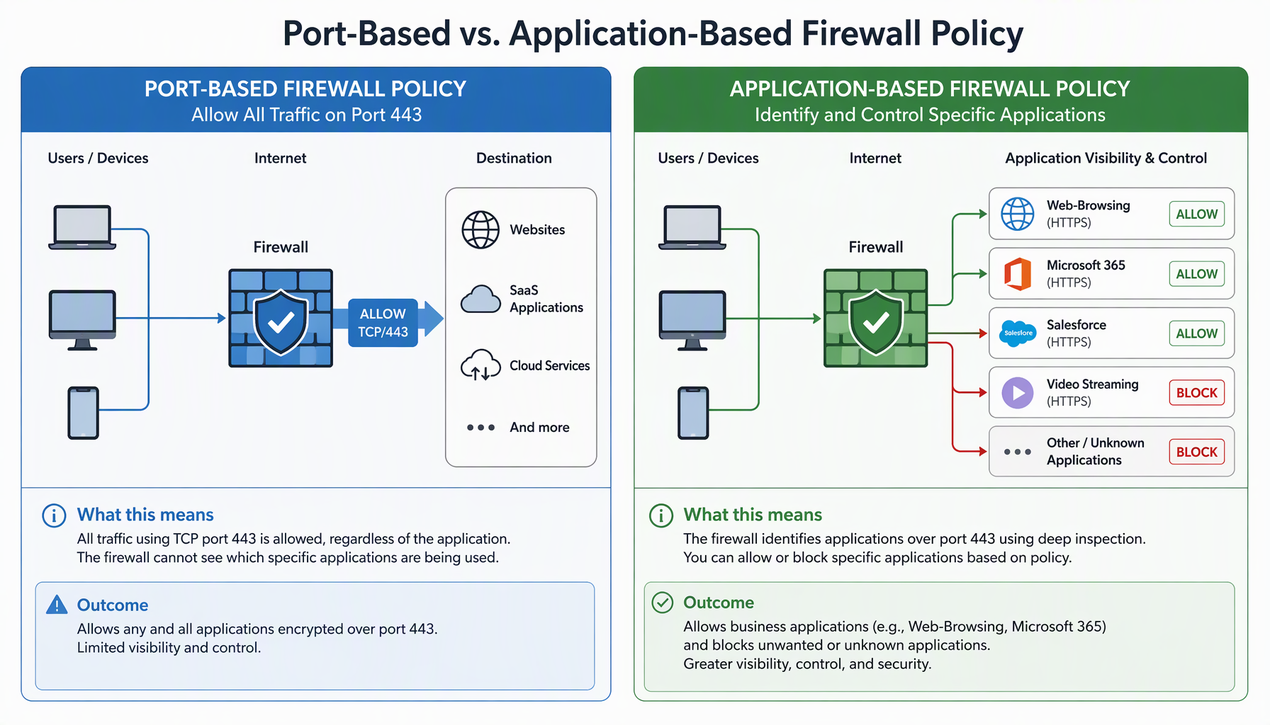
تفاوت این دو رویکرد مستقیماً تعیین میکند فایروال چقدر کنترل واقعی روی ترافیک دارد. در مدل Port-Based، منطق تصمیمگیری این است که اگر ترافیک از پورت و پروتکل مشخصی عبور کند، مجاز است. این منطق زمانی کارآمد بود که هر سرویس پورت مشخص و رفتار ثابتی داشت؛ اما امروز این فرض معتبر نیست و Policyهای Port-Based ظاهراً محدود، اما در واقع بسیار باز هستند.
در عمل، یک Rule مثل Allow TCP/443 به این معناست که هر چیزی که بتواند خودش را پشت HTTPS پنهان کند اجازه عبور دارد: وبسایتها، ابزارهای Remote Access، VPNهای شخص ثالث، File Sharing، پیامرسانها و حتی بدافزارها. فایروال Port-Based هیچ راهی برای تشخیص این تفاوتها ندارد و همه این ترافیکها را یکسان میبیند. نتیجه این میشود که کنترل واقعی از دست میرود، حتی اگر Policy روی کاغذ سختگیرانه به نظر برسد.
در مقابل، در Policy Application-Based پالو آلتو، پورت فقط یک جزئیات فنی است، نه مبنای تصمیم. فایروال ابتدا اپلیکیشن را شناسایی میکند و بعد تعیین میکند که این اپلیکیشن در این Context خاص مجاز است یا نه. مثلاً یک Policy میتواند Web-Browsing و Microsoft 365 را مجاز کند اما هر اپلیکیشن دیگری که بخواهد از پورت 443 استفاده کند را Block کند؛ حتی اگر یک ابزار Remote Access از 443 استفاده کند، اجازه عبور نخواهد داشت.
تفاوت مهم دیگر در رفتار عملی هنگام تغییر شرایط است. در مدل Port-Based، اگر یک اپلیکیشن پورت خود را تغییر دهد یا روش ارتباطش را بهروز کند، Policy یا بیش از حد باز میشود یا ناگهان کارایی خود را از دست میدهد. در مدل Application-Based، تا زمانی که App-ID اپلیکیشن را شناسایی کند، تغییر پورت یا مسیر تأثیر زیادی روی Policy ندارد. این موضوع باعث میشود Policyها در طول زمان پایدارتر و کمهزینهتر از نظر نگهداری باشند.
از نظر عیبیابی هم تفاوت چشمگیری وجود دارد. در Policyهای Port-Based وقتی دسترسی برقرار نمیشود، معمولاً مشخص نیست دقیقاً چه چیزی Block شده است. در Policyهای Application-Based لاگها بهوضوح نشان میدهند کدام اپلیکیشن، تحت چه Ruleای و با چه Actionی برخورد کرده است. این شفافیت، Troubleshooting را سریعتر و تصمیمگیری را دقیقتر میکند.
محدودسازی اینترنت کاربران بدون اختلال کاری یکی از رایجترین و در عین حال چالشبرانگیزترین نیازهای سازمانی است. تقریباً همه سازمانها میخواهند استفاده غیرکاری از اینترنت را کنترل کنند، اما وقتی به سراغ محدودسازی میروند، خیلی سریع با شکایت کاربران و اختلال در سرویسهای حیاتی مواجه میشوند. ریشه این مشکل معمولاً رویکرد Port-Based است که تفکیک ترافیک کاری و غیرکاری را عملاً غیرممکن میکند.
یک الگوی سازمانی رایج را در نظر بگیرید: کاربران برای کار روزمره به مجموعهای از سرویسهای Cloud و وبمحور نیاز دارند؛ از ایمیل سازمانی و ابزارهای همکاری گرفته تا پورتالهای تخصصی کاری. همه این سرویسها روی HTTPS و پورت 443 اجرا میشوند. در مدل سنتی، تنها راه باز نگه داشتن این سرویسها Allow کامل پورت 443 بود که عملاً هر نوع وبگردی و اپلیکیشن جانبی را هم مجاز میکرد.
با پیادهسازی Application Layer در فایروال پالو آلتو، رویکرد کاملاً تغییر میکند. بهجای اجازه دادن به یک پورت، Policy بر اساس اپلیکیشن نوشته میشود:
در این ساختار، دسترسی کاربران فقط به اپلیکیشنهای کاری مشخص Allow میشود و هر اپلیکیشنی که در این لیست نباشد، حتی اگر از پورت 443 استفاده کند، بهصورت پیشفرض Block میشود. نکته مهم این است که این محدودسازی بدون بستن هیچ پورتی انجام میشود. استفاده از Service با مقدار application-default نیز تضمین میکند که فایروال پورت را از خود اپلیکیشن استنتاج کند، نه برعکس.
در مرحله اول پیادهسازی، Policy بهصورت مانیتورینگ (Action معادل allow با Log کامل) اعمال میشود تا الگوی واقعی استفاده کاربران مشخص شود. Traffic Log و Application Usage Report نشان میدهند چه اپلیکیشنهایی واقعاً برای کار استفاده میشوند و کدامها صرفاً مصرف غیرکاری دارند. بر اساس همین داده واقعی، لیست اپلیکیشنهای مجاز بهصورت دقیق تنظیم میشود و از Block ناخواسته سرویسهای کاری جلوگیری میگردد.
نکته کلیدی دیگر، استفاده از SSL Decryption هدفمند است. بدون Decryption بخشی از ترافیک بهصورت unknown باقی میماند و کنترل دقیق ممکن نیست. Decryption فقط برای Zone کاربران و فقط برای ترافیک اینترنت فعال میشود، نه برای سرویسهای حساس داخلی. این رویکرد هم دید App-ID را کامل میکند و هم فشار اضافی به Performance وارد نمیکند.
ابزارهایی مثل TeamViewer، AnyDesk یا VPNهای شخص ثالث یکی از رایجترین مسیرهای دور زدن امنیت هستند. این ابزارها معمولاً روی پورتهای مجاز اجرا میشوند و در فایروالهای سنتی بهراحتی عبور میکنند؛ چون از دید فایروال صرفاً ترافیک HTTPS یا ترافیک خروجی معمولی هستند. برای درک چرایی این مسئله در سطح پروتکل، مرور کوتاه نحوه کارکرد TLS روشن میکند که چرا رمزنگاری، شناسایی مبتنی بر پورت را بیمعنا میکند.
با کنترل Application Layer، این ابزارها بهصورت دقیق شناسایی میشوند. در یک الگوی سازمانی متداول، استفاده از این ابزارها فقط برای تیم IT و فقط از Zone مشخص مجاز اعلام میشود و برای سایر کاربران Block میگردد. ساختار Rule به این شکل است:
بدون App-ID، اجرای چنین Policy دقیقی عملاً ممکن نبود؛ چون هیچ تفکیکی بین ترافیک این ابزارها و سایر ترافیک HTTPS وجود نداشت. با App-ID، حتی اگر کاربری نسخه قابل حملی از این ابزارها را اجرا کند، رفتار پروتکلی آن در Session شناسایی و بر اساس Policy مناسب برخورد میشود. توجه کنید که نمونههای بالا برای نمایش ساختار Rule هستند و پیش از اعمال در محیط عملیاتی، باید در محیط آزمایشی بررسی و با دیتابیس App-ID نسخه PAN-OS شما تطبیق داده شوند.
برخی اپلیکیشنها نه کاملاً ممنوع هستند و نه کاملاً امن؛ مثلاً اپلیکیشنهای File Sharing یا پیامرسانها. در این موارد، مسدودسازی کامل معمولاً باعث نارضایتی کاربران و تلاش برای دور زدن Policy میشود و در نهایت امنیت را بدتر میکند، نه بهتر.
در پالو آلتو امکان کنترل Sub-Functionهای اپلیکیشن وجود دارد. برای مثال، اجازه Chat داده میشود اما File Transfer Block میشود؛ یا استفاده از یک پیامرسان مجاز است اما انتقال فایل از طریق آن مسدود است. در کنار آن، میتوانید با راهاندازی و تنظیم URL Filtering در فایروال پالو آلتو، لایه دیگری از کنترل بر مقصدهای وب اضافه کنید تا سیاست اپلیکیشن و مقصد بهصورت همزمان اعمال شود. این سطح از Granularity یکی از نقاط قوت کنترل Application Layer است و در عمل، تعادل خوبی بین امنیت و نیاز کاری ایجاد میکند.
کنترل Application Layer بدون مانیتورینگ مؤثر، پایدار نخواهد بود. Traffic Log و Application Usage Report نشان میدهند چه اپلیکیشنهایی واقعاً در شبکه استفاده میشوند، کدام Policyها زیاد Hit میشوند و کدامها نیاز به بازبینی دارند. این دادهها همان چیزی هستند که چرخه بهبود مستمر Policy را میسازند.
در پیادهسازیهای موفق، ابتدا مدتی ترافیک فقط مانیتور میشود و بعد Policyها بر اساس داده واقعی نوشته میشوند. این رویکرد از ایجاد Policyهای کور و پرخطا جلوگیری میکند. علاوه بر این، فعال کردن Threat Prevention و WildFire در فایروال پالو آلتو بر روی همان Sessionهایی که با App-ID شناسایی شدهاند، لایه دفاعی تکمیلی در برابر بدافزار و بدافزار Zero-Day ایجاد میکند؛ چون همه این قابلیتها روی همان موتور یکپارچه Data Plane اجرا میشوند.
یکی از رایجترین اشتباهات، Allow کردن unknown-tcp و unknown-udp در Policyهای باز است. این کار عملاً App-ID را بیاثر میکند؛ چون هر اپلیکیشن شناسایینشدهای راه عبور پیدا میکند. اشتباه دیگر، نوشتن Policyهای بیش از حد کلی (مثلاً یک Rule با Application هر چیز که شامل صدها اپلیکیشن میشود) یا فعال نکردن Decryption در سناریوهای حساس است.
همچنین برخی تیمها انتظار دارند App-ID بدون هیچ Fine-Tuningای کامل کار کند، در حالی که کنترل Application Layer یک فرآیند تدریجی است، نه یک تنظیم یکباره. الگوی درست به این شکل است: مانیتور، تحلیل، اعمال، بازبینی و تکرار. Policyهایی که با این چرخه نوشته میشوند، هم دقیقترند و هم در برابر تغییر رفتار اپلیکیشنها مقاومتر میمانند.
خیر. Security Policy در پالو آلتو همچنان بر اساس Zone، آدرس و کاربر نوشته میشود؛ App-ID بهعنوان یک معیار اضافه در همان Ruleها عمل میکند. کنترل Application Layer دقت Ruleهای موجود را افزایش میدهد، اما جایگزین منطق Zone-Based نمیشود.
تا زمانی که App-ID هویت اپلیکیشن را تشخیص نداده باشد، ترافیک با برچسب unknown (مثل unknown-tcp یا ssl-unknown-tunnel) دستهبندی میشود. رفتار آن به Policy مربوط به همان دسته بستگی دارد؛ به همین دلیل توصیه میشود ترافیک unknown بهصورت پیشفرض Block شود و موارد مجاز بهصورت موردی و مستند اضافه گردند.
بله، اما دقت شناسایی محدود میشود. App-ID حتی بدون Decryption میتواند از الگوهای Handshake و رفتار پروتکلی برای شناسایی برخی اپلیکیشنها استفاده کند، اما بخش زیادی از ترافیک TLS در سطح تونل قابل تفکیک نیست. برای کنترل دقیق اپلیکیشنهای HTTPS، Decryption هدفمند ضروری است.
خیر، تا زمانی که App-ID آن اپلیکیشن را شناسایی کند، تغییر پورت یا مسیر تأثیر چندانی روی Policy ندارد. دقیقاً به همین دلیل است که در Ruleهای Application-Based، مقدار Service را application-default قرار میدهند تا فایروال پورت را از خود اپلیکیشن استنتاج کند.
کنترل Application Layer در فایروال پالو آلتو، ترازوی تصمیمگیری را از پورت و پروتکل به هویت واقعی اپلیکیشن منتقل میکند و همین جابهجایی، تفاوت بنیادین میان فایروال نسل جدید و مدلهای سنتی است. موفقیت در این مسیر به رعایت چند اصل گره خورده است: بهروز نگه داشتن PAN-OS و دیتابیس App-ID، طراحی تمیز Zoneها، فعالسازی هدفمند SSL Decryption، مانیتور کردن ترافیک واقعی پیش از اعمال محدودیتها و پرهیز از Allow کردن ترافیک unknown. با رعایت این اصول و چرخه مستمر مانیتور و بازبینی، Policyهای Application-Based هم دقیقتر از Ruleهای Port-Based عمل میکنند و هم در برابر تغییر رفتار اپلیکیشنها پایدارتر میمانند.