Rule نویسی در فایروال سوفوس تنها ثبت چند دسترسی ساده نیست؛ ترکیبی از طراحی قبل از پیادهسازی، استفاده هوشمندانه از Object و Identity، نامگذاری استاندارد، رعایت اصل حداقل دسترسی و بازبینی دورهای است. اگر میخواهید فایروال سوفوس شما در طول زمان قابلمدیریت و امن بماند، باید Ruleها را از ابتدا با ساختار مشخص بنویسید، ترتیب آنها را از خاص به عمومی مرتب کنید و Security Policy مناسب را هدفمند روی هر Rule اعمال کنید. برای شروع، مطالعه آموزش قدمبهقدم پیکربندی Rule ها و Zone ها در فایروال سوفوس XG به شما کمک میکند مباحث این مقاله را در محیط واقعی پیاده کنید.
در بسیاری از شبکهها، مشکل اصلی فایروال نه ضعف قابلیتها است و نه کاهش Performance، بلکه Ruleهایی است که بهمرور زمان غیرقابلفهم، متداخل و پرریسک شدهاند. فایروال طبق تعریف خود، سیستمی امنیتی است که ترافیک ورودی و خروجی را بر اساس Ruleهای قابل پیکربندی کنترل میکند؛ بنابراین کیفیت این Ruleها مستقیماً کیفیت کل امنیت شبکه را تعیین میکند، همانطور که در تعریف فایروال نیز به آن اشاره شده است.
یکی از اصلیترین خطرات Ruleهای ضعیف، ایجاد دسترسیهای ناخواسته است. Ruleهایی با Scope بیشازحد باز، مانند Any-to-Any یا استفاده از Objectهای عمومی بدون محدودسازی دقیق، عملاً سطح حمله شبکه را گسترش میدهند. این نوع Ruleها ممکن است در ابتدا برای حل سریع یک مشکل ایجاد شوند، اما در طول زمان به یک Backdoor دائمی تبدیل میشوند و مسیر حرکت جانبی بدافزار را هموار میکنند.
خطر دوم، افزایش ریسک خطای انسانی در تغییرات بعدی است. وقتی Rule Base شلوغ و فاقد منطق مشخص باشد، هر تغییر جدید به یک ریسک تبدیل میشود؛ ادمین نمیداند حذف یک Rule چه تأثیری روی سرویسهای دیگر میگذارد. در چنین شرایطی، تیم فنی معمولاً از ترس اختلال، Ruleهای قدیمی را حذف نمیکند و این چرخه معیوب بهمرور Rule Base را پیچیدهتر و ناامنتر میکند. برای درک بهتر این چرخه، مقاله کاهش Load فایروال سوفوس بدون افت امنیت نیز نکات عملی مفیدی ارائه میدهد.
Ruleهای ضعیف همچنین Troubleshooting را دشوار میکنند. وقتی چند Rule با Scope همپوشان وجود دارد، تشخیص اینکه کدام Rule واقعاً روی ترافیک اعمال شده، زمانبر و مستعد خطاست. در سوفوس که Ruleها میتوانند شامل User، Application و Security Policy باشند، این ابهام چندبرابر میشود و زمان رفع مشکل گاهی از خود مشکل بزرگتر خواهد بود.
مهمترین تفاوت بین یک Rule تمیز و یک Rule مشکلساز، نه در تنظیمات فنی آن، بلکه در مرحله قبل از ایجاد Rule شکل میگیرد. بسیاری از Ruleهای بد نتیجه تصمیمهای عجولانه هستند؛ زمانی که یک سرویس Down شده و هدف فقط «راه افتادن سریع» است. طراحی قبل از نوشتن Rule همان چیزی است که فایروال را به یک ابزار پایدار تبدیل میکند.
طراحی یعنی قبل از باز کردن GUI، پاسخ شفاف به چند سؤال کلیدی داده شود: چه کاربری یا سیستمی نیاز به دسترسی دارد؟ مقصد دقیق این دسترسی چیست؟ این دسترسی برای چه سرویسی لازم است و تا چه زمانی باید فعال بماند؟ Ruleهایی که بدون پاسخ روشن به این سؤالات ایجاد شدهاند، معمولاً به Ruleهای دائمی و بیهدف تبدیل میشوند که هیچکس نمیداند چرا وجود دارند.
بخش مهم طراحی، درک مسیر ترافیک است. باید مشخص شود ترافیک از کدام Zone وارد میشود، از چه Interfaceای عبور میکند و به کجا میرسد. بسیاری از Ruleهای اضافی فقط به این دلیل ایجاد شدهاند که مسیر واقعی ترافیک بهدرستی تحلیل نشده بود. یک دیاگرام کوچک روی کاغذ میتواند جلوی ایجاد چندین Rule غیرضروری را بگیرد. طراحی درست همچنین تعداد Ruleها را کاهش میدهد و در عین حال سطح امنیت را افزایش میدهد.
یکی از مهمترین دلایل شلوغ شدن Rule Base در سوفوس، استفاده مستقیم از IP Address و Port داخل Ruleهاست. در ظاهر این کار سریعتر است، اما در عمل یکی از بزرگترین بدهیهای فنی شبکه را ایجاد میکند. Objectها در سوفوس فقط یک ابزار کمکی نیستند؛ آنها زبان مشترک بین Ruleها هستند. وقتی یک Network Object یا Service Object با نام معنادار تعریف میشود، Rule از حالت عددی و خشک خارج شده و به یک تصمیم امنیتی قابل فهم تبدیل میشود؛ بهجای چند IP نامفهوم، با مفهومی مانند Finance_Server یا VPN_Users روبهرو میشوید.
استفاده هوشمندانه از Objectها به این معنا نیست که برای هر IP یک Object جداگانه بسازید. یکی از اشتباهات رایج، افراط در ساخت Objectهاست که خودش منبع پیچیدگی جدیدی میشود. طراحی درست یعنی Objectها بر اساس نقش و کاربرد تعریف شوند؛ برای مثال، بهجای تعریف چند Object برای هر سرور یک واحد، میتوان یک Group Object معنادار ساخت که در آینده هم قابل گسترش باشد.
مزیت کلیدی Objectها، امکان تغییر متمرکز است. وقتی یک IP یا Port تغییر میکند، بهجای ویرایش چندین Rule، فقط Object مربوطه بهروزرسانی میشود و تغییرات محدود و قابلکنترل باقی میمانند. Objectها همچنین احتمال خطای تایپی IP یا Port را از بین میبرند؛ خطاهایی که در محیط Production میتوانند به قطع سرویس یا باز شدن ناخواسته دسترسی منجر شوند.
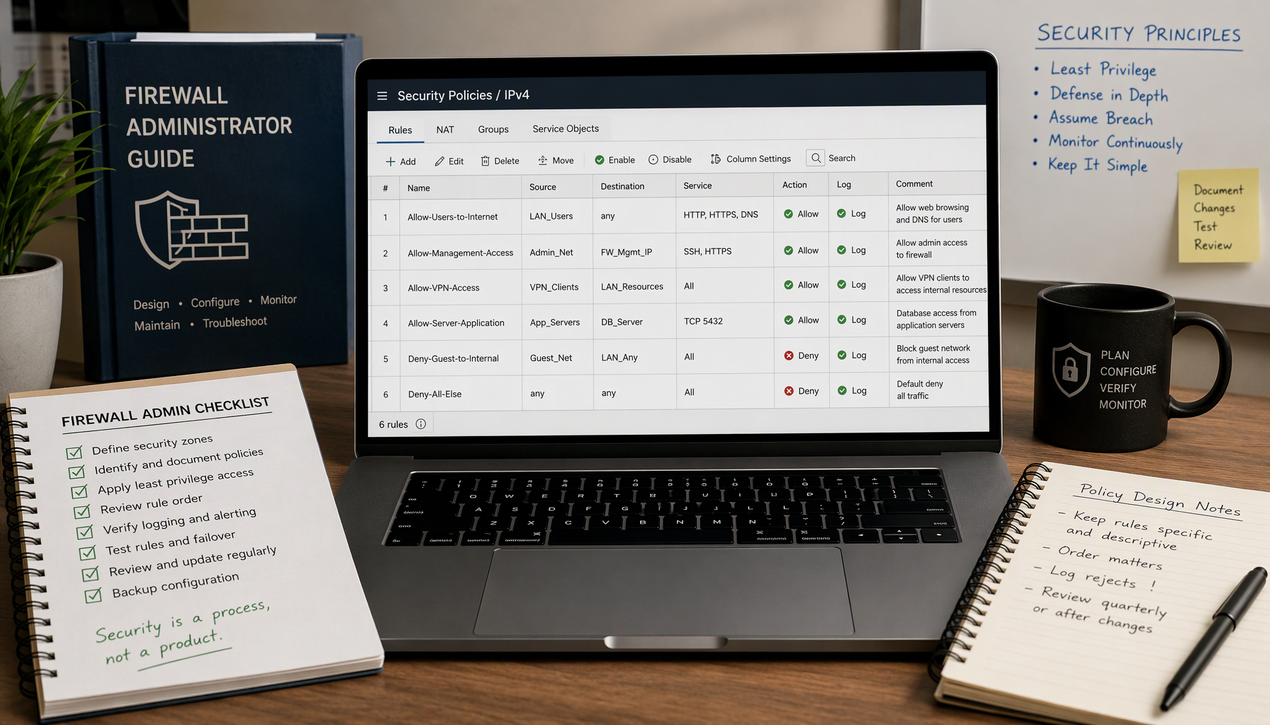
نامگذاری Ruleها فراتر از یک کار ظاهری است؛ بخشی از مستندسازی زنده فایروال محسوب میشود. در بسیاری از موارد، Ruleها بهدرستی تنظیم شدهاند اما بهدلیل نامگذاری ضعیف، عملاً غیرقابلتحلیل شدهاند. نامگذاری استاندارد یعنی Rule با نگاه اول قابل فهم باشد؛ ادمین باید بدون باز کردن جزئیات تشخیص دهد این دسترسی برای چه منظوری ایجاد شده است.
نامهایی مانند Allow Traffic، Test Rule یا Temp Access در محیط Production هیچ ارزشی ندارند و معمولاً نشانه تصمیمهای عجولانهاند. این Ruleها اغلب حذف نمیشوند و سالها بدون استفاده باقی میمانند، چون کسی نمیداند هدف اولیه آنها چه بوده است. یک نام معنادار معمولاً شامل حداقل یکی از این عناصر است: منبع دسترسی، مقصد یا سرویس اصلی.
نکته مهم دیگر، ثبات در نامگذاری است. حتی بهترین الگو اگر ناهماهنگ استفاده شود، ارزش خود را از دست میدهد. تیم فنی باید از ابتدا روی یک الگوی مشخص توافق کند و به آن پایبند بماند. برای طراحی یک ساختار نامگذاری کامل و پایدار، مقاله نام گذاری Rule و Object در فایروال سوفوس راهنمای دقیقی ارائه میدهد.
Rule تمیز یعنی Rule حداقلی. در سوفوس، وسوسه ایجاد Ruleهای Any-to-Any با تکیه بر Security Policy قوی زیاد است، اما این رهیافت ریسک امنیتی را بهشدت بالا میبرد. مطابق اصل حداقل امتیاز، هر Rule باید فقط همان دسترسیای را بدهد که واقعاً نیاز است، نه بیشتر.
در عمل، Ruleهای بیشازحد باز یکی از دلایل اصلی حرکت جانبی تهدیدات در شبکه بودهاند. وقتی یک سیستم آلوده میشود، Ruleهای باز مسیر رسیدن به سرورها و سرویسهای دیگر را فراهم میکنند. محدود کردن دقیق Source، Destination و Service در هر Rule، دامنه آسیبپذیری را به همان Rule و همان سرویس محدود میکند و انتشار تهدید در شبکه را دشوار میسازد.
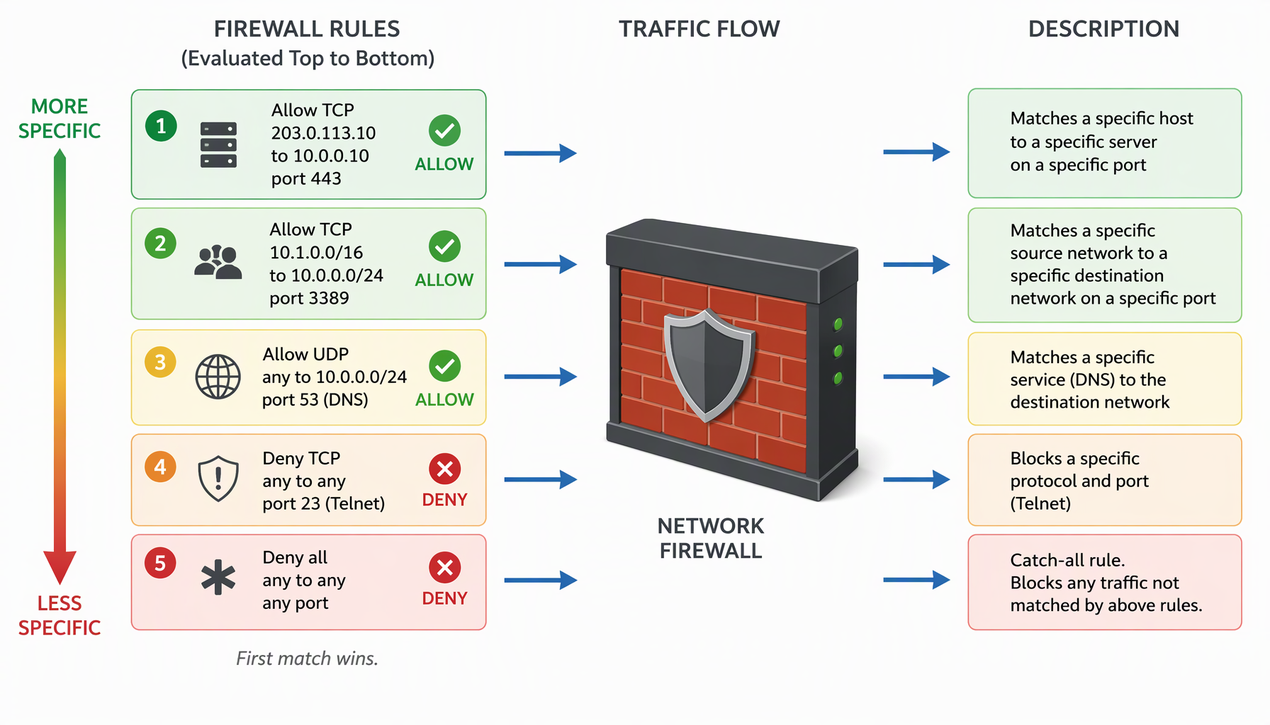
سوفوس مانند اکثر فایروالها Ruleها را از بالا به پایین بررسی میکند و اولین تطبیق، تعیینکننده رفتار ترافیک است. اگر یک Rule کلی بالاتر از Ruleهای خاص قرار بگیرد، عملاً Ruleهای خاص بیاثر میشوند و بدون آنکه متوجه شوید، ترافیک با شرایط بازتری عبور میکند.
بهترین روش این است که Ruleهای خاصتر در بالاترین بخش و Ruleهای عمومیتر در پایینتر قرار بگیرند. این ساختار هم خوانایی را بالا میبرد و هم احتمال خطای منطقی را کاهش میدهد. هنگام افزودن Rule جدید، همیشه موقعیت آن را نسبت به Ruleهای موجود بازبینی کنید؛ افزودن صرفاً در انتهای لیست ممکن است Rule را عملاً بیاثر کند.
در سوفوس، Rule فقط اجازه عبور ترافیک نیست؛ نقطه اعمال Policyهای امنیتی مانند IPS، Web Filtering و Application Control نیز هست. Rule تمیز باید دقیقاً مشخص کند چه Security Policyای روی آن اعمال میشود. استفاده یکسان و بدون تفکر از یک Policy پیشفرض برای همه Ruleها، ارزش این قابلیت را از بین میبرد.
راهکار عملی، طراحی چند Policy امنیتی مشخص با سطح سختگیری متفاوت و استفاده هدفمند از آنهاست: برای مثال یک Policy سختگیرانه برای ترافیک ورودی از اینترنت، یکی متعادل برای ترافیک کاربران داخلی و یکی سبک برای ترافیک زیرساختی بین سرورها. با این ساختار، هم Rule Base قابلمدیریت میماند و هم هر دسترسی سطح حفاظت متناسب با ریسک خود را میگیرد.
در شبکههای مدرن، کاربران دائماً جابهجا میشوند و IP ثابت ندارند؛ در نتیجه Rule مبتنی بر IP با اولین تغییر در آدرسدهی شبکه بیاثر میشود. سوفوس در این بخش با Identity-based Rule نویسی قدرتمند عمل میکند و امکان استفاده از User و Group بهجای IP را فراهم میآورد.
مزیت این رویکرد دوگانه است: نخست، Ruleها منعطفتر و پایدارتر میشوند و با تغییرات شبکه از کار نمیافتند؛ دوم، دسترسیها دقیقاً به افراد و نقشها گره میخورند و ممیزی آنها سادهتر است. در پروژههایی که از این قابلیت استفاده شده، تعداد Ruleها بهطور محسوسی کاهش پیدا کرده و مدیریت دسترسی سادهتر شده است.
سوفوس امکان افزودن Comment و Description به Ruleها را فراهم میکند و استفاده از این بخش برای توضیح دلیل ایجاد Rule، تاریخ تغییر یا ارتباط آن با یک درخواست کاری، ارزش بسیار بالایی دارد. این توضیحات کوتاه باعث میشود تصمیمگیری درباره حذف یا تغییر Rule در آینده بسیار سریعتر انجام شود.
در فیلد توضیحات بهتر است مواردی مانند شماره درخواست یا تیکت، نام درخواستکننده دسترسی، تاریخ ایجاد و تاریخ انقضای موردنیاز (برای Ruleهای موقت) ثبت شود. این اطلاعات، همان نقشی را بازی میکنند که در فرآیندهای مدیریت تغییر در ITIL دیده میشود: هر تغییر شبکه قابل ردیابی و قابل بازگشت باشد. همچنین وقتی ترکیب Ruleها با Objectهای نامگذاریشده درست انجام شود، مجموعه Rule Base عملاً به یک مستند زنده و همیشه بهروز از سیاستهای دسترسی تبدیل میشود.
هیچ Rule Baseای بدون بازبینی دورهای تمیز باقی نمیماند. Ruleهایی که زمانی لازم بودهاند، ممکن است امروز بلااستفاده یا حتی خطرناک باشند. سوفوس ابزارهایی برای مشاهده تعداد Hit شدن Ruleها ارائه میدهد که شناسایی Ruleهای بلااستفاده را ممکن میکند؛ Ruleی که ماهها هیچ ترافیکی روی آن ثبت نشده، کاندیدای جدی بازبینی یا حذف است.
یک برنامه بازبینی منظم، مثلاً هر سه تا شش ماه، بهتر از بازسازی اساسی پس از چند سال است. در هر بازبینی، Ruleهای بدون Hit، Ruleهای موقتی که تاریخ آنها گذشته و Ruleهایی با توضیحات ناقص را شناسایی و پاکسازی کنید. برای تشخیص Ruleهایی که بهدرستی عمل نمیکنند، بررسی لاگهای ترافیک گام مکمل این فرآیند است؛ مقاله بررسی لاگهای امنیتی در فایروال سوفوس در این زمینه راهنمای مناسبی است. پاکسازی دورهای یکی از مؤثرترین راهها برای افزایش امنیت بدون هزینه اضافی است.
Rule نویسی در فایروال سوفوس یک مهارت است، نه یک کار مکانیکی. ترکیب طراحی قبل از پیادهسازی، استفاده هدفمند از Object و Identity، نامگذاری استاندارد، رعایت اصل حداقل دسترسی، ترتیب درست Ruleها، اعمال هوشمندانه Security Policy و بازبینی دورهای باعث میشود فایروال در طول زمان قابلمدیریت و امن باقی بماند. این اصول مختص سوفوس نیستند و در فایروالهای دیگر نیز کاربرد دارند؛ برای مقایسه، مقاله تنظیم Rule فایروال سیسکو همین نگاه مهندسی را در یک پلتفرم دیگر نشان میدهد.
سوفوس ابزارهای لازم برای Rule نویسی تمیز را فراهم کرده، اما موفقیت نهایی به نحوه استفاده از این ابزارها بستگی دارد. نگاه مهندسی یعنی نوشتن Ruleهایی که امروز کار میکنند و فردا هم قابل فهم، قابل ممیزی و امن باقی میمانند. اگر همین نظم را از ابتدای پیادهسازی رعایت کنید، فایروال شما بهجای آنکه نقطه بحران شبکه باشد، به قابلاعتمادترین بخش زیرساخت شما تبدیل میشود.