تنظیم URL Filtering در فایروال پالو آلتو شامل چهار گام اصلی است: فعالسازی لایسنس و بهروزرسانی دیتابیس URL، ساخت یک URL Filtering Profile با انتخاب Action مناسب برای هر Category، اتصال Profile به Security Policy حاکم بر ترافیک اینترنت کاربران و در نهایت تحلیل لاگها برای بهینهسازی تدریجی سیاستها. برای فیلترینگ دقیق روی ترافیک HTTPS، فعالسازی SSL Decryption هدفمند و برای کنترل مبتنی بر نقش، پیادهسازی پایدار User-ID دو پیشنیاز کلیدی است. در ادامه این راهنما، مراحل عملی تنظیم، اشتباهات رایج و نکات طراحی اصولی Profile را بررسی میکنیم.
URL Filtering در پالو آلتو فقط یک ابزار مسدودسازی وبسایت نیست، بلکه یکی از اولین لایههای دفاعی در برابر تهدیدات اینترنتمحور محسوب میشود. هر کلیک کاربر روی یک لینک، هر دانلود و هر بازدید از یک سایت، یک نقطه بالقوه ورود تهدید است و URL Filtering دقیقاً در همین نقطه مداخله میکند؛ پیش از آنکه ترافیک به لایههای تحلیل بدافزار برسد.
در معماری امنیتی بالغ، این قابلیت معمولاً در خط مقدم قرار میگیرد، حتی قبل از Threat Prevention و WildFire. وقتی دسترسی به سایتهای Phishing، Malware Hosting یا دامنههای تازهثبتشده مسدود میشود، مسیر حمله از پایه قطع شده و نیازی به تحلیلهای پیچیدهتر نیست. این یعنی کاهش قابل توجه Incidentها با حداقل سربار پردازشی.
از منظر دیدپذیری هم لاگهای URL اطلاعاتی ارائه میدهند که در هیچ لایه دیگری به این شکل در دسترس نیست: کاربران واقعاً به چه نوع سایتهایی مراجعه میکنند، چه الگوهای غیرعادی شکل گرفته و آلودگی پنهانی وجود دارد یا نه. در کنار این قابلیت، کنترل Application Layer در فایروال پالو آلتو بُعد دیگری از دید و کنترل ترافیک وب را در اختیار تیم امنیت قرار میدهد.
پیش از هر تنظیمی، پنج پیشنیاز را بررسی کنید؛ اکثر مشکلات رایج مانند Block شدن اشتباه سایتها یا بیاثر بودن فیلترینگ، ریشه در نادیده گرفتن همین موارد دارند.
لایسنس URL Filtering باید فعال باشد و دیتابیس Categoryها و Reputation سایتها بهصورت مداوم بهروز شود. URL Filtering کاملاً به این دیتابیس وابسته است و با منقضی شدن لایسنس، تصمیمگیری فایروال بهمرور دقت خود را از دست میدهد. وضعیت لایسنس را از مسیر Device > Licenses و نسخه محتوای URL را در Device > Dynamic Updates بررسی کنید.
URL Filtering بهصورت مستقل عمل نمیکند و همیشه به یک Security Policy متصل میشود. اگر دسترسی وب کاربران در Ruleهای پراکنده و بیش از حد باز تعریف شده باشد، اعمال دقیق فیلترینگ تقریباً غیرممکن میشود. ابتدا مشخص کنید کدام Rule مسئول دسترسی وب است و ترافیک از چه Zoneای به چه Zoneای جریان دارد. اگر در همین مرحله به بازطراحی Ruleها نیاز دارید، مطلب طراحی Policy امنیتی در فایروال پالو آلتو چارچوب مناسبی برای شروع فراهم میکند.
در ترافیک HTTPS بدون Decryption، فایروال فقط دامنه مقصد را میبیند، نه مسیر کامل URL. این محدودیت باعث میشود برخی Categoryها یا صفحات خاص بهدرستی تشخیص داده نشوند. حداقل برای بخشی از ترافیک کاربران باید Decryption هدفمند در نظر گرفته شود؛ تصمیمی که باید از قبل و با توجه به Performance و ملاحظات حریم خصوصی گرفته شود. جزئیات این موضوع را در بخش SSL Decryption و همچنین مطلب تنظیمات SSL Decryption در فایروال پالو آلتو دنبال کنید.
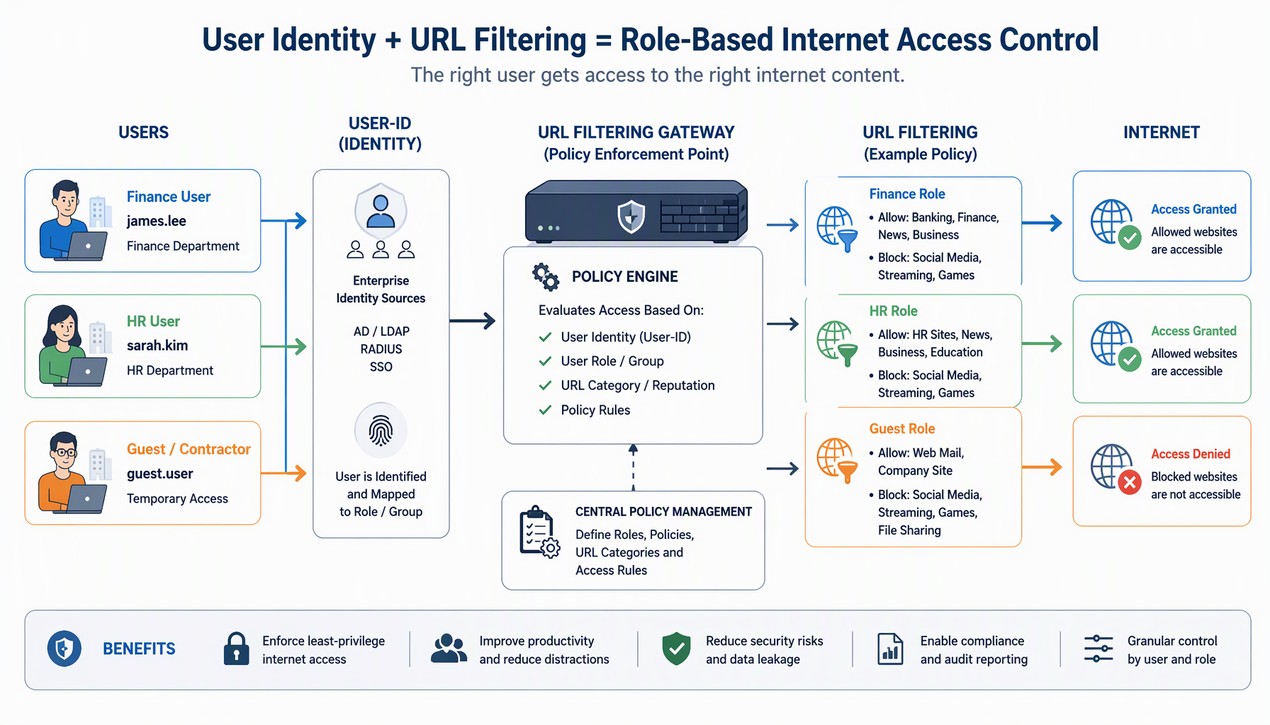
اگر قرار است فیلترینگ بر اساس نقش یا هویت کاربران اعمال شود، User-ID باید از قبل پیادهسازی و پایدار شده باشد. اعمال URL Filtering بدون User-ID معمولاً به سیاستهای کلی و سراسری منجر میشود که یا بیش از حد سختگیرانهاند یا بیش از حد باز.
از ابتدا مشخص کنید کدام Categoryها Block شوند، کدام Alert یا Continue باشند و کدام لاگ تولید کنند. فعالسازی لاگ برای همه Categoryها بدون هدف مشخص، خیلی زود حجم لاگ را آنقدر بالا میبرد که تحلیل عملاً غیرممکن میشود.
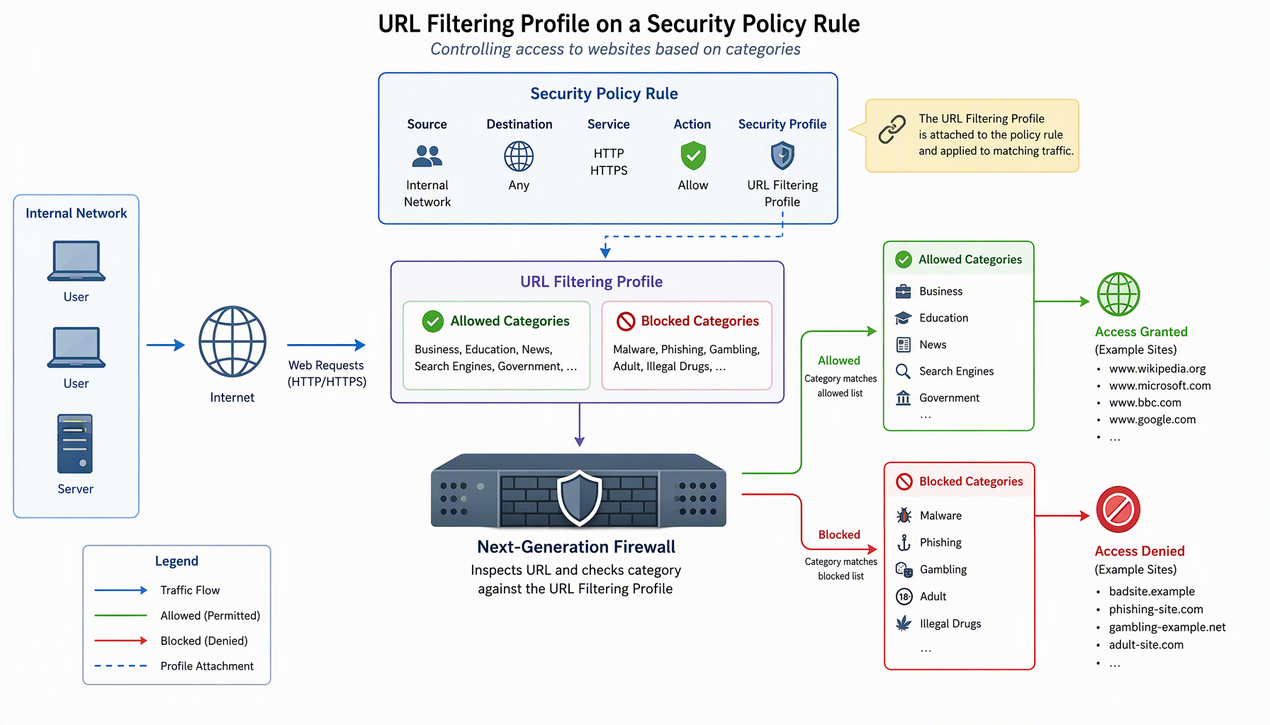
Profile جایی است که سیاست وب از یک لیست ساده Block و Allow به یک کنترل مبتنی بر ریسک تبدیل میشود. برای ساخت آن در پنل مدیریت، به مسیر Objects > Security Profiles > URL Filtering بروید و روی Add کلیک کنید.
همه Categoryها ارزش و ریسک یکسانی ندارند و باید به سه گروه تقسیم شوند:
لزوماً نباید یک Profile برای همه کاربران وجود داشته باشد. در بسیاری از سازمانها Profileهای جداگانه برای کاربران عادی، تیم IT، کاربران Remote و سرورها تعریف میشود. این تفکیک سیاستها را دقیقتر و قابل دفاعتر میکند و از انباشت استثناهای پیچیده در Ruleها جلوگیری میکند.
فعالسازی Alert یا Log برای همه Categoryها حجم عظیمی لاگ تولید میکند. Categoryهایی را برای مانیتورینگ انتخاب کنید که واقعاً اهمیت دارند تا لاگها معنادار بمانند.
اگر ترجیح میدهید از CLI برای بررسی وضعیت استفاده کنید، این دستور وضعیت لایسنس و سرویسهای فعال را نمایش میدهد و برای عیبیابی اولیه مفید است:
دستور اول لیست لایسنسهای فعال روی دیوایس را نشان میدهد و دستور دوم اطلاعات عمومی سیستم شامل نسخه PAN-OS را برمیگرداند. برای اطمینان از بهروز بودن محتوای URL Filtering هم میتوانید از مسیر Device > Dynamic Updates در GUI وضعیت را بررسی کنید. مستندات رسمی پالو آلتو در PAN-OS Documentation مرجع کامل رفتار نسخهمحور این قابلیتها هستند و پیش از تغییرات مهم، مرور Release Notes نسخه خودتان توصیه میشود.
Profile ساختهشده تا وقتی به Security Policy متصل نشود، هیچ اثری ندارد. در مسیر Policies > Security، Rule حاکم بر دسترسی اینترنت کاربران را باز کنید و در تب Actions از بخش Profile Setting، Profile ساختهشده را در ستون URL Filtering انتخاب کنید. فراموش نکنید در همان تب، Log at Session Start یا حداقل Logging at Session End فعال باشد تا لاگهای URL تولید شوند.
نکته طراحی این است که URL Filtering روی Ruleهایی اعمال شود که از ابتدا برای دسترسی وب تعریف شدهاند، نه روی Ruleهای عمومی و باز. این کار Policy را خواناتر میکند و تحلیل لاگها را سادهتر میکند، چون مشخص است هر تصمیم فیلترینگ مربوط به کدام نوع ترافیک است. اگر Ruleهای فعلی شما Overlap زیاد یا دسترسیهای بیش از حد باز دارند، پیش از فعالسازی فیلترینگ، بازطراحی آنها را در اولویت قرار دهید.
یکی از نقاط قوت پالو آلتو، امکان کنترل دسترسی به وب بر اساس هویت و نقش کاربر است، نه فقط IP یا Zone. برای این کار، در Security Policy از فیلد User در بخش Source استفاده کنید و Ruleهای جداگانه برای گروههای مختلف تعریف کنید؛ مثلاً یک Rule برای تیم IT با Profile بازتر و یک Rule برای کاربران عادی با Profile محدودتر.
این ترکیب سیاستهای وب را از یک قانون سراسری و خشک به مجموعهای از Policyهای منطقی و قابل دفاع تبدیل میکند. نتیجه عملی آن هم رضایت بیشتر کاربران است و هم دقت بالاتر کنترل امنیتی، چون استثناها بهجای تکیه بر IPهای فرّار، به هویت پایدار کاربر گره میخورند.
بیشترین حجم ترافیک وب امروز رمزنگاریشده است و همین موضوع یعنی دقت URL Filtering بهشدت به SSL Decryption وابسته است. بدون Decryption، فایروال فقط دامنه مقصد (SNI/CN) را میبیند و تصمیمگیری بر اساس مسیر کامل URL ممکن نیست. برای درک بهتر ماهیت رمزنگاری ترافیک وب، مرور مفاهیم پایه TLS کمک میکند بدانید فایروال در ترافیک رمزنگاریشده دقیقاً به چه اطلاعاتی دسترسی دارد.
با این حال، Decryption نباید سراسری و بدون استثنا باشد. سایتهای بانکی، مالی و سرویسهای حساس معمولاً از Decryption مستثنا میشوند، اما همچنان URL Filtering مبتنی بر دامنه روی آنها اعمال میشود. این تعادل هم ملاحظات حریم خصوصی و انطباق را حفظ میکند و هم کنترل امنیتی را از بین نمیبرد. تعریف Decryption Ruleهای هدفمند، مستثناکردن Category حساس و مستندسازی دلایل هر استثنا، سه رکن اصلی این بخش است.
لاگهای URL Filtering در Monitor > Logs > URL Filtering نشان میدهند کدام کاربر، به چه Categoryای، در چه زمانی دسترسی داشته و تصمیم فایروال چه بوده است. این دادهها فقط برای واکنش به Incident ارزشمند نیستند؛ ابزار اصلی بهینهسازی تدریجی سیاستها هستند.
یک رویکرد عملی، بازبینی دورهای لاگها در بازههای 2 تا 4 هفتهای است: Categoryهایی که دائماً Alert تولید میکنند اما هیچ ریسک واقعی ندارند، کاندیدای حذف از مانیتورینگاند؛ و Categoryهایی که بارها Override یا درخواست استثنا دریافت کردهاند، نیاز به بازنگری دارند. مشاهده الگوهای رفتاری کمک میکند Categoryها و Ruleها بهمرور منطقیتر شوند و Profile از حالت «تنظیمشده یکبار و رهاشده» خارج گردد.
اگر بعد از راهاندازی فیلترینگ قصد دارید مجموع تنظیمات امنیتی دیوایس را بهصورت کلی بازبینی کنید، چک لیست هاردنینگ فایروال پالو آلتو فهرست مناسبی از موارد قابل بررسی فراهم میکند.
خیر. این قابلیت به لایسنس فعال و دیتابیس بهروز وابسته است. با انقضای لایسنس، فایروال عملاً با دادههای قدیمی تصمیمگیری میکند و دقت فیلترینگ بهمرور افت میکند.
Block دسترسی را قطع میکند؛ Alert اجازه دسترسی میدهد اما لاگ و هشدار تولید میکند؛ و Continue یک صفحه هشدار به کاربر نشان میدهد و در صورت پذیرش، دسترسی ادامه پیدا میکند. ترکیب این سه، ابزار اصلی طراحی Profile متعادل است.
شایعترین دلیل، نبود SSL Decryption برای آن ترافیک است که تشخیص مسیر کامل URL را غیرممکن میکند. دلیل دیگر، دسترسی کاربر از طریق Rule دیگری است که Profile روی آن اعمال نشده یا اولویت بالاتری دارد.
معمولاً خیر. تفکیک Profile برای کاربران عادی، تیم IT و سرورها سیاستها را دقیقتر و قابل دفاعتر میکند و از استثناهای پیچیده در Ruleها جلوگیری میکند.
URL Filtering در فایروال پالو آلتو، اگر با طراحی درست پیادهسازی شود، یکی از کمهزینهترین و مؤثرترین راههای افزایش امنیت شبکه است. مسیر درست شامل بررسی پیشنیازها (لایسنس، Policy منظم، User-ID و Decryption هدفمند)، ساخت Profile مبتنی بر ریسک با ترکیب مناسب Actionها، اتصال دقیق به Security Policy و بهینهسازی مستمر بر اساس لاگهاست. اگر در ابتدای مسیر هستید و بهدنبال انتخاب مدل مناسب سازمان خود هستید، مرور فایروال پالو آلتو و مقایسه مشخصات فنی مدلهای مختلف، نقطه شروع خوبی برای همراستا کردن زیرساخت فعلی با نیازهای فیلترینگ و کنترل دسترسی وب است.