نصب فایروال پالو آلتو در لبه شبکه سازمان، فراتر از اتصال فیزیکی دستگاه، یک تصمیم معماری است؛ چون این نقطه تعیین میکند کدام ترافیک دیده شود، تحلیل شود یا از ابتدا حذف گردد. فرآیند درست شامل نصب فیزیکی و دسترسی Console، تغییر فوری رمز پیشفرض admin، تنظیم IP مدیریت، NTP و DNS، بهروزرسانی App-ID و Threat، طراحی Zone بر اساس سطح اعتماد، پیکربندی Interface در حالت Layer 3، تنظیم Routing و نوشتن اولین Security Policy بر پایه اپلیکیشن است، نه پورت. برای انتخاب مدل مناسب میتوانید مشخصات و قیمت فایروال پالو آلتو را بررسی کنید و برای طراحی قواعد، مقاله طراحی Policy در فایروال پالو آلتو را ببینید.
در نگاه معماری، فایروال یک «دستگاه» نیست، بلکه یک نقطه کنترل مرکزی رفتار شبکه است. وقتی فایروال را صرفاً یک تجهیز امنیتی ببینیم که باید بین اینترنت و شبکه داخلی قرار بگیرد، بخش زیادی از توان آن نادیده گرفته میشود. در لبه شبکه، فایروال تعیین میکند کدام ترافیک اصلاً دیده شود، کدام جریان تحلیل عمیق شود و کدام از ابتدا حذف گردد. بنابراین جایگاه فایروال باید بر اساس جریانهای واقعی ترافیک، مدل دسترسی کاربران و نیازهای عملیاتی سازمان طراحی شود، نه صرفاً بر اساس یک دیاگرام کلیشهای.
فایروال در مفهوم کلی، سیستمی است که ترافیک ورودی و خروجی را بر اساس قواعد امنیتی قابل پیکربندی کنترل میکند و مرزی میان شبکه قابل اعتماد و شبکه غیرقابل اعتماد برقرار میسازد.
تفاوت نگاه معماری و نصب مکانیکی دقیقاً همینجا خودش را نشان میدهد. در نصب مکانیکی، هدف معمولاً این است که اینترنت بالا بیاید و کاربران بدون قطعی کار کنند. اما در نگاه معماری، سؤال اصلی این است که این اینترنت چگونه مصرف شود، چه چیزی مجاز است، چه چیزی مشکوک است و چه چیزی حتی قبل از رسیدن به Policy مسدود شود. این نگاه باعث میشود از همان ابتدا به تفکیک Zone بر اساس سطح اعتماد، جایگاه NAT، محل Terminate شدن VPN و مسیر برگشت ترافیک فکر شود.
یکی از اشتباهات رایج این است که فایروال جدید دقیقاً جایگزین فایروال قبلی یا روتر قدیمی میشود، بدون اینکه معماری قبلی زیر سؤال برود. در حالی که پالو آلتو برای کار در مدل App-Based و Identity-Based طراحی شده است، نه مدل Port-Based سنتی. اگر معماری لبه شبکه همچنان بر اساس اجازه دادن به پورتها بماند، عملاً فایروال به یک Packet Filter پیشرفته تقلیل پیدا میکند. نگاه معماری یعنی پذیرش اینکه ممکن است لازم باشد ساختار Ruleها، مسیرهای ترافیکی و حتی بعضی عادتهای قدیمی تیم شبکه تغییر کند.
پیامدهای نصب بدون نگاه معماری معمولاً بعد از چند ماه ظاهر میشوند: Policyها بیش از حد بزرگ و غیرقابل مدیریت میشوند، لاگها نویز زیادی دارند و پیدا کردن یک Incident واقعی زمانبر است، Performance بهصورت مقطعی بدون دلیل واضح افت میکند و هر تغییر کوچک ریسک اختلال سراسری دارد. اینها نشانههای یک پیادهسازی مکانیکی هستند، نه معماریشده. نگاه معماری همچنین یعنی آینده را از روز اول در نظر بگیریم؛ شاید امروز فقط یک لینک اینترنت و یک شبکه داخلی داشته باشید، اما فردا DMZ، Remote Access VPN یا Site-to-Site اضافه میشود و اگر طراحی درست باشد، هر توسعه فقط یک Extension طبیعی از ساختار اولیه
است، نه یک پروژه پرریسک جدید.
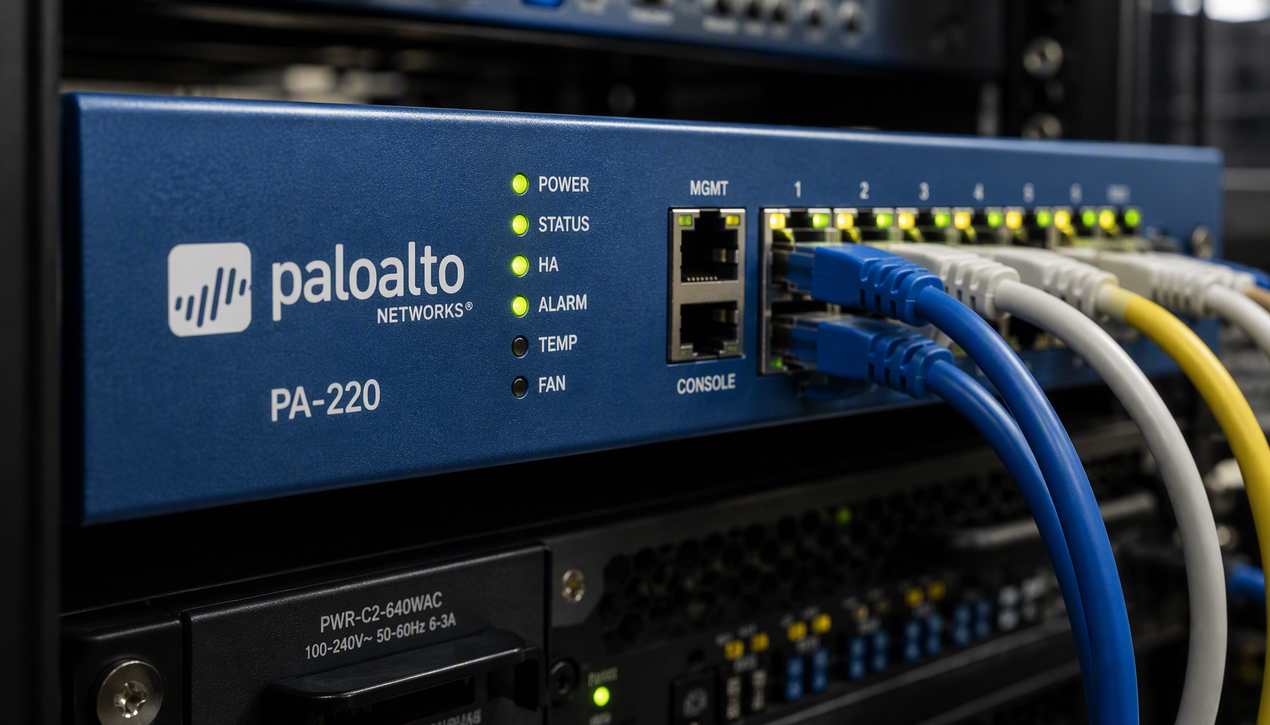
در مرحله نصب فیزیکی، برخلاف تصور، فقط اتصال کابلها مطرح نیست. محل قرارگیری فایروال در رک، دسترسی به پورت Console و جداسازی شبکه Management از ترافیک دیتا اهمیت بالایی دارد. در لبه شبکه همیشه باید فرض کنید که روزی شرایط اضطراری پیش میآید و دسترسی وب ممکن نیست؛ اگر Console بهدرستی در دسترس نباشد، زمان بازیابی بهشدت افزایش مییابد.
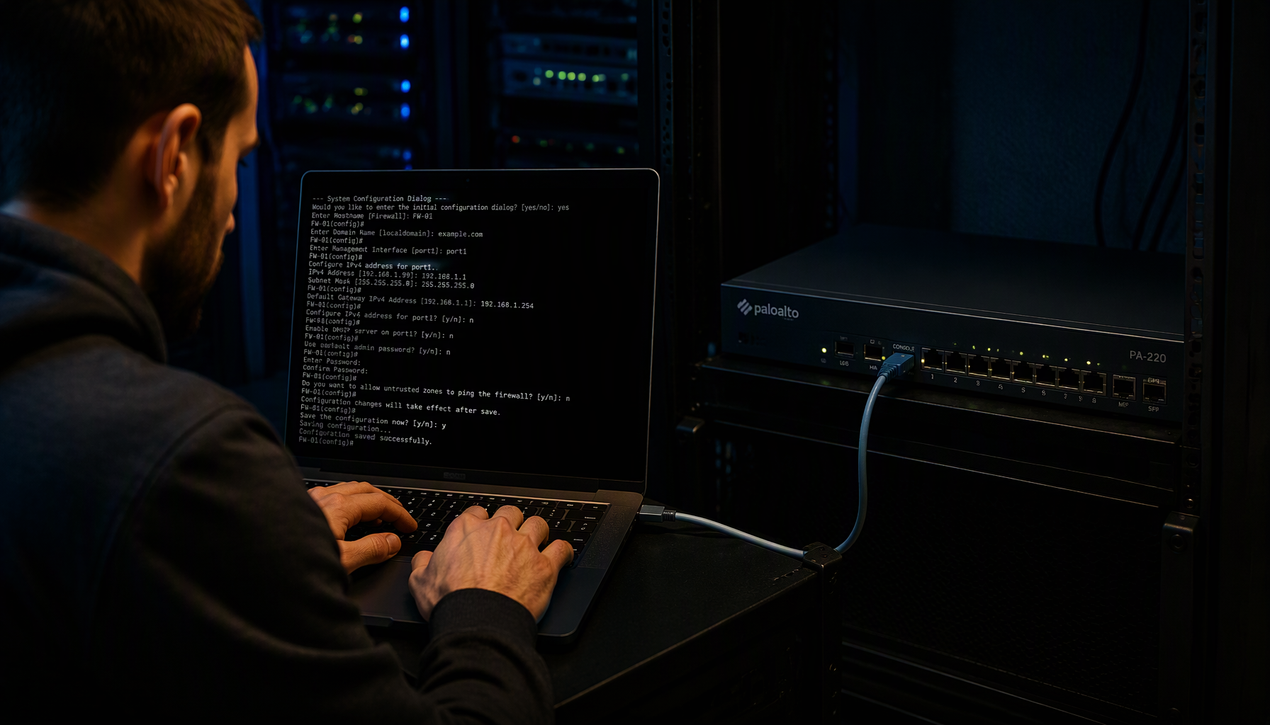
بعد از روشن کردن دستگاه، اولین دسترسی معمولاً از طریق Console یا IP پیشفرض Management انجام میشود. حساب کاربری پیشفرض admin با رمز admin فقط برای چند دقیقه اول قابل قبول است. تغییر فوری رمز عبور و محدود کردن دسترسی Management، اولین گام واقعی امنیت است، نه تعریف Policy. در همین مرحله، IP مدیریتی را به شبکه مدیریتی جداگانه منتقل کنید تا با ترافیک دیتا آمیخته نشود.
تنظیم IP Management، DNS و NTP نیز در همین مرحله انجام میشود. تعویق NTP به مراحل بعد، یک خطای رایج است که بعدها خودش را بهصورت لاگهای دارای زمان نادرست نشان میدهد. وقتی زمان لاگها دقیق نباشد، تطبیق رخدادها بین فایروال، سرورها و SIEM عملاً غیرممکن میشود. از آنجا که NTP برای همگامسازی ساعت سیستمها روی شبکههای با تأخیر متغیر طراحی شده است، تنظیم آن روی فایروال لبه، پایه اعتبار تمام لاگهای بعدی است.
در این مرحله هدف صرفاً این نیست که فایروال «آماده استفاده» به نظر برسد، بلکه باید به نقطهای برسد که بتواند ترافیک را درست تشخیص دهد، درست ثبت کند و امکان تحلیل آن فراهم باشد. بسیاری از پیادهسازیهایی که در ظاهر سالم هستند، دقیقاً در همین مرحله دچار ضعف پنهاناند؛ ضعفی که تا زمان بروز Incident یا افزایش بار شبکه خودش را نشان نمیدهد.
اولین بخش، همراستا کردن فایروال با زمان واقعی شبکه است. بدون تنظیم دقیق Time Zone و NTP، تمام لاگها ارزش تحلیلی خود را از دست میدهند. در سناریوهای واقعی، رخداد امنیتی روی سرور یا Endpoint ثبت شده اما بهدلیل اختلاف چند دقیقهای زمان فایروال، امکان Correlation وجود نداشته است. تنظیم حداقل دو NTP Server، ترجیحاً یکی داخلی و یکی خارجی، باعث میشود حتی در صورت قطعی ارتباط بیرونی، زمان سیستم پایدار بماند؛ موضوعی که برای فایروال لبه که مرجع اصلی لاگ است، اهمیت دوچندان دارد.
بعد از زمان، نوبت به DNS میرسد؛ تنظیمی که معمولاً دستکم گرفته میشود. DNS در پالو آلتو فقط برای Resolve کردن آدرس Update Serverها نیست؛ بسیاری از قابلیتها از جمله FQDN Objectها، Dynamic Listها و مکانیزمهای Cloud-based به DNS وابستهاند. از آنجا که سیستم نام دامنه، نامهای قابل حفظکردن را به آدرسهای عددی ترجمه میکند، DNS نامعتبر باعث میشود FQDN Objectها بهدرستی Resolve نشوند و Policy رفتار غیرقابل پیشبینی داشته باشد. انتخاب DNS قابل اعتماد و بررسی دورهای عملکرد آن، بخشی از آمادهسازی حرفهای فایروال است.
بهروزرسانی محتواهای امنیتی، ستون فقرات عملکرد پالو آلتو محسوب میشود. برخلاف فایروالهای سنتی، تشخیص اپلیکیشن و تهدید در این پلتفرم بهشدت به دیتابیسهای بهروز وابسته است. App-ID قدیمی یعنی دید ناقص نسبت به ترافیک، حتی اگر Policyها بهدرستی نوشته شده باشند. توصیه عملی این است که قبل از نوشتن اولین Rule جدی، آخرین نسخه App-ID و Threat را نصب کنید و حداقل یک چرخه ترافیکی واقعی را مانیتور کنید تا رفتار شبکه شفاف شود.
نکته مهم دیگر، تنظیم استراتژی لاگگیری است. لاگ نباید فقط «برای وقتی مشکل پیش آمد» جمع شود، بلکه باید از همان ابتدا برای تحلیل رفتار عادی شبکه جمعآوری شود. فعالسازی لاگ در انتهای Session، ارسال لاگها به Syslog یا SIEM و بررسی حجم تولید لاگ، همگی جزو آمادهسازی پایه محسوب میشوند. بیتوجهی به ظرفیت ذخیرهسازی لاگ باعث میشود در ساعات اوج، فضای ذخیرهسازی پر شود و لاگهای حیاتی بدون اطلاع تیم فنی از دست بروند.
در همین مرحله باید مصرف منابع دستگاه نیز بررسی شود. CPU، Memory و Session Table فایروال در حالت عادی شبکه، تصویر دقیقی از سلامت پیادهسازی به شما میدهند. اگر در این فاز ابتدایی مصرف منابع غیرعادی باشد، به احتمال زیاد در طراحی Interface، Routing یا Updateها مشکلی وجود دارد. این بررسی ساده میتواند از بحرانهای Performance در آینده جلوگیری کند؛ زمانی که ترافیک واقعی چند برابر شده و امکان تغییر سریع وجود ندارد.
Zone در پالو آلتو صرفاً یک نام نیست؛ Zone نماینده سطح اعتماد است. اشتباه رایج این است که Zoneها دقیقاً برابر با VLAN یا Subnet تعریف شوند، در حالی که از نظر امنیتی، چند VLAN میتوانند سطح اعتماد یکسانی داشته باشند و باید در یک Zone قرار بگیرند. تفکیک درست Zone، مبنای تمام Security Policyهای بعدی است و Policy بین Zoneها نوشته میشود، نه بین Interfaceها.
در لبه شبکه سازمان، معمولاً Zone اینترنت با کمترین سطح اعتماد و Zone شبکه داخلی با بیشترین سطح اعتماد تعریف میشود. اگر DMZ وجود دارد، باید بهعنوان ناحیهای با اعتماد محدود دیده شود، نه امتداد شبکه داخلی. این تفکیک باعث میشود قواعد دسترسی بین نواحی با اعتماد متفاوت، از ابتدا صریح و قابل ممیزی باشد.
Interfaceها معمولاً بهصورت Layer 3 تنظیم میشوند، چون کنترل کامل Routing و NAT را میدهند. استفاده از Virtual Wire فقط زمانی منطقی است که محدودیتهای عملیاتی اجازه تغییر IP Scheme را ندهند؛ در غیر این صورت، Layer 3 انتخاب حرفهایتری است. تنظیم MTU نیز در همین مرحله نباید نادیده گرفته شود. در لینکهای خاص مانند PPPoE یا MPLS، MTU اشتباه میتواند باعث افت Performance شود بدون اینکه لاگ واضحی تولید کند؛ مشکلی که اگر از ابتدا بررسی نشود، ساعتها وقت تیم فنی را میگیرد.
Routing روی فایروال پالو آلتو ساده به نظر میرسد، اما در لبه شبکه اهمیت بالایی دارد. Default Route معمولاً به سمت ISP تنظیم میشود و Routeهای داخلی به سمت Core یا Distribution. اگر بیش از یک لینک اینترنت وجود دارد، باید از ابتدا تصمیم بگیرید که ترافیک چگونه توزیع شود؛ انتخاب مسیر عبور بستهها، همان فرآیندی است که در شبکههای پکتسوئیچ بر اساس Routing Table و مسیریابی انجام میشود و روی فایروال، مستقیماً بر رفتار Sessionها اثر دارد.
در برخی پروژهها، استفاده از ECMP بدون در نظر گرفتن Session Persistence باعث ناپایداری ارتباط شده است، چون بستههای یک Session ممکن است از لینکهای مختلف عبور کنند. در چنین سناریوهایی، استفاده از Policy Based Forwarding کنترل بیشتری به شما میدهد، هرچند پیادهسازی آن نیازمند دقت بیشتری است. برای بررسی وضعیت مسیرها میتوانید از دستور فقط-خواندنی زیر در CLI استفاده کنید:
این دستورات خروجی واقعی Data Plane را نمایش میدهند و کمک میکنند مطمئن شوید ترافیک از مسیری که تصور میکنید عبور میکند، نه مسیری که فقط روی کاغذ درست است. برای فهرست کاملتر دستورات مدیریتی و عیبیابی، مقاله CLI پالو آلتو و دستورات مدیریتی فایروال را مطالعه کنید.
اولین Security Policy صرفاً یک Rule برای «باز شدن اینترنت» نیست، بلکه پایهای است که منطق امنیتی کل لبه شبکه روی آن شکل میگیرد. اگر این Rule اولیه با عجله و صرفاً برای رفع نیاز فوری کاربران نوشته شود، معمولاً تا مدتها دستنخورده باقی میماند و به یکی از خطرناکترین بخشهای پیکربندی تبدیل میشود. به همین دلیل، نوشتن اولین Policy باید آگاهانه و مبتنی بر رفتار واقعی ترافیک باشد. در سطح سازمانی، این قواعد باید بازتابدهنده سیاست امنیت شبکه مکتوب سازمان باشند؛ سندی که قواعد دسترسی به شبکه و نحوه اعمال آنها را مشخص میکند.
اولین اشتباه رایج، نوشتن Rule بهصورت any any allow با این توجیه که بعداً اصلاح خواهد شد است. در عمل، این «بعدا» معمولاً هیچوقت اتفاق نمیافتد. رویکرد درست این است که حتی در فاز ابتدایی، Rule بر اساس Zone مشخص، Source مشخص و Destination مشخص نوشته شود. همین محدودسازی ساده باعث میشود فایروال از همان ابتدا تصویری شفاف از جریانهای واقعی ترافیک داشته باشد و لاگها قابل تحلیل باشند، نه پر از نویز.
منطق اصلی در پالو آلتو بر پایه Application است، نه پورت. بنابراین اولین Policy باید تا حد امکان بر اساس App-ID نوشته شود؛ بهجای اجازه دادن به tcp/80 یا tcp/443، اجازه دسترسی به اپلیکیشنهایی داده شود که واقعاً مورد نیاز هستند. در نمونههای عملی، صرفاً با تغییر Rule از Port-Based به Application-Based مشخص شده که حجم زیادی ترافیک غیرمرتبط از پورت 443 عبور میکرده است. این شفافیت فقط زمانی به دست میآید که Rule از ابتدا با منطق صحیح نوشته شود.
استفاده از گزینه Application Default در اولین Policy اهمیت زیادی دارد. این تنظیم باعث میشود هر اپلیکیشن فقط روی پورتهای استاندارد خودش اجازه عبور داشته باشد؛ هم سطح حمله را کاهش میدهد و هم از سوءاستفاده اپلیکیشنها از پورتهای مجاز جلوگیری میکند. در پروژههایی که این گزینه نادیده گرفته شده، بعدها بازبینی گسترده Ruleها لازم بوده، چون ترافیکهای غیرمنتظره از همان Rule اولیه عبور کردهاند.
لاگگیری در اولین Rule نباید اختیاری باشد. فعالسازی Log at Session End به شما اجازه میدهد الگوی واقعی مصرف اینترنت کاربران را ببینید، نه فقط اینکه ارتباط برقرار شده یا نه. این لاگها در هفتههای اول بهرهبرداری، ارزشمندترین دادهها برای بهینهسازی Policyها هستند و گاهی نشان میدهند چند سرویس SaaS ناشناخته بهصورت گسترده استفاده میشوند، در حالی که در سیاستهای امنیتی سازمان جایی ندارند. برای سناریوهای کاملتر نوشتن قواعد، مقاله طراحی Policy در فایروال پالو آلتو را ببینید و برای بررسی رفتار ترافیک زنده پس از اعمال قواعد، راهنمای تحلیل Session و مانیتورینگ ترافیک در فایروال پالو آلتو مفید است.
بعد از اعمال تنظیمات اولیه، تست نباید فقط به باز شدن اینترنت ختم شود. بررسی Session Table، لاگ Threat، لاگ Traffic و مصرف منابع دستگاه بخش مهمی از این مرحله است. اگر در همین ابتدا CPU یا Memory غیرعادی مصرف شود، در آینده با افزایش بار شبکه مشکل جدی خواهید داشت. تست باید شامل سناریوهای عملیاتی واقعی باشد: دسترسی کاربر داخلی به سرویسهای مجاز، تلاش دسترسی به سرویسهای مسدود و بررسی رفتار NAT و مسیر برگشت ترافیک.
تحویل فایروال به تیم بهرهبردار باید همراه با مستندات واقعی باشد، نه اسکرینشاتهای کلی. IPها، Zoneها، Routing و منطق هر Policy باید واضح و قابل فهم مستند شود تا در غیاب پیادهساز اصلی، شبکه دچار ابهام نشود. مستنداتی از این دست، مبنای عیبیابی سریع در آینده هستند و برای آشنایی با خطاهای رایج این مسیر، مقاله خطاهای رایج در کانفیگ فایروال پالو آلتو مرور مفیدی است.
آیا میتوان فایروال پالو آلتو را بدون تغییر معماری قبلی، جایگزین روتر لبه کرد؟
از نظر فنی ممکن است، اما توصیه نمیشود. پالو آلتو برای مدل App-Based و Identity-Based طراحی شده و اگر معماری قبلی Port-Based باقی بماند، دستگاه به یک Packet Filter ساده تقلیل مییابد و بخش اصلی ارزش آن بلااستفاده میماند.
چرا تنظیم NTP در مرحله راهاندازی اولیه فایروال پالو آلتو اهمیت دارد؟
زمان لاگ، مبنای Correlation رخدادها بین فایروال، سرورها و SIEM است. بدون NTP دقیق، حتی اختلاف چند دقیقهای باعث میشود تطبیق یک رخداد امنیتی بین منابع مختلف عملاً غیرممکن شود.
تفاوت Zone و VLAN در پالو آلتو چیست؟
Zone نماینده سطح اعتماد است، نه یک بخش لایه 2. چند VLAN با سطح اعتماد یکسان میتوانند در یک Zone قرار بگیرند و Policyها بین Zoneها نوشته میشوند؛ برابر دانستن Zone با VLAN یکی از اشتباهات رایج طراحی است.
اولین Security Policy چگونه باید نوشته شود؟
بر اساس Zone مشخص، Source و Destination مشخص و تا حد امکان با App-ID بهجای پورت، همراه با فعالسازی Application Default و Log at Session End. Ruleهای any any allow حتی بهصورت موقت، ریسک جدی دارند چون معمولاً اصلاح نمیشوند.
نصب فایروال پالو آلتو در لبه شبکه، زمانی نتیجه حرفهای میدهد که بهعنوان یک پروژه معماری دیده شود، نه یک کار تحویلی مکانیکی. تغییر فوری رمز پیشفرض، تنظیم دقیق NTP و DNS، بهروزرسانی App-ID و Threat، طراحی Zone بر اساس سطح اعتماد، Interfaceهای Layer 3 با MTU درست، Routing شفاف و اولین Security Policy مبتنی بر اپلیکیشن با لاگگیری کامل، مجموعه کارهایی است که مرز میان یک پیادهسازی قابل توسعه و قابل پشتیبانی با یک فایروال پرمسئله را مشخص میکند. اگر این گامهای ابتدایی درست برداشته شوند، هر توسعه آینده — از DMZ تا VPN و اتصال به Cloud — فقط ادامه طبیعی همان طراحی اولیه خواهد بود.