پیادهسازی High Availability در فایروال پالو آلتو به این معناست که دو دستگاه هممدل با نسخه یکسان PAN-OS را در قالب یک جفت Active/Passive قرار دهید، لینکهای HA1 (کنترل و تصمیمگیری Failover) و HA2 (همگامسازی Sessionها) را با آدرسدهی و پهنای باند مناسب طراحی کنید، Device ID و Priority را برای هر دو مشخص کنید و در نهایت با Link Monitoring و Path Monitoring شرایط Failover را تعریف کنید. شرط اصلی موفقیت، یکسان بودن مدل، نسخه دقیق نرمافزار، لایسنسها و تنظیمات پایه مثل NTP است.
برای انتخاب مدل مناسب میتوانید فایروال پالو آلتو را بررسی کنید و اگر تازه نصب اولیه را انجام دادهاید، آموزش نصب و راهاندازی اولیه فایروال پالو آلتو در لبه شبکه سازمان نقطه شروع مناسبی است.
راهاندازی Active/Passive در فایروال پالو آلتو تنها به معنای قرار دادن دو دستگاه کنار هم نیست؛ بلکه یک سیستم هماهنگ با منطق تصمیمگیری مشخص است. در این معماری فقط یکی از فایروالها در هر لحظه نقش Active را دارد و تمام ترافیک از آن عبور میکند. فایروال Passive هیچ ترافیکی را Forward نمیکند، اما بهصورت مداوم وضعیت Control Plane و Data Plane دستگاه Active را مانیتور میکند، تنظیمات را همگام نگه میدارد و اطلاعات Sessionها را دریافت میکند.
طبق مستندات رسمی پالو آلتو، HA پشتیبانی Stateful بههمراه همگامسازی Session و تنظیمات را ارائه میدهد و Failover بر اساس شرائط مشخصی رخ میدهد: خرابی Interfaceهای تحت مانیتور (Link Monitoring)، غیرقابل دسترس شدن مقصدهای تعریفشده (Path Monitoring)، عدم پاسخ به Heartbeat و خرابی اجزای حیاتی سختافزاری یا نرمافزاری. این جزئیات را میتوانید در راهنمای مدیریتی PAN-OS بخش High Availability مطالعه کنید.
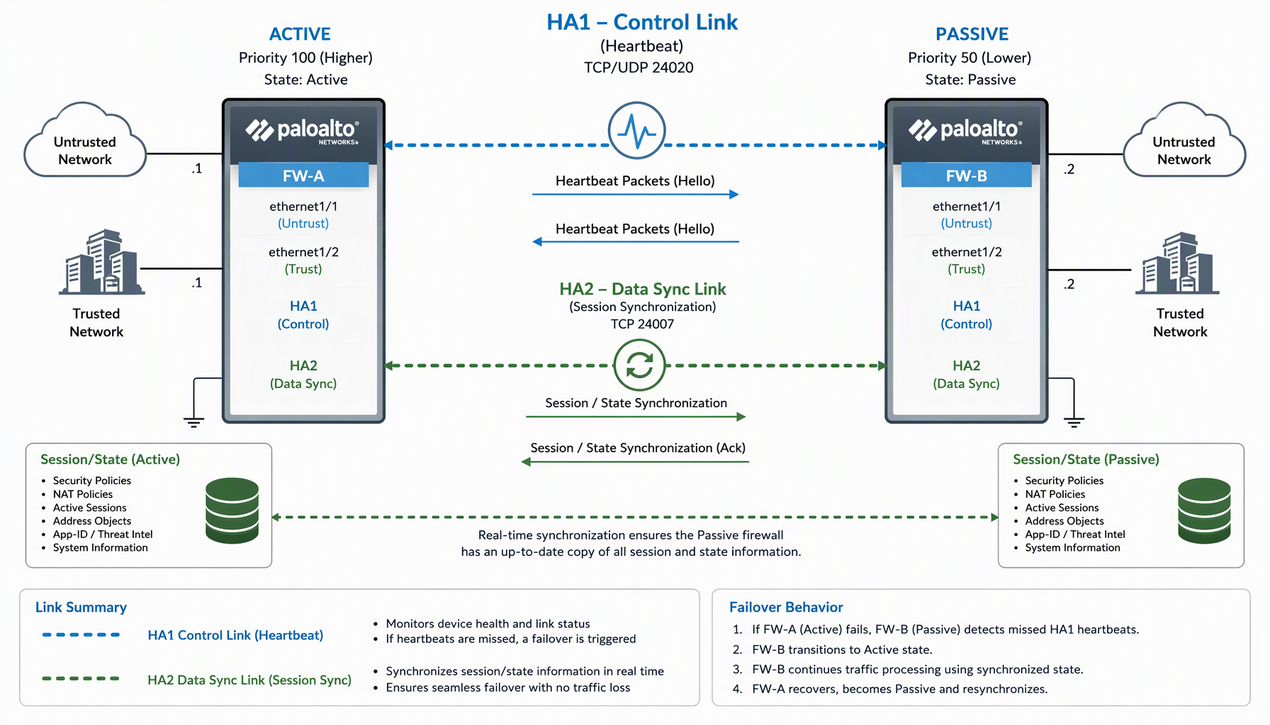
یک نکته مهم در این معماری، Ownership Sessionهاست. Sessionها روی فایروال Active ایجاد میشوند اما اطلاعات آنها از طریق لینک HA2 به دستگاه Passive منتقل میشود. اگر HA2 بهدرستی طراحی نشده باشد یا پهنای باند کافی نداشته باشد، در زمان Failover بخشی از Sessionها از بین میروند و کاربران قطعی محسوسی را تجربه میکنند. بنابراین HA2 یک لینک جانبی نیست، بلکه بخش حیاتی معماری است.
معماری همچنین شامل منطق اولویتبندی و Preemption است. میتوانید مشخص کنید کدام فایروال ترجیح داده میشود Active باشد و اینکه بعد از رفع مشکل، نقشها به حالت اولیه بازگردند یا خیر. فعال بودن Preemption در محیطهای ناپایدار میتواند باعث جابهجاییهای مکرر نقشها شود؛ پس این گزینه باید آگاهانه و متناسب با شرایط شبکه سازمان انتخاب شود.
کیفیت پیادهسازی High Availability در فایروال پالو آلتو بیش از آنکه به پیچیدگی کانفیگ وابسته باشد، به رعایت پیشنیازها بستگی دارد. اگر این شرائط رعایت نشوند، مشکلاتی مثل Sync نشدن تنظیمات، از بین رفتن Sessionها یا Failover ناخواسته تقریباً حتمی است.
هر دو فایروال باید دقیقاً از یک مدل باشند. پالو آلتو HA را برای دستگاههای هممدل طراحی کرده و استفاده از مدلهای متفاوت، حتی از یک خانواده، معمولاً به عدم پشتیبانی رسمی یا رفتار غیرقابل پیشبینی در Sync منجر میشود. ظرفیت پردازشی و تعداد پورتها نیز باید یکسان باشد تا دستگاه Passive بتواند بدون افت کیفیت جایگزین Active شود.
نسخه PAN-OS روی هر دو فایروال باید کاملاً یکسان باشد؛ نه فقط Major Version، بلکه Minor و Hotfix هم اهمیت دارد. اختلاف حتی در حد یک Patch میتواند باعث Sync نشدن کامل تنظیمات یا Sessionها شود یا باعث شود بعضی قابلیتها بعد از Failover رفتار متفاوتی داشته باشند.
این تصور که فایروال Passive به لایسنس کامل نیاز ندارد، یک اشتباه رایج است. در زمان Failover، دستگاه Passive نقش Active را میگیرد و اگر لایسنسهای لازم فعال نباشند، قابلیتهایی مثل Threat Prevention یا WildFire از کار میافتند؛ یعنی دقیقاً در لحظهای که بیشترین نیاز به آنها وجود دارد.
Time Zone، NTP، DNS و سایر تنظیمات پایه باید روی هر دو دستگاه یکسان پیکربندی شوند. اختلاف زمان حتی در حد چند ثانیه میتواند روی همگامسازی Sessionها و لاگها اثر منفی بگذارد و در عمل، بخشی از مشکلات از دست رفتن Sessionها بعد از Failover به همین ناهماهنگی NTP برمیگردد.
دو لینک اصلی در معماری HA پالو آلتو وجود دارد و طراحی صحیح هر دو، تعیینکننده رفتار سیستم در زمان بحرانی است.
HA1 مسئول تبادل Hello Packet، همگامسازی وضعیت و تصمیمگیری Failover است. این لینک باید پایدار، کمتأخیر و ترجیحاً بهصورت مستقیم بین دو فایروال کابلکشی شود. استفاده از Switch بین Interfaceهای HA1 جز در سناریوهای خاص توصیه نمیشود، چون هر ناپایداری در این لینک میتواند به Split-Brain یا Failoverهای اشتباه منجر شود. اگر HA1 از مسیر امن فیزیکی عبور نمیکند، فعالسازی Encryption روی آن یک الزام است.
HA2 مسئول Sync Sessionها و وضعیت Data Plane است. در سازمانهایی با حجم ترافیک بالا، استفاده از Interface اختصاصی با پهنای باند مناسب برای HA2 یک الزام عملیاتی است. اگر این لینک نتواند حجم اطلاعات Session را بدون تأخیر منتقل کند، بعد از Failover کاربران با قطع ارتباط مواجه میشوند و مزیت اصلی HA عملاً از بین میرود.
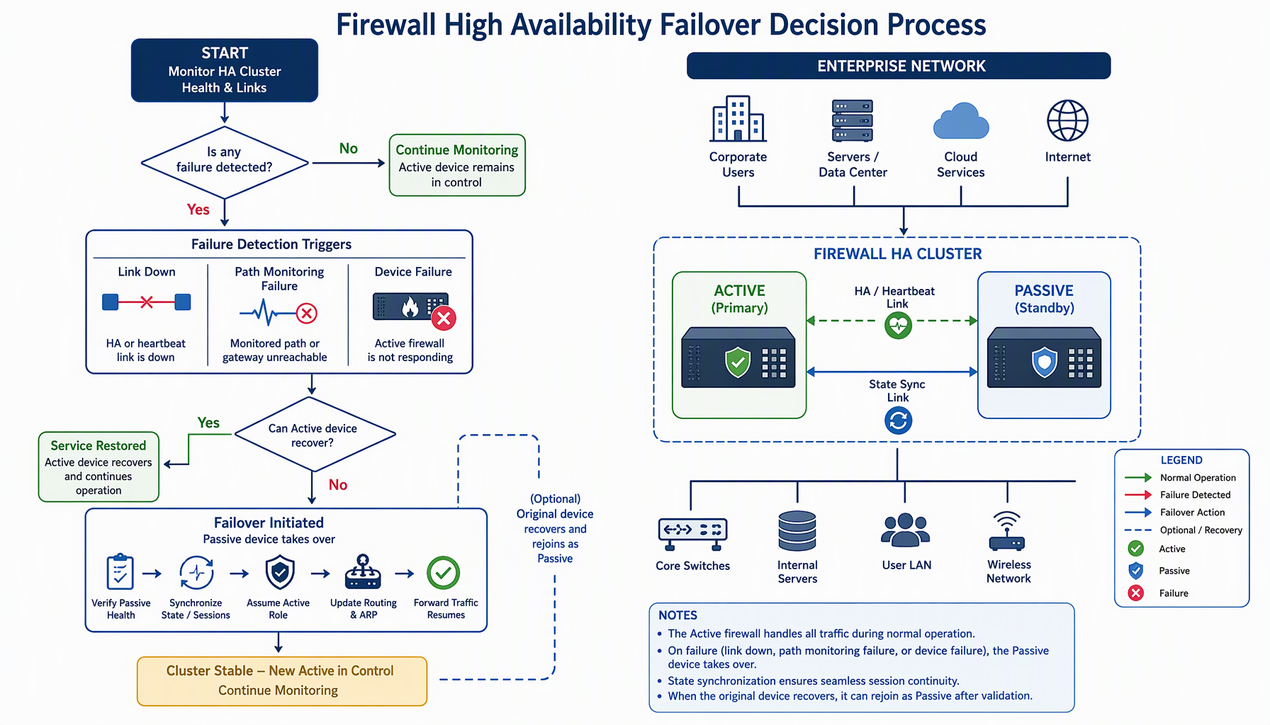
استفاده از یک لینک مشترک برای HA1 و HA2 یکی از خطاهای طراحی است که ریسک Single Point of Failure را بهشکل چشمگیری بالا میبرد. به همین دلیل در فاز طراحی، تعداد Interfaceهای در دسترس روی مدل انتخابی را بررسی کنید؛ اگر مدل فعلی پورت کافی ندارد، در انتخاب مدل از میان فایروالهای پالو آلتو این محدودیت را لحاظ کنید.
پس از تأیید پیشنیازها و طراحی لینکها، مرحله پیکربندی در پنل Device > High Availability > General انجام میشود. ترتیب صحیح مراحل و درک نقش هر گزینه، تفاوت بین یک HA عملیاتی و یک HA فقط فعالشده است.
در تب General، فیلد Enabled را فعال کنید و Setup Mode را روی Active/Passive قرار دهید. برای هر فایروال یک Device ID منحصربهفرد تعیین کنید (مثلاً 0 برای یکی و 1 برای دیگری). گروه HA با ترکیب Device ID و یک Description مشترک شناسایی میشود، بنابراین این مقادیر باید روی هر دو دستگاه متناسب تنظیم شوند.
مقدار Priority مشخص میکند کدام فایروال در شرایط عادی نقش Active را داشته باشد؛ عدد بالاتر به معنای اولویت بیشتر است. اگر سازمان میخواهد همیشه یک دستگاه مشخص Active باشد، به آن Priority بالاتر بدهید. درباره Preemption با احتیاط تصمیم بگیرید: فعال بودن آن باعث میشود بعد از بازیابی، نقشها به حالت اولیه برگردند که در شبکههای ناپایدار میتواند باعث جابهجاییهای مکرر شود.
در بخش Control Link، Interface مورد استفاده برای HA1، آدرسدهی IP و در صورت لزوم فعالسازی Encryption را مشخص کنید. اگر HA1 Backup نیز در نظر دارید، آن را با یک Interface و مسیر مستقل از مسیر اصلی تنظیم کنید تا در صورت قطع لینک اصلی، ارتباط کنترلی حفظ شود. پایداری این لینک حیاتی است چون مبنای تشخیص سلامت همتاست.
در بخش Data Link، Interfaceی با پهنای باند کافی برای HA2 انتخاب کنید. اگر مدل دستگاه از دو Interface جداگانه پشتیبانی میکند، بهتر است HA2 روی لینک مستقیم و جدا از HA1 قرار گیرد. در صورت نیاز میتوانید HA2 Backup را نیز با یک Interface و آدرس مستقل فعال کنید.
در بخش Device Hosts and Routing Setup گزینههای Sync Config و Sync Session را فعال کنید تا تنظیمات و Sessionها بین دو فایروال همگام شوند. با فعال بودن Sync، هر تغییری روی فایروال Active بلافاصله به Passive منتقل میشود؛ این موضوع اهمیت فرآیند Change Management را در سازمان دوچندان میکند.
در تب Link & Path Monitoring، گروههای مانیتورینگ را تعریف کنید. Link Monitoring وضعیت Interfaceهای حیاتی را بررسی میکند و Path Monitoring دسترسی به مقصدهای مشخص مثل Gateway اینترنت یا Core را میسنجد. پیکربندی این بخش بدون دقت، یا باعث Failover نشدن در زمان خرابی واقعی میشود یا باعث Failoverهای بیدلیل.
پس از اعمال تنظیمات با Commit، وضعیت HA را در Dashboard > High Availability بررسی کنید. هر دو فایروال باید یکدیگر را ببینند، نقشها بهدرستی مشخص باشند، وضعیت Sync کامل و هیچ Warningی فعال نباشد. تا زمانی که این شرائط برقرار نشده، سراغ تست Failover نروید.
یکی از مزیتهای اصلی تنظیمات High Availability فایروال پالو آلتو، همگامسازی خودکار Policyها، Objectها، تنظیمات مدیریتی و وضعیت Sessionهاست. البته طبق مستندات رسمی، تنظیمات مخصوص هر دستگاه مثل IP اینترفیس مدیریت، پروفایلهای مدیران و دادههای لاگ بین دو دستگاه هممشترک نیستند و برای دید یکپارچه لاگها در سراسر جفت HA، استفاده از Panorama توصیه میشود.
نکته عملیاتی مهم این است که Sync فقط زمانی درست کار میکند که پایهها یکسان باشند: نسخه PAN-OS، NTP، DNS و مدل دستگاه. اختلاف زمان چند ثانیهای بین دو دستگاه میتواند باعث ناهماهنگی در همگامسازی Sessionها شود. اگر پیش از فعالسازی HA، Policyهای امنیتی پیچیدهای طراحی کردهاید، مرور بهترین سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو کمک میکند مطمئن شوید ساختار Policyها با معماری HA سازگار است.
Path Monitoring به فایروال امکان میدهد دسترسی به مقصدهای حیاتی مثل Gateway اینترنت یا مسیر Core را مانیتور کند. اگر این مسیرها Down شوند، حتی وقتی خود فایروال کاملاً سالم است، Failover انجام میشود. این قابلیت بهخصوص در لبه شبکه سازمان اهمیت دارد؛ سناریوی رایج این است که لینک اینترنت اصلی قطع میشود اما فایروال Active همچنان Up است و بدون Path Monitoring، ترافیکی که عملاً بیمقصد شده است همچنان از همان دستگاه عبور میکند.
در پیکربندی Path Monitoring میتوانید مشخص کنید که خرابی چه تعداد از مقصدها Failover را فعال کند و روی مسیر Virtual Router یا روی همه مسیرها بررسی انجام شود. این تنظیم باید بازتاب واقعی توپولوژی شبکه باشد؛ مسیری را مانیتور کنید که واقعاً حیاتی است، نه صرفاً یک IP دلخواه که ممکن است به هر دلیلی موقتاً پاسخ ندهد.
پیادهسازی HA بدون تست، ناقص است. تست Failover نباید فقط به خاموش کردن فایروال Active محدود شود؛ بلکه باید سناریوهای مختلف را پوشش دهد:
در هر تست، سه چیز را اندازهگیری کنید: وضعیت Sessionها بعد از Failover، مدت قطعی که کاربران احساس میکنند و صحت ثبت لاگها. این سناریوها را ابتدا در محیط تست اجرا کنید و نتیجه را مستند نمایید تا اولین Failover واقعی تبدیل به یک Incident نشود، بلکه یک فرآیند کنترلشده باشد.
بیشتر مشکلات پروژههای HA از چند الگوی تکراری ناشی میشود که شناخت آنها پیش از شروع، جلوی بخش بزرگی از دوبارهکاری را میگیرد:
اگر سازمان شما از چند برند فایروال استفاده میکند و مقایسه رویکردها برایتان مفید است، مطالعه پیکربندی High Availability (HA) در FortiGate با ساختار Active-Passive دید خوبی نسبت به تفاوت پیادهسازی HA در دو پلتفرم به شما میدهد.
خیر. پالو آلتو HA را برای دستگاههای هممدل طراحی کرده و استفاده از مدلهای متفاوت، حتی نزدیک، معمولاً به عدم پشتیبانی رسمی یا رفتار غیرقابل پیشبینی منجر میشود. هر دو دستگاه باید از نظر مدل و ظرفیت سختافزاری یکسان باشند.
بله. هر دو فایروال باید لایسنسهای یکسان و فعال داشته باشند، چون در زمان Failover دستگاه Passive نقش Active را میگیرد و بدون لایسنس، قابلیتهایی مثل Threat Prevention از کار میافتند.
HA1 لینک کنترلی است و مسئول Hello Packetها و تصمیمگیری Failover؛ HA2 مسئول همگامسازی Sessionها و وضعیت Data Plane است. هر دو باید با Interface و مسیر مناسب طراحی شوند و بهتر است از هم مستقل باشند.
دلایل رایج شامل پهنای باند ناکافی لینک HA2، اختلاف نسخه PAN-OS یا ناهماهنگی NTP بین دو دستگاه است. در این حالتها اطلاعات Session بهموقع و کامل به Passive منتقل نمیشود.
Panorama برای کارکرد HA الزامی نیست، اما چون لاگها و اطلاعات ACC بین دو دستگاه هممشترک نیستند، برای دید یکپارچه لاگها و مدیریت متمرکز، استفاده از Panorama توصیه رسمی پالو آلتو است.
پیادهسازی High Availability در فایروال پالو آلتو وقتی به نتیجه مطلوب میرسد که بهعنوان یک پروژه معماری دیده شود، نه چند کلیک در پنل مدیریت. هممدل بودن سختافزار، یکسان بودن دقیق نسخه PAN-OS و لایسنسها، هماهنگی NTP، طراحی مستقل و پایدار برای HA1 و HA2، پیکربندی درست Priority و Preemption و تعریف دقیق Link Monitoring و Path Monitoring، حلقههای زنجیرهای هستند که ضعف هر کدام کل سیستم را در لحظه بحرانی ضعیف میکند.
پس از پیادهسازی، مستندسازی و تست دورهای را فراموش نکنید. HA فقط زمانی ارزش واقعی دارد که Failover آن قابل پیشبینی، سریع و بدون اختلال جدی باشد و این ویژگی فقط با تست منظم به دست میآید. اگر در مسیر توسعه سیاستهای امنیتی هستید، ترکیب این معماری با یکپارچهسازی فایروال پالو آلتو با Active Directory و ساخت User-Based Policy گام بعدی منطقی برای رسیدن به یک لبه امنیتی کامل در شبکه سازمان است.