

App-ID در فایروال پالو آلتو موتور شناسایی اپلیکیشن است که بهجای اتکا به پورت و پروتکل، رفتار واقعی ترافیک را تحلیل میکند و مشخص میکند هر Session واقعاً متعلق به چه اپلیکیشنی است؛ از وبگردی و SaaS گرفته تا ابزارهای تونلینگ و Remote Access. برای استفاده از آن، کافی است در Security Policy بهجای Service و پورت، نام اپلیکیشنها (مثل web-browsing یا ssl) را در ستون Application تعریف کنید و بقیه ترافیک را محدود کنید. برای کسب اطلاعات بیشتر درباره تجهیزات و خرید فایروال پالو آلتو میتوانید مشخصات مدلهای مختلف را بررسی کنید و برای درک عمیقتر موضوع، مقاله کنترل Application Layer در فایروال پالو آلتو را نیز مطالعه بفرمایید.
سوال «App-ID چیست» را باید با یک مقایسه شروع کرد. در فایروالهای سنتی، تصمیمگیری بر اساس IP مقصد و شماره پورت انجام میشود؛ مدلی که وقتی هر سرویس روی یک پورت مشخص اجرا میشد منطقی بود. اما امروز اکثر اپلیکیشنهای مدرن روی پورتهای مشترکی مثل 443 اجرا میشوند، داخل HTTPS تونل میشوند و حتی عمداً رفتار خود را شبیه ترافیک مجاز نشان میدهند. در چنین شرایطی، پورت دیگر معیار قابل اعتمادی برای شناسایی ترافیک نیست.
App-ID این مشکل را از ریشه حل میکند، چون به پورت اعتماد نمیکند. فایروال پالو آلتو با تحلیل الگوی کامل Session؛ از Handshake اولیه و Signatureهای پروتکلی گرفته تا رفتار و Context ارتباط؛ مشخص میکند ترافیک واقعاً متعلق به چه اپلیکیشنی است، حتی اگر آن اپلیکیشن روی پورت غیرمعمول اجرا شود. طبق مستندات رسمی PAN-OS، App-ID بهصورت پیشفرض و بدون نیاز به تنظیمات اضافی، ترافیک را دستهبندی میکند و امضاهای جدید آن از طریق بهروزرسانیهای Applications and Threats Content ارائه میشوند.
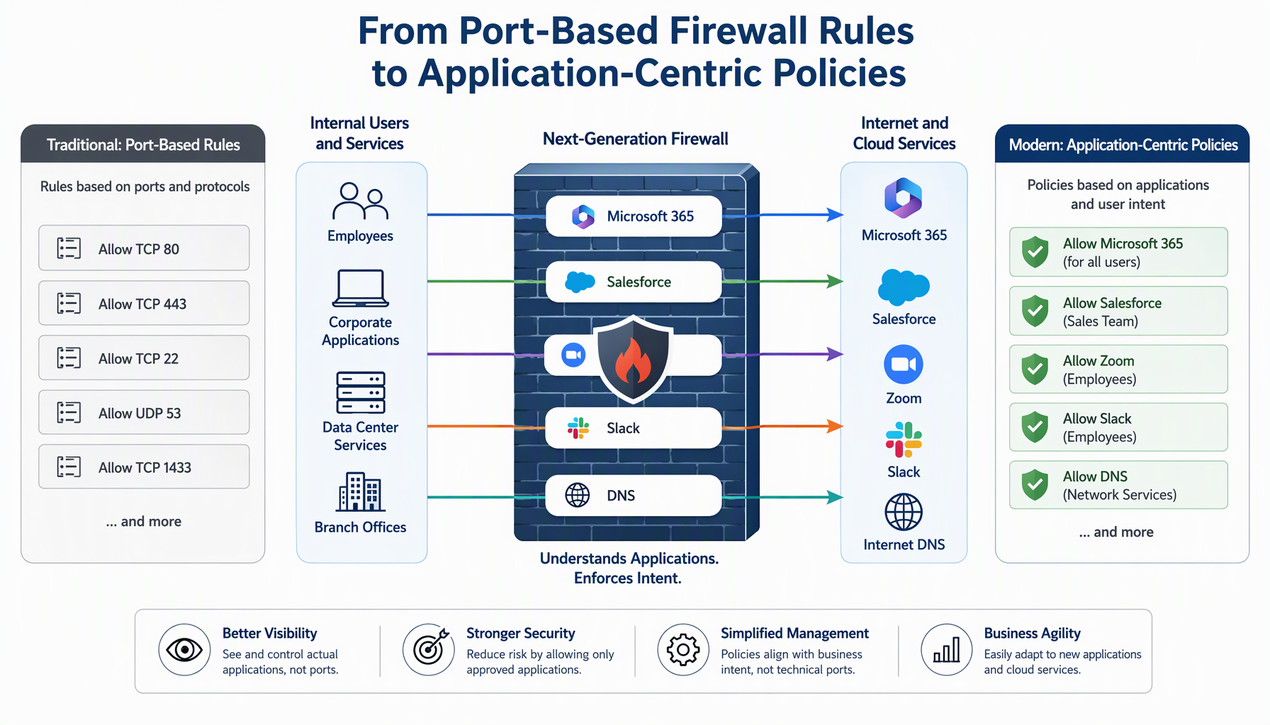
نکته مهم دیگر، استقلال Policy از توپولوژی شبکه است. وقتی Ruleها بر اساس اپلیکیشن نوشته شوند، تغییرات آدرسدهی، VLAN یا مسیرها Policy را نمیشکنند. این یعنی Policyها با گذر زمان پایدار میمانند، حتی وقتی ساختار شبکه تغییر میکند. برای طراحی درست Rulebase در این مدل، مقاله سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو مرجع کاملی است.
این سناریو بنیادیترین کاربرد App-ID در فایروال پالو آلتو است. در مدل Port-Based، وقتی پورت 443 باز میشود، فایروال فرض میکند تمام ترافیکی که از آن عبور میکند مجاز است. اما در عمل همین پورت میزبان طیف گستردهای از اپلیکیشنهاست؛ از وبسایتهای کاری گرفته تا ابزارهای تونلینگ و اپلیکیشنهای غیرمجاز. نتیجه، Policyهایی است که روی کاغذ محدود به نظر میرسند اما در عمل بسیار باز هستند.
در مدل Application-Centric، Rule بر اساس App-ID نوشته میشود؛ یعنی فایروال فقط اجازه عبور به اپلیکیشنهایی را میدهد که صراحتاً مجاز شدهاند، حتی اگر همه از یک پورت مشترک استفاده کنند. برای مثال، میتوان دسترسی به web-browsing، office365 و یک سرویس SaaS مشخص را مجاز کرد، بدون اینکه عملاً کل اینترنت روی پورت 443 باز شود. گامهای عملی این مهاجرت به این ترتیب است:
مزیت جانبی این مدل، خوانایی Policy است. وقتی در یک Rule نوشته شده «اجازه دسترسی به SAP و Email»، هدف Policy کاملاً روشن است؛ برخلاف Ruleی که فقط چند پورت و Subnet را لیست کرده. در ممیزیهای امنیتی هم این نوع Policyها بسیار قابل دفاعترند.
در دنیای واقعی، بسیاری از اپلیکیشنها نه کاملاً قابل اعتمادند و نه آنقدر خطرناک که بتوان مطلقاً مسدودشان کرد. ابزارهای Remote Access، File Sharing، پیامرسانها یا برخی سرویسهای Cloud دقیقاً در این دسته قرار میگیرند. برخورد صفر و یکی با اینها معمولاً یا به دور زدن Policy منجر میشود یا به فشار عملیاتی برای باز کردن استثنائات پرریسک.
با App-ID میتوان بهجای Allow یا Block مطلق، رفتار استفاده را کنترل کرد. برای مثال یک ابزار Remote Desktop ممکن است فقط برای تیم IT، فقط از یک Zone خاص یا فقط در ساعات کاری مجاز باشد و برای سایر کاربران کاملاً مسدود شود. این سطح از کنترل در مدلهای Port-Based عملاً غیرممکن است.
از منظر امنیتی هم این سناریو امکان اعمال کنترلهای لایهای را فراهم میکند: روی همان اپلیکیشن پرریسک میتوان Threat Prevention سختگیرانهتر، Logging دقیقتر یا حتی SSL Decryption هدفمند اعمال کرد. یعنی اپلیکیشن نهتنها شناسایی میشود، بلکه تحت نظارت نزدیکتری قرار میگیرد. تنها نکته هشداردهنده این است که Policy نباید آنقدر پیچیده شود که فقط نویسندهاش منطقش را بفهمد؛ استفاده از ترکیب App-ID با User-ID و Zone، بدون استثنائات غیرضروری، بهترین نتیجه را میدهد.
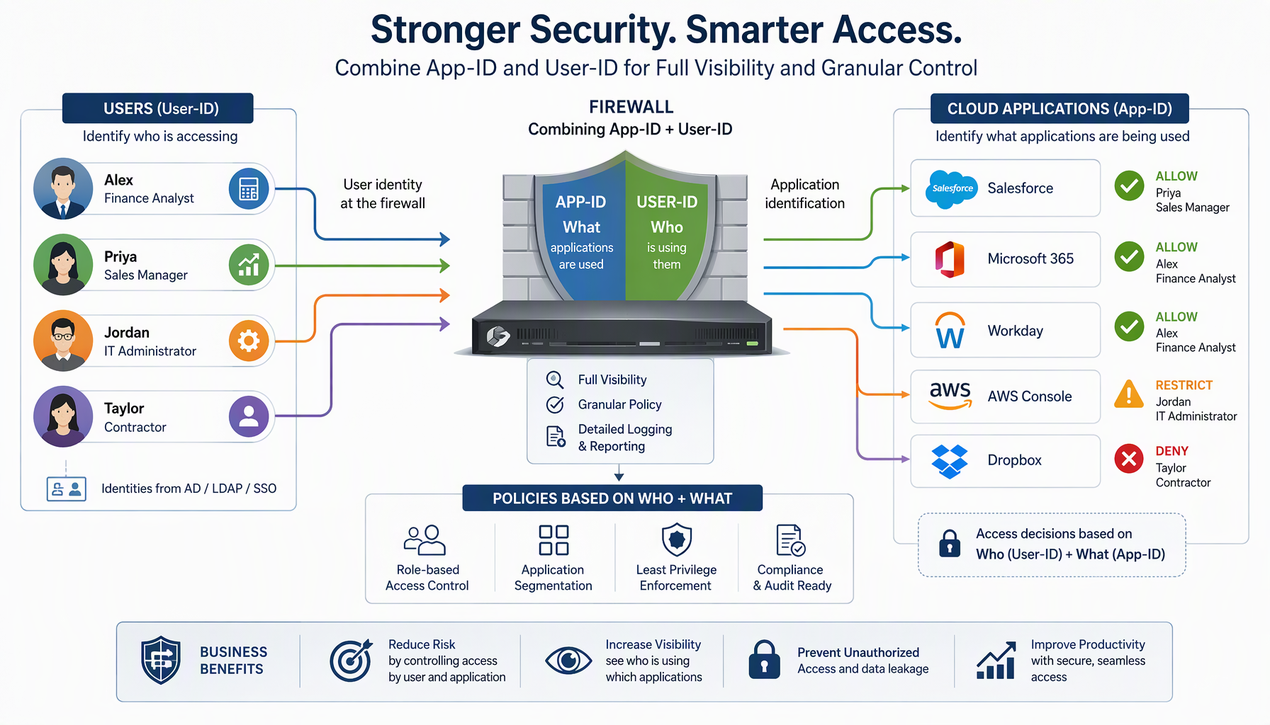
قدرتمندترین سناریوهای کنترل ترافیک با App-ID پالو آلتو زمانی شکل میگیرد که با User-ID ترکیب شود. در این حالت، تصمیم فایروال نه فقط بر اساس اپلیکیشن، بلکه بر اساس «چه کسی» از آن استفاده میکند گرفته میشود.
برای مثال، دسترسی به ابزارهای مدیریت Cloud فقط برای تیم IT مجاز میشود، در حالی که همان اپلیکیشن برای سایر کاربران مسدود است. چنین Policyهایی بسیار خواناتر و قابل دفاعتر از Policyهای مبتنی بر IP هستند، چون هویت کاربر مستقل از آدرس DHCP یا تغییر دستگاه او باقی میماند. این ترکیب همچنین یکی از مهمترین عوامل کاهش تعداد Ruleهای اضافی و استثنائات خطرناک در Rulebase است.
بخش بزرگی از ترافیک امروزی سازمانها مربوط به SaaS و سرویسهای Cloud است. App-ID میتواند این سرویسها را حتی داخل HTTPS شناسایی کند و به فایروال اجازه دهد تصمیمهای دقیقتری بگیرد؛ بهجای باز کردن کل اینترنت، فقط SaaSهای مشخصی مجاز میشوند.
در عمل، این رویکرد Shadow IT را بهطور قابلتوجهی کاهش میدهد. تیم امنیت دقیقاً میداند چه سرویسهایی در حال استفاده هستند و میتواند برای هرکدام Policy، Logging و حتی Decryption متفاوتی تعریف کند. اگر میخواهید کنترل را از سطح اپلیکیشن به سطح URL و دامنه هم گسترش دهید، مقاله تنظیم URL Filtering در فایروال پالو آلتو را مطالعه کنید؛ این دو لایه مکمل یکدیگرند.
بسیاری از اپلیکیشنها در سازمان هیچ کاربرد مشخصی ندارند، اما اگر باز باشند میتوانند مسیر حمله باشند. با App-ID میتوان این اپلیکیشنها را بهصورت دقیق شناسایی و مسدود کرد، بدون تأثیر منفی بر سرویسهای کاری.
در پیادهسازیهای واقعی، مسدودسازی اپلیکیشنهایی مثل unknown-tcp یا اپلیکیشنهای Tunneling باعث کاهش Incidentهای امنیتی شده است، بدون اینکه کاربران متوجه تغییر خاصی شوند؛ چون آن ترافیک از ابتدا هم کاربرد کاری نداشته است. این مدل با اصل Least Privilege کاملاً همراستاست: فقط آنچه صراحتاً مجاز است عبور میکند و بقیه بهصورت پیشفرض مسدود است.
App-ID فقط برای امنیت نیست؛ ابزار مهمی برای مدیریت Performance هم هست. وقتی فایروال بداند کدام ترافیک مربوط به کدام اپلیکیشن است، میتواند برای آن اولویت، محدودیت پهنای باند یا کلاس QoS متفاوتی اعمال کند.
مثال ملموس: ترافیک VoIP یا اپلیکیشنهای حیاتی سازمان اولویت بالاتری نسبت به ترافیکهای کماهمیت مثل آپدیت یا Backup دارند. برای تنظیم این اولویتبندی، در بخش Network > QoS Profile کلاسهای ترافیک تعریف میشود و سپس در Security Policy Rule، با گزینه Class در تب Actions، هر Rule به کلاس مربوطه نگاشت میشود. این سناریو بهخصوص در لینکهای محدود یا شعب سازمانی بسیار کاربردی است.
App-ID پایه بسیاری از تصمیمهای امنیتی دیگر است. Threat Prevention زمانی دقیقتر عمل میکند که بداند ترافیک متعلق به چه اپلیکیشنی است؛ چون امضاهای حملات مخصوص هر پروتکل روی همان پروتکل بررسی میشوند، نه بهصورت کورکورانه روی همه ترافیک.
در SSL Decryption هم App-ID کمک میکند تصمیم بگیرید کدام اپلیکیشنها Decrypt شوند و کدام نه؛ برای مثال سرویسهای Banking یا بهداشتی معمولاً از Decryption مستثنا میشوند، در حالی که ترافیک وب عمومی Decrypt و بازرسی میشود. در پیادهسازیهای حرفهای، App-ID اولین فیلتر تصمیمگیری است و سایر لایههای امنیتی روی آن سوار میشوند؛ ترتیبی که هم Performance را حفظ میکند و هم تحلیل امنیتی را دقیقتر میسازد.
برای اینکه مطمئن شوید این لایهها در عمل درست کار میکنند، مانیتورینگ مستمر ضروری است؛ مقاله تحلیل Session در فایروال پالو آلتو نشان میدهد چطور میتوان دید ترافیک زنده و App-ID شناساییشده در هر Session را بررسی کرد.
اولین و پرهزینهترین اشتباه، Allow کردن اپلیکیشنهای unknown بهجای تحلیل و شناسایی آنهاست. وقتی unknown-tcp یا unknown-udp مجاز باشد، عملاً هر ترافیکی میتواند عبور کند و مزیت اصلی App-ID خنثی میشود. اپلیکیشنهای unknown باید بررسی شوند و سپس یا بهصورت صریح مجاز شوند یا مسدود.
اشتباه دوم، نوشتن Policyهایی است که هنوز به پورت وابستهاند؛ مثلاً تعریف Application بهصورت any همراه با Service مشخص. این ترکیب دقیقاً همان رفتار فایروال سنتی را بازتولید میکند. اشتباه سوم، فعال بودن App-ID بدون تحلیل لاگهاست؛ لاگهای Traffic یکی از ارزشمندترین منابع شناخت رفتار واقعی شبکه هستند و در طراحی بهتر Policy نقش کلیدی دارند. طبق توصیههای Best Practices رسمی پالو آلتو، مهاجرت تدریجی از Policy مبتنی بر پورت به Policy مبتنی بر اپلیکیشن و بهروز نگه داشتن مداوم امضاهای Content، دو اصل پایه این مسیر است.
خیر. طبق مستندات رسمی PAN-OS، به محض تعریف Security Policy Rule و عبور ترافیک، App-ID شروع به دستهبندی ترافیک میکند. چیزی که نیاز به تنظیم دارد، بهروز نگه داشتن Applications and Threats Content و نوشتن درست Ruleها است.
بله، بسیاری از اپلیکیشنها با Signatureهای رفتاری و مشخصات گواهی TLS حتی بدون Decryption شناسایی میشوند. اما برای دید کامل به محتوای داخل ترافیک، هنوز SSL Decryption لازم است.
App-ID اپلیکیشن را شناسایی و کنترل میکند؛ URL Filtering دسترسی به دامنهها و دستههای وبسایت را. این دو مکمل یکدیگرند و در یک Policy کامل کنار هم استفاده میشوند.
ابتدا با گزارشها بررسی کنید این ترافیک از چه منبعی و به چه مقصدی است. اگر کاربرد کاری دارد، بهصورت صریح مجازش کنید؛ اگر ندارد، مسدودش کنید. هرگز unknown را بهصورت دائمی باز نگذارید.
جمعبندی اینکه، App-ID در فایروال پالو آلتو کنترل ترافیک را از سطح «کجا میآید و روی چه پورتی است» به سطح «چه چیزی است و چه کاری انجام میدهد» ارتقا میدهد. سناریوهایی که در این مقاله مرور شد؛ از مهاجرت به Policy مبتنی بر اپلیکیشن گرفته تا ترکیب با User-ID، کنترل SaaS و مدیریت QoS؛ نشان میدهند که ارزش واقعی این موتور فقط با طراحی درست Policy آشکار میشود، نه صرفاً فعال بودن آن.







