در مقایسه فایروال سوفوس با فورتی گیت، تفاوت اصلی نه در فهرست قابلیتها بلکه در فلسفه مدیریتی است: فایروال سوفوس برای سادگی، یکپارچگی تنظیمات و کاهش خطای انسانی طراحی شده و برای سازمانهای کوچک و متوسط با تیم IT محدود انتخاب منطقیتری است؛ در مقابل فایروال فورتیگیت با رویکرد CLI-محور و کنترل جزئی، مناسب دیتاسنترها و تیمهای حرفهای است که به اتوماسیون و عمق تنظیمات نیاز دارند. هر دو IPS، Antivirus، Web Filtering و SSL Inspection دارند؛ انتخاب درست به مقیاس شبکه، دانش تیم و فرآیندهای نگهداری بستگی دارد.
تفاوت Sophos و FortiGate پیش از آنکه در منوها دیده شود، در فلسفه طراحی شکل میگیرد و مستقیماً روی سرعت واکنش به Incidentها، میزان خطای انسانی و هزینه نگهداری اثر میگذارد. سوفوس با فرض «سادهسازی تصمیمگیری برای ادمین» ساخته شده است؛ کاهش پیچیدگی، یکپارچگی تنظیمات و هدایت ادمین به سمت Best Practiceها سه ستون این رویکرد هستند. بسیاری از تنظیمات بهصورت Context-aware طراحی شدهاند، یعنی هنگام تعریف Rule، فقط گزینههای متناسب با همان سناریو نمایش داده میشوند.
این ویژگی در تغییرات اضطراری یا محیطهایی با نیروی فنی محدود ارزش زیادی دارد؛ احتمال انتخاب گزینه اشتباه یا تعریف Policy پرریسک کاهش پیدا میکند. فورتیگیت رویکرد معکوس دارد: «کنترل کامل در اختیار ادمین». تقریباً هیچ محدودیتی مانع پیادهسازی سناریوهای خاص نمیشود و رفتار فایروال تا سطح بسیار جزئی قابل تنظیم است. این آزادی عمل در پروژههای پیچیده و دیتاسنتری مزیت بزرگی است، اما هزینهاش پیچیدگی مدیریتی است.
نکته کلیدی، نحوه مواجهه با خطای انسانی است. سوفوس تلاش میکند با ترکیب Rule، Security Profile و Identity در یک ساختار مشخص، خطا را از ریشه کاهش دهد؛ ادمین تصویر واضحی از نتیجه نهایی Policy دارد. فورتیگیت فرض را بر این میگذارد که ادمین دقیقاً میداند چه میکند و اجازه میدهد هر جزء مستقل و جداگانه تنظیم شود. برای تیمهای حرفهای این ایدهآل است، اما در محیطهایی با چند ادمین همزمان و تغییرات مداوم، ریسک ناسازگاری تنظیمات را بالا میبرد. اگر میخواهید دید گستردهتری داشته باشید، مقایسه فایروال سوفوس با پالو آلتو نیز همین رویکرد مقایسهای را از زاویه دیگری بررسی میکند.
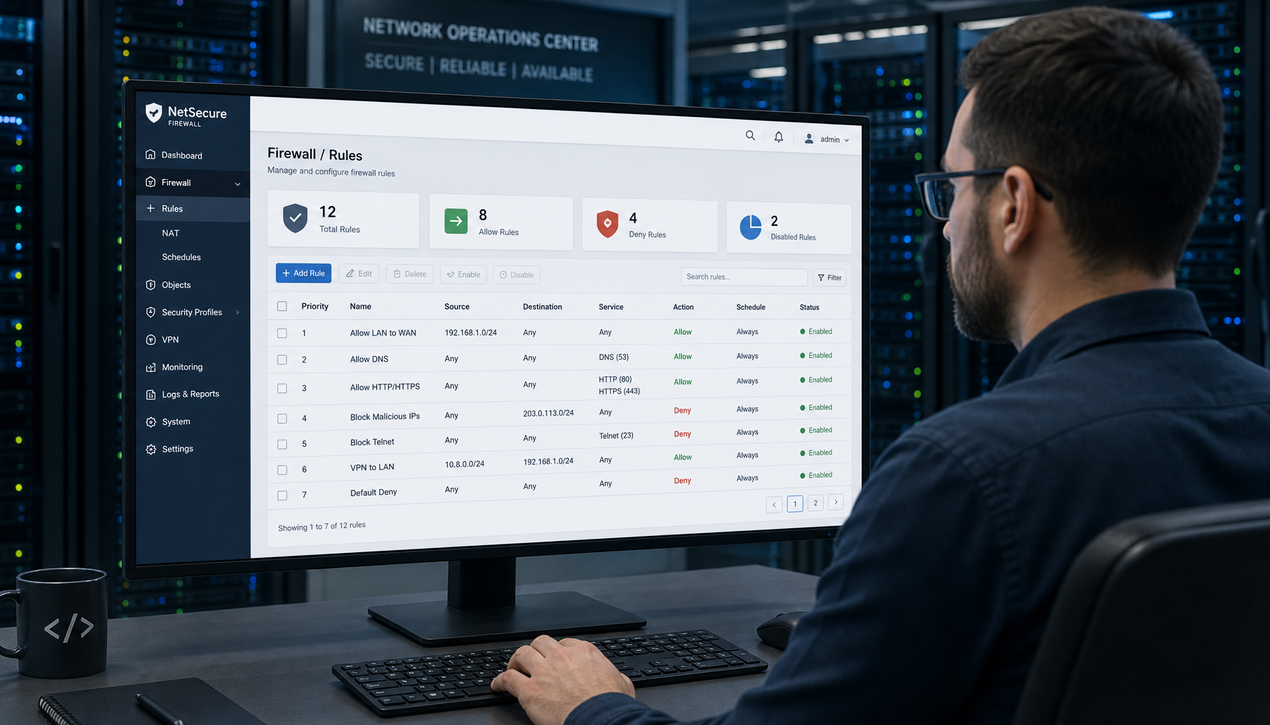
رابط گرافیکی جایی است که بیشترین تعامل روزمره تیم فنی با فایروال رخ میدهد و کیفیت طراحی آن مستقیماً بر سرعت کار و دقت تصمیمگیری اثر میگذارد. تفاوت این دو فایروال در GUI صرفاً ظاهری نیست؛ بازتاب مستقیم فلسفه مدیریتی هر برند است.
در سوفوس، ساختار منوها منطقی و سلسلهمراتبی است و مسیر رسیدن به تنظیمات اصلی کوتاه و قابل پیشبینی. ادمینی که بهتازگی با سوفوس کار میکند، در زمان کوتاهی به تنظیمات موردنظر میرسد. داشبورد اطلاعات مهم مثل وضعیت لینکها، مصرف پهنای باند، تهدیدات و وضعیت کاربران را خلاصه و قابلفهم نمایش میدهد، بدون جابهجایی بین چند صفحه. هنگام تعریف Firewall Rule، گزینهها بهصورت Contextual ارائه میشوند و Ruleها خواناتر میمانند؛ در Troubleshooting، تحلیل جریان ترافیک سریعتر انجام میشود.
GUI فورتیگیت بسیار قدرتمند اما متراکمتر است. امکانات گستردهای در اختیار ادمین قرار میگیرد، اما دسترسی به آنها نیازمند آشنایی عمیق با ساختار منوها و مفاهیم Fortinet است. ادمینهای باتجربه از این عمق استقبال میکنند، چون تقریباً هر جزء رفتار فایروال را از طریق GUI کنترل میکنند؛ اما برای تیمهای کمتجربه، همین تنوع میتواند به سردرگمی و تعریف Policyهای ناهمگون بینجامد.
در مقیاس Enterprise، رابط گرافیکی بهتنهایی کافی نیست. سرعت اعمال تغییرات، امکان اتوماسیون، مدیریت همزمان چند دستگاه و تنظیمات تکرارشونده اهمیت بسیار بالاتری پیدا میکنند و اینجاست که تفاوت رویکرد دو برند کاملاً آشکار میشود.
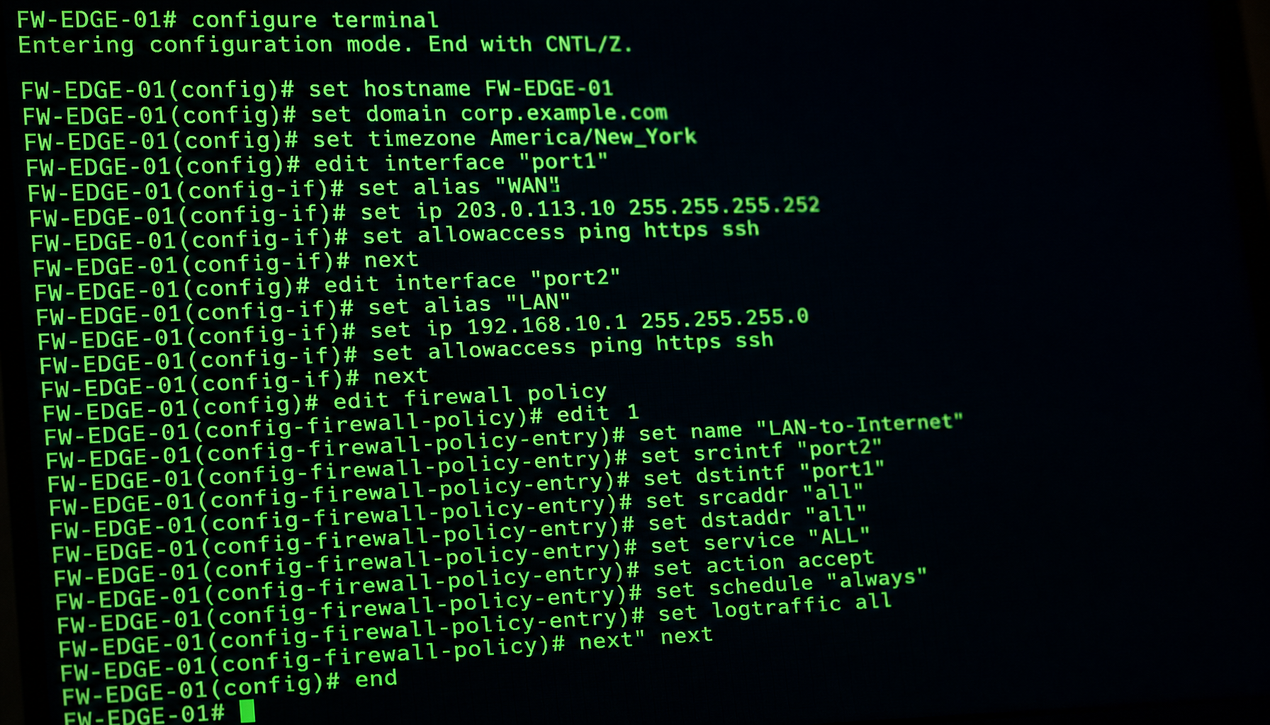
فورتیگیت از ابتدا CLI-محور طراحی شده است. تقریباً تمام تنظیمات از طریق CLI قابل انجام است و بسیاری از تنظیمات پیشرفته در CLI حتی شفافتر و کاملتر از GUI در دسترساند. در پروژههایی با دهها Rule مشابه، VPN یا Policy امنیتی، تیمها میتوانند با اسکریپت و Template، تغییرات گسترده را با دقت بالا و در زمان کوتاه اعمال کنند. ساختار منظم CLI همچنین یکپارچگی با ابزارهای مدیریت پیکربندی و فرآیندهای DevOps/NetOps را ساده میکند؛ مستندات رسمی FortiGate Documentation منبع اصلی مرجع برای این مسیر است. برای دیدن این الگو در مقایسه با برند دیگر، مقایسه Cisco Firepower با Fortinet FortiGate نیز به همین موضوع عمق تنظیمات و Performance پرداخته است.
در مقابل، CLI سوفوس بیشتر ابزار پشتیبان و Troubleshooting است، نه ابزار اصلی مدیریت روزمره. بسیاری از تنظیمات کلیدی از طریق GUI انجام میشوند و CLI عمدتاً برای بررسی وضعیت سیستم، لاگها و Sessionها به کار میرود. در پروژههای کوچک و متوسط این باعث کاهش پیچیدگی میشود، اما در مقیاس بسیار بزرگ، جایی که نیاز به اعمال تغییرات هماهنگ روی چند فایروال هست، میتواند محدودکننده باشد. از منظر عیبیابی، CLI فورتیگیت جزئیات بسیار دقیقی از Sessionها و Policy Matching ارائه میدهد، در حالی که ابزارهای CLI سوفوس بیشتر برای بررسی وضعیت کلی طراحی شدهاند.
مدل تعریف Policy مهمترین نقطه تمایز بین این دو فایروال است، چون مشخص میکند تصمیمهای امنیتی تا چه حد قابلفهم، قابلنگهداری و قابلعیبیابی باقی میمانند. این تفاوت بیشتر از آنکه فنی باشد، مفهومی و معماری است.
سوفوس مدل Policy-محور ساده و یکپارچه دارد. یک Firewall Rule معمولاً شامل Source، Destination، Service، User/Identity و Security Policy است که همگی در یک ساختار مشخص کنار هم قرار میگیرند. ادمین با نگاه به یک Rule میفهمد چه ترافیکی، برای چه کاربری و تحت چه سیاست امنیتی مجاز یا مسدود شده است؛ این خوانایی در Audit و Troubleshooting ارزشمند است. وابستگی مستقیم Policyها به هویت کاربر نیز از ابتدا در معماری دیده میشود و در شبکههایی که کنترل دسترسی کاربران اهمیت بالا دارد، به کاهش تعداد Ruleها و شفاف ماندن منطق امنیتی کمک میکند.
فورتیگیت مدل بسیار منعطفتری دارد. Policyها از اجزای مستقلتری تشکیل شدهاند و هر بخش با دقت بالا قابل تنظیم است؛ همین انعطاف، پیادهسازی سناریوهای خاص و پیچیده را ممکن میکند، اما به افزایش تعداد Policyها و Objectها هم میانجامد. در پروژههای بزرگ، اگر مستندسازی و استانداردسازی بهدرستی انجام نشود، این روند به Policy Sprawl منجر میشود؛ وضعیتی که تحلیل و نگهداری Ruleها بهمرور دشوار میشود. تعریف استانداردهای نامگذاری Objectها و بازبینی دورهای Ruleها در فورتیگیت بیشتر از سوفوس ضرورت دارد.
در بخش قابلیتهای امنیتی، تفاوت کمتر در «داشتن یا نداشتن» است و بیشتر در عمق کنترل و میزان درگیری ادمین با جزئیات دیده میشود. هر دو در رده NGFW مجموعه کاملی شامل IPS، Antivirus، Web Filtering، Application Control و SSL Inspection ارائه میدهند — این مجموعه دقیقاً همان چیزی است که در تعریف Next-Generation Firewall بهعنوان نسل سوم فناوری فایروال توضیح داده میشود — اما رویکرد استفاده از آنها متفاوت است.
سوفوس تمرکز را بر همبستگی لایههای امنیتی گذاشته است: قابلیتها معمولاً در قالب Security Policyهای یکپارچه اعمال میشوند و ادمین بهجای درگیر شدن با دهها پروفایل جداگانه، مجموعهای از کنترلها را هماهنگ روی ترافیک اعمال میکند. نتیجه، پیادهسازی سریعتر امنیت و کاهش احتمال ناسازگاری بین ماژولهاست. نگاه Context-aware سوفوس — ترکیب اطلاعات کاربر، دستگاه و نوع ترافیک — باعث تصمیمات امنیتی هوشمندتر میشود و در محیطهایی که Endpoint سوفوس هم استفاده میشود، فایروال میتواند بر اساس وضعیت سلامت کلاینت تصمیم بگیرد.
فورتیگیت قابلیتهای امنیتی را با عمق کنترل بسیار بالا ارائه میدهد. هر ماژول امنیتی مستقل و با تنظیمات جزئی قابل پیکربندی است؛ ادمین میتواند دقیقاً مشخص کند چه Signature، چه Threshold و چه رفتار ترافیکی مسدود شود. طبق اطلاعات رسمی صفحه محصول FortiGate NGFW، سرویسهای امنیتی FortiGuard در قالب باندلهای ATP، UTP و ENT بهصورت لایهای عرضه میشوند تا سازمانها سطح حفاظت موردنیاز خود را انتخاب کنند. این عمق کنترل برای تیمهای حرفهای مزیت جدی و برای تیمهای کوچک بار اضافی است. اگر میخواهید این عمق را با بازیگر دیگری بسنجید، مقایسه فایروال پالو آلتو با FortiGate بررسی کاملی از Performance و قابلیتها ارائه میدهد.
سوفوس در Identity-based Management عملکرد قوی دارد: اتصال به Active Directory، مدیریت کاربران و اعمال Policy بر اساس هویت کاربر ساده و شفاف انجام میشود. در پروژههایی با تمرکز بر کنترل دسترسی کاربران، همین سادگی باعث کاهش خطا و افزایش شفافیت میشود. فورتیگیت نیز از Identity پشتیبانی کامل دارد، اما تنظیمات آن معمولاً پیچیدهتر است و دقت بیشتری میطلبد. تیمهای باتجربه از این انعطاف استقبال میکنند؛ برای تیمهای کوچکتر ممکن است چالشبرانگیز باشد.
سوفوس گزارشهای گرافیکی و قابلفهمی ارائه میدهد که برای تحلیل سریع وضعیت شبکه مناسب است. فورتیگیت گزارشهای عمیق و قابل سفارشیسازی دارد، اما استخراج اطلاعات مفید از آنها زمان و تجربه میخواهد و معمولاً در کنار ابزارهایی مثل FortiAnalyzer کامل میشود. در عمل، سوفوس برای تیمهایی که بهدنبال دید سریع و عملیاتی هستند مناسبتر است و فورتیگیت برای تیمهایی که تحلیل عمیق و طولانیمدت انجام میدهند.
پاسخ به پرسش «سوفوس یا فورتی گیت» به چهار عامل بستگی دارد و در هر پروژه باید صریح ارزیابی شوند:
یک نکته عملی مهم: انتخاب اشتباه فایروال، حتی اگر محصول از نظر فنی قوی باشد، میتواند هزینه عملیاتی و ریسک انسانی را افزایش دهد. فایروالی که تیم شما توان مدیریتش را ندارد، در عمل ضعیفتر از فایروالی است که بهدرستی پیکربندی و نگهداری میشود.
بله. هر دو IPS، Antivirus، Web Filtering، Application Control و SSL Inspection ارائه میدهند. تفاوت در عمق کنترل و نحوه اعمال این قابلیتهاست: سوفوس آنها را در قالب Policyهای یکپارچه و ساده اعمال میکند و فورتیگیت کنترل جزئی و مستقل هر ماژول را در اختیار میگذارد.
در اغلب سازمانهای متوسط با تیم IT محدود، سوفوس به دلیل پیادهسازی سریعتر، GUI شفافتر و Identity-based Policy سادهتر، انتخاب منطقیتری است. اگر سازمان رشد کرده و به اتوماسیون و کنترل جزئی نیاز پیدا میکند، فورتیگیت گزینه جدیتری میشود.
فورتیگیت کاملاً CLI-محور است و تقریباً همه تنظیمات از CLI قابل انجام است. در سوفوس، CLI عمدتاً ابزار بررسی وضعیت، لاگ و Troubleshooting است و مدیریت روزمره主要通过 GUI انجام میشود.
سوفوس Rule را بهصورت یکپارچه با Source، Destination، Service، Identity و Security Policy در یک ساختار ارائه میکند که خوانایی و Audit را ساده میکند. فورتیگیت Policy را از اجزای مستقل و با جزئیات بالا میسازد که انعطاف بیشتری میدهد اما بدون استانداردسازی به Policy Sprawl میانجامد.
در مقایسه فایروال سوفوس با فورتی گیت، نتیجهگیری قاطع «یکی بهتر است» وجود ندارد؛ سوفوس و فورتیگیت فایروالهای قدرتمندی هستند اما برای مخاطب یکسان طراحی نشدهاند. سوفوس با تمرکز بر سادگی، یکپارچگی تنظیمات و کاهش پیچیدگی مدیریتی برای سازمانهای کوچک و متوسط، شعب و تیمهای با نیروی محدود انتخابی منطقی است. فورتیگیت با کنترل عمیق، انعطاف بالا و معماری CLI-محور، مناسب دیتاسنترها، شبکههای بزرگ و تیمهای حرفهای است که به اتوماسیون و تنظیمات جزئی نیاز دارند.
نگاه مهندسی درست یعنی انتخاب ابزار متناسب با توان تیم و نیاز واقعی شبکه، نه صرفاً انتخاب برند. پیش از تصمیم نهایی، مقیاس شبکه، دانش تیم، نیاز به اتوماسیون و فرآیندهای نگهداری را صادقانه ارزیابی کنید و اگر تردید دارید، از مشاوره تخصصی برای طراحی و پیادهسازی صحیح کمک بگیرید.