نامگذاری Rule و Object در فایروال سوفوس زمانی مؤثر است که از یک ساختار ثابت و توصیفی پیروی کند، نه سلیقهای و موقت. راهکار اصلی این است که برای هر Rule چهار بخش را در نام بگنجانید: جهت ترافیک، مبدأ منطقی، مقصد و نوع دسترسی، و برای Objectها بر اساس نقش و کاربرد نامگذاری کنید، نه IP یا پورت لحظهای. این نظم از ابتدای راهاندازی باید در کنار سایر اصول روشهای نوشتن Rule های تمیز در فایروال سوفوس اعمال شود؛ در غیر این صورت Rule Base بهسرعت به مجموعهای مبهم و پرریسک تبدیل میشود که مدیریت آن برای هر تیمی دشوار خواهد بود.
در بسیاری از شبکهها، مشکل اصلی فایروال نه ضعف فنی است و نه کمبود قابلیت، بلکه بینظمی تدریجی در Rule Base و Objectهاست. این بینظمی معمولاً از جایی شروع میشود که نامگذاری صرفاً برای «رد شدن کار» انجام میشود. چند ماه بعد، فایروال پر از Ruleهایی با نامهای مبهم، Objectهای تکراری و تنظیماتی میشود که هیچکس دقیقاً نمیداند چرا ایجاد شدهاند.
نامگذاری بد فقط یک مشکل مدیریتی نیست؛ بهمرور به ریسک امنیتی واقعی تبدیل میشود. فایروالی که Ruleها و Objectهای آن نامهای مبهم دارند عملاً قابلتحلیل نیست و همین باعث تصمیمهای محافظهکارانه میشود. ادمینها ترجیح میدهند چیزی را حذف نکنند، چون مطمئن نیستند اثر آن چه خواهد بود. نتیجه، انباشته شدن Ruleهای قدیمی و بلااستفاده است که سطح حمله شبکه را بدون اطلاع کسی افزایش میدهد.
خطرناکترین پیامد، باقی ماندن دسترسیهای موقت بهصورت دائمی است. Ruleهایی با نامهایی مثل “temp” یا “allow_all” برای حل یک مشکل فوری ایجاد شدهاند، اما چون هدفشان مشخص نیست، بعداً حذف نمیشوند. نامگذاری ضعیف همچنین Rule Base را به حافظه افراد وابسته میکند؛ با جابهجایی آن افراد، این دانش از بین میرود و فایروال به جعبه سیاه تبدیل میشود. از منظر مفهوم Access Control List نیز هر ورودی مبهم در فهرست کنترل دسترسی، یعنی یک تصمیم امنیتی که قابل راستیآزمایی نیست.
در نگاه کوتاهمدت، نام فقط وسیلهای برای ذخیره تنظیمات است. Rule باید ایجاد شود تا یک سرویس بالا بیاید و نامهایی مثل “allow_web” یا حتی “rule1” کافی به نظر میرسند، چون ادمین همین الان میداند Rule برای چه ساخته شده است. مشکل اینجاست که این «دانستن» وابسته به حافظه فردی است، نه به خود فایروال.
در مقابل، نگاه بلندمدت فرض را بر این میگذارد که فایروال سالها کار میکند و توسط افراد مختلف مدیریت خواهد شد. در این نگاه، نام Rule باید بدون توضیح اضافی، منطق کلی آن را منتقل کند. کسی که دو سال بعد Rule Base را بررسی میکند، نباید مجبور باشد از سازنده Rule بپرسد که این Rule برای چه منظوری ایجاد شده است. نام، اولین و در دسترسترین مستند فایروال است.
تأثیر این دو نگاه بر رشد Rule Base هم متفاوت است. در نگاه کوتاهمدت، هر Rule جدید مستقل اضافه میشود و نتیجه، Rule Baseای نامنظم و تکراری است. در نگاه بلندمدت، هر Rule جدید باید در ساختار موجود جا بگیرد و با الگوی نامگذاری هماهنگ باشد؛ به همین ترتیب، حذف یا اصلاح Ruleها هم با اطمینان بیشتری انجام میشود، چون تأثیرشان از روی نام قابل تشخیص است.
ساختار نامگذاری باید قبل از شلوغ شدن فایروال طراحی شود، نه وقتی Rule Base پر از استثناء شده است. این ساختار اگر درست طراحی شود، تا سالها بدون نیاز به تغییر اساسی قابل استفاده باقی میماند. پنج اصل پایه وجود دارد:
این اصول از نظر مفهومی با همان چیزی همخوان است که در حوزه مدیریت پیکربندی توصیه میشود: ایجاد و حفظ سازگاری بین پیکربندی سیستم و اطلاعات طراحی آن در طول چرخه حیات. اگر قصد دارید همین رویکرد را در برندهای دیگر هم پیاده کنید، مطلب نامگذاری Object در فایروال سیسکو اصول مشابهی را برای محیطهای مبتنی بر ASA و Firepower شرح میدهد.
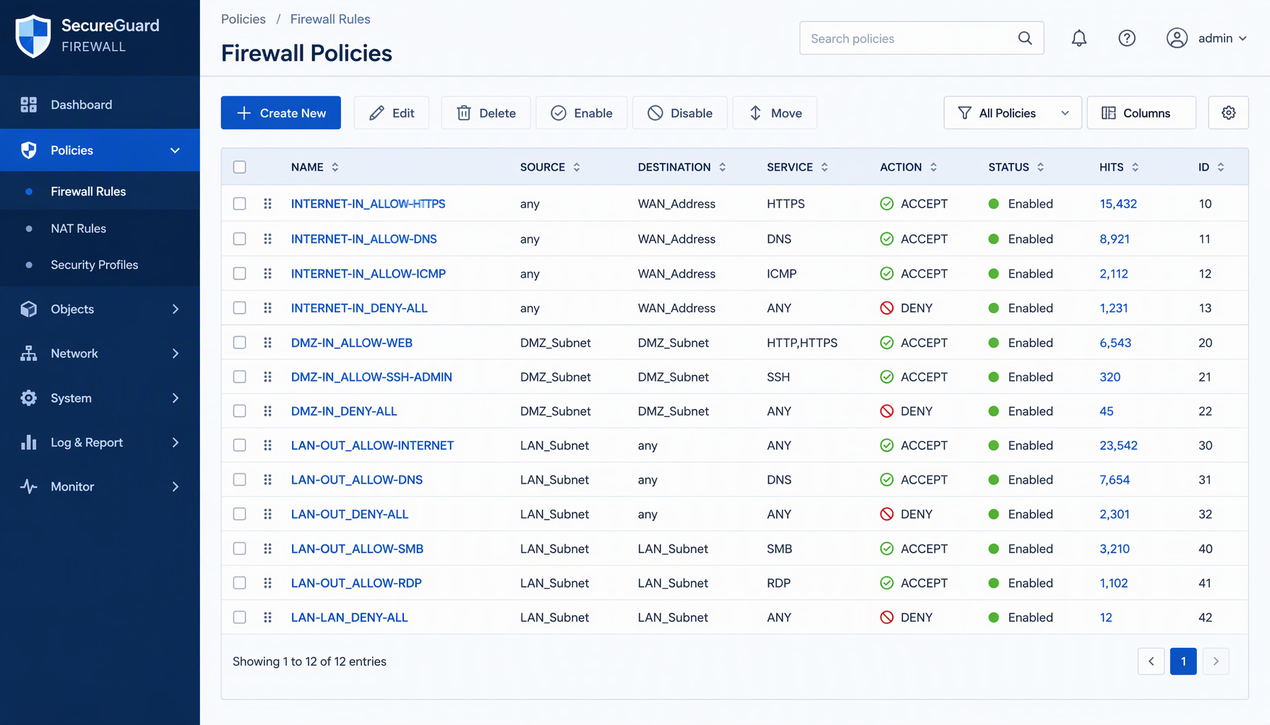
ساختار پیشنهادی باید بهگونهای باشد که بدون باز کردن Rule، منطق کلی آن درک شود. هدف، خلاصهسازی هوشمندانه تصمیم امنیتی است، نه توصیف تمام جزئیات فنی. یک ساختار عملی از چند بخش ثابت تشکیل میشود:
یک نمونه اسمی برای این ساختار میتواند چنین باشد: WAN-LAN_VPN-Users_Web-Server_Publish-HTTP. چنین نامی جهت، مبدأ، مقصد و نوع دسترسی را همزمان منتقل میکند و بدون باز کردن Rule قابل تفسیر است. البته اگر جزئیاتی مثل شماره پورت یا IP را وارد نام کنید، معمولاً یعنی ساختار بیشازحد به پیادهسازی وابسته شده است؛ این جزئیات جایشان داخل خود Rule است، نه در نام آن.
توصیه مهم دیگر، ثابت نگه داشتن ترتیب اجزاست. تغییر ترتیب باعث میشود مغز ادمین هر بار برای تفسیر نام مکث کند، در حالی که ثبات در ترتیب، سرعت خواندن Rule Base را بهطور محسوسی افزایش میدهد؛ بهخصوص در شرایط بحرانی که زمان تصمیمگیری محدود است. برای آشنایی با نحوه عملی ساخت Ruleها و Zoneها، مطلب پیکربندی Rule ها و Zone ها در فایروال سوفوس XG مراحل کار را قدمبهقدم پوشش میدهد.
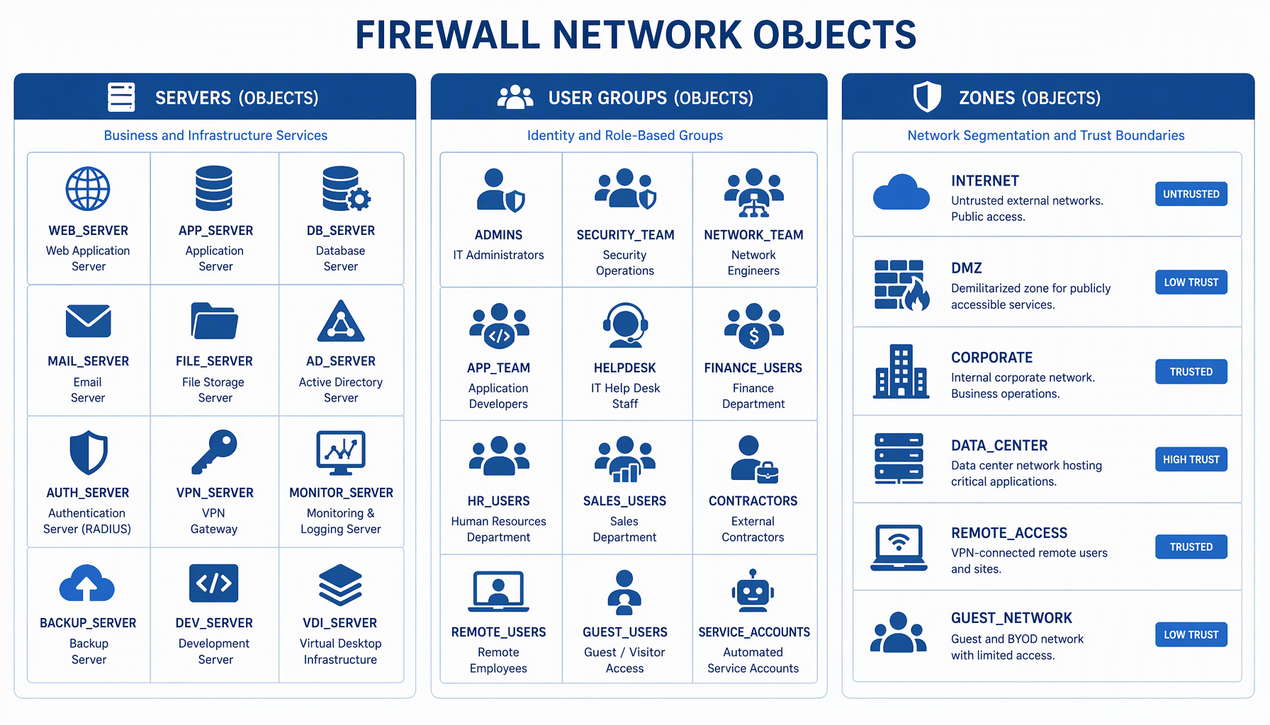
Objectها قلب مدیریت ساده در Sophos هستند، اما فقط زمانی که درست نامگذاری شوند. Objectی با نام مبهم عملاً قابلاستفاده مجدد نیست و خیلی زود Objectهای تکراری ایجاد میشوند. برای Network Objectها، نام باید نشاندهنده نقش باشد، نه فقط IP. بهجای نامگذاری بر اساس آدرس، باید بر اساس کاربرد نامگذاری شود.
مثلاً بهجای نام 192.168.10.25، نام SRV-Web-Front را انتخاب کنید. با این کار اگر IP سرور روزی تغییر کند، فقط مقدار داخل Object ویرایش میشود و منطق تمام Ruleهایی که به آن ارجاع دارند، همچنان قابلدرک باقی میماند. این اصل برای Host، Network و حتی FQDN Objectها یکسان است: نقش را در نام ثبت کنید، نه مقدار لحظهای را.
در Service Objectها، اشتباه رایج استفاده از نامهای کلی است، در حالی که Service Object باید دقیقاً مشخص کند چه پورتی و برای چه سرویسی استفاده میشود. مثلاً نام SRV-TCP-8443-App-Portal بسیار گویاتر از custom_port است. این دقت هنگام Troubleshooting یا Audit امنیتی ارزشمند است.
در Sophos که Application Control هم وجود دارد، تفکیک ذهنی بین Service-based Rule و Application-based Rule باید در نامگذاری هم منعکس شود تا تداخل مفهومی ایجاد نشود. مثلاً اگر Rule بر اساس تشخیص اپلیکیشن (و نه فقط پورت) عمل میکند، نشاندن این موضوع در نام، جلوی برداشت اشتباه هنگام بررسی لاگها را میگیرد.
یکی از Best Practiceهای مهم، استفاده از Prefix ثابت در نامگذاری است. این Prefix میتواند نشاندهنده نوع Rule، واحد سازمانی یا سطح اهمیت باشد؛ مثلاً SEC- برای Ruleهای امنیتی حساس، IT- برای دسترسیهای تیم فنی یا VPN- برای Ruleهای کاربران راه دور. مزیت این کار زمانی مشخص میشود که Rule Base بزرگ میشود: مرتبسازی، جستوجو و تحلیل Ruleها بسیار سریعتر انجام میشود و احتمال خطای انسانی کاهش مییابد.
البته Prefix نباید به تنهایی بار اطلاعاتی نام را حمل کند؛ باید در کنار ساختار چهاربخشی نام Rule استفاده شود. همچنین پس از انتخاب Prefix، آن را ثابت نگه دارید. اضافه کردن Prefix جدید برای هر پروژه، بدون اصلاح Ruleهای قبلی، همان چندپارچگیای را ایجاد میکند که Prefix قرار بود از بین ببرد.
وقتی Ruleها نام واضح دارند، لاگها هم معنا پیدا میکنند. دیدن نام Rule در Log Viewer سوفوس میتواند بلافاصله نشان دهد چرا ترافیکی Allow یا Block شده است. در عوض، Ruleهایی با نامهای “test” یا “rule1” در لاگ عملاً هیچ اطلاعاتی به تحلیلگر نمیدهند و او را به حدسزدن و واگذاری مجدد به حافظه افراد وامیدارند.
نامگذاری خوب، لاگخوانی را به یک فرآیند تحلیلی تبدیل میکند، نه حدسزدن. اگر فشار کاری فایروال برایتان دغدغه است، ترکیب نامگذاری منظم با اصول کاهش Load فایروال سوفوس بدون افت امنیت هم خوانایی لاگها را بالا میبرد و هم کارایی کلی Rule Base را بهبود میدهد.
در Auditهای امنیتی، اولین چیزی که بررسی میشود Rule Base است. Ruleهایی با نامهای مبهم معمولاً اولین نقطه سؤال هستند، حتی اگر از نظر فنی مشکلی نداشته باشند؛ چون اگر هدف Rule مشخص نباشد، نمیتوان با اطمینان گفت که هنوز لازم است یا بهدرستی محدود شده است. نامگذاری شفاف نشاندهنده بلوغ مدیریتی تیم شبکه است.
در تحویل پروژه یا انتقال دانش بین تیمها هم نامگذاری درست میتواند جایگزین بخشی از مستندات شود. فایروالی که خودش توضیحپذیر است، وابستگی کمتری به افراد دارد و استقرار آن با اهداف مدیریت تغییر در خدمات فناوری اطلاعات همراستاتر است؛ یعنی هر تغییر با رویهای استاندارد و قابل پیگیری انجام میشود.
رایجترین اشتباهات عبارتاند از:
نکته پایانی، فرهنگ تیمی است. نامگذاری خوب فقط با دستورالعمل نوشتهشده اجرا نمیشود؛ همه اعضای تیم باید به یک الگو پایبند باشند و هر Rule جدید با همان استاندارد ایجاد شود. در Sophos Firewall این نظم بهراحتی قابل اجراست، اگر از ابتدا جدی گرفته شود.
خیر. این جزئیات جایشان داخل خود Rule است، نه در نام آن. IP و پورت ممکن است تغییر کنند، اما نقش معمولاً ثابت میماند؛ پس نام باید نقش را منتقل کند نه مقدار لحظهای را.
دارد، چون با تغییر IP، نام فاقد معنا میشود و ارتباط آن با Ruleها گم میشود. نام Object باید نقش و کاربرد را نشان دهد، مثل SRV-Web-Front بهجای آدرس IP.
ابتدا یک الگوی استاندارد مستند کنید، سپس Ruleهای فعال را بهتدریج به الگوی جدید منتقل کنید و Ruleهای بلااستفاده را حذف نمایید. تغییر همه نامها در یک مرحله بدون بررسی اثر هر Rule توصیه نمیشود.
نامگذاری Rule و Object در فایروال سوفوس شاید در نگاه اول جزئی به نظر برسد، اما در واقع ستون مدیریت بلندمدت فایروال است. Sophos ابزار قدرتمندی در اختیار تیم فنی قرار میدهد، اما بدون نظم در نامگذاری، این قدرت به پیچیدگی تبدیل میشود. ساختاری که جهت ترافیک، مبدأ منطقی، مقصد و نوع دسترسی را در نام Rule منعکس کند و برای Objectها بر نقش تمرکز داشته باشد، تفاوت میان فایروالی قابلفهم و قابلاعتماد با یک Rule Base مبهم و پرریسک است.
اگر در ابتدای استقرار هستید، انتخاب و آمادهسازی تجهیزات مناسب از جمله از طریق صفحه خرید فایروال سوفوس بهترین فرصت برای تعریف همین استانداردهاست، پیش از آنکه Ruleهای اول برای عبور از کار ثبت شوند و الگوهای نامرتب تثبیت شود.